 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
למה התפשטות תפקידים (Role Sprawl) פוגעת במסגרת האבטחה שלכם
By Mirko Peters · · Updated
התפשטות כלים בתחום אבטחת הסייבר יוצרת סיכונים. למדו כיצד להימנע ממנה באמצעות איחוד כלי אבטחת סייבר לאבטחה טובה יותר.
Automatically translated with AI from the original post. Read the English original
התפשטות תפקידים מתרחשת כאשר ארגונים יוצרים תפקידי משתמשים רבים מדי, וכתוצאה מכך נוצרת רשת מורכבת של הרשאות גישה. מורכבות זו עלולה לפגוע באופן משמעותי במסגרת האבטחה שלכם. ייתכן שתגלו שריבוי תפקידים יוצר פגיעויות, חוסר יעילות תפעולית וסיכונים מוגברים. לדוגמה, עובדים מבלים לעיתים עד 9% מיום העבודה בהחלפת יישומים שונים, בשל פונקציות חופפות. זה לא רק מוציא מהפרודוקטיביות, אלא גם מסבך את מאמצי הציות ומעלה את עלויות התפעול. הבנה של התפשטות תפקידים וטיפול בה הם חיוניים לשמירה על תנוחת אבטחה חזקה.
עיקרי הדברים
התפשטות תפקידים מתרחשת כאשר תפקידי משתמשים רבים מדי יוצרים בלבול וסיכוני אבטחה.
ריבוי תפקידים מגדיל את משטחי התקיפה, ומגביר את הסיכוי לפריצות מידע ולניצול לרעה של הרשאות.
ניהול של תפקידים רבים מאט את העובדים ומבזבז משאבים, ופוגע בפרודוקטיביות.
עייפות התראות מיתר אזהרות אבטחה עלולה להביא לפספוס איומים ולשחיקה של אנליסטים.
השתמשו בעיקרון ההרשאה המינימלית כדי לתת למשתמשים רק את הגישה שהם צריכים.
תכננו תפקידים על בסיס הפונקציות העסקיות, ושמרו על מספר מינימלי של חריגים כדי להימנע ממורכבות.
בצעו ביקורת וניקוי של התפקידים באופן שוטף כדי לשמור על האבטחה ולפשט את הציות.
צמצום התפשטות התפקידים חוסך כסף, משפר את היעילות ומחזק את האבטחה לטווח ארוך.
מהי התפשטות תפקידים?
7 עובדות מפתיעות על התפשטות תפקידים
הבנה של האופן שבו התפשטות תפקידים פוגעת במסגרת האבטחה שלכם מסייעת בקביעת סדר העדיפויות לתיקון. להלן שבע עובדות מפתיעות החושפות עד כמה התפשטות תפקידים יכולה להיות נפוצה ומזיקה.
- הרשאות מיוחדות רבות יותר ממספר המשתמשים: בסביבות רבות יש יותר תפקידים מיוחדים נפרדים ממספר המשתמשים בעלי הרשאות מיוחדות, וכך נוצר משטח תקיפה מורכב, וזו הסיבה שהתפשטות תפקידים פוגעת במסגרת האבטחה שלכם.
- תפקידים לא פעילים נשארים ברי ניצול: תפקידים שהוקצו לפרויקטים זמניים או לבדיקות נשארים לעיתים קרובות במקומם; תוקפים והגדרות שגויות יכולים לנצל תפקידים רדומים זמן רב לאחר שהשימוש המיועד בהם הסתיים.
- שמות התפקידים מטעים: שמות תיאוריים עלולים להטעות. תפקידים שמסומנים כ"קריאה בלבד" או "מפתח" כוללים לעיתים הרשאות נסתרות, ולכן הביקורות אינן אמינות אלא אם בודקים את ההרשאות ישירות.
- חוסר עקביות בין מערכות מכפיל את הסיכון: פלטפורמות שונות מטפלות בירושת תפקידים ובהיקפם באופן שונה, כך שתפקיד שבטוח במערכת אחת עלול להיות מתירני מדי במערכת אחרת, וכך מתגברת הסיבה שבגללה התפשטות תפקידים פוגעת במסגרת האבטחה שלכם.
- אוטומציה מאיצה את ההתפשטות: הקצאה אוטומטית ותבניות IaC עלולות להפיץ תפקידים רחבים מדי בקנה מידה גדול, ולטמיע עודף הרשאות בסביבות שונות לפני שמישהו שם לב.
- הרשאה מינימלית קשה להוכחה וקל לאבד: גם ארגונים שיש להם מדיניות של הרשאה מינימלית חסרים לעיתים קרובות מדידה מתמשכת; ללא ניתוח התנהגותי וניתוח גישה, ההרשאות נוטות לחזור לגישה מופרזת.
- ניקוי מניב החזר אבטחה מיידי: הסרה או עידון של קבוצה קטנה של תפקידים רחבים מדי מפחיתה לעיתים קרובות את החשיפה להרשאות מיוחדות הרבה יותר מאשר בקרות היקף יקרות, ומדגימה למה התפשטות תפקידים פוגעת במסגרת האבטחה שלכם, ולמה טיפול ממוקד בתפקידים משתלם במהירות.
הגדרה וגורמים
Role sprawl מתייחס להקמה מופרזת של תפקידי משתמשים בתוך ארגון. תופעה זו מתרחשת לעיתים קרובות כאשר חברות מפתחות תפקידים צרים או חופפים במקום להשתמש בתפקידים רחבים יותר המבוססים על תפקיד תעסוקתי. כתוצאה מכך, ייתכן שתמצאו את עצמכם מנהלים רשת מורכבת של הרשאות גישה, שעלולה להוביל לבלבול וליעילות ירודה.
כמה גורמים תורמים ל-role sprawl:
צמיחה ארגונית: ככל שהארגון מתרחב, עולה הצורך בתפקידים נוספים. פרויקטים וצוותים חדשים מובילים לעיתים קרובות להקמת תפקידים שאינם תואמים את המבנים הקיימים.
חוסר סטנדרטיזציה: ללא הנחיות ברורות, צוותים עלולים ליצור תפקידים באופן עצמאי, וכתוצאה מכך תיווצרנה אי-התאמות.
חפיפה באחריות: כאשר תפקידים חופפים, קשה לקבוע מי יש לו גישה למה, וזה מוביל למורכבות מיותרת.
התפוצצות תפקידים ומורכבות ביקורת
Role explosion מתרחשת כאשר מספר התפקידים במערכת הופך לבלתי ניתן לניהול. מצב זה נוצר כאשר ארגונים יוצרים תפקיד חדש עבור כל שילוב ייחודי של דרישות גישה. כתוצאה מכך, ייתכן שתתמודדו עם אתגרים משמעותיים במהלך ביקורות אבטחה.
להלן כמה דרכים שבהן role explosion מסבך ביקורות:
מבנה תפקידים מסורבל: מערכת תפקידים נפוחה מקשה על שמירה על זכויות גישה עקביות. ייתכן שתתקשו לוודא שלמשתמשים יש את ההרשאות המתאימות.
תפקידים לא עקביים: כאשר לתפקידים חסרה סטנדרטיזציה, עלולים להופיע פערי אבטחה. חוסר עקביות זה עלול להוביל לגישה לא מורשית או לפרצות נתונים.
עומס ניהולי: ניהול מספר רב של תפקידים יוצר מעגל אינסופי של תחזוקה ותיעוד. ייתכן שתמצאו שסקירת זכויות הגישה הופכת למשימה מרתיעה.
יתרה מזאת, כאשר כלי ביקורת אינם מתקשרים ביעילות, עלולה להיווצר בלבול רב בתהליך הכנה לביקורת. חוסר הקישוריות הזה מסבך את התיעוד ואת שלמות הנתונים, ובסופו של דבר מגביר את מורכבות הביקורות. למעשה, 92% מהארגונים נשענים על שלושה כלים או יותר לאיסוף ראיות ביקורת, אך רק 39% מהתהליך הזה מאוטומטי. הסתמכות זו על משימות ידניות עלולה להוביל לחוסר יעילות ולטעויות.
השפעות של Role Sprawl
פגיעויות אבטחה
Role sprawl יוצר פגיעויות אבטחה משמעותיות בארגון. כאשר יש יותר מדי תפקידים, אתם מגדילים את משטח התקיפה, ומקלים על גורמים זדוניים לנצל חולשות. כל תפקיד עלול להעניק גישה למידע רגיש, וכאשר תפקידים חופפים, גישה לא מורשית הופכת לסיכון ממשי.
הגדלת משטחי התקיפה
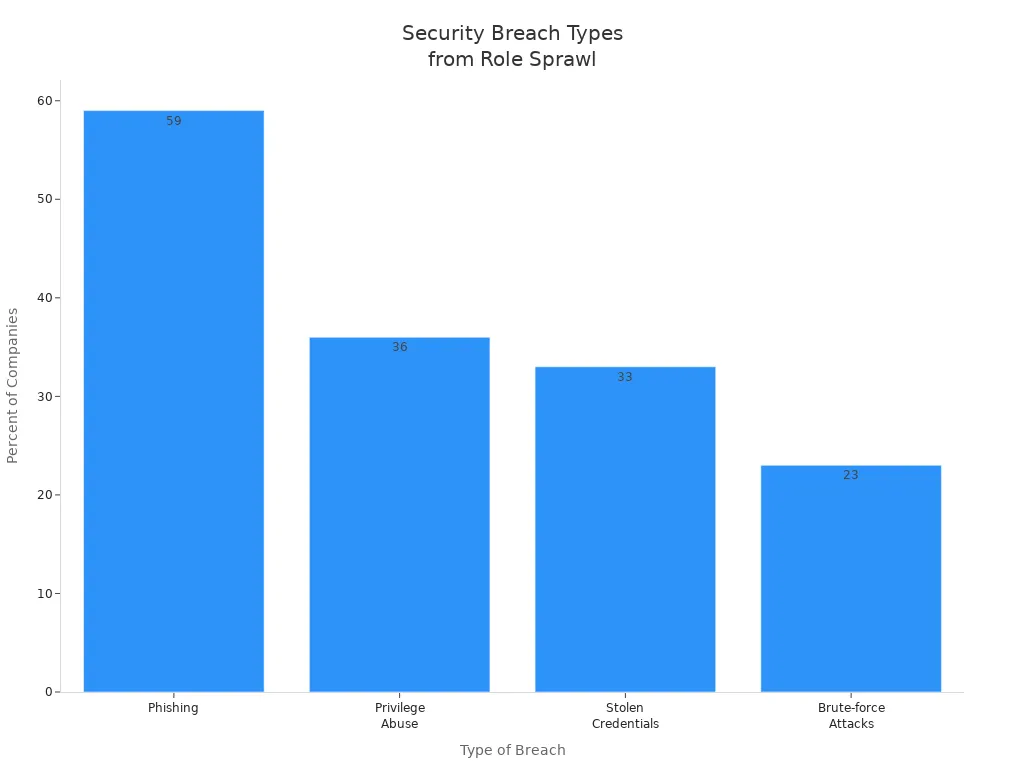
הנתונים מראים שrole sprawl שאינו מנוהל מוביל לסוגים שונים של פרצות. לדוגמה, 59% מהחברות מדווחות על מתקפות פישינג, ו-36% מתמודדות עם ניצול לרעה של הרשאות. הטבלה שלהלן מציגה את אחוז החברות שנפגעו מסוגים שונים של פרצות הקשורות ל-role sprawl:
סוג הפרצה | אחוז החברות שנפגעו |
|---|---|
פישינג | 59% |
ניצול לרעה של הרשאות | 36% |
אישורי גישה שנגנבו | 33% |
מתקפות כוח גס | 23% |
מקרי בוחן של פרצות
שקלו את המקרה של מוסד פיננסי גדול שספג פרצת נתונים עקב הרשאות מופרזות שניתנו לעובדים. תוקפים ניצלו זהויות בעלות הרשאות מופרזות, הסלימו את הרשאותיהם וניווטו בסביבת הענן. אירוע זה ממחיש כיצד role sprawl עלול להפוך פגיעה קטנה לפרצה גדולה, שפוגעת לא רק בארגון אלא גם בלקוחותיו.
חוסר יעילות תפעולי
גם התפשטות תפקידים מובילה לחוסר יעילות תפעולית. כאשר מנהלים יותר מדי תפקידים, נוצרים בלבול ועיכובים בקבלת החלטות. הפיצול הזה עלול לפגוע בפרודוקטיביות ולבזבז משאבים יקרי ערך.
אובדן פרודוקטיביות
עובדים מתקשים לעיתים קרובות לנווט בין תפקידים חופפים, וכתוצאה מכך הפרודוקטיביות יורדת. מחקרים מצביעים על כך שחוסר היעילות התפעולית נובע מ:
פיצול וחוסר אינטגרציה בין כלים או תפקידים מרובים.
נתונים מבודדים ותקשורת לקויה.
מאמץ כפול ועיכובים בקבלת החלטות.
הבעיות האלה יכולות להכביד על צוותי IT ולהקשות על ניהול המערכות באופן יעיל.
בעיות בהקצאת משאבים
כאשר התפקידים אינם מוגדרים בבירור, פונקציות אבטחה חיוניות עלולות להיפסל. צוותים עלולים להניח שאחרים מטפלים בבקרות מסוימות, וכתוצאה מכך מסלולי ההסלמה בזמן אירועים לא ברורים. חוסר הבהירות הזה עלול להאט משמעותית את זמני התגובה לאירועים.
עייפות מהתראות
השפעה קריטית נוספת של התפשטות תפקידים היא עייפות מהתראות בקרב צוותי האבטחה. ככל שמספר ההתראות גדל, האנליסטים עלולים להתקשות לעמוד בקצב, וכתוצאה מכך להיווצר שחיקה ולפספס איומים.
הצפה בהתראות אבטחה
נתונים מראים ש-70% מאנליסטי ה-SOC חווים שחיקה עקב הצפה בהתראות. האנליסטים מבלים לעיתים קרובות את המשמרת בטיפול בהתראות בעלות ערך נמוך, וזה יוצר מעגל של תגובתיות במקום ניתוח. העומס הנפשי גדל ככל שההתראות מצטברות, ויוצר בלבול וחוסר יעילות.
השלכות של חישול להתראות
עייפות מהתראות פוגעת ישירות ביעדים של כלי האבטחה. כאשר האנליסטים אינם מצליחים לעמוד בקצב ההתראות הנכנסות, איומים אמיתיים עלולים לחמוק מתשומת הלב. הכלים עשויים לזהות את התקפות, אך הכשל נעוץ בקיבולת האנושית. המצב הזה מביא לזמני תגובה ארוכים יותר ולפספוס של התראות קריטיות.
הטבלה שלהלן מסכמת את ההשפעות של עייפות מהתראות:
השפעת עייפות מהתראות | תיאור |
|---|---|
איומים שהוחמצו | התקפות אמיתיות מסתתרות בין התראות כוזבות ונפקדות. |
תגובה מאוחרת | תורים הולכים וגדלים מאריכים את הזמן שבין יצירת ההתראה לבין החקירה. |
מיון לא עקבי | אנליסטים עמוסים מקבלים החלטות חפוזות בשל עומס העבודה. |
עומק חקירה מופחת | לחץ זמן מונע ניתוח יסודי של פעילות חשודה. |
שחיקה ונטישה | עומס כרוני דוחף אנליסטים מנוסים לעזוב תפקידי אבטחה. |
חוסר אמון בכלים | צוותים מאבדים אמון במוצרים שמייצרים יותר רעש מאות. |
הפחתת התפשטות תפקידים
 מקור התמונה: pexels
שיטות עבודה מומלצות לניהול תפקידים
כדי לנהל ביעילות הרשאות משתמשים ולמנוע התפשטות תפקידים, כדאי לאמץ כמה שיטות עבודה מומלצות. השיטות האלה עוזרות לייעל את ניהול הגישה ולשפר את האבטחה. להלן כמה אסטרטגיות מרכזיות:
שיטת עבודה | תיאור |
|---|---|
אימוץ עקרון ההרשאה המינימלית | להעניק למשתמשים רק את ההרשאות המינימליות הנדרשות למשימות שלהם. הגישה הזו מונעת הרשאות מוגזמות ומפחיתה סיכוני אבטחה. |
הפרדה בין משתמשים, תפקידים והרשאות | יש לראות בהרשאות יחידות עצמאיות ובתפקידים אוסף של הרשאות. ההפרדה הזו מאפשרת גמישות ומסייעת למנוע התפשטות תפקידים. |
תכנון תפקידים סביב פונקציות עסקיות | יש ליצור תפקידים על בסיס פונקציות עסקיות יציבות ולא על בסיס תארי תפקיד. עיצוב כזה שומר על עקביות בזמן שינויים ארגוניים ומפחית בלבול. |
תכנון חריגים לתפקידים, תוך צמצומם | יש לצפות מקרי קצה ולתעד חריגים. מומלץ לשאוף לצמצם את החריגים ולאחד אותם חזרה לתפקידים הסטנדרטיים בכל הזדמנות. |
אוטומציה להפחתת טעויות אנוש | יש ליישם אוטומציה בתהליכי בקרת גישה מבוססת תפקידים (RBAC). אוטומציה מפחיתה טעויות ידניות ועומס תפעולי, ומשפרת גם את האבטחה וגם את היעילות. |
יישום בקרת גישה מבוססת תפקידים
יישום בקרת גישה מבוססת תפקידים (RBAC) הוא שלב מכריע בצמצום התפשטות התפקידים. כדי ליצור מערך RBAC יעיל, יש לפעול לפי השלבים המרכזיים הבאים:
תפקידים דינמיים שמפשטים ומבצעים אוטומציה להקצאת גישה.
בקרת גישה מבוססת תכונות (ABAC) להקצאת גישה באופן דינמי על בסיס תכונות של משתמשים.
בקרת גישה מבוססת מדיניות (PBAC) לקישור זכויות לכללים עסקיים, כך שהגישה תהיה מותאמת למדיניות הארגון.
סקירה תקופתית וניקוי של תפקידים כדי למנוע הצטברות של תפקידים מיותרים לאורך זמן.
עיצוב מחדש מקיף של מודלי הגישה במקרים שבהם הצטברות התפקידים הישנים הופכת תיקונים נקודתיים לבלתי אפשריים.
באמצעות יישום השלבים האלה תוכלו ליצור סביבת גישה קלה יותר לניהול ובטוחה יותר.
ביקורות ובדיקות סדירות
ביצוע ביקורות ובדיקות סדירות הוא הכרחי לשמירה על סביבת גישה מאובטחת. להלן כמה המלצות לביקורת יעילה:
בצעו ביקורת תפקידים לפחות אחת לשנה. ארגונים בענפים בסיכון גבוה צריכים לבצע ביקורות בתדירות גבוהה יותר.
לחברות עם תחלופת עובדים גבוהה עשוי להידרש להגביר את תדירות הביקורות, כדי להבטיח שההרשאות נשארות מדויקות.
הקימו תהליכי תחזוקה קבועים לאימות מחדש של הגישה. תזמנו ביקורות תפקידים כדי לוודא שההרשאות מדויקות ובטוחות.
ביקורות סדירות לא רק עוזרות לזהות ולתקן הצטברות של תפקידים, אלא גם משפרות את העמידה בתקני אבטחה ובתקנות. RBAC מפשט את הביקורת על ידי מתן נתיב ביקורת ברור של הגישה של משתמשים, וזה חיוני לתקנות כמו HIPAA, GDPR ו-PCI DSS.
באמצעות אסטרטגיות אלו תוכלו לצמצם ביעילות את הצטברות התפקידים ולחזק את מסגרת האבטחה שלכם.
ייעול מסגרות אבטחה
היתרונות של צמצום הצטברות תפקידים
צמצום הצטברות תפקידים מציע יתרונות רבים שמשפרים את מסגרת האבטחה של הארגון שלכם. גישה מיועלת מפשטת את ניהול הגישה ומצמצמת סיכונים. להלן כמה יתרונות מרכזיים:
חיסכון בעלויות: על ידי צמצום הצטברות תפקידים תוכלו להפחית משמעותית את עלויות התפעול של IT. מבנה תפקידים מורכב מוביל לעיתים קרובות להוצאות מיותרות, כגון דמי רישוי ועלויות תחזוקה מרובות. הטבלה שלהלן ממחישה כיצד צמצום הצטברות תפקידים יכול לחסוך כסף:
גורם עלות | הסבר |
|---|---|
דמי רישוי | ארגונים משלמים לעיתים קרובות עבור רישיונות מרובים עקב הצטברות כלים, וזה מוביל להוצאות מיותרות. |
עלויות תחזוקה | כלים רבים יותר דורשים תחזוקה רבה יותר, מה שמעלה את עלויות התפעול הכוללות. |
פונקציונליות חופפת | חפיפה בין תכונות בכלים שונים מסבכת את התפעול ומגדילה את העלויות. |
עלות שילוב | מערכות נוספות יוצרות אתגרי שילוב מורכבים, שצורכים חלק גדול מתקציבי ה-IT. |
אובדן פריון עובדים | חיכוך טכנולוגי גורם לאובדן פריון משמעותי, שעולה לארגונים אלפים רבים מדי שנה. |
יעילות משופרת: מסגרת אבטחה מיועלת מצמצמת חוסר יעילות תפעולי. תוכלו להקצות משאבים בצורה יעילה יותר ולאפשר לצוות להתמקד במשימות קריטיות, במקום לנהל רשת סבוכה של תפקידים.
עמידה משופרת בתקנות: פישוט מבנה התפקידים מקל על העמידה בתקנות. מסגרת ברורה ותמציתית עוזרת לכם לשמור על רישומים מדויקים ומבטיחה שזכויות הגישה תואמות לדרישות הציות.
שיפור תנוחת האבטחה לטווח ארוך
מסגרת אבטחה מיועלת לא רק מטפלת בחששות מיידיים, אלא גם מחזקת את תנוחת האבטחה שלכם לטווח ארוך. על ידי ניהול יעיל של תפקידים, אתם מגבירים את החוסן שלכם מול איומי סייבר מתעוררים. NIST Cybersecurity Framework (CSF) 2.0 מדגיש מספר שיפורים מרכזיים התומכים במטרה זו:
שיפורים מרכזיים ב-NIST CSF 2.0 | תיאור |
|---|---|
ניהול סיכוני שרשרת האספקה (SCRM) | מדגיש ניהול סיכונים לאורך כל שרשרת האספקה, תוך התייחסות לעלייה בהתקפות על שרשרת האספקה. |
ניהול זהויות ובקרת גישה | מספק הנחיות משופרות לניהול זהויות והגישה, קריטיות לאבטחת התשתית. |
מדידה ומדדים | מציע הנחיות משופרות למדידת יעילות אבטחת הסייבר, ומסייע בהערכה מתמשכת ובשיפור. |
אינטגרציה עם מסגרת הפרטיות | מתיישר עם מסגרת הפרטיות של NIST לגישה הוליסטית לסיכוני אבטחה ופרטיות. |
הנחיות משופרות לגבי רמות היישום | מבהיר את ההנחיות לגבי רמות היישום, לצורך הערכה טובה יותר וקביעת יעדים. |
באמצעות אימוץ השיפורים האלה, ניתן ליצור מסגרת אבטחה חסינה יותר. עם זאת, עלולים להתעורר אתגרים בעת ייעול מסגרת האבטחה. בין הבעיות הנפוצות: חוסר יעילות תפעולית, עלויות גבוהות יותר ופערי מיומנויות בקרב אנשי האבטחה. מענה לאתגרים אלה הוא קריטי לשמירה על תנוחת אבטחה חזקה.
ניהול התפשטות התפקידים הוא קריטי לשמירה על מסגרת אבטחה חזקה. חשוב להבין שתפקידים מיותרים עלולים להוביל לפגיעויות וחוסר יעילות. ניהול תפקידים יעיל תומך בתנוחת האבטחה שלכם במספר דרכים:
יתרון | הסבר |
|---|---|
אוכף הרשאות מינימליות | מבטיח שלמשתמשים יש רק את הגישה הנדרשת לתפקידם, ומצמצם נזק פוטנציאלי. |
מפחית את משטח ההתקפה | מגביל הרשאות לתפקידים הנדרשים בלבד, וסוגר נקודות כניסה לתוקפים. |
מקל על ביקורת וציות | מפשט את ההוכחה לבקרות גישה, ומסייע בעמידה בתקנות כמו HIPAA ו-GDPR. |
מגביר את היעילות התפעולית | מרכז הרשאות, מפחית עבודה ידנית ומאיץ את התגובה לאירועי אבטחה. |
הפחתת עלויות ניהול | מייעל את ניהול הגישה, ומוביל לחיסכון משמעותי לארגונים. |
באמצעות ייעול מסגרת האבטחה שלכם, אתם מחזקים את חוסנו של הארגון מפני איומי סייבר.
רשימת בדיקה: טיפול בהתפשטות תפקידים עם Entra ID
מטרה: למנוע ולתקן התפשטות תפקידים כדי לחזק את ניהול הזהויות והגישה שלכם. מדוע התפשטות תפקידים פוגעת במסגרת האבטחה, וכיצד לטפל בה באמצעות Entra ID.
- סקירת התפקידים וההקצאות הקיימים
- פעולה: ייצאו את כל התפקידים המובנים והמותאמים אישית, כולל Azure AD, Azure RBAC והתפקידים המוגברים (privileged).
- סיבה: קביעת בסיס לזיהוי התפשטות והרשאות יתומות.
- בעלים: צוות IAM/ניהול | עדיפות: גבוהה | סטטוס: ☐
- מיפוי תפקידים לפונקציות עסקיות ולהרשאות מינימליות
- פעולה: לכל תפקיד, תעדו את המטרה העסקית וההרשאות הנדרשות; זהו תפקידים עם הרשאות מוגזמות.
- סיבה: להבטיח שהתפקידים משקפים את הצרכים בפועל ואוכפים הרשאות מינימליות.
- בעלים: בעלי יישומים | עדיפות: גבוהה | סטטוס: ☐
- איחוד ויישור תפקידים כפולים או חופפים
- פעולה: מזגו תפקידים דומים או הסירו תפקידים מותאמים שאינם בשימוש; החליפו בתפקידים מוגדרים היטב במידת האפשר.
- סיבה: מפחית את המורכבות ואת משטח ההתקפה שנוצרים מהתפשטות תפקידים.
- בעלים: צוות IAM/ניהול | עדיפות: בינונית | סטטוס: ☐
- אימוץ תקני מתן שמות וסיווג לתפקידים
- פעולה: הגדירו מוסכמות שמות, תגיות סיווג (למשל: מנהל, קריאה בלבד, זמני) ודרישות תיעוד.
- סיבה: הופך את התפקידים לקלים לאיתור ומקל על הממשל.
- בעלים: מוביל ממשל זהויות | עדיפות: בינונית | סטטוס: ☐
- שימוש ב-Privileged Identity Management (PIM) לתפקידים מוגברים
- פעולה: דרשו הקצאה כשירה (eligible) עם אישור, הפעלה לפי דרישה (just-in-time) וגישה מוגבלת בזמן לכל התפקידים המוגברים.
- סיבה: מגביל הרשאות קבועות ומפחית הרשאות יתר מתמשכות.
- בעלים: אבטחה/תפעול IT | עדיפות: גבוהה | סטטוס: ☐
- יישום סקירות גישה מבוססות תפקידים
- פעולה: תזמנו סקירות גישה תקופתיות ב-Entra ID עבור תפקידים מוגברים וקריטיים, ושלבו את הבעלים והמנהלים.
- סיבה: סקירות קבועות מאתרות זחילת תפקידים והקצאות מיושנות.
- בעלים: בעלי משאבים | עדיפות: גבוהה | סטטוס: ☐
- אכיפת entitlement management וחבילות גישה
- פעולה: השתמשו ב-entitlement management של Entra ID כדי להגדיר חבילות גישה מקטלוגיות עם תהליכי אישור ותפוגה.
- סיבה: מרכז בקשות גישה ומונע התרבות תפקידים אד-הוק.
- בעלים: צוות IAM/ניהול | עדיפות: בינונית | סטטוס: ☐
- אוטומציה של הקצאה וביטול הקצאה
- פעולה: שלבו מערכות משאבי אנוש ואוטומציה של מחזור חיי הזהות, כדי להעניק, לשנות ולבטל הקצאות תפקידים על בסיס מאפיינים ואירועים.
- סיבה: מפחית שגיאות הקצאה ידניות וגישה יתומה.
- בעלים: הנדסת זהויות | עדיפות: גבוהה | סטטוס: ☐
- ניטור שינויים בהקצאת תפקידים והפעלות חריגות
- פעולה: הגדירו יומנים אבחוניים, התראות וניתוחי Sentinel עבור אירועי יצירה, הקצאה והפעלה של תפקידים.
- למה: מזהה מוקדם פעילויות חשודות של התפשטות תפקידים.
- בעלים: Security Operations | עדיפות: גבוהה | סטטוס: ☐
- החלת גישה מותנית והפרדת סמכויות
- פעולה: שלבו בקרות תפקידים עם מדיניות גישה מותנית, ואכפו הפרדת סמכויות בפעולות קריטיות.
- למה: ממתן סיכון גם כאשר התפקידים רחבים, ומונע קנוניה ושימוש לרעה.
- בעלים: Security Architecture | עדיפות: גבוהה | סטטוס: ☐
- הגדירו תפוגה לתפקידים ולגישה זמניים
- פעולה: דרשו שלכל הקצאת תפקיד זמנית או חירום תהיה תפוגה אוטומטית וטריגרים לסקירה.
- למה: מונע הרשאות מוגברות מתמשכות והצטברות של התפשטות תפקידים.
- בעלים: IAM/Admin Team | עדיפות: גבוהה | סטטוס: ☐
- אכפו תהליכי אישור לשינויים בתפקידים
- פעולה: דרשו נימוק מתועד ואישורים מרובי צדדים ליצירה או לשינוי של תפקידים.
- למה: שולט בהתרבות של תפקידים מותאמים אישית ואוכף ממשל תקין.
- בעלים: Change Control Board | עדיפות: בינונית | סטטוס: ☐
- תעדו ופרסמו מדיניות לשימוש בתפקידים
- פעולה: שמרו תיעוד נגיש על מטרת התפקידים, הבעלים שלהם והנחיות השימוש בהם; הדריכו את בעלי העניין.
- למה: מעודד הקצאה אחראית ומפחית יצירה אד-הוק של תפקידים.
- בעלים: IAM Governance | עדיפות: בינונית | סטטוס: ☐
- בצעו סקירות תקופתיות של זכאויות תפקידים והרשאות
- פעולה: בדקו הגדרות תפקידים לאיתור הרשאות מופרזות, ועדכנו את היקפי התפקידים כדי לצמצם הרשאות למינימום.
- למה: מונע "זחילת" תפקידים, שבה תפקידים צוברים הרשאות לאורך זמן.
- בעלים: Security/Audit | עדיפות: בינונית | סטטוס: ☐
- קבעו מדדי KPI ודיווח על התפשטות תפקידים
- פעולה: עקבו אחר מדדים: מספר התפקידים, תפקידים שאינם בשימוש, אחוז החשבונות בעלי הרשאות מיוחדות עם גישה קבועה, וזמן הטיפול הממוצע בממצאים.
- למה: מספק התקדמות מדידה בצמצום התפשטות התפקידים ובשיפור מצב האבטחה.
- בעלים: Security Metrics | עדיפות: נמוכה/בינונית | סטטוס: ☐
- הריצו תרגילי תקיפה מדומה וניקוי
- פעולה: הדמו מעת לעת הסלמת הרשאות, והריצו ספרינטים של ניקוי להסרת תפקידים והקצאות מיותרים.
- למה: מאמת את הבקרות וחושף סיכוני התפשטות נסתרים.
- בעלים: Red Team/Blue Team | עדיפות: בינונית | סטטוס: ☐
טיפים להשלמה: התחילו במלאי תפקידים, אכפו PIM וניהול זכאויות, אטמטו אירועי מחזור חיים, ועקבו באופן רציף. הבנה של הסיבה שבגללה התפשטות תפקידים פוגעת במסגרת האבטחה שלכם מובנית בתהליך עצמו. השתמשו ברשימה זו כדי לתכנן, להקצות בעלים ולעקוב אחר הסטטוס עד שההתפשטות תחת שליטה.
שאלות נפוצות: התפשטות כלי סייבר והעלות של התפשטות כלים
מהי התפשטות תפקידים, וכיצד היא פוגעת במסגרת האבטחה שלכם?
התפשטות תפקידים מתרחשת כאשר משתמשים צוברים הרשאות מעבר למה שנדרש לתפקידם, לרוב משום שארגונים מוסיפים מוצרי אבטחה חדשים, כלים חדשים או גישה אד-הוק במקום לאחד תהליכי עבודה. הדבר מגדיל את משטח התקיפה ויוצר פערי אבטחה, מפחית את הנראות והשליטה, מסבך את הממשל, ומקשה על צוותי האבטחה לזהות איומים, ובכך מחליש את מצב האבטחה של הארגון.
כיצד התפשטות תפקידים משפיעה על התפשטות כלי סייבר והתפשטות ספקים?
התפשטות תפקידים והתפשטות כלי סייבר מחריפות זו את זו: כלים וספקים רבים מובילים למדיניות זהות וגישה מפוצלות בכל מערך האבטחה, וכל כלי חדש מביא לעיתים קרובות עמו תפקידים והרשאות משלו. פיצול זה מקשה על ריכוז הממשל, מגביר את המורכבות בניהול הגישה בכל סביבת האבטחה של הארגון, ועלול להוביל לסיכוני אבטחה חמורים וכשלי ציות.
האם התפשטות תפקידים יכולה להגביר את עלות התפשטות הכלים בארגון שלי?
כן. התפשטות תפקידים יוצרת עלויות סמויות, משום שהיא מחייבת צוותי SOC ומרכז תפעול אבטחה (SOC) להשקיע יותר זמן בסקירות גישה ידניות, בתיקון ובחקירת אירועים על פני מוצרי אבטחה רבים. ארגונים מוצאים את עצמם משלמים עבור יכולות חופפות ורישיונות כפולים, תוך אובדן חוסן סייבר ופגיעה ביעילות הזיהוי והתגובה, וכך מעלה את העלות הכוללת של התפשטות הכלים.
אילו בעיות של נראות ושליטה נובעות מהתפשטות תפקידים?
פיזור תפקידים (Role sprawl) פוגע בנראות ובשליטה, שכן הוא מטשטש מי מחזיק בגישה לאיזה משאב. כאשר התפקידים אינם עקביים בין הכלים, צוותי אבטחה מתקשים למפות נקודות קצה, הרשאות משתמשים וכיסוי של זיהוי איומים, ובכך נפגעת היכולת לזהות תנועה רוחבית (lateral movement) או ניצול לרעה של הרשאות. היעדר נראות מרכזית מחליש את הזיהוי והתגובה ומגביר את הסיכון לפריצות אבטחה.
כיצד פיזור תפקידים משפיע על מאמצי ציות וממשל?
פיזור תפקידים מסבך את הציות, משום שקשה יותר להוכיח אכיפה של עיקרון ההרשאה המינימלית (least-privilege), הפרדת תפקידים (segregation of duties) ומדיניות גישה אחידה בתשתית האבטחה. תפקידים מפוזרים על פני כלי אבטחה וספקים רבים הופכים את נתיבי הביקורת (audit trails) לחסרים או לא עקביים, ומגדילים את הסיכון לאי-ציות ולקנסות רגולטוריים, אלא אם מיושמים איחוד ושיפורים בממשל.
אילו צעדים מעשיים מצמצמים את פיזור התפקידים ומשפרים את האבטחה הכוללת?
התחילו בביצוע מלאי של התפקידים לאורך מערך האבטחה ובמיפוי שלהם לתהליכי העבודה העסקיים. כאשר מאחדים כלים או מרכזים את ניהול הזהויות והגישה, יש לבטל תפקידים מיותרים. יישמו בקרת גישה מבוססת תפקידים (RBAC), אוטומטו הקצאה והסרה של הרשאות, ותעדיפו מעט כלים ככל הניתן שמשתלבים היטב זה בזה. צעדים אלה מצמצמים את פיזור כלי הסייבר, מפשטים את הזיהוי והתגובה לאיומים ומחזקים את מצב האבטחה של הארגון.
כיצד אוטומציה מסייעת במניעת פיזור תפקידים ומשפרת את הזיהוי והתגובה?
אוטומציה אוכפת הקצאות תפקידים עקביות ומסירה טעויות ידניות שיוצרות פיזור. ניהול אוטומטי של מחזור החיים של הזהויות, סקירות גישה והפצה של מדיניות בין פלטפורמות אבטחה משולבות מפחיתים את מספר השינויים הידניים שמובילים לפיזור אצל האנליסטים, מקצרים את זמני התגובה ב-SOC ומאפשרים לאנשי אבטחת הסייבר להתמקד בזיהוי ובתיקון של איומים בעלי ערך גבוה.
מתי איחוד או מעבר לפלטפורמת אבטחה הם הגישה הנכונה?
איחוד מתאים כאשר כלים רבים חופפים בתפקודם, וזה גורם לפיצול, לפיזור ספקים ולעלויות גבוהות יותר. מעבר לפלטפורמת אבטחה מאוחדת, או צמצום מספר מוצרי האבטחה, יכולים להחזיר את הנראות, להפחית את המורכבות בניהול הגישה והאיומים, ולהניב תוצאות אבטחה ממשיות כמו חוסן סייבר משופר, זיהוי ותגובה מהירים יותר וממשל טוב יותר.
כיצד ארגונים צריכים להעריך כלים חדשים כדי שלא להחמיר את פיזור התפקידים?
בדקו האם הכלי החדש משתלב עם בקרות הזהות והגישה הקיימות, תומך בהקצאה מרכזית, ומפחית את מספר הכלים במערך האבטחה שלכם. הערכו האם הכלי ממלא צורך שלא נענה או שהוא מכפיל יכולות קיימות, ודרשו מודלים ברורים של תפקידים והרשאות. מתן עדיפות לאינטגרציה, לפחות כלים ולאוטומציה עוזר למנוע פיזור בתחום אבטחת הסייבר ומצמצם את ההשפעה של כל כלי חדש על מצב האבטחה של הארגון.