 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Sicherheit für KI-Agenten im Enterprise-ERP: Best Practices für den Dynamics 365 MCP-Server
Von Mirko Peters ·
Willkommen zurück im Blog! Während künstliche Intelligenz von experimentellen Chatfenstern zu einem zentralen Bestandteil des operativen Betriebs wird, beeilen sich Organisationen, sie anzubinden…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
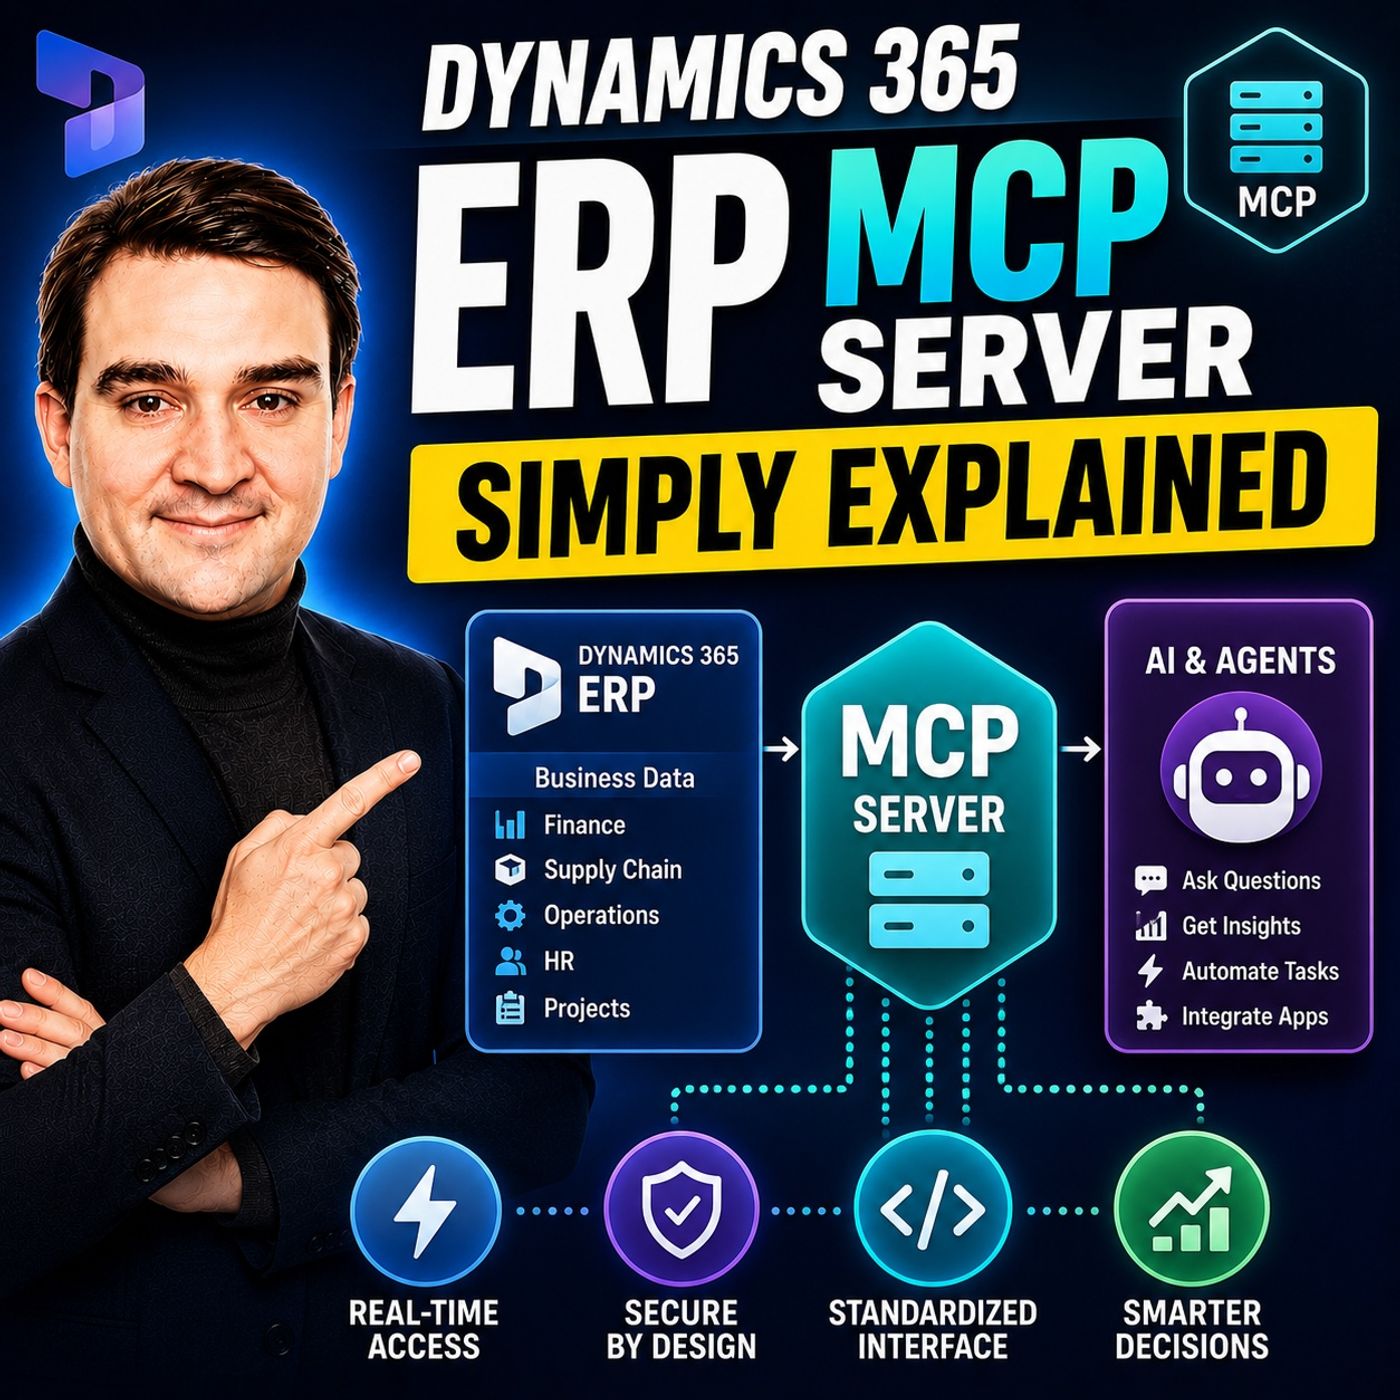
Willkommen zurück im Blog! Während künstliche Intelligenz von experimentellen Chatfenstern in die operative Kernlogik von Unternehmen übergeht, verbinden Organisationen autonome Agenten in aller Eile direkt mit ihren geschäftskritischen Systemen. Im Bereich der Enterprise-Resource-Planning-Systeme ist es keine Zukunftsvision mehr, die Lücke zwischen modernsten KI-Modellen und riesigen Datenbanken zu schließen. Das passiert bereits jetzt, über Architekturen wie das Model Context Protocol. Diese Hochgeschwindigkeitsautomatisierung bringt jedoch besondere Governance-Herausforderungen mit sich, insbesondere beim Einsatz des Model-Context-Protocol-Servers für Dynamics 365 ERP. In diesem Beitrag zeigen wir, wie Sie KI und Ihre sensibelsten Finanzdaten sicher miteinander verbinden, ohne die Sicherheit Ihrer Organisation zu gefährden.
Bevor Sie sich in die technischen Sicherheitsmaßnahmen im Detail vertiefen, empfehle ich dringend die zugehörige Podcast-Folge Dynamics 365 ERP MCP Server - Simply Explained. Dieses Gespräch erklärt die grundlegenden Zusammenhänge, wie diese Server arbeiten und warum strukturelle Berechtigungen wichtig sind, bevor autonome Agenten Ihre zentralen Workflows berühren.
Was ist der Dynamics 365 ERP MCP-Server?
Um zu verstehen, warum Sicherheit eine so zentrale Rolle spielt, sollten wir zunächst betrachten, was der Model-Context-Protocol-Server innerhalb des Enterprise-Technologie-Stacks tatsächlich leistet. Früher erforderte die Anbindung großer Sprachmodelle an ein ERP-System wie Dynamics 365 Finance and Operations ein umfangreiches Geflecht aus individuellen API-Integrationen, fragiler Middleware und selbst programmierten Wrappern. Jedes einzelne KI-Tool oder jede Anwendung benötigte eigene Parsing-Logik, um Daten abzurufen, Aktualisierungen zu schreiben oder Hintergrundverarbeitungsklassen auszulösen.
Das Model Context Protocol fungiert als offene, standardisierte Brücke. Es vereinheitlicht, wie KI-Clients und Agenten mit den zugrunde liegenden Unternehmenswerkzeugen interagieren. Anstatt verstreuter Skripte in unterschiedlichen Entwicklungsumgebungen stellt der MCP-Server bestimmte Aktionen und Datenkontexte strukturiert über Kommunikationskanäle wie JSON-RPC und Server-Sent Events bereit. In Dynamics 365 können KI-Agenten damit auf Datenwerkzeuge für die klassischen Operationen Create, Read, Update und Delete zugreifen, auf Formulartools, die die menschliche Navigation nachbilden, sowie auf Aktionstools, die die zugrunde liegenden Geschäftslogikklassen ausführen.
Diese nahtlose Anbindung steigert die Effizienz erheblich, etwa bei der automatisierten Rechnungsverarbeitung, bei Bestandsanpassungen in Echtzeit und bei der sofortigen Erstellung von Berichten. Sie eröffnet jedoch auch ein beispielloses Risiko, wenn sie unbeobachtet bleibt. Erhält ein KI-Agent die Möglichkeit, Datensätze in Ihrem Finanzhauptbuch zu ändern, gewähren Sie einem digitalen Mitarbeiter im Grunde autonomen Zugriff auf Unternehmensdaten. Diese Grenze zu schützen erfordert die konsequente Umsetzung moderner Authentifizierung, durchgesetzter Rollenmodelle und zentraler Schutzmechanismen.
Robuste Sicherheitsmaßnahmen mit OAuth 2.0 und RBAC umsetzen
Die erste Verteidigungslinie beim Einsatz eines Enterprise-MCP-Servers ist das Identitäts- und Zugriffsmanagement. Sie können sich nicht auf veraltete API-Schlüssel oder statische Verbindungszeichenfolgen verlassen, die in Konfigurationsdateien hinterlegt sind. Da KI-Agenten Anweisungen dynamisch auswerten und selbst entscheiden, welche Werkzeuge sie aufrufen, muss die Authentifizierung granular und kryptografisch sicher sein und unmittelbar an den Benutzerkontext gebunden werden.
OAuth 2.0 ist für moderne Unternehmensintegrationen unverzichtbar. OAuth bietet ein sicheres, tokenbasiertes Autorisierungsframework, das sicherstellt, dass sich KI-Clients ordnungsgemäß authentifizieren, bevor sie eine Sitzung mit der Dynamics-365-F&O-Umgebung aufbauen. Dieser Token-Austausch garantiert, dass jede Anfrage eines KI-Modells eine überprüfbare Identität mitführt. So wird verhindert, dass anonyme oder unautorisierte Skripte die Finanztabellen im Backend abfragen.
Neben OAuth 2.0 steht die rollenbasierte Zugriffssteuerung, allgemein als RBAC bekannt. In Dynamics 365 hat Ihr Unternehmen wahrscheinlich über Jahre Sicherheitsrollen, Aufgaben und Berechtigungen für menschliche Mitarbeitende definiert – etwa für Kreditorenbuchhalter, Lagerleiter und Finanzvorstände. Ihre KI-Integration muss genau diese strukturellen Grenzen übernehmen. Ein autonomer Agent sollte niemals ein pauschales „Super-Admin“-Token besitzen. Stellt ein KI-Agent über den MCP-Server eine Zugriffsanfrage, muss sein Handlungsspielraum stattdessen durch ein bestimmtes Unternehmensrollenprofil gefiltert werden. Dieses legt genau fest, auf welche Tabellen, Formulare und Geschäftslogikklassen der Agent zugreifen darf.
Das Prinzip der minimalen Berechtigung für KI-Tools durchsetzen
Eine der häufigsten Fallen bei ersten KI-Integrationen ist die Überversorgung mit Tool-Definitionen. Entwickler, die funktionsfähige Prototypen erstellen möchten, geben KI-Agenten oft ein breit gefächertes Alles-in-einem-Toolset und erlauben ihnen, jede einzelne Ddateneinheit im ERP-System abzufragen – nur für den Fall, dass das Modell sie als Kontext benötigt.
Dieser Ansatz verletzt das grundlegende Sicherheitsprinzip der minimalen Berechtigung. Demnach darf jede Entität nur Zugriff auf die Informationen und Ausführungswerkzeuge erhalten, die sie für ihre unmittelbare Aufgabe benötigt – nicht mehr. Beim Entwurf von Tools für einen MCP-Server müssen Sie das Schema, das dem Modell zur Verfügung steht, daher sorgfältig auswählen.
Wenn ein KI-Agent beispielsweise ausschließlich dazu gedacht ist, Kundenservicemitarbeitende beim Verfolgen von Versandstatus zu unterstützen, hat er keinerlei Grund, auf Lieferantenzahlungstabellen, Hauptbucheinträge oder Vergütungsdaten von Führungskräften zuzugreifen. Indem Sie die Tool-Definitionen auf der Ebene des MCP-Servers einschränken, begrenzen Sie den möglichen Schaden erheblich, wenn ein Modell halluziniert, Opfer von Prompt-Injection-Angriffen wird oder sich unautorisierte Anweisungen unterschiebt. Jedes einzelne Tool, das über das Protokoll bereitgestellt wird, sollte geprüft, dokumentiert und auf seinen engstmöglichen betrieblichen Zweck beschränkt werden.
Zentralisierte Governance und Schutz sensibler Finanzdaten
Mit wachsenden KI-Initiativen vervielfacht sich die Zahl der eingesetzten Modelle, Clientanwendungen und Hilfsserver schnell. Ohne ein zentrales Governance-Modell verlieren IT-Abteilungen rasch den Überblick darüber, wer worauf zugreift, wo sensible Finanz-Tokens gespeichert werden und wie Daten durch die Pipelines fließen.
Zentralisierte Governance fungiert als Kontrollturm für Ihr unternehmensweites KI-Ökosystem. Indem alle KI-zu-ERP-Kommunikationen über eine verwaltete, überwachte Gateway-Schicht geleitet werden, gewinnen Sicherheitsteams essenzielle Transparenz. Diese Sichtbarkeit ermöglicht es Unternehmen, den Token-Verbrauch nachzuverfolgen, Abfragehäufigkeiten zu überwachen und genau zu prüfen, welche Prompts zu bestimmten Datenbankänderungen in Dynamics 365 geführt haben.
Der Schutz sensibler Finanzdaten bedeutet außerdem, Datenherkunft und Datenverlustprävention zu berücksichtigen. Herkömmliche Data-Loss-Prevention-Lösungen übersehen oft die subtilen Wege, auf denen unstrukturierte Textabfragen mit strukturierten Unternehmensdatenbanken interagieren. Ein gut verwalteter MCP-Server wirkt als Kontrollpunkt, an dem Datenmaskierung, Tokenschwärzung und Compliance-Richtlinien programmatisch durchgesetzt werden können, bevor Finanzdatensätze überhaupt in das Kontextfenster eines Sprachmodells gelangen. So wird die Einhaltung regulatorischer Rahmenwerke wie DSGVO, HIPAA und SOX sichergestellt und Ihr Unternehmen vor katastrophalen Datenlecks geschützt.
Risiken durch überberechtigte Tools und Schatten-Server eindämmen
Selbst bei streng konfigurierten Ausgangssystemen sind Unternehmensumgebungen anfällig für architektonische Abweichungen. Zwei der heimtückischsten Sicherheitsbedrohungen im Zeitalter des KI-Agenten-Einsatzes sind überberechtigte Toolsets und das Aufkommen von Schatten-MCP-Servern.
Schatten-Server entstehen, wenn einzelne Geschäftsbereiche oder Entwicklerteams nicht genehmigte, lokale oder experimentelle MCP-Server auf persönlichen Arbeitsplatzrechnern oder unverwalteten Cloud-Instanzen aufsetzen, um akute Engpässe im Workflow zu lösen. Diese Schatten-Instanzen umgehen häufig die Identitätsanbieter des Unternehmens, verfügen nicht über angemessene Verschlüsselung und verbinden sich mit erhöhten Dienstkonten direkt mit Produktiv- oder Staging-ERP-Umgebungen. Gelingt es einem Angreifer, den Rechner eines Entwicklers zu kompromittieren, auf dem ein unüberwachter MCP-Server läuft, erhält er einen direkten Hintertürzugang zur zentralen Unternehmensinfrastruktur.
Um diese Risiken zu minimieren, müssen Organisationen strikte Bereitstellungspipelines durchsetzen. Lokale Workstation-Server sollten strikt auf isolierte Sandbox-Umgebungen beschränkt werden und dürfen nicht mit Produktivinstanzen von Dynamics 365 kommunizieren. Darüber hinaus sollten automatisierte Erkennungstools und Cloud-Posture-Management-Plattformen eingesetzt werden, um Unternehmensnetzwerke auf nicht autorisierte Endpunkte zu prüfen. So stellen Sie sicher, dass jeder aktive MCP-Server registriert, überwacht und mit den Sicherheitsbasiswerten des Unternehmens konform ist.
Fazit und Best Practices für die sichere KI-Integration
Die Integration von künstlicher Intelligenz in Enterprise-Resource-Planning-Systeme über Architekturen wie den Dynamics 365 ERP MCP-Server markiert einen enormen Fortschritt in der Geschäftsautomatisierung. Indem KI-Agenten standardisiert mit komplexen Finanz- und Betriebsdatenbanken kommunizieren, können Organisationen eine bisher nie dagewesene Effizienz erreichen, manuelle Eingabefehler reduzieren und ihre Teams dazu befähigen, sich auf strategisches Wachstum zu konzentrieren.
Diese Leistungsfähigkeit erfordert jedoch ein kompromissloses Bekenntnis zur Sicherheit. Wenn Sie eine robuste Authentifizierung über OAuth 2.0 durchsetzen, die Fähigkeiten von Agenten konsequent auf die rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC) abbilden, dem Prinzip der minimalen Berechtigungen folgen, eine zentralisierte Governance aufrechterhalten und Shadow-Server konsequent aufspüren und beseitigen, können Sie ein KI-gestütztes Unternehmen aufbauen, das sowohl innovativ als auch sicher ist.
Um tiefer einzutauchen, wie diese Konzepte auf reale Architekturen angewendet werden, hören Sie unbedingt die vollständige Diskussion in der Podcast-Episode Dynamics 365 ERP MCP Server - Simply Explained. Bleiben Sie wachsam, halten Sie Ihre Tool-Definitionen streng abgesichert und gestalten Sie die Zukunft der sicheren Unternehmensautomatisierung aktiv mit!