 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Sécuriser les agents IA dans l’ERP d’entreprise : bonnes pratiques pour le MCP de Dynamics 365
Par Mirko Peters ·
Bienvenue sur le blog\u00a0! Alors que l’intelligence artificielle passe des fenêtres de conversation expérimentales à la mécanique opérationnelle centrale, les organisations se précipitent pour connec…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
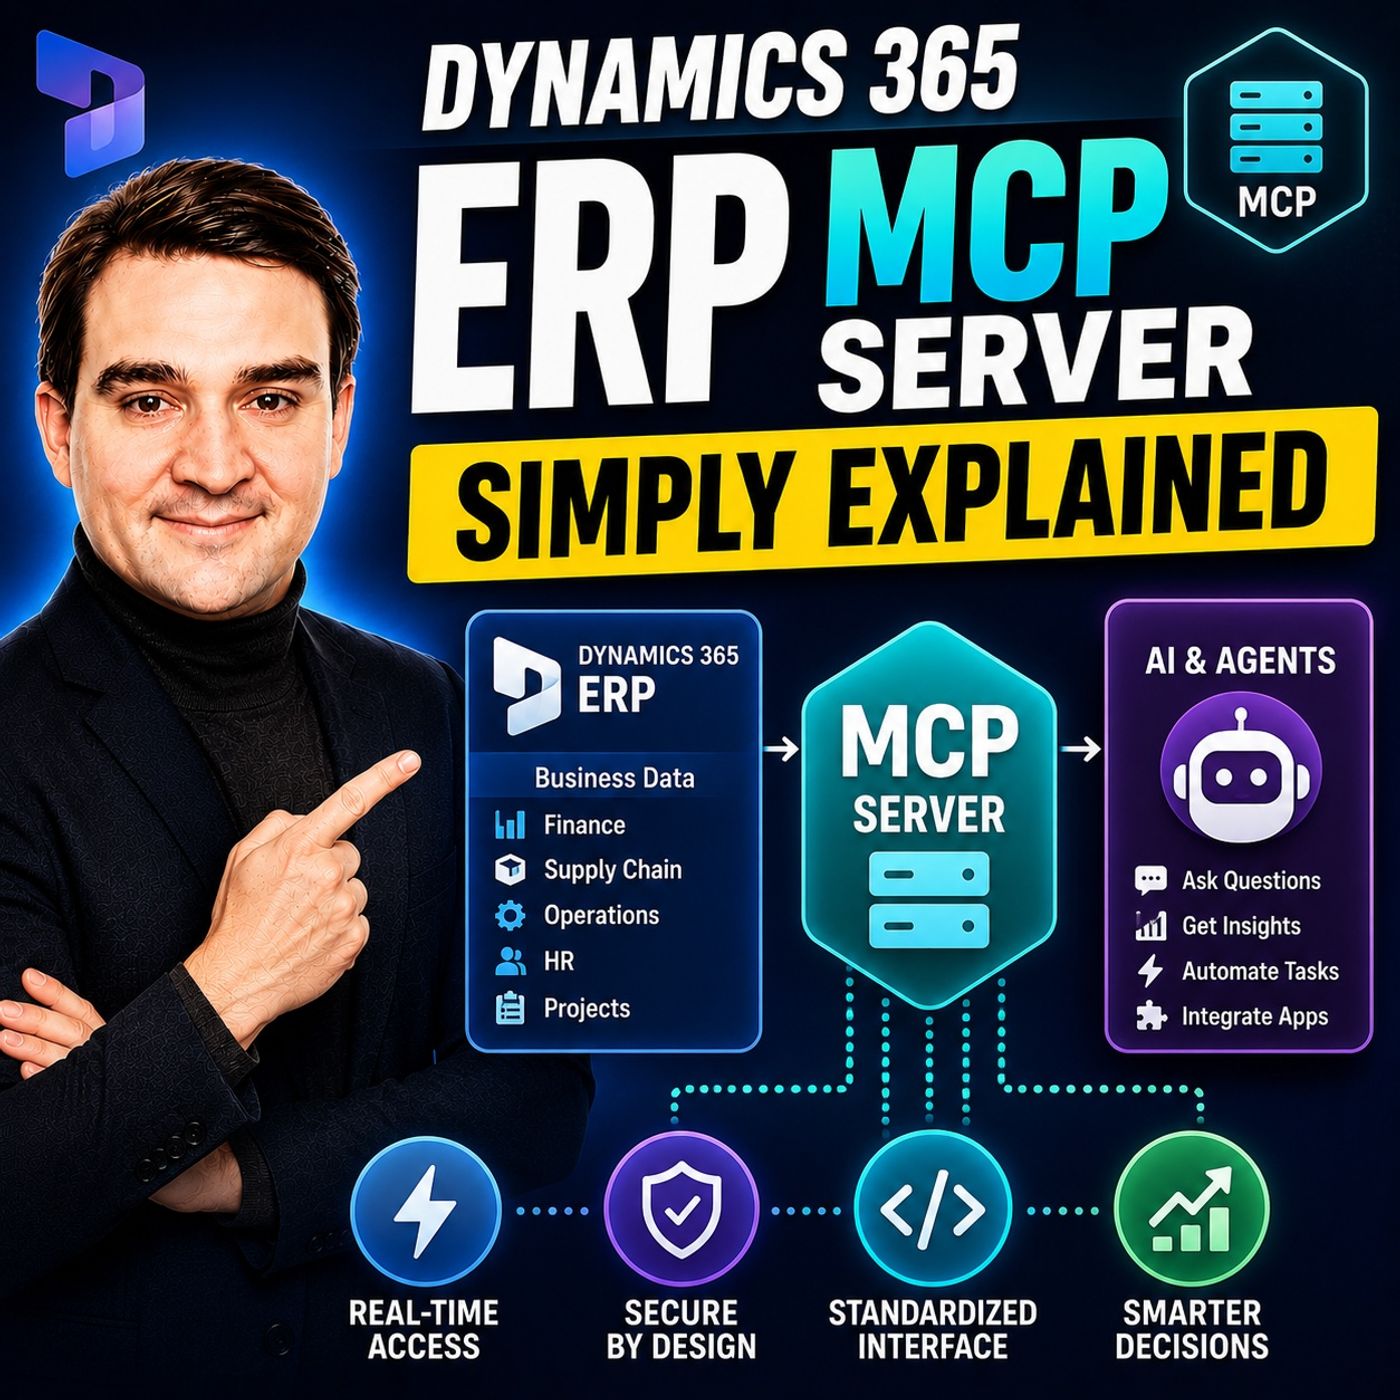
Bienvenue sur le blog ! Alors que l’intelligence artificielle passe des fenêtres de chat expérimentales au cœur des opérations de l’entreprise, les organisations se précipitent pour connecter des agents autonomes directement à leurs systèmes métier critiques. Dans le domaine des progiciels de gestion intégrés, combler le fossé entre les modèles d’IA de pointe et les vastes référentiels de données n’est plus un concept futuriste : cela se produit déjà aujourd’hui grâce à des architectures comme le Model Context Protocol. Toutefois, cette automatisation ultra-rapide soulève des défis de gouvernance particuliers, notamment lors du déploiement du serveur Model Context Protocol de Dynamics 365 ERP. Dans cet article, nous verrons comment relier en toute sécurité l’IA à vos dossiers financiers les plus sensibles, sans compromettre la sécurité de l’organisation.
Avant d’aborder les mesures de sécurité techniques en détail, je vous recommande vivement d’écouter l’épisode de podcast associé, Dynamics 365 ERP MCP Server - Simply Explained. Cette discussion expose le contexte fondamental du fonctionnement de ces serveurs et explique pourquoi les autorisations structurelles comptent avant de laisser des agents autonomes intervenir sur vos processus essentiels.
Qu’est-ce que le serveur MCP de Dynamics 365 ERP ?
Pour comprendre pourquoi la sécurité est primordiale, il faut d’abord examiner ce que le serveur Model Context Protocol accomplit concrètement au sein de la pile technologique de l’entreprise. Historiquement, connecter de grands modèles de langage à un progiciel de gestion intégré comme Dynamics 365 Finance and Operations exigeait un vaste réseau d’intégrations API sur mesure, des intergiciels fragiles et des enveloppes codées à la main. Chaque outil ou application d’IA nécessitait sa propre logique d’analyse pour récupérer des données, écrire des mises à jour ou déclencher des traitements en arrière-plan.
Le Model Context Protocol agit comme un pont ouvert et normalisé. Il standardise la manière dont les clients et agents d’IA interagissent avec les outils d’entreprise sous-jacents. Au lieu de scripts personnalisés dispersés dans différents environnements de développement, le serveur MCP expose proprement des actions et des contextes de données spécifiques via des canaux de communication structurés, tels que JSON-RPC et Server-Sent Events. Dans Dynamics 365, cela permet aux agents d’IA d’interagir avec des outils de données pour les opérations standard de création, lecture, mise à jour et suppression, des outils de formulaires qui reproduisent la navigation humaine, ainsi que des outils d’actions directes qui exécutent les classes de logique métier sous-jacentes.
Si cette connectivité fluide renforce considérablement l’efficacité (traitement automatisé des factures, ajustements de stocks en temps réel, génération instantanée de rapports), elle ouvre aussi la voie à des risques sans précédent si elle n’est pas surveillée. Lorsqu’un agent d’IA est autorisé à modifier les enregistrements de votre grand livre financier, vous accordez en pratique à un employé numérique un accès autonome aux données de l’entreprise. Protéger cette frontière exige une mise en œuvre rigoureuse de l’authentification moderne, de l’application des rôles et de garde-fous centralisés.
Mettre en œuvre des mesures de sécurité robustes avec OAuth 2.0 et RBAC
La première ligne de défense lors du déploiement d’un serveur MCP d’entreprise réside dans la gestion des identités et des accès. Vous ne pouvez pas vous appuyer sur d’anciennes clés API ou sur des chaînes de connexion statiques intégrées aux fichiers de configuration. Comme les agents d’IA évaluent dynamiquement les instructions et déterminent quels outils invoquer, l’authentification doit être granulaire, cryptographiquement sécurisée et directement liée au contexte de l’utilisateur.
La mise en œuvre d’OAuth 2.0 est incontournable pour les intégrations d’entreprise modernes. OAuth fournit un cadre d’autorisation sécurisé, basé sur des jetons, qui garantit que les clients d’IA s’authentifient correctement avant d’établir une session avec l’environnement Dynamics 365 F&O. Cet échange de jetons garantit que chaque requête émise par un modèle d’IA porte une identité vérifiable, empêchant des scripts anonymes ou non autorisés d’interroger les tables financières du système.
Associé à OAuth 2.0, on trouve le contrôle d’accès basé sur les rôles, communément appelé RBAC. Au sein de Dynamics 365, votre organisation a probablement passé des années à définir des rôles de sécurité, des fonctions et des privilèges pour les collaborateurs : elle distingue les comptables fournisseurs, les responsables d’entrepôt et les directeurs financiers. Votre intégration d’IA doit hériter de ces mêmes frontières structurelles. Un agent autonome ne doit jamais disposer d’un jeton « super-administrateur » sans restriction. Au contraire, lorsqu’un agent IA demande l’accès via le serveur MCP, son périmètre opérationnel doit être filtré par un profil de rôle d’entreprise précis, qui définit exactement les tables, formulaires et classes de logique métier qu’il est autorisé à manipuler.
Appliquer le principe du moindre privilège aux outils d’IA
L’un des écueils les plus courants lors des premières intégrations d’IA est la surattribution des définitions d’outils. Impatients de construire des prototypes fonctionnels, les développeurs confient souvent aux agents IA un ensemble d’outils « tout-en-un », leur donnant la possibilité d’interroger chaque entité de données de l’ERP « au cas où » le modèle en aurait besoin pour le contexte.
Cette approche viole le principe fondamental du moindre privilège, selon lequel chaque entité ne doit disposer que des informations et des outils d’exécution nécessaires à l’accomplissement de sa tâche immédiate, et rien de plus. Lorsque vous concevez des outils pour un serveur MCP, vous devez soigneusement sélectionner le schéma exact exposé au modèle.
Par exemple, si un agent IA est conçu exclusivement pour aider les conseillers du service client à suivre l’état des expéditions, il n’a absolument aucune raison d’accéder aux tables de paiements aux fournisseurs, aux écritures du grand livre ou aux données de rémunération des dirigeants. En restreignant les définitions d’outils au niveau de la couche serveur MCP, vous limitez fortement le rayon d’impact en cas d’hallucination d’un modèle, d’attaque par injection de prompt ou de détournement d’instructions non autorisées. Chaque outil exposé via le protocole doit être audité, documenté et restreint à son intention opérationnelle la plus étroite possible.
Gouvernance centralisée et protection des données financières sensibles
À mesure que les organisations développent leurs initiatives d’IA, le nombre de modèles déployés, d’applications clientes et de serveurs auxiliaires se multiplie rapidement. Sans modèle de gouvernance centralisé, les services informatiques perdent rapidement toute visibilité sur qui accède à quoi, où sont stockés les jetons financiers sensibles et comment les données circulent dans les pipelines.
La gouvernance centralisée joue le rôle de tour de contrôle de votre écosystème d’IA d’entreprise. En faisant transiter l’ensemble des communications IA-ERP par une couche de passerelle gérée et supervisée, les équipes de sécurité gagnent une observabilité indispensable. Cette visibilité permet aux organisations de suivre la consommation de jetons, de surveiller la fréquence des requêtes et d’auditer précisément quels prompts ont entraîné des modifications de bases de données spécifiques dans Dynamics 365.
Protéger les données financières sensibles implique également de maîtriser la traçabilité des données et la prévention des fuites. Les outils traditionnels de prévention des pertes de données sont souvent aveugles aux interactions subtiles entre les requêtes textuelles non structurées et les bases de données structurées de l’entreprise. Un serveur MCP bien gouverné agit comme un point d’interception où le masquage des données, la caviardage des jetons et les stratégies de conformité peuvent être appliqués de manière programmatique, avant même que les enregistrements financiers bruts ne soient injectés dans la fenêtre de contexte d’un modèle de langage. Cela garantit la conformité aux référentiels réglementaires tels que le RGPD, HIPAA et SOX, et protège votre organisation contre des fuites de données catastrophiques.
Atténuer les risques liés aux outils surautorisés et aux serveurs fantômes
Même avec une configuration initiale rigoureuse, les environnements d’entreprise sont sujets à une dérive architecturale. Deux des menaces de sécurité les plus insidieuses à l’ère du déploiement d’agents IA sont les ensembles d’outils surautorisés et la prolifération de serveurs MCP fantômes.
Les serveurs fantômes apparaissent lorsque des unités métier ou des équipes de développement lancent des serveurs MCP non approuvés, locaux ou expérimentaux, sur des postes de travail personnels ou des instances cloud non gérées, pour résoudre des goulots d’étranglement immédiats dans leurs flux de travail. Ces instances parallèles contournent souvent les fournisseurs d’identité de l’entreprise, ne disposent pas d’un chiffrement adéquat et se connectent directement aux environnements ERP de production ou de préproduction avec des comptes de service aux privilèges élevés. Si un attaquant compromet le poste local d’un développeur qui exécute un serveur MCP non surveillé, il obtient un accès direct et dérobé à l’infrastructure centrale de votre entreprise.
Pour atténuer ces risques, les organisations doivent imposer des pipelines de déploiement stricts. Les serveurs installés sur les postes de travail locaux doivent être strictement limités à des environnements sandbox isolés et ne doivent pas être autorisés à communiquer avec les instances de production Dynamics 365. Par ailleurs, des outils de découverte automatisée et des plateformes de gestion de la posture cloud doivent être utilisés pour analyser les réseaux de l’entreprise à la recherche de points de terminaison non autorisés, afin de garantir que chaque serveur MCP actif est enregistré, surveillé et conforme aux référentiels de sécurité de l’entreprise.
Conclusion et bonnes pratiques pour une intégration sécurisée de l’IA
L’intégration de l’intelligence artificielle dans les progiciels de gestion intégrés, grâce à des architectures telles que le serveur MCP de Dynamics 365 ERP, représente une avancée considérable en matière d’automatisation des activités. En standardisant la manière dont les agents IA communiquent avec des bases de données financières et opérationnelles complexes, les organisations peuvent atteindre un niveau d’efficacité sans précédent, réduire les erreurs de saisie manuelle et permettre à leurs équipes de se concentrer sur la croissance stratégique.
Cette puissance exige toutefois un engagement sans compromis en matière de sécurité. En imposant une authentification robuste via OAuth 2.0, en limitant strictement les capacités des agents au contrôle d’accès basé sur les rôles, en appliquant le principe du moindre privilège, en maintenant une gouvernance centralisée et en traquant activement les serveurs fantômes, vous pouvez bâtir une entreprise pilotée par l’IA à la fois innovante et sécurisée.
Pour approfondir la manière dont ces concepts s’appliquent à des architectures réelles, n’hésitez pas à écouter la discussion complète dans l’épisode de podcast Dynamics 365 ERP MCP Server - Simply Explained. Restez vigilants, verrouillez vos définitions d’outils et adoptez l’avenir de l’automatisation sécurisée en entreprise !