 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Protección de agentes de IA en ERP empresarial: prácticas recomendadas para el servidor MCP de Dynamics 365
By Mirko Peters ·
¡Bienvenido de nuevo al blog! A medida que la inteligencia artificial pasa de las ventanas de chat experimentales a formar parte de la maquinaria operativa central, las organizaciones se apresuran a conec…
Automatically translated with AI from the original post. Read the English original
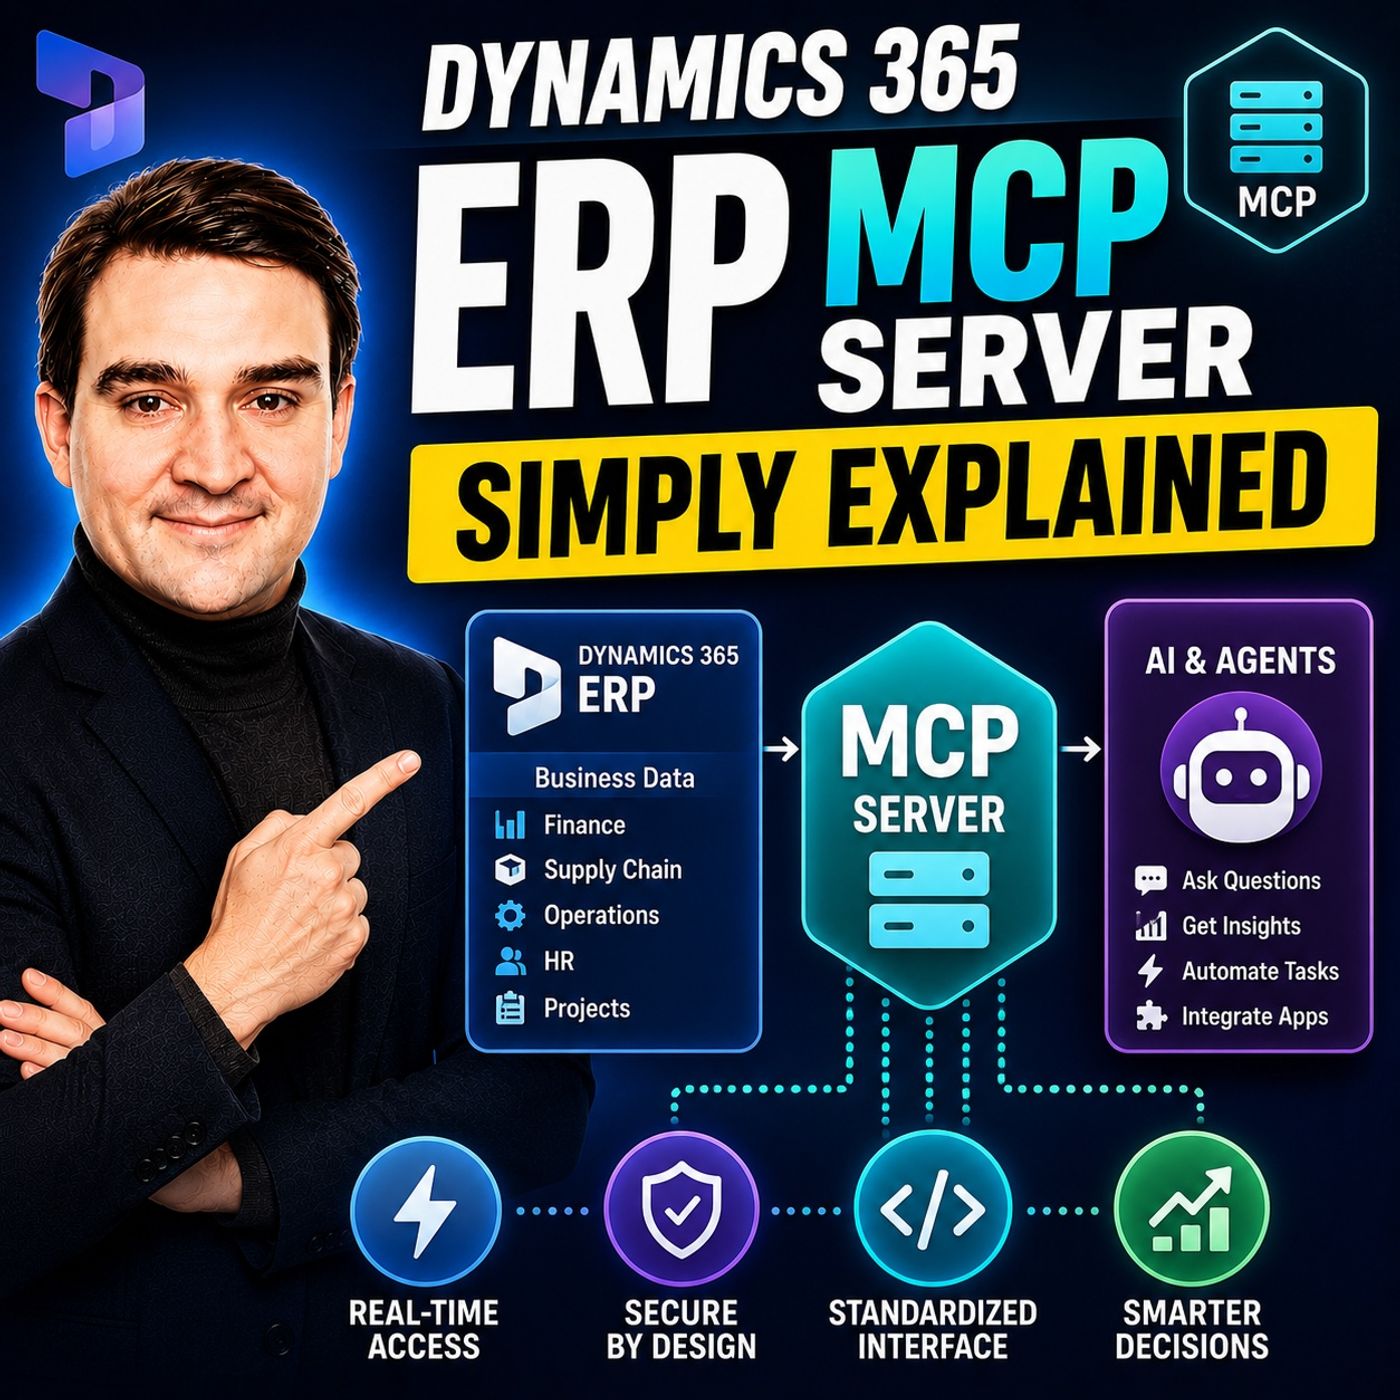
¡Bienvenido de nuevo al blog! A medida que la inteligencia artificial pasa de las ventanas de chat experimentales a la maquinaria operativa central, las organizaciones se apresuran a conectar agentes autónomos directamente con sus sistemas empresariales críticos. En el mundo de la planificación de recursos empresariales, tender un puente entre los modelos de IA de última generación y los enormes repositorios de bases de datos ya no es un concepto futurista: está ocurriendo ahora mismo gracias a arquitecturas como el Model Context Protocol. Sin embargo, esta automatización a velocidad vertiginosa introduce desafíos de gobernanza particulares, sobre todo al desplegar el servidor del Model Context Protocol de Dynamics 365 ERP. En esta entrada veremos cómo conectar de forma segura la IA con tus registros financieros más sensibles sin comprometer la seguridad de la organización.
Antes de entrar en las medidas de seguridad técnicas más detalladas, te recomiendo encarecidamente escuchar el episodio de podcast relacionado, Dynamics 365 ERP MCP Server - Simply Explained. Esa conversación explica el contexto básico del funcionamiento de estos servidores y por qué importan los permisos estructurales antes de permitir que los agentes autónomos interactúen con tus flujos de trabajo principales.
¿Qué es el servidor MCP de Dynamics 365 ERP?
Para entender por qué la seguridad es fundamental, primero debemos ver qué logra realmente el servidor del Model Context Protocol dentro de la pila tecnológica empresarial. Históricamente, conectar modelos de lenguaje grandes a un sistema de planificación de recursos empresariales como Dynamics 365 Finance and Operations requería una enorme red de integraciones de API personalizadas, middleware frágil y envoltorios programados a medida. Cada herramienta o aplicación de IA necesitaba su propia lógica de análisis para obtener datos, escribir actualizaciones o desencadenar clases de procesamiento en segundo plano.
El Model Context Protocol actúa como un puente abierto y estandarizado. Estandariza la forma en que los clientes y agentes de IA interactúan con las herramientas empresariales subyacentes. En lugar de scripts personalizados repartidos por distintos entornos de desarrollo, el servidor MCP expone acciones y contextos de datos concretos de forma limpia a través de canales de comunicación estructurados, como JSON-RPC y Server-Sent Events. En Dynamics 365, esto permite que los agentes de IA interactúen con herramientas de datos para las operaciones estándar de crear, leer, actualizar y eliminar, con herramientas de formularios que imitan la navegación humana y con herramientas de acción directa que ejecutan las clases de lógica de negocio subyacentes.
Aunque esta conectividad sin fisuras potencia la eficiencia (permitiendo el procesamiento automatizado de facturas, ajustes de inventario en tiempo real y la generación instantánea de informes), también abre niveles sin precedentes de riesgo si no se supervisa. Cuando a un agente de IA se le da la capacidad de modificar registros de tu libro mayor financiero, en la práctica estás concediendo a un empleado digital acceso autónomo a los datos empresariales. Proteger ese límite requiere una implementación rigurosa de autenticación moderna, aplicación de roles y barreras de protección centralizadas.
Implementación de medidas de seguridad robustas con OAuth 2.0 y RBAC
La primera línea de defensa al desplegar un servidor MCP empresarial es la gestión de identidades y accesos. No puedes depender de claves de API heredadas ni de cadenas de conexión estáticas incrustadas en archivos de configuración. Como los agentes de IA evalúan instrucciones dinámicamente y deciden qué herramientas invocar, la autenticación debe ser granular, criptográficamente segura y vinculada directamente al contexto del usuario.
Implementar OAuth 2.0 es innegociable en las integraciones empresariales modernas. OAuth proporciona un marco de autorización seguro basado en tokens que garantiza que los clientes de IA se autentiquen correctamente antes de establecer una sesión con el entorno de Dynamics 365 F&O. Este intercambio de tokens garantiza que cada solicitud realizada por un modelo de IA lleve una huella de identidad verificable, lo que impide que scripts anónimos o no autorizados consulten las tablas financieras de backend.
Junto con OAuth 2.0 está el control de acceso basado en roles (RBAC, por sus siglas en inglés). En Dynamics 365, es probable que tu organización lleve años definiendo roles de seguridad, funciones y privilegios para los empleados: distinguiendo entre los auxiliares de cuentas por pagar, los responsables de almacén y los directores financieros. Tu integración de IA debe heredar exactamente estos mismos límites estructurales. Un agente autónomo nunca debe tener un token de "superadministrador" genérico. En su lugar, cuando un agente de IA solicita acceso a través del servidor MCP, su ámbito operativo debe filtrarse mediante un perfil de rol empresarial concreto que determine con precisión qué tablas, formularios y clases de lógica de negocio tiene permitido tocar.
Aplicar el principio de mínimo privilegio a las herramientas de IA
Uno de los errores más comunes durante las primeras integraciones de IA es sobreaprovisionar las definiciones de herramientas. Los desarrolladores, impacientes por crear prototipos funcionales, suelen dar a los agentes de IA un conjunto de herramientas "todo en uno", concediéndoles permiso para consultar cada una de las entidades de datos del sistema ERP "por si acaso" el modelo las necesita como contexto.
Este enfoque vulnera el principio fundamental de mínimo privilegio, según el cual cada entidad solo debe tener acceso a la información y a las herramientas de ejecución necesarias para completar su tarea inmediata, y nada más. Al diseñar herramientas para un servidor MCP, debes definir con cuidado el esquema exacto que expones al modelo.
Por ejemplo, si un agente de IA está diseñado exclusivamente para ayudar a los representantes de atención al cliente a hacer seguimiento del estado de los envíos, no tiene ningún motivo para acceder a tablas de pagos a proveedores, asientos del libro mayor ni registros de retribución de directivos. Al acotar las definiciones de herramientas en la capa del servidor MCP, reduces drásticamente el alcance del daño si un modelo sufre alucinaciones, ataques de inyección de prompts o secuestro de instrucciones no autorizadas. Cada herramienta expuesta a través del protocolo debe auditarse, documentarse y restringirse a su intención operativa más estrecha posible.
Gobernanza centralizada y protección de datos financieros sensibles
A medida que las organizaciones escalan sus iniciativas de IA, el número de modelos desplegados, aplicaciones cliente y servidores auxiliares se multiplica con rapidez. Sin un modelo de gobernanza centralizado, los departamentos de TI pierden rápidamente visibilidad sobre quién accede a qué, dónde se almacenan los tokens financieros sensibles y cómo fluyen los datos por los flujos de procesamiento.
La gobernanza centralizada actúa como la torre de control de tu ecosistema empresarial de IA. Al canalizar todas las comunicaciones entre la IA y el ERP a través de una capa de acceso gestionada y supervisada, los equipos de seguridad obtienen una observabilidad esencial. Esta visibilidad permite a las organizaciones hacer seguimiento del consumo de tokens, supervisar la frecuencia de las consultas y auditar exactamente qué prompts han provocado modificaciones concretas en la base de datos de Dynamics 365.
Proteger los datos financieros sensibles also implica tener en cuenta el linaje de datos y la prevención de pérdida de datos. Las herramientas tradicionales de prevención de pérdida de datos a menudo no detectan las formas sutiles en que las consultas de texto no estructurado interactúan con las bases de datos empresariales estructuradas. Un servidor MCP bien gobernado actúa como punto de intercepción donde se pueden aplicar de forma programática el enmascaramiento de datos, la redacción de tokens y las directivas de cumplimiento normativo antes de que los registros financieros en bruto lleguen a la ventana de contexto de un modelo de lenguaje. Esto garantiza el cumplimiento de marcos normativos como RGPD, HIPAA y SOX, y protege a tu organización de fugas de datos catastróficas.
Mitigar los riesgos de herramientas con permisos excesivos y servidores en la sombra
Incluso con configuraciones iniciales estrictas, los entornos empresariales son propensos a la deriva arquitectónica. Dos de las amenazas de seguridad más insidiosas en la era de los agentes de IA son los conjuntos de herramientas con permisos excesivos y la proliferación de servidores MCP en la sombra.
Los servidores en la sombra aparecen cuando unidades de negocio o equipos de desarrollo levantan servidores MCP no aprobados, locales o experimentales en estaciones de trabajo personales o instancias en la nube no gestionadas para resolver cuellos de botella inmediatos. Estas instancias suelen eludir los proveedores de identidad corporativos, carecen de cifrado adecuado y se conectan directamente a entornos ERP de producción o preproducción con cuentas de servicio elevadas. Si un atacante compromete el equipo local de un desarrollador que ejecuta un servidor MCP sin supervisión, obtiene una puerta trasera directa a la infraestructura empresarial central.
Para mitigar estos riesgos, las organizaciones deben aplicar canalizaciones de despliegue estrictas. Los servidores locales en estaciones de trabajo deben limitarse estrictamente a entornos de sandbox aislados y tener prohibida la comunicación con instancias de producción de Dynamics 365. Además, deben utilizarse herramientas de descubrimiento automatizado y plataformas de gestión de la postura de seguridad en la nube para analizar las redes corporativas en busca de endpoints no autorizados, garantizando que cada servidor MCP activo esté registrado, supervisado y cumpla las líneas base de seguridad de la empresa.
Conclusión y mejores prácticas para una integración segura de la IA
La integración de la inteligencia artificial en la planificación de recursos empresariales mediante arquitecturas como el servidor MCP de Dynamics 365 ERP supone un enorme avance en la automatización empresarial. Al estandarizar la forma en que los agentes de IA se comunican con bases de datos financieras y operativas complejas, las organizaciones pueden alcanzar niveles de eficiencia sin precedentes, reducir los errores de introducción manual de datos y permitir que sus equipos se centren en el crecimiento estratégico.
Sin embargo, este poder exige un compromiso firme con la seguridad. Si aplicas una autenticación sólida mediante OAuth 2.0, asignas las capacidades de los agentes estrictamente según el control de acceso basado en roles, aplicas el principio de mínimo privilegio, mantienes una gobernanza centralizada y localizas de forma activa los servidores en la sombra, podrás construir una empresa impulsada por IA que sea a la vez innovadora y segura.
Para profundizar en cómo se aplican estos conceptos en arquitecturas reales, no dejes de escuchar la conversación completa en el episodio del podcast Dynamics 365 ERP MCP Server - Simply Explained. Mantente alerta, mantén tus definiciones de herramientas bien protegidas y ¡abraza el futuro de la automatización empresarial segura!