 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Beveiliging van AI-agents in enterprise-ERP: best practices voor Dynamics 365 MCP
By Mirko Peters ·
Welkom terug op de blog! Nu kunstmatige intelligentie verschuift van experimentele chatvensters naar een centraal onderdeel van de dagelijkse bedrijfsvoering, haasten organisaties zich om ... te verbinden…
Automatically translated with AI from the original post. Read the English original
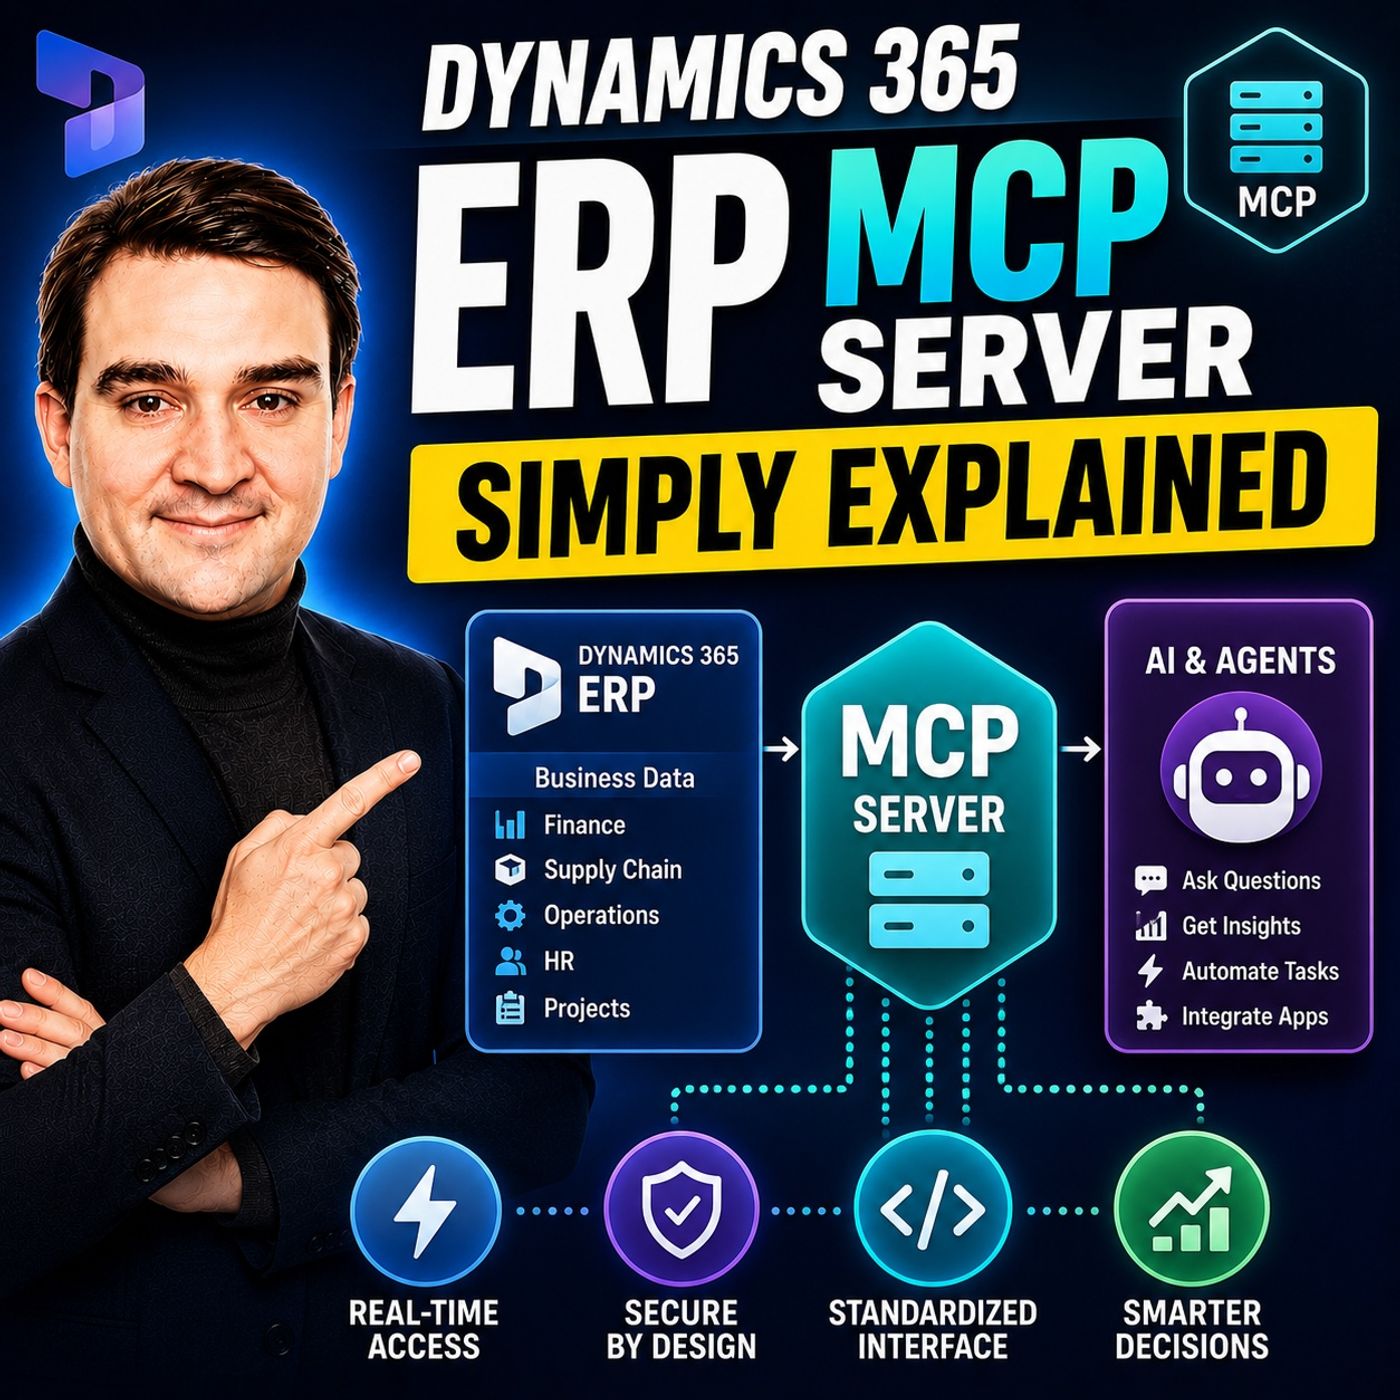
Welkom terug op de blog! Nu kunstmatige intelligentie zich ontwikkelt van experimentele chatvensters tot kernonderdeel van de dagelijkse bedrijfsvoering, haasten organisaties zich om autonome agents rechtstreeks te koppelen aan hun bedrijfskritieke systemen. In de wereld van enterprise resource planning is het overbruggen van de kloof tussen geavanceerde AI-modellen en enorme databases geen toekomstmuziek meer; het gebeurt nu al, via architecturen zoals het Model Context Protocol. Deze razendsnelle automatisering brengt echter specifieke governanceuitdagingen met zich mee, zeker bij het uitrollen van de Dynamics 365 ERP Model Context Protocol-server. In deze post leg ik uit hoe je de kloof tussen AI en je meest gevoelige financiële gegevens veilig kunt overbruggen, zonder de beveiliging van je organisatie in gevaar te brengen.
Voordat we ingaan op de technische beveiligingsmaatregelen, raad ik je aan de bijbehorende podcastaflevering te beluisteren: Dynamics 365 ERP MCP Server - Simply Explained. In dat gesprek wordt uitgelegd hoe deze servers werken en waarom structurele machtigingen ertoe doen voordat autonome agents aan je kernprocessen mogen komen.
Wat is de Dynamics 365 ERP MCP-server?
Om te begrijpen waarom beveiliging zo belangrijk is, moeten we eerst kijken naar wat de Model Context Protocol-server precies doet binnen de enterprise-technologiestack. Vroeger vergde het koppelen van grote taalmodellen aan een ERP-systeem zoals Dynamics 365 Finance and Operations een enorme hoeveelheid maatwerk: complexe API-integraties, kwetsbare middleware en zelfgeschreven wrappers. Elke AI-tool of -toepassing had zijn eigen parsinglogica nodig om gegevens op te halen, updates weg te schrijven of achtergrondverwerking te starten.
Het Model Context Protocol fungeert als een open, gestandaardiseerde brug. Het legt vast hoe AI-clients en agents communiceren met onderliggende bedrijfssystemen. In plaats van losse scripts verspreid over diverse ontwikkelomgevingen, stelt de MCP-server specifieke acties en gegevenscontexten op een gestructureerde manier beschikbaar, via communicatiekanalen zoals JSON-RPC en Server-Sent Events. Binnen Dynamics 365 kunnen AI-agents hierdoor werken met datatools voor standaardbewerkingen (aanmaken, lezen, bijwerken en verwijderen), formuliertools die menselijke navigatie nabootsen, en actietools die onderliggende bedrijfslogicaklassen uitvoeren.
Deze naadloze koppeling maakt processen een stuk efficiënter, bijvoorbeeld geautomatiseerde factuurverwerking, realtime voorraadcorrecties en direct gegenereerde rapportages. Maar zonder toezicht levert het ook ongekende risico's op. Als een AI-agent gegevens in je financiële grootboek mag wijzigen, geef je in feite een digitale medewerker autonome toegang tot bedrijfsdata. Die grens bewaken vraagt om een strikte implementatie van moderne authenticatie, afdwingen van rollen en centrale waarborgen.
Robuuste beveiligingsmaatregelen implementeren met OAuth 2.0 en RBAC
De eerste verdedigingslinie bij het uitrollen van een enterprise-MCP-server is identity- en toegangsbeheer. Vertrouw niet op verouderde API-sleutels of statische verbindingsreeksen die in configuratiebestanden staan. Omdat AI-agents zelf instructies evalueren en bepalen welke tools ze aanroepen, moet authenticatie granulair en cryptografisch veilig zijn en rechtstreeks gekoppeld aan de gebruikerscontext.
OAuth 2.0 implementeren is onmisbaar voor moderne enterprise-integraties. OAuth biedt een veilig, op tokens gebaseerd autorisatiekader dat ervoor zorgt dat AI-clients zich correct authenticeren voordat ze een sessie opzetten met de Dynamics 365 F&O-omgeving. Door deze tokenuitwisseling is elk verzoek van een AI-model herleidbaar tot een verifieerbare identiteit, waardoor anonieme of ongeautoriseerde scripts niet kunnen doorzoeken wat er in de financiële backend-tabellen staat.
Naast OAuth 2.0 staat Role-Based Access Control, meestal aangeduid als RBAC. Binnen Dynamics 365 heeft je organisatie waarschijnlijk jarenlang beveiligingsrollen, taken en privileges gedefinieerd voor menselijke medewerkers, met onderscheid tussen crediteurenmedewerkers, magazijnmanagers en financieel directeuren. Je AI-integratie moet deze exacte structurele grenzen overnemen. Een autonome agent mag nooit beschikken over een alomvattend "super-admin"-token. Wanneer een AI-agent via de MCP-server toegang vraagt, moet zijn operationele bereik in plaats daarvan gefilterd worden via een specifiek zakelijk rolprofiel dat precies bepaalt welke tabellen, formulieren en businesslogicaklassen hij mag gebruiken.
Het principe van least privilege afdwingen voor AI-tools
Een van de meest voorkomende valkuilen bij de eerste AI-integraties is het te ruim toekennen van toolDefinities. Ontwikkelaars die graag snel werkende prototypes bouwen, geven AI-agents vaak een brede "kitchen sink"-toolset, met toestemming om elke afzonderlijke gegevensentiteit in het ERP-systeem te bevragen, "voor het geval dat" het model die context nodig heeft.
Deze aanpak schendt het fundamentele beveiligingsprincipe van least privilege. Dat principe stelt dat elke entiteit alleen toegang mag krijgen tot de specifieke informatie en uitvoeringstools die nodig zijn voor de directe taak, en niets meer. Bij het ontwerpen van tools voor een MCP-server moet je het exacte schema dat aan het model wordt blootgesteld zorgvuldig samenstellen.
Als een AI-agent bijvoorbeeld uitsluitend is ontworpen om klantenserviamedewerkers te helpen bij het opvolgen van verzendstatussen, heeft die agent absoluut geen reden om toegang te hebben tot tabellen met betalingen aan leveranciers, grootboekmutaties of gegevens over bestuurdersbeloningen. Door de tooldefinities op de laag van de MCP-server te beperken, verklein je de impact van een incident aanzienlijk wanneer een model hallucineert, wordt blootgesteld aan prompt injection-aanvallen of wordt gekaapt door ongeautoriseerde instructies. Elke tool die via het protocol wordt aangeboden, moet worden gecontroleerd, gedocumenteerd en beperkt tot de smalst mogelijke operationele bedoeling.
Gecentraliseerd bestuur en bescherming van gevoelige financiële gegevens
Naarmate organisaties hun AI-initiatieven uitbreiden, neemt het aantal ingezette modellen, clienttoepassingen en ondersteunende servers snel toe. Zonder een gecentraliseerd governancemodel verliezen IT-afdelingen snel het overzicht over wie waarmee werkt, waar gevoelige financiële tokens worden opgeslagen en hoe gegevens door pijplijnen stromen.
Gecentraliseerd bestuur fungeert als verkeerstoren voor het AI-ecosysteem van je onderneming. Door alle AI-naar-ERP-communicatie te laten lopen via een beheerde, gemonitorde gatewaylaag, krijgen beveiligingsteams essentiële observability. Die zichtbaarheid stelt organisaties in staat het tokenverbruik bij te houden, de frequentie van query's te monitoren en precies te controleren welke prompts tot specifieke databasewijzigingen in Dynamics 365 hebben geleid.
Bescherming van gevoelige financiële gegevens betekent ook rekening houden met data lineage en het voorkomen van dataverlies. Traditionele tools voor het voorkomen van dataverlies zien vaak niet de subtiele manieren waarop ongestructureerde tekstqueries samenwerken met gestructureerde bedrijfsdatabases. Een goed beheerde MCP-server fungeert als interceptiepunt waar datamaskering, redactie van tokens en compliancebeleid programmatisch kunnen worden afgedwongen voordat ruwe financiële gegevens ooit in het contextvenster van een taalmodel terechtkomen. Zo wordt naleving van regelgeving zoals GDPR, HIPAA en SOX gewaarborgd en wordt je organisatie beschermd tegen catastrofale datalekken.
Risico's van te ruim geautoriseerde tools en shadow-servers beperken
Zelfs bij strikte initiële configuraties zijn enterprise-omgevingen gevoelig voor architectuurdrift. Twee van de meest verraderlijke beveiligingsdreigingen bij de inzet van AI-agents zijn te ruim geautoriseerde toolsets en de opkomst van shadow MCP-servers.
Shadow-servers ontstaan wanneer afzonderlijke business units of ontwikkelteams niet-goedgekeurde, lokale of experimentele MCP-servers opzetten op persoonlijke werkstations of onbeheerde cloudinstanties om directe workflowknelpunten op te lossen. Deze shadow-instanties omzeilen vaak de identity providers van het bedrijf, beschikken niet over goede encryptie en maken rechtstreeks verbinding met productie- of stagingomgevingen van het ERP met verhoogde serviceaccounts. Als een aanvaller de lokale machine van een ontwikkelaar compromitteert waarop een niet-gemonitorde MCP-server draait, krijgt hij een directe achterdeur naar de kerninfrastructuur van je onderneming.
Om deze risico's te beperken, moeten organisaties strikte deploymentpijplijnen afdwingen. Lokale werkstationservers moeten strikt beperkt blijven tot geïsoleerde sandboxomgevingen en mogen niet met productie-instanties van Dynamics 365 communiceren. Daarnaast moeten geautomatiseerde discovery-tools en cloud posture management-platforms worden ingezet om bedrijfsnetwerken te scannen op niet-geautoriseerde endpoints. Zo zorg je ervoor dat elke actieve MCP-server is geregistreerd, wordt bewaakt en voldoet aan de beveiligingsbaseline van de onderneming.
Conclusie en best practices voor veilige AI-integratie
De integratie van kunstmatige intelligentie in enterprise resource planning via architecturen zoals de Dynamics 365 ERP MCP-server is een enorme stap vooruit in bedrijfsautomatisering. Door te standaardiseren hoe AI-agents communiceren met complexe financiële en operationele databases, kunnen organisaties een ongekende efficiëntie bereiken, handmatige invoerfouten verminderen en hun teams in staat stellen zich te richten op strategische groei.
Deze kracht vraagt echter om een onvoorwaardelijke inzet voor beveiliging. Door robuuste authenticatie via OAuth 2.0 af te dwingen, de capaciteiten van agents strikt te koppelen aan Role-Based Access Control, het principe van minimale rechten te hanteren, gecentraliseerd beheer te handhaven en actief jacht te maken op shadow-servers, bouw je een AI-gedreven onderneming die zowel innovatief als veilig is.
Wil je dieper ingaan op hoe deze concepten in praktijkarchitecturen werken? Luister dan zeker naar de volledige discussie in de podcastaflevering Dynamics 365 ERP MCP Server - Simply Explained. Blijf waakzaam, houd je tooldefinities goed afgeschermd en omarm de toekomst van veilige enterprise-automatisering!