 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
تأمين وكلاء الذكاء الاصطناعي في أنظمة ERP للمؤسسات: أفضل الممارسات لخادم MCP في Dynamics 365
By Mirko Peters ·
أهلاً بعودتكم إلى المدونة! مع انتقال الذكاء الاصطناعي من نوافذ الدردشة التجريبية إلى صميم العمليات التشغيلية، تتسابق المؤسسات لربط الوكلاء المستقلين مباشرةً بأنظمة الأعمال الحيوية لديها…
Automatically translated with AI from the original post. Read the English original
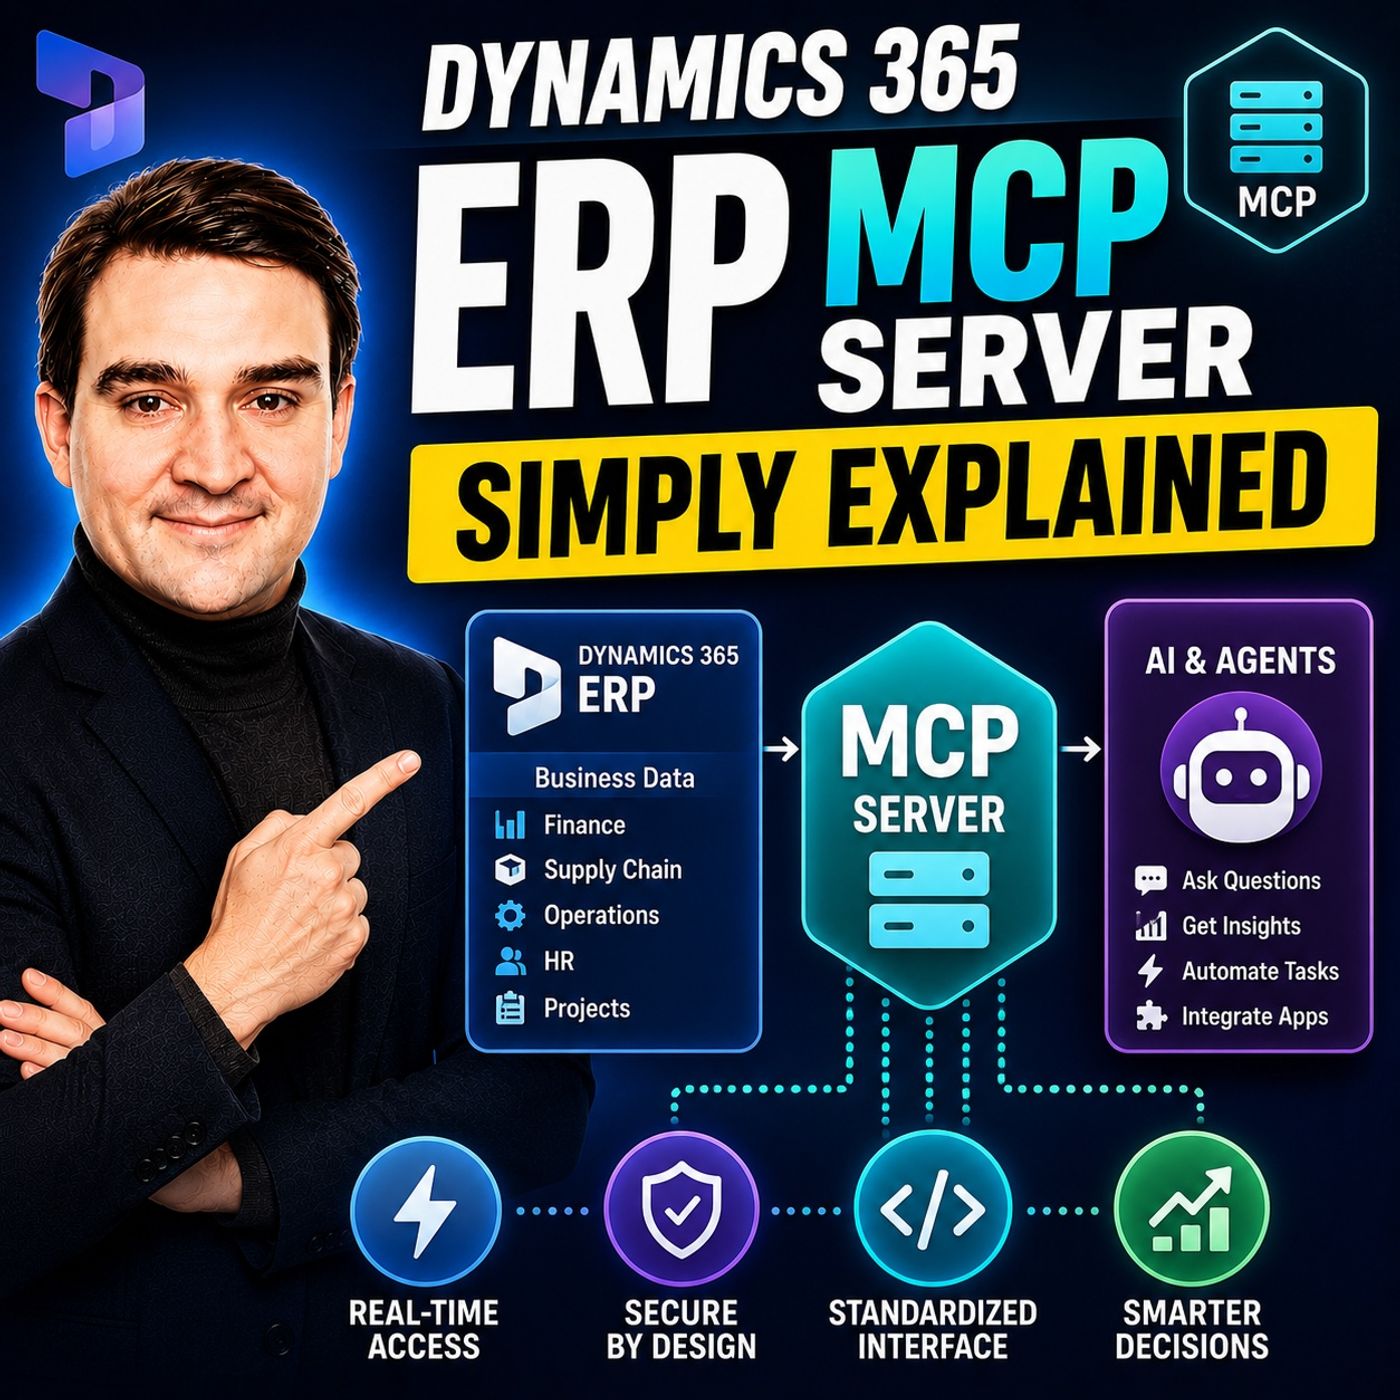
أهلاً بعودتكم إلى المدونة! مع انتقال الذكاء الاصطناعي من نوافذ الدردشة التجريبية إلى صميم الآلية التشغيلية، تتسابق المؤسسات لربط الوكلاء المستقلين مباشرةً بأنظمتها الحيوية للأعمال. في عالم تخطيط موارد المؤسسات، لم يعد سد الفجوة بين نماذج الذكاء الاصطناعي المتطورة ومستودعات قواعد البيانات الضخمة مفهوماً مستقبلياً، بل يحدث الآن فعلاً عبر بنى مثل بروتوكول سياق النموذج (Model Context Protocol). غير أن هذه الأتمتة فائقة السرعة تفرض تحديات حوكمة فريدة، لا سيما عند نشر خادم بروتوكول سياق النموذج الخاص بـ Dynamics 365 ERP. في هذه التدوينة، سنستعرض كيفية ربط الذكاء الاصطناعي بأكثر سجلاتكم المالية حساسيةً بأمان، دون المساس بأمن المؤسسة.
قبل الخوض في إجراءات الأمان التقنية التفصيلية، أنصحكم بشدة بالاستماع إلى الحلقة البودكاست المرتبطة، Dynamics 365 ERP MCP Server - Simply Explained. يشرح هذا الحوار السياق الأساسي لطريقة عمل هذه الخوادم، ولماذا تكتسب الأذونات الهيكلية أهميةً قبل السماح للوكلاء المستقلين بالوصول إلى سير عملكم الأساسي.
ما هو خادم MCP الخاص بـ Dynamics 365 ERP؟
لفهم سبب أهمية الأمان بهذا القدر، يجب أولاً أن ننظر إلى ما يحققه خادم بروتوكول سياق النموذج فعلياً ضمن منظومة التقنية المؤسسية. تاريخياً، كان ربط النماذج اللغوية الكبيرة بنظام تخطيط موارد المؤسسات مثل Dynamics 365 Finance and Operations يتطلب شبكة ضخمة من تكاملات واجهات برمجة التطبيقات المخصصة، والوسيط البرمجي الهش، والأغلفة البرمجية المكتوبة يدوياً. وكان كل أداة أو تطبيق للذكاء الاصطناعي يحتاج إلى منطق تحليل خاص به لجلب البيانات، أو كتابة التحديثات، أو تشغيل فئات المعالجة في الخلفية.
يعمل بروتوكول سياق النموذج كجسر مفتوح وموحّد. فهو يوحّد طريقة تفاعل عملاء الذكاء الاصطناعي والوكلاء مع أدوات المؤسسة الأساسية. فبدلاً من النصوص البرمجية المخصصة المتناثرة عبر بيئات المطورين المختلفة، يعرض خادم MCP إجراءات وسياقات بيانات محددة بشكل نظيف عبر قنوات اتصال منظمة مثل JSON-RPC وSserver-Sent Events. وفي Dynamics 365، يتيح ذلك للوكلاء الذكيين التفاعل مع أدوات البيانات لعمليات الإنشاء والقراءة والتحديث والحذف القياسية، وأدوات النماذج التي تحاكي تنقل المستخدم البشري، وأدوات الإجراءات المباشرة التي تنفذ فئات منطق الأعمال الأساسية.
ورغم أن هذا الاتصال السلس يعزز الكفاءة بشكل كبير، إذ يتيح معالجة الفواتير آلياً، وتعديلات المخزون في الوقت الفعلي، وإنشاء التقارير الفورية، فإنه يفتح أيضاً مستويات غير مسبوقة من المخاطر إذا تُرك دون مراقبة. فعندما يُمنح وكيل ذكاء اصطناعي القدرة على تعديل السجلات داخل دفترك المالي، فأنت عملياً تمنح موظفاً رقمياً وصولاً مستقلاً إلى بيانات المؤسسة. ولحماية هذا الحد يلزم تطبيق صارم للمصادقة الحديثة، وفرض الأدوار، وضوابط الحماية المركزية.
تطبيق إجراءات أمنية متينة باستخدام OAuth 2.0 وRBAC
تُعدّ إدارة الهوية والوصول خط الدفاع الأول عند نشر خادم MCP مؤسسي. لا يمكنكم الاعتماد على مفاتيح واجهات برمجة التطبيقات القديمة أو سلاسل الاتصال الثابتة المضمّنة في ملفات الإعدادات. ولأن وكلاء الذكاء الاصطناعي يقيّمون التعليمات ديناميكياً ويحددون الأدوات التي يستدعونها، يجب أن تكون المصادقة دقيقة ومؤمّنة بالتشفير ومرتبطة مباشرةً بسياق المستخدم.
يُعدّ تطبيق OAuth 2.0 أمراً لا غنى عنه في تكاملات المؤسسات الحديثة. فهو إطار تفويض آمن قائم على الرموز المميزة (Tokens)، يضمن أن عملاء الذكاء الاصطناعي يجتازون المصادقة بشكل سليم قبل إنشاء جلسة مع بيئة Dynamics 365 F&O. ويضمن هذا التبادل للرموز أن كل طلب يصدر عن نموذج ذكاء اصطناعي يحمل بصمة هوية قابلة للتحقق، ويمنع النصوص البرمجية المجهولة أو غير المصرح بها من الاستعلام عن الجداول المالية في الواجهة الخلفية.
يقترن OAuth 2.0 بالتحكم في الوصول القائم على الأدوار، المعروف عادةً باسم RBAC. ضمن Dynamics 365، من المرجح أن مؤسستك قد أمضت سنوات في تحديد أدوار الأمان والواجبات والصلاحيات للموظفين، مع التمييز بين موظفي الذمم الدائنة ومديري المستودعات والمديرين الماليين. يجب أن يرث تكامل الذكاء الاصطناعي لديك هذه الحدود الهيكلية بدقة. لا ينبغي لوكيل مستقل أن يمتلك أبداً رمز "مدير خارق" شاملاً. بدلاً من ذلك، عندما يطلب وكيل الذكاء الاصطناعي الوصول عبر خادم MCP، يجب أن يُصفّى نطاق عملياته من خلال ملف دور مؤسسي محدد يحدد بدقة الجداول والنماذج وفئات منطق الأعمال التي يُسمح له نظامياً بالوصول إليها.
تطبيق مبدأ أقل الامتيازات على أدوات الذكاء الاصطناعي
من أكثر المزالق شيوعاً أثناء تكاملات الذكاء الاصطناعي الأولية الإفراط في منح تعريفات الأدوات صلاحيات واسعة. يحرص المطورون على بناء نماذج أولية وظيفية، فيمنحون وكلاء الذكاء الاصطناعي مجموعة أدوات شاملة، ويسمحون لهم بالاستعلام عن كل كيان بيانات في نظام تخطيط موارد المؤسسة "تحسباً" لاحتياج النموذج إليه كسياق.
يخالف هذا النهج مبدأ الأمان الأساسي المعروف بمبدأ أقل الامتيازات، الذي ينص على أن كل كيان يجب ألا يُمنح سوى الوصول إلى المعلومات المحددة وأدوات التنفيذ اللازمة لإنجاز مهمته الفورية، ولا شيء أكثر من ذلك. عند تصميم الأدوات لخادم MCP، يجب أن تنتقي بعناية المخطط الدقيق الذي تعرضه للنموذج.
فعلى سبيل المثال، إذا صُمّم وكيل ذكاء اصطناعي لمساعدة ممثلي خدمة العملاء حصراً في تتبع حالات الشحن، فليس له أي مسوغ على الإطلاق لامتلاك وصول إلى جداول مدفوعات الموردين أو قيود دفتر الأستاذ العام أو سجلات تعويضات التنفيذيين. وبتضييق تعريفات الأدوات على مستوى طبقة خادم MCP، تحد بشكل كبير من نطاق الضرر إذا تعرّض النموذج للهلوسة أو لهجمات حقن الأوامر أو لاختطاف التعليمات غير المصرح بها. ينبغي تدقيق كل أداة معروضة عبر البروتوكول وتوثيقها وتقييدها إلى أضيق نطاق ممكن من الغرض التشغيلي.
الحوكمة المركزية وحماية البيانات المالية الحساسة
مع توسّع المؤسسات في مبادرات الذكاء الاصطناعي، تتضاعف بسرعة أعداد النماذج المنشورة وتطبيقات العملاء والخوادم المساندة. ومن دون نموذج حوكمة مركزي، تفقد إدارات تكنولوجيا المعلومات سريعاً الرؤية حول من يصل إلى ماذا، وأين تُخزَّن الرموز المالية الحساسة، وكيف تتدفق البيانات عبر خطوط المعالجة.
تعمل الحوكمة المركزية كبرج مراقبة لمنظومة الذكاء الاصطناعي في المؤسسة. فمن خلال توجيه جميع الاتصالات بين الذكاء الاصطناعي ونظام تخطيط موارد المؤسسة عبر طبقة بوابة مُدارة ومُراقَبة، تكتسب فرق الأمان قدرة رصد أساسية. وتتيح هذه الرؤية للمؤسسات تتبع استهلاك الرموز، ومراقبة تكرار الاستعلامات، وتدقيق الأوامر التي أدت تحديداً إلى تعديلات قاعدة البيانات داخل Dynamics 365.
كما تستلزم حماية البيانات المالية الحساسة مراعاة نسب البيانات ومنع تسربها. فأدوات منع فقدان البيانات التقليدية كثيراً ما تكون عاجزة عن رصد الطرق الدقيقة التي تتفاعل بها استعلامات النصوص غير المهيكلة مع قواعد البيانات المؤسسية المهيكلة. ويعمل خادم MCP المُحكم الحوكمة كنقطة اعتراض يمكن من خلالها تطبيق إخفاء البيانات وتنقيح الرموز وسياسات الامتثال برمجياً، قبل أن تُغذّى السجلات المالية الخام إلى نافذة السياق الخاصة بنموذج اللغة. وهذا يضمن الامتثال للأطر التنظيمية مثل GDPR وHIPAA وSOX، ويحمي المؤسسة من تسريبات البيانات الكارثية.
التخفيف من مخاطر الأدوات ذات الأذونات الزائدة والخوادم الخفية
حتى مع الإعدادات الأولية الصارمة، تكون بيئات المؤسسات عرضة لانجراف المعمارية مع الزمن. ومن أخطر التهديدات الأمنية في عصر نشر وكلاء الذكاء الاصطناعي اثنان: مجموعات الأدوات ذات الأذونات الزائدة، وظهور خوادم MCP الخفية.
تنشأ الخوادم الخفية عندما تقوم وحدات الأعمال المستقلة أو فرق المطورين بتشغيل خوادم MCP غير معتمدة، محلية أو تجريبية، على أجهزة العمل الشخصية أو على نسخ سحابية غير مُدارة، لحل اختناقات سير العمل الآنية. وغالباً ما تتجاوز هذه النسخ الخفية مزودي الهوية المؤسسيين، وتفتقر إلى التشفير الملائم، وتتصل مباشرة ببيئات نظام تخطيط موارد المؤسسة الإنتاجية أو التجريبية بحسابات خدمة ذات صلاحيات مرتفعة. وإذا اخترق مهاجم الجهاز المحلي لمطور يشغّل خادم MCP غير خاضع للمراقبة، فإنه يحصل على باب خلفي مباشر إلى البنية التحتية الأساسية للمؤسسة.
للتخفيف من هذه المخاطر، يجب على المؤسسات فرض مسارات نشر صارمة. ينبغي قصر خوادم أجهزة العمل المحلية بصرامة على بيئات معزولة للاختبار (Sandbox)، ومنعها من الاتصال بمثيلات Dynamics 365 الإنتاجية. إضافةً إلى ذلك، يجب استخدام أدوات الاكتشاف الآلي ومنصات إدارة وضعية السحابة لفحص شبكات المؤسسة بحثًا عن نقاط النهاية غير المصرّح بها، لضمان تسجيل كل خادم MCP نشط ومراقبته والتزامه بخطوط الأساس الأمنية للمؤسسة.
الخلاصة وأفضل الممارسات لتكامل الذكاء الاصطناعي الآمن
يمثل دمج الذكاء الاصطناعي في تخطيط موارد المؤسسات عبر بنى مثل خادم Dynamics 365 ERP MCP قفزةً هائلة في أتمتة الأعمال. فمن خلال توحيد طريقة تواصل وكلاء الذكاء الاصطناعي مع قواعد البيانات المالية والتشغيلية المعقدة، يمكن للمؤسسات تحقيق مستويات غير مسبوقة من الكفاءة، والحد من أخطاء إدخال البيانات اليدوي، وتمكين فرقها من التركيز على النمو الاستراتيجي.
غير أن هذه القوة تتطلب التزامًا صارمًا بالأمان. فمن خلال فرض مصادقة قوية عبر OAuth 2.0، وربط قدرات الوكلاء بدقة بالتحكم في الوصول المستند إلى الأدوار (RBAC)، والالتزام بمبدأ أقل الصلاحيات، والحفاظ على حوكمة مركزية، والبحث بحزم عن الخوادم الخفية غير المعتمدة، يمكنكم بناء مؤسسة مدفوعة بالذكاء الاصطناعي تجمع بين الابتكار والأمان.
للتعمق أكثر في كيفية تطبيق هذه المفاهيم على بنى واقعية، تأكدوا من الاستماع إلى النقاش الكامل في الحلقة البودكاست Dynamics 365 ERP MCP Server - Simply Explained. ابقوا يقظين، واحرصوا على إحكام تأمين تعريفات الأدوات لديكم، ولنتطلع معًا إلى مستقبل الأتمتة المؤسسية الآمنة!