 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
エンタープライズERPにおけるAIエージェントのセキュリティ確保: Dynamics 365 MCPのベストプラクティス
By Mirko Peters ·
ブログへようこそ。人工知能が試験的なチャットウィンドウから業務の中核を担う仕組みへと移行するにつれ、多くの組織が自律型エージェントを基幹業務システムに直接接続しようとしています。エンタープライズリソースプランニングの世界では、最先端のAIモデルと大規模なデータベースとの橋渡しはもはや将来の構想ではなく、Model Context Protocolのようなアーキテクチャを通じて今まさに実現されています。しかし、この高速な自動化には独自のガバナンス上の課題が伴います。特に、Dynamics 365 ERP Model Context Protocolサーバーを導入する場合にはその傾向が顕著です。この記事では、組織のセキュリティを損なうことなく、AIと最も機密性の高い財務データを安全につなぐ方法を解説します。
Automatically translated with AI from the original post. Read the English original
ブログへようこそ。人工知能が試験的なチャットウィンドウから業務の中核を担う仕組みへと移行するにつれ、多くの組織が自律型エージェントを基幹業務システムに直接接続しようとしています。エンタープライズリソースプランニングの世界では、最先端のAIモデルと大規模なデータベースとの橋渡しはもはや将来の構想ではなく、Model Context Protocolのようなアーキテクチャを通じて今まさに実現されています。しかし、この高速な自動化には独自のガバナンス上の課題が伴います。特に、Dynamics 365 ERP Model Context Protocolサーバーを導入する場合にはその傾向が顕著です。この記事では、組織のセキュリティを損なうことなく、AIと最も機密性の高い財務データを安全につなぐ方法を解説します。
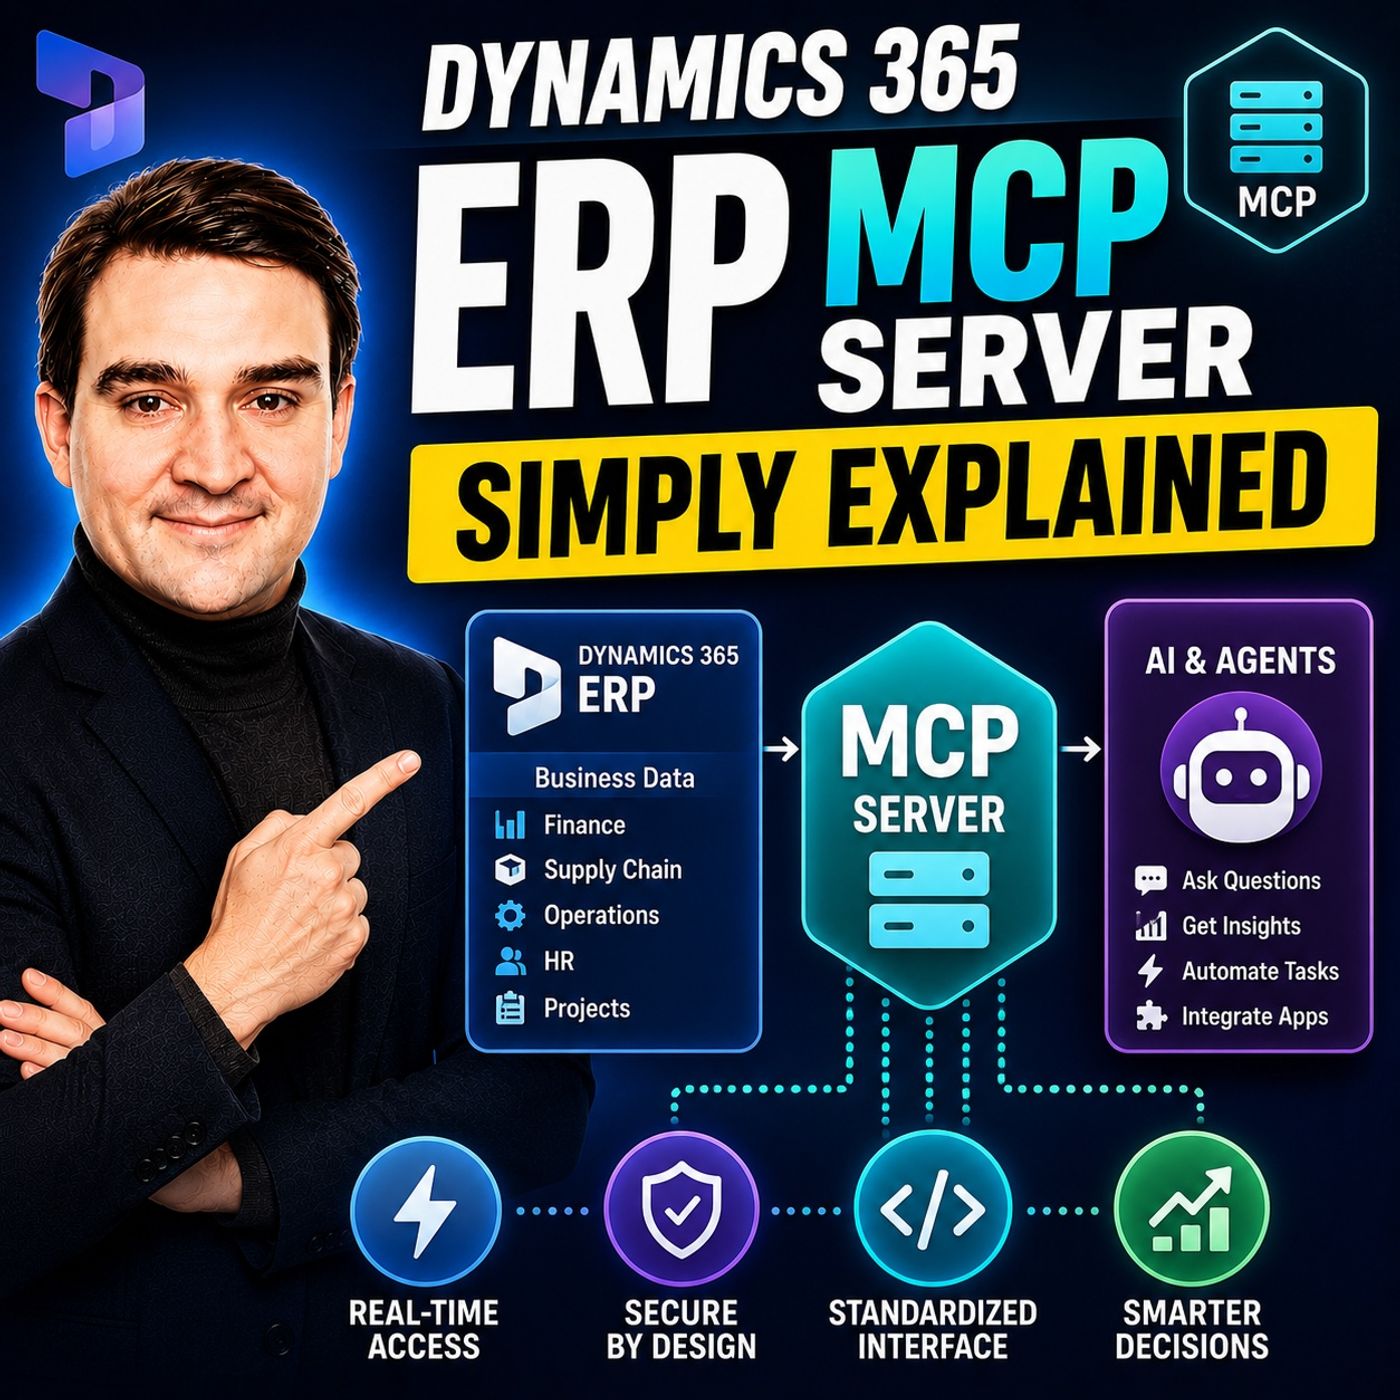
詳細な技術的セキュリティ対策に入る前に、関連するポッドキャストエピソードDynamics 365 ERP MCP Server - Simply Explainedをぜひご覧ください。このエピソードでは、これらのサーバーがどのように動作するのか、そして自律型エージェントを基幹ワークフローに接続する前に、なぜ構造的なアクセス許可が重要なのかという基礎的な背景を解説しています。
Dynamics 365 ERP MCP サーバーとは
なぜセキュリティが最重要なのかを理解するには、まずModel Context Protocolサーバーがエンタープライズ技術スタックの中で実際に何を果たすのかを確認する必要があります。従来、Dynamics 365 Finance and Operationsのような基幹業務システムに大規模言語モデルを接続するには、膨大なカスタムAPI連携、脆弱なミドルウェア、そしてカスタムコードのラッパーが必要でした。AIツールやアプリケーションのひとつひとつが、データの取得、更新の書き込み、バックグラウンド処理クラスの起動のために、独自の解析ロジックを必要としていました。
Model Context Protocolは、オープンで標準化された橋渡しの役割を果たします。AIクライアントやエージェントが基盤となる企業ツールとやり取りする方法を標準化します。さまざまな開発者環境に散在するカスタムスクリプトの代わりに、MCPサーバーはJSON-RPCやServer-Sent Eventsといった構造化された通信チャネルを通じて、特定のアクションとデータコンテキストを整理した形で公開します。Dynamics 365においては、これによりAIエージェントが、標準的な作成・参照・更新・削除の操作を行うデータツール、人間の画面操作を模倣するフォームツール、そして基盤となる業務ロジッククラスを実行するアクションツールを利用できるようになります。
このシームレスな接続は効率を大幅に高めます。たとえば、請求書の自動処理、リアルタイムの在庫調整、即時のレポート生成などが可能になります。しかし、監視されない状態で放置すると、前例のないレベルのリスクも生み出します。AIエージェントに財務元帳のレコードを変更する能力を与えるということは、事実上デジタル従業員に企業データへの自律的なアクセス権を与えることを意味します。その境界を守るには、最新の認証、ロールによる制御、そして一元化されたガードレールを厳格に実装する必要があります。
OAuth 2.0とRBACによる堅牢なセキュリティ対策の実装
エンタープライズMCPサーバーを導入する際の第一の防御線は、ID管理とアクセス管理です。従来型のAPIキーや、構成ファイルに埋め込まれた静的な接続文字列に頼ることはできません。AIエージェントは指示を動的に評価し、どのツールを呼び出すかを自ら判断するため、認証はきめ細かく、暗号学的に安全で、ユーザーのコンテキストに直接紐づけられている必要があります。
最新のエンタープライズ連携において、OAuth 2.0の実装は必須です。OAuthは安全なトークンベースの認可フレームワークを提供し、AIクライアントがDynamics 365 F&O環境へのセッションを確立する前に、適切に認証されることを保証します。このトークン交換により、AIモデルが行うすべてのリクエストが検証可能なID情報を伴うことが保証され、匿名のスクリプトや未承認のスクリプトがバックエンドの財務テーブルに問い合わせることを防ぎます。
OAuth 2.0 と組み合わせて使われるのが、一般に RBAC(ロールベースのアクセス制御)と呼ばれる仕組みです。Dynamics 365 では、多くの組織がすでに長年かけて、経理担当者、倉庫管理者、CFO といった人間の担当者向けにセキュリティロール、権限(duties)、特権(privileges)を定義してきたはずです。AI との連携でも、この構造上の境界をそのまま引き継ぐ必要があります。自律型エージェントに、何でも実行できる「スーパー管理者」トークンを持たせてはいけません。代わりに、AI エージェントが MCP サーバー経由でアクセスを要求した際は、その操作範囲を特定のエンタープライズロールプロファイルで絞り込むべきです。そのプロファイルによって、どのテーブル、フォーム、ビジネスロジッククラスへのアクセスが正当に許可されるかを、正確に定義します。
AI ツールに対する最小権限の原則の徹底
AI 連携の初期段階で最もよく見られる落とし穴の一つが、ツール定義の過剰な付与です。機能するプロトタイプを早く作りたい開発者は、「念のため」モデルがコンテキストを必要とするかもしれないという理由で、ERP システム内のすべてのデータエンティティを照会できる、何でも詰め込んだような広範なツールセットを AI エージェントに渡してしまいがちです。
このやり方は、最小権限の原則というセキュリティの基本に反します。この原則では、すべてのエンティティに対して、当面のタスクを完了するために必要な情報と実行ツールへのアクセスのみを与えるべきとされ、それ以上は与えません。MCP サーバー向けのツールを設計する際は、モデルに公開するスキーマを慎重に選別する必要があります。
たとえば、AI エージェントが配送状況の追跡に関してのみカスタマーサービス担当者を支援するように設計されているなら、ベンダー支払テーブル、総勘定元帳の仕訳、役員報酬の記録にアクセスできる理由はまったくありません。MCP サーバー層でツール定義を絞り込むことで、モデルがハルシネーション、プロンプトインジェクション攻撃、不正な指示の乗っ取りを起こした場合の被害範囲を大幅に限定できます。プロトコル経由で公開されるツールは一つ残らず、監査・文書化したうえで、想定される業務上の目的に必要な最小限の範囲に制限すべきです。
集中ガバナンスと機微な財務データの保護
組織が AI の取り組みを拡大するにつれ、デプロイされるモデル、クライアントアプリケーション、補助サーバーの数は急速に増えていきます。集中型のガバナンスモデルがなければ、IT 部門は誰が何にアクセスしているのか、機微な財務トークンがどこに保存されているのか、データがパイプラインをどのように流れているのかを把握できなくなります。
集中ガバナンスは、エンタープライズ AI エコシステムにおける管制塔の役割を果たします。すべての AI から ERP への通信を、管理・監視されたゲートウェイ層経由に集約することで、セキュリティチームは不可欠な可観測性を得られます。この可視性により、組織はトークンの消費量を追跡し、クエリの頻度を監視し、どのプロンプトが Dynamics 365 内のどのデータベース変更につながったのかを正確に監査できます。
機微な財務データを保護するには、データの系統(データリネージ)と情報漏えい防止の観点も欠かせません。従来のデータ損失防止(DLP)ツールは、非構造化テキストによる照会が構造化されたエンタープライズデータベースとどのように相互作用するかという微妙な経路を捉えられないことがよくあります。適切にガバナンスされた MCP サーバーは、生の財務レコードが言語モデルのコンテキストウィンドウに渡される前に、データマスキング、トークンの秘匿化、コンプライアンスポリシーをプログラムによって適用できる遮断ポイントとして機能します。これにより、GDPR、HIPAA、SOX などの規制枠組みへの準拠を確保し、組織を壊滅的なデータ漏えいから守ることができます。
過剰な権限を持つツールとシャドーサーバーによるリスクの軽減
厳格な初期設定を行っても、エンタープライズ環境はアーキテクチャのドリフト(逸脱)が起こりやすいものです。AI エージェントの導入時代において、特に厄介なセキュリティ脅威の二つは、過剰な権限を持つツールセットと、シャドー MCP サーバーの出現です。
シャドーサーバーは、事業部門や開発者チームが、目先のワークフローのボトルネックを解消するために、承認されていないローカル、あるいは実験的な MCP サーバーを個人用のワークステーションや管理されていないクラウドインスタンス上に立ち上げたときに発生します。こうしたシャドーインスタンスは、企業の ID プロバイダーを迂回し、適切な暗号化を欠き、昇格された権限を持つサービスアカウントを使って本番環境やステージング環境の ERP に直接接続することがよくあります。監視されていない MCP サーバーを実行している開発者のローカルマシンが攻撃者に侵害されると、攻撃者は企業の中核インフラへの直接の裏口を手に入れてしまいます。
こうしたリスクを軽減するため、組織は厳格なデプロイパイプラインを適用する必要があります。ローカルのワークステーション上のサーバーは、隔離されたサンドボックス環境に厳しく限定し、本番環境の Dynamics 365 インスタンスとの通信を禁止すべきです。さらに、自動検出ツールとクラウド・ポスチャー管理プラットフォームを活用して企業ネットワークをスキャンし、許可されていないエンドポイントを検出する必要があります。これにより、稼働中のすべての MCP サーバーが登録・監視され、企業のセキュリティ基準に準拠していることを確実にできます。
セキュアな AI 統合のための結論とベストプラクティス
Dynamics 365 ERP MCP サーバーのようなアーキテクチャを通じて、ERP(企業資源計画)に人工知能を統合することは、ビジネス自動化における画期的な前進といえます。AI エージェントが複雑な財務・業務データベースとどのようにやり取りするかを標準化することで、組織は前例のない効率性を実現し、手作業によるデータ入力ミスを減らし、チームが戦略的な成長に集中できるようになります。
ただし、この強力な仕組みには、妥協のないセキュリティへの取り組みが求められます。OAuth 2.0 による堅牢な認証を徹底し、エージェントの機能を Role-Based Access Control(ロールベースのアクセス制御)に厳密に対応付け、最小特権の原則を守り、ガバナンスを一元化し、シャドウサーバーを積極的に洗い出すことで、革新的かつ安全な AI 主導のエンタープライズを構築できます。
これらの概念が実際のアーキテクチャにどう適用されるかをさらに深く知るには、ポッドキャストエピソードDynamics 365 ERP MCP Server - Simply Explainedの全編をぜひお聴きください。引き続き警戒を怠らず、ツール定義を厳重に管理し、安全なエンタープライズ自動化の未来を切り拓いてください。