 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
אבטחת סוכני AI בתוכנת ERP ארגונית: שיטות עבודה מומלצות ל-MCP של Dynamics 365
By Mirko Peters ·
ברוכים השבים לבלוג! ככל שהבינה המלאכותית עוברת מחלונות צ'אט ניסיוניים לליבת התפעול הארגוני, ארגונים ממהרים לחבר סוכנים אוטונומיים ישירות למערכות העסקיות הקריטיות שלהם. בעולם תכנון משאבי הארגון, גישור על הפער בין מודלי AI מתקדמים לבסיסי נתונים עצומים כבר אינו concept עתידני, אלא קורה עכשיו, באמצעות ארכיטקטורות כמו Model Context Protocol. עם זאת, אוטומציה במהירות כזו מציבה אתגרי ממשל ייחודיים, במיוח
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג! ככל שהבינה המלאכותית עוברת מחלונות צ'אט ניסיוניים לליבת התפעול הארגוני, ארגונים ממהרים לחבר סוכנים אוטונומיים ישירות למערכות העסקיות הקריטיות שלהם. בעולם תכנון משאבי הארגון, גישור על הפער בין מודלי AI מתקדמים לבסיסי נתונים עצומים כבר אינו concept עתידני, אלא קורה עכשיו, באמצעות ארכיטקטורות כמו Model Context Protocol. עם זאת, אוטומציה במהירות כזו מציבה אתגרי ממשל ייחודיים, במיוחד בעת פריסת שרת Model Context Protocol של Dynamics 365 ERP. בפוסט הזה נסביר איך אפשר לגשר בבטחה בין ה-AI לבין רשומות הכספים הרגישות ביותר שלכם, בלי לפגוע באבטחת הארגון.
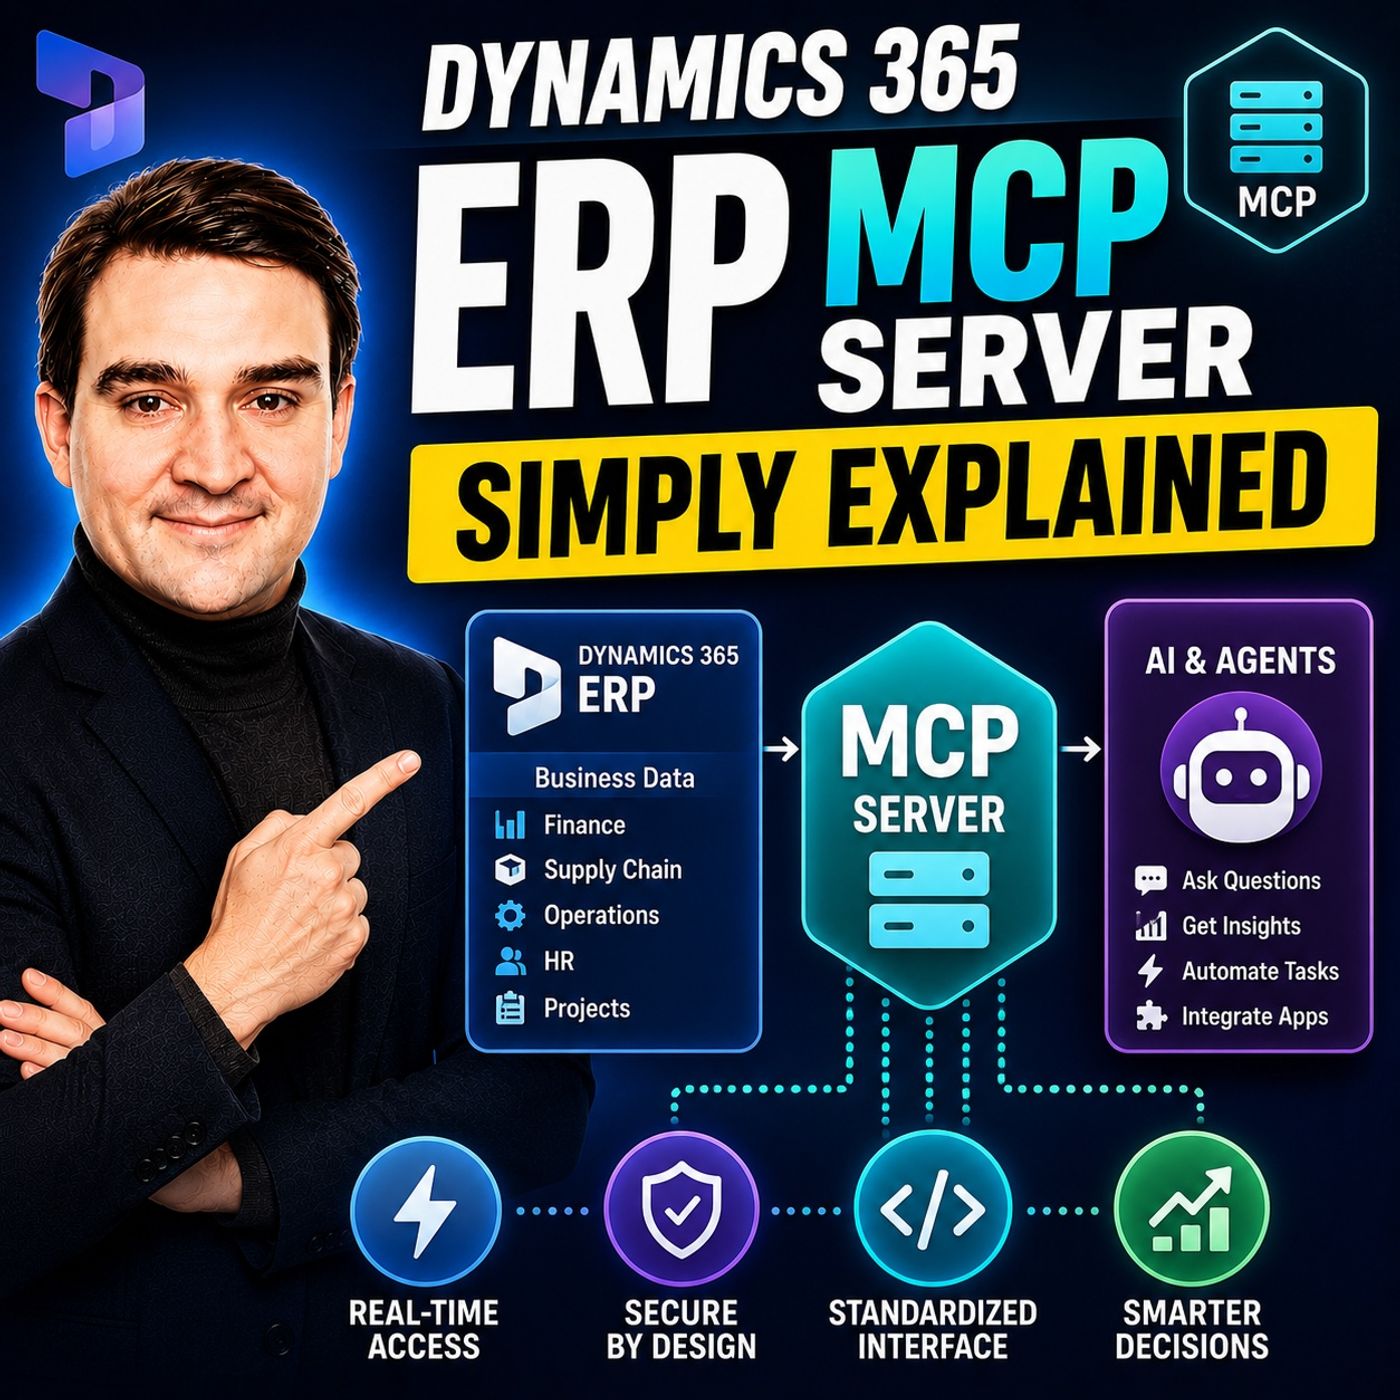
לפני שנצלול לאמצעי האבטחה הטכניים לפרטים, אני ממליץ בחום להאזין לפרק הפודקאסט הקשור, Dynamics 365 ERP MCP Server - Simply Explained. השיחה שם מפרקת את ההקשר הבסיסי של אופן פעולת השרתים האלה, ולמה הרשאות מבניות חשובות לפני שסוכנים אוטונומיים נוגעים בתהליכי הליבה שלכם.
מה זה שרת Dynamics 365 ERP MCP?
כדי להבין מדוע האבטחה חשובה כל כך, עלינו קודם להבין מה שרת Model Context Protocol מבצע בפועל בתוך מערך הטכנולוגיה הארגוני. בעבר, חיבור מודלי שפה גדולים למערכת תכנון משאבי ארגון כמו Dynamics 365 Finance and Operations דרש רשת עצומה של אינטגרציות API מותאמות אישית, middleware שביר ועטיפות שנכתבו ידנית. כל כלי או אפליקציית AI דרשה לוגיקת פענוח משלה כדי לשלוף נתונים, לכתוב עדכונים או להפעיל מחלקות עיבוד ברקע.
Model Context Protocol פועל כגשר פתוח וסטנדרטי. הוא מתייג את האופן שבו לקוחות סוכני AI מתקשרים עם כלי הארגון שמתחתיו. במקום סקריפטים מותאמים שמפוזרים בין סביבות פיתוח שונות, שרת ה-MCP חושף פעולות והקשרי נתונים ספציפיים בצורה מסודרת, דרך ערוצי תקשורת מובְנים כמו JSON-RPC ו-Server-Sent Events. בתוך Dynamics 365, זה מאפשר לסוכני AI לעבוד עם כלי נתונים לפעולות create, read, update ו-delete סטנדרטיות, עם כלי טפסים שמחקים ניווט אנושי, וכלי פעולה ישירים שמפעילים מחלקות לוגיקה עסקית שמתחתיהן.
אף שהקישוריות החלקה הזו מאיצה את היעילות באופן משמעותי, ומאפשרת עיבוד חשבוניות אוטומטי, התאמות מלאי בזמן אמת ויצירת דוחות מיידית, היא גם חושפת רמות סיכון חסרות precedent אם לא מפקחים עליה. כאשר לסוכן AI ניתנת היכולת לשנות רשומות בספר החשבונות שלכם, למעשה אתם מעניקים לעובד דיגיטלי גישה אוטונומית לנתונים הארגוניים. הגנה על הגבול הזה דורשת יישום קפדני של אימות מודרני, אכיפת תפקידים ומנגנוני בקרה מרכזיים.
יישום אמצעי אבטחה חזקים עם OAuth 2.0 ו-RBAC
קו ההגנה הראשון בפריסת שרת MCP ארגוני הוא ניהול זהויות והרשאות. אסור להסתמך על מפתחות API מדור קודם או על מחרוזות חיבור סטטיות שמוטמעות בקבצי תצורה. מכיוון שסוכני AI מעריכים הוראות באופן דינמי ומחליטים אילו כלים להפעיל, האימות חייב להיות מדויק, מאובטח מבחינה קריפטוגרפית, ומקושר ישירות להקשר המשתמש.
יישום OAuth 2.0 הוא הכרח בלתי מתפשר באינטגרציות ארגוניות מודרניות. OAuth מספק מסגרת הרשאה מאובטחת מבוססת טוקנים, שמבטיחה שלקוחות AI מאומתים כראוי לפני פתיחת סשן מול סביבת Dynamics 365 F&O. החלפת הטוקנים הזו מבטיחה שכל בקשה שמגיעה ממודל AI נושאת זהות ניתנת לאימות, ומונעת מסקריפטים אנונימיים או לא מורשים לשאול את טבלאות הכספים שבמערכת העורפית.
לצד OAuth 2.0 פועל גם בקרת גישה מבוססת תפקידים (RBAC). ב-Dynamics 365 ייתכן שהארגון שלכם הגדיר במשך שנים תפקידי אבטחה, הרשאות וזכויות עבור עובדים אנושיים, והבחין בין פקידי חשבונות ספקים, מנהלי מחסן ומנהלים כספיים בכירים. שילוב ה-AI שלכם חייב לירש בדיוק את הגבולות המבניים הללו. לסוכן אוטונומי לעולם לא צריך להיות טוקן "סופר-אדמין" גורף. במקום זאת, כאשר סוכן AI מבקש גישה דרך שרת ה-MCP, היקף הפעולה שלו צריך לעבור סינון לפי פרופיל תפקיד ארגוני מוגדר, שקובע במדויק אילו טבלאות, טפסים ומחלקות לוגיקה עסקית מותר לו לגעת בהן.
אכיפת עקרון ההרשאה המינימלית לכלי AI
אחת הטעויות הנפוצות ביותר בשלבי השילוב הראשוניים של AI היא הגדרת יתר של כלים. מפתחים שרוצים לבנות אב-טיפוס מהר נוטים לספק לסוכני AI ערכת כלים רחבה במיוחד, ולאפשר להם לשאול כל ישות נתונים במערכת ה-ERP "למקרה שהמודל יצטרך את זה" כהקשר.
גישה כזו מפרה את עקרון ההרשאה המינימלית, שקובע שלכל ישות יש להעניק גישה רק למידע ולכלי ההפעלה הדרושים לביצוע המשימה המיידית שלה, ולא מעבר לכך. בעת תכנון כלים לשרת MCP, יש לבחור בקפידה את הסכמה המדויקת שנחשפת למודל.
לדוגמה, אם סוכן AI נועד אך ורק לסייע לנציגי שירות לקוחות במעקב אחר סטטוס משלוחים, אין שום סיבה שתהיה לו גישה לטבלאות תשלומים לספקים, לרשומות בספר הכללי או לנתוני תגמול של נושאי משרה. על ידי צמצום הגדרות הכלים בשכבת שרת ה-MCP, אתם מקטינים משמעותית את היקף הנזק במקרה שמודל יפיק תוכן שאינו נכון (הזיות), ייפגע מהזרקת פרומפטים או ייחטף על ידי הוראות לא מורשות. כל כלי שנחשף דרך הפרוטוקול צריך להיבדק, להיות מתועד ולהיות מוגבל לתחום הפעולה הצר ביותר האפשרי.
ממשל מרכזי והגנה על נתונים פיננסיים רגישים
ככל שארגונים מרחיבים את יוזמות ה-AI שלהם, מספר המודלים, יישומי הלקוח והשרתים העזריים שנפרסים גדל במהירות. ללא מודל ממשל מרכזי, מחלקות IT מאבדות במהירות את היכולת לראות מי ניגש לאילו נתונים, היכן נשמרים טוקנים פיננסיים רגישים וכיצד הנתונים זורמים בצינורות העיבוד.
ממשל מרכזי פועל כמגדל הפיקוח של מערכת ה-AI הארגונית. על ידי ניתוב כל התקשורת בין AI ל-ERP דרך שכבת שער מנוהלת ומנוטרת, צוותי אבטחה מקבלים יכולת תצפית חיונית. תצפית זו מאפשרת לארגונים לעקוב אחר צריכת טוקנים, לנטר תדירות שאילתות ולבדוק בדיוק אילו פרומפטים הובילו לשינויים מסוימים במסד הנתונים ב-Dynamics 365.
הגנה על נתונים פיננסיים רגישים כוללת גם התייחסות למקור הנתונים ולמניעת דליפת מידע. כלי מניעת אובדן נתונים מסורתיים לעיתים קרובות אינם מזהים את הדרכים המורכבות שבהן שאילתות טקסט לא מובנה מתקשרות עם מסדי נתונים ארגוניים מובנים. שרת MCP מנוהל היטב פועל כנקודת יירוט, שבה ניתן לאכוף באופן תוכנתי מיסוך נתונים, השחרת טוקנים ומדיניות תאימות לפני שרשומות פיננסיות גולמיות מוזנות אי פעם לחלון ההקשר של מודל השפה. כך מובטחת התאימות למסגרות רגולטוריות כמו GDPR, HIPAA ו-SOX, והארגון מוגן מפני דליפות נתונים הרסניות.
הפחתת סיכונים מכלים בעלי הרשאות יתר ומשרתים צללים
גם בהגדרות ראשוניות מחמירות, סביבות ארגוניות נוטות לסחף ארכיטקטוני. שתי האיומים הערמומיים ביותר באבטחה בעידן פריסת סוכני AI הם ערכות כלים עם הרשאות יתר ועלייתם של שרתי MCP צללים.
שרתי צל נוצרים כאשר יחידות עסקיות או צוותי פיתוח מעלים שרתי MCP לא מאושרים, מקומיים או ניסיוניים, על מחשבים אישיים או על מופעי ענן לא מנוהלים, כדי לפתור צווארי בקבוק שוטפים במהירות. מופעים אלה עוקפים לעיתים קרובות את ספקי הזהות הארגוניים, אינם כוללים הצפנה נאותה ומתחברים ישירות לסביבות ERP של ייצור או של סטייג'ינג, עם חשבונות שירות בעלי הרשאות מוגברות. אם תוקף יפרוץ למחשב המקומי של מפתח שמריץ שרת MCP לא מנוטר, הוא מקבל גישה ישירה ובלתי מוגנת לתשתית הארגונית המרכזית.
כדי למתן סיכונים אלה, על הארגונים לאכוף צינורות פריסה מחמירים. שרתים מקומיים בתחנות עבודה צריכים להיות מוגבלים בקפדנות לסביבות sandbox מבודדות, ואסור להם לתקשר עם מופעי Dynamics 365 פרודקשן. בנוסף, יש להפעיל כלים אוטומטיים לגילוי ופלטפורמות לניהול תקינות ענן (cloud posture management) כדי לסרוק את רשתות הארגון אחר נקודות קצה לא מורשות, ולוודא שכל שרת MCP פעיל רשום, מנוטר ותואם לבסיסי האבטחה הארגוניים.
סיכום ושיטות עבודה מומלצות לשילוב AI מאובטח
שילוב של בינה מלאכותית בתכנון משאבי הארגון (ERP) באמצעות ארכיטקטורות כמו שרת MCP של Dynamics 365 ERP מהווה קפיצת דרך עצומה באוטומציה עסקית. באמצעות סטנדרטיזציה של האופן שבו סוכני AI מתקשרים עם מסדי נתונים פיננסיים ותפעוליים מורכבים, הארגונים יכולים להשיג רמות יעילות חסרות precedent, לצמצם שגיאות הזנה ידנית של נתונים, ולאפשר לצוותים שלהם להתמקד בצמיחה אסטרטגית.
עם זאת, כוח זה דורש מחויבות בלתי מתפשרת לאבטחה. באמצעות אכיפת אימות חזק באמצעות OAuth 2.0, מיפוי יכולות הסוכנים באופן קפדני להרשאות מבוססות תפקידים (RBAC), הקפדה על עיקרון הפריבילגיה המינימלית, שמירה על ניהול ממורכז, וחיפוש יזום ונחוש אחר שרתי צל, תוכלו לבנות ארגון מונע AI שהוא גם חדשני וגם מאובטח.
כדי להעמיק בהבנה של אופן יישום הרעיונות האלה בארכיטקטורות אמיתיות, מומלץ להאזין לדיון המלא בפרק הפודקאסט Dynamics 365 ERP MCP Server - Simply Explained. הישארו עירניים, שמרו על הגדרות הכלים שלכם נעולות, והתחברו לעתיד של אוטומציה ארגונית מאובטחת!