 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Protegendo agentes de IA no ERP corporativo: melhores práticas para o MCP do Dynamics 365
By Mirko Peters ·
Bem-vindo de volta ao blog! À medida que a inteligência artificial deixa de ser apenas janelas de chat experimentais e passa a fazer parte da engrenagem operacional central, as organizações estão correndo para conec…
Automatically translated with AI from the original post. Read the English original
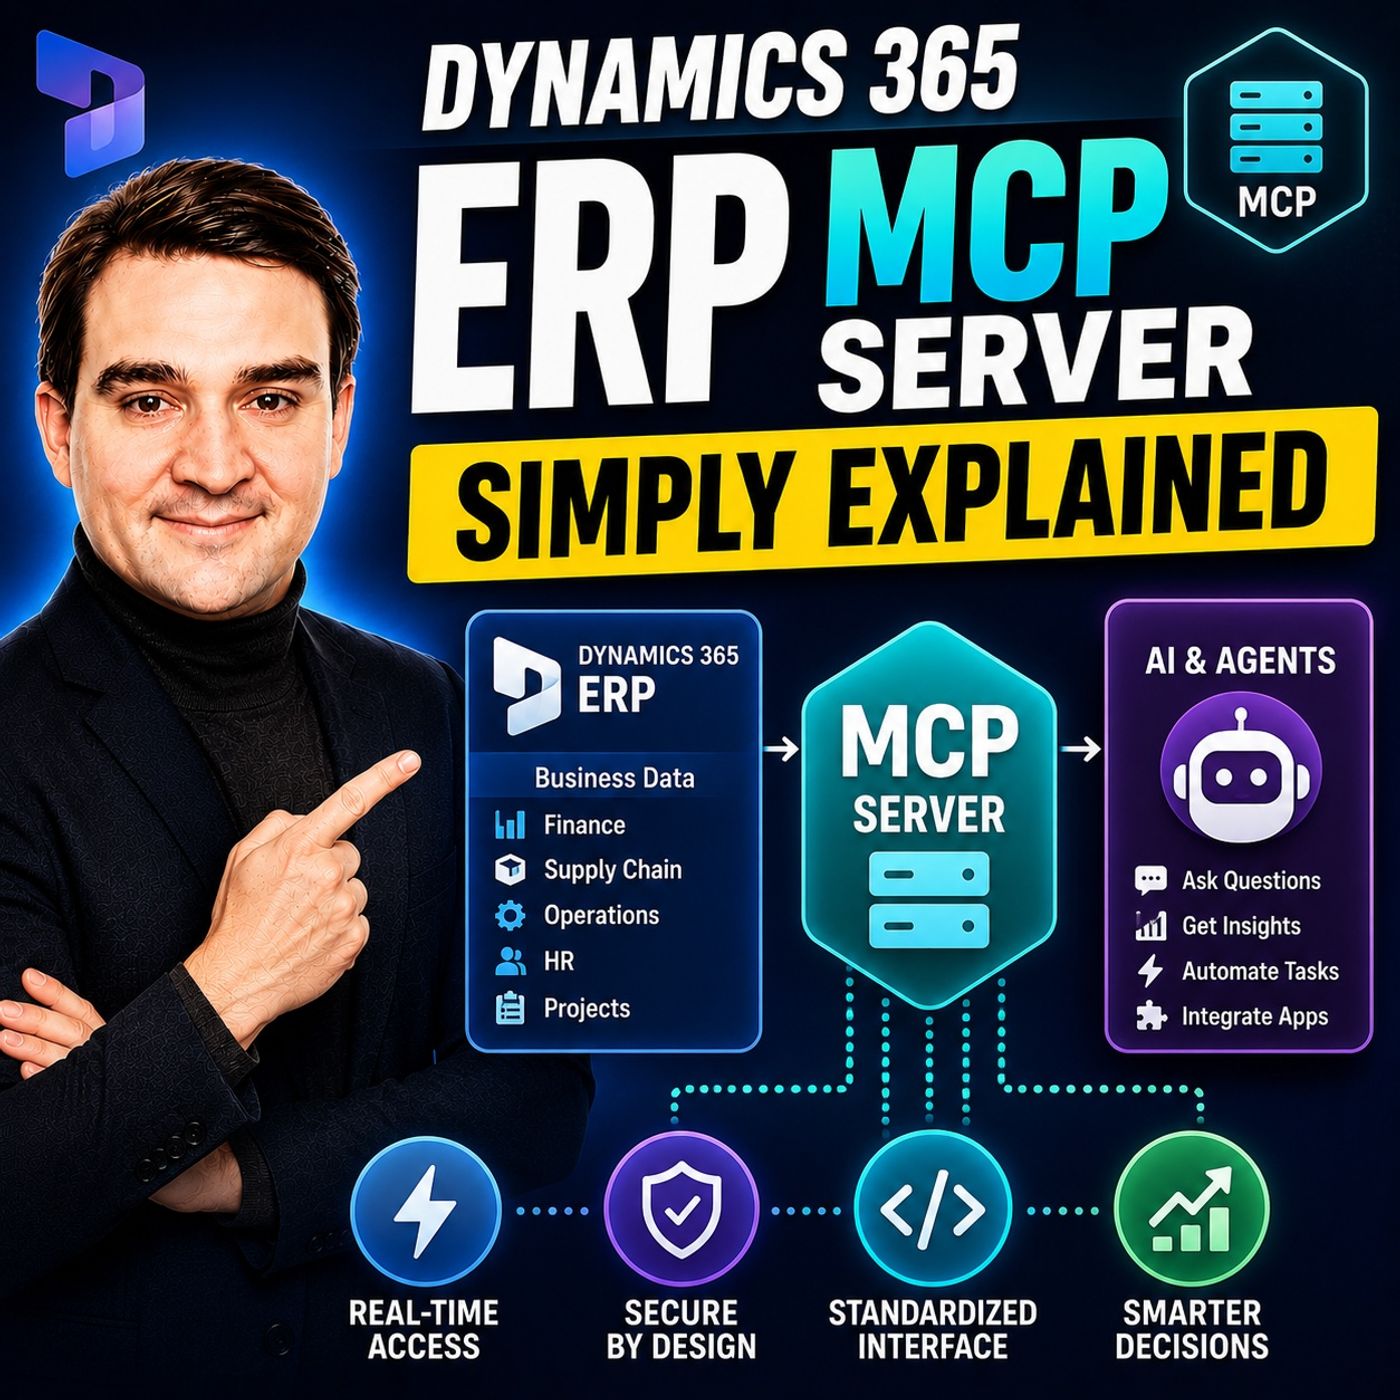
Bem-vindo de volta ao blog! À medida que a inteligência artificial deixa as janelas de chat experimentais e passa a integrar o núcleo das operações, as organizações estão correndo para conectar agentes autônomos diretamente aos seus sistemas de negócio críticos. No mundo do planejamento de recursos empresariais, fazer a ponte entre modelos de IA de ponta e grandes repositórios de dados deixou de ser um conceito futurista: isso já está acontecendo agora, por meio de arquiteturas como o Model Context Protocol. No entanto, essa automação em velocidade extrema traz desafios de governança específicos, especialmente ao implantar o servidor Model Context Protocol do Dynamics 365 ERP. Neste post, vamos detalhar como você pode conectar com segurança a IA aos seus registros financeiros mais sensíveis, sem comprometer a segurança da organização.
Antes de entrar nas medidas técnicas de segurança, recomendo muito que você ouça o episódio de podcast relacionado, Dynamics 365 ERP MCP Server - Simply Explained. Essa conversa explica o contexto básico de como esses servidores funcionam e por que as permissões estruturais importam antes de deixar agentes autônomos tocarem nos seus fluxos de trabalho principais.
O que é o servidor MCP do Dynamics 365 ERP?
Para entender por que a segurança é fundamental, primeiro precisamos observar o que o servidor Model Context Protocol realmente faz dentro da pilha tecnológica corporativa. Historicamente, conectar grandes modelos de linguagem a um sistema ERP como o Dynamics 365 Finance and Operations exigia uma grande teia de integrações de API personalizadas, middleware frágil e wrappers programados sob medida. Cada ferramenta ou aplicação de IA precisava de sua própria lógica de parsing para buscar dados, gravar atualizações ou disparar classes de processamento em segundo plano.
O Model Context Protocol atua como uma ponte aberta e padronizada. Ele padroniza a forma como clientes e agentes de IA interagem com as ferramentas corporativas subjacentes. Em vez de scripts personalizados espalhados por vários ambientes de desenvolvimento, o servidor MCP expõe ações e contextos de dados específicos de forma organizada, por meio de canais de comunicação estruturados como JSON-RPC e Server-Sent Events. No Dynamics 365, isso permite que agentes de IA interajam com ferramentas de dados para as operações padrão de criar, ler, atualizar e excluir, com ferramentas de formulário que imitam a navegação humana e com ferramentas de ação direta que executam as classes de lógica de negócio subjacentes.
Embora essa conectividade fluida potencialize a eficiência, possibilitando processamento automatizado de faturas, ajustes de estoque em tempo real e geração instantânea de relatórios, ela também abre níveis sem precedentes de risco quando não é monitorada. Quando um agente de IA recebe a capacidade de modificar registros no seu razão financeiro, você está, na prática, concedendo a um funcionário digital acesso autônomo aos dados corporativos. Proteger essa fronteira exige a implementação rigorosa de autenticação moderna, aplicação de funções e controles centralizados.
Implementando medidas de segurança robustas com OAuth 2.0 e RBAC
A primeira linha de defesa ao implantar um servidor MCP corporativo é a gestão de identidades e acessos. Você não pode depender de chaves de API legadas nem de cadeias de conexão estáticas incorporadas em arquivos de configuração. Como os agentes de IA avaliam instruções dinamicamente e decidem quais ferramentas invocar, a autenticação precisa ser granular, criptograficamente segura e vinculada diretamente ao contexto do usuário.
Implementar o OAuth 2.0 é indispensável para integrações corporativas modernas. O OAuth fornece uma estrutura de autorização baseada em tokens e segura, que garante que os clientes de IA se autentiquem corretamente antes de estabelecer uma sessão com o ambiente Dynamics 365 F&O. Essa troca de tokens garante que toda requisição feita por um modelo de IA carregue uma identidade verificável, impedindo que scripts anônimos ou não autorizados consultem as tabelas financeiras do backend.
Junto com o OAuth 2.0 está o Controle de Acesso Baseado em Funções (RBAC, na sigla em inglês). No Dynamics 365, sua organização provavelmente passou anos definindo funções de segurança, responsabilidades e privilégios para os colaboradores humanos, distinguindo entre assistentes de contas a pagar, gerentes de armazém e diretores financeiros. Sua integração com IA deve herdar exatamente esses mesmos limites estruturais. Um agente autônomo nunca deve possuir um token "super-admin" genérico. Em vez disso, quando um agente de IA solicita acesso pelo servidor MCP, seu escopo operacional deve ser filtrado por um perfil de função corporativo específico, que determina com precisão quais tabelas, formulários e classes de lógica de negócio ele está autorizado a acessar.
Aplicando o Princípio do Menor Privilégio para Ferramentas de IA
Um dos erros mais comuns nas primeiras integrações de IA é o excesso de provisionamento nas definições de ferramentas. Desenvolvedores ansiosos para criar protótipos funcionais costumam dar aos agentes de IA um conjunto de ferramentas abrangente, concedendo permissão para consultar todas as entidades de dados do sistema ERP "só por precaução", caso o modelo precise delas como contexto.
Essa abordagem viola o princípio fundamental de segurança do menor privilégio, segundo o qual cada entidade deve receber acesso apenas às informações e às ferramentas de execução estritamente necessárias para concluir sua tarefa imediata, nada além disso. Ao projetar ferramentas para um servidor MCP, você deve selecionar com cuidado o esquema exato exposto ao modelo.
Por exemplo, se um agente de IA foi projetado exclusivamente para auxiliar representantes de atendimento ao cliente no acompanhamento do status de envios, não há nenhuma razão para ele ter acesso a tabelas de pagamentos a fornecedores, lançamentos do razão geral ou registros de remuneração executiva. Ao restringir as definições de ferramentas na camada do servidor MCP, você reduz drasticamente o raio de impacto caso um modelo sofra alucinações, ataques de injeção de prompt ou sequestro de instruções não autorizadas. Cada ferramenta exposta pelo protocolo deve ser auditada, documentada e restrita à sua intenção operacional mais estreita possível.
Governança Centralizada e Proteção de Dados Financeiros Sensíveis
À medida que as organizações expandem suas iniciativas de IA, o número de modelos implantados, aplicações cliente e servidores auxiliares se multiplica rapidamente. Sem um modelo de governança centralizado, os departamentos de TI rapidamente perdem a visibilidade sobre quem acessa o quê, onde os tokens financeiros sensíveis estão sendo armazenados e como os dados fluem pelos pipelines.
A governança centralizada funciona como a torre de controle do seu ecossistema corporativo de IA. Ao canalizar toda a comunicação entre IA e ERP por uma camada de gateway gerenciada e monitorada, as equipes de segurança ganham uma observabilidade essencial. Essa visibilidade permite às organizações acompanhar o consumo de tokens, monitorar a frequência das consultas e auditar exatamente quais prompts resultaram em modificações específicas no banco de dados do Dynamics 365.
Proteger dados financeiros sensíveis também significa considerar a linhagem dos dados e a prevenção contra perda. As ferramentas tradicionais de prevenção contra perda de dados muitas vezes não percebem as formas sutis como consultas de texto não estruturado interagem com bancos de dados corporativos estruturados. Um servidor MCP bem governado atua como um ponto de interceptação, onde mascaramento de dados, redação de tokens e políticas de conformidade podem ser aplicados programaticamente antes que registros financeiros brutos sejam inseridos na janela de contexto de um modelo de linguagem. Isso garante a conformidade com estruturas regulatórias como GDPR, HIPAA e SOX, protegendo sua organização contra vazamentos catastróficos de dados.
Mitigando Riscos de Ferramentas com Permissões Excessivas e Servidores Paralelos
Mesmo com configurações iniciais rigorosas, ambientes corporativos estão sujeitos a desvios arquiteturais. Duas das ameaças de segurança mais insidiosas na era da implantação de agentes de IA são os conjuntos de ferramentas com permissões excessivas e o surgimento de servidores MCP paralelos (shadow MCP servers).
Servidores paralelos surgem quando unidades de negócio ou equipes de desenvolvimento criam servidores MCP não aprovados, locais ou experimentais, em estações de trabalho pessoais ou em instâncias de nuvem não gerenciadas, para resolver gargalos imediatos de fluxo de trabalho. Essas instâncias paralelas costumam contornar os provedores de identidade corporativos, não têm criptografia adequada e se conectam diretamente a ambientes ERP de produção ou de homologação com contas de serviço com privilégios elevados. Se um invasor comprometer a máquina local de um desenvolvedor que executa um servidor MCP sem monitoramento, ele ganha uma porta de entrada direta para a infraestrutura corporativa central.
Para mitigar esses riscos, as organizações devem aplicar pipelines de implantação rigorosos. Servidores locais em estações de trabalho devem ser estritamente limitados a ambientes de sandbox isolados e impedidos de se comunicar com instâncias de produção do Dynamics 365. Além disso, ferramentas de descoberta automatizada e plataformas de gerenciamento de postura de nuvem devem ser utilizadas para varrer as redes corporativas em busca de endpoints não autorizados, garantindo que todo servidor MCP ativo esteja registrado, monitorado e em conformidade com as linhas de base de segurança corporativas.
Conclusão e melhores práticas para a integração segura de IA
A integração de inteligência artificial ao ERP corporativo por meio de arquiteturas como o servidor MCP do Dynamics 365 ERP representa um salto monumental na automação de negócios. Ao padronizar a forma como agentes de IA se comunicam com bancos de dados financeiros e operacionais complexos, as organizações podem alcançar níveis inéditos de eficiência, reduzir erros de entrada manual de dados e capacitar suas equipes a focar no crescimento estratégico.
No entanto, esse poder exige um compromisso inflexível com a segurança. Ao aplicar autenticação robusta via OAuth 2.0, mapear as capacidades dos agentes estritamente ao Controle de Acesso Baseado em Funções, adotar o princípio do menor privilégio, manter a governança centralizada e caçar agressivamente servidores paralelos não autorizados (shadow servers), você pode construir um ambiente corporativo orientado por IA que seja, ao mesmo tempo, inovador e seguro.
Para aprofundar como esses conceitos se aplicam a arquiteturas do mundo real, não deixe de ouvir a discussão completa no episódio do podcast Dynamics 365 ERP MCP Server - Simply Explained. Mantenha-se vigilante, mantenha as definições das suas ferramentas bem protegidas e abrace o futuro da automação corporativa segura!