 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengamankan Agen AI di ERP Perusahaan: Praktik Terbaik untuk MCP Dynamics 365
By Mirko Peters ·
Selamat datang kembali di blog! Seiring kecerdasan buatan beralih dari jendela chat eksperimental menjadi mesin operasional inti, organisasi berlomba-lomba untuk menghubungkan… Catatan: segmen sumber terpotong di akhir ("connec…"), sehingga terjemahan di atas juga tidak lengkap. Mohon kirimkan teks lengkap segmen [[D]] agar terjemahannya bisa diselesaikan.
Automatically translated with AI from the original post. Read the English original
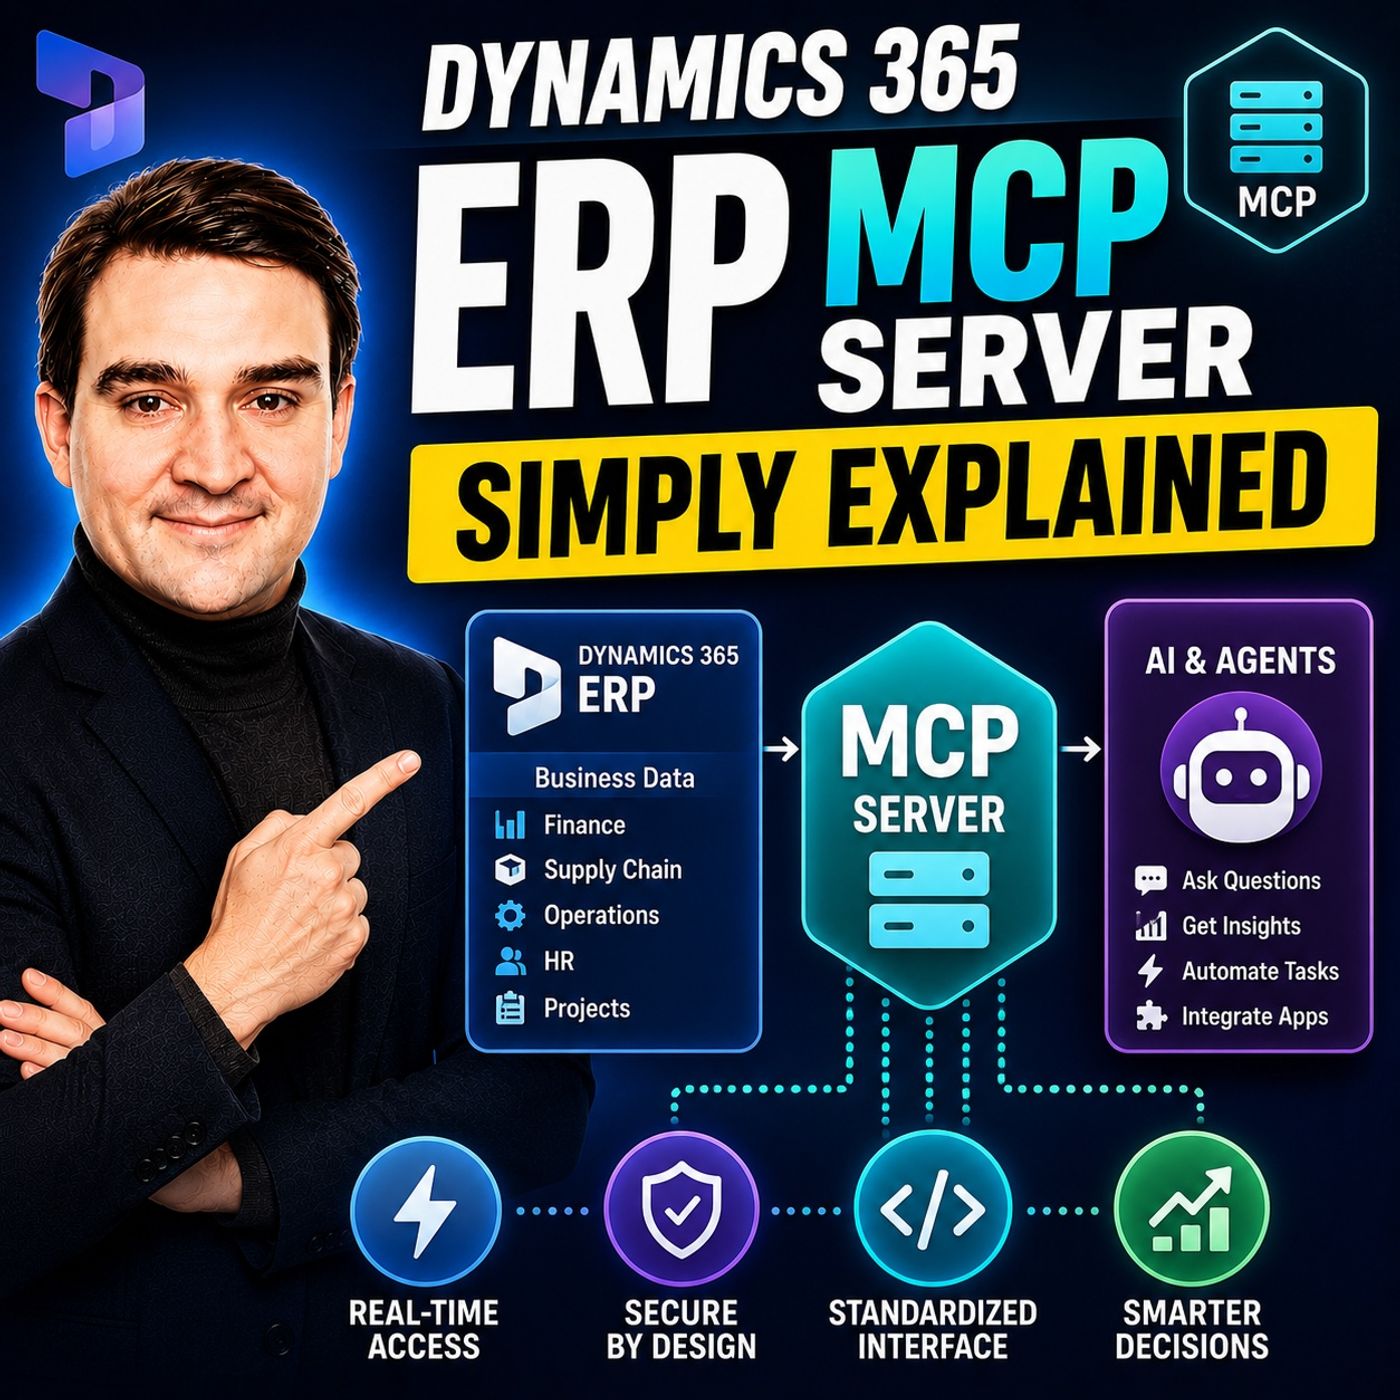
Selamat datang kembali di blog ini! Ketika kecerdasan buatan beralih dari jendela obrolan eksperimental menjadi mesin operasional inti, organisasi berlomba-lomba menghubungkan agen otonom langsung ke sistem bisnis yang kritis. Dalam dunia perencanaan sumber daya perusahaan, menjembatani kesenjangan antara model AI mutakhir dan repositori basis data yang besar tidak lagi menjadi konsep futuristik—hal itu sudah terjadi sekarang melalui arsitektur seperti Model Context Protocol. Namun, otomatisasi berkecepatan tinggi ini membawa tantangan tata kelola yang unik, terutama saat menerapkan server Model Context Protocol Dynamics 365 ERP. Dalam artikel ini, kita akan membahas cara Anda dapat menjembatani kesenjangan antara AI dan catatan keuangan Anda yang paling sensitif dengan aman, tanpa mengorbankan keamanan organisasi.
Sebelum membahas langkah-langkah keamanan teknis yang mendetail, saya sangat merekomendasikan untuk menyimak episode podcast terkait, Dynamics 365 ERP MCP Server - Simply Explained. Percakapan tersebut menguraikan konteks dasar tentang cara kerja server ini dan mengapa izin struktural penting sebelum membiarkan agen otonom menyentuh alur kerja inti Anda.
Apa Itu Server MCP Dynamics 365 ERP?
Untuk memahami mengapa keamanan sangat penting, kita harus terlebih dahulu melihat apa yang sebenarnya dicapai server Model Context Protocol dalam tumpukan teknologi perusahaan. Secara historis, menghubungkan model bahasa besar ke sistem perencanaan sumber daya perusahaan seperti Dynamics 365 Finance and Operations membutuhkan jaringan integrasi API kustom yang rumit, middleware yang rapuh, dan pembungkus yang ditulis secara khusus. Setiap alat atau aplikasi AI memerlukan logika penguraian sendiri untuk mengambil data, menulis pembaruan, atau memicu kelas pemrosesan latar belakang.
Model Context Protocol berfungsi sebagai jembatan terbuka dan terstandarisasi. Protokol ini menstandarkan cara klien dan agen AI berinteraksi dengan alat perusahaan yang mendasarinya. Alih-alih skrip kustom yang tersebar di berbagai lingkungan pengembang, server MCP menyajikan tindakan dan konteks data tertentu secara rapi melalui saluran komunikasi terstruktur seperti JSON-RPC dan Server-Sent Events. Di dalam Dynamics 365, hal ini memungkinkan agen AI berinteraksi dengan alat data untuk operasi standar create, read, update, dan delete, alat formulir yang meniru navigasi manusia, serta alat tindakan langsung yang menjalankan kelas logika bisnis yang mendasarinya.
Meskipun konektivitas yang mulus ini mendorong efisiensi—memungkinkan pemrosesan faktur otomatis, penyesuaian inventaris secara real-time, dan pembuatan laporan seketika—hal ini juga membuka tingkat risiko yang belum pernah ada sebelumnya jika tidak dipantau. Ketika agen AI diberi kemampuan untuk mengubah catatan di buku besar keuangan Anda, pada dasarnya Anda sedang memberikan akses otonom kepada seorang karyawan digital ke data perusahaan. Melindungi batas tersebut memerlukan penerapan yang ketat atas autentikasi modern, penegakan peran, dan pagar pengaman terpusat.
Menerapkan Langkah Keamanan yang Kokoh dengan OAuth 2.0 dan RBAC
Lini pertahanan pertama saat menerapkan server MCP perusahaan adalah manajemen identitas dan akses. Anda tidak bisa mengandalkan kunci API lama atau string koneksi statis yang tertanam dalam file konfigurasi. Karena agen AI secara dinamis mengevaluasi instruksi dan menentukan alat mana yang akan dipanggil, autentikasi harus bersifat granular, aman secara kriptografis, dan terikat langsung pada konteks pengguna.
Menerapkan OAuth 2.0 tidak dapat ditawar untuk integrasi perusahaan modern. OAuth menyediakan kerangka otorisasi berbasis token yang aman, yang memastikan klien AI melakukan autentikasi dengan benar sebelum membangun sesi dengan lingkungan Dynamics 365 F&O. Pertukaran token ini menjamin bahwa setiap permintaan yang dibuat oleh model AI membawa jejak identitas yang dapat diverifikasi, sehingga mencegah skrip anonim atau tidak sah untuk menanyakan tabel keuangan di sisi backend.
Selain OAuth 2.0, ada juga Role-Based Access Control, yang biasa disebut RBAC. Di dalam Dynamics 365, organisasi Anda kemungkinan sudah bertahun-tahun mendefinisikan peran keamanan, tugas, dan hak istimewa bagi karyawan, misalnya membedakan antara staf utang usaha, manajer gudang, dan chief financial officer. Integrasi AI Anda harus mewarisi batasan struktural yang sama persis. Agen otonom tidak boleh memiliki token "super-admin" yang berlaku untuk semua. Sebaliknya, ketika agen AI meminta akses melalui server MCP, cakupan operasionalnya harus difilter melalui profil peran perusahaan yang spesifik, yang menentukan dengan tepat tabel, formulir, dan kelas logika bisnis mana saja yang secara sah boleh diakses.
Menerapkan Prinsip Hak Akses Minimum untuk Alat AI
Salah satu jebakan paling umum saat integrasi AI awal adalah pemberian definisi alat yang berlebihan. Pengembang yang antusias membangun prototipe fungsional sering memberi agen AI sekumpulan alat yang serba lengkap, dengan izin untuk membaca setiap entitas data di sistem ERP "untuk berjaga-jaga" jika model membutuhkannya sebagai konteks.
Pendekatan ini melanggar prinsip keamanan fundamental, yaitu prinsip hak akses minimum, yang menyatakan bahwa setiap entitas hanya boleh diberi akses ke informasi dan alat eksekusi yang benar-benar diperlukan untuk menyelesaikan tugas langsungnya, dan tidak lebih dari itu. Saat merancang alat untuk server MCP, Anda harus cermat dalam memilih skema yang diekspos kepada model.
Misalnya, jika agen AI dirancang khusus untuk membantu perwakilan layanan pelanggan melacak status pengiriman, agen tersebut sama sekali tidak perlu memiliki akses ke tabel pembayaran vendor, entri buku besar, atau catatan kompensasi eksekutif. Dengan mempersempit definisi alat di lapisan server MCP, Anda dapat secara signifikan membatasi dampak kerusakan jika model mengalami halusinasi, serangan prompt injection, atau pembajakan instruksi tanpa otorisasi. Setiap alat yang diekspos melalui protokol harus diaudit, didokumentasikan, dan dibatasi pada tujuan operasional yang paling sempit.
Tata Kelola Terpusat dan Perlindungan Data Keuangan Sensitif
Seiring organisasi memperluas inisiatif AI, jumlah model, aplikasi klien, dan server pendukung yang diterapkan akan bertambah dengan cepat. Tanpa model tata kelola terpusat, departemen TI dengan cepat kehilangan visibilitas atas siapa yang mengakses apa, di mana token keuangan sensitif disimpan, dan bagaimana data mengalir melalui pipeline.
Tata kelola terpusat berfungsi sebagai menara kendali bagi ekosistem AI perusahaan Anda. Dengan menyalurkan seluruh komunikasi AI-ke-ERP melalui lapisan gateway yang dikelola dan dipantau, tim keamanan memperoleh observabilitas yang esensial. Visibilitas ini memungkinkan organisasi melacak konsumsi token, memantau frekuensi kueri, dan mengaudit secara tepat prompt mana yang menghasilkan perubahan database tertentu di dalam Dynamics 365.
Melindungi data keuangan sensitif juga berarti memperhitungkan lineage data dan pencegahan kebocoran data. Alat data loss prevention tradisional sering kali tidak mampu melihat cara halus ketika kueri teks tidak terstruktur berinteraksi dengan basis data perusahaan yang terstruktur. Server MCP yang tata kelolanya baik berfungsi sebagai titik intersepsi tempat masking data, redaksi token, dan kebijakan kepatuhan dapat diterapkan secara programatik sebelum catatan keuangan mentah dimasukkan ke dalam context window model bahasa. Hal ini memastikan kepatuhan terhadap kerangka regulasi seperti GDPR, HIPAA, dan SOX, serta melindungi organisasi Anda dari kebocoran data yang berpotensi fatal.
Memitigasi Risiko dari Alat dengan Izin Berlebih dan Server Bayangan
Meskipun pengaturan awal sudah ketat, lingkungan perusahaan tetap rentan terhadap pergeseran arsitektur (architectural drift). Dua ancaman keamanan paling berbahaya di era penerapan agen AI adalah kumpulan alat dengan izin berlebih dan munculnya server MCP bayangan (shadow MCP servers).
Server bayangan muncul ketika unit bisnis atau tim pengembang menjalankan server MCP yang tidak disetujui, bersifat lokal, atau eksperimental, di workstation pribadi atau instans cloud yang tidak dikelola, untuk mengatasi hambatan alur kerja yang mendesak. Instans bayangan ini sering kali melewati identity provider perusahaan, tidak memiliki enkripsi yang memadai, dan terhubung langsung ke lingkungan ERP produksi atau staging dengan akun layanan yang memiliki hak istimewa tinggi. Jika penyerang berhasil menguasai mesin lokal pengembang yang menjalankan server MCP tanpa pemantauan, mereka mendapatkan pintu belakang langsung ke infrastruktur inti perusahaan Anda.
Untuk memitigasi risiko-risiko ini, organisasi harus menerapkan pipeline deployment yang ketat. Server workstation lokal sebaiknya dibatasi secara ketat pada lingkungan sandbox yang terisolasi dan dilarang berkomunikasi dengan instance Dynamics 365 produksi. Selain itu, alat penemuan otomatis dan platform cloud posture management harus digunakan untuk memindai jaringan perusahaan guna mencari endpoint yang tidak sah, memastikan setiap server MCP yang aktif terdaftar, dipantau, dan mematuhi baseline keamanan perusahaan.
Kesimpulan dan Praktik Terbaik untuk Integrasi AI yang Aman
Integrasi kecerdasan buatan ke dalam enterprise resource planning melalui arsitektur seperti server MCP Dynamics 365 ERP merupakan lompatan besar dalam otomatisasi bisnis. Dengan menstandarkan cara agen AI berkomunikasi dengan basis data keuangan dan operasional yang kompleks, organisasi dapat membuka tingkat efisiensi yang belum pernah ada sebelumnya, mengurangi kesalahan entri data manual, dan memberdayakan tim untuk berfokus pada pertumbuhan strategis.
Namun, kekuatan ini menuntut komitmen yang tidak bisa ditawar terhadap keamanan. Dengan menerapkan autentikasi yang kuat melalui OAuth 2.0, memetakan kemampuan agen secara ketat ke kontrol akses berbasis peran (RBAC), menerapkan prinsip hak akses minimum, menjaga tata kelola terpusat, dan secara agresif memburu server bayangan, Anda dapat membangun perusahaan berbasis AI yang sekaligus inovatif dan aman.
Untuk memahami lebih dalam bagaimana konsep-konsep ini diterapkan pada arsitektur dunia nyata, pastikan Anda mendengarkan diskusi lengkapnya di episode podcast Dynamics 365 ERP MCP Server - Simply Explained. Tetap waspada, jaga definisi tool Anda tetap terkunci rapat, dan sambut masa depan otomatisasi perusahaan yang aman!