 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
איך להפוך Threat Analytics לאבטחה ממשית (במקום דוחות מרשימים)
By Mirko Peters ·
בנוף אבטחת הסייבר של היום, ניתוח איומים יכול לשפר משמעותית את תנוחת האבטחה שלכם, על ידי הפיכת תובנות לפעולות החלטיות. עם זאת, ארגונים רבים…
Automatically translated with AI from the original post. Read the English original
בנוף אבטחת הסייבר של היום, Threat Analytics יכול לשפר משמעותית את תנוחת האבטחה שלכם, בכך שהוא הופך תובנות לפעולות החלטיות. עם זאת, ארגונים רבים נופלים במלכודת של איסוף נתונים בלבד, בלי לתרגם אותם לתגובות תפעוליות. מחקרים שנעשו לאחרונה חושפים פער קריטי בין הנתונים שנאספו לבין הפעולות שננקטו, כאשר לארגונים רבים חסרות היכולות הנדרשות לאבטחת רשת אפקטיבית. כדי להגן באמת על הנכסים שלכם, יש להתמקד בצעדים מעשיים ולא רק בדשבורדים ובדוחות מרשימים.
עיקרי הדברים
- הפכו תובנות מ-Threat Analytics לצעדים מעשיים שמשפרים את האבטחה.
- הימנעו מאשליית האבטחה: דשבורדים לבדם אינם מגנים על הארגון שלכם.
- תעדפו איומים מרכזיים כדי להקצות משאבים בצורה יעילה וליצור תוכניות פעולה ברורות.
- הקצו אחריות ברורה לתגובה לאיומים כדי להבטיח אחריותיות ופעולה אפקטיבית.
- אוטומטו תגובות כדי לקצר את זמני התגובה לאירועים ולצמצם את ההשפעה.
- עקבו אחר איומים באופן רציף ושלבו נתונים בזמן אמת כדי לשפר את היכולת לזהות איומים.
- הפחיתו עייפות מהתראות על ידי סינון הרעש והתמקדות באיומים אמיתיים.
- מדדו מדדי תגובה, כמו Mean Time to Detect (MTTD), כדי לעקוב אחר האפקטיביות של האבטחה.
בעיית הפעולה ב-Threat Analytics
אשליית האבטחה
ארגונים רבים טועים לחשוב שהם מאובטחים רק משום שהטמיעו כלי Threat Analytics. דשבורדים מלאים בגרפים צבעוניים והתראות יוצרים תחושת ביטחון מזויפת. ייתכן שהנתונים המוצגים מרגיעים אתכם, אבל תפיסה כזו עלולה להטעות. המציאות היא שהכלים האלה לרוב אינם מצליחים להפוך תובנות לפעולות בעלות משמעות.
שימו לב לנקודות הבאות:
- זמני תגובה ארוכים יותר נוצרים כשהאנליסטים נאלצים לנפות את הרעש כדי למצוא התראות אמיתיות.
- התראות קריטיות עלולות להיטמן בתוך ההמון, ולהגדיל את הסיכון לפספס מידע חיוני.
- שחיקת אנליסטים יכולה לנבוע מנפח ההתראות המציף, וכתוצאה מכך לעזיבות ולירידה באפקטיביות.
הגורמים האלה יוצרים אשליה מסוכנת. ייתכן שאתם חושבים שהארגון מוגן היטב, אבל בלי פעולה אפקטיבית, הפגיעויות נשארות במקומן.
למה לראות איומים אינו מספיק
עצם הראייה של איומים אינה שקולה לאבטחה אפקטיבית. ארגונים רבים נשענים על תשתית מיושנת ותהליכים ידניים, שמגבילים את היכולת שלהם להגיב בזמן אמת. נפח גבוה של התראות יכול להוביל לעייפות מהתראות, שמעמיסה על צוותי האבטחה וגורמת להם לפספס איומים קריטיים.
להלן כמה סיבות נפוצות לכך ש-Threat Analytics אינו מוביל לשיפורים אבטחתיים בני פעולה:
- הסתמכות על תשתית מיושנת מעכבת תיקון בזמן.
- נפח התראות גבוה מפחית את היכולת להגיב באופן אפקטיבי.
- חוסר באינטגרציה מקשה על תעדוף הממצאים.
- היעדר הנחיות ברורות לתיקון משאיר בעיות ללא מענה.
- תוצאות חיוביות כוזבות מסיטות את תשומת הלב מאיומים אמיתיים.
יתרה מזאת, לוחות מחוונים לרוב חסרים נרטיב ברור. הם מציגים אוספים צפופים של נתונים שאינם תואמים את השאלות שאתם צריכים לענות עליהן. אנליסטים עלולים להתקשות לזהות במהירות חריגות או לקבוע את הצעדים הבאים. פער זה עלול להוביל לזיהוי מאוחר, שבו התקיפות מזוהות רק לאחר שנגרם נזק.
כדי לגשר על הפער בין תובנה לפעולה, ארגונים חייבים להתמקד בהפיכת ניתוח האיומים שלהם לתהליך מבצעי. המשמעות היא להפוך נתונים לצעדים מעשיים שמחזקים את האבטחה, במקום להסתמך אך ורק על לוחות מחוונים מרשימים.
למה ניתוח איומים נראה חסר תועלת
מגבלות של ניתוח רטרוספקטיבי
ארגונים רבים נשענים על ניתוח רטרוספקטיבי בניתוח האיומים שלהם, אך לגישה זו יש מגבלות משמעותיות. ייתכן שתמצאו את עצמכם מנתחים אירועים שהתרחשו בעבר מבלי לקבל תובנות לגבי איומים עכשוויים. להלן כמה מהחסרונות המרכזיים של שיטה זו:
- היעדר התראות זיהוי עלול ליצור נקודות עיוורון, והשאיר אתכם לא מודעים להיקפה המלא של התקיפה.
- שמירת נתונים היסטוריים לא מספקת פירושה שאתם עובדים לעיתים קרובות עם מידע חלקי.
- היעדר נראות היסטורית לרשת עלול לעכב את תגובה לאירועים ולהקשות על מאמצי הציות לדרישות.
מגבלות אלו פוגעות ביכולתכם להבין את הסיכונים באופן מלא. כתוצאה מכך, ייתכן שתהיו חסרי מידע לגבי איומים פוטנציאליים, מה שמגביר את הסבירות להפסדים כספיים, לשיבושים תפעוליים ולפגיעה במוניטין הארגון.
תובנות ופעולות מנותקות
ניתוק בין תובנות לפעולות מהווה אתגר נוסף בניתוח איומים. כאשר תובנות אבטחה אינן מגיעות לצוותים התפעוליים, האפקטיביות של אמצעי האבטחה שלכם פוחתת. שקלו את הנתונים הבאים, המדגימים את ההשלכות של ניתוק זה:
| נתון | אחוז |
|---|---|
| סיכון ציות מוגבר | 62% |
| היעדר הקשר למשימות בין-תחומיות | 54% |
| היעדר נראות רציפה לנתונים | 49% |
| בזבוז זמן רב על מעקב אחר בקשות | 55% |
| מעקבים פנימיים חוזרים ונשנים | 45% |
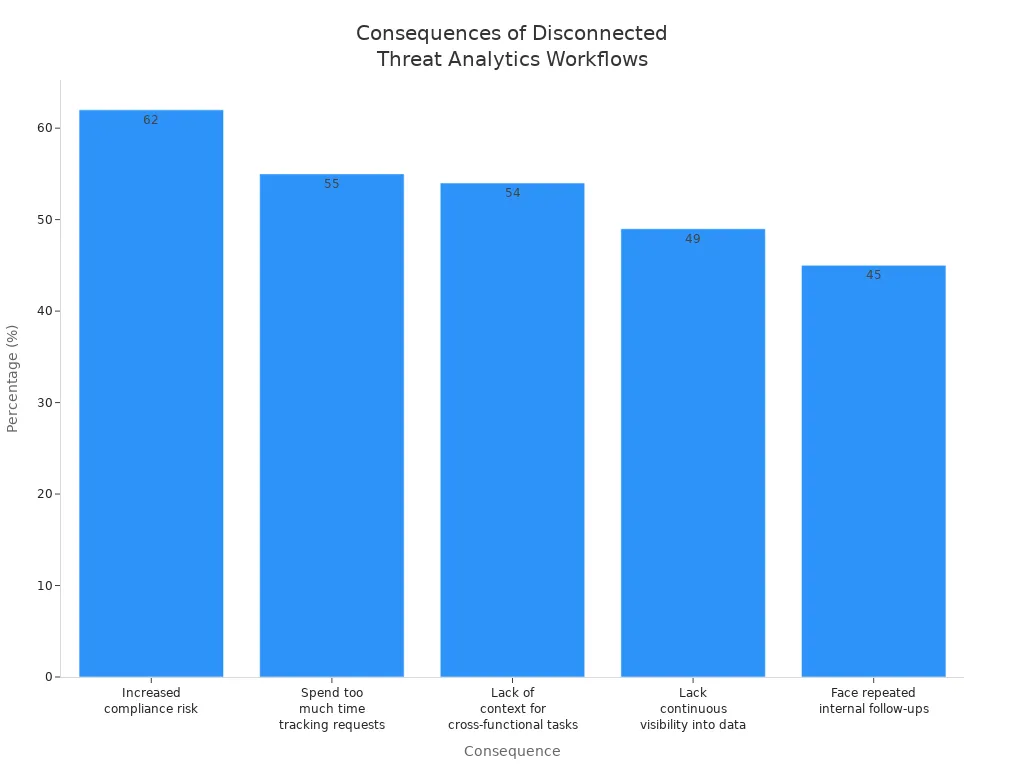
נתונים אלה ממחישים כיצד זרימות עבודה מנותקות עלולות להוביל לחוסר יעילות והחמצת הזדמנויות לניהול סיכונים פרואקטיבי. ללא חיבור חלק בין תובנות לפעולות, הארגון שלכם מתקשה לתעדף את האיומים ולהגיב להם באופן אפקטיבי.
היעדר בעלות ואחריות
היעדר בעלות ואחריות בתהליכי ניתוח האיומים מחריף עוד יותר את הבעיה. ארגונים רבים אינם מייעדים מנהיג אבטחה ייעודי שיפקח על מחזור החיים של ניתוח האיומים. היעדר זה מוביל לביצוע לא עקבי ולעצירת מאמצי התיקון.
כדי לטפל בבעיה זו, יש חשיבות מכרעת לממשל מסודר. עליכם לוודא שהסיכונים מנוהלים באופן פעיל, מתוקצבים ונמעקבים כחלק מהאסטרטגיה הארגונית. ללא בעלות ברורה, הארגון שלכם עלול להתקשות ליישם אסטרטגיות יעילות לניהול אירועים, והדבר יותיר אתכם פגיעים לאיומים מתפתחים.
תפעול ניתוח האיומים לצורכי אבטחה
מיפוי תובנות לפעולות
כדי לחזק את מצב האבטחה שלכם, עליכם להפוך את התובנות מניתוח האיומים לפעולות קונקרטיות. התהליך כולל מיפוי הנתונים שאתם אוספים לאמצעי אבטחה ספציפיים. ארכיטקטורה מונעת-עצמית לזיהוי איומים בענן בזמן אמת יכולה להפוך לאוטומטית את זיהוי האיומים, לתעדף סיכונים ולבצע פעולות תיקון. גישה זו מבטיחה שלא תסתפקו בצפייה באיומים, אלא תגיבו להם באופן פעיל.
שקלו את הצעדים הבאים כדי למפות תובנות לפעולות באופן אפקטיבי:
- זיהוי איומי מפתח: התמקדו באיומים הנפוצים ביותר שהארגון שלכם נחשף אליהם. סדר עדיפויות זה מאפשר לכם להקצות משאבים בצורה יעילה.
- פיתוח תוכניות פעולה: עבור כל איום שזוהה, צרו תוכנית פעולה ברורה המפרטת את הצעדים שהצוות צריך לנקוט. התוכנית צריכה לכלול תפקידים, אחריות ולוחות זמנים.
- שילוב עם מערכות קיימות: ודאו שכלי ניתוח האיומים שלכם עובדים בצורה חלקה עם תשתית האבטחה הקיימת. שילוב זה משפר את המהירות והאפקטיביות של התגובות שלכם.
הקצאת בעלות ברורה
הקצאת בעלות ברורה על פעולות הנובעות מניתוח איומים היא קריטית לאחריותיות ולתגובה אפקטיבית. כאשר אתם מייעדים אנשים או צוותים ספציפיים לניהול סיכונים, אתם הופכים מושגים מופשטים לאחריות ממשית. בעלות מובנית כזו מטפחת תרבות של אחריות משותפת ומיישרת את מאמצי האבטחה עם תוצאות עסקיות.
כך תבססו בעלות ברורה:
| ראיות | תיאור |
|---|---|
| אחריותיות | הקצאת בעלות הופכת סיכונים ממושגים מופשטים לאחריות ממשית. |
| ביטחון | ניטור ותקשורת עקביים של סיכונים בונים ביטחון בקרב הצוותים. |
| בהירות | קישור סיכונים ליכולות ספציפיות מונע בלבול ומעניק עדיפות להפחתתם. |
| בעלות מובנית | בעלות מכוונת על סיכונים מטפחת תרבות של אחריות משותפת. |
| חוסן ארגוני | בעלות אפקטיבית על סיכונים מקדמת תרבות יזומה של ניהול סיכונים. |
על ידי יישום אסטרטגיות אלה, תוכלו לוודא שצוות האבטחה שלכם מוכן לפעול במהירות ובנחישות כאשר איומים צצים.
אוטומציה של תגובות
אוטומציה ממלאת תפקיד חשוב בהפיכת ניתוח איומים לתהליך תפעולי. על ידי אוטומציה של תגובות לאיומים שזוהו, תוכלו לקצר משמעותית את זמני התגובה ולצמצם את השפעת האירועים. אוטומציה מאפשרת לצוות האבטחה שלכם להתמקד ביוזמות אסטרטגיות במקום להיתקע במשימות חוזרות.
להלן כמה דוגמאות לאופן שבו אוטומציה יכולה לשפר את האבטחה שלכם:
- גישה מותנית: הגבלת גישה אוטומטית כאשר מזוהות כניסות מסוכנות.
- ביטול הפעלות: ביטול מיידי של הפעלות כאשר מזוהים דפוסי נסיעה בלתי אפשריים.
- חקירה אוטומטית: הפעלת חקירות אוטומטיות לפעילות חשודה, כך שהצוות שלכם יוכל להגיב מהר יותר.
עם זאת, ארגונים רבים נתקלים באתגרים כאשר מפעילים את ניתוח האיומים בפועל. בעיות נפוצות כוללות עומס נתונים, חוסר הקשר ומשאבים לא מספיקים לניהול נתוני איומים. כדי להתגבר על אתגרים אלה, עליכם לסנן את הרעש מן האות ולוודא שכלי האבטחה שלכם מוגדרים לפעול על בסיס מודיעין איומים רלוונטי.
על ידי התמקדות באסטרטגיות אלה, תוכלו להפעיל את ניתוח האיומים בצורה אפקטיבית, ולהפוך תובנות לפעולות החלטיות שמחזקות את תמונת האבטחה הכוללת שלכם.
ניצול ניתוח איומים בזמן אמת
טכניקות ניטור רציף
ניתוח איומים בזמן אמת נשען במידה רבה על ניטור רציף כדי לזהות איומים ולהגיב להם במהירות. על ידי יישום טכניקות ניטור אפקטיביות, תוכלו לשפר משמעותית את תמונת האבטחה שלכם. להלן כמה אסטרטגיות מרכזיות לשקול:
- שילוב מודיעין איומים: שלבו זרמי מודיעין איומים מעודכנים כדי להצליב אותם עם נתונים בזמן אמת. גישה זו מפחיתה התראות שווא ועוזרת לזהות סיכונים אמיתיים.
- ניתוח התנהגותי וזיהוי חריגות: קבעו קווי בסיס של פעילות רגילה כדי לזהות סטיות שעשויות להעיד על איומים אבטחתיים. טכניקה זו חיונית לזיהוי התקפות מתוחכמות.
- תגובה אוטומטית ותיקון: הפעילו פעולות מוגדרות מראש בתגובה לאיומים. יכולת זו מפחיתה משמעותית את זמן התגובה ואת השפעתם של אירועים.
- ניהול התראות ודיווח: וודאו שהגורמים הרלוונטיים מעודכנים לגבי איומים ואירועים, תוך סינון התראות שווא. התהליך הזה עוזר לשמור על הפוקוס בנושאים הקריטיים.
באמצעות טכניקות הניטור הרציף האלה תוכלו לבנות מסגרת חזקה לניטור איומים בזמן אמת, שמשפרת את האבטחה של הארגון שלכם.
תגובות אוטומטיות בזמן אמת
תגובות אוטומטיות בזמן אמת הן הכרח בתוכניות אבטחה אפקטיביות. הן משלימות את המומחיות האנושית על ידי מתן הקשר, ומאפשרות לצוותי האבטחה להתמקד במשימות אסטרטגיות. כך האוטומציה משפיעה על מאמצי הצמצום של האיומים שלכם:
- זיהוי ותגובה מואצים: אוטומציה מזרזת את תהליך הזיהוי והתגובה, וממזערת את הנזק במהלך אירועים. היכולת הזו מאפשרת לצוות שלכם לנהל אירועים בצורה יעילה יותר, עם עומס ידני מופחת.
- איתור מהיר יותר של שורש הבעיה: אוטומציה של המיון והחקירה של אירועים מובילה לזיהוי מהיר יותר של שורש הבעיה. היעילות הזו מאפשרת לצוות שלכם לבזבז פחות זמן על משימות ידניות ויותר זמן על תגובות אסטרטגיות.
- שיפור יעילות כללי: כשפחות זמן מוקדש למשימות חוזרות, צוותי תגובה לאירועים יכולים לפעול ביעילות רבה יותר. שיפור זה מתורגם לתוצאות טובות יותר בניהול אירועי אבטחה.
הירידה הממוצעת בזמן התגובה לאירועים בעת שימוש בניתוח איומים בזמן אמת היא משמעותית. לדוגמה, לקוחות שאינם משתמשים ב-MDR הקדישו בממוצע 19 שעות לאירוע עבור Business Email Compromise (BEC), ואילו לקוחות MDR קיצרו זמן זה ל-2 שעות בלבד. הירידה הזו מצביעה על קיצור של כמעט 90% בזמן הפתרון, ומדגימה את העוצמה של תובנות בזמן אמת.
צמצום רעש ומדידת השפעה
צמצום אגרסיבי של רעש
עייפות מהתראות נותרת אחד האתגרים הגדולים ביותר בתחום הסייבר כיום. צוותי אבטחה מתמודדים לעיתים קרובות עם אלפי התראות ביום, שרובן הן התראות שווא או אותות בעדיפות נמוכה. עומס כזה עלול לגרום לכם לפספס איומי סייבר אמיתיים ולעכב החלטות קריטיות. כדי לשפר את עמדת האבטחה שלכם, עליכם לצמצם באגרסיביות את הרעש בניתוח האיומים.
התחילו בהעשרת ההתראות במידע הקשרי ממקורות מרובים. שלבו מודיעין איומים, כמו כתובות IP זדוניות מוכרות, עם רגישות הנכסים והמטא-דאטה, כגון טכניקות MITRE ATT&CK. ההקשר המועשר הזה עוזר לכם לתעדף התראות לפי הסיכונים האמיתיים לארגון שלכם. כשאתם מבינים את ההשפעה העסקית שמאחורי כל התראה, תוכלו להתמקד באיומים אמיתיים ולצמצם הסחות דעת.
התייחסו למנגנוני הזיהוי שלכם כאל תוכנה הדורשת כוונון מתמיד. בדקו ושפרו את כללי הזיהוי באופן קבוע, כדי להסתגל לאיומי סייבר משתנים ולשינויים בסביבה שלכם. הגישה האיטרטיבית הזו ממזערת התראות שווא ומחדדת את יכולות זיהוי האיומים שלכם.
אוטומציה ממלאת תפקיד קריטי בצמצום הרעש. השתמשו בכלי תזמור אבטחה כדי לטפל במשימות שגרתיות באופן אוטומטי. לדוגמה, חסמו אוטומטית כתובות IP זדוניות שאושרו, או השביתו חשבונות שנפרצו ללא התערבות ידנית. האוטומציה הזו מאפשרת לצוות שלכם להתרכז בהתקפות מורכבות ובאמצעי אבטחה אסטרטגיים, ומשפרת את היעילות הכללית.
מדידת זמן לפעולה ולמניעה
מדידת האפקטיביות של תוכנית האבטחה שלכם מחייבת התמקדות במדדי תגובה ולא רק בנפח הזיהויים. מעקב אחר המהירות שבה אתם מזהים ומגיבים לאיומים מספק תובנות ברורות יותר להצלחה התפעולית שלכם.
המדדים המרכזיים לניטור כוללים:
- Dwell Time: הזמן שבו תוקף נשאר בלתי מזוהה במערכת שלכם.
- Breakout Time: הזמן שלוקח לתוקף לנוע לרוחב לאחר הגישה הראשונית.
- Mean Time to Detect (MTTD): הזמן הממוצע מתחילת התקיפה ועד לזיהוי שלה.
- Mean Time to Respond (MTTR): הזמן הממוצע מרגע הזיהוי ועד לתיקון.
| מדד | תיאור |
|---|---|
| Mean Time to Detect | מודד באיזו מהירות אתם מזהים איום אבטחה. |
| Mean Time to Respond | מודד באיזו מהירות אתם פועלים כדי לבלום ולפתור תקיפות. |
הפחתת MTTD ו-MTTR משפרת ישירות את מצב האבטחה שלכם, מכיוון שהיא מצמצמת את החלון שבו לתוקפים יש אפשרות לגרום נזק. זיהוי איומים בזמן אמת וניטור מתמשך יעזרו לכם לקצר זמנים אלה, ויאפשרו קבלת החלטות ופעולה מהירות יותר.
התמקדו במדידת הזמן שבין אירועים מרכזיים: מתי התרחשה התקיפה, מתי זיהיתם אותה, מתי הגבתם ומתי סגרתם את האירוע. ציר הזמן הזה חושף פערים באמצעי האבטחה שלכם ומכוון לשיפורים.
על ידי צמצום רעש אגרסיבי ומעקב אחר מדדי תגובה משמעותיים, אתם הופכים את הניתוח של האיומים מכלי פסיבי לכוח מניע פעיל באבטחה. השינוי הזה עוזר לכם למנוע פריצות, להפחית סיכונים ולחזק את ההגנה הסייברנטית שלכם.
באבטחת סייבר, מחזקים את מצב האבטחה לא רק על ידי ראיית יותר איומים, אלא על ידי פעולה מהירה יותר. מודיעין איומים חכם מאפשר לכם להגיב במהירות, להפחית סיכונים ולחזק את הביטחון באמצעי האבטחה שלכם. הפיכת ניתוח האיומים לתהליך תפעולי היא קריטית, שכן היא הופכת תובנות לפעולות החלטיות.
שקלו את הצעדים המעשיים הבאים כדי לצמצם את הפער בין תובנה לפעולה:
- מיפוי התובנות לפעולות ספציפיות.
- הגדרת בעלות ברורה על התגובה לאיומים.
- אוטומציה של תגובות כדי לייעל את הטיפול באירועים.
על ידי יישום האסטרטגיות האלה, תוכלו לשפר משמעותית את תוצאות האבטחה של הארגון שלכם.
שאלות נפוצות
מהו ניתוח איומים?
ניתוח איומים כולל איסוף וניתוח של נתונים כדי לזהות איומי אבטחה פוטנציאליים. הוא עוזר לארגונים להבין סיכונים ולהגיב בצורה יעילה לאירועים.
כיצד ניתן להפוך את ניתוח האיומים לתהליך תפעולי?
ניתן להפוך את ניתוח האיומים לתהליך תפעולי על ידי מיפוי התובנות לפעולות, הגדרת בעלות ואוטומציה של התגובות. הגישה הזו מבטיחה אמצעי אבטחה בזמן ואפקטיביים.
מדוע ניטור בזמן אמת חשוב?
ניטור בזמן אמת מאפשר לזהות איומים ברגע שהם מתרחשים. הוא מאפשר תגובות מהירות, ומפחית את ההשפעה הפוטנציאלית של אירועי אבטחה.
מהם האתגרים הנפוצים בניתוח איומים?
אתגרים נפוצים כוללים עייפות מהתראות, תובנות מנותקות וחוסר בעלות. בעיות אלה עלולות לפגוע בזיהוי איומים ובתגובה אליהם.
כיצד ניתן להפחית עייפות מהתראות?
ניתן להפחית עייפות מהתראות על ידי סינון תוצאות חיוביות כוזבות, העשרת ההתראות בהקשר ואוטומציה של משימות שגרתיות. זה עוזר לתעדף איומים אמיתיים.
אילו מדדים כדאי לעקוב אחריהם כדי למדוד אפקטיביות אבטחה?
עקבו אחר מדדים כמו Mean Time to Detect (MTTD) ו-Mean Time to Respond (MTTR). המדדים האלה מספקים תובנות על יעילות הטיפול באירועים.
כיצד אוטומציה משפרת את האבטחה?
אוטומציה מאיצה את זיהוי האיומים ואת התגובה אליהם, ומאפשרת לצוות להתמקד ביוזמות אסטרטגיות. היא מצמצמת טעויות אנוש ומשפרת את היעילות הכוללת.
מדוע בעלות קריטית בניתוח איומים?
בעלות מבטיחה אחריותיות ותגובה יעילה לאיומים. הגדרת אנשים או צוותים ספציפיים מטפחת תרבות של אחריות וניהול סיכונים פרואקטיבי.