 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
עקיפת ההגנות של Microsoft 365: האבולוציה של פישינג מונע בינה מלאכותית
By Mirko Peters ·
ברוכים השבים לבלוג המלווה לפודקאסט. היום אנחנו צוללים לעומק הפרטים הטכניים של האופן שבו גורמי איומים מודרניים מצליחים להחליק מעבר לגבולות האבטחה ברירת המחדל של חבילות הפרודוקטיביות הארגוניות. אם אתם מנהלים סביבת ארגון, אתם כבר יודעים שההגנה על הperimeter כבר אינה עניין של "להגדיר ולשכוח". גורמי איום משתמשים באוטומציה מתקדמת, בהתחזות למותגים ובטקטיקות הנדסה חברתית מורכבות, שגורמות למסנני הספאם של א
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג המלווה לפודקאסט. היום אנחנו צוללים לעומק הפרטים הטכניים של האופן שבו גורמי איומים מודרניים מצליחים לחצות את גבולות האבטחה ברירת המחדל של חבילות הפרודוקטיביות הארגוניות. אם אתם מנהלים סביבת ארגונית, אתם כבר יודעים שההגנה על היקף הרשת אינה עניין של "להגדיר ולשכוח". גורמי איום מנצלים אוטומציה מתקדמת, התחזות למותגים וטקטיקות הנדסה חברתית מורכבות, שגורמות למסנני הספאם של אתמול להיראות מיושנים לגמרי. בפוסט הזה נפרק את המנגנונים שבאמצעותם התוקפים עוקפים את ההגנות המובנות של Microsoft 365, נבחן את הסיכונים המתמשכים של תוכנות זדוניות ופגיעויות יום-אפס, ונסקור צעדים מעשיים שאפשר לנקוט כבר היום כדי לאבטח את סביבת העבודה הדיגיטלית שלכם.
מבוא לפישינג מונע בינה מלאכותית ב-Microsoft 365
נוף האיומים סביב כלי פרודוקטיביות מבוססי ענן השתנה מן היסוד בשנים האחרונות. פושעי הסייבר כבר אינם מסתמכים על מיילים גנריים ומתורגמים בצורה גרועה, מלאים בשגיאות דקדוק בולטות. במקום זאת, בינה מלאכותית generative מאפשרת לגורמי איום לתכנן קמפיינים של פישינג מותאמים אישית במיוחד, מודעים להקשר, ובקנה מידה גדול. מתקפות הנדסה חברתית אלו משיגות שיעורי לחיצה מפתיעים, ובדרך כלל עולים בהרבה על וקטורי התקיפה המסורתיים. ככל שארגונים מעבירים יותר ממערכותיהם לאקוסיסטמים בענן, התוקפים עקבו אחריהם, והתמקדו בניצול האמון שהמשתמשים רוחשים ליישומים עסקיים יומיומיים כמו דוא"ל, SharePoint ו-Microsoft Teams.
טקטיקות פישינג וטכניקות התחמקות
תוקפי פישינג משנים ללא הרף את שיטות העבודה שלהם כדי לחמוק מההגנות של Microsoft 365. הם משתמשים בטכניקות פישינג מתקדמות שמנצלות פערי אבטחה בהגנת הדוא"ל של M365. טקטיקה נפוצה אחת היא התחזות למותג. התוקפים יוצרים הודעות שנראות כאילו הגיעו מחברות מהימנות, ולעיתים מעתיקים לוגואים ועיצובים. ההודעות האלו מטעות אתכם ללחוץ על קישורים זדוניים או להזין את פרטי הכניסה שלכם בדפי התחברות מזויפים.
שיטה נוספת שבה משתמשים התוקפים היא הסתרה (obfuscation). הם מעוותים כתובות URL בהודעות כדי להפוך אותן לבלתי מזוהות עבור המסננים של Microsoft 365. טקטיקה זו מסייעת להודעות פישינג לעקוף זיהוי ולהגיע לתיבת הדואר הנכנס שלכם. התוקפים גם מטמיעים לוגואים של Microsoft בתוך טבלאות HTML, שרבות מתוכנות האבטחה אינן מנתחות לעומק. כך ההודעות נראות לגיטימיות ועוקפות סריקות אבטחה.
התוקפים מנצלים את תכונת Direct Send של Microsoft 365 כדי לשלוח הודעות פישינג שנראות כאילו הגיעו מתוך הארגון שלכם. זה פוגע באמון הפנימי ומגביר את הסיכוי שתיפלו בתרגילי הנדסה חברתית. הם משתמשים גם בהזמנות לוח שנה כדי לשלב ניסיונות פישינג בתוך זרימת העבודה היומיומית שלכם, מה שמקשה על זיהוי האיומים. בשילוב עם מתקפות MFA fatigue – שבהן מקבלים בקשות אימות חוזרות ונשנות עד שמאשרים אחת מהן בטעות – טקטיקות אלו מגדילות את הסיכון לקציר פרטי זיהוי.
טכניקות שבהן משתמשים התוקפים
- התחזות למותגים מהימנים כדי להטעות משתמשים
- הסתרת כתובות URL כדי להסתיר קישורים זדוניים מהמסננים
- הטמעת לוגואים בטבלאות HTML כדי להימנע מזיהוי
- ניצול Direct Send כדי להיראות כמו הודעות פנימיות
- שימוש בהזמנות לוח שנה כדי להסווה ניסיונות פישינג
- הפעלת מתקפות MFA fatigue כדי לעקוף אימות רב-שלבי
טכניקות הפישינג המתקדמות האלו מדגישות את האופי המתפתח של איומים בדוא"ל. Microsoft 365 Defender מציע הגנה חזקה, אך אינו יכול לתפוס כל הודעת פישינג. חלק מהודעות הפישינג עדיין עוקפות את המסננים, וחושפות אתכם לסיכונים.
דוגמאות מהעולם האמיתי
נתונים עדכניים מראים שמעל 340 ארגונים שמשתמשים ב-Microsoft 365 נפלו קורבן למתקפות פישינג של device code. המתקפות האלו מטעות משתמשים לאשר כניסות זדוניות, ועוקפות אמצעי אבטחה מסורתיים. בתקופת דיווחי המס מתגברים קמפיינים הפישינג עם נושאים דחופים הקשורים למס. התוקפים מותאמים אישית את ההודעות כדי להפוך אותן למשכנעות יותר, ובכך מגדילים את שיעורי הלחיצה.
הודעות פישינג מגיעות לעיתים קרובות בחזות של הודעות תמיכה טכנית או תקשורת פנימית. התוקפים מסתמכים על האמון שלכם בשולחים ובפורמטים מוכרים. גישת הנדסה חברתית זו מנצלת התנהגות אנושית, ומקלה על גניבת פרטי זיהוי או הפצת תוכנות זדוניות.
השלכות של מתקפות פישינג
התקפות פישינג עלולות לגרום נזק חמור לארגון שלכם. התוקפים גונבים שמות משתמש וסיסמאות, ומקבלים גישה לחשבונות דוא"ל, ליישומי ענן ולפורטלים בנקאיים. הם עשויים להטמיע תוכנת כופר, להצפין את הרשת ולדרוש תשלומים גבוהים כדי לשחזר את הגישה. לפני ההצפנה, התוקפים מוציאים לעתים קרובות מידע רגיש, כמו רשומות לקוחות וקניין רוחני, ובכך יוצרים בעיות משפטיות ורגולטוריות.
| תוצאה | תיאור |
|---|---|
| גניבת אישורי גישה | שמות משתמש וסיסמאות שנגנבו ומשמשים לגישה לחשבונות קריטיים |
| פריסת תוכנת כופר | רשתות מוצפנות עם דרישות כופר יקרות |
| הוצאת מידע (Data exfiltration) | מידע רגיש שנגנב לפני ההצפנה וגורם לבעיות תאימות |
| עקיפת MFA | התוקפים מטעים משתמשים לאשר אימות, או מוסיפים מספרי טלפון בשליטתם |
| תנועה רוחבית והסלמת הרשאות | התוקפים נעים ברשת שלכם ופוגעים בעוד מערכות לפני שמזהים אותם |
פישינג נשען במידה רבה על מניפולציה של התנהגות אנושית. כ-90% ממתקפות הסייבר כוללות הנדסה חברתית. לחיצה שגויה אחת או אישור שגוי אחד יכולים לפרוץ את כל היקף ההגנה שלכם. פישינג נותר גורם מוביל לדליפות מידע בסביבות Microsoft 365, ואחראי לכמעט 20% מהאירועים. ההשפעה הכלכלית מדהימה, כאשר עלות הפריצה הממוצעת מגיעה ל-4.88 מיליון דולר.
כדי לצמצם סיכונים, כדאי לשלב בקרות טכניות עם הדרכת משתמשים. הכשירו את העובדים לזהות ניסיונות פישינג ולאמת בקשות בלתי צפויות. השתמשו בכלי מניעת אובדן מידע (DLP) ובהצפנת דוא"ל כדי להגן על מידע רגיש. נטרו את פעילות הרשת לחיפוש התנהגות חשודה, ואכפו בקרות גישה מחמירות.
זכרו, מתקפות פישינג מנצלות גם טכנולוגיה וגם אמון אנושי. חיזוק ההגנות דורש ערנות בשתי החזיתות.
עיכובים בזיהוי נוזקות ומודיעין איומים
Microsoft 365 מציעה הגנות מובנות מפני נוזקות, אך לתכונות אלה יש מגבלות משמעותיות. לדוגמה, קבצים שמועלים ל-SharePoint או ל-OneDrive אינם עוברים סריקה מיידית. במקום זאת, הסריקה מתבצעת באופן אסינכרוני, כלומר ייתכן שתורידו קבצים נגועים מבלי לדעת. כאשר זה קורה, Microsoft 365 מספקת אזהרה רק בדיעבד, ומותירה אתכם חשופים.
יתר על כן, הפלטפורמה נשענת על מספר מוגבל של מנועי הגנה מפני נוזקות. הסתמכות זו מגדילה את החשיפה שלכם למתקפות Zero-Day, שמנצלות פגיעויות שלא היו ידועות קודם. זיהוי של זני נוזקות חדשים לוקח בממוצע 49 ימים. עיכוב זה מעניק לתוקפים הזדמנות משמעותית לנצל חולשות באבטחה שלכם.
כיצד מופצת נוזקה
נוזקות מסתננות לעתים קרובות למערכות דרך ערוצים שונים. התוקפים עשויים להשתמש בדוא"ל פישינג, בקבצים מצורפים זדוניים או בקישורים שנפרצו כדי להפיץ נוזקה. ברגע שלוחצים על קישור או מורידים קובץ נגוע, הנוזקה יכולה להפעיל את המטען שלה. הדבר עלול להוביל לדליפות מידע, למתקפות כופר או לגישה בלתי מורשית למידע רגיש.
השפעה על ארגונים
להשפעה של נוזקות על ארגונים עשויה להיות תוצאה הרסנית. אתם עלולים לסבול מהפסדים כספיים, מפגיעה במוניטין ומהשלכות משפטיות. נוזקה יכולה לשבש פעילות, ולגרום להשבתות ולירידה בפרודוקטיביות. בנוסף, העלויות הכרוכות בשחזור ובתיקון עשויות להיות גבוהות מאוד.
חשיבות מודיעין האיומים
כדי לשפר את שיעורי זיהוי הנוזקות בתוך Microsoft 365, מודיעין איומים ממלא תפקיד מרכזי. הוא מספק הקשר קריטי לפעילויות חריגות, ומאפשר לצוותי האבטחה שלכם להגיב במהירות. על ידי זיהוי מחווני פריצה (IOCs), כגון כתובות URL, hash של קבצים וכתובות IP הקשורות לפעילות זדונית, מודיעין איומים עוזר לכם להישאר צעד לפני איומים פוטנציאליים.
שילוב של מודיעין איומים טקטי במוצרי האבטחה שלכם מאפשר לזהות ולהגן מפני איומים בהיקף רחב. הבנת הטכניקות, הטקטיקות והנהלים (TTPs) של גורמי איום באמצעות מודיעין איומים מובנה משפרת את יכולות הזיהוי שלכם. ידע זה תומך בציד איומים ובתגובה יעילה יותר, ובסופו של דבר מחזק את מצב האבטחה הכולל שלכם.
זכרו, הישארות מעודכנים לגבי איומים מתפתחים והשימוש במודיעין איומים יכולים להפחית באופן משמעותי את הסיכון של הארגון שלכם למתקפות נוזקה.
איומי Zero-Day ואסטרטגיות הפחתה
פרצות אפס-יום (Zero-day) מהוות סיכון משמעותי לסביבת Microsoft 365 שלכם. מדובר בליקויים בתוכנה שתוקפים מנצלים לפני שהמפתחים משחררים תיקון. ברגע שפרצת אפס-יום נחשפת לציבור, תוקפים יכולים לנצל אותה במהירות. ניצול מהיר זה מדגיש את החשיבות של פריסת תיקונים בזמן.
כיצד מנצלים את הפרצות
תוקפים משתמשים לעיתים קרובות בשיטות שונות כדי לנצל פרצות אפס-יום. הם עשויים להפיץ תוכנה זדונית באמצעות הודעות דוא"ל מתחזות (phishing) או אתרים שנפרצו. ברגע שלוחצים על קישור זדוני או מורידים קובץ נגוע, התוכנה הזדונית יכולה להפעיל את המטען שלה. הדבר עלול להוביל לגישה לא מורשית לנתונים רגישים, ואף לפריצה מלאה של המערכת.
נתונים עדכניים מלמדים שבמהלך יום העדכונים של Microsoft מפברואר 2026, החברה טיפלה ב-54 פגיעויות, מתוכן 6 שנוצלו בפועל. הדבר מעיד על תדירות משמעותית של ניצול בסביבות Microsoft 365. נוכחותן של פרצות אפס-יום אלו משפיעה על רכיבי ליבה של Windows וכלי Office, ומדגישה את הסיכון בסביבות ארגוניות.
מקרי בוחן
מספר אירועים בולטים ממחישים את הסכנות שבניצולי אפס-יום. לדוגמה, התקפה גדולה כוונה לשרתי Microsoft Exchange וניצלה פרצת אפס-יום כדי לקבל גישה לא מורשית לאלפי ארגונים. התוקפים השתמשו בגישה זו כדי להפיץ תוכנת כופר, מה שגרם להשבתה נרחבת והפסדים כלכליים. אירועים כאלה מדגישים את הצורך הקריטי באמצעי אבטחה חזקים.
אסטרטגיות הפחתת סיכונים
כדי להגן מפני איומי אפס-יום, כדאי ליישם מספר אסטרטגיות יעילות:
- לחנך את העובדים לזהות הודעות דוא"ל מתחזות ולהימנע מקישורים או קבצים מצורפים חשודים.
- ליישם אמצעי אבטחה לדוא"ל, כגון סינון ספאם, הגנה מפני phishing ותוכנת הגנה מפני תוכנות זדוניות.
- להשתמש בסינון גלישה כדי לחסום גישה לאתרים זדוניים ידועים.
- לבצע סימולציות phishing באופן קבוע כדי לאמן את העובדים להגיב כראוי לאיומי סייבר.
- לנטרל מאקרו במסמכים כברירת מחדל, ולאפשר אותם רק במקרים פרטניים.
- ליישם חסימת קבצים כדי למנוע הפעלה של קבצים המכילים מאקרו זדוני.
- להשתמש בתוכנת הגנה מפני תוכנות זדוניות כדי לזהות ולהסיר מאקרו זדוניים.
- ליישם פתרונות למניעת אובדן נתונים (DLP) כדי לנטר ולחסום העברות נתונים לא מורשות.
- להשתמש בחומות אש ובמערכות לזיהוי ומניעת חדירות (IDS/IPS) כדי לזהות ולחסום תעבורת רשת חשודה.
- ליישם את שירותי ההצפנה של Microsoft לדוא"ל כדי להגן על נתונים רגישים מפני גישה לא מורשית.
באימוץ אסטרטגיות אלו תוכלו להפחית משמעותית את הסיכון לנפול קורבן לניצולי אפס-יום בסביבת Microsoft 365 שלכם.
חולשות אבטחה בדוא"ל ושיטות עבודה מומלצות
סיכונים בסוגי קבצים נפוצים
סוגי קבצים שנעשה בהם שימוש תדיר בהתקפות
סוגי קבצים מסוימים מהווים סיכון משמעותי בתקשורת דרך דוא"ל. תוקפים מנצלים לא פעם קבצים אלו כדי להפיץ תוכנה זדונית או להפעיל תוכניות phishing. סוגי קבצים נפוצים בהתקפות כוללים:
- קבצי הרצה (.exe): קבצים אלו עלולים להריץ קוד זדוני בעת פתיחתם.
- מסמכי Office (.docx, .xlsx): תוקפים משבצים מאקרו בקבצים אלו כדי להריץ סקריפטים מזיקים.
- קבצים דחוסים (.zip, .rar): קבצים אלו עלולים להכיל מספר קבצים זדוניים, מה שמקשה על הזיהוי.
הבנת הסיכונים הללו תעזור לכם לזהות איומים פוטנציאליים בתיבת הדואר שלכם.
התנהגות משתמשים ומודעות לאבטחה
התנהגות המשתמשים ממלאת תפקיד מרכזי בחולשות אבטחת הדוא"ל. מחקרים מראים שפרצות רבות נובעות מתצורות שגויות ותיקות, ולא משיטות תקיפה חדשות. לדוגמה, אי הגדרת פרוטוקולי אימות הדוא"ל SPF, DKIM ו-DMARC משאירה ארגונים חשופים לזיוף זהות. בנוסף, משתמשים רבים עוקפים בקרות אבטחה, והדבר מגביר את הסיכון להצלחת התקפות.
חינוך העובדים לזיהוי ניסיונות phishing הוא קריטי. הדרכתם לדווח על הודעות חשודות יכולה להפחית באופן משמעותי פרצות שנגרמות כתוצאה ממעשי משתמשים. כדאי לעודד תרבות של מודעות לאבטחה בתוך הארגון שלכם.
שיטות עבודה מומלצות לטיפול בדוא"ל
כדי להפחית חולשות אבטחה בדוא"ל, כדאי לאמץ מספר שיטות עבודה מומלצות:
- הפעלת אימות רב-שלבי (MFA): הדבר מוסיף שכבת אבטחה נוספת על ידי דרישת גורמי אימות נוספים.
- עדכון קבוע של מדיניות anti-phishing: יש לוודא שהמדיניות אינה נותרת בהגדרות ברירת המחדל. התאימו אותה לצרכים של הארגון שלכם.
- ניטור פעילות דוא"ל: זיהוי והתרעה על פעילות דוא"ל חשודה מסייעים לאתר איומים כמו פריצה לתיבות דואר עסקיות (BEC) והתחזות בדוא"ל לצורך הונאה (phishing).
- קיום הדרכות קבועות: הדרכו את העובדים על טכניקות ההונאה העדכניות ביותר ועל הדרך הנכונה להגיב להן.
- שימוש ב-Microsoft Defender: הכלי הזה מסיר בממוצע 70.8% מהודעות הדוא"ל הזדוניות לאחר המסירה, וכך מקצר משמעותית את הזמן שבו איום שוהה בארגון.
על ידי יישום הפרקטיקות האלה תוכלו לחזק את ההגנה שלכם מפני חולשות אבטחת דוא"ל ב-Microsoft 365.
זכרו: גישה פרואקטיבית לאבטחת דוא"ל יכולה להפחית משמעותית את הסיכון של הארגון שלכם ליפול קורבן לאיומי סייבר.
סיכוני דליפת מידע ואסטרטגיות מניעה
הבנת דליפת מידע
דליפת מידע היא שליחה בלתי מורשית של מידע רגיש אל מחוץ לארגון. הדבר יכול לקרות במגוון דרכים, לרוב עקב טעות אנוש או אמצעי אבטחה לא מספיקים. הבנת הגורמים הנפוצים לדליפת מידע חיונית להגנה על הארגון.
גורמים נפוצים
מספר גורמים תורמים לדליפת מידע בסביבות Microsoft 365:
- שיתוף בלתי מכוון: עובדים עלולים לשתף בטעות מידע רגיש עם נמענים שלא יועדו לו.
- אחסון לא מאובטח: מידע רגיש עלול להיות מאוחסן בחשבונות OneDrive אישיים, דבר שמגביר את הסיכון לגישה בלתי מורשית.
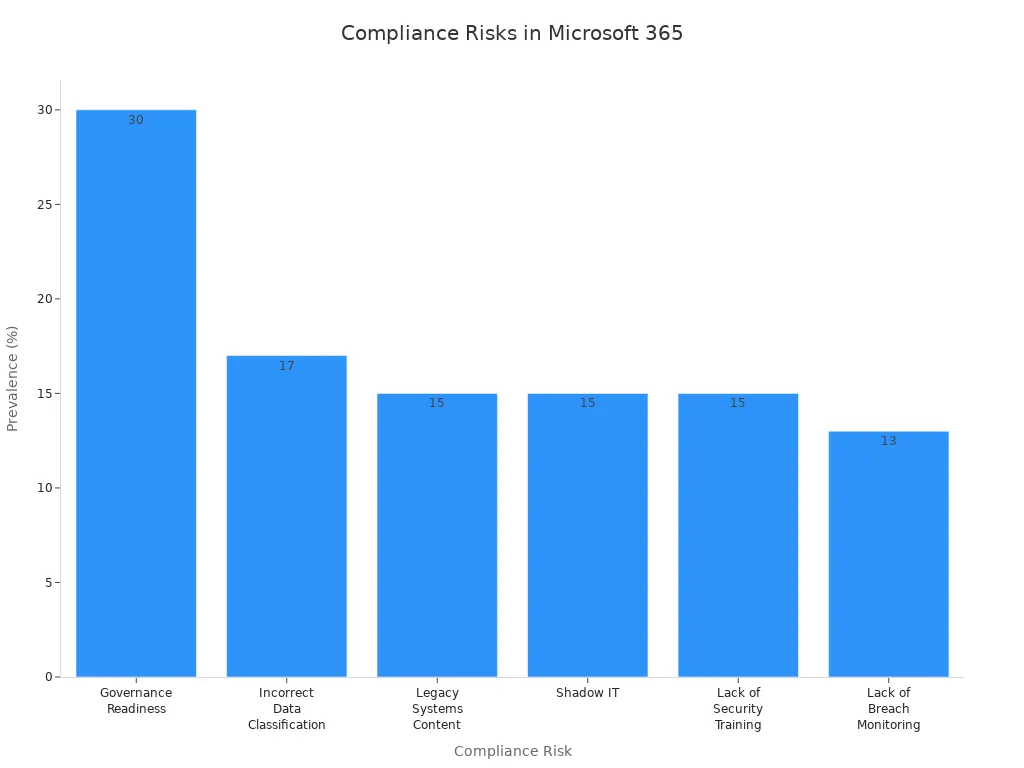
- סיווגי אבטחה לא תקינים: תוכן חדש עלול לא לרשת את סיווגי האבטחה של המקור, ולכן לחשוף את המידע.
- היעדר מדיניות מניעת אובדן מידע (DLP): בלי מדיניות כזו, ניתן לחשוף מידע רגיש בקלות דרך שירותי Microsoft 365.
הבעיות האלה ממחישות את החשיבות של ערנות והדרכה נכונה כדי למנוע דליפת מידע.
השלכות רגולטוריות
ארגונים המשתמשים ב-Microsoft 365 חייבים לעמוד בדרישות רגולציה שונות כדי להימנע מקנסות. יישום מדיניות מניעת אובדן מידע (DLP) הוא הכרחי לזיהוי ולמניעה של דליפת מידע רגיש. מדיניות כזו מסייעת לשמור על עמידה בתקנות כמו GDPR ו-HIPAA. היא מסווגת ומנטרת מידע, מאוטמטת את סיווג המידע, מזהה פעילויות חשודות ושולטת בגישה לשימוש במידע. מניעת אובדן מידע אפקטיבית מפחיתה סיכונים כלכליים ותדמיתיים הקשורים לדליפת מידע, ותומכת בעמידה בדרישות הרגולציה.
אסטרטגיות למניעת דליפת מידע
כדי להגן על מידע רגיש, כדאי לשקול את האסטרטגיות הבאות:
- יישום מדיניות DLP: מדיניות כזו מסייעת להגן על מידע רגיש ולמנוע שיתוף בלתי מורשה.
- ניטור ושיפור מדיניות DLP: יש להתאים את המדיניות באופן מתמיד לצרכים המשתנים של הארגון.
- התאמה אישית של סוגי מידע רגיש: התאימו את הסוגים האלה כדי לשפר את דיוק ההגנה על המידע.
- שימוש בכללי DLP מתקדמים: נצלו למידת מכונה כדי לזהות טוב יותר דפוסי שימוש חריגים במידע.
- שילוב DLP עם שירותים נוספים של Microsoft: כך נוצרת אסטרטגיית הגנה מידע מקיפה.
בנוסף, הגדירו מדיניות DLP ייעודית לזיהוי והגנה על מידע רגיש בהודעות דוא"ל ובקבצים מצורפים. הגדירו התראות שיודיעו למשתמשים כשהם מנסים להפר מדיניות DLP. על ידי נקיטת הצעדים האלה תוכלו לצמצם את הסיכון לפריצות מידע יקרות ולהבטיח עמידה בדרישות הרגולציה.
זכרו: מניעת דליפת מידע דורשת גישה פרואקטיבית. הדרכות קבועות ותוכניות מודעות יכולות להעניק לעובדים שלכם את היכולת לזהות איומים פוטנציאליים ולדווח עליהם.
לסיכום, ניהול סביבת ענן מאובטחת דורש ערנות מתמדת בכמה תחומים במקביל — מעצירת גניבת אישורים מונעת AI ועד חיזוק התצורות נגד הורדות אוטומטיות של תוכנות זדוניות. פירקנו רבות מהחולשות הארכיטקטוניות האלה ומסגרות ההפחתה שלהן בפרק הפודקאסט הקשור שלנו, Stop Teams Phishing and Social Engineering in Microsoft 365. מומלץ מאוד להאזין לפרק כדי להעמיק בהגנה על ערוצי השיתוף שלכם ולשמור על הדיירים שלכם מפני גורמי איומים מודרניים.
עליכם להישאר ערניים כדי להגן על סביבת Microsoft 365 שלכם מפני התקפות הנדסה חברתית. הדרך החזקה ביותר להתגונן היא לחנך את המשתמשים לזהות איומים אלה. ניטור מתמשך עוזר לזהות פעילות חשודה בשלב מוקדם. להלן סיכום של עיקרי הדברים שיעזרו לכם בדרך:
| עיקרי הדברים | תיאור |
|---|---|
| חינוך משתמשים | אמנו את המשתמשים לזהות התקפות הנדסה חברתית. |
| תכונות אבטחה משופרות | שפרו את האבטחה של Microsoft 365 כדי להתמודד עם איומים מתפתחים. |
| ניטור פעילות חשודה | עקבו אחר התנהגות חריגה כדי לזהות התקפות בשלב מוקדם. |
כדי לחזק את האבטחה, הפעילו את Advanced Threat Protection, אכפו אימות רב-שלבי והחילו מדיניות גישה מותנית. הצעדים האלה מפחיתים סיכונים ומאפשרים לארגון להמשיך לעבוד בפרודוקטיביות. זכרו שתוקפים מכוונים כיום גם לכלי שיתוף פעולה כמו Teams, משום שהמשתמשים סומכים עליהם. הישארו מעודכנים ופעילים כדי לשמור על המידע שלכם בטוח.
טיפ: הדרכה סדירה ומדיניות חזקה יוצרות סביבת Microsoft 365 בטוחה יותר עבור כולם.
שאלות נפוצות
מהי הנדסה חברתית בהקשר של אבטחת M365?
הנדסה חברתית היא מניפולציה על אנשים כדי להשיג מידע סודי. התוקפים מנצלים התנהגות אנושית כדי לעקוף אמצעי אבטחה טכניים, ומכוונים למשתמשים של Microsoft 365.
איך אפשר לזהות הודעות דיוג?
חפשו כתובות שולח חשודות, קבצים מצורפים שלא צפויים או בקשות דחופות למידע אישי. יש לאמת תמיד את המקור לפני לחיצה על קישורים או הורדת קבצים.
אילו צעדים אפשר לנקוט כדי לשפר את אבטחת הדואר האלקטרוני?
הפעילו אימות רב-שלבי (MFA), עדכנו באופן קבוע מדיניות נגד דיוג, וערכו הדרכה לעובדים לזיהוי ניסיונות דיוג. צעדים אלה מחזקים את ההגנה שלכם.
מדוע חינוך משתמשים חשוב במניעת התקפות?
משתמשים מחונכים מסוגלים לזהות פעילות חשודה ולדווח עליה. הדרכה עוזרת ליצור תרבות מודעת אבטחה, ומפחיתה את הסבירות להצלחת התקפות הנדסה חברתית.
מהן פרצות יום אפס?
פרצות יום אפס הן ליקויים בתוכנה שתוקפים מנצלים לפני שהמפתחים מפרסמים תיקונים. פרצות אלה מהוות סיכון משמעותי לסביבת Microsoft 365 שלכם.
כיצד תוכנה זדונית בדרך כלל חודרת לסביבות Microsoft 365?
תוכנה זדונית חודרת לרוב דרך הודעות דיוג, קבצים מצורפים זדוניים או קישורים שנפרצו. לחיצה עליהם עלולה להפעיל מטענים מזיקים, שעלולים להוביל לפריצות מידע או לגישה לא מורשית.
מהי מניעת אובדן מידע (DLP)?
מניעת אובדן מידע (DLP) מתייחסת לאסטרטגיות ולכלים שמונעים שיתוף של מידע רגיש מחוץ לארגון. מדיניות DLP עוזרת לשמור על תאימות ולהגן על המידע.
כיצד אפשר לנטר פעילות חשודה ב-M365?
השתמשו בכלי הניטור המובנים של Microsoft 365 כדי לעקוב אחר פעילות משתמשים. הגדירו התראות להתנהגות חריגה, כגון ניסיונות כניסה כושלים מרובים או גישה ממיקומים לא מוכרים.