 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Adottare l'IA in sicurezza: come colmare il divario di governance in Microsoft 365
By Mirko Peters ·
Bentornato nel podcast! Se hai seguito i nostri ultimi episodi, sai che stiamo approfondendo a fondo le realtà operative degli ambienti cloud moderni…
Automatically translated with AI from the original post. Read the English original
Bentornati al podcast! Se seguite i nostri ultimi episodi, sapete che abbiamo approfondito le realtà operative degli ambienti cloud moderni. Oggi ampliamo un tema che tiene svegli di notte amministratori IT, professionisti della sicurezza e responsabili della compliance: l'equilibrio delicato tra spingere al limite l'innovazione con l'IA e mantenere un controllo rigoroso sui dati. In particolare, vediamo come strumenti come Microsoft 365 Copilot aumentino la produttività e, allo stesso tempo, introducano nuove superfici di attacco e rischi di esposizione dei dati. Se volete approfondire come questi cambiamenti incidano in modo specifico sugli ambienti Teams, ascoltate il nostro episodio correlato, Close the Microsoft Teams Channel Governance Gap.
Mentre le organizzazioni corrono ad adottare le tecnologie di intelligenza artificiale più avanzate, spesso trascurano l'infrastruttura di base necessaria per supportarle in sicurezza. In questo articolo analizziamo che cosa significa davvero il divario di governance, perché si crea, quali rischi comporta per la sicurezza e la compliance e quali strategie concrete potete applicare subito per colmarlo.
Capire il divario di governance
Che cos'è il divario di governance?
Il divario di governance descrive la distanza tra il modo in cui le organizzazioni usano Microsoft 365 e il modo in cui ne gestiscono sicurezza e compliance. Molte aziende adottano rapidamente nuovi strumenti come Microsoft 365 Copilot, ma i loro modelli di governance non tengono il passo. Il divario si manifesta quando i team usano Microsoft Teams e altri servizi senza regole chiare o senza una supervisione adeguata.
- Oggi la maggior parte delle aziende Fortune 500 usa Microsoft 365 Copilot, ma solo una piccola parte ha sviluppato programmi di governance completi.
- Molte organizzazioni si trovano ancora nelle prime fasi della governance digitale: solo il 25% dispone di un piano completo di governance dell'IA.
- La crescita rapida di Microsoft 365 supera spesso la creazione di una governance solida.
Questo divario significa che, pur beneficiando della collaborazione e dell'IA, le organizzazioni potrebbero non avere i controlli necessari per proteggere dati e utenti.
Perché il divario è importante
Il divario di governance ha conseguenze concrete per le organizzazioni. Senza una governance solida in Microsoft 365, i team si trovano a dover affrontare confusione e rischi. I problemi emergono spesso perché nessuno sa chi è responsabile della gestione dei dati o dell'applicazione dei criteri.
- Una titolarità frammentata porta a dispute invece che a soluzioni.
- I processi isolati rendono difficile gestire Microsoft 365 nel suo insieme, perché ogni strumento viene trattato separatamente.
- Le lacune nella governance lasciano poco chiari i confini dei dati importanti, con il rischio di fughe di dati accidentali.
La governance digitale aiuta le organizzazioni a evitare questi problemi, definendo regole e responsabilità chiare. Quando i team non affrontano il divario di governance, rischiano di perdere il controllo sulle proprie informazioni e sui propri processi.
I rischi nascosti di Microsoft 365
Molti rischi in Microsoft 365 restano nascosti finché non causano problemi. Per esempio, quasi la metà degli account non usa l'autenticazione a più fattori, e questo li espone agli attacchi. La natura interconnessa di Microsoft 365 significa che ignorare un servizio, come SharePoint, può creare problemi anche in altri, come Teams o Exchange.
- I dati obsoleti si accumulano nel tempo, portando all'uso di informazioni superate per decisioni importanti.
- Strumenti di IA come Copilot possono fornire risposte errate se si basano su dati vecchi o irrilevanti.
- Spesso le organizzazioni non capiscono come vengono usati i propri dati, e questo rende difficile migliorare la governance in Microsoft 365.
La maggior parte delle organizzazioni si accorge di questi rischi solo quando succede qualcosa di sbagliato. Le lacune di governance in Microsoft 365 di solito emergono durante gli audit o dopo un incidente di sicurezza. I team spesso scoprono contenuti non gestiti e condivisioni eccessive solo quando si verificano guasti nella compliance.
- La proliferazione dei dati cresce man mano che gli utenti creano ogni giorno nuovi team e nuovi siti.
- Le lacune di compliance diventano visibili nei momenti critici, a dimostrazione che la governance digitale non era stata proattiva.
- In assenza di standard chiari, le organizzazioni reagiscono ai problemi invece di prevenirli.
Nota: una governance digitale proattiva in Microsoft 365 aiuta le organizzazioni a individuare i rischi in anticipo e a tenere al sicuro i propri dati.
Cause dei divari di governance in Microsoft 365
Adozione rapida senza pianificazione
Molte organizzazioni passano rapidamente a Microsoft 365 per migliorare collaborazione e produttività, e spesso saltano la fase di pianificazione. Questa fretta crea lacune nella governance di Microsoft 365. I team possono condividere troppi file o creare canali senza regole chiare. Le etichette per i dati sensibili risultano incoerenti. Le funzionalità di prevenzione della perdita di dati (DLP) possono essere attivate ma non applicate. I criteri di conservazione presentano falle e la proprietà di canali o file può restare poco chiara.
- Condivisione eccessiva di documenti e informazioni
- Etichettatura incoerente dei dati sensibili
- Prevenzione della perdita di dati attivata ma non applicata
- Lacune nella conservazione tra Teams e SharePoint
- Proprietà poco chiara di canali e file
Questi problemi rendono difficile sapere chi ha accesso a cosa. Aumentano anche il rischio di fughe di dati accidentali. Senza un piano solido, le organizzazioni faticano a stare al passo con il ritmo dei cambiamenti in Microsoft 365.
Shadow IT e team non gestiti
Lo shadow IT si verifica quando i dipendenti usano app o servizi senza l'approvazione del reparto IT. In un ambiente Microsoft 365 questo spesso significa che gli utenti creano team o canali al di fuori dei processi ufficiali. Questi team non gestiti possono generare rischi per la sicurezza e problemi di conformità.
| Statistica | Valore |
|---|---|
| Numero medio di servizi cloud sconosciuti in un'azienda | 975 |
| Numero medio di servizi cloud noti in un'azienda | 108 |
| Percentuale di applicazioni SaaS non autorizzate utilizzate dalle aziende | 52% |
| Percentuale di dipendenti di aziende Fortune 1000 che usano SaaS non approvate | 67% |
| Percentuale di aziende che subiscono incidenti informatici a causa dello shadow IT | 11% |
| Percentuale stimata della spesa IT riconducibile allo shadow IT | 30-40% |
| Percentuale di dipendenti che acquistano tecnologia senza il coinvolgimento dell'IT | 41% |
| Aumento previsto dei dipendenti che acquistano tecnologia senza il coinvolgimento dell'IT | 75% entro il 2027 |
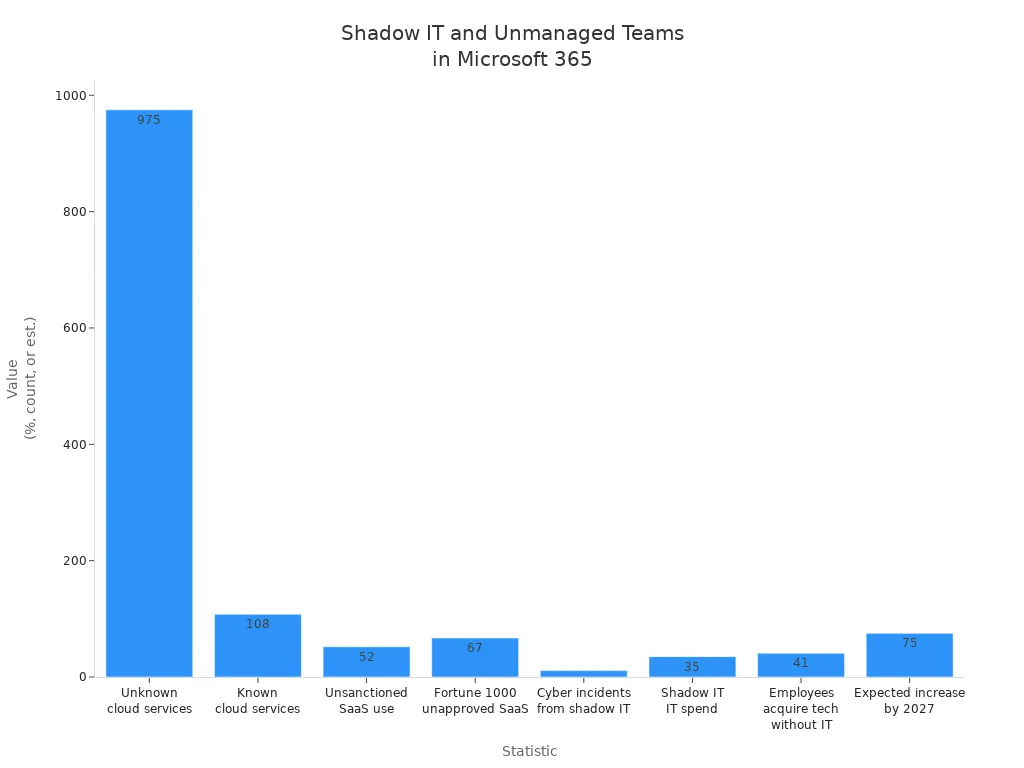
Questi numeri mostrano che lo shadow IT è una sfida importante per la governance di Microsoft 365. I team non gestiti possono aggirare la prevenzione della perdita di dati e la gestione delle autorizzazioni, rendendo difficile proteggere le informazioni sensibili.
Applicazione incoerente dei criteri
In Microsoft 365, l'applicazione dei criteri deve essere coerente per mantenere al sicuro i dati. Molte organizzazioni hanno problemi perché configurano i criteri una sola volta e non li rivedono mai. Possono pensare che la governance sia un progetto una tantum, mentre richiede attenzione continua.
- Errori di configurazione dei criteri possono far sì che più regole rilevino gli stessi tipi di dati.
- Alcune impostazioni dei criteri non funzionano con tutte le versioni di Outlook.
- Le condizioni di condivisione esterna possono influire sui suggerimenti dei criteri in SharePoint Online e OneDrive for Business.
- I suggerimenti di MailTips e dei criteri devono essere abilitati per i client Outlook.
- I criteri legacy di prevenzione della perdita di dati di Exchange Online andrebbero aggiornati per evitare problemi.
A volte le organizzazioni dimenticano di configurare i protocolli di autenticazione della posta elettronica come SPF, DKIM e DMARC. Possono lasciare i criteri anti-phishing e anti-spam sulle impostazioni predefinite. Queste leggerezze aumentano il rischio di attacchi di phishing e spoofing. Revisioni e aggiornamenti regolari aiutano a colmare il divario di governance in Microsoft 365.
Scarsa visibilità e reportistica
Visibilità e reportistica svolgono un ruolo fondamentale nel mantenere una solida governance in Microsoft 365. Molte organizzazioni faticano a tenere traccia di chi accede alle informazioni, di come si muovono i dati e di dove sono archiviati i file sensibili. Senza una reportistica chiara, i team non riescono a individuare i rischi né ad applicare i criteri di prevenzione della perdita di dati. Questa mancanza di supervisione crea lacune che mettono a rischio sicurezza e conformità.
Spesso i team creano canali in Microsoft Teams senza un monitoraggio adeguato. Gli amministratori potrebbero non vedere quali utenti condividono file o invitano ospiti. Se gli strumenti di reportistica non forniscono informazioni in tempo reale, gli accessi non autorizzati possono passare inosservati. La prevenzione della perdita di dati diventa meno efficace perché i team non riescono a individuare rapidamente le violazioni. Di conseguenza, le informazioni sensibili possono lasciare l'organizzazione senza preavviso.
| Impatto di bassi livelli di maturità della governance | Descrizione |
|---|---|
| Scarsa attenzione alla conformità | Le organizzazioni con livello di maturità 100 mostrano un'attenzione minima alla conformità, con criteri e procedure carenti o assenti. |
| Rischio di violazioni dei dati | L'assenza di controlli e formazione aumenta la probabilità di esposizione o furto di dati sensibili. |
| Costi e inefficienze maggiori | Costi elevati di eDiscovery e inefficienze derivano da informazioni non strutturate e da tempi di ricerca dei documenti eccessivi. |
| Comparsa dello shadow IT | I dipendenti possono creare soluzioni di archiviazione dei documenti non autorizzate, con conseguenti problemi di governance. |
| Responsabilità poco chiare | La scarsa chiarezza nella governance delle informazioni può portare a una dispersione incontrollata dei dati e a rischi di perdita. |
Le organizzazioni che non usano le funzionalità di reporting di Microsoft 365 si espongono a rischi maggiori. Potrebbero non notare i segnali di data sprawl o di shadow IT. Responsabilità poco chiare rendono difficile attribuire la gestione della prevenzione della perdita di dati. Quando manca la visibilità, si dedica più tempo a cercare documenti e meno a proteggere le informazioni.
Nota: il reporting regolare aiuta i team a individuare attività insolite e ad applicare i criteri di prevenzione della perdita di dati. Gli amministratori possono usare le dashboard per monitorare la condivisione dei file, l'accesso degli ospiti e la creazione di canali. Questi strumenti aiutano le organizzazioni a rispondere alle minacce prima che diventino incidenti.
Governance in Microsoft 365: le sfide operative
La complessità dell'ecosistema Microsoft 365
L'ecosistema Microsoft 365 comprende molte applicazioni, come Teams, SharePoint e OneDrive. Ogni strumento offre funzionalità specifiche, ma questa varietà crea difficoltà per le organizzazioni. Gli utenti devono imparare a gestire le impostazioni e a collegare servizi diversi. Gli amministratori spesso faticano a tenere traccia di tutte le modifiche e gli aggiornamenti.
| Categoria | Descrizione |
|---|---|
| Integrazione | Difficoltà nell'integrazione delle varie applicazioni all'interno dell'ecosistema Microsoft 365. |
| Supporto clienti | Difficoltà nell'ottenere assistenza tempestiva ed efficace per gli utenti che navigano nell'ecosistema. |
| Progettazione e complessità | La struttura articolata della piattaforma complica l'esperienza utente e la governance. |
| Privacy e sicurezza | Preoccupazioni relative alla privacy dei dati e alla sicurezza dovute alla complessità della gestione di più applicazioni. |
| Costi e prezzi | Problemi legati alla comprensione della struttura dei prezzi e alla gestione efficace dei costi. |
| Prestazioni e compatibilità | Difficoltà nel garantire la compatibilità e le prestazioni tra le diverse applicazioni e i servizi. |
Le funzionalità self-service offrono ai dipendenti più libertà, ma rendono anche la governance più difficile. Le organizzazioni devono bilanciare l'autonomia degli utenti con controlli solidi su sicurezza e autorizzazioni. Una governance efficace aiuta a proteggere i dati e a garantire la conformità ai criteri aziendali.
Amministrazione decentralizzata
Molte organizzazioni usano un'amministrazione decentralizzata in Microsoft 365. Ciò significa che reparti o team diversi gestiscono le proprie impostazioni e i propri utenti. Sebbene questo approccio possa accelerare il processo decisionale, spesso porta a pratiche di sicurezza e di gestione delle autorizzazioni non uniformi.
Un approccio frammentato aumenta lo sforzo necessario per monitorare la conformità. Gli amministratori potrebbero non sapere chi controlla determinati team o canali. Le attività di governance manuali richiedono molto tempo e sono soggette a errori. Il monitoraggio continuo è essenziale per individuare le modifiche e mantenere la conformità in tutta l'organizzazione.
- Il monitoraggio continuo è essenziale per la conformità.
- Gestire le impostazioni tra i vari strumenti è complesso.
- Le attività di governance manuali richiedono molta manodopera e sono soggette a errori umani.
Quando le organizzazioni non coordinano i propri sforzi, rischiano lacune nella sicurezza e nelle autorizzazioni. Revisioni regolari e una comunicazione chiara aiutano a ridurre questi rischi.
Gestione di utenti e accessi
La gestione di utenti e accessi costituisce la base di una governance solida in Microsoft 365. Gli amministratori devono controllare chi può accedere alle informazioni sensibili e quali azioni può eseguire. Tra le best practice c'è l'attivazione dell'autenticazione a più fattori per tutti gli utenti. Questo passaggio protegge gli account da accessi non autorizzati.
Anche i criteri per le password sicure svolgono un ruolo chiave. Le password deboli facilitano l'accesso agli aggressori. Gli account amministratore dovrebbero sempre usare l'autenticazione a più fattori, perché hanno livelli di accesso e rischi più elevati. Questi passaggi aiutano le organizzazioni a mantenere solide sicurezza e autorizzazioni.
- Attiva l'autenticazione a più fattori per tutti gli utenti.
- Usa criteri per password sicure.
- Dai priorità agli account amministratore per una protezione aggiuntiva.
Seguendo queste pratiche, le organizzazioni riducono il rischio di violazioni dei dati e migliorano la propria postura complessiva in termini di sicurezza e autorizzazioni. I processi di governance continui garantiscono che l'accesso degli utenti resti appropriato al mutare di team e progetti.
Criticità della gestione del ciclo di vita
La gestione del ciclo di vita in Microsoft 365 presenta sfide continue per le organizzazioni. Man mano che i team creano nuovi canali e progetti, gli amministratori devono tenere traccia dello stato e della proprietà di ogni risorsa. Senza un processo strutturato, team e canali possono rapidamente diventare obsoleti o non gestiti, con conseguenti rischi per la sicurezza e la conformità.
Team e canali orfani
I Teams e i canali orfani si creano quando non resta un proprietario attivo a gestirli. Succede spesso quando i dipendenti lasciano l'azienda o cambiano ruolo. Senza un proprietario, nessuno controlla i membri, le autorizzazioni o i contenuti. Gli ospiti e gli utenti esterni possono restare in Teams a tempo indeterminato, aumentando il rischio di accessi non autorizzati. I canali orfani possono inoltre contenere informazioni riservate o obsolete che nessuno verifica o elimina.
I proprietari hanno un ruolo chiave nella gestione del ciclo di vita. Decidono chi può entrare o uscire, impostano le autorizzazioni, monitorano l'attività e garantiscono la conformità ai criteri.
| Responsabilità | Descrizione |
|---|---|
| Gestione dei membri del team | I proprietari gestiscono chi può entrare o uscire dal team, inclusi gli ospiti. |
| Controllo dei criteri | I proprietari impostano le autorizzazioni per la creazione di canali e la gestione delle impostazioni. |
| Gestione del ciclo di vita | I proprietari possono modificare, eliminare, rinnovare, archiviare o ripristinare i team. |
| Monitoraggio delle attività | I proprietari controllano l'attività del team per intervenire tempestivamente sui problemi. |
| Gestione dei dati | I proprietari garantiscono la sicurezza dei dati e la conformità alle normative. |
| Garanzia di conformità | I proprietari assicurano il rispetto delle leggi e dei criteri dell'organizzazione. |
| Promozione della collaborazione | I proprietari favoriscono una collaborazione efficace tra i membri del team. |
Proliferazione dei dati
La proliferazione dei dati si verifica quando le informazioni si diffondono in troppi team e canali senza alcun controllo. Gli utenti creano nuovi spazi per ogni progetto o argomento, ma pochi vengono ripuliti o eliminati. Col tempo questo porta al disordine, rendendo difficile trovare i documenti importanti o capire dove si trovano i dati sensibili.
Una proliferazione dei dati non controllata aumenta il rischio di fughe accidentali di dati e fa crescere i costi di eDiscovery. Gli amministratori devono usare gli strumenti di reporting per monitorare la crescita e applicare i criteri di conservazione. Audit regolari e un'assegnazione chiara della proprietà aiutano a tenere sotto controllo il fenomeno. Mantenendo ordinati team e canali, le organizzazioni migliorano la sicurezza, riducono i costi e sostengono gli sforzi di conformità.
Rischi per la sicurezza e la conformità
Fuga di dati e accessi non autorizzati
La fuga di dati e gli accessi non autorizzati restano le preoccupazioni principali per le organizzazioni che usano Microsoft 365. Molte aziende affrontano questi rischi a causa di configurazioni errate e di accessi con autorizzazioni eccessive. Quando le autorizzazioni si disallineano, gli utenti possono vedere o condividere informazioni che non dovrebbero. Questo può portare a esposizioni accidentali dei dati e generare rischi di incidenti di conformità.
| Tipo di rischio | Descrizione |
|---|---|
| Configurazioni errate e accessi con autorizzazioni eccessive | Le autorizzazioni possono disallinearsi, portando a esposizioni accidentali dei dati e rischi di conformità. |
| Proliferazione dei dati e conflitti con i criteri di conservazione | La difficoltà a gestire i dati a causa di criteri di conservazione poco chiari può complicare gli audit. |
| Rischi interni e shadow IT | Gli utenti interni possono creare rischi involontari condividendo file o usando app non autorizzate. |
| Lacune di visibilità e tracciabilità | La scarsa chiarezza sugli accessi e sulle modifiche ai dati può generare punti ciechi dal punto di vista della conformità. |
Nel 2021, l'85% delle aziende che usano Microsoft 365 ha subito una violazione della sicurezza. Il costo medio globale di una violazione dei dati nel 2023 ha raggiunto 4,45 milioni di USD. Questi numeri mostrano il grave impatto economico di un singolo incidente. In un caso, un utente compromesso ha avuto accesso a OneDrive, SharePoint e Teams per sette giorni senza essere rilevato. La causa principale era un guasto nelle operazioni di sicurezza. I log venivano raccolti ma non esaminati, quindi non sono scattati avvisi. In un altro incidente, un errore di configurazione in Microsoft Azure ha esposto migliaia di account e database dei clienti. Questo è accaduto perché un partner di terze parti ha commesso un errore.
Fallimenti nella conformità normativa
I fallimenti nella conformità normativa possono avere conseguenze gravi per le organizzazioni. Quando i team non rispettano le regole per la gestione dei dati sensibili, possono andare incontro a sanzioni o azioni legali. Criteri di conservazione poco chiari e la proliferazione dei dati rendono difficile dimostrare la conformità durante gli audit. Un incidente di conformità spesso rivela queste lacune troppo tardi.
Molte organizzazioni faticano a tenere il passo con normative in continua evoluzione. Potrebbero non aggiornare i criteri o non formare i dipendenti sui nuovi requisiti. Questo aumenta il rischio di un incidente di conformità. Le lacune di visibilità e tracciabilità rendono difficile capire chi ha acceduto o modificato informazioni importanti. Senza registrazioni chiare, le organizzazioni non possono dimostrare di aver rispettato la legge.
Minacce interne ed errore umano
Le minacce interne e l'errore umano hanno un ruolo importante nelle lacune di governance all'interno di Microsoft 365. I dipendenti possono condividere per errore file sensibili o usare app non autorizzate. Queste azioni possono portare a fughe di dati e furto di proprietà intellettuale. La complessità della gestione dei dati su più piattaforme aumenta questi rischi.
- Le minacce interne e l'errore umano sono i fattori principali che portano a lacune di governance in Microsoft 365.
- Queste criticità possono avere conseguenze serie, come fughe di dati e furti di proprietà intellettuale.
- La complessità della gestione dei dati su più piattaforme aumenta i rischi legati alle minacce interne.
Lacune di audit e monitoraggio
Le lacune di audit e monitoraggio in Microsoft 365 creano seri problemi alle organizzazioni. Molti team ritengono che, una volta configurato l'ambiente, il lavoro sia finito. In realtà, il monitoraggio continuo è essenziale per una sicurezza e una conformità solide. Senza audit regolari, le organizzazioni non sanno chi accede ai dati sensibili o quando vengono apportate modifiche.
Lacuna di governance dell'IA in Microsoft 365
Contenuti e sicurezza guidati dall'IA
La diffusione dell'intelligenza artificiale in Microsoft 365 ha cambiato il modo in cui le organizzazioni gestiscono contenuti e sicurezza. Microsoft 365 Copilot genera documenti, email e note di riunione a un ritmo elevato. Questo aumento dei contenuti generati dall'IA può creare difficoltà per la governance. Molte organizzazioni scoprono che i file generati dall'IA non seguono una struttura uniforme. Questa mancanza di coerenza rende più difficili la gestione, la ricerca e l'audit delle informazioni.
Gli strumenti di IA contribuiscono anche ad aumentare il volume dei dati. I dipendenti possono sentirsi sopraffatti dalla quantità di nuovi contenuti, che rischia di nascondere informazioni importanti. L'integrazione dell'IA con le piattaforme di collaborazione porta talvolta alla condivisione accidentale di informazioni sensibili. Microsoft 365 Copilot può accedere e cercare in grandi quantità di dati aziendali, il che aumenta il rischio di esposizione dei dati. I team di sicurezza devono adattare le proprie strategie per affrontare queste nuove sfide e colmare la lacuna di governance dell'IA.
- I contenuti generati dall'IA possono non avere una struttura uniforme, complicando la gestione e l'audit.
- Un volume di dati crescente può portare a un sovraccarico di informazioni, nascondendo insight critici.
- L'integrazione con gli strumenti di collaborazione aumenta il rischio di condivisione involontaria di dati sensibili.
- L'adozione rapida dell'IA può sopraffare i dipendenti, generando resistenza.
Rischi legati all'automazione e ai flussi di lavoro
Strumenti di automazione come Power Automate aiutano le organizzazioni a semplificare le attività in Microsoft 365. Questi strumenti possono però introdurre nuovi rischi se non vengono gestiti con attenzione. Possono emergere vulnerabilità di sicurezza quando i flussi di lavoro automatizzati non hanno una supervisione adeguata. La visibilità limitata sulle azioni di automazione può creare punti ciechi. I dati sensibili potrebbero uscire dall'organizzazione senza che nessuno se ne accorga.
Microsoft 365 Copilot può aiutare a monitorare questi flussi di lavoro, ma le organizzazioni devono configurare controlli di accesso rigorosi. Il controllo degli accessi basato sui ruoli limita chi può creare o modificare i flussi automatizzati. I criteri di prevenzione della perdita di dati impediscono che le informazioni sensibili escano dagli ambienti protetti. L'audit continuo e un monitoraggio solido assicurano che ogni azione venga registrata e verificata. Disattivare gli strumenti di automazione non necessari riduce la superficie di attacco e aiuta a colmare la lacuna di governance dell'IA.
Nuove superfici di attacco
L'integrazione dell'IA in Microsoft 365 ha creato nuove superfici di attacco per le organizzazioni. Microsoft 365 Copilot può accedere a dati sensibili in tutta la piattaforma, il che aumenta il rischio di esposizione se non viene gestito correttamente. I team di sicurezza hanno ora nuove responsabilità. Devono concentrarsi sulla protezione dei dati utilizzati dalle applicazioni di IA e sul monitoraggio di come l'IA interagisce con le informazioni aziendali.
| Risultati principali | Descrizione |
|---|---|
| Rischio aumentato | L'adozione dell'IA generativa da parte degli utenti ha portato a un aumento degli incidenti di sicurezza dei dati, che sono quasi raddoppiati, passando dal 27% nel 2023 al 40% nel 2024. |
| Nuove responsabilità | L'integrazione dell'IA ha ridefinito le responsabilità dei team di sicurezza dei dati, che si concentrano ora sulla sicurezza dei dati utilizzati dalle applicazioni di IA. |
| Esposizione dei dati | Microsoft 365 Copilot può accedere e cercare dati sensibili in tutta l'organizzazione, aumentando il rischio di esposizione. |
Bilanciare innovazione e controllo
Le organizzazioni si trovano di fronte a una sfida quando introducono strumenti di IA in Microsoft 365. Vogliono favorire l'innovazione, ma devono anche mantenere il controllo su sicurezza e conformità. I leader devono trovare un equilibrio che permetta ai team di usare le nuove tecnologie senza mettere a rischio i dati.
Molte organizzazioni iniziano definendo obiettivi chiari. Stabiliscono traguardi che allineano la visione dell'IA alle esigenze del business. Questo passaggio aiuta tutti a capire perché l'organizzazione usa l'IA e che cosa spera di ottenere. I team investono anche in un'infrastruttura scalabile, cioè costruiscono sistemi in grado di crescere man mano che aumenta l'uso dell'IA. Un'infrastruttura solida supporta operazioni IA efficienti e riduce il rischio di rallentamenti o guasti. Un'altra condizione chiave è la qualità dei dati. I team devono mantenere i dati accurati e aggiornati. Applicano criteri di governance rigorosi per assicurarsi che solo le persone giuste possano accedere alle informazioni sensibili.
- Definisci obiettivi chiari che allineino la visione dell'IA agli obiettivi di business.
- Investi in un'infrastruttura scalabile per supportare operazioni IA efficienti.
- Mantieni dati di alta qualità e applica criteri di governance rigorosi.
Colmare il divario di governance: strategie e buone pratiche
Criteri di governance chiari
Le organizzazioni devono iniziare stabilendo criteri di governance chiari. Questi criteri definiscono come i team gestiscono le informazioni, impostano le autorizzazioni e proteggono i dati sensibili. I leader creano regole per la creazione di canali, l'accesso degli ospiti e la condivisione dei documenti. Chiariscono inoltre ruoli e responsabilità di ogni membro del team. Un comitato di governance supervisiona questi criteri e garantisce la responsabilità.
Applicazione automatica dei criteri
L'applicazione automatica dei criteri rafforza la governance in Microsoft 365. I team usano strumenti per impostare regole per la protezione dei dati, il controllo degli accessi e la conformità. L'automazione garantisce che i criteri si applichino in modo coerente a tutti i canali e a tutti i team. Microsoft 365 Copilot consente una governance consapevole del contesto su larga scala, monitorando i contenuti dalla creazione alla scadenza.
Gestione del ciclo di vita e degli accessi
La gestione del ciclo di vita e degli accessi ha un ruolo fondamentale nella governance in Microsoft 365. I team devono pianificare ogni fase, dalla creazione alla dismissione. Gli amministratori analizzano le esigenze e definiscono i processi per ogni fase del ciclo di vita. I modelli standardizzati semplificano la configurazione dei team e i flussi di approvazione.
Reporting avanzato e visibilità
Una governance solida in Microsoft 365 dipende dal reporting avanzato e da una visibilità chiara. Le organizzazioni devono sapere chi accede ai dati, quando avvengono le modifiche e dove si trovano le informazioni sensibili. Senza questa visibilità, i team non possono individuare i rischi né applicare i criteri in modo efficace.
Esempi reali e casi di successo
Caso di studio: servizi finanziari
Una grande società di servizi finanziari incontrava difficoltà con la sicurezza dei dati e la conformità in Microsoft 365. L'azienda gestiva migliaia di registrazioni di clienti e doveva proteggere le informazioni sensibili. I team creavano spesso nuovi canali senza regole chiare, il che generava confusione su chi potesse accedere ai file importanti.
Caso di studio: produzione manifatturiera
Un'azienda manifatturiera globale faceva fatica a gestire la dispersione dei dati e i team orfani. I dipendenti creavano un nuovo team per ogni progetto, ma molti canali diventavano inattivi al termine dei progetti. I file di progettazione sensibili e i contratti restavano in questi canali non utilizzati. L'azienda era preoccupata per le fughe di dati e gli elevati costi di eDiscovery.
Costruire un modello di governance sostenibile
Miglioramento continuo
Un modello di governance sostenibile in Microsoft 365 richiede attenzione costante. I team devono rivedere regolarmente criteri e processi. La tecnologia cambia rapidamente, quindi le organizzazioni devono adattare le proprie strategie di governance. Dovrebbero pianificare audit periodici per verificare la presenza di lacune o regole obsolete. Gli amministratori possono usare il feedback degli utenti per migliorare i flussi di lavoro e risolvere i punti critici.
Allineare la governance agli obiettivi di business
La governance deve supportare gli obiettivi generali dell'azienda. I leader devono collegare i criteri di governance alla missione e ai valori dell'azienda. Ad esempio, un'azienda che valorizza l'innovazione dovrebbe consentire una collaborazione flessibile proteggendo al tempo stesso i dati sensibili. I team devono capire come la governance li aiuti a raggiungere i propri obiettivi.
Misurare il successo
Misurare il successo delle iniziative di governance aiuta le organizzazioni a migliorare. I team dovrebbero monitorare metriche chiave, come il numero di violazioni dei criteri, il tempo necessario a risolvere gli incidenti e i tassi di adozione da parte degli utenti. Dashboard e report forniscono dati chiari per il processo decisionale.
Checklist per la governance dei dati di Microsoft 365
Obiettivo: individuare e colmare il divario di governance in Microsoft 365.
- Inventaria tutti i carichi di lavoro di Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) e mappa le posizioni dei dati
- Identifica i proprietari e i custodi dei dati per ogni carico di lavoro e dominio di business
- Esegui una revisione della classificazione dei dati (sensibili, riservati, interni, pubblici) in tutto Microsoft 365
- Verifica che i criteri di conservazione e di eliminazione siano definiti e applicati in base alla classificazione dei dati
- Conferma che le etichette di riservatezza e le relative protezioni (crittografia, DLP) siano configurate e applicate
- Verifica le autorizzazioni di accesso: controlla le assegnazioni dei ruoli, i gruppi di Azure AD e le impostazioni di condivisione esterna
- Valuta la copertura dell'accesso condizionale e dell'autenticazione a più fattori per gli accessi privilegiati e a rischio
- Verifica che i criteri di Microsoft Purview / Centro conformità siano attivi e allineati ai requisiti legali e normativi
- Controlla le regole di Prevenzione della perdita di dati (DLP) per copertura, falsi positivi e falsi negativi
- Verifica l'applicazione delle etichette di conservazione (applicazione automatica, etichette predefinite) sugli archivi di contenuti critici
- Assicurati che la registrazione di controllo e gli avvisi siano attivi, conservati e monitorati
- Esegui valutazioni dei rischi e della conformità per individuare il gap di governance in Microsoft 365 (configurazioni errate, lacune nella copertura dei criteri)
- Implementa la correzione automatica delle configurazioni errate più comuni in ambito di governance, dove possibile
- Stabilisci revisioni periodiche della governance e una cadenza di reporting con gli stakeholder
- Prevedi formazione sulla governance basata sui ruoli per amministratori, proprietari ed utenti finali
- Definisci procedure di risposta agli incidenti e di violazione dei dati specifiche per Microsoft 365
- Documenta criteri, standard ed eccezioni; mantieni aggiornato un playbook di governance
- Monitora e verifica le autorizzazioni e i consensi delle app di terze parti in Microsoft 365
- Implementa la gestione del ciclo di vita di account, gruppi, siti e team (creazione, revisione, dismissione)
- Pianifica analisi periodiche dei gap rispetto ai framework normativi e ai criteri interni
Domande frequenti: governance di Microsoft 365, un framework solido per la collaborazione e la protezione dei dati
Che cos'è il "governance gap in Microsoft 365"?
Il "governance gap in Microsoft 365" indica lo scarto tra le funzionalità di governance integrate nella piattaforma e le reali esigenze di governance di un'organizzazione. Riguarda architettura, controlli di governance, ciclo di vita dei dati, gestione delle autorizzazioni e governance effettiva dei dati in Microsoft 365. Si manifesta quando prassi, criteri o meccanismi di applicazione sono insufficienti per gestire i dati aziendali, i dati non strutturati, la collaborazione in cloud, gli agenti AI come Microsoft 365 Copilot e i rischi per la sicurezza introdotti dal comportamento degli utenti e dalle integrazioni.
Perché si crea un gap di governance negli ambienti Microsoft 365?
Il gap di governance nasce perché Microsoft 365 è molto flessibile ed esteso: molte fonti di dati, strumenti di collaborazione e app di terze parti rendono complesse le decisioni di governance. Spesso alle organizzazioni manca un framework di governance di Microsoft 365, criteri coerenti per la protezione e la conservazione dei dati, ruoli chiari per le funzionalità di governance o controlli di sicurezza adeguati. L'adozione rapida, l'innovazione con l'AI (incluso Microsoft 365 Copilot e gli agenti AI) e una collaborazione decentralizzata aggravano il problema.
Come incide il gap di governance sulla collaborazione e sulla governance della collaborazione?
Un gap di governance compromette la governance della collaborazione perché genera controlli di accesso incoerenti, proprietà poco chiare di siti e team e condivisioni non gestite, che mettono a rischio l'esposizione di dati sensibili. Incide sul valore business della collaborazione riducendo la fiducia nella qualità dei dati e rendendo fragile la collaborazione tra team. Una governance adeguata è necessaria per bilanciare collaborazione aperta, sicurezza e conformità.
Quali sono i segnali più comuni che indicano un gap di governance in Microsoft 365 nella nostra organizzazione?
I segnali più comuni sono: condivisione non controllata di dati sensibili, pratiche di conservazione e ciclo di vita dei dati incoerenti, team e siti orfani, proliferazione di fonti di dati duplicate, scarsa visibilità sui dati aziendali, applicazione sporadica delle best practice di governance e debole orchestrazione delle funzionalità di governance, come Microsoft Purview e i controlli di sicurezza.
Come iniziare a colmare il gap di governance? Qual è un piano di governance pratico?
Parti da un'analisi dell'ambiente e dei dati dell'organizzazione per mappare le fonti di dati, le posizioni dei dati non strutturati e i modelli di collaborazione. Definisci gli obiettivi di governance e un framework di governance di Microsoft 365 che copra modelli di autorizzazione, protezione dei dati, conservazione dei dati e qualità dei dati. Stabilisci le priorità: implementa i controlli di accesso, applica classificazione ed etichettatura con Microsoft Purview, crea regole per il ciclo di vita, formalizza i ruoli di governance e adotta l'automazione, dove possibile, per scalare.
Che ruolo ha Microsoft Purview nel colmare il gap di governance?
Microsoft Purview offre le funzionalità di governance di base per classificazione, etichettatura, prevenzione della perdita di dati (DLP) e conservazione in Microsoft 365. Aiuta a implementare una governance dei dati efficace, grazie ai criteri per i dati sensibili, alla protezione dei dati e alla gestione della conservazione. Inoltre migliora la visibilità sui dati presenti nell'ambiente e supporta le best practice di conformità e governance.
In che modo gli agenti AI e Microsoft 365 Copilot influiscono sui requisiti di governance?
Gli agenti AI e Microsoft 365 Copilot introducono nuove considerazioni di governance, come i dati utilizzati per i prompt dei modelli, la riservatezza dei dati dell'organizzazione, l'accesso alle fonti di dati aziendali e la verificabilità dei sistemi AI. Una governance adeguata deve includere controlli sull'innovazione AI, limiti all'esposizione dei dati, monitoraggio delle azioni guidate dall'AI e criteri per proteggere i dati sensibili, consentendo al tempo stesso di trarre valore di business dai sistemi AI.
Quali controlli di governance dovremmo applicare alle autorizzazioni e agli accessi in Microsoft 365?
Adotta un modello di privilegio minimo con controllo degli accessi basato sui ruoli, criteri di accesso condizionale, revisioni periodiche degli accessi e, dove possibile, accesso just-in-time. Implementa pratiche di governance per gestire l'accesso degli ospiti, la condivisione esterna e il ciclo di vita dei gruppi, e usa l'automazione per applicare impostazioni di autorizzazione coerenti tra team e siti, così da proteggere i dati aziendali.
In che modo possiamo proteggere i dati sensibili e garantire la qualità dei dati in Microsoft 365?
Proteggi i dati sensibili classificando ed etichettando i contenuti, implementando criteri DLP, cifrando i dati in transito e a riposo e limitando la condivisione dei dati sensibili. Migliora la qualità dei dati definendo standard per i metadati, automatizzando i criteri per il ciclo di vita dei dati, consolidando le fonti di dati duplicate e applicando le best practice di governance per garantire dati aziendali affidabili e attendibili.
Quali limiti dobbiamo considerare quando implementiamo la governance in Microsoft 365?
I limiti includono i confini della piattaforma, le lacune di integrazione con le app di terze parti, le difficoltà di adozione da parte degli utenti e la complessità dei dati non strutturati. Vincoli tecnici nell'automazione di alcuni processi di governance e la necessità di una continua messa a punto dei criteri (in particolare con gli agenti AI) fanno sì che la governance sia un processo continuo e non un progetto una tantum.
In che modo le pratiche di governance differiscono tra ambienti cloud-first e ambienti on-premises tradizionali?
Gli ambienti cloud-first richiedono una governance orientata a modelli di autorizzazione dinamici, controlli automatizzati sul ciclo di vita dei dati e monitoraggio in tempo reale, mentre la governance on-premises tradizionale si basava spesso su perimetri statici e processi manuali. Una governance efficace dei dati in Microsoft 365 deve adattarsi alla scala del cloud, alla natura distribuita della collaborazione e alla diffusione dei dati non strutturati.
Quali best practice di governance migliorano la preparazione per audit e conformità?
Tra le best practice figurano la documentazione delle decisioni di governance, l'implementazione di criteri coerenti di classificazione e conservazione, la centralizzazione dei log di controllo, l'applicazione di DLP e cifratura, le revisioni periodiche degli accessi e l'uso di Microsoft Purview per la reportistica di conformità. Un framework di governance di Microsoft 365 documentato e un framework di governance solido aumentano la preparazione e dimostrano il controllo sui dati aziendali.
Chi dovrebbe occuparsi della governance in un'implementazione di Microsoft 365: IT, sicurezza o il business?
La responsabilità dovrebbe essere condivisa: l'IT fornisce l'architettura della piattaforma e l'automazione, la sicurezza applica i controlli di sicurezza e le pratiche di sicurezza di Microsoft 365, mentre le unità di business guidano la gestione dei dati (data stewardship) e le decisioni di governance sul valore di business e sul ciclo di vita dei dati. Un comitato di governance interfunzionale è una capacità di governance fondamentale per coordinare criteri e pratiche di governance in tutta l'organizzazione.
Come possiamo misurare i progressi nel colmare il divario di governance?
Misura i progressi con indicatori come il numero ridotto di siti non gestiti, la percentuale di dati sensibili etichettati, la frequenza delle violazioni dei criteri, il tempo necessario per risolvere gli incidenti, i risultati delle revisioni degli accessi, gli indicatori di qualità dei dati e la copertura dei controlli di governance automatizzati. Una reportistica periodica basata su questi indicatori mostra il miglioramento delle funzionalità di governance in Microsoft 365.
Quali sono i passi successivi consigliati per costruire un framework di governance di Microsoft 365 sostenibile?
Crea una roadmap a fasi che includa: l'analisi dei dati e dei modelli di collaborazione, la definizione dei criteri per la protezione e la conservazione dei dati, la distribuzione di Microsoft Purview e dei controlli di sicurezza, la definizione dei ruoli e dell'automazione per la governance, la formazione degli utenti sulle best practice di governance e il monitoraggio continuo con miglioramenti costanti, per adattarti ai nuovi requisiti e ai sistemi di IA.
In conclusione, colmare il divario di governance dell'IA in Microsoft 365 non è un progetto una tantum, ma un impegno continuo verso visibilità, controllo e collaborazione sicura. Con la distribuzione di strumenti automatizzati, la definizione di responsabilità chiare e l'uso di funzionalità avanzate di conformità, le organizzazioni possono abbracciare l'innovazione senza compromettere la propria postura di sicurezza. Per approfondire questi temi e scoprire i passaggi concreti da seguire nel tuo ambiente, ascolta l'episodio correlato, Close the Microsoft Teams Channel Governance Gap.