 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Adopter l’IA en toute sécurité : combler l’écart de gouvernance dans Microsoft 365
Par Mirko Peters ·
Content de vous retrouver dans le podcast ! Si vous suivez nos derniers épisodes, vous savez que nous explorons en profondeur les réalités opérationnelles des environnements cloud modernes…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Bienvenue dans ce nouvel épisode du podcast ! Si vous suivez nos derniers épisodes, vous savez que nous explorons en profondeur les réalités opérationnelles des environnements cloud modernes. Aujourd’hui, nous approfondissons un sujet qui empêche de dormir les administrateurs informatiques, les spécialistes de la sécurité et les responsables de la conformité : l’équilibre délicat entre l’innovation portée par l’IA et le maintien d’un contrôle rigoureux sur vos données. Plus précisément, nous examinons comment des outils comme Microsoft 365 Copilot augmentent la productivité tout en introduisant de nouvelles surfaces d’attaque et des risques d’exposition des données. Si vous souhaitez comprendre en détail l’impact de ces évolutions sur les environnements Teams, écoutez notre épisode associé, Close the Microsoft Teams Channel Governance Gap.
Alors que les organisations se précipitent pour adopter l’intelligence artificielle de pointe, elles négligent souvent l’infrastructure sous-jacente nécessaire pour la soutenir en toute sécurité. Dans cet article, nous décortiquons ce que recouvre réellement l’écart de gouvernance, pourquoi il apparaît, les risques de sécurité et de conformité qu’il implique, ainsi que des stratégies concrètes que vous pouvez mettre en œuvre dès maintenant pour le combler.
Comprendre l’écart de gouvernance
Qu’est-ce que l’écart de gouvernance ?
L’écart de gouvernance désigne la différence entre la façon dont les organisations utilisent Microsoft 365 et la manière dont elles en gèrent la sécurité et la conformité. Beaucoup d’entreprises adoptent rapidement de nouveaux outils comme Microsoft 365 Copilot, mais leurs cadres de gouvernance ne suivent pas. Cet écart apparaît lorsque les équipes utilisent Microsoft Teams et d’autres services sans règles claires ni supervision.
- La plupart des entreprises du Fortune 500 utilisent désormais Microsoft 365 Copilot, mais seule une petite minorité a mis en place des programmes de gouvernance complets.
- De nombreuses organisations en sont encore aux premiers stades de la gouvernance numérique : seules 25 % d’entre elles disposent d’un plan complet de gouvernance de l’IA.
- La croissance rapide de Microsoft 365 devance souvent la mise en place d’une gouvernance solide dans Microsoft 365.
Cet écart signifie que, si les organisations profitent des avantages de la collaboration et de l’IA, elles ne disposent pas forcément des contrôles nécessaires pour protéger leurs données et leurs utilisateurs.
Pourquoi cet écart pose problème
L’écart de gouvernance a des conséquences bien réelles pour les organisations. Sans gouvernance solide dans Microsoft 365, les équipes font face à la confusion et aux risques. Les problèmes surviennent souvent parce que personne ne sait qui est responsable de la gestion des données ou de l’application des stratégies.
- Une responsabilité fragmentée conduit à des conflits plutôt qu’à des solutions.
- Des processus cloisonnés rendent difficile la gestion de Microsoft 365 dans son ensemble, puisque chaque outil est traité séparément.
- Les lacunes dans la gouvernance laissent des limites de données importantes floues, ce qui peut entraîner des fuites de données accidentelles.
La gouvernance numérique aide les organisations à éviter ces problèmes en définissant des règles et des responsabilités claires. Lorsque les équipes ne comblent pas l’écart de gouvernance, elles risquent de perdre le contrôle de leurs informations et de leurs processus.
Risques cachés dans Microsoft 365
De nombreux risques dans Microsoft 365 restent cachés jusqu’à ce qu’ils causent des problèmes. Par exemple, près de la moitié des comptes n’utilisent pas l’authentification multifacteur, ce qui les expose aux attaques. La nature interconnectée de Microsoft 365 signifie que négliger un service, comme SharePoint, peut engendrer des problèmes dans d’autres, comme Teams ou Exchange.
- Les données obsolètes s’accumulent avec le temps, ce qui conduit à utiliser des informations dépassées pour prendre des décisions importantes.
- Les outils d’IA comme Copilot peuvent fournir de mauvaises réponses s’ils s’appuient sur des données anciennes ou non pertinentes.
- Les organisations ne comprennent souvent pas comment leurs données sont utilisées, ce qui complique l’amélioration de la gouvernance dans Microsoft 365.
La plupart des organisations ne détectent ces risques que lorsque quelque chose tourne mal. Les lacunes de gouvernance dans Microsoft 365 apparaissent généralement lors des audits ou après un incident de sécurité. Les équipes découvrent souvent des contenus non gérés et un partage excessif seulement lorsque des manquements à la conformité se produisent.
- La prolifération des données s’accentue à mesure que les utilisateurs créent chaque jour de nouveaux Teams et de nouveaux sites.
- Les lacunes en matière de conformité deviennent visibles à des moments critiques, ce qui montre que la gouvernance numérique n’était pas proactive.
- Sans normes claires, les organisations réagissent aux problèmes au lieu de les prévenir.
Remarque : une gouvernance numérique proactive dans Microsoft 365 aide les organisations à repérer les risques tôt et à protéger leurs données.
Causes des écarts de gouvernance dans Microsoft 365
Adoption rapide sans planification
Beaucoup d'organisations adoptent Microsoft 365 rapidement pour renforcer la collaboration et la productivité. Elles font souvent l'impasse sur la phase de planification. Cette précipitation crée des lacunes dans la gouvernance de Microsoft 365. Les équipes peuvent partager trop de fichiers ou créer des canaux sans règles claires. Les étiquettes de données sensibles deviennent incohérentes. Les fonctionnalités de prévention de la perte de données peuvent être activées sans être appliquées. Les stratégies de rétention peuvent présenter des failles, et la propriété des canaux ou des fichiers peut rester floue.
- Partage excessif de documents et d'informations
- Étiquetage incohérent des données sensibles
- Prévention de la perte de données activée mais non appliquée
- Lacunes de rétention entre Teams et SharePoint
- Propriété floue des canaux et des fichiers
Ces problèmes rendent difficile le suivi de qui a accès à quoi. Ils augmentent également le risque de fuites accidentelles de données. Sans plan solide, les organisations peinent à suivre le rythme des évolutions de Microsoft 365.
Shadow IT et Teams non gérées
Le Shadow IT apparaît lorsque des collaborateurs utilisent des applications ou des services sans l'approbation du service informatique. Dans les environnements Microsoft 365, cela se traduit souvent par la création de Teams ou de canaux en dehors des processus officiels. Ces Teams non gérées peuvent engendrer des risques de sécurité et des problèmes de conformité.
| Indicateur | Valeur |
|---|---|
| Nombre moyen de services cloud inconnus dans une entreprise | 975 |
| Nombre moyen de services cloud connus dans une entreprise | 108 |
| Pourcentage d'applications SaaS non autorisées utilisées par les entreprises | 52% |
| Pourcentage de collaborateurs des entreprises du Fortune 1000 utilisant des SaaS non approuvées | 67% |
| Pourcentage d'entreprises ayant subi des cyberincidents liés au Shadow IT | 11% |
| Part estimée des dépenses informatiques consacrée au Shadow IT | 30-40% |
| Pourcentage de collaborateurs acquérant des technologies à l'insu du service informatique | 41% |
| Hausse attendue du nombre de collaborateurs acquérant des technologies à l'insu du service informatique | 75 % d'ici 2027 |
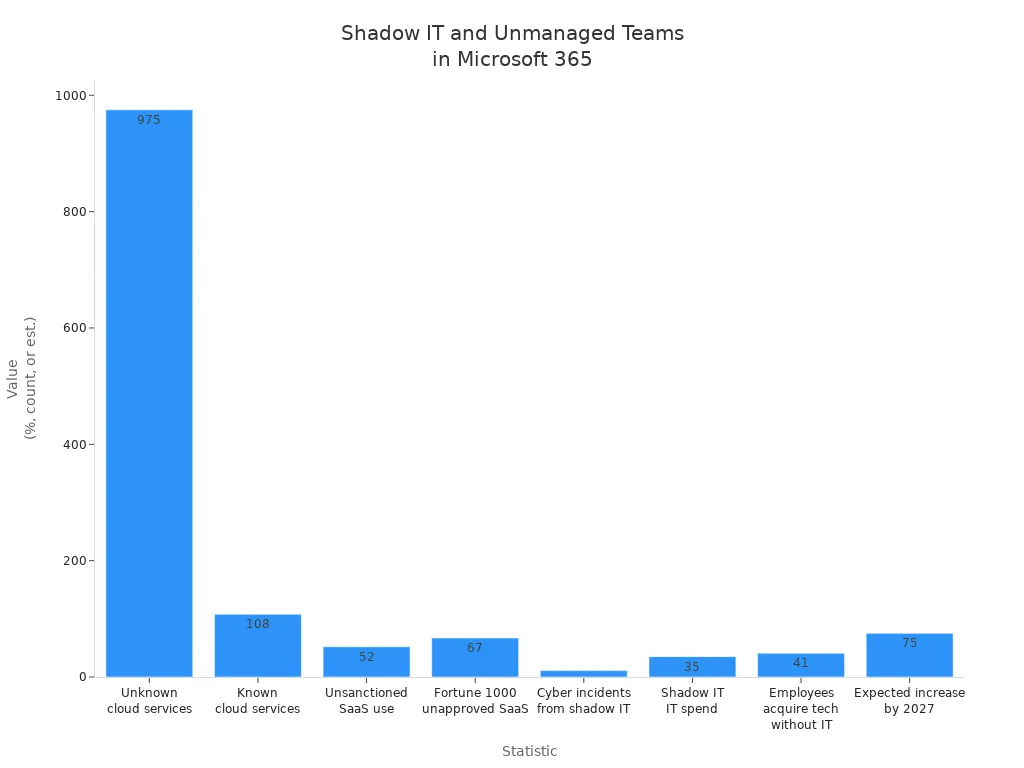
Ces chiffres montrent que le Shadow IT constitue un défi majeur pour la gouvernance de Microsoft 365. Les Teams non gérées peuvent contourner la prévention de la perte de données et la gestion des autorisations, ce qui rend la protection des informations sensibles difficile.
Application incohérente des stratégies
L'application des stratégies dans Microsoft 365 doit être cohérente pour assurer la sécurité des données. De nombreuses organisations rencontrent des difficultés parce qu'elles définissent leurs stratégies une seule fois et ne les réexaminent jamais. Elles peuvent considérer la gouvernance comme un projet ponctuel, alors qu'elle exige une attention continue.
- Des erreurs de configuration des stratégies peuvent amener plusieurs règles à détecter les mêmes types de données.
- Certains paramètres de stratégie ne fonctionnent pas avec toutes les versions d'Outlook.
- Les conditions de partage externe peuvent affecter les info-bulles de stratégie dans SharePoint Online et OneDrive for Business.
- Les MailTips et les info-bulles de stratégie doivent être activés pour les clients Outlook.
- Les stratégies héritées de prévention de la perte de données dans Exchange Online doivent être mises à jour pour éviter des problèmes.
Les organisations oublient parfois de configurer les protocoles d'authentification des messages, tels que SPF, DKIM et DMARC. Elles peuvent aussi laisser les stratégies anti-hameçonnage et antipourriel sur leurs paramètres par défaut. Ces négligences augmentent le risque d'attaques par hameçonnage et d'usurpation d'identité. Des revues et des mises à jour régulières permettent de combler le déficit de gouvernance dans Microsoft 365.
Manque de visibilité et de rapports
La visibilité et les rapports jouent un rôle essentiel pour maintenir une gouvernance solide dans Microsoft 365. Beaucoup d'organisations peinent à suivre qui accède aux informations, comment les données circulent et où sont stockés les fichiers sensibles. Sans rapports clairs, les équipes ne peuvent ni identifier les risques ni appliquer les stratégies de prévention de la perte de données. Ce manque de contrôle crée des failles qui menacent la sécurité et la conformité.
Les équipes créent souvent des canaux dans Microsoft Teams sans supervision appropriée. Les administrateurs ne voient pas toujours quels utilisateurs partagent des fichiers ou invitent des invités. Lorsque les outils de reporting ne fournissent pas d'informations en temps réel, les accès non autorisés peuvent passer inaperçus. La prévention de la perte de données perd en efficacité, car les équipes ne peuvent pas détecter rapidement les infractions. Par conséquent, des informations sensibles peuvent quitter l'organisation sans avertissement.
| Impact des niveaux de maturité de gouvernance faibles | Description |
|---|---|
| Manque d'attention à la conformité | Les organisations au niveau de maturité 100 accordent très peu d'attention à la conformité et ne disposent pas des stratégies et procédures nécessaires. |
| Risque de violation de données | L'absence de contrôles et de formation augmente la probabilité d'exposition et de vol de données sensibles. |
| Hausse des coûts et inefficacités | Des coûts d'eDiscovery élevés et des inefficacités résultent d'informations non structurées et de temps de recherche de documents excessifs. |
| Apparition du Shadow IT | Des collaborateurs peuvent créer des solutions de stockage de documents non autorisées, ce qui engendre des défis de gouvernance. |
| Responsabilité floue | Le manque de clarté dans la gouvernance de l'information peut entraîner une prolifération incontrôlée des données et des risques de perte. |
Les équipes qui n’utilisent pas les fonctionnalités de création de rapports de Microsoft 365 s’exposent à des risques plus élevés. Elles peuvent passer à côté des signes de prolifération des données ou de shadow IT. Une responsabilité mal définie rend difficile l’attribution de la responsabilité en matière de prévention des pertes de données. Lorsque les organisations manquent de visibilité, elles passent davantage de temps à rechercher des documents et moins de temps à protéger l’information.
Remarque : des rapports réguliers aident les équipes à repérer les activités inhabituelles et à faire appliquer les stratégies de prévention des pertes de données. Les administrateurs peuvent utiliser des tableaux de bord pour suivre le partage de fichiers, les accès invités et la création de canaux. Ces outils aident les organisations à réagir aux menaces avant qu’elles ne deviennent des incidents.
Gouvernance dans Microsoft 365 : enjeux opérationnels
Complexité de l’écosystème Microsoft 365
L’écosystème Microsoft 365 regroupe de nombreuses applications, telles que Teams, SharePoint et OneDrive. Chaque outil propose des fonctionnalités spécifiques, mais cette diversité crée des difficultés pour les organisations. Les utilisateurs doivent apprendre à gérer les paramètres et à connecter différents services. Les administrateurs peinent souvent à suivre l’ensemble des modifications et des mises à jour.
| Catégorie | Description |
|---|---|
| Intégration | Difficultés liées à l’intégration des différentes applications au sein de l’écosystème Microsoft 365. |
| Support client | Difficultés à obtenir une assistance rapide et efficace pour les utilisateurs qui naviguent dans l’écosystème. |
| Conception et complexité | La conception complexe de la plateforme complique l’expérience utilisateur et la gouvernance. |
| Confidentialité et sécurité | Préoccupations liées à la confidentialité des données et à la sécurité en raison de la complexité de la gestion de plusieurs applications. |
| Coûts et tarification | Difficultés à comprendre la structure tarifaire et à gérer les coûts de manière efficace. |
| Performances et compatibilité | Difficultés à garantir la compatibilité et les performances entre les différentes applications et services. |
Les fonctionnalités en libre-service donnent davantage d’autonomie aux collaborateurs, mais elles compliquent la gouvernance. Les organisations doivent concilier l’autonomie des utilisateurs avec des contrôles de sécurité et d’autorisations solides. Une gouvernance efficace contribue à protéger les données et à garantir le respect des stratégies de l’entreprise.
Administration décentralisée
De nombreuses organisations recourent à une administration décentralisée dans Microsoft 365. Concrètement, différents services ou équipes gèrent leurs propres paramètres et utilisateurs. Si cette approche peut accélérer la prise de décision, elle conduit souvent à des pratiques de sécurité et d’autorisations incohérentes.
Une approche fragmentée accroît l’effort nécessaire pour surveiller la conformité. Les administrateurs ne savent pas toujours qui contrôle certaines équipes ou certains canaux. Les tâches de gouvernance manuelles deviennent chronophages et sujettes aux erreurs. Une surveillance continue est indispensable pour identifier les modifications et maintenir la conformité à l’échelle de l’organisation.
- La surveillance continue est indispensable à la conformité.
- La gestion des paramètres dans les différents outils est complexe.
- Les tâches de gouvernance manuelles demandent beaucoup de travail et sont sujettes à l’erreur humaine.
Lorsque les organisations ne coordonnent pas leurs efforts, elles s’exposent à des failles en matière de sécurité et d’autorisations. Des revues régulières et une communication claire permettent de réduire ces risques.
Gestion des utilisateurs et des accès
La gestion des utilisateurs et des accès constitue le socle d’une gouvernance solide dans Microsoft 365. Les administrateurs doivent contrôler qui peut accéder aux informations sensibles et quelles actions il peut effectuer. Les bonnes pratiques incluent l’activation de l’authentification multifacteur pour tous les utilisateurs. Cette étape protège les comptes contre les accès non autorisés.
Des stratégies de mots de passe sécurisées jouent également un rôle clé. Les mots de passe faibles facilitent l’accès aux attaquants. Les comptes d’administration doivent toujours utiliser l’authentification multifacteur, car ils disposent de niveaux d’accès et de risques plus élevés. Ces mesures aident les organisations à maintenir un niveau de sécurité et d’autorisations solide.
- Activer l’authentification multifacteur pour tous les utilisateurs.
- Appliquer des stratégies de mots de passe sécurisées.
- Renforcer en priorité la protection des comptes d’administration.
En suivant ces bonnes pratiques, les organisations réduisent le risque de violation de données et améliorent leur niveau général de sécurité et d’autorisations. Des processus de gouvernance continus garantissent que les accès des utilisateurs restent appropriés à mesure que les équipes et les projets évoluent.
Problématiques du cycle de vie
La gestion du cycle de vie dans Microsoft 365 pose des difficultés récurrentes aux organisations. À mesure que les équipes créent de nouveaux canaux et projets, les administrateurs doivent suivre le statut et la propriété de chaque ressource. Sans processus structuré, les équipes et les canaux peuvent rapidement devenir obsolètes ou non gérés, ce qui engendre des risques de sécurité et de conformité.
Équipes et canaux orphelins
Les équipes et canaux orphelins apparaissent lorsqu'il n'existe plus de propriétaire actif pour les gérer. Cette situation survient souvent lorsque des collaborateurs quittent l'entreprise ou changent de poste. Sans propriétaire, personne ne surveille l'appartenance, les autorisations ou le contenu. Les invités et les utilisateurs externes peuvent rester dans Teams indéfiniment, ce qui augmente le risque d'accès non autorisé. Les canaux orphelins peuvent également contenir des informations sensibles ou obsolètes que personne ne examine ni ne supprime.
Les propriétaires jouent un rôle clé dans la gestion du cycle de vie. Ils déterminent qui peut rejoindre ou quitter l'équipe, définissent les autorisations, surveillent l'activité et veillent au respect des stratégies.
| Responsabilité | Description |
|---|---|
| Gestion de l'appartenance aux équipes | Les propriétaires gèrent qui peut rejoindre ou quitter l'équipe, y compris les invités. |
| Contrôle des stratégies | Les propriétaires définissent les autorisations de création de canaux et de gestion des paramètres. |
| Gestion du cycle de vie | Les propriétaires peuvent modifier, supprimer, renouveler, archiver ou restaurer des équipes. |
| Surveillance de l'activité | Les propriétaires suivent l'activité de l'équipe afin de traiter rapidement les problèmes. |
| Gestion des données | Les propriétaires garantissent la sécurité des données et la conformité aux réglementations. |
| Garantie de conformité | Les propriétaires veillent au respect des lois et des stratégies de l'organisation. |
| Promotion de la collaboration | Les propriétaires encouragent une collaboration efficace entre les membres de l'équipe. |
Prolifération des données
La prolifération des données se produit lorsque des informations se répandent dans trop d'équipes et de canaux sans supervision. Les utilisateurs créent un nouvel espace pour chaque projet ou sujet, mais peu d'entre eux sont nettoyés ou supprimés. Avec le temps, cela entraîne un encombrement qui rend difficile la recherche de documents importants et le suivi de l'emplacement des données sensibles.
Une prolifération non maîtrisée des données augmente le risque de fuites accidentelles et fait grimper les coûts d'eDiscovery. Les administrateurs doivent utiliser les outils de reporting pour suivre cette croissance et appliquer les stratégies de rétention. Des audits réguliers et une attribution claire des responsabilités aident à maîtriser la prolifération. En organisant leurs équipes et canaux, les entreprises renforcent leur sécurité, réduisent leurs coûts et facilitent leurs efforts de conformité.
Risques de sécurité et de conformité
Fuite de données et accès non autorisé
La fuite de données et l'accès non autorisé restent les préoccupations majeures des entreprises qui utilisent Microsoft 365. De nombreuses organisations sont exposées à ces risques en raison de erreurs de configuration et d'autorisations excessives. Lorsque les autorisations dérivent, les utilisateurs peuvent voir ou partager des informations qu'ils ne devraient pas. Il peut en résulter une exposition accidentelle des données et un risque d'incident de conformité.
| Type de risque | Description |
|---|---|
| Erreurs de configuration et accès aux autorisations excessives | Les autorisations peuvent dériver, entraînant une exposition accidentelle des données et des risques de conformité. |
| Prolifération des données et conflits de stratégies de rétention | La difficulté à gérer les données en raison de stratégies de rétention peu claires peut compliquer les audits. |
| Risques internes et Shadow IT | Les utilisateurs internes peuvent involontairement créer des risques en partageant des fichiers ou en utilisant des applications non autorisées. |
| Lacunes en matière de visibilité et d'auditabilité | Le manque de clarté sur les accès aux données et sur les modifications peut créer des angles morts en matière de conformité. |
En 2021, 85 % des entreprises utilisant Microsoft 365 ont subi une violation de sécurité. Le coût moyen mondial d'une violation de données a atteint 4,45 millions de dollars américains en 2023. Ces chiffres illustrent l'impact financier considérable d'un seul incident. Dans un cas, un compte utilisateur compromis a accédé à OneDrive, SharePoint et Teams pendant sept jours sans être détecté. La cause profonde était une défaillance des opérations de sécurité. Les journaux étaient collectés mais jamais examinés, si bien qu'aucune alerte n'a été déclenchée. Dans un autre incident, une erreur de configuration dans Microsoft Azure a exposé des milliers de comptes clients et de bases de données. Cela s'est produit à cause d'une erreur commise par un partenaire tiers.
Manquements à la conformité réglementaire
Les manquements à la conformité réglementaire peuvent avoir de graves conséquences pour les organisations. Lorsque les équipes ne respectent pas les règles de traitement des données sensibles, elles s'exposent à des amendes ou à des poursuites judiciaires. Des stratégies de rétention floues et la prolifération des données rendent difficile la démonstration de la conformité lors des audits. Un incident de conformité révèle souvent ces lacunes trop tard.
De nombreuses organisations peinent à suivre l'évolution des réglementations. Elles ne mettent pas toujours à jour leurs stratégies ni ne forment leurs collaborateurs aux nouvelles exigences. Cela augmente le risque d'incident de conformité. Les lacunes en matière de visibilité et d'auditabilité rendent difficile le suivi de qui a accédé à des informations importantes ou les a modifiées. Sans traces claires, les organisations ne peuvent pas prouver qu'elles ont respecté la loi.
Menaces internes et erreurs humaines
Les menaces internes et les erreurs humaines sont une cause majeure des lacunes de gouvernance dans Microsoft 365. Les collaborateurs peuvent partager par inadvertance des fichiers sensibles ou utiliser des applications non autorisées. Ces actions peuvent entraîner des fuites de données et le vol de propriété intellectuelle. La complexité de la gestion des données sur plusieurs plateformes accroît encore ces risques.
- Les menaces internes et les erreurs humaines sont des facteurs majeurs à l’origine des lacunes de gouvernance dans Microsoft 365.
- Ces problèmes peuvent entraîner de graves conséquences, telles que des fuites de données et le vol de propriété intellectuelle.
- La complexité de la gestion des données sur plusieurs plateformes accroît les risques liés aux menaces internes.
Lacunes en matière d’audit et de surveillance
Les lacunes en matière d’audit et de surveillance dans Microsoft 365 posent de sérieux problèmes aux organisations. Beaucoup d’équipes pensent que leur travail est terminé une fois l’environnement configuré. En réalité, une surveillance continue est indispensable pour garantir une sécurité et une conformité solides. Sans audits réguliers, les organisations ne peuvent pas savoir qui accède aux données sensibles ni quand des modifications sont effectuées.
Lacune de gouvernance de l’IA dans Microsoft 365
Contenu et sécurité générés par l’IA
L’essor de l’intelligence artificielle dans Microsoft 365 a transformé la manière dont les organisations gèrent le contenu et la sécurité. Microsoft 365 Copilot génère à un rythme soutenu des documents, des courriels et des notes de réunion. Cette augmentation du contenu produit par l’IA peut compliquer la gouvernance. De nombreuses organisations constatent que les fichiers générés par l’IA ne suivent pas une structure uniforme. Ce manque de cohérence rend plus difficiles la gestion, la recherche et l’audit des informations.
Les outils d’IA augmentent également le volume de données. Les employés peuvent se sentir dépassés par la quantité de nouveaux contenus, ce qui peut masquer des informations importantes. L’intégration de l’IA aux plateformes de collaboration entraîne parfois un partage accidentel d’informations sensibles. Microsoft 365 Copilot peut accéder à de grandes quantités de données de l’organisation et les parcourir, ce qui accroît le risque d’exposition des données. Les équipes de sécurité doivent adapter leurs stratégies pour relever ces nouveaux défis et combler la lacune de gouvernance de l’IA.
- Le contenu généré par l’IA peut ne pas suivre de structure uniforme, ce qui complique la gestion et l’audit.
- L’augmentation du volume de données peut entraîner une surcharge informationnelle, masquant des informations critiques.
- L’intégration aux outils de collaboration accroît le risque de partage involontaire de données sensibles.
- L’adoption rapide de l’IA peut dépasser les employés et susciter des résistances.
Risques liés à l’automatisation et aux flux de travail
Des outils d’automatisation comme Power Automate aident les organisations à rationaliser leurs tâches dans Microsoft 365. Ces outils peuvent aussi introduire de nouveaux risques s’ils ne sont pas gérés avec soin. Des failles de sécurité peuvent apparaître lorsque les flux de travail automatisés manquent de supervision appropriée. Une visibilité limitée sur les actions d’automatisation peut créer des angles morts. Des données sensibles peuvent quitter l’organisation sans que personne ne s’en aperçoive.
Microsoft 365 Copilot peut aider à surveiller ces flux de travail, mais les organisations doivent mettre en place des contrôles d’accès stricts. Le contrôle d’accès basé sur les rôles limite les personnes autorisées à créer ou modifier les flux automatisés. Les stratégies de prévention des pertes de données empêchent les informations sensibles de sortir des environnements sécurisés. Un audit continu et une surveillance rigoureuse garantissent que chaque action est journalisée et examinée. Désactiver les outils d’automatisation inutiles réduit la surface d’attaque et contribue à combler la lacune de gouvernance de l’IA.
Nouvelles surfaces d’attaque
L’intégration de l’IA dans Microsoft 365 a créé de nouvelles surfaces d’attaque pour les organisations. Microsoft 365 Copilot peut accéder à des données sensibles sur l’ensemble de la plateforme, ce qui accroît le risque d’exposition si leur gestion n’est pas correctement maîtrisée. Les équipes de sécurité ont désormais de nouvelles responsabilités. Elles doivent protéger les données utilisées par les applications d’IA et surveiller la manière dont l’IA interagit avec les informations de l’organisation.
| Principales conclusions | Description |
|---|---|
| Risque accru | L’adoption de l’IA générative par les utilisateurs a entraîné une hausse des incidents de sécurité des données, qui ont presque doublé, passant de 27 % en 2023 à 40 % en 2024. |
| Nouvelles responsabilités | L’intégration de l’IA a redéfini les responsabilités des équipes de sécurité des données, qui se concentrent désormais sur la protection des données utilisées par les applications d’IA. |
| Exposition des données | Microsoft 365 Copilot peut accéder aux données sensibles de l’organisation et les parcourir, ce qui accroît le risque d’exposition. |
Concilier innovation et maîtrise
Les organisations sont confrontées à un défi lorsqu’elles introduisent des outils d’IA dans Microsoft 365. Elles souhaitent encourager l’innovation, mais doivent aussi conserver la maîtrise de la sécurité et de la conformité. Les dirigeants doivent trouver un équilibre qui permette aux équipes d’utiliser les nouvelles technologies sans mettre les données en danger.
De nombreuses organisations commencent par définir des objectifs clairs. Elles fixent des buts qui correspondent à leur vision de l’IA et aux besoins de l’entreprise. Cette étape permet à chacun de comprendre pourquoi l’organisation utilise l’IA et ce qu’elle espère accomplir. Les équipes investissent également dans une infrastructure évolutive, c’est-à-dire des systèmes capables de croître à mesure que l’usage de l’IA augmente. Une infrastructure solide soutient des opérations d’IA efficaces et réduit le risque de ralentissements ou de défaillances. La qualité des données constitue un autre facteur clé. Les équipes doivent s’assurer que leurs données sont exactes et à jour. Elles appliquent des stratégies de gouvernance rigoureuses pour que seules les personnes habilitées puissent accéder aux informations sensibles.
- Définir des objectifs clairs qui alignent la vision de l’IA sur les objectifs métier.
- Investir dans une infrastructure évolutive pour soutenir des opérations d’IA efficaces.
- Maintenir des données de haute qualité et appliquer des stratégies de gouvernance rigoureuses.
Combler le déficit de gouvernance : stratégies et bonnes pratiques
Des stratégies de gouvernance claires
Les organisations doivent commencer par établir des stratégies de gouvernance claires. Ces stratégies définissent la manière dont les équipes gèrent les informations, attribuent les autorisations et protègent les données sensibles. Les responsables établissent des règles pour la création de canaux, l’accès des invités et le partage de documents. Ils précisent également les rôles et responsabilités de chaque membre de l’équipe. Un comité de gouvernance supervise ces stratégies et garantit la responsabilisation.
Application automatisée des stratégies
L’application automatisée des stratégies renforce la gouvernance dans Microsoft 365. Les équipes utilisent des outils pour définir des règles de protection des données, de contrôle d’accès et de conformité. L’automatisation garantit que les stratégies s’appliquent de manière cohérente à tous les canaux et à toutes les équipes. Microsoft 365 Copilot permet une gouvernance sensible au contexte à grande échelle, en surveillant le contenu de sa création à son expiration.
Gestion du cycle de vie et des accès
La gestion du cycle de vie et des accès joue un rôle essentiel dans la gouvernance dans Microsoft 365. Les équipes doivent prévoir chaque phase, de la création jusqu’à la mise hors service. Les administrateurs analysent les besoins et définissent des processus pour chaque étape du cycle de vie. Des modèles standardisés simplifient la configuration des équipes et les workflows d’approbation.
Création de rapports avancés et visibilité
Une gouvernance solide dans Microsoft 365 repose sur des rapports avancés et une visibilité claire. Les organisations doivent savoir qui accède aux données, quand les modifications interviennent et où se trouvent les informations sensibles. Sans ces éléments, les équipes ne peuvent ni repérer les risques ni appliquer efficacement leurs stratégies.
Exemples concrets et retours d’expérience
Étude de cas : services financiers
Une grande entreprise de services financiers était confrontée à des difficultés en matière de sécurité des données et de conformité dans Microsoft 365. L’entreprise gérait des milliers de dossiers clients et devait protéger les informations sensibles. Les équipes créaient souvent de nouveaux canaux sans règles claires. Il était alors difficile de savoir qui pouvait accéder aux fichiers importants.
Étude de cas : industrie manufacturière
Un fabricant mondial peinait à maîtriser la dispersion des données et les équipes Teams orphelines. Les collaborateurs créaient une équipe Teams pour chaque projet, mais de nombreux canaux devenaient inactifs une fois les projets terminés. Des fichiers de conception sensibles et des contrats restaient dans ces canaux inutilisés. L’entreprise craignait des fuites de données et des coûts élevés liés à la découverte électronique.
Construire un cadre de gouvernance durable
Amélioration continue
Un cadre de gouvernance durable dans Microsoft 365 exige une attention constante. Les équipes doivent réexaminer régulièrement les stratégies et les processus. La technologie évolue rapidement, les organisations doivent donc adapter leurs stratégies de gouvernance. Elles devraient planifier des audits périodiques afin de détecter les lacunes ou les règles obsolètes. Les administrateurs peuvent s’appuyer sur les retours des utilisateurs pour améliorer les workflows et résoudre les points de friction.
Aligner la gouvernance sur les objectifs métier
La gouvernance doit soutenir les objectifs globaux de l’entreprise. Les responsables doivent relier les stratégies de gouvernance à la mission et aux valeurs de l’entreprise. Par exemple, une entreprise qui valorise l’innovation doit autoriser une collaboration souple tout en protégeant les données sensibles. Les équipes doivent comprendre comment la gouvernance les aide à atteindre leurs objectifs.
Mesurer le succès
Mesurer le succès des démarches de gouvernance aide les organisations à progresser. Les équipes doivent suivre des indicateurs clés, tels que le nombre de violations de stratégies, le délai de résolution des incidents et le taux d’adoption par les utilisateurs. Les tableaux de bord et les rapports fournissent des données claires pour la prise de décision.
Liste de contrôle de la gouvernance des données dans Microsoft 365
Objectif : identifier et combler le déficit de gouvernance dans Microsoft 365.
- Inventorier toutes les charges de travail Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) et cartographier l’emplacement des données
- Identifier les propriétaires et les responsables des données pour chaque charge de travail et chaque domaine métier
- Réaliser une revue de classification des données (sensibles, confidentielles, internes, publiques) dans l’ensemble de Microsoft 365
- Vérifier que les stratégies de rétention et de suppression sont définies et appliquées selon la classification des données
- Confirmer que les étiquettes de confidentialité et la protection (chiffrement, DLP) sont configurées et appliquées
- Auditer les autorisations d’accès : examiner les attributions de rôles, les groupes Azure AD et les paramètres de partage externe
- Évaluer la couverture de l’accès conditionnel et de l’authentification multifacteur pour les accès privilégiés et à risque
- Valider que les stratégies Microsoft Purview / Centre de conformité sont actives et alignées sur les exigences juridiques et réglementaires
- Examiner les règles de prévention de la perte de données (DLP) pour leur couverture et les faux positifs et faux négatifs
- Vérifier l’application des étiquettes de rétention (application automatique, étiquettes par défaut) sur les référentiels de contenu critiques
- S’assurer que la journalisation d’audit et les alertes sont activées, conservées et surveillées
- Réaliser des évaluations des risques et de conformité afin de détecter l’écart de gouvernance dans Microsoft 365 (erreurs de configuration, lacunes de couverture des stratégies)
- Mettre en œuvre une remédiation automatisée pour les erreurs de configuration courantes en matière de gouvernance, dans la mesure du possible
- Établir des revues de gouvernance régulières et un rythme de reporting avec les parties prenantes
- Proposer une formation à la gouvernance adaptée aux rôles, pour les administrateurs, les propriétaires et les utilisateurs finaux
- Définir des procédures de réponse aux incidents et de violation de données propres à Microsoft 365
- Documenter les stratégies, les normes et les exceptions, et tenir à jour un guide de gouvernance
- Surveiller et examiner les autorisations et les consentements accordés aux applications tierces dans Microsoft 365
- Mettre en place la gestion du cycle de vie des comptes, groupes, sites et équipes Teams (création, revue, mise hors service)
- Planifier des analyses d’écart périodiques par rapport aux référentiels réglementaires et aux stratégies internes
Questions fréquentes : gouvernance Microsoft 365 : un cadre de gouvernance solide pour la collaboration et la protection des données
Qu’est-ce que « l’écart de gouvernance dans Microsoft 365 » ?
L’« écart de gouvernance dans Microsoft 365 » désigne la disparité entre les fonctionnalités de gouvernance intégrées à la plateforme et les besoins réels de gouvernance d’une organisation. Il couvre l’architecture, les contrôles de gouvernance, le cycle de vie des données, la gestion des autorisations et la gouvernance effective des données dans Microsoft 365. Il apparaît lorsque les pratiques, les stratégies ou l’application des règles de gouvernance sont insuffisantes pour gérer les données d’entreprise, les données non structurées, la collaboration dans le cloud, les agents IA tels que Microsoft 365 Copilot, ou les risques de sécurité introduits par le comportement des utilisateurs et les intégrations.
Pourquoi un écart de gouvernance apparaît-il dans les environnements Microsoft 365 ?
Un écart de gouvernance apparaît parce que Microsoft 365 est très souple et étendu : de nombreuses sources de données, outils de collaboration et applications tierces rendent les décisions de gouvernance complexes. Les organisations manquent souvent d’un cadre de gouvernance Microsoft 365, de stratégies cohérentes de protection et de rétention des données, de rôles clairement définis pour les fonctionnalités de gouvernance ou de contrôles de sécurité adéquats. L’adoption rapide, l’innovation en matière d’IA (y compris Microsoft 365 Copilot et les agents IA) et une collaboration décentralisée aggravent cet écart.
Comment l’écart de gouvernance affecte-t-il la collaboration et la gouvernance de la collaboration ?
Un écart de gouvernance fragilise la gouvernance de la collaboration en créant des contrôles d’accès incohérents, une propriété imprécise des sites et des équipes, et un partage non maîtrisé qui expose des données sensibles. Il affecte la valeur business de la collaboration en réduisant la confiance dans la qualité des données et en rendant la collaboration interéquipes plus fragile. Une gouvernance appropriée est indispensable pour concilier collaboration ouverte, sécurité et conformité.
Quels sont les signes courants indiquant que notre organisation présente un écart de gouvernance dans Microsoft 365 ?
Les signes courants sont le partage incontrôlé de données sensibles, des pratiques de rétention et de cycle de vie des données incohérentes, des équipes et des sites orphelins, la multiplication de sources de données en double, un manque de visibilité sur l’ensemble des données d’entreprise, une application sporadique des bonnes pratiques de gouvernance et une orchestration faible des fonctionnalités de gouvernance, comme Microsoft Purview et les contrôles de sécurité.
Comment commencer à combler l’écart de gouvernance : à quoi ressemble un plan de gouvernance opérationnel ?
Commencez par évaluer l’environnement et les données de l’organisation afin de cartographier les sources de données, les emplacements de données non structurées et les modes de collaboration. Définissez les objectifs de gouvernance et un cadre de gouvernance Microsoft 365 couvrant les modèles d’autorisations, la protection des données, la rétention des données et leur qualité. Hiérarchisez les actions : mettre en place les contrôles d’accès, appliquer la classification et l’étiquetage avec Microsoft Purview, créer des règles de cycle de vie, formaliser les rôles de gouvernance et adopter l’automatisation autant que possible pour passer à l’échelle.
Quel rôle joue Microsoft Purview dans la résorption de l’écart de gouvernance ?
Microsoft Purview fournit les capacités de gouvernance essentielles en matière de classification, d’étiquetage, de prévention des pertes de données (DLP) et de rétention dans l’ensemble de Microsoft 365. Il contribue à mettre en place une gouvernance des données efficace en activant des stratégies pour les données sensibles, la protection des données et la gestion de la rétention, en améliorant la visibilité sur les données de l’environnement et en soutenant les bonnes pratiques de conformité et de gouvernance.
Quel impact les agents IA et Microsoft 365 Copilot ont-ils sur les exigences de gouvernance ?
Les agents IA et Microsoft 365 Copilot introduisent de nouveaux enjeux de gouvernance, notamment les données utilisées pour les requêtes envoyées aux modèles, la confidentialité des données de l'organisation, l’accès aux sources de données de l’entreprise et la traçabilité des systèmes IA. Une gouvernance adéquate doit inclure des contrôles sur l’innovation en matière d’IA, des limites à l’exposition des données, la surveillance des actions pilotées par l’IA et des stratégies de protection des données sensibles, tout en permettant de tirer une valeur métier des systèmes IA.
Quels contrôles de gouvernance faut-il appliquer aux autorisations et aux accès dans Microsoft 365 ?
Appliquez un modèle de moindre privilège reposant sur un contrôle d’accès basé sur les rôles, des stratégies d’accès conditionnel, des revues d’accès régulières et, lorsque c’est possible, un accès juste-à-temps. Mettez en œuvre des pratiques de gouvernance pour gérer les accès invités, le partage externe et le cycle de vie des groupes, et utilisez l’automatisation pour appliquer des paramètres d’autorisation cohérents dans les équipes et les sites afin de protéger les données de l’entreprise.
Comment protéger les données sensibles et garantir la qualité des données dans Microsoft 365 ?
Protégez les données sensibles en classant et en étiquetant le contenu, en déployant des stratégies DLP, en chiffrant les données en transit et au repos, et en limitant le partage des données sensibles. Améliorez la qualité des données en définissant des normes de métadonnées, en automatisant les stratégies de cycle de vie des données, en consolidant les sources de données dupliquées et en appliquant les bonnes pratiques de gouvernance pour garantir des données de l’entreprise fiables et dignes de confiance.
Quelles limites faut-il connaître lors de la mise en œuvre de la gouvernance dans Microsoft 365 ?
Les limites incluent les frontières de la plateforme, les lacunes d’intégration avec les applications tierces, les difficultés d’adoption par les utilisateurs et la complexité introduite par les données non structurées. Les contraintes techniques liées à l’automatisation de certains processus de gouvernance et la nécessité d’un ajustement continu des stratégies (en particulier avec les agents IA) font de la gouvernance un travail permanent plutôt qu’un projet ponctuel.
En quoi les pratiques de gouvernance diffèrent-elles entre les environnements cloud-first et les environnements traditionnels sur site ?
Les environnements cloud-first exigent une gouvernance qui met l’accent sur des modèles d’autorisation dynamiques, des contrôles automatisés du cycle de vie des données et une surveillance en temps réel, alors que la gouvernance traditionnelle sur site reposait souvent sur des périmètres statiques et des processus manuels. Une gouvernance efficace des données dans Microsoft 365 doit s’adapter à l’échelle du cloud, à la nature distribuée de la collaboration et à la prévalence des données non structurées.
Quelles bonnes pratiques de gouvernance améliorent la préparation aux audits et à la conformité ?
Les bonnes pratiques incluent la documentation des décisions de gouvernance, la mise en œuvre de stratégies de classification et de rétention cohérentes, la centralisation des journaux d’audit, l’application de la DLP et du chiffrement, la réalisation de revues d’accès périodiques et l’utilisation de Microsoft Purview pour les rapports de conformité. Un cadre de gouvernance Microsoft 365 documenté et un cadre de gouvernance robuste renforcent la préparation et démontrent la maîtrise des données de l’entreprise.
Qui doit piloter la gouvernance dans un déploiement Microsoft 365 : l’IT, la sécurité ou les métiers ?
La responsabilité doit être partagée : l’IT fournit l’architecture de la plateforme et l’automatisation, la sécurité impose les contrôles de sécurité et les pratiques de sécurité Microsoft 365, et les unités métier pilotent la gestion des données (data stewardship) ainsi que les décisions de gouvernance relatives à la valeur métier et au cycle de vie des données. Un conseil de gouvernance transverse constitue une capacité de gouvernance essentielle pour coordonner les stratégies et les pratiques de gouvernance dans toute l’organisation.
Comment mesurer les progrès dans la réduction du déficit de gouvernance ?
Mesurez les progrès à l’aide d’indicateurs tels que la diminution du nombre de sites non gérés, le pourcentage de données sensibles étiquetées, la fréquence des violations de stratégies, le délai de résolution des incidents, les résultats des revues d’accès, les indicateurs de qualité des données et la couverture des contrôles de gouvernance automatisés. Un reporting régulier sur ces indicateurs démontre l’amélioration des capacités de gouvernance dans Microsoft 365.
Quelles sont les prochaines étapes recommandées pour mettre en place un cadre de gouvernance Microsoft 365 durable ?
Élaborez une feuille de route par phases qui comprend l'identification des données et des schémas de collaboration, la définition des stratégies de protection et de rétention des données, le déploiement de Microsoft Purview et des contrôles de sécurité, la mise en place de rôles de gouvernance et d'automatisations, la formation des utilisateurs aux bonnes pratiques de gouvernance, ainsi que la surveillance continue et l'amélioration afin de s'adapter aux nouvelles exigences et aux systèmes d'IA.
En conclusion, combler le déficit de gouvernance de l'IA dans Microsoft 365 n'est pas un projet ponctuel : c'est un engagement continu en faveur de la visibilité, du contrôle et de la collaboration sécurisée. En déployant des outils automatisés, en définissant des responsabilités claires et en exploitant les fonctionnalités avancées de conformité, les organisations peuvent adopter l'innovation sans compromettre leur niveau de sécurité. Pour approfondir ces thèmes et découvrir des actions concrètes applicables à votre environnement, n'hésitez pas à écouter notre épisode complémentaire, Close the Microsoft Teams Channel Governance Gap.