 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Bezpieczne odblokowanie innowacji AI: zarządzanie luką w zarządzaniu AI w Microsoft 365
By Mirko Peters ·
Witamy ponownie w podcaście! Jeśli śledzisz nasze ostatnie odcinki, wiesz, że od pewnego czasu dogłębnie analizujemy operacyjne realia nowoczesnych środowisk chmurowych…
Automatically translated with AI from the original post. Read the English original
Witamy ponownie w podcaście! Jeśli śledzisz nasze ostatnie odcinki, wiesz, że od dłuższego czasu zagłębiamy się w operacyjne realia nowoczesnych środowisk chmurowych. Dziś rozwijamy temat, który nie daje spać administratorom IT, specjalistom ds. bezpieczeństwa i inspektorom ds. zgodności: delikatną równowagę między przesuwaniem granic innowacji AI a utrzymaniem rygorystycznej kontroli nad danymi. Konkretnie przyglądamy się temu, jak narzędzia takie jak Microsoft 365 Copilot zwiększają produktywność, a jednocześnie wprowadzają nowe powierzchnie ataku i ryzyka ekspozycji danych. Jeśli chcesz zgłębić, jak zmiany te wpływają na środowiska Teams, koniecznie posłuchaj powiązanego odcinka: Close the Microsoft Teams Channel Governance Gap.
W miarę jak organizacje ścigają się we wdrażaniu najnowocześniejszej sztucznej inteligencji, często pomijają infrastrukturę niezbędną do jej bezpiecznego wspierania. W tym wpisie wyjaśnimy, czym naprawdę jest luka w zarządzaniu, dlaczego powstaje, jakie wiążą się z nią ryzyka bezpieczeństwa i zgodności oraz jakie konkretne strategie możesz wdrożyć już teraz, aby ją domknąć.
Zrozumienie luki w zarządzaniu
Czym jest luka w zarządzaniu?
Luka w zarządzaniu opisuje różnicę między tym, jak organizacja korzysta z Microsoft 365, a tym, jak zarządza jego bezpieczeństwem i zgodnością. Wiele firm szybko przyjmuje nowe narzędzia, takie jak Microsoft 365 Copilot, lecz ich ramy zarządzania nie nadążają za tym tempem. Luka pojawia się wtedy, gdy zespoły korzystają z Microsoft Teams i innych usług bez jasnych zasad i nadzoru.
- Większość firm z listy Fortune 500 korzysta już z Microsoft 365 Copilot, ale tylko nieliczne w pełni opracowały programy zarządzania.
- Wiele organizacji nadal znajduje się na wczesnym etapie cyfrowego zarządzania – tylko 25% ma kompletny plan zarządzania AI.
- Szybki rozwój Microsoft 365 często wyprzedza budowę solidnego zarządzania w Microsoft 365.
Oznacza to, że choć organizacje czerpią korzyści ze współpracy i AI, mogą nie mieć mechanizmów kontroli potrzebnych do ochrony danych i użytkowników.
Dlaczego ta luka ma znaczenie
Luka w zarządzaniu ma realne konsekwencje dla organizacji. Bez solidnego zarządzania w Microsoft 365 zespoły mierzą się z chaosem i ryzykiem. Problemy często pojawiają się dlatego, że nikt nie wie, kto odpowiada za zarządzanie danymi lub egzekwowanie zasad.
- Rozproszona odpowiedzialność prowadzi do sporów zamiast do rozwiązań.
- Izolowane procesy utrudniają zarządzanie Microsoft 365 jako całością, ponieważ każde narzędzie jest traktowane osobno.
- Braki w zarządzaniu sprawiają, że ważne granice danych stają się niejasne, co może skutkować przypadkowymi wyciekami danych.
Cyfrowe zarządzanie pomaga organizacjom unikać tych problemów, tworząc jasne zasady i odpowiedzialności. Jeśli zespoły nie zajmą się luką w zarządzaniu, ryzykują utratę kontroli nad swoimi informacjami i procesami.
Ukryte ryzyka w Microsoft 365
Wiele zagrożeń w Microsoft 365 pozostaje ukrytych, dopóki nie zacznie sprawiać kłopotów. Na przykład niemal połowa wszystkich kont nie korzysta z uwierzytelniania wieloskładnikowego, przez co jest podatna na ataki. Połączony charakter Microsoft 365 oznacza, że ignorowanie jednej usługi, takiej jak SharePoint, może powodować problemy w innych, na przykład w Teams lub Exchange.
- Nieaktualne dane narastają z czasem, prowadząc do wykorzystywania przestarzałych informacji przy ważnych decyzjach.
- Narzędzia AI, takie jak Copilot, mogą udzielać błędnych odpowiedzi, jeśli opierają się na starych lub nieistotnych danych.
- Organizacje często nie rozumieją, jak wykorzystywane są ich dane, co utrudnia poprawę zarządzania w Microsoft 365.
Większość organizacji wykrywa te zagrożenia dopiero wtedy, gdy coś pójdzie nie tak. Luki w zarządzaniu w Microsoft 365 zwykle ujawniają się podczas audytów lub po incydencie bezpieczeństwa. Zespoły często odkrywają niezarządzane treści i nadmierne udostępnianie dopiero wtedy, gdy dochodzi do uchybień w zakresie zgodności.
- Rozrost danych postępuje, ponieważ użytkownicy każdego dnia tworzą nowe zespoły i witryny.
- Braki w zgodności stają się widoczne w krytycznych momentach, pokazując, że cyfrowe zarządzanie nie było proaktywne.
- Bez jasnych standardów organizacje reagują na problemy zamiast im zapobiegać.
Uwaga: proaktywne cyfrowe zarządzanie w Microsoft 365 pomaga organizacjom wcześnie wychwytywać zagrożenia i chronić dane.
Przyczyny luk w zarządzaniu w Microsoft 365
Szybkie wdrażanie bez planowania
Wiele organizacji szybko przechodzi na Microsoft 365, aby zwiększyć współpracę i produktywność. Często pomijają etap planowania. Ten pośpiech prowadzi do luk w zarządzaniu w Microsoft 365. Użytkownicy mogą nadmiernie udostępniać pliki lub tworzyć kanały bez jasnych zasad. Etykiety dla danych poufnych stają się niespójne. Funkcje zapobiegania utracie danych mogą być włączone, ale nie są egzekwowane. Zasady przechowywania mogą mieć luki, a odpowiedzialność za kanały lub pliki może pozostawać niejasna.
- Nadmierne udostępnianie dokumentów i informacji
- Niespójne etykietowanie danych poufnych
- Zapobieganie utracie danych włączone, ale nieegzekwowane
- Luki w przechowywaniu danych w Teams i SharePoint
- Niejasna odpowiedzialność za kanały i pliki
Te problemy utrudniają śledzenie, kto ma dostęp do czego. Zwiększają też ryzyko przypadkowych wycieków danych. Bez solidnego planu organizacje mają trudności z nadążaniem za tempem zmian w Microsoft 365.
Shadow IT i niezarządzane zespoły w Teams
Shadow IT występuje wtedy, gdy pracownicy korzystają z aplikacji lub usług bez zgody działu IT. W środowiskach Microsoft 365 oznacza to często, że użytkownicy tworzą zespoły lub kanały poza oficjalnymi procesami. Takie niezarządzane zespoły mogą prowadzić do zagrożeń bezpieczeństwa i problemów ze zgodnością.
| Statystyka | Wartość |
|---|---|
| Średnia liczba nieznanych usług chmurowych w firmie | 975 |
| Średnia liczba znanych usług chmurowych w firmie | 108 |
| Odsetek nieautoryzowanych aplikacji SaaS używanych przez przedsiębiorstwa | 52% |
| Odsetek pracowników firm z listy Fortune 1000 korzystających z niezatwierdzonych aplikacji SaaS | 67% |
| Odsetek firm, które doświadczyły incydentów cybernetycznych z powodu shadow IT | 11% |
| Szacowany odsetek wydatków na IT przypadających na shadow IT | 30-40% |
| Odsetek pracowników pozyskujących technologię bez wiedzy działu IT | 41% |
| Przewidywany wzrost liczby pracowników pozyskujących technologię bez wiedzy działu IT | 75% do 2027 r. |
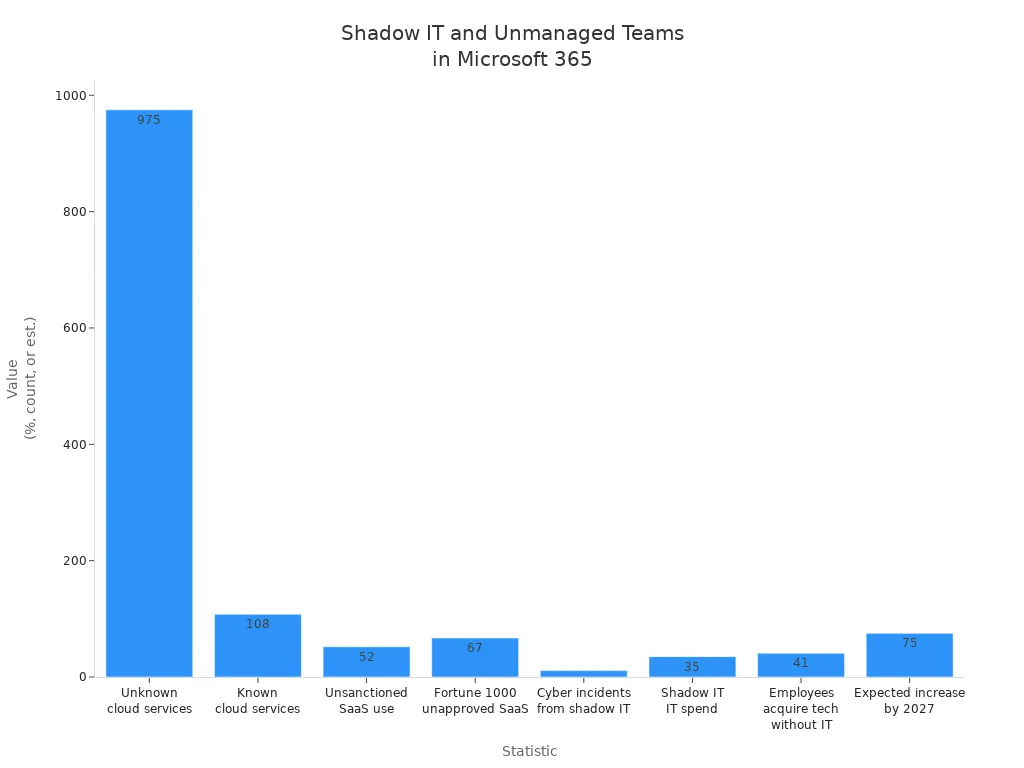
Te dane pokazują, że shadow IT jest poważnym wyzwaniem dla zarządzania w Microsoft 365. Niezarządzane zespoły mogą omijać zapobieganie utracie danych i zarządzanie uprawnieniami, co utrudnia ochronę informacji poufnych.
Niespójne egzekwowanie zasad
Egzekwowanie zasad w Microsoft 365 musi być spójne, aby chronić dane. Wiele organizacji ma problemy, ponieważ konfiguruje zasady raz i nigdy ich nie przegląda. Mogą sądzić, że zarządzanie jest jednorazowym projektem, podczas gdy wymaga stałej uwagi.
- Błędy w konfiguracji zasad mogą powodować, że kilka reguł wykrywa te same typy danych.
- Niektóre ustawienia zasad nie działają ze wszystkimi wersjami programu Outlook.
- Warunki udostępniania zewnętrznego mogą wpływać na wskazówki zasad w SharePoint Online i OneDrive for Business.
- Wskazówki dotyczące poczty (MailTips) i wskazówki zasad muszą być włączone dla klientów programu Outlook.
- Starsze zasady zapobiegania utracie danych w Exchange Online należy zaktualizować, aby uniknąć problemów.
Organizacje czasem zapominają skonfigurować protokoły uwierzytelniania poczty, takie jak SPF, DKIM i DMARC. Mogą też pozostawić zasady ochrony przed phishingiem i spamem na ustawieniach domyślnych. Te zaniedbania zwiększają ryzyko ataków phishingowych i podszywania się. Regularne przeglądy i aktualizacje pomagają zamknąć lukę w zarządzaniu w Microsoft 365.
Brak widoczności i raportowania
Widoczność i raportowanie odgrywają kluczową rolę w utrzymaniu silnego zarządzania w Microsoft 365. Wiele organizacji ma trudności ze śledzeniem tego, kto uzyskuje dostęp do informacji, jak dane się przemieszczają i gdzie przechowywane są wrażliwe pliki. Bez jasnych raportów zespoły nie mogą identyfikować ryzyk ani egzekwować zasad zapobiegania utracie danych. Ten brak nadzoru prowadzi do luk, które zagrażają bezpieczeństwu i zgodności.
Zespoły często tworzą kanały w Microsoft Teams bez odpowiedniego monitorowania. Administratorzy mogą nie widzieć, którzy użytkownicy udostępniają pliki lub zapraszają gości. Gdy narzędzia raportowania nie dostarczają informacji w czasie rzeczywistym, nieautoryzowany dostęp może pozostać niezauważony. Zapobieganie utracie danych staje się mniej skuteczne, ponieważ zespoły nie mogą szybko wykryć naruszeń. W rezultacie informacje poufne mogą opuścić organizację bez ostrzeżenia.
| Wpływ niskiego poziomu dojrzałości zarządzania | Opis |
|---|---|
| Brak uwagi na zgodność | Organizacje na poziomie dojrzałości 100 wykazują minimalne zainteresowanie zgodnością i brakuje im niezbędnych zasad oraz procedur. |
| Ryzyko naruszenia danych | Brak kontroli i szkoleń zwiększa prawdopodobieństwo ujawnienia i kradzieży danych wrażliwych. |
| Wyższe koszty i nieefektywność | Wyższe koszty eDiscovery i nieefektywność wynikają z nieustrukturyzowanych informacji oraz długiego czasu wyszukiwania dokumentów. |
| Pojawienie się shadow IT | Pracownicy mogą tworzyć nieautoryzowane rozwiązania do przechowywania dokumentów, co prowadzi do wyzwań w zarządzaniu. |
| Niejasna odpowiedzialność | Brak przejrzystości w zarządzaniu informacjami może skutkować niekontrolowanym rozproszeniem danych i ryzykiem ich utraty. |
Zespoły, które nie korzystają z funkcji raportowania w Microsoft 365, są narażone na większe ryzyko. Mogą nie zauważyć oznak niekontrolowanego rozproszenia danych lub shadow IT. Niejasna odpowiedzialność utrudnia przypisanie odpowiedzialności za zapobieganie utracie danych. Gdy organizacja nie ma pełnego wglądu, więcej czasu poświęca na wyszukiwanie dokumentów, a mniej na ochronę informacji.
Uwaga: regularne raportowanie pomaga zespołom wychwytywać nietypową aktywność i egzekwować zasady zapobiegania utracie danych. Administratorzy mogą korzystać z pulpitów nawigacyjnych, aby śledzić udostępnianie plików, dostęp gości i tworzenie kanałów. Te narzędzia pomagają organizacjom reagować na zagrożenia, zanim przerodzą się w incydenty.
Zarządzanie w Microsoft 365: wyzwania operacyjne
Złożoność ekosystemu Microsoft 365
Ekosystem Microsoft 365 obejmuje wiele aplikacji, takich jak Teams, SharePoint i OneDrive. Każde narzędzie oferuje unikalne funkcje, ale ta różnorodność stwarza wyzwania dla organizacji. Użytkownicy muszą nauczyć się zarządzać ustawieniami i łączyć różne usługi. Administratorzy często mają trudność z śledzeniem wszystkich zmian i aktualizacji.
| Kategoria | Opis |
|---|---|
| Integracja | Wyzwania związane z integracją różnych aplikacji w ekosystemie Microsoft 365. |
| Wsparcie klienta | Trudności w uzyskaniu terminowego i skutecznego wsparcia dla użytkowników poruszających się po ekosystemie. |
| Projekt i złożoność | Skomplikowana konstrukcja platformy utrudnia doświadczenia użytkownika i zarządzanie. |
| Prywatność i bezpieczeństwo | Obawy dotyczące prywatności danych i bezpieczeństwa wynikające ze złożoności zarządzania wieloma aplikacjami. |
| Koszty i cennik | Problemy związane ze zrozumieniem struktury cenowej i skutecznym zarządzaniem kosztami. |
| Wydajność i zgodność | Wyzwania związane z zapewnieniem zgodności i wydajności w różnych aplikacjach i usługach. |
Funkcje samoobsługi dają pracownikom większą swobodę, ale jednocześnie utrudniają zarządzanie. Organizacje muszą znaleźć równowagę między niezależnością użytkowników a silnymi mechanizmami kontroli bezpieczeństwa i uprawnień. Skuteczne zarządzanie pomaga chronić dane i zapewnia zgodność z zasadami firmy.
Zdecentralizowana administracja
Wiele organizacji korzysta w Microsoft 365 ze zdecentralizowanej administracji. Oznacza to, że różne działy lub zespoły zarządzają własnymi ustawieniami i użytkownikami. Choć takie podejście może przyspieszać podejmowanie decyzji, często prowadzi do niespójnych praktyk w zakresie bezpieczeństwa i uprawnień.
Rozproszone podejście zwiększa nakład pracy potrzebny do monitorowania zgodności. Administratorzy mogą nie wiedzieć, kto kontroluje określone zespoły lub kanały. Ręczne zadania związane z zarządzaniem stają się czasochłonne i podatne na błędy. Ciągłe monitorowanie jest niezbędne, aby wykrywać zmiany i utrzymywać zgodność w całej organizacji.
- Ciągłe monitorowanie jest niezbędne dla zgodności.
- Zarządzanie ustawieniami w różnych narzędziach jest złożone.
- Ręczne zadania związane z zarządzaniem są pracochłonne i podatne na błędy ludzkie.
Gdy organizacja nie koordynuje swoich działań, naraża się na luki w zakresie bezpieczeństwa i uprawnień. Regularne przeglądy i jasna komunikacja pomagają ograniczyć te ryzyka.
Zarządzanie użytkownikami i dostępem
Zarządzanie użytkownikami i dostępem stanowi fundament skutecznego zarządzania w Microsoft 365. Administratorzy muszą kontrolować, kto może uzyskać dostęp do wrażliwych informacji i jakie czynności może wykonywać. Najlepsze praktyki obejmują włączenie uwierzytelniania wieloskładnikowego dla wszystkich użytkowników. Ten krok chroni konta przed nieautoryzowanym dostępem.
Istotną rolę odgrywają również bezpieczne zasady dotyczące haseł. Słabe hasła ułatwiają atakującym uzyskanie dostępu. Konta administratorów powinny zawsze korzystać z uwierzytelniania wieloskładnikowego, ponieważ mają wyższy poziom dostępu i wiążą się z większym ryzykiem. Te kroki pomagają organizacjom utrzymać silne bezpieczeństwo i uprawnienia.
- Włącz uwierzytelnianie wieloskładnikowe dla wszystkich użytkowników.
- Stosuj bezpieczne zasady dotyczące haseł.
- Traktuj konta administratorów priorytetowo, zapewniając im dodatkową ochronę.
Stosując te praktyki, organizacje ograniczają ryzyko naruszenia danych i poprawiają ogólny stan bezpieczeństwa oraz uprawnień. Stałe procesy zarządzania zapewniają, że dostęp użytkowników pozostaje odpowiedni wraz ze zmianami w zespołach i projektach.
Problemy w zarządzaniu cyklem życia
Zarządzanie cyklem życia w Microsoft 365 stanowi stałe wyzwanie dla organizacji. Wraz z tworzeniem nowych kanałów i projektów administratorzy muszą śledzić stan i właściciela każdego zasobu. Bez ustrukturyzowanego procesu zespoły i kanały szybko mogą stać się nieaktualne lub niezarządzane, co prowadzi do ryzyka bezpieczeństwa i zgodności.
Osierocone zespoły i kanały
Osierocone zespoły i kanały w usłudze Teams powstają wtedy, gdy nie ma już aktywnego właściciela, który mógłby nimi zarządzać. Taka sytuacja często występuje, gdy pracownicy odchodzą z firmy lub zmieniają stanowiska. Bez właściciela nikt nie monitoruje członkostwa, uprawnień ani treści. Goście i użytkownicy zewnętrzni mogą pozostawać w usłudze Teams bezterminowo, co zwiększa ryzyko nieuprawnionego dostępu. Osierocone kanały mogą też przechowywać poufne lub nieaktualne informacje, które nikt nie przegląda ani nie usuwa.
Właściciele odgrywają kluczową rolę w zarządzaniu cyklem życia. Decydują, kto może dołączyć lub opuścić zespół, ustawiają uprawnienia, monitorują aktywność i dbają o zgodność z zasadami.
| Odpowiedzialność | Opis |
|---|---|
| Zarządzanie członkostwem w zespole | Właściciele decydują, kto może dołączyć do zespołu lub go opuścić, w tym goście. |
| Kontrola nad zasadami | Właściciele ustawiają uprawnienia do tworzenia kanałów i zarządzania ustawieniami. |
| Zarządzanie cyklem życia | Właściciele mogą edytować, usuwać, odnawiać, archiwizować lub przywracać zespoły. |
| Monitorowanie aktywności | Właściciele śledzą aktywność zespołu, aby szybko reagować na problemy. |
| Zarządzanie danymi | Właściciele dbają o bezpieczeństwo danych oraz zgodność z przepisami. |
| Zapewnienie zgodności | Właściciele dbają o przestrzeganie przepisów prawa i zasad obowiązujących w organizacji. |
| Wspieranie współpracy | Właściciele zachęcają członków zespołu do skutecznej współpracy. |
Rozproszenie danych
Rozproszenie danych następuje wtedy, gdy informacje trafiają do zbyt wielu zespołów i kanałów bez nadzoru. Użytkownicy tworzą nowe przestrzenie dla każdego projektu lub tematu, ale niewiele z nich jest później porządkowanych lub usuwanych. Z czasem prowadzi to do bałaganu, utrudnia znalezienie ważnych dokumentów i śledzenie, gdzie znajdują się wrażliwe dane.
Niekontrolowane rozproszenie danych zwiększa ryzyko przypadkowych wycieków i podnosi koszty wykrywania dowodów w postępowaniach (eDiscovery). Administratorzy muszą korzystać z narzędzi raportowania, aby monitorować wzrost ilości danych i egzekwować zasady przechowywania. Regularne audyty oraz jasno przypisana odpowiedzialność za zespoły pomagają kontrolować rozproszenie danych. Dzięki uporządkowanym zespołom i kanałom organizacje zwiększają bezpieczeństwo, obniżają koszty i wspierają działania na rzecz zgodności.
Ryzyka dla bezpieczeństwa i zgodności
Wyciek danych i nieuprawniony dostęp
Wyciek danych oraz nieuprawniony dostęp pozostają najpoważniejszymi problemami organizacji korzystających z usługi Microsoft 365. Wiele firm jest narażonych na te ryzyka z powodu błędnych konfiguracji i zbyt szerokich uprawnień dostępu. Gdy uprawnienia stopniowo się rozjeżdżają, użytkownicy mogą zobaczyć lub udostępnić informacje, do których nie powinni mieć dostępu. Prowadzi to do przypadkowego ujawnienia danych i zwiększa ryzyko naruszeń zgodności.
| Rodzaj ryzyka | Opis |
|---|---|
| Błędne konfiguracje i zbyt szerokie uprawnienia dostępu | Uprawnienia mogą się stopniowo rozjeżdżać, prowadząc do przypadkowego ujawnienia danych i ryzyka naruszenia zgodności. |
| Rozproszenie danych i konflikty zasad przechowywania | Trudności w zarządzaniu danymi wynikające z niejasnych zasad przechowywania mogą komplikować audyty. |
| Ryzyko wewnętrzne i shadow IT | Użytkownicy wewnętrzni mogą nieświadomie tworzyć zagrożenia, udostępniając pliki lub korzystając z nieautoryzowanych aplikacji. |
| Luki w widoczności i możliwości audytu | Brak przejrzystości co do dostępu do danych i ich zmian może prowadzić do martwych punktów w zgodności. |
W 2021 roku 85% firm korzystających z usługi Microsoft 365 doświadczyło naruszenia bezpieczeństwa. Średni globalny koszt wycieku danych w 2023 roku wyniósł 4,45 mln USD. Liczby te pokazują poważne skutki finansowe pojedynczego incydentu. W jednym przypadku przejęte konto użytkownika uzyskało dostęp do usług OneDrive, SharePoint i Teams przez siedem dni bez wykrycia. Główną przyczyną była awaria w obszarze operacji bezpieczeństwa. Dzienniki zdarzeń były zbierane, ale nie były analizowane, więc nie wygenerowano żadnych alertów. W innym incydencie błędna konfiguracja w usłudze Microsoft Azure ujawniła tysiące kont klientów i baz danych. Stało się tak, ponieważ błąd popełnił zewnętrzny partner.
Naruszenia wymogów regulacyjnych
Naruszenia wymogów regulacyjnych mogą mieć poważne konsekwencje dla organizacji. Gdy zespoły nie przestrzegają zasad postępowania z danymi wrażliwymi, mogą zostać ukarane grzywnami lub stać się przedmiotem postępowania prawnego. Niejasne zasady przechowywania i rozproszenie danych utrudniają udowodnienie zgodności podczas audytów. Incydent naruszenia zgodności często ujawnia te luki zbyt późno.
Wiele organizacji ma trudności z nadążaniem za zmieniającymi się przepisami. Mogą nie aktualizować zasad ani nie szkolić pracowników z nowych wymogów. Zwiększa to ryzyko incydentu związanego ze zgodnością. Luki w widoczności i możliwości audytu utrudniają śledzenie, kto uzyskał dostęp do ważnych informacji lub je zmienił. Bez jasnej dokumentacji organizacje nie są w stanie wykazać, że przestrzegały prawa.
Zagrożenia wewnętrzne i błędy ludzkie
Zagrożenia wewnętrzne i błędy ludzkie odgrywają dużą rolę w lukach w zarządzaniu danymi w usłudze Microsoft 365. Pracownicy mogą przypadkowo udostępnić poufne pliki lub korzystać z nieautoryzowanych aplikacji. Te działania mogą prowadzić do wycieków danych i kradzieży własności intelektualnej. Złożoność zarządzania danymi na wielu platformach dodatkowo zwiększa te ryzyka.
- Zagrożenia wewnętrzne i błędy ludzkie to główne czynniki prowadzące do luk w zarządzaniu w Microsoft 365.
- Skutkiem tych problemów mogą być poważne konsekwencje, takie jak wycieki danych i kradzież własności intelektualnej.
- Złożoność zarządzania danymi na wielu platformach zwiększa ryzyko związane z zagrożeniami wewnętrznymi.
Luki w audycie i monitorowaniu
Luki w audycie i monitorowaniu w Microsoft 365 stwarzają organizacjom poważne wyzwania. Wiele zespołów uważa, że po skonfigurowaniu środowiska ich praca jest skończona. W rzeczywistości ciągłe monitorowanie jest niezbędne, aby zapewnić solidne bezpieczeństwo i zgodność z przepisami. Bez regularnych audytów organizacja nie widzi, kto uzyskuje dostęp do wrażliwych danych ani kiedy dochodzi do zmian.
Luka w zarządzaniu AI w Microsoft 365
Treści i bezpieczeństwo generowane przez AI
Rozwój sztucznej inteligencji w Microsoft 365 zmienił sposób, w jaki organizacje zarządzają treściami i bezpieczeństwem. Microsoft 365 Copilot w szybkim tempie generuje dokumenty, wiadomości e-mail i notatki ze spotkań. Ten wzrost liczby treści tworzonych przez AI może utrudniać zarządzanie nimi. Wiele organizacji zauważa, że pliki generowane przez AI nie mają jednolitej struktury. Ten brak spójności sprawia, że trudniej nimi zarządzać, wyszukiwać je i audytować.
Narzędzia AI także zwiększają ilość danych. Pracownicy mogą czuć się przytłoczeni nadmiarem nowych treści, co może ukrywać ważne informacje. Integracja AI z platformami współpracy czasem prowadzi do przypadkowego udostępniania poufnych informacji. Microsoft 365 Copilot może uzyskiwać dostęp do dużych zbiorów danych organizacji i je przeszukiwać, co zwiększa ryzyko ujawnienia danych. Zespoły bezpieczeństwa muszą dostosować swoje strategie, aby sprostać tym nowym wyzwaniom i zamknąć lukę w zarządzaniu AI.
- Treści generowane przez AI mogą nie mieć jednolitej struktury, co utrudnia zarządzanie nimi i audytowanie.
- Wzrost ilości danych może prowadzić do przeciążenia informacjami, ukrywając kluczowe wnioski.
- Integracja z narzędziami do współpracy zwiększa ryzyko nieumyślnego udostępnienia poufnych danych.
- Szybkie wdrażanie AI może przytłoczyć pracowników i prowadzić do oporu.
Ryzyka związane z automatyzacją i przepływami pracy
Narzędzia do automatyzacji, takie jak Power Automate, pomagają organizacjom usprawniać zadania w Microsoft 365. Mogą jednak także wprowadzać nowe zagrożenia, jeśli nie są starannie zarządzane. Luki w zabezpieczeniach mogą się pojawić, gdy zautomatyzowane przepływy pracy nie podlegają odpowiedniemu nadzorowi. Ograniczona widoczność działań automatyzacji może tworzyć martwe punkty. Poufne dane mogą wyjść poza organizację bez ich zauważenia.
Microsoft 365 Copilot może pomagać w monitorowaniu tych przepływów pracy, ale organizacje muszą skonfigurować rygorystyczne kontrole dostępu. Kontrola dostępu oparta na rolach ogranicza, kto może tworzyć lub zmieniać zautomatyzowane przepływy. Zasady zapobiegania utracie danych zapobiegają opuszczaniu bezpiecznych środowisk przez poufne informacje. Ciągłe audytowanie i solidne monitorowanie zapewniają, że każde działanie jest rejestrowane i sprawdzane. Wyłączenie niepotrzebnych narzędzi automatyzacji zmniejsza powierzchnię ataku i pomaga zamknąć lukę w zarządzaniu AI.
Nowe powierzchnie ataku
Integracja AI w Microsoft 365 stworzyła nowe powierzchnie ataku dla organizacji. Microsoft 365 Copilot może uzyskiwać dostęp do poufnych danych w całej platformie, co zwiększa ryzyko ekspozycji, jeśli nie jest właściwie zarządzany. Zespoły bezpieczeństwa mają teraz nowe obowiązki. Muszą skupić się na ochronie danych wykorzystywanych przez aplikacje AI oraz na monitorowaniu tego, jak AI wchodzi w interakcje z informacjami organizacji.
| Najważniejsze ustalenia | Opis |
|---|---|
| Zwiększone ryzyko | Wykorzystanie generatywnej AI przez użytkowników doprowadziło do wzrostu incydentów bezpieczeństwa danych, prawie podwajając ich odsetek z 27% w 2023 r. do 40% w 2024 r. |
| Nowe obowiązki | Integracja AI zmieniła obowiązki zespołów ds. bezpieczeństwa danych, które koncentrują się teraz na zabezpieczaniu danych wykorzystywanych przez aplikacje AI. |
| Ekspozycja danych | Microsoft 365 Copilot może uzyskiwać dostęp do poufnych danych w całej organizacji i je przeszukiwać, co zwiększa ryzyko ich ujawnienia. |
Równowaga między innowacją a kontrolą
Organizacje stają przed wyzwaniem, gdy wprowadzają narzędzia AI w Microsoft 365. Chcą zachęcać do innowacji, ale jednocześnie muszą zachować kontrolę nad bezpieczeństwem i zgodnością z przepisami. Liderzy muszą znaleźć równowagę, która pozwoli zespołom korzystać z nowych technologii bez narażania danych na ryzyko.
Wiele organizacji zaczyna od jasno określonych celów. Ustalają cele zgodne z wizją AI i potrzebami biznesu. Ten krok pomaga wszystkim zrozumieć, po co organizacja wykorzystuje AI i co chce osiągnąć. Zespoły inwestują także w skalowalną infrastrukturę, czyli budują systemy, które mogą rosnąć wraz ze wzrostem wykorzystania AI. Solidna infrastruktura wspiera wydajne działanie AI i zmniejsza ryzyko spowolnień lub awarii. Kolejnym kluczowym czynnikiem są wysokiej jakości dane. Zespoły muszą dbać o to, aby dane były dokładne i aktualne. Wdrażają też silne zasady zarządzania, aby tylko właściwe osoby miały dostęp do informacji poufnych.
- Określ jasne cele, które łączą wizję AI z celami biznesowymi.
- Inwestuj w skalowalną infrastrukturę, aby wspierać wydajne działanie AI.
- Utrzymuj wysoką jakość danych i egzekwuj silne zasady zarządzania.
Zamykanie luki w zarządzaniu: strategie i najlepsze praktyki
Jasne zasady zarządzania
Organizacje muszą zacząć od ustanowienia jasnych zasad zarządzania. Zasady te określają, jak zespoły zarządzają informacjami, nadają uprawnienia i chronią dane poufne. Liderzy ustalają reguły tworzenia kanałów, dostępu gości i udostępniania dokumentów. Precyzują też role i obowiązki każdego członka zespołu. Rada ds. zarządzania nadzoruje te zasady i zapewnia odpowiedzialność.
Automatyczne egzekwowanie zasad
Automatyczne egzekwowanie zasad wzmacnia zarządzanie w Microsoft 365. Zespoły używają narzędzi do ustawiania reguł ochrony danych, kontroli dostępu i zgodności. Automatyzacja zapewnia, że zasady są stosowane konsekwentnie we wszystkich kanałach i zespołach. Microsoft 365 Copilot umożliwia zarządzanie uwzględniające kontekst na dużą skalę, monitorując treści od utworzenia do wygaśnięcia.
Zarządzanie cyklem życia i dostępem
Zarządzanie cyklem życia i dostępem odgrywa kluczową rolę w zarządzaniu w Microsoft 365. Zespoły muszą planować każdy etap, od utworzenia po wycofanie. Administratorzy analizują potrzeby i definiują procesy dla każdego etapu cyklu życia. Ustandaryzowane szablony upraszczają konfigurację zespołów i przepływy zatwierdzania.
Zaawansowane raportowanie i widoczność
Skuteczne zarządzanie w Microsoft 365 zależy od zaawansowanego raportowania i jasnej widoczności. Organizacje muszą wiedzieć, kto uzyskuje dostęp do danych, kiedy następują zmiany i gdzie znajdują się informacje poufne. Bez tego wglądu zespoły nie są w stanie wykrywać zagrożeń ani skutecznie egzekwować zasad.
Przykłady z praktyki i historie sukcesu
Studium przypadku: usługi finansowe
Duża firma usług finansowych miała problemy z bezpieczeństwem danych i zgodnością w Microsoft 365. Firma zarządzała tysiącami rekordów klientów i musiała chronić informacje poufne. Zespoły często tworzyły nowe kanały bez jasnych reguł. Prowadziło to do niejasności, kto może uzyskać dostęp do ważnych plików.
Studium przypadku: produkcja
Globalna firma produkcyjna borykała się z rozproszeniem danych i osieroconymi zespołami w usłudze Teams. Pracownicy tworzyli nowe zespoły dla każdego projektu, ale wiele kanałów stawało się nieaktywnych po zakończeniu projektów. Poufne pliki projektowe i umowy pozostawały w tych nieużywanych kanałach. Firma obawiała się wycieków danych i wysokich kosztów wykonywania eDiscovery.
Budowanie trwałych ram zarządzania
Ciągłe doskonalenie
Trwałe ramy zarządzania w Microsoft 365 wymagają stałej uwagi. Zespoły muszą regularnie przeglądać zasady i procesy. Technologia zmienia się szybko, dlatego organizacje muszą dostosowywać swoje strategie zarządzania. Powinny planować okresowe audyty, aby wykrywać luki lub nieaktualne reguły. Administratorzy mogą wykorzystywać opinie użytkowników, aby usprawniać przepływy pracy i rozwiązywać problemy, które najbardziej przeszkadzają.
Dopasowanie zarządzania do celów biznesowych
Zarządzanie powinno wspierać ogólne cele firmy. Liderzy muszą powiązać zasady zarządzania z misją i wartościami firmy. Na przykład firma ceniąca innowacyjność powinna umożliwiać elastyczną współpracę, chroniąc jednocześnie dane poufne. Zespoły muszą rozumieć, jak zarządzanie pomaga im osiągać ich cele.
Mierzenie sukcesu
Mierzenie skuteczności działań w zakresie zarządzania pomaga organizacjom się rozwijać. Zespoły powinny śledzić kluczowe wskaźniki, takie jak liczba naruszeń zasad, czas rozwiązywania incydentów i poziom adopcji przez użytkowników. Pulpity i raporty dostarczają przejrzystych danych do podejmowania decyzji.
Lista kontrolna zarządzania danymi w Microsoft 365
Cel: zidentyfikować i usunąć lukę w zarządzaniu w Microsoft 365.
- Zinwentaryzuj wszystkie obciążenia Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) i zmapuj lokalizacje danych
- Wskaż właścicieli danych i opiekunów danych dla każdego obciążenia i każdej domeny biznesowej
- Przeprowadź przegląd klasyfikacji danych (poufne, tajne, wewnętrzne, publiczne) w całym Microsoft 365
- Sprawdź, czy zasady przechowywania i usuwania są zdefiniowane i stosowane zgodnie z klasyfikacją danych
- Potwierdź, że etykiety poufności oraz mechanizmy ochrony (szyfrowanie, DLP) są skonfigurowane i egzekwowane
- Przeprowadź audyt uprawnień dostępu: przejrzyj przypisania ról, grupy Azure AD oraz ustawienia udostępniania zewnętrznego
- Oceń zakres zasad dostępu warunkowego i uwierzytelniania wieloskładnikowego dla dostępu uprzywilejowanego i ryzykownego
- Upewnij się, że zasady w usłudze Microsoft Purview / centrum zgodności są aktywne i zgodne z wymogami prawnymi i regulacyjnymi
- Przejrzyj reguły Data Loss Prevention (DLP) pod kątem zakresu ochrony oraz fałszywie dodatnich i fałszywie ujemnych wyników
- Sprawdź stosowanie etykiet przechowywania (automatyczne stosowanie, etykiety domyślne) w kluczowych repozytoriach treści
- Upewnij się, że rejestrowanie zdarzeń audytu i alerty są włączone, przechowywane i monitorowane
- Przeprowadź oceny ryzyka i zgodności, aby wykryć lukę w zarządzaniu w usłudze Microsoft 365 (błędne konfiguracje, luki w zakresie zasad)
- Wdrażaj zautomatyzowane usuwanie typowych błędów konfiguracji zarządzania, tam gdzie jest to możliwe
- Ustal regularne przeglądy zarządzania oraz harmonogram raportowania z interesariuszami
- Zapewnij szkolenia z zarządzania dostosowane do ról dla administratorów, właścicieli i użytkowników końcowych
- Zdefiniuj procedury reagowania na incydenty i naruszenia danych charakterystyczne dla usługi Microsoft 365
- Dokumentuj zasady, standardy i wyjątki; prowadź podręcznik zarządzania (governance playbook)
- Monitoruj i przeglądaj uprawnienia aplikacji zewnętrznych oraz zgody udzielane w usłudze M365
- Wdrażaj zarządzanie cyklem życia kont, grup, witryn i zespołów (tworzenie, przegląd, wycofanie)
- Planuj okresowe analizy luk względem ram regulacyjnych i zasad wewnętrznych
Często zadawane pytania: zarządzanie w usłudze Microsoft 365: solidna struktura zarządzania współpracą i ochroną danych
Czym jest „luka w zarządzaniu w usłudze Microsoft 365”?
„Luka w zarządzaniu w usłudze Microsoft 365” oznacza rozbieżność między wbudowanymi możliwościami zarządzania platformy a rzeczywistymi potrzebami organizacji w tym zakresie. Obejmuje ona architekturę, mechanizmy kontroli, cykl życia danych, zarządzanie uprawnieniami oraz skuteczne zarządzanie danymi w całej usłudze Microsoft 365. Pojawia się wtedy, gdy praktyki, zasady lub egzekwowanie zarządzania są niewystarczające, aby kontrolować dane przedsiębiorstwa, dane nieustrukturyzowane, współpracę w chmurze, agentów AI, takich jak Microsoft 365 Copilot, lub zagrożenia bezpieczeństwa wynikające z zachowań użytkowników i integracji.
Dlaczego w środowiskach Microsoft 365 pojawia się luka w zarządzaniu?
Luka w zarządzaniu pojawia się, ponieważ Microsoft 365 jest bardzo elastyczny i rozległy: wiele źródeł danych, narzędzi do współpracy i aplikacji zewnętrznych sprawia, że decyzje dotyczące zarządzania są złożone. Organizacje często nie mają struktury zarządzania w usłudze Microsoft 365, spójnych zasad ochrony i przechowywania danych, jasno określonych ról w zakresie mechanizmów zarządzania ani odpowiednich zabezpieczeń. Szybkie wdrażanie, innowacje AI (w tym Microsoft 365 Copilot i agenci AI) oraz zdecentralizowana współpraca dodatkowo pogłębiają tę lukę.
Jak luka w zarządzaniu wpływa na współpracę i zarządzanie współpracą?
Luka w zarządzaniu osłabia zarządzanie współpracą, tworząc niespójne kontrole dostępu, niejasną odpowiedzialność za witryny i zespoły oraz niekontrolowane udostępnianie, które naraża dane wrażliwe. Wpływa też na wartość biznesową współpracy, obniżając zaufanie do jakości danych i utrudniając kruchą współpracę między zespołami. Odpowiednie zarządzanie jest niezbędne, aby zrównoważyć otwartą współpracę z bezpieczeństwem i zgodnością.
Jakie są typowe sygnały, że nasza organizacja ma lukę w zarządzaniu w usłudze Microsoft 365?
Do typowych sygnałów należą: niekontrolowane udostępnianie danych wrażliwych, niespójne praktyki przechowywania i cyklu życia danych, osierocone zespoły i witryny, mnożenie się zduplikowanych źródeł danych, brak widoczności danych przedsiębiorstwa, sporadyczne stosowanie najlepszych praktyk zarządzania oraz słaba koordynacja mechanizmów zarządzania, takich jak Microsoft Purview i kontrole bezpieczeństwa.
Jak zacząć zamykać lukę w zarządzaniu — czym jest praktyczny plan zarządzania?
Zacznij od oceny środowiska i danych organizacji, aby zmapować źródła danych, lokalizacje danych nieustrukturyzowanych oraz wzorce współpracy. Określ cele zarządzania oraz strukturę zarządzania w usłudze Microsoft 365, obejmującą modele uprawnień, ochronę danych, przechowywanie danych i jakość danych. Ustal priorytety działań: wdróż kontrole dostępu, egzekwuj klasyfikację i etykietowanie za pomocą Microsoft Purview, twórz reguły cyklu życia, sformalizuj role zarządzania i w miarę możliwości stosuj automatyzację, aby zapewnić skalowalność.
Jaką rolę odgrywa Microsoft Purview w usuwaniu luki w zarządzaniu?
Microsoft Purview zapewnia podstawowe funkcje zarządzania danymi, obejmujące klasyfikację, etykietowanie, zapobieganie utracie danych (DLP) i przechowywanie w usłudze Microsoft 365. Pomaga zbudować skuteczne zarządzanie danymi, umożliwiając stosowanie zasad dla poufnych danych, ochrony danych i zarządzania przechowywaniem, poprawiając widoczność danych w środowisku oraz wspierając zgodność z przepisami i dobrymi praktykami zarządzania.
Jak agenci AI i Microsoft 365 Copilot wpływają na wymagania dotyczące zarządzania?
Agenci AI i Microsoft 365 Copilot wprowadzają nowe kwestie do uwzględnienia w zarządzaniu, takie jak dane wykorzystywane w monitach do modeli, prywatność danych organizacji', dostęp do korporacyjnych źródeł danych oraz możliwość audytu systemów AI. Odpowiednie zarządzanie musi obejmować mechanizmy kontroli innowacji AI, ograniczenia ekspozycji danych, monitorowanie działań podejmowanych przez AI oraz zasady chroniące poufne dane, jednocześnie umożliwiając czerpanie wartości biznesowej z systemów AI.
Jakie mechanizmy zarządzania powinniśmy zastosować w odniesieniu do uprawnień i dostępu w usłudze Microsoft 365?
Zastosuj model najmniejszych uprawnień z kontrolą dostępu opartą na rolach, zasadami dostępu warunkowego, regularnymi przeglądami dostępu oraz dostępem just-in-time there, gdzie jest to możliwe. Wdróż praktyki zarządzania obejmujące dostęp gości, udostępnianie zewnętrzne i cykl życia grup, a także wykorzystaj automatyzację, aby wymuszać spójne ustawienia uprawnień w zespołach i witrynach, chroniąc dane przedsiębiorstwa.
Jak chronić poufne dane i zapewnić jakość danych w usłudze Microsoft 365?
Chroń poufne dane, klasyfikując i etykietując zawartość, wdrażając zasady DLP, szyfrując dane w tranzycie i w spoczynku oraz ograniczając udostępnianie poufnych danych. Poprawiaj jakość danych, definiując standardy metadanych, automatyzując zasady cyklu życia danych, konsolidując zduplikowane źródła danych oraz stosując dobre praktyki zarządzania, aby zapewnić wiarygodne i godne zaufania dane przedsiębiorstwa.
Z jakimi ograniczeniami należy się liczyć, wdrażając zarządzanie w usłudze Microsoft 365?
Ograniczenia obejmują granice platformy, luki w integracji z aplikacjami zewnętrznymi, trudności z wdrożeniem przez użytkowników oraz złożoność wynikającą z danych nieustrukturyzowanych. Techniczne ograniczenia w automatyzacji niektórych procesów zarządzania oraz konieczność ciągłego dostrajania zasad (szczególnie w przypadku agentów AI) sprawiają, że zarządzanie jest procesem ciągłym, a nie jednorazowym projektem.
Czym różnią się praktyki zarządzania w środowiskach chmurowych (cloud-first) i tradycyjnych lokalnych?
Środowiska cloud-first wymagają zarządzania, które kładzie nacisk na dynamiczne modele uprawnień, zautomatyzowane mechanizmy kontroli cyklu życia danych oraz monitorowanie w czasie rzeczywistym, podczas gdy tradycyjne zarządzanie lokalne opierało się często na statycznych granicach i procesach ręcznych. Skuteczne zarządzanie danymi w usłudze Microsoft 365 musi dostosowywać się do skali chmury, rozproszonego charakteru współpracy oraz powszechności danych nieustrukturyzowanych.
Jakie dobre praktyki zarządzania zwiększają gotowość do audytów i zgodności z przepisami?
Do dobrych praktyk należą dokumentowanie decyzji dotyczących zarządzania, stosowanie spójnych zasad klasyfikacji i przechowywania, centralizowanie dzienników audytu, egzekwowanie DLP i szyfrowania, przeprowadzanie okresowych przeglądów dostępu oraz wykorzystywanie usługi Microsoft Purview do raportowania zgodności. Udokumentowana struktura zarządzania Microsoft 365 oraz solidna struktura zarządzania zwiększają gotowość i pokazują kontrolę nad danymi przedsiębiorstwa.
Kto powinien odpowiadać za zarządzanie wdrożeniem Microsoft 365: IT, dział bezpieczeństwa czy biznes?
Odpowiedzialność powinna być wspólna: IT zapewnia architekturę platformy i automatyzację, dział bezpieczeństwa egzekwuje mechanizmy kontroli bezpieczeństwa oraz praktyki bezpieczeństwa Microsoft 365, a jednostki biznesowe odpowiadają za zarządzanie danymi i decyzje dotyczące wartości biznesowej oraz cyklu życia danych. Kluczowym elementem zarządzania jest międzyfunkcyjna rada ds. zarządzania, która koordynuje zasady i praktyki zarządzania w całej organizacji.
Jak mierzyć postępy w zmniejszaniu luki w zarządzaniu?
Postępy można mierzyć za pomocą wskaźników, takich jak liczba witryn bez zarządzania, odsetek danych poufnych objętych etykietami, częstotliwość naruszeń zasad, czas usuwania incydentów, wyniki przeglądów dostępu, wskaźniki jakości danych oraz zakres zautomatyzowanych mechanizmów kontroli. Regularne raportowanie tych wskaźników pokazuje poprawę możliwości zarządzania w usłudze Microsoft 365.
Jakie są zalecane kolejne kroki w budowie zrównoważonej struktury zarządzania Microsoft 365?
Opracuj etapowy plan wdrożenia, który obejmuje: rozpoznanie wzorców wykorzystania danych i współpracy, definiowanie zasad ochrony danych i przechowywania, wdrożenie usługi Microsoft Purview oraz mechanizmów kontroli bezpieczeństwa, ustanowienie ról i automatyzacji w obszarze zarządzania, szkolenie użytkowników z najlepszych praktyk zarządzania oraz ustanowienie ciągłego monitorowania i doskonalenia, aby dostosowywać się do nowych wymagań i systemów AI.
Podsumowując, zajęcie się luką w zarządzaniu sztuczną inteligencją w Microsoft 365 nie jest jednorazowym projektem, lecz stałym zobowiązaniem do zapewnienia widoczności, kontroli i bezpiecznej współpracy. Dzięki wdrożeniu zautomatyzowanych narzędzi, jasno określonej odpowiedzialności i zaawansowanych możliwości w zakresie zgodności organizacje mogą wdrażać innowacje bez narażania swojego poziomu bezpieczeństwa. Aby zgłębić te zagadnienia i poznać praktyczne kroki dla własnego środowiska, koniecznie posłuchaj naszego towarzyszącego odcinka Close the Microsoft Teams Channel Governance Gap.