 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Desbloquear la innovación con IA de forma segura: gestionar la brecha de gobernanza de IA en Microsoft 365
By Mirko Peters ·
¡Bienvenido de nuevo al podcast! Si has seguido nuestros episodios recientes, sabes que llevamos un tiempo analizando a fondo las realidades operativas de los entornos cloud modernos…
Automatically translated with AI from the original post. Read the English original
¡Bienvenido de nuevo al podcast! Si has seguido nuestros episodios recientes, sabes que hemos estado analizando en profundidad las realidades operativas de los entornos cloud modernos. Hoy ampliamos un tema que tiene en vela a administradores de TI, profesionales de seguridad y responsables de cumplimiento: el delicado equilibrio entre llevar la innovación con IA al límite y mantener un control riguroso sobre tus datos. En concreto, analizamos cómo herramientas como Microsoft 365 Copilot aumentan la productividad y, al mismo tiempo, introducen nuevas superficies de ataque y riesgos de exposición de datos. Si quieres profundizar en cómo los entornos de Teams se ven especialmente afectados por estos cambios, no dejes de escuchar nuestro episodio relacionado, Close the Microsoft Teams Channel Governance Gap.
Mientras las organizaciones se apresuran a adoptar la inteligencia artificial más avanzada, a menudo pasan por alto la infraestructura subyacente necesaria para respaldarla de forma segura. En esta entrada, desgranamos qué significa realmente la brecha de gobernanza, por qué se produce, los riesgos de seguridad y cumplimiento que conlleva y las estrategias prácticas que puedes implementar ya mismo para cerrarla.
Entender la brecha de gobernanza
¿Qué es la brecha de gobernanza?
La brecha de gobernanza describe la diferencia entre cómo las organizaciones usan Microsoft 365 y cómo gestionan su seguridad y cumplimiento. Muchas empresas adoptan con rapidez nuevas herramientas como Microsoft 365 Copilot, pero sus marcos de gobernanza no avanzan al mismo ritmo. Esta brecha aparece cuando los equipos usan Microsoft Teams y otros servicios sin reglas claras ni supervisión.
- La mayoría de las empresas de la lista Fortune 500 ya usan Microsoft 365 Copilot, pero solo una pequeña parte ha desarrollado programas de gobernanza completos.
- Muchas organizaciones siguen en las primeras etapas de la gobernanza digital: solo el 25 % cuenta con un plan completo de gobernanza de IA.
- El rápido crecimiento de Microsoft 365 suele superar la creación de una gobernanza sólida en Microsoft 365.
Esta brecha significa que, aunque las organizaciones disfrutan de las ventajas de la colaboración y la IA, es posible que no tengan los controles necesarios para proteger sus datos y a sus usuarios.
Por qué importa la brecha
La brecha de gobernanza tiene consecuencias reales para las organizaciones. Sin una gobernanza sólida en Microsoft 365, los equipos se enfrentan a confusión y riesgo. Los problemas suelen surgir porque nadie sabe quién es responsable de gestionar los datos o de aplicar las directivas.
- La propiedad fragmentada genera disputas en lugar de soluciones.
- Los procesos aislados dificultan gestionar Microsoft 365 como un todo, ya que cada herramienta se trata por separado.
- Las omisiones en la gobernanza dejan poco claros los límites importantes de los datos, lo que puede provocar fugas de datos accidentales.
La gobernanza digital ayuda a las organizaciones a evitar estos problemas al establecer reglas y responsabilidades claras. Cuando los equipos no abordan la brecha de gobernanza, corren el riesgo de perder el control de su información y sus procesos.
Riesgos ocultos en Microsoft 365
Muchos riesgos en Microsoft 365 permanecen ocultos hasta que causan problemas. Por ejemplo, casi la mitad de las cuentas no utilizan la autenticación multifactor, lo que las deja expuestas a ataques. La naturaleza interconectada de Microsoft 365 significa que ignorar un servicio, como SharePoint, puede generar problemas en otros, como Teams o Exchange.
- Los datos obsoletos se acumulan con el tiempo, lo que lleva a que se usen informaciones desactualizadas para tomar decisiones importantes.
- Herramientas de IA como Copilot pueden dar respuestas erróneas si se basan en datos antiguos o irrelevantes.
- Las organizaciones a menudo no comprenden cómo se usan sus datos, lo que dificulta mejorar la gobernanza en Microsoft 365.
La mayoría de las organizaciones no detectan estos riesgos hasta que algo sale mal. Las brechas de gobernanza en Microsoft 365 suelen aparecer durante las auditorías o después de un incidente de seguridad. Los equipos suelen descubrir contenido no gestionado y un exceso de intercambio de información solo cuando se producen fallos de cumplimiento.
- La dispersión de datos crece a medida que los usuarios crean nuevos Teams y sitios cada día.
- Las brechas de cumplimiento se hacen visibles en momentos críticos, lo que demuestra que la gobernanza digital no fue proactiva.
- Sin estándares claros, las organizaciones reaccionan a los problemas en lugar de prevenirlos.
Nota: la gobernanza digital proactiva en Microsoft 365 ayuda a las organizaciones a detectar riesgos a tiempo y a mantener sus datos seguros.
Causas de las brechas de gobernanza en Microsoft 365
Adopción rápida sin planificación
Muchas organizaciones migran a Microsoft 365 rápidamente para impulsar la colaboración y la productividad. A menudo se saltan la fase de planificación. Esta prisa crea lagunas en la gobernanza de Microsoft 365. Los equipos pueden compartir archivos en exceso o crear canales sin reglas claras. Las etiquetas para datos confidenciales quedan inconsistentes. Las funciones de prevención de pérdida de datos pueden estar habilitadas, pero no aplicadas. Las directivas de retención pueden tener huecos, y la propiedad de canales o archivos puede seguir sin estar clara.
- Compartición excesiva de documentos e información
- Etiquetado inconsistente de datos confidenciales
- Prevención de pérdida de datos habilitada, pero no aplicada
- Lagunas de retención en Teams y SharePoint
- Propiedad poco clara de canales y archivos
Estos problemas dificultan saber quién tiene acceso a qué. Además, aumentan el riesgo de fugas accidentales de datos. Sin un plan sólido, las organizaciones luchan por seguir el ritmo de los cambios en Microsoft 365.
Shadow IT y Teams no gestionados
Shadow IT se produce cuando los empleados usan aplicaciones o servicios sin la aprobación del departamento de TI. En entornos de Microsoft 365, esto suele significar que los usuarios crean Teams o canales al margen de los procesos oficiales. Estos Teams no gestionados pueden provocar riesgos de seguridad y problemas de cumplimiento normativo.
| Estadística | Valor |
|---|---|
| Número medio de servicios en la nube desconocidos en una empresa | 975 |
| Número medio de servicios en la nube conocidos en una empresa | 108 |
| Porcentaje de aplicaciones SaaS no autorizadas que usan las empresas | 52% |
| Porcentaje de empleados de empresas Fortune 1000 que usan SaaS no aprobado | 67% |
| Porcentaje de empresas que sufren incidentes de ciberseguridad debidos a Shadow IT | 11% |
| Porcentaje estimado del gasto en TI que corresponde a Shadow IT | 30-40% |
| Porcentaje de empleados que adquieren tecnología sin conocimiento de TI | 41% |
| Aumento previsto de empleados que adquieren tecnología sin conocimiento de TI | 75% para 2027 |
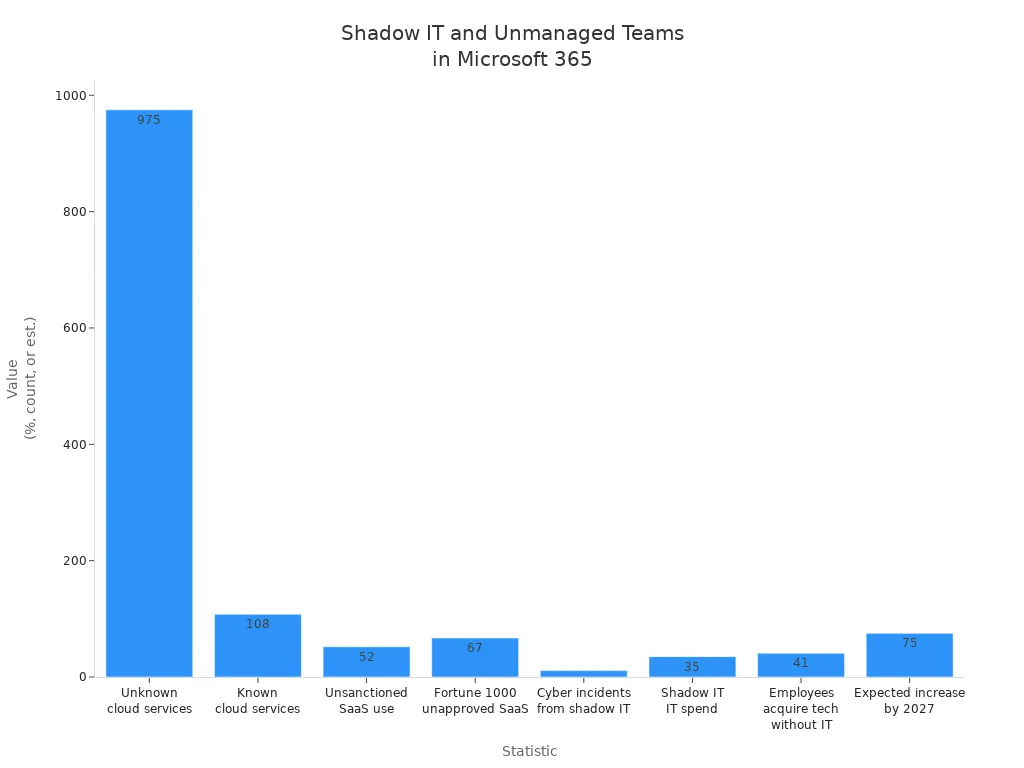
Estas cifras muestran que Shadow IT es un gran reto para la gobernanza en Microsoft 365. Los Teams no gestionados pueden eludir la prevención de pérdida de datos y la gestión de permisos, lo que dificulta proteger la información confidencial.
Aplicación inconsistente de directivas
La aplicación de directivas en Microsoft 365 debe ser coherente para mantener los datos seguros. Muchas organizaciones tienen problemas porque configuran las directivas una sola vez y nunca las revisan. Puede que consideren la gobernanza como un proyecto puntual, cuando en realidad requiere atención continua.
- Los errores de configuración de directivas pueden hacer que varias reglas detecten los mismos tipos de datos.
- Algunas opciones de directiva no funcionan con todas las versiones de Outlook.
- Las condiciones de uso compartido externo pueden afectar a las sugerencias de directiva en SharePoint Online y OneDrive para la Empresa.
- Las sugerencias de correo (MailTips) y las sugerencias de directiva deben estar habilitadas en los clientes de Outlook.
- Las directivas heredadas de prevención de pérdida de datos de Exchange Online deben actualizarse para evitar problemas.
A veces las organizaciones olvidan configurar protocolos de autenticación de correo como SPF, DKIM y DMARC. También pueden dejar las directivas antiphishing y antispam con la configuración predeterminada. Estos descuidos aumentan el riesgo de ataques de phishing y suplantación de identidad. Las revisiones y actualizaciones periódicas ayudan a cerrar la brecha de gobernanza en Microsoft 365.
Falta de visibilidad y de informes
La visibilidad y los informes desempeñan un papel fundamental para mantener una gobernanza sólida en Microsoft 365. Muchas organizaciones tienen dificultades para saber quién accede a la información, cómo se mueven los datos y dónde se almacenan los archivos confidenciales. Sin informes claros, los equipos no pueden identificar riesgos ni aplicar directivas de prevención de pérdida de datos. Esta falta de supervisión genera huecos que ponen en peligro la seguridad y el cumplimiento normativo.
Los equipos suelen crear canales en Microsoft Teams sin una supervisión adecuada. Es posible que los administradores no vean qué usuarios comparten archivos o invitan a invitados. Cuando las herramientas de informes no ofrecen información en tiempo real, los accesos no autorizados pueden pasar desapercibidos. La prevención de pérdida de datos pierde eficacia porque los equipos no pueden detectar las infracciones con rapidez. Como resultado, la información confidencial puede salir de la organización sin que nadie lo advierta.
| Impacto de los niveles bajos de madurez en gobernanza | Descripción |
|---|---|
| Falta de atención al cumplimiento normativo | Las organizaciones con un nivel de madurez 100 muestran una atención mínima al cumplimiento normativo y carecen de las directivas y procedimientos necesarios. |
| Riesgo de filtraciones de datos | La ausencia de controles y de formación aumenta la probabilidad de exposición y robo de datos confidenciales. |
| Aumento de costes e ineficiencias | Los costes elevados de eDiscovery y las ineficiencias surgen por la información no estructurada y por los largos tiempos de búsqueda de documentos. |
| Aparición de Shadow IT | Los empleados pueden crear soluciones de almacenamiento de documentos no autorizadas, lo que genera retos de gobernanza. |
| Responsabilidad poco clara | La falta de claridad en la gobernanza de la información puede derivar en una dispersión descontrolada de datos y en riesgos de pérdida. |
Los equipos que no usan las funciones de informes de Microsoft 365 se enfrentan a riesgos mayores. Pueden pasar por alto señales de proliferación de datos o de TI en la sombra. La falta de responsabilidades claras dificulta asignar quién responde de la prevención de pérdida de datos. Cuando la organización carece de visibilidad, se dedica más tiempo a buscar documentos y menos a proteger la información.
Nota: Los informes periódicos ayudan a detectar actividad inusual y a aplicar las directivas de prevención de pérdida de datos. Los administradores pueden usar paneles para hacer seguimiento del uso compartido de archivos, el acceso de invitados y la creación de canales. Estas herramientas permiten responder a las amenazas antes de que se conviertan en incidentes.
Gobernanza en Microsoft 365: retos operativos
Complejidad del ecosistema de Microsoft 365
El ecosistema de Microsoft 365 incluye muchas aplicaciones, como Teams, SharePoint y OneDrive. Cada herramienta ofrece funciones propias, pero esta variedad plantea retos a las organizaciones. Los usuarios deben aprender a gestionar la configuración y a conectar distintos servicios. A los administradores les suele costar seguir el ritmo de todos los cambios y actualizaciones.
| Categoría | Descripción |
|---|---|
| Integración | Retos para integrar las distintas aplicaciones dentro del ecosistema de Microsoft 365. |
| Soporte al cliente | Dificultades para obtener un soporte oportuno y eficaz para los usuarios que se mueven por el ecosistema. |
| Diseño & complejidad | El diseño intrincado de la plataforma complica la experiencia del usuario y la gobernanza. |
| Privacidad & seguridad | Preocupaciones sobre la privacidad y la seguridad de los datos debido a la complejidad de gestionar varias aplicaciones. |
| Costes & precios | Problemas para entender la estructura de precios y gestionar los costes de forma eficaz. |
| Rendimiento & compatibilidad | Retos para garantizar la compatibilidad y el rendimiento entre las distintas aplicaciones y servicios. |
Las funciones de autoservicio dan más libertad a los empleados, pero también hacen más difícil la gobernanza. Las organizaciones deben equilibrar la independencia de los usuarios con unos controles sólidos de seguridad y permisos. Una gobernanza eficaz ayuda a proteger los datos y a garantizar el cumplimiento de las directivas de la empresa.
Administración descentralizada
Muchas organizaciones usan una administración descentralizada en Microsoft 365. Esto significa que distintos departamentos o equipos gestionan su propia configuración y sus propios usuarios. Aunque este enfoque puede agilizar la toma de decisiones, suele dar lugar a prácticas de seguridad y permisos poco coherentes.
Un enfoque fragmentado aumenta el esfuerzo necesario para supervisar el cumplimiento. Es posible que los administradores no sepan quién controla determinados Teams o canales. Las tareas manuales de gobernanza consumen mucho tiempo y son propensas a errores. La supervisión continua es esencial para detectar cambios y mantener el cumplimiento en toda la organización.
- La supervisión continua es esencial para el cumplimiento.
- Gestionar la configuración de las distintas herramientas es complejo.
- Las tareas manuales de gobernanza requieren mucho trabajo y son propensas al error humano.
Cuando las organizaciones no coordinan sus esfuerzos, corren el riesgo de tener lagunas en seguridad y permisos. Las revisiones periódicas y una comunicación clara ayudan a reducir estos riesgos.
Gestión de usuarios y accesos
La gestión de usuarios y accesos es la base de una gobernanza sólida en Microsoft 365. Los administradores deben controlar quién puede acceder a la información sensible y qué acciones puede realizar. Entre las buenas prácticas está habilitar la autenticación multifactor para todos los usuarios. Este paso protege las cuentas frente al acceso no autorizado.
Las directivas de contraseñas seguras también desempeñan un papel clave. Las contraseñas débiles facilitan que los atacantes accedan. Las cuentas de administrador deben usar siempre autenticación multifactor, porque tienen niveles de acceso y de riesgo más altos. Estos pasos ayudan a las organizaciones a mantener una seguridad y unos permisos sólidos.
- Habilita la autenticación multifactor para todos los usuarios.
- Usa directivas de contraseñas seguras.
- Prioriza las cuentas de administrador para una protección adicional.
Siguiendo estas prácticas, las organizaciones reducen el riesgo de brechas de datos y mejoran su postura general de seguridad y permisos. Los procesos de gobernanza continuos garantizan que el acceso de los usuarios siga siendo adecuado a medida que cambian los equipos y los proyectos.
Problemas en la gestión del ciclo de vida
La gestión del ciclo de vida en Microsoft 365 plantea retos constantes a las organizaciones. A medida que los equipos crean nuevos canales y proyectos, los administradores deben hacer seguimiento del estado y la propiedad de cada activo. Sin un proceso estructurado, los Teams y los canales pueden quedar obsoletos o sin gestionar con rapidez, lo que genera riesgos de seguridad y de cumplimiento.
Teams y canales huérfanos
Los equipos y canales huérfanos surgen cuando no queda ningún propietario activo que los gestione. Esta situación suele producirse cuando los empleados abandonan la empresa o cambian de puesto. Sin propietario, nadie supervisa los miembros, los permisos ni el contenido. Los invitados y los usuarios externos pueden permanecer en Teams indefinidamente, lo que aumenta el riesgo de acceso no autorizado. Los canales huérfanos también pueden contener información confidencial o desactualizada que nadie revisa ni elimina.
Los propietarios desempeñan un papel clave en la gestión del ciclo de vida. Controlan quién puede unirse o salir, establecen los permisos, supervisan la actividad y garantizan el cumplimiento de las directivas.
| Responsabilidad | Descripción |
|---|---|
| Gestión de miembros del equipo | Los propietarios gestionan quién puede unirse o salir del equipo, incluidos los invitados. |
| Control de directivas | Los propietarios establecen los permisos para crear canales y gestionar la configuración. |
| Gestión del ciclo de vida | Los propietarios pueden editar, eliminar, renovar, archivar o restaurar equipos. |
| Supervisión de la actividad | Los propietarios hacen seguimiento de la actividad del equipo para abordar los problemas con rapidez. |
| Gestión de datos | Los propietarios garantizan la seguridad de los datos y el cumplimiento de la normativa. |
| Garantía de cumplimiento | Los propietarios garantizan el cumplimiento de las leyes y de las directivas de la organización. |
| Fomento de la colaboración | Los propietarios fomentan una colaboración eficaz entre los miembros del equipo. |
Proliferación de datos
La proliferación de datos se produce cuando la información se extiende por demasiados equipos y canales sin supervisión. Los usuarios crean nuevos espacios para cada proyecto o tema, pero pocos se limpian o eliminan después. Con el tiempo, esto genera desorden, lo que dificulta encontrar documentos importantes o saber dónde se almacenan los datos confidenciales.
La proliferación de datos sin control aumenta el riesgo de fugas accidentales de información y eleva los costes de eDiscovery. Los administradores deben utilizar herramientas de informes para supervisar el crecimiento y aplicar las directivas de retención. Las auditorías periódicas y la asignación clara de responsabilidades ayudan a controlar la proliferación de datos. Al mantener los equipos y canales organizados, las organizaciones mejoran la seguridad, reducen los costes y facilitan el cumplimiento normativo.
Riesgos de seguridad y cumplimiento
Fuga de datos y acceso no autorizado
La fuga de datos y el acceso no autorizado siguen siendo las principales preocupaciones de las organizaciones que usan Microsoft 365. Muchas empresas se enfrentan a estos riesgos debido a configuraciones incorrectas y a accesos con permisos excesivos. Cuando los permisos se desvían de lo previsto, los usuarios pueden ver o compartir información que no deberían. Esto puede provocar exposiciones accidentales de datos y generar riesgos de incidentes de cumplimiento.
| Tipo de riesgo | Descripción |
|---|---|
| Configuraciones incorrectas y accesos con permisos excesivos | Los permisos pueden desviarse de lo previsto, lo que provoca exposiciones accidentales de datos y riesgos de cumplimiento. |
| Proliferación de datos y conflictos con las directivas de retención | La falta de claridad en las directivas de retención dificulta la gestión de los datos y puede complicar las auditorías. |
| Riesgos internos y shadow IT | Los usuarios internos pueden generar riesgos sin pretenderlo al compartir archivos o usar aplicaciones no autorizadas. |
| Brechas de visibilidad y auditabilidad | La falta de claridad sobre quién accede a los datos y quién los modifica puede generar puntos ciegos en el cumplimiento normativo. |
En 2021, el 85% de las empresas que usaban Microsoft 365 sufrieron una brecha de seguridad. El coste medio mundial de una filtración de datos en 2023 alcanzó los USD 4.45 millones. Estas cifras muestran el grave impacto económico de un solo incidente. En un caso, un usuario comprometido accedió a OneDrive, SharePoint y Teams durante siete días sin ser detectado. La causa raíz fue un fallo en las operaciones de seguridad. Los registros se recopilaron, pero no se revisaron, por lo que no se activó ninguna alerta. En otro incidente, una configuración incorrecta en Microsoft Azure expuso miles de cuentas y bases de datos de clientes. Esto ocurrió porque un socio externo cometió un error.
Fallos de cumplimiento normativo
Los fallos de cumplimiento normativo pueden tener consecuencias graves para las organizaciones. Cuando los equipos no siguen las normas para el tratamiento de datos confidenciales, pueden enfrentarse a multas o acciones legales. Las directivas de retención poco claras y la proliferación de datos dificultan demostrar el cumplimiento durante las auditorías. Un incidente de cumplimiento suele revelar estas carencias demasiado tarde.
Muchas organizaciones tienen dificultades para seguir el ritmo de la normativa cambiante. Es posible que no actualicen sus directivas ni formen a los empleados en los nuevos requisitos. Esto aumenta el riesgo de un incidente de cumplimiento. Las brechas de visibilidad y auditabilidad dificultan saber quién ha accedido o modificado información importante. Sin registros claros, las organizaciones no pueden demostrar que han cumplido la ley.
Amenazas internas y error humano
Las amenazas internas y el error humano son una causa importante de las carencias de gobernanza en Microsoft 365. Los empleados pueden compartir archivos confidenciales por accidente o usar aplicaciones no autorizadas. Estas acciones pueden provocar fugas de datos y robo de propiedad intelectual. La complejidad de gestionar datos en varias plataformas aumenta estos riesgos.
- Las amenazas internas y los errores humanos son factores importantes que provocan brechas de gobernanza en Microsoft 365.
- Estos problemas pueden tener consecuencias graves, como fugas de datos y robo de propiedad intelectual.
- La complejidad de gestionar datos en varias plataformas aumenta los riesgos asociados a las amenazas internas.
Brechas en la auditoría y la supervisión
Las brechas en la auditoría y la supervisión de Microsoft 365 suponen un reto serio para las organizaciones. Muchos equipos creen que, una vez configurado su entorno, el trabajo ya está hecho. En realidad, la supervisión continua es esencial para una seguridad y un cumplimiento normativo sólidos. Sin auditorías periódicas, las organizaciones no pueden saber quién accede a los datos sensibles ni cuándo se producen los cambios.
Brecha de gobernanza de la IA en Microsoft 365
Contenido y seguridad impulsados por la IA
La irrupción de la inteligencia artificial en Microsoft 365 ha cambiado la forma en que las organizaciones gestionan el contenido y la seguridad. Microsoft 365 Copilot genera documentos, correos y notas de reuniones a gran velocidad. Este aumento del contenido generado por IA puede complicar la gobernanza. Muchas organizaciones descubren que los archivos generados por IA no siguen una estructura uniforme. Esta falta de coherencia dificulta su gestión, búsqueda y auditoría.
Las herramientas de IA también incrementan el volumen de datos. Los empleados pueden sentirse abrumados por la cantidad de contenido nuevo, lo que puede ocultar información importante. La integración de la IA con las plataformas de colaboración a veces provoca el uso compartido accidental de información sensible. Microsoft 365 Copilot puede acceder a grandes cantidades de datos de la organización y buscar en ellos, lo que aumenta el riesgo de exposición de datos. Los equipos de seguridad deben adaptar sus estrategias para afrontar estos nuevos retos y cerrar la brecha de gobernanza de la IA.
- El contenido generado por IA puede carecer de una estructura uniforme, lo que complica su gestión y auditoría.
- El aumento del volumen de datos puede provocar una sobrecarga de información que oculta datos clave.
- La integración con herramientas de colaboración aumenta el riesgo de compartir datos sensibles de forma involuntaria.
- La adopción rápida de la IA puede abrumar a los empleados y generar resistencia.
Riesgos de automatización y flujos de trabajo
Herramientas de automatización como Power Automate ayudan a las organizaciones a agilizar tareas en Microsoft 365. Sin embargo, si no se gestionan con cuidado, estas herramientas también pueden introducir nuevos riesgos. Pueden aparecer vulnerabilidades de seguridad cuando los flujos de trabajo automatizados carecen de la supervisión adecuada. La visibilidad limitada de las acciones de automatización puede crear puntos ciegos. Los datos sensibles podrían salir de la organización sin que nadie lo note.
Microsoft 365 Copilot puede ayudar a supervisar estos flujos de trabajo, pero las organizaciones deben configurar controles de acceso estrictos. El control de acceso basado en roles limita quién puede crear o modificar los flujos automatizados. Las directivas de prevención de pérdida de datos impiden que la información sensible salga de entornos seguros. La auditoría continua y una supervisión sólida garantizan que cada acción quede registrada y revisada. Desactivar las herramientas de automatización innecesarias reduce la superficie de ataque y ayuda a cerrar la brecha de gobernanza de la IA.
Nuevas superficies de ataque
La integración de la IA en Microsoft 365 ha creado nuevas superficies de ataque para las organizaciones. Microsoft 365 Copilot puede acceder a datos sensibles en toda la plataforma, lo que aumenta el riesgo de exposición si no se gestiona correctamente. Los equipos de seguridad tienen ahora nuevas responsabilidades. Deben centrarse en proteger los datos que utilizan las aplicaciones de IA y en supervisar cómo interactúa la IA con la información de la organización.
| Hallazgos clave | Descripción |
|---|---|
| Riesgo aumentado | La adopción de la IA generativa por parte de los usuarios ha provocado un aumento de los incidentes de seguridad de datos, que casi se duplican, pasando del 27 % en 2023 al 40 % en 2024. |
| Nuevas responsabilidades | La integración de la IA ha redefinido las responsabilidades de los equipos de seguridad de datos, que ahora se centran en la seguridad de los datos que utilizan las aplicaciones de IA. |
| Exposición de datos | Microsoft 365 Copilot puede acceder y buscar datos sensibles en toda la organización, lo que aumenta el riesgo de exposición. |
Equilibrar innovación y control
Las organizaciones se enfrentan a un reto cuando introducen herramientas de IA en Microsoft 365. Quieren fomentar la innovación, pero también deben mantener el control sobre la seguridad y el cumplimiento normativo. Los líderes necesitan encontrar un equilibrio que permita a los equipos usar la nueva tecnología sin poner en riesgo los datos.
Muchas organizaciones empiezan por definir objetivos claros. Fijan metas que alinean su visión de la IA con las necesidades del negocio. Este paso ayuda a todos a entender por qué la organización usa la IA y qué espera conseguir. Los equipos también invierten en una infraestructura escalable, es decir, en sistemas que puedan crecer a medida que aumente el uso de la IA. Una infraestructura sólida favorece operaciones de IA eficientes y reduce el riesgo de ralentizaciones o fallos. La calidad de los datos es otro factor clave. Los equipos deben mantener sus datos precisos y actualizados. Además, aplican directivas de gobernanza sólidas para garantizar que solo las personas adecuadas puedan acceder a la información confidencial.
- Define objetivos claros que alineen la visión de la IA con las metas del negocio.
- Invierte en una infraestructura escalable que dé soporte a operaciones de IA eficientes.
- Mantén datos de alta calidad y aplica directivas de gobernanza sólidas.
Cerrar la brecha de gobernanza: estrategias y mejores prácticas
Directivas de gobernanza claras
Las organizaciones deben empezar por establecer directivas de gobernanza claras. Estas directivas definen cómo gestionan los equipos la información, asignan permisos y protegen los datos confidenciales. Los responsables crean reglas para la creación de canales, el acceso de invitados y el uso compartido de documentos. También aclaran las funciones y responsabilidades de cada miembro del equipo. Un comité de gobernanza supervisa estas directivas y garantiza la rendición de cuentas.
Aplicación automatizada de directivas
La aplicación automatizada de directivas refuerza la gobernanza en Microsoft 365. Los equipos usan herramientas para definir reglas de protección de datos, control de acceso y cumplimiento. La automatización garantiza que las directivas se apliquen de forma coherente en todos los canales y equipos. Microsoft 365 Copilot permite una gobernanza sensible al contexto a escala, supervisando el contenido desde su creación hasta su caducidad.
Gestión del ciclo de vida y del acceso
La gestión del ciclo de vida y del acceso desempeña un papel fundamental en la gobernanza en Microsoft 365. Los equipos deben planificar cada fase, desde la creación hasta la retirada. Los administradores analizan las necesidades y definen procesos para cada etapa del ciclo de vida. Las plantillas estandarizadas simplifican la configuración de los equipos y los flujos de aprobación.
Informes avanzados y visibilidad
Una gobernanza sólida en Microsoft 365 depende de los informes avanzados y de una visibilidad clara. Las organizaciones necesitan saber quién accede a los datos, cuándo se producen los cambios y dónde se encuentra la información confidencial. Sin esta información, los equipos no pueden detectar riesgos ni aplicar las directivas de forma eficaz.
Ejemplos reales e historias de éxito
Caso práctico: servicios financieros
Una gran empresa de servicios financieros se enfrentaba a problemas de seguridad de datos y cumplimiento en Microsoft 365. La compañía gestionaba miles de registros de clientes y necesitaba proteger la información confidencial. Los equipos creaban canales nuevos con frecuencia y sin reglas claras. Esto generaba confusión sobre quién podía acceder a archivos importantes.
Caso práctico: fabricación
Una empresa manufacturera global luchaba contra la dispersión de datos y los Teams huérfanos. Los empleados creaban un Team nuevo para cada proyecto, pero muchos canales quedaban inactivos al terminar los proyectos. Los archivos de diseño y los contratos confidenciales permanecían en esos canales sin uso. La compañía temía fugas de datos y unos costes de eDiscovery elevados.
Cómo construir un marco de gobernanza sostenible
Mejora continua
Un marco de gobernanza sostenible en Microsoft 365 requiere atención constante. Los equipos deben revisar las directivas y los procesos con regularidad. La tecnología cambia rápidamente, así que las organizaciones necesitan adaptar sus estrategias de gobernanza. Deberían programar auditorías periódicas para detectar lagunas o normas obsoletas. Los administradores pueden usar los comentarios de los usuarios para mejorar los flujos de trabajo y resolver los puntos de fricción.
Alinear la gobernanza con los objetivos del negocio
La gobernanza debe respaldar los objetivos generales del negocio. Los responsables deben conectar las directivas de gobernanza con la misión y los valores de la empresa. Por ejemplo, una compañía que valora la innovación debería permitir una colaboración flexible y, al mismo tiempo, proteger los datos confidenciales. Los equipos necesitan entender cómo la gobernanza les ayuda a alcanzar sus objetivos.
Medir el éxito
Medir el éxito de las iniciativas de gobernanza ayuda a las organizaciones a mejorar. Los equipos deben hacer seguimiento de indicadores clave, como el número de infracciones de directivas, el tiempo de resolución de incidentes y las tasas de adopción por parte de los usuarios. Los paneles e informes proporcionan datos claros para la toma de decisiones.
Lista de comprobación de gobernanza de datos en Microsoft 365
Objetivo: identificar y subsanar la brecha de gobernanza en Microsoft 365.
- Inventaría todas las cargas de trabajo de Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) y mapea las ubicaciones de los datos
- Identifica a los propietarios y responsables de datos de cada carga de trabajo y dominio de negocio
- Realiza una revisión de la clasificación de datos (confidencial, restringido, interno, público) en todo Microsoft 365
- Verifica que las directivas de retención y eliminación estén definidas y aplicadas según la clasificación de datos
- Confirma que las etiquetas de confidencialidad y la protección (cifrado, DLP) estén configuradas y aplicadas
- Audita los permisos de acceso: revisa las asignaciones de roles, los grupos de Azure AD y la configuración de uso compartido externo
- Evalúa la cobertura de acceso condicional y de autenticación multifactor para el acceso privilegiado y de riesgo
- Valida que las directivas de Microsoft Purview / Centro de cumplimiento estén activas y alineadas con los requisitos legales y normativos
- Revisa las reglas de Prevención de pérdida de datos (DLP) en cuanto a cobertura y falsos positivos y negativos
- Comprueba la aplicación de las etiquetas de retención (aplicación automática, etiquetas predeterminadas) en los repositorios de contenido crítico
- Asegúrate de que el registro de auditoría y las alertas estén habilitados, se conserven y se supervisen
- Ejecuta evaluaciones de riesgo y cumplimiento para detectar la brecha de gobernanza en Microsoft 365 (configuraciones incorrectas, huecos en la cobertura de directivas)
- Implementa la corrección automatizada de las configuraciones de gobernanza incorrectas más habituales, siempre que sea posible
- Establece revisiones periódicas de gobernanza y una cadencia de informes con las partes interesadas
- Ofrece formación de gobernanza basada en roles para administradores, propietarios y usuarios finales
- Define los procedimientos de respuesta a incidentes y de violación de datos específicos de Microsoft 365
- Documenta las directivas, los estándares y las excepciones, y mantén un manual de gobernanza actualizado
- Supervisa y revisa los permisos y los consentimientos de aplicaciones de terceros en Microsoft 365
- Implementa la gestión del ciclo de vida de cuentas, grupos, sitios y Teams (creación, revisión y retirada)
- Programa análisis de brechas periódicos frente a los marcos normativos y las directivas internas
Preguntas frecuentes: gobernanza de Microsoft 365: un marco de gobernanza sólido para la colaboración y la protección de datos
¿Qué es la "brecha de gobernanza en Microsoft 365"?
La "brecha de gobernanza en Microsoft 365" es la diferencia entre las capacidades de gobernanza integradas de la plataforma y las necesidades reales de gobernanza de una organización. Abarca la arquitectura, los controles de gobernanza, el ciclo de vida de los datos, la gestión de permisos y la gobernanza eficaz de los datos en Microsoft 365. Aparece cuando las prácticas, las directivas o su aplicación son insuficientes para gestionar los datos empresariales, los datos no estructurados, la colaboración en la nube, los agentes de IA como Microsoft 365 Copilot o los riesgos de seguridad derivados del comportamiento de los usuarios y de las integraciones.
¿Por qué surge una brecha de gobernanza en los entornos de Microsoft 365?
Surge porque Microsoft 365 es muy flexible y amplio: muchas fuentes de datos, herramientas de colaboración y aplicaciones de terceros hacen que las decisiones de gobernanza sean complejas. Las organizaciones suelen carecer de un marco de gobernanza de Microsoft 365, de directivas coherentes para la protección y la retención de datos, de roles claros para las capacidades de gobernanza o de controles de seguridad adecuados. La adopción rápida, la innovación en IA (incluidos Microsoft 365 Copilot y los agentes de IA) y la colaboración descentralizada agravan la brecha.
¿Cómo afecta la brecha de gobernanza a la colaboración y a la gobernanza de la colaboración?
Una brecha de gobernanza socava la gobernanza de la colaboración al generar controles de acceso incoherentes, una propiedad poco clara de los sitios y los equipos, y un uso compartido no gestionado que pone en riesgo la exposición de datos sensibles. También afecta al valor empresarial de la colaboración, al reducir la confianza en la calidad de los datos y hacer frágil la colaboración entre equipos. Es necesaria una gobernanza adecuada para equilibrar la colaboración abierta con la seguridad y el cumplimiento.
¿Cuáles son los indicios habituales de que nuestra organización tiene una brecha de gobernanza en Microsoft 365?
Entre los indicios habituales están el uso compartido sin control de datos sensibles, prácticas de retención y ciclo de vida de los datos incoherentes, equipos y sitios huérfanos, la proliferación de fuentes de datos duplicadas, la falta de visibilidad sobre los datos empresariales, la aplicación esporádica de las mejores prácticas de gobernanza y una orquestación débil de capacidades de gobernanza como Microsoft Purview y los controles de seguridad.
¿Cómo empezar a cerrar la brecha de gobernanza? ¿Qué es un plan de gobernanza práctico?
Empieza por una evaluación del entorno y de los datos de la organización para mapear las fuentes de datos, las ubicaciones de datos no estructurados y los patrones de colaboración. Define los objetivos de gobernanza y un marco de gobernanza de Microsoft 365 que cubra los modelos de permisos, la protección de datos, la retención de datos y la calidad de los datos. Prioriza las acciones: implementa controles de acceso, aplica la clasificación y el etiquetado con Microsoft Purview, crea reglas de ciclo de vida, formaliza los roles de gobernanza y adopta la automatización siempre que sea posible para escalar.
¿Qué papel desempeña Microsoft Purview para abordar la brecha de gobernanza?
Microsoft Purview ofrece capacidades básicas de gobernanza para la clasificación, el etiquetado, la prevención de pérdida de datos (DLP) y la retención en Microsoft 365. Ayuda a establecer una gobernanza de datos eficaz mediante directivas para datos confidenciales, protección de datos y gestión de la retención, mejora la visibilidad de los datos del entorno y respalda las prácticas de cumplimiento y gobernanza.
¿Cómo afectan los agentes de IA y Microsoft 365 Copilot a los requisitos de gobernanza?
Los agentes de IA y Microsoft 365 Copilot introducen nuevas consideraciones de gobernanza, como los datos utilizados en los prompts de los modelos, la privacidad de los datos de la organización, el acceso a las fuentes de datos empresariales y la auditabilidad de los sistemas de IA. Una gobernanza adecuada debe incluir controles sobre la innovación en IA, límites a la exposición de datos, supervisión de las acciones impulsadas por IA y directivas para proteger los datos confidenciales, al tiempo que se aprovecha el valor empresarial de los sistemas de IA.
¿Qué controles de gobernanza debemos aplicar a los permisos y al acceso en Microsoft 365?
Aplica un modelo de privilegios mínimos con control de acceso basado en roles, directivas de acceso condicional, revisiones periódicas de acceso y acceso just-in-time siempre que sea posible. Implementa prácticas de gobernanza para gestionar el acceso de invitados, el uso compartido externo y el ciclo de vida de los grupos, y utiliza la automatización para aplicar de forma coherente la configuración de permisos en los equipos y sitios, con el fin de proteger los datos empresariales.
¿Cómo podemos proteger los datos confidenciales y garantizar la calidad de los datos en Microsoft 365?
Protege los datos confidenciales clasificando y etiquetando el contenido, desplegando directivas de DLP, cifrando los datos en tránsito y en reposo, y limitando el uso compartido de datos confidenciales. Mejora la calidad de los datos definiendo estándares de metadatos, automatizando las directivas del ciclo de vida de los datos, consolidando las fuentes de datos duplicadas y aplicando prácticas de gobernanza recomendadas para garantizar datos empresariales fiables y de confianza.
¿Qué limitaciones debemos tener en cuenta al implementar la gobernanza en Microsoft 365?
Entre las limitaciones se incluyen los límites de la plataforma, las carencias de integración con aplicaciones de terceros, los retos de adopción por parte de los usuarios y la complejidad que introducen los datos no estructurados. Las restricciones técnicas para automatizar determinados procesos de gobernanza y la necesidad de ajustar continuamente las directivas (especialmente con los agentes de IA) implican que la gobernanza es un proceso continuo y no un proyecto puntual.
¿En qué se diferencian las prácticas de gobernanza en entornos cloud-first y en entornos tradicionales locales?
Los entornos cloud-first requieren una gobernanza que haga hincapié en modelos de permisos dinámicos, controles automatizados del ciclo de vida de los datos y supervisión en tiempo real, mientras que la gobernanza tradicional local se centraba a menudo en perímetros estáticos y procesos manuales. La gobernanza de datos eficaz en Microsoft 365 debe adaptarse a la escala de la nube, a la naturaleza distribuida de la colaboración y a la abundancia de datos no estructurados.
¿Qué prácticas recomendadas de gobernanza mejoran la preparación para auditorías y cumplimiento normativo?
Entre las prácticas recomendadas están documentar las decisiones de gobernanza, implementar directivas coherentes de clasificación y retención, centralizar los registros de auditoría, aplicar DLP y cifrado, realizar revisiones periódicas de acceso y utilizar Microsoft Purview para la generación de informes de cumplimiento. Un marco de gobernanza de Microsoft 365 documentado y robusto aumenta la preparación y demuestra el control sobre los datos empresariales.
¿Quién debe ser responsable de la gobernanza en una implantación de Microsoft 365: TI, seguridad o el negocio?
La responsabilidad debe ser compartida: TI proporciona la arquitectura de la plataforma y la automatización, seguridad aplica los controles de seguridad y las prácticas de seguridad de Microsoft 365, y las unidades de negocio impulsan la gestión de los datos y las decisiones de gobernanza sobre el valor empresarial y el ciclo de vida de los datos. Un consejo de gobernanza multifuncional es una capacidad clave de gobernanza para coordinar las directivas y las prácticas de gobernanza en toda la organización.
¿Cómo podemos medir el progreso en el cierre de la brecha de gobernanza?
Mide el progreso con métricas como la reducción del número de sitios no gestionados, el porcentaje de datos confidenciales etiquetados, la frecuencia de las infracciones de directivas, el tiempo de resolución de incidentes, los resultados de las revisiones de acceso, los indicadores de calidad de los datos y la cobertura de los controles de gobernanza automatizados. Los informes periódicos sobre estas métricas muestran la mejora de las capacidades de gobernanza en Microsoft 365.
¿Cuáles son los próximos pasos recomendados para construir un marco de gobernanza sostenible de Microsoft 365?
Crea una hoja de ruta por fases que incluya el descubrimiento de los patrones de datos y de colaboración, la definición de directivas para la protección y la retención de datos, el despliegue de Microsoft Purview y de los controles de seguridad, el establecimiento de roles de gobernanza y de automatización, la formación de los usuarios en las mejores prácticas de gobernanza y la configuración de una supervisión y una mejora continuas para adaptarse a nuevos requisitos y a los sistemas de IA.
En conclusión, cerrar la brecha de gobernanza de la IA en Microsoft 365 no es un proyecto puntual, sino un compromiso continuo con la visibilidad, el control y la colaboración segura. Al desplegar herramientas automatizadas, definir una propiedad clara y aprovechar las capacidades avanzadas de cumplimiento, las organizaciones pueden adoptar la innovación sin comprometer su postura de seguridad. Para profundizar en estos temas y conocer pasos prácticos para tu propio entorno, no dejes de escuchar nuestro episodio complementario, Close the Microsoft Teams Channel Governance Gap.