 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Безопасное раскрытие потенциала ИИ: как закрыть разрыв в управлении ИИ в Microsoft 365
By Mirko Peters ·
Добро пожаловать обратно в подкаст! Если вы следили за нашими последними выпусками, вы знаете, что мы подробно разбираем операционные реалии современных облачных сред…
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в подкаст! Если вы следите за нашими последними выпусками, то знаете, что мы подробно разбираем операционные реалии современных облачных сред. Сегодня мы расширяем тему, которая не даёт спать администраторам ИТ, специалистам по безопасности и сотрудникам отделов комплаенса: о тонком балансе между продвижением границ инноваций в области ИИ и поддержанием строгого контроля над данными. В частности, мы рассмотрим, как такие инструменты, как Microsoft 365 Copilot, повышают производительность и одновременно создают новые поверхности атак и риски утечки данных. Если вы хотите глубже разобраться в том, как на среды Teams влияют эти сдвиги, обязательно послушайте наш связанный выпуск: Close the Microsoft Teams Channel Governance Gap.
Многие организации спешат внедрить передовой искусственный интеллект, но часто упускают из виду инфраструктуру, которая необходима для его безопасной работы. В этой статье мы разберём, что на самом деле означает разрыв в управлении, почему он возникает, какие риски для безопасности и комплаенса с ним связаны и какие практические стратегии вы можете применить уже сейчас, чтобы его закрыть.
Понимание разрыва в управлении
Что такое разрыв в управлении?
Разрыв в управлении описывает расхождение между тем, как организации используют Microsoft 365, и тем, как они управляют его безопасностью и комплаенсом. Многие компании быстро внедряют новые инструменты, такие как Microsoft 365 Copilot, а их системы управления не успевают за этим. Такой разрыв возникает, когда команды используют Microsoft Teams и другие сервисы без чётких правил и контроля.
- Большинство компаний из списка Fortune 500 уже используют Microsoft 365 Copilot, но лишь немногие из них полностью выстроили программы управления.
- Многие организации всё ещё находятся на ранних этапах цифрового управления: только у 25% есть полноценный план управления ИИ.
- Быстрый рост Microsoft 365 часто опережает создание надёжного управления в Microsoft 365.
Это означает, что, пользуясь преимуществами совместной работы и ИИ, организации могут не иметь средств контроля, необходимых для защиты своих данных и пользователей.
Почему разрыв важен
Разрыв в управлении имеет реальные последствия для организаций. Без надёжного управления в Microsoft 365 команды сталкиваются с путаницей и рисками. Проблемы часто возникают из-за того, что никто не знает, кто отвечает за управление данными или за соблюдение политик.
- Размытая ответственность приводит к спорам вместо решений.
- Изолированные процессы усложняют управление Microsoft 365 как единым целым, поскольку каждый инструмент рассматривается отдельно.
- Пробелы в управлении делают границы данных неясными, что может привести к случайным утечкам данных.
Цифровое управление помогает организациям избегать этих проблем, создавая чёткие правила и зоны ответственности. Если команды не закрывают разрыв в управлении, они рискуют утратить контроль над своей информацией и процессами.
Скрытые риски в Microsoft 365
Многие риски в Microsoft 365 остаются незаметными, пока не вызовут проблем. Например, почти половина всех учётных записей не использует многофакторную аутентификацию, что оставляет их уязвимыми для атак. Взаимосвязанность Microsoft 365 означает, что игнорирование одного сервиса, например SharePoint, может создать проблемы в других, таких как Teams или Exchange.
- Устаревшие данные накапливаются со временем, и устаревшая информация начинает использоваться для важных решений.
- Инструменты ИИ, такие как Copilot, могут давать неверные ответы, если опираются на старые или нерелевантные данные.
- Организации часто не понимают, как используются их данные, что затрудняет улучшение управления в Microsoft 365.
Большинство организаций обнаруживают эти риски только тогда, когда что-то идёт не так. Пробелы в управлении в Microsoft 365 обычно проявляются во время аудитов или после инцидентов безопасности. Команды часто находят неуправляемый контент и избыточный доступ лишь при сбоях комплаенса.
- Разрастание данных усиливается, поскольку пользователи каждый день создают новые Teams и сайты.
- Пробелы в комплаенсе становятся заметны в критические моменты, что показывает: цифровое управление не было проактивным.
- Без чётких стандартов организации реагируют на проблемы вместо того, чтобы их предотвращать.
Примечание: проактивное цифровое управление в Microsoft 365 помогает организациям выявлять риски на ранней стадии и сохранять безопасность своих данных.
Причины разрывов в управлении в Microsoft 365
Быстрое внедрение без планирования
Многие организации быстро переходят на Microsoft 365, чтобы повысить эффективность совместной работы и продуктивность. При этом они часто пропускают этап планирования. Такая спешка создает пробелы в управлении Microsoft 365. Участники команд могут открывать друг другу доступ к файлам без меры или создавать каналы без четких правил. Метки для конфиденциальных данных применяются непоследовательно. Функции предотвращения утечки данных могут быть включены, но не применяются принудительно. В политиках хранения возникают пробелы, а владелец каналов или файлов может оставаться неясным.
- Чрезмерный обмен документами и информацией
- Непоследовательное присвоение меток конфиденциальным данным
- Предотвращение утечки данных включено, но не применяется принудительно
- Пробелы в хранении данных в Teams и SharePoint
- Неясное владение каналами и файлами
Эти проблемы затрудняют отслеживание того, кто и к чему имеет доступ. Они также повышают риск случайной утечки данных. Без продуманного плана организации не успевают за темпами изменений в Microsoft 365.
Теневые ИТ и неуправляемые команды
Теневые ИТ возникают, когда сотрудники используют приложения или сервисы без одобрения ИT-отдела. В средах Microsoft 365 это часто означает, что пользователи создают команды или каналы в обход официальных процессов. Такие неуправляемые команды могут привести к рискам безопасности и проблемам с соблюдением нормативных требований.
| Статистика | Значение |
|---|---|
| Среднее количество неизвестных облачных сервисов в компании | 975 |
| Среднее количество известных облачных сервисов в компании | 108 |
| Процент неутвержденных SaaS-приложений, используемых предприятиями | 52% |
| Процент сотрудников компаний из списка Fortune 1000, использующих неутвержденные SaaS-приложения | 67% |
| Процент компаний, столкнувшихся с киберинцидентами из-за теневых ИТ | 11% |
| Оценочная доля ИТ-расходов, приходящаяся на теневые ИТ | 30-40% |
| Процент сотрудников, приобретающих технологии без ведома ИТ-отдела | 41% |
| Ожидаемый рост числа сотрудников, приобретающих технологии без ведома ИТ-отдела | 75% к 2027 году |
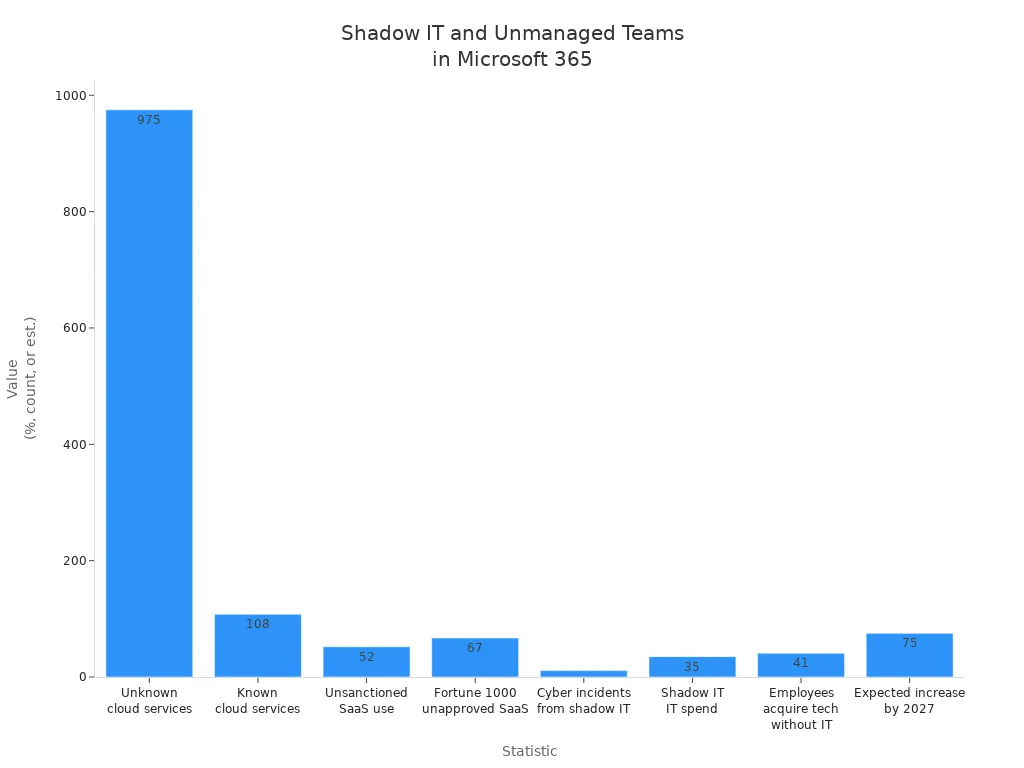
Эти цифры показывают, что теневые ИТ представляют серьезную проблему для управления Microsoft 365. Неуправляемые команды могут обходить предотвращение утечки данных и управление разрешениями, из-за чего защитить конфиденциальную информацию становится сложно.
Непоследовательное применение политик
Применение политик в Microsoft 365 должно быть последовательным, чтобы данные оставались защищенными. Многие организации сталкиваются с проблемами, потому что настраивают политики один раз и никогда их не пересматривают. Они могут считать управление проектом с фиксированным сроком завершения, хотя на самом деле оно требует постоянного внимания.
- Ошибки в настройке политик могут привести к тому, что несколько правил срабатывают на одни и те же типы данных.
- Некоторые параметры политик не работают со всеми версиями Outlook.
- Условия внешнего общего доступа могут влиять на подсказки политик в SharePoint Online и OneDrive для бизнеса.
- Для клиентов Outlook必须 включить MailTips и подсказки политик.
- Устаревшие политики предотвращения утечки данных Exchange Online следует обновить, чтобы избежать проблем.
Организации иногда забывают настроить протоколы аутентификации электронной почты, такие как SPF, DKIM и DMARC. Политики защиты от фишинга и спама могут оставаться с параметрами по умолчанию. Эти упущения повышают риск фишинговых атак и подмены адресов. Регулярные проверки и обновления помогают закрыть пробелы в управлении Microsoft 365.
Недостаток видимости и отчетности
Видимость и отчетность играют ключевую роль в поддержании надежного управления Microsoft 365. Многие организации испытывают трудности с отслеживанием того, кто получает доступ к информации, как перемещаются данные и где хранятся конфиденциальные файлы. Без понятной отчетности команды не могут выявлять риски или применять политики предотвращения утечки данных. Такой недостаток контроля создает пробелы, которые угрожают безопасности и соответствию требованиям.
Команды часто создают каналы в Microsoft Teams без должного мониторинга. Администраторы могут не видеть, какие пользователи открывают доступ к файлам или приглашают гостей. Если инструменты отчетности не предоставляют данных в реальном времени, несанкционированный доступ может остаться незамеченным. Предотвращение утечки данных становится менее эффективным, потому что команды не могут быстро заметить нарушения. В результате конфиденциальная информация может покинуть организацию без предупреждения.
| Влияние низкого уровня зрелости управления | Описание |
|---|---|
| Недостаточное внимание к соблюдению требований | Организации с уровнем зрелости 100 демонстрируют минимальное внимание к соблюдению требований и не имеют необходимых политик и процедур. |
| Риск утечек данных | Отсутствие средств контроля и обучения повышает вероятность раскрытия и кражи конфиденциальных данных. |
| Рост затрат и неэффективность | Неструктурированная информация и избыточное время поиска документов ведут к росту затрат на eDiscovery и снижению эффективности. |
| Появление теневых ИТ | Сотрудники могут создавать несанкционированные хранилища документов, что приводит к проблемам управления. |
| Неясная ответственность | Недостаточная ясность в управлении информацией может привести к неконтролируемому разрастанию данных и рискам их потери. |
Организации, которые не используют функции отчётности в Microsoft 365, подвергаются более высоким рискам. Они могут не заметить признаки разрастания данных или теневых ИТ-решений. Неясная ответственность затрудняет назначение того, кто отвечает за предотвращение утечек данных. Когда у организации нет прозрачности, сотрудники тратят больше времени на поиск документов и меньше на защиту информации.
Примечание: регулярная отчётность помогает командам замечать необычную активность и применять политики предотвращения утечек данных. Администраторы могут использовать панели мониторинга, чтобы отслеживать общий доступ к файлам, гостевой доступ и создание каналов. Эти инструменты помогают организациям реагировать на угрозы до того, как они превратятся в инциденты.
Управление в Microsoft 365: операционные проблемы
Сложность экосистемы Microsoft 365
Экосистема Microsoft 365 включает множество приложений, например Teams, SharePoint и OneDrive. Каждый инструмент предлагает уникальные возможности, но это разнообразие создаёт сложности для организаций. Пользователям приходится разбираться в настройках и подключать различные сервисы. Администраторам часто трудно уследить за всеми изменениями и обновлениями.
| Категория | Описание |
|---|---|
| Интеграция | Сложности при интеграции различных приложений в экосистему Microsoft 365. |
| Поддержка клиентов | Трудности с получением своевременной и эффективной поддержки для пользователей, которые работают в экосистеме. |
| Дизайн и сложность | Сложная архитектура платформы усложняет работу пользователей и управление. |
| Конфиденциальность и безопасность | Опасения за конфиденциальность и безопасность данных из-за сложности управления несколькими приложениями. |
| Стоимость и ценообразование | Проблемы с пониманием структуры ценообразования и эффективным управлением затратами. |
| Производительность и совместимость | Сложности с обеспечением совместимости и производительности различных приложений и сервисов. |
Режим самообслуживания даёт сотрудникам больше свободы, но одновременно усложняет управление. Организациям нужно сочетать самостоятельность пользователей с надёжным контролем безопасности и разрешений. Эффективное управление помогает защищать данные и обеспечивать соответствие политикам компании.
Децентрализованное администрирование
Многие организации используют децентрализованное администрирование в Microsoft 365. Это означает, что разные отделы или команды управляют собственными настройками и пользователями. Такой подход может ускорять принятие решений, но часто приводит к несогласованным практикам безопасности и разрешений.
Фрагментированный подход увеличивает усилия, необходимые для контроля соответствия требованиям. Администраторы могут не знать, кто управляет теми или иными командами или каналами. Ручные задачи управления становятся трудоёмкими и подверженными ошибкам. Непрерывный мониторинг необходим, чтобы выявлять изменения и поддерживать соответствие требованиям во всей организации.
- Непрерывный мониторинг необходим для соответствия требованиям.
- Управление настройками различных инструментов сложно.
- Ручные задачи управления требуют много труда и подвержены человеческим ошибкам.
Если организации не координируют свои действия, они рискуют получить пробелы в безопасности и разрешениях. Регулярные проверки и понятная коммуникация помогают снизить эти риски.
Управление пользователями и доступом
Управление пользователями и доступом составляет основу надёжного управления в Microsoft 365. Администраторы должны контролировать, кто может получать доступ к конфиденциальной информации и какие действия он может выполнять. Рекомендуемая практика включает включение многофакторной аутентификации для всех пользователей. Этот шаг защищает учётные записи от несанкционированного доступа.
Важную роль также играют надёжные политики паролей. Слабые пароли облегчают злоумышленникам проникновение. Учётные записи администраторов всегда должны использовать многофакторную аутентификацию, поскольку у них более широкий уровень доступа и выше риски. Эти меры помогают организациям поддерживать высокий уровень безопасности и разрешений.
- Включите многофакторную аутентификацию для всех пользователей.
- Используйте надёжные политики паролей.
- Уделяйте приоритетное внимание учётным записям администраторов для дополнительной защиты.
Следуя этим практикам, организации снижают риск утечек данных и повышают общий уровень безопасности и разрешений. Постоянные процессы управления гарантируют, что доступ пользователей остаётся корректным по мере изменения команд и проектов.
Проблемы управления жизненным циклом
Управление жизненным циклом в Microsoft 365 создаёт для организаций постоянные трудности. По мере того как команды создают новые каналы и проекты, администраторы должны отслеживать статус и владельца каждого ресурса. Без структурированного процесса команды и каналы быстро устаревают или остаются без управления, что ведёт к рискам безопасности и соответствия требованиям.
Осиротевшие команды и каналы
Бесхозные команды и каналы появляются, когда у них не остаётся активного владельца, который ими управлял бы. Такая ситуация часто возникает, когда сотрудники уходят из компании или меняют роли. Без владельца никто не следит за составом участников, разрешениями и содержимым. Гости и внешние пользователи могут оставаться в Teams бесконечно, что повышает риск несанкционированного доступа. В бесхозных каналах может храниться конфиденциальная или устаревшая информация, которую никто не проверяет и не удаляет.
Владельцы играют ключевую роль в управлении жизненным циклом. Они определяют, кто может присоединиться к команде или покинуть её, задают разрешения, отслеживают активность и следят за соблюдением политик.
| Зона ответственности | Описание |
|---|---|
| Управление составом команды | Владельцы управляют тем, кто может присоединиться к команде или покинуть её, включая гостей. |
| Контроль над политиками | Владельцы задают разрешения на создание каналов и управление настройками. |
| Управление жизненным циклом | Владельцы могут редактировать, удалять, продлевать, архивировать или восстанавливать команды. |
| Мониторинг активности | Владельцы отслеживают активность команды, чтобы своевременно устранять проблемы. |
| Управление данными | Владельцы обеспечивают безопасность данных и соответствие нормативным требованиям. |
| Обеспечение соответствия | Владельцы следят за соблюдением законов и политик организации. |
| Развитие совместной работы | Владельцы поощряют эффективное взаимодействие между участниками команды. |
Разрастание данных
Разрастание данных происходит, когда информация распределяется по слишком большому числу команд и каналов без контроля. Пользователи создают новое пространство для каждого проекта или темы, но лишь немногие из них потом очищаются или удаляются. Со временем это приводит к беспорядку: становится трудно найти важные документы и понять, где хранятся конфиденциальные данные.
Неконтролируемое разрастание данных увеличивает риск случайной утечки и повышает стоимость eDiscovery. Администраторам необходимо использовать инструменты отчётности, чтобы отслеживать рост объёма данных и применять политики хранения. Регулярные аудиты и чёткое назначение владельцев помогают контролировать разрастание данных. Упорядочивая команды и каналы, организации повышают уровень безопасности, снижают расходы и упрощают выполнение требований соответствия.
Риски безопасности и соответствия требованиям
Утечка данных и несанкционированный доступ
Утечка данных и несанкционированный доступ остаются главными проблемами для организаций, использующих Microsoft 365. Многие компании сталкиваются с этими рисками из-за ошибок конфигурации и избыточных разрешений. Когда разрешения со временем расходятся с реальными потребностями, пользователи могут видеть или передавать информацию, к которой не должны иметь доступа. Это может привести к случайному раскрытию данных и создать риск инцидентов, связанных с соблюдением требований.
| Тип риска | Описание |
|---|---|
| Ошибки конфигурации и избыточный доступ | Разрешения могут расходиться с задуманными, что ведёт к случайному раскрытию данных и рискам несоответствия требованиям. |
| Разрастание данных и конфликты политик хранения | Неясные политики хранения усложняют управление данными и могут затруднять проведение аудитов. |
| Внутренние риски и теневые ИТ | Внутренние пользователи могут непреднамеренно создавать риски, открывая доступ к файлам или используя неразрешённые приложения. |
| Пробелы в наблюдаемости и возможности аудита | Отсутствие ясности в том, кто получает доступ к данным и кто их изменяет, может привести к слепым зонам в соблюдении требований. |
В 2021 году 85% компаний, использующих Microsoft 365, пережили инцидент безопасности. Средняя мировая стоимость утечки данных в 2023 году достигла 4,45 млн долларов США. Эти цифры показывают серьёзное финансовое влияние одного инцидента. В одном случае скомпрометированный пользователь получил доступ к OneDrive, SharePoint и Teams и оставался незамеченным семь дней. Первопричиной стал сбой в работе службы безопасности. Журналы собирались, но не анализировались, поэтому оповещения не срабатывали. В другом инциденте ошибка конфигурации в Microsoft Azure открыла доступ к тысячам учётных записей клиентов и базам данных. Это произошло из-за ошибки стороннего партнёра.
Нарушения нормативных требований
Нарушения нормативных требований могут иметь серьёзные последствия для организаций. Когда команды не следуют правилам обработки конфиденциальных данных, им грозят штрафы или судебные иски. Неясные политики хранения и разрастание данных затрудняют подтверждение соответствия во время аудитов. Инцидент, связанный с соблюдением требований, часто выявляет эти пробелы слишком поздно.
Многим организациям трудно успевать за меняющимися требованиями. Они могут не обновлять политики или не обучать сотрудников новым требованиям. Это повышает риск инцидента, связанного с соблюдением требований. Пробелы в наблюдаемости и возможности аудита затрудняют отслеживание того, кто получал доступ к важной информации или изменял её. Без чётких записей организации не могут доказать, что действовали в соответствии с законом.
Внутренние угрозы и человеческий фактор
Внутренние угрозы и человеческий фактор играют важную роль в пробелах управления в Microsoft 365. Сотрудники могут случайно открыть доступ к конфиденциальным файлам или использовать неразрешённые приложения. Такие действия могут привести к утечкам данных и краже интеллектуальной собственности. Сложность управления данными на нескольких платформах усиливает эти риски.
- Внутренние угрозы и человеческий фактор – основные причины пробелов в управлении в Microsoft 365.
- Такие проблемы могут привести к серьёзным последствиям, например к утечкам данных и краже интеллектуальной собственности.
- Сложность управления данными на нескольких платформах повышает риски, связанные с внутренними угрозами.
Пробелы в аудите и мониторинге
Пробелы в аудите и мониторинге в Microsoft 365 создают серьёзные проблемы для организаций. Многие команды считают, что после настройки среды их работа завершена. На самом деле постоянный мониторинг необходим для надёжной безопасности и соответствия требованиям. Без регулярных аудитов организация не видит, кто получает доступ к конфиденциальным данным и когда происходят изменения.
Пробел в управлении ИИ в Microsoft 365
Контент и безопасность на основе ИИ
Появление искусственного интеллекта в Microsoft 365 изменило то, как организации управляют контентом и безопасностью. Microsoft 365 Copilot быстро создаёт документы, письма и заметки к собраниям. Такой рост контента, созданного с помощью ИИ, может усложнить управление. Многие организации обнаруживают, что файлы, созданные ИИ, не имеют единой структуры. Из-за этого управлять информацией, искать её и проверять становится труднее.
Инструменты ИИ также увеличивают объём данных. Сотрудники могут почувствовать себя перегруженными количеством нового контента, из-за чего важные сведения теряются. Интеграция ИИ с платформами для совместной работы иногда приводит к случайному обмену конфиденциальной информацией. Microsoft 365 Copilot может получать доступ и выполнять поиск по большим объёмам данных организации, что повышает риск их раскрытия. Команды безопасности должны адаптировать свои стратегии, чтобы справиться с этими новыми задачами и закрыть пробел в управлении ИИ.
- Контент, созданный ИИ, может не иметь единой структуры, что усложняет управление и аудит.
- Рост объёма данных может привести к информационной перегрузке и скрыть важные сведения.
- Интеграция с инструментами для совместной работы повышает риск непреднамеренного обмена конфиденциальными данными.
- Быстрое внедрение ИИ может перегрузить сотрудников и вызвать сопротивление.
Риски автоматизации и рабочих процессов
Инструменты автоматизации, такие как Power Automate, помогают организациям упрощать задачи в Microsoft 365. Однако без тщательного управления они также могут создавать новые риски. Уязвимости безопасности могут появиться, если автоматизированные рабочие процессы не находятся под должным контролем. Ограниченная видимость действий автоматизации создаёт слепые зоны. Конфиденциальные данные могут покинуть организацию, и никто этого не заметит.
Microsoft 365 Copilot может помогать отслеживать эти рабочие процессы, но организациям необходимо настроить строгие средства контроля доступа. Управление доступом на основе ролей ограничивает круг лиц, которые могут создавать или изменять автоматизированные потоки. Политики предотвращения утечки данных не допускают выхода конфиденциальной информации за пределы защищённой среды. Непрерывный аудит и надёжный мониторинг гарантируют, что каждое действие фиксируется и проверяется. Отключение ненужных инструментов автоматизации сокращает поверхность атаки и помогает закрыть пробел в управлении ИИ.
Новые поверхности атак
Интеграция ИИ в Microsoft 365 создала новые поверхности атак для организаций. Microsoft 365 Copilot может получать доступ к конфиденциальным данным на всей платформе, что повышает риск их раскрытия, если это не контролировать должным образом. Теперь у команд безопасности появились новые обязанности. Им необходимо защищать данные, которые используют приложения ИИ, и отслеживать, как ИИ взаимодействует с информацией организации.
| Ключевые выводы | Описание |
|---|---|
| Повышенный риск | Использование генеративного ИИ пользователями привело к росту инцидентов безопасности данных, которые почти удвоились: с 27% в 2023 году до 40% в 2024-м. |
| Новые обязанности | Внедрение ИИ изменило обязанности команд безопасности данных: теперь в их фокусе находится защита данных, которые используют приложения ИИ. |
| Раскрытие данных | Microsoft 365 Copilot может получать доступ и выполнять поиск по конфиденциальным данным организации, что повышает риск их раскрытия. |
Баланс между инновациями и контролем
Организации сталкиваются с трудностью, когда внедряют инструменты ИИ в Microsoft 365. Они хотят поощрять инновации, но при этом должны сохранять контроль над безопасностью и соответствием требованиям. Руководителям необходимо найти баланс, который позволит командам использовать новые технологии без угрозы для данных.
Многие организации начинают с определения четких целей. Они ставят задачи, которые соответствуют видению ИИ и потребностям бизнеса. Этот шаг помогает всем понять, зачем организация использует ИИ и каких результатов она хочет достичь. Команды также инвестируют в масштабируемую инфраструктуру. Это значит, что они создают системы, которые могут расти по мере увеличения использования ИИ. Надежная инфраструктура поддерживает эффективную работу ИИ и снижает риск замедлений или сбоев. Еще один ключевой фактор — качественные данные. Команды должны поддерживать свои данные в точности и в актуальном состоянии. Они применяют строгие политики управления, чтобы только нужные люди имели доступ к конфиденциальной информации.
- Определите четкие цели, которые связывают видение ИИ с бизнес-задачами.
- Инвестируйте в масштабируемую инфраструктуру для эффективной работы ИИ.
- Поддерживайте высокое качество данных и применяйте строгие политики управления.
Закрываем разрыв в управлении: стратегии и лучшие практики
Четкие политики управления
Организации должны начать с создания четких политик управления. Эти политики определяют, как команды работают с информацией, настраивают разрешения и защищают конфиденциальные данные. Руководители устанавливают правила создания каналов, гостевого доступа и обмена документами. Они также определяют роли и обязанности каждого участника команды. Совет по управлению контролирует эти политики и обеспечивает подотчетность.
Автоматизированное применение политик
Автоматизированное применение политик укрепляет управление в Microsoft 365. Команды используют инструменты для настройки правил защиты данных, контроля доступа и соответствия требованиям. Автоматизация обеспечивает единообразное применение политик во всех каналах и командах. Microsoft 365 Copilot обеспечивает управление с учетом контекста в масштабе всей организации, отслеживая контент от создания до окончания срока действия.
Управление жизненным циклом и доступом
Управление жизненным циклом и доступом играет ключевую роль в управлении Microsoft 365. Команды должны планировать каждый этап: от создания до вывода из эксплуатации. Администраторы анализируют потребности и определяют процессы для каждого этапа жизненного цикла. Стандартизированные шаблоны упрощают настройку команд и рабочие процессы согласования.
Расширенная отчетность и прозрачность
Эффективное управление в Microsoft 365 зависит от расширенной отчетности и понятной видимости происходящего. Организациям нужно знать, кто получает доступ к данным, когда происходят изменения и где хранится конфиденциальная информация. Без этих сведений команды не могут выявлять риски и эффективно применять политики.
Реальные примеры и истории успеха
Пример из финансового сектора
Крупная финансовая компания столкнулась с проблемами безопасности данных и соответствия требованиям в Microsoft 365. Компания хранила тысячи записей о клиентах и должна была защищать конфиденциальную информацию. Команды часто создавали новые каналы без четких правил. Из-за этого возникала путаница в том, кто может получить доступ к важным файлам.
Пример из производственного сектора
Глобальная производственная компания боролась с разрастанием данных и «бесхозными» командами Teams. Сотрудники создавали новую команду Teams для каждого проекта, но многие каналы становились неактивными после завершения проектов. Конфиденциальные конструкторские файлы и договоры оставались в этих неиспользуемых каналах. Компания опасалась утечек данных и высоких затрат на eDiscovery.
Построение устойчивой системы управления
Постоянное совершенствование
Устойчивая система управления в Microsoft 365 требует постоянного внимания. Команды должны регулярно пересматривать политики и процессы. Технологии быстро меняются, поэтому организациям нужно адаптировать стратегии управления. Им стоит планировать периодические аудиты, чтобы выявлять пробелы и устаревшие правила. Администраторы могут использовать обратную связь от пользователей, чтобы улучшать рабочие процессы и устранять болевые точки.
Согласование управления с бизнес-целями
Управление должно поддерживать общие цели бизнеса. Руководители должны связывать политики управления с миссией и ценностями компании. Например, компания, которая ценит инновации, должна допускать гибкое сотрудничество и при этом защищать конфиденциальные данные. Команды должны понимать, как управление помогает им достигать своих целей.
Измерение успеха
Измерение результатов усилий по управлению помогает организациям совершенствоваться. Команды должны отслеживать ключевые показатели, например количество нарушений политик, время решения инцидентов и уровень внедрения среди пользователей. Информационные панели и отчеты предоставляют четкие данные для принятия решений.
Контрольный список управления данными Microsoft 365
Фокус: выявить и устранить пробел в управлении в Microsoft 365.
- Составьте инвентаризацию всех рабочих нагрузок Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) и определите места хранения данных
- Определите владельцев и распорядителей данных для каждой рабочей нагрузки и бизнес-области
- Проведите проверку классификации данных (конфиденциальные, секретные, внутренние, общедоступные) во всей среде M365
- Проверить, что политики хранения и удаления определены и применяются в соответствии с классификацией данных
- Убедиться, что метки конфиденциальности и защита (шифрование, DLP) настроены и применяются
- Провести аудит разрешений доступа: проверить назначения ролей, группы Azure AD и настройки внешнего общего доступа
- Оценить охват условного доступа и многофакторной аутентификации для привилегированного и рискованного доступа
- Проверить, что политики Microsoft Purview / Compliance Center активны и соответствуют юридическим и нормативным требованиям
- Проверить правила предотвращения утечки данных (DLP) на полноту охвата, ложные срабатывания и пропуски
- Проверить применение меток хранения (автоматическое применение, метки по умолчанию) в критически важных репозиториях контента
- Убедиться, что аудит и оповещения включены, хранятся и отслеживаются
- Провести оценку рисков и соответствия требованиям, чтобы выявить разрыв в управлении Microsoft 365 (неправильные настройки, пробелы в охвате политик)
- Внедрить автоматическое устранение типовых ошибок управления там, где это возможно
- Установить регулярные обзоры управления и график отчетности для заинтересованных сторон
- Провести обучение по управлению с учетом ролей для администраторов, владельцев и конечных пользователей
- Определить процедуры реагирования на инциденты и утечки данных, специфичные для Microsoft 365
- Документировать политики, стандарты и исключения; вести playbook по управлению
- Отслеживать и проверять разрешения и согласие сторонних приложений в Microsoft 365
- Внедрить управление жизненным циклом учетных записей, групп, сайтов и Teams (создание, проверка, вывод из эксплуатации)
- Планировать периодический анализ разрывов относительно регуляторных требований и внутренних политик
Часто задаваемые вопросы: управление Microsoft 365 — надежный framework управления для совместной работы и защиты данных
Что такое «разрыв в управлении Microsoft 365»?
«Разрыв в управлении Microsoft 365» — это расхождение между встроенными возможностями управления платформы и реальными потребностями организации в управлении, охватывающее архитектуру, средства контроля управления, жизненный цикл данных, управление разрешениями и эффективное управление данными во всей Microsoft 365. Он возникает, когда практики управления, политики или их применение недостаточны для управления корпоративными данными, неструктурированными данными, облачной совместной работой, ИИ-агентами, такими как Microsoft 365 Copilot, или рисками безопасности, возникающими из-за поведения пользователей и интеграций.
Почему в средах Microsoft 365 возникает разрыв в управлении?
Разрыв в управлении возникает потому, что Microsoft 365 очень гибкая и масштабная платформа: множество источников данных, инструментов для совместной работы и сторонних приложений делает решения по управлению сложными. Организации часто не имеют framework управления Microsoft 365, единообразных политик защиты и хранения данных, четких ролей для возможностей управления или адекватных средств контроля безопасности. Быстрое внедрение, ИИ-инновации (включая Microsoft 365 Copilot и ИИ-агентов) и децентрализованная совместная работа усугубляют разрыв.
Как разрыв в управлении влияет на совместную работу и управление совместной работой?
Разрыв в управлении подрывает управление совместной работой: возникают несогласованные средства контроля доступа, неясное владение сайтами и командами, неконтролируемый общий доступ, который создает риск раскрытия конфиденциальных данных. Он влияет на бизнес-ценность совместной работы, снижая доверие к качеству данных и делая взаимодействие между командами хрупким. Для баланса между открытой совместной работой, безопасностью и соответствием требованиям необходимо надлежащее управление.
Какие признаки указывают, что в нашей организации есть разрыв в управлении Microsoft 365?
Типичные признаки: неконтролируемый общий доступ к конфиденциальным данным, непоследовательные практики хранения и жизненного цикла данных, забытые команды и сайты без владельцев, дублирование источников данных, отсутствие видимости корпоративных данных, нерегулярное применение лучших практик управления и слабая координация возможностей управления, таких как Microsoft Purview и средства безопасности.
С чего начать закрытие разрыва в управлении и каким должен быть практический план управления?
Начните с оценки среды и данных организации: сопоставьте источники данных, места хранения неструктурированных данных и модели совместной работы. Определите цели управления и framework управления Microsoft 365, который охватывает модели разрешений, защиту данных, хранение данных и качество данных. Расставьте приоритеты действий: внедрите средства контроля доступа, обеспечьте классификацию и маркировку с помощью Microsoft Purview, создайте правила жизненного цикла, формализуйте роли управления и по возможности внедряйте автоматизацию для масштабирования.
Какую роль играет Microsoft Purview в устранении разрыва в управлении?
Microsoft Purview обеспечивает базовые возможности управления данными в Microsoft 365: классификацию, маркировку, предотвращение потери данных (DLP) и хранение. Он помогает выстроить эффективное управление данными: позволяет задавать политики для конфиденциальных данных, защиты данных и управления хранением, повышает видимость данных в среде и поддерживает соблюдение требований к соответствию и практик управления.
Как ИИ-агенты и Microsoft 365 Copilot влияют на требования к управлению?
ИИ-агенты и Microsoft 365 Copilot добавляют новые аспекты управления: данные, используемые в запросах к моделям, конфиденциальность данных организации, доступ к корпоративным источникам данных и возможность аудита ИИ-систем. Эффективное управление должно включать средства контроля над ИИ-инновациями, ограничения на раскрытие данных, мониторинг действий, выполняемых на основе ИИ, и политики защиты конфиденциальных данных, которые при этом позволяют извлекать бизнес-ценность из ИИ-систем.
Какие средства управления стоит применять к разрешениям и доступу в Microsoft 365?
Применяйте модель минимальных привилегий с управлением доступом на основе ролей, политики условного доступа, регулярные проверки доступа и, где это возможно, доступ по мере необходимости (just-in-time). Внедряйте практики управления гостевым доступом, внешним общим доступом и жизненным циклом групп, а также используйте автоматизацию, чтобы обеспечивать единообразные настройки разрешений во всех командах и на всех сайтах и защищать корпоративные данные.
Как защитить конфиденциальные данные и обеспечить качество данных в Microsoft 365?
Защищайте конфиденциальные данные, классифицируя и маркируя содержимое, развёртывая политики DLP, шифруя данные при передаче и в состоянии покоя и ограничивая общий доступ к конфиденциальным данным. Повышайте качество данных, определяя стандарты метаданных, автоматизируя политики жизненного цикла данных, объединяя дублирующиеся источники данных и применяя лучшие практики управления, чтобы обеспечить надёжные и достоверные корпоративные данные.
С какими ограничениями следует считаться при внедрении управления в Microsoft 365?
Ограничения включают границы платформы, пробелы в интеграции со сторонними приложениями, сложности с принятием пользователями и трудности, связанные с неструктурированными данными. Технические ограничения автоматизации отдельных процессов управления и необходимость постоянной настройки политик (особенно при работе с ИИ-агентами) означают, что управление — это непрерывный процесс, а не разовый проект.
Чем практики управления отличаются для сред с приоритетом облака и традиционных локальных инфраструктур?
Среды с приоритетом облака требуют управления, которое делает акцент на динамических моделях разрешений, автоматизированном контроле жизненного цикла данных и мониторинге в реальном времени, тогда как традиционное локальное управление часто опиралось на статичные периметры и ручные процессы. Эффективное управление данными в Microsoft 365 должно адаптироваться к масштабу облака, распределённому характеру совместной работы и преобладанию неструктурированных данных.
Какие лучшие практики управления повышают готовность к аудитам и соответствию требованиям?
К лучшим практикам относятся документирование решений по управлению, внедрение единообразных политик классификации и хранения, централизованный сбор журналов аудита, обеспечение соблюдения политик DLP и шифрования, периодические проверки доступа и использование Microsoft Purview для отчётности о соответствии. Задокументированный фреймворк управления Microsoft 365 и надёжный фреймворк управления повышают готовность к аудитам и демонстрируют контроль над корпоративными данными.
Кто должен отвечать за управление в развёртывании Microsoft 365: ИТ, служба безопасности или бизнес?
Ответственность должна быть распределённой: ИТ отвечает за архитектуру платформы и автоматизацию, служба безопасности обеспечивает меры безопасности и практики безопасности Microsoft 365, а бизнес-подразделения управляют качеством данных и решениями по управлению, которые касаются бизнес-ценности и жизненного цикла данных. Ключевой элемент управления — межфункциональный совет по управлению, который координирует политики и практики управления во всей организации.
Как измерить прогресс в устранении разрыва в управлении?
Измеряйте прогресс с помощью таких показателей, как сокращение числа неуправляемых сайтов, доля маркированных конфиденциальных данных, частота нарушений политик, время устранения инцидентов, результаты проверок доступа, показатели качества данных и охват автоматизированных средств управления. Регулярная отчётность по этим показателям демонстрирует улучшение возможностей управления в Microsoft 365.
Какие шаги рекомендуется предпринять, чтобы построить устойчивый фреймворк управления Microsoft 365?
Создайте поэтапный план внедрения, который включает изучение данных и моделей совместной работы, определение политик защиты и хранения данных, развертывание Microsoft Purview и средств безопасности, назначение ролей управления и автоматизацию, обучение пользователей лучшим практикам управления, а также настройку постоянного мониторинга и совершенствования, чтобы адаптироваться к новым требованиям и системам ИИ.
В заключение отметим, что устранение пробела в управлении ИИ в Microsoft 365 — это не разовый проект, а постоянная приверженность видимости, контролю и безопасной совместной работе. Внедряя автоматизированные инструменты, четко определяя ответственных и используя расширенные возможности соответствия требованиям, организации могут внедрять инновации, не жертвуя уровнем безопасности. Чтобы глубже разобрать эти темы и узнать практические шаги для вашей среды, обязательно послушайте наш сопутствующий выпуск: Close the Microsoft Teams Channel Governance Gap.