 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Desbloqueando a inovação com IA com segurança: como lidar com a lacuna de governança de IA no Microsoft 365
By Mirko Peters ·
Bem-vindo de volta ao podcast! Se você tem acompanhado nossos episódios recentes, sabe que temos mergulhado fundo nas realidades operacionais dos ambientes de nuvem modernos…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao podcast! Se você tem acompanhado nossos episódios recentes, sabe que temos mergulhado nas realidades operacionais dos ambientes de nuvem modernos. Hoje, vamos aprofundar um tema que tira o sono de administradores de TI, profissionais de segurança e responsáveis por compliance: o equilíbrio delicado entre ir além nos limites da inovação com IA e manter um controle rigoroso sobre os seus dados. Especificamente, vamos analisar como ferramentas como o Microsoft 365 Copilot aumentam a produtividade e, ao mesmo tempo, introduzem novas superfícies de ataque e riscos de exposição de dados. Se você quer entender melhor como os ambientes do Teams são impactados de forma única por essas mudanças, não deixe de ouvir nosso episódio relacionado, Feche a lacuna de governança de canais do Microsoft Teams.
Enquanto as organizações correm para adotar a inteligência artificial de ponta, muitas vezes deixam de lado a infraestrutura subjacente necessária para dar suporte a ela com segurança. Neste post, vamos explorar o que realmente significa a lacuna de governança, por que ela acontece, os riscos de segurança e compliance envolvidos e as estratégias práticas que você pode implementar agora mesmo para fechar essa lacuna.
Entendendo a lacuna de governança
O que é a lacuna de governança?
A lacuna de governança descreve a diferença entre como as organizações usam o Microsoft 365 e como gerenciam sua segurança e compliance. Muitas empresas adotam rapidamente novas ferramentas, como o Microsoft 365 Copilot, mas suas estruturas de governança não acompanham esse ritmo. Essa lacuna surge quando as equipes usam o Microsoft Teams e outros serviços sem regras claras ou supervisão.
- Hoje, a maioria das empresas da Fortune 500 usa o Microsoft 365 Copilot, mas apenas um pequeno número delas desenvolveu programas de governança completos.
- Muitas organizações ainda estão nos estágios iniciais da governança digital, com apenas 25% delas tendo um plano completo de governança de IA.
- O crescimento acelerado do Microsoft 365 muitas vezes supera a criação de uma governança sólida no Microsoft 365.
Isso significa que, embora as organizações desfrutem dos benefícios da colaboração e da IA, podem não ter os controles necessários para proteger seus dados e usuários.
Por que a lacuna importa
A lacuna de governança tem consequências reais para as organizações. Sem uma governança sólida no Microsoft 365, as equipes enfrentam confusão e risco. Os problemas costumam surgir porque ninguém sabe quem é responsável por gerenciar os dados ou aplicar as políticas.
- A propriedade fragmentada leva a disputas em vez de soluções.
- Processos isolados dificultam a gestão do Microsoft 365 como um todo, já que cada ferramenta é tratada separadamente.
- Lacunas na governança deixam os limites dos dados importantes pouco claros, o que pode resultar em vazamentos acidentais de dados.
A governança digital ajuda as organizações a evitar esses problemas ao criar regras e responsabilidades claras. Quando as equipes não tratam a lacuna de governança, correm o risco de perder o controle sobre suas informações e processos.
Riscos ocultos no Microsoft 365
Muitos riscos no Microsoft 365 permanecem ocultos até causarem problemas. Por exemplo, quase metade de todas as contas não usa autenticação multifator, o que as deixa vulneráveis a ataques. A natureza interconectada do Microsoft 365 significa que ignorar um serviço, como o SharePoint, pode gerar problemas em outros, como o Teams ou o Exchange.
- Dados obsoletos se acumulam com o tempo, levando ao uso de informações desatualizadas em decisões importantes.
- Ferramentas de IA como o Copilot podem dar respostas erradas se basearem-se em dados antigos ou irrelevantes.
- Muitas organizações não entendem como seus dados são usados, o que dificulta a melhoria da governança no Microsoft 365.
A maioria das organizações só percebe esses riscos quando algo dá errado. Lacunas de governança no Microsoft 365 costumam aparecer em auditorias ou após um incidente de segurança. As equipes frequentemente descobrem conteúdo não gerenciado e compartilhamento excessivo apenas quando ocorrem falhas de compliance.
- A dispersão de dados cresce à medida que os usuários criam novos Teams e sites todos os dias.
- Falhas de compliance tornam-se visíveis em momentos críticos, mostrando que a governança digital não foi proativa.
- Sem padrões claros, as organizações reagem aos problemas em vez de preveni-los.
Nota: A governança digital proativa no Microsoft 365 ajuda as organizações a identificar riscos cedo e a manter seus dados seguros.
Causas das lacunas de governança no Microsoft 365
Adoção rápida sem planejamento
Muitas organizações migram para o Microsoft 365 rapidamente para ampliar a colaboração e a produtividade. Com frequência, elas pulam a fase de planejamento. Essa pressa cria lacunas na governança do Microsoft 365. Equipes podem compartilhar arquivos em excesso ou criar canais sem regras claras. Os rótulos de dados sensíveis ficam inconsistentes. Os recursos de prevenção contra perda de dados podem estar habilitados, mas não aplicados. As políticas de retenção podem ter lacunas, e a propriedade de canais ou arquivos pode continuar indefinida.
- Compartilhamento excessivo de documentos e informações
- Rotulagem inconsistente de dados sensíveis
- Prevenção contra perda de dados habilitada, mas não aplicada
- Lacunas de retenção entre Teams e SharePoint
- Propriedade indefinida de canais e arquivos
Esses problemas dificultam saber quem tem acesso a quê. Eles também aumentam o risco de vazamentos acidentais de dados. Sem um plano sólido, as organizações têm dificuldade para acompanhar o ritmo das mudanças no Microsoft 365.
Shadow IT e Teams não gerenciados
Shadow IT acontece quando funcionários usam aplicativos ou serviços sem aprovação do departamento de TI. Em ambientes do Microsoft 365, isso geralmente significa que usuários criam Teams ou canais fora dos processos oficiais. Esses Teams não gerenciados podem levar a riscos de segurança e problemas de conformidade.
| Estatística | Valor |
|---|---|
| Número médio de serviços de nuvem desconhecidos em uma empresa | 975 |
| Número médio de serviços de nuvem conhecidos em uma empresa | 108 |
| Percentual de aplicativos SaaS não autorizados usados por grandes empresas | 52% |
| Percentual de funcionários de empresas da Fortune 1000 que usam SaaS não aprovado | 67% |
| Percentual de empresas que sofreram incidentes cibernéticos por causa de shadow IT | 11% |
| Percentual estimado do orçamento de TI gasto com shadow IT | 30-40% |
| Percentual de funcionários que adquirem tecnologia sem o conhecimento da TI | 41% |
| Aumento esperado de funcionários que adquirem tecnologia sem o conhecimento da TI | 75% até 2027 |
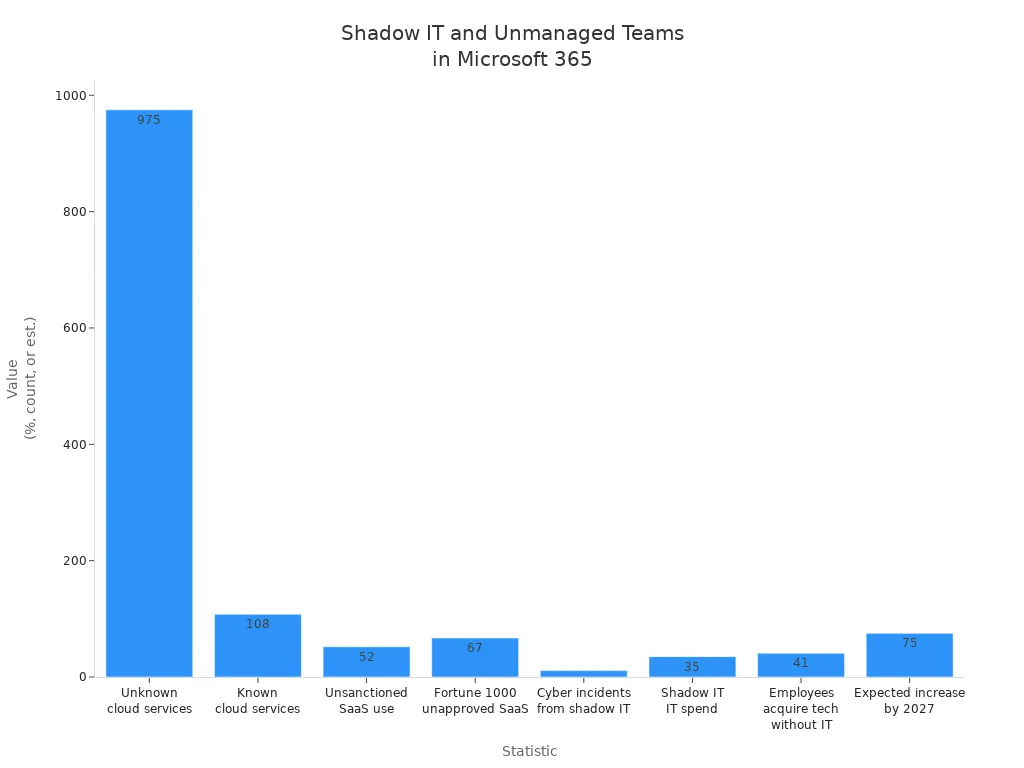
Esses números mostram que o shadow IT é um grande desafio para a governança do Microsoft 365. Teams não gerenciados podem contornar a prevenção contra perda de dados e o gerenciamento de permissões, o que dificulta a proteção de informações sensíveis.
Aplicação inconsistente de políticas
A aplicação de políticas no Microsoft 365 precisa ser consistente para manter os dados seguros. Muitas organizações enfrentam problemas porque configuram políticas uma única vez e nunca as revisam. Elas podem achar que a governança é um projeto pontual, mas ela exige atenção contínua.
- Erros de configuração de políticas podem fazer com que várias regras detectem os mesmos tipos de dados.
- Algumas configurações de política não funcionam com todas as versões do Outlook.
- Condições de compartilhamento externo podem afetar as dicas de política no SharePoint Online e no OneDrive para Empresas.
- As MailTips e as dicas de política precisam estar habilitadas para os clientes do Outlook.
- Políticas legadas de prevenção contra perda de dados do Exchange Online devem ser atualizadas para evitar problemas.
Às vezes, as organizações esquecem de configurar protocolos de autenticação de e-mail, como SPF, DKIM e DMARC. Elas também podem manter as políticas de antiphishing e antispam nas configurações padrão. Esses descuidos aumentam o risco de ataques de phishing e spoofing. Revisões e atualizações regulares ajudam a fechar a lacuna de governança no Microsoft 365.
Falta de visibilidade e de relatórios
Visibilidade e relatórios desempenham um papel fundamental na manutenção de uma governança sólida no Microsoft 365. Muitas organizações têm dificuldade para rastrear quem acessa as informações, como os dados se movimentam e onde estão armazenados os arquivos sensíveis. Sem relatórios claros, as equipes não conseguem identificar riscos nem aplicar as políticas de prevenção contra perda de dados. Essa falta de supervisão gera lacunas que ameaçam a segurança e a conformidade.
Equipes frequentemente criam canais no Microsoft Teams sem monitoramento adequado. Administradores podem não ver quais usuários compartilham arquivos ou convidam convidados externos. Quando as ferramentas de relatório não oferecem insights em tempo real, acessos não autorizados podem passar despercebidos. A prevenção contra perda de dados perde eficácia porque as equipes não conseguem identificar violações rapidamente. Como resultado, informações sensíveis podem sair da organização sem qualquer aviso.
| Impacto de níveis baixos de maturidade em governança | Descrição |
|---|---|
| Pouca atenção à conformidade | Organizações no nível de maturidade 100 demonstram foco mínimo em conformidade, sem as políticas e os procedimentos necessários. |
| Risco de violação de dados | A ausência de controles e de treinamento aumenta a probabilidade de exposição e roubo de dados sensíveis. |
| Aumento de custos e ineficiências | Custos elevados de eDiscovery e ineficiências surgem por causa de informações não estruturadas e de tempo excessivo para buscar documentos. |
| Surgimento de shadow IT | Funcionários podem criar soluções de armazenamento de documentos não autorizadas, o que gera desafios de governança. |
| Responsabilidade pouco clara | A falta de clareza na governança da informação pode resultar em dispersão descontrolada de dados e riscos de perda. |
Equipes que não usam os recursos de relatórios do Microsoft 365 enfrentam riscos maiores. Elas podem deixar passar sinais de proliferação de dados ou de shadow IT. A responsabilidade pouco clara dificulta atribuir quem responde pela prevenção contra perda de dados. Quando a organização não tem visibilidade, gasta mais tempo procurando documentos e menos tempo protegendo informações.
Observação: relatórios regulares ajudam as equipes a identificar atividades incomuns e a aplicar as políticas de prevenção contra perda de dados. Os administradores podem usar painéis para acompanhar o compartilhamento de arquivos, o acesso de convidados e a criação de canais. Essas ferramentas ajudam as organizações a responder a ameaças antes que elas se tornem incidentes.
Governança no Microsoft 365: desafios operacionais
Complexidade do ecossistema do Microsoft 365
O ecossistema do Microsoft 365 inclui muitos aplicativos, como Teams, SharePoint e OneDrive. Cada ferramenta oferece recursos próprios, mas essa variedade cria desafios para as organizações. Os usuários precisam aprender a gerenciar configurações e a conectar serviços diferentes. Os administradores costumam ter dificuldade para acompanhar todas as mudanças e atualizações.
| Categoria | Descrição |
|---|---|
| Integração | Desafios na integração de diversos aplicativos dentro do ecossistema do Microsoft 365. |
| Suporte ao cliente | Dificuldades para obter suporte oportuno e eficaz para usuários que navegam pelo ecossistema. |
| Design e complexidade | O design intrincado da plataforma complica a experiência do usuário e a governança. |
| Privacidade e segurança | Preocupações com a privacidade e a segurança dos dados devido à complexidade de gerenciar vários aplicativos. |
| Custo e preço | Questões relacionadas à compreensão da estrutura de preços e ao gerenciamento eficaz de custos. |
| Desempenho e compatibilidade | Desafios para garantir a compatibilidade e o desempenho entre diferentes aplicativos e serviços. |
Os recursos de autoatendimento dão mais liberdade aos funcionários, mas também tornam a governança mais difícil. As organizações precisam equilibrar a autonomia dos usuários com controles sólidos de segurança e de permissões. A governança eficaz ajuda a proteger os dados e a garantir a conformidade com as políticas da empresa.
Administração descentralizada
Muitas organizações usam administração descentralizada no Microsoft 365. Isso significa que departamentos ou equipes diferentes gerenciam suas próprias configurações e usuários. Embora essa abordagem possa acelerar a tomada de decisões, ela costuma levar a práticas inconsistentes de segurança e de permissões.
Uma abordagem fragmentada aumenta o esforço necessário para monitorar a conformidade. Os administradores podem não saber quem controla determinadas equipes ou canais. As tarefas manuais de governança consomem muito tempo e estão sujeitas a erros. O monitoramento contínuo é essencial para identificar mudanças e manter a conformidade em toda a organização.
- O monitoramento contínuo é essencial para a conformidade.
- Gerenciar configurações em várias ferramentas é complexo.
- As tarefas manuais de governança exigem muito trabalho e estão sujeitas a erro humano.
Quando as organizações não coordenam seus esforços, correm o risco de ter lacunas em segurança e permissões. Revisões regulares e uma comunicação clara ajudam a reduzir esses riscos.
Gerenciamento de usuários e acessos
O gerenciamento de usuários e acessos é a base de uma governança sólida no Microsoft 365. Os administradores precisam controlar quem pode acessar informações sensíveis e quais ações cada pessoa pode executar. As boas práticas incluem habilitar a autenticação multifator para todos os usuários. Essa etapa protege as contas contra acessos não autorizados.
Políticas de senha seguras também têm papel fundamental. Senhas fracas facilitam que invasores obtenham acesso. Contas de administrador devem sempre usar autenticação multifator, porque têm níveis de acesso e risco mais altos. Essas medidas ajudam as organizações a manter uma segurança e um controle de permissões robustos.
- Habilite a autenticação multifator para todos os usuários.
- Use políticas de senha seguras.
- Priorize as contas de administrador para uma proteção extra.
Ao seguir essas práticas, as organizações reduzem o risco de vazamentos de dados e melhoram sua postura geral de segurança e permissões. Processos contínuos de governança garantem que o acesso dos usuários continue adequado à medida que equipes e projetos mudam.
Problemas de gerenciamento do ciclo de vida
O gerenciamento do ciclo de vida no Microsoft 365 apresenta desafios contínuos para as organizações. À medida que as equipes criam novos canais e projetos, os administradores precisam acompanhar o status e a propriedade de cada ativo. Sem um processo estruturado, Teams e canais podem rapidamente ficar desatualizados ou sem gestão, gerando riscos de segurança e de conformidade.
Equipes e canais órfãos
Equipes e canais órfãos surgem quando não resta nenhum proprietário ativo para gerenciá-los. Essa situação costuma acontecer quando funcionários deixam a empresa ou mudam de função. Sem um proprietário, ninguém monitora a participação, as permissões ou o conteúdo. Convidados e usuários externos podem permanecer no Teams indefinidamente, o que aumenta o risco de acesso não autorizado. Canais órfãos também podem conter informações confidenciais ou desatualizadas que ninguém revisa ou exclui.
Os proprietários desempenham um papel fundamental no gerenciamento do ciclo de vida. Eles gerenciam quem pode entrar ou sair, definem permissões, monitoram a atividade e garantem a conformidade com as políticas.
| Responsabilidade | Descrição |
|---|---|
| Gerenciamento de participação em equipes | Os proprietários gerenciam quem pode entrar ou sair da equipe, incluindo convidados. |
| Controle de políticas | Os proprietários definem as permissões para criar canais e gerenciar configurações. |
| Gerenciamento do ciclo de vida | Os proprietários podem editar, excluir, renovar, arquivar ou restaurar equipes. |
| Monitoramento de atividades | Os proprietários acompanham a atividade da equipe para resolver problemas rapidamente. |
| Gerenciamento de dados | Os proprietários garantem a segurança dos dados e a conformidade com as regulamentações. |
| Garantia de conformidade | Os proprietários garantem a aderência às leis e às políticas organizacionais. |
| Promoção da colaboração | Os proprietários incentivam a colaboração eficaz entre os membros da equipe. |
Proliferação de dados
A proliferação de dados acontece quando as informações se espalham por equipes e canais demais, sem supervisão. Os usuários criam novos espaços para cada projeto ou tema, mas poucos são limpos ou excluídos. Com o tempo, isso gera desorganização, tornando difícil encontrar documentos importantes ou rastrear onde os dados confidenciais estão armazenados.
A proliferação de dados sem controle aumenta o risco de vazamentos acidentais de dados e eleva os custos de eDiscovery. Os administradores devem usar ferramentas de relatório para monitorar o crescimento e aplicar as políticas de retenção. Auditorias regulares e a atribuição clara de proprietários ajudam a controlar a proliferação de dados. Ao manter equipes e canais organizados, as empresas melhoram a segurança, reduzem custos e apoiam os esforços de conformidade.
Riscos de segurança e conformidade
Vazamento de dados e acesso não autorizado
Vazamento de dados e acesso não autorizado continuam sendo as principais preocupações das organizações que usam o Microsoft 365. Muitas empresas enfrentam esses riscos por causa de configurações incorretas e acessos com permissões excessivas. Quando as permissões saem do controle, os usuários podem ver ou compartilhar informações que não deveriam. Isso pode levar à exposição acidental de dados e criar riscos de incidentes de conformidade.
| Tipo de risco | Descrição |
|---|---|
| Configurações incorretas e acesso com permissões excessivas | As permissões podem sair do controle, levando à exposição acidental de dados e a riscos de conformidade. |
| Proliferação de dados e conflitos com políticas de retenção | A dificuldade em gerenciar dados devido a políticas de retenção pouco claras pode complicar as auditorias. |
| Riscos internos e shadow IT | Usuários internos podem criar riscos sem intenção ao compartilhar arquivos ou usar aplicativos não autorizados. |
| Lacunas de visibilidade e auditabilidade | A falta de clareza sobre o acesso e as alterações nos dados pode gerar pontos cegos de conformidade. |
Em 2021, 85% das empresas que usavam o Microsoft 365 sofreram uma violação de segurança. O custo médio global de uma violação de dados em 2023 chegou a USD 4,45 milhões. Esses números mostram o sério impacto financeiro de um único incidente. Em um caso, um usuário comprometido acessou OneDrive, SharePoint e Teams por sete dias sem ser detectado. A causa raiz foi uma falha nas operações de segurança. Os logs foram coletados, mas não foram analisados, e por isso nenhum alerta foi disparado. Em outro incidente, uma configuração incorreta no Microsoft Azure expôs milhares de contas e bancos de dados de clientes. Isso aconteceu porque um parceiro terceirizado cometeu um erro.
Falhas de conformidade regulatória
Falhas de conformidade regulatória podem ter consequências graves para as organizações. Quando as equipes não seguem as regras para o tratamento de dados confidenciais, podem sofrer multas ou ações judiciais. Políticas de retenção pouco claras e a proliferação de dados dificultam a comprovação de conformidade durante as auditorias. Um incidente de conformidade muitas vezes revela essas lacunas tarde demais.
Muitas organizações têm dificuldade para acompanhar as mudanças nas regulamentações. Elas podem não atualizar as políticas ou não treinar os funcionários para os novos requisitos. Isso aumenta o risco de um incidente de conformidade. As lacunas de visibilidade e auditabilidade dificultam o rastreamento de quem acessou ou alterou informações importantes. Sem registros claros, as organizações não conseguem demonstrar que cumpriram a lei.
Ameaças internas e erro humano
Ameaças internas e erros humanos têm papel importante nas lacunas de governança do Microsoft 365. Funcionários podem compartilhar arquivos confidenciais por engano ou usar aplicativos não autorizados. Essas ações podem levar a vazamentos de dados e roubo de propriedade intelectual. A complexidade de gerenciar dados em várias plataformas aumenta esses riscos.
- Ameaças internas e erros humanos são fatores importantes que levam a lacunas de governança no Microsoft 365.
- Esses problemas podem resultar em consequências graves, como vazamentos de dados e roubo de propriedade intelectual.
- A complexidade de gerenciar dados em várias plataformas aumenta os riscos associados às ameaças internas.
Lacunas de auditoria e monitoramento
As lacunas de auditoria e monitoramento no Microsoft 365 criam desafios sérios para as organizações. Muitas equipes acreditam que, depois de configurar o ambiente, o trabalho está concluído. Na prática, o monitoramento contínuo é essencial para uma segurança e uma conformidade sólidas. Sem auditorias regulares, as organizações não conseguem ver quem acessa dados sensíveis ou quando ocorrem alterações.
Lacuna de governança de IA no Microsoft 365
Conteúdo e segurança impulsionados por IA
A ascensão da inteligência artificial no Microsoft 365 mudou a forma como as organizações gerenciam conteúdo e segurança. O Microsoft 365 Copilot gera documentos, e-mails e anotações de reuniões em um ritmo acelerado. Esse aumento de conteúdo gerado por IA pode criar desafios para a governança. Muitas organizações percebem que os arquivos gerados por IA não seguem uma estrutura uniforme. Essa falta de consistência dificulta a gestão, a busca e a auditoria das informações.
As ferramentas de IA também aumentam o volume de dados. Os colaboradores podem se sentir sobrecarregados com a quantidade de conteúdo novo, o que pode ocultar insights importantes. A integração da IA com plataformas de colaboração às vezes leva ao compartilhamento acidental de informações sensíveis. O Microsoft 365 Copilot consegue acessar e pesquisar grandes volumes de dados organizacionais, o que aumenta o risco de exposição de dados. As equipes de segurança precisam adaptar suas estratégias para lidar com esses novos desafios e fechar a lacuna de governança de IA.
- O conteúdo gerado por IA pode não ter uma estrutura uniforme, o que complica a gestão e a auditoria.
- O aumento do volume de dados pode levar à sobrecarga de informações, ocultando insights críticos.
- A integração com ferramentas de colaboração aumenta o risco de compartilhamento não intencional de dados sensíveis.
- A adoção rápida de IA pode sobrecarregar os colaboradores, gerando resistência.
Riscos de automação e fluxos de trabalho
Ferramentas de automação como o Power Automate ajudam as organizações a simplificar tarefas no Microsoft 365. Essas ferramentas também podem introduzir novos riscos se não forem gerenciadas com cuidado. Vulnerabilidades de segurança podem surgir quando os fluxos automatizados não têm supervisão adequada. A visibilidade limitada sobre as ações de automação pode criar pontos cegos. Dados sensíveis podem sair da organização sem que ninguém perceba.
O Microsoft 365 Copilot pode ajudar a monitorar esses fluxos de trabalho, mas as organizações precisam configurar controles de acesso rigorosos. O controle de acesso baseado em funções limita quem pode criar ou alterar fluxos automatizados. As políticas de prevenção contra perda de dados impedem que informações sensíveis saiam de ambientes seguros. A auditoria contínua e o monitoramento robusto garantem que cada ação seja registrada e revisada. Desativar ferramentas de automação desnecessárias reduz a superfície de ataque e ajuda a fechar a lacuna de governança de IA.
Novas superfícies de ataque
A integração da IA no Microsoft 365 criou novas superfícies de ataque para as organizações. O Microsoft 365 Copilot pode acessar dados sensíveis em toda a plataforma, o que aumenta o risco de exposição caso não seja gerenciado corretamente. As equipes de segurança agora têm novas responsabilidades. Elas precisam se concentrar em proteger os dados usados por aplicativos de IA e em monitorar como a IA interage com as informações da organização.
| Principais conclusões | Descrição |
|---|---|
| Aumento do risco | A adoção de IA generativa pelos usuários levou a um aumento de incidentes de segurança de dados, quase dobrando de 27% em 2023 para 40% em 2024. |
| Novas responsabilidades | A integração da IA redefiniu as responsabilidades das equipes de segurança de dados, com foco na segurança dos dados usados por aplicativos de IA. |
| Exposição de dados | O Microsoft 365 Copilot pode acessar e pesquisar dados sensíveis em toda a organização, aumentando o risco de exposição. |
Equilibrando inovação e controle
As organizações enfrentam um desafio ao introduzir ferramentas de IA no Microsoft 365. Elas querem estimular a inovação, mas também precisam manter o controle sobre segurança e conformidade. Os líderes precisam encontrar um equilíbrio que permita às equipes usar a nova tecnologia sem colocar os dados em risco.
Muitas organizações começam definindo objetivos claros. Elas estabelecem metas que alinham a visão de IA às necessidades do negócio. Essa etapa ajuda todos a entender por que a organização usa IA e o que espera alcançar. As equipes também investem em infraestrutura escalável, ou seja, constroem sistemas que conseguem crescer conforme o uso de IA aumenta. Uma infraestrutura robusta sustenta operações de IA eficientes e reduz o risco de lentidão ou falhas. Dados de alta qualidade são outro fator essencial. As equipes precisam manter seus dados precisos e atualizados. Elas aplicam políticas de governança rigorosas para garantir que somente as pessoas certas acessem informações sensíveis.
- Defina objetivos claros que alinhem a visão de IA às metas do negócio.
- Invista em infraestrutura escalável para dar suporte a operações de IA eficientes.
- Mantenha dados de alta qualidade e aplique políticas de governança rigorosas.
Como fechar a lacuna de governança: estratégias e melhores práticas
Políticas de governança claras
As organizações devem começar estabelecendo políticas de governança claras. Essas políticas definem como as equipes gerenciam informações, configuram permissões e protegem dados sensíveis. Os líderes criam regras para a criação de canais, o acesso de convidados e o compartilhamento de documentos. Eles também esclarecem os papéis e responsabilidades de cada membro da equipe. Um comitê de governança supervisiona essas políticas e garante a responsabilização.
Aplicação automatizada de políticas
A aplicação automatizada de políticas fortalece a governança no Microsoft 365. As equipes usam ferramentas para definir regras de proteção de dados, controle de acesso e conformidade. A automação garante que as políticas sejam aplicadas de forma consistente em todos os canais e equipes. O Copilot possibilita uma governança com reconhecimento de contexto em escala, monitorando o conteúdo desde a criação até a expiração.
Gerenciamento do ciclo de vida e do acesso
O gerenciamento do ciclo de vida e do acesso desempenha um papel fundamental na governança no Microsoft 365. As equipes precisam planejar cada fase, da criação até a desativação. Os administradores analisam as necessidades e definem processos para cada etapa do ciclo de vida. Modelos padronizados simplificam a configuração de equipes e os fluxos de aprovação.
Relatórios avançados e visibilidade
Uma governança sólida no Microsoft 365 depende de relatórios avançados e de visibilidade clara. As organizações precisam saber quem acessa os dados, quando as alterações acontecem e onde estão as informações sensíveis. Sem essa visão, as equipes não conseguem identificar riscos nem aplicar políticas com eficácia.
Exemplos reais e casos de sucesso
Estudo de caso: serviços financeiros
Uma grande empresa de serviços financeiros enfrentava desafios com segurança de dados e conformidade no Microsoft 365. A empresa gerenciava milhares de registros de clientes e precisava proteger informações sensíveis. As equipes costumavam criar novos canais sem regras claras. Isso gerava confusão sobre quem podia acessar arquivos importantes.
Estudo de caso: indústria
Uma fabricante global enfrentava a proliferação de dados e Teams órfãos. Os funcionários criavam um novo Team para cada projeto, mas muitos canais ficavam inativos após o término dos projetos. Arquivos de design confidenciais e contratos permaneciam nesses canais não utilizados. A empresa se preocupava com vazamentos de dados e com os altos custos de eDiscovery.
Como construir um framework de governança sustentável
Melhoria contínua
Um framework de governança sustentável no Microsoft 365 exige atenção constante. As equipes precisam revisar políticas e processos regularmente. A tecnologia muda rapidamente, por isso as organizações precisam adaptar suas estratégias de governança. Elas devem agendar auditorias periódicas para identificar lacunas ou regras desatualizadas. Os administradores podem usar o feedback dos usuários para aprimorar os fluxos de trabalho e resolver pontos de atrito.
Alinhando a governança às metas do negócio
A governança deve apoiar os objetivos gerais do negócio. Os líderes precisam conectar as políticas de governança à missão e aos valores da empresa. Por exemplo, uma empresa que valoriza a inovação deve permitir colaboração flexível e, ao mesmo tempo, proteger dados sensíveis. As equipes precisam entender como a governança as ajuda a alcançar seus objetivos.
Medindo o sucesso
Medir o sucesso das iniciativas de governança ajuda as organizações a evoluir. As equipes devem acompanhar métricas-chave, como o número de violações de políticas, o tempo para resolver incidentes e as taxas de adoção pelos usuários. Painéis e relatórios fornecem dados claros para a tomada de decisões.
Checklist de governança de dados do Microsoft 365
Foco: identificar e corrigir a lacuna de governança no Microsoft 365.
- Inventarie todas as cargas de trabalho do Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) e mapeie os locais onde os dados estão armazenados
- Identifique os proprietários e curadores de dados de cada carga de trabalho e domínio de negócio
- Realize uma revisão de classificação de dados (sensíveis, confidenciais, internos, públicos) em todo o M365
- Verifique se as políticas de retenção e exclusão estão definidas e aplicadas de acordo com a classificação dos dados
- Confirme se os rótulos de confidencialidade e a proteção (criptografia, DLP) estão configurados e sendo aplicados
- Audite as permissões de acesso: revise as atribuições de função, os grupos do Azure AD e as configurações de compartilhamento externo
- Avalie a cobertura de acesso condicional e de autenticação multifator para acessos privilegiados e de alto risco
- Valide se as políticas do Microsoft Purview / Centro de Conformidade estão ativas e alinhadas aos requisitos legais e regulatórios
- Revise as regras de Prevenção contra Perda de Dados (DLP) quanto à cobertura e a falsos positivos e falsos negativos
- Verifique a aplicação de rótulos de retenção (aplicação automática, rótulos padrão) em repositórios de conteúdo críticos
- Garanta que o registro de auditoria e os alertas estejam habilitados, retidos e monitorados
- Execute avaliações de risco e conformidade para detectar a lacuna de governança no Microsoft 365 (configurações incorretas e lacunas na cobertura das políticas)
- Implemente remediação automatizada para configurações incorretas de governança comuns, sempre que possível
- Estabeleça revisões regulares de governança e uma cadência de relatórios com as partes interessadas
- Ofereça treinamento de governança baseado em funções para administradores, proprietários e usuários finais
- Defina procedimentos de resposta a incidentes e de violação de dados específicos para o Microsoft 365
- Documente políticas, padrões e exceções; mantenha um playbook de governança
- Monitore e revise as permissões e os consentimentos de aplicativos de terceiros no Microsoft 365
- Implemente o gerenciamento do ciclo de vida de contas, grupos, sites e Teams (criação, revisão e desativação)
- Programe análises periódicas de lacunas em relação a estruturas regulatórias e políticas internas
Perguntas frequentes: governança do Microsoft 365: uma estrutura robusta de governança para colaboração e proteção de dados
O que é a "lacuna de governança no Microsoft 365"?
A "lacuna de governança no Microsoft 365" refere-se à disparidade entre os recursos de governança nativos da plataforma e as necessidades reais de governança de uma organização, abrangendo arquitetura, controles de governança, ciclo de vida dos dados, gerenciamento de permissões e governança eficaz dos dados em todo o Microsoft 365. Ela surge quando as práticas, políticas ou a aplicação da governança são insuficientes para gerenciar os dados corporativos, os dados não estruturados, a colaboração na nuvem, agentes de IA como o Microsoft 365 Copilot, ou os riscos de segurança introduzidos pelo comportamento dos usuários e pelas integrações.
Por que surge uma lacuna de governança em ambientes do Microsoft 365?
Uma lacuna de governança surge porque o Microsoft 365 é altamente flexível e abrangente: muitas fontes de dados, ferramentas de colaboração e aplicativos de terceiros tornam as decisões de governança complexas. As organizações frequentemente não têm uma estrutura de governança do Microsoft 365, políticas consistentes para proteção e retenção de dados, funções claramente definidas para os recursos de governança ou controles de segurança adequados. A adoção acelerada, a inovação em IA (incluindo o Microsoft 365 Copilot e os agentes de IA) e a colaboração descentralizada agravam a lacuna.
Como a lacuna de governança afeta a colaboração e a governança da colaboração?
Uma lacuna de governança enfraquece a governança da colaboração ao criar controles de acesso inconsistentes, propriedade indefinida de sites e equipes e compartilhamento não gerenciado, que expõe dados sensíveis. Ela afeta o valor de negócio da colaboração ao reduzir a confiança na qualidade dos dados e tornar a colaboração entre equipes frágil. A governança adequada é necessária para equilibrar a colaboração aberta com segurança e conformidade.
Quais são os sinais comuns de que nossa organização tem uma lacuna de governança no Microsoft 365?
Os sinais comuns incluem compartilhamento descontrolado de dados sensíveis, práticas inconsistentes de retenção e de ciclo de vida dos dados, equipes e sites órfãos, proliferação de fontes de dados duplicadas, falta de visibilidade sobre os dados corporativos, aplicação esporádica das melhores práticas de governança e orquestração fraca dos recursos de governança, como o Microsoft Purview e os controles de segurança.
Como começar a fechar a lacuna de governança? Qual é um plano prático de governança?
Comece com uma avaliação do ambiente e dos dados da organização para mapear as fontes de dados, os locais de dados não estruturados e os padrões de colaboração. Defina os objetivos de governança e uma estrutura de governança do Microsoft 365 que contemple os modelos de permissões, a proteção de dados, a retenção de dados e a qualidade dos dados. Priorize as ações: implemente os controles de acesso, aplique a classificação e a rotulagem com o Microsoft Purview, crie regras de ciclo de vida, formalize as funções de governança e adote automação sempre que possível para ganhar escala.
Qual é o papel do Microsoft Purview na redução da lacuna de governança?
O Microsoft Purview oferece recursos essenciais de governança para classificação, rotulagem, prevenção contra perda de dados (DLP) e retenção no Microsoft 365. Ele ajuda a estabelecer uma governança de dados eficaz, ao habilitar políticas para dados sensíveis, proteção de dados e gerenciamento de retenção, melhorar a visibilidade dos dados no ambiente e apoiar práticas de conformidade e governança.
Como os agentes de IA e o Microsoft 365 Copilot afetam os requisitos de governança?
Os agentes de IA e o Microsoft 365 Copilot trazem novas considerações de governança, como os dados usados nos prompts dos modelos, a privacidade dos dados da organização, o acesso a fontes de dados corporativas e a auditabilidade dos sistemas de IA. A governança adequada deve incluir controles sobre a inovação em IA, limites para a exposição de dados, monitoramento das ações orientadas por IA e políticas para proteger dados sensíveis, permitindo ao mesmo tempo que os sistemas de IA gerem valor para o negócio.
Quais controles de governança devemos aplicar a permissões e acessos no Microsoft 365?
Aplique um modelo de privilégio mínimo com controle de acesso baseado em funções, políticas de acesso condicional, revisões periódicas de acesso e acesso just-in-time sempre que possível. Implemente práticas de governança para gerenciar o acesso de convidados, o compartilhamento externo e o ciclo de vida dos grupos, e use automação para aplicar configurações de permissão consistentes em equipes e sites, protegendo os dados corporativos.
Como podemos proteger dados sensíveis e garantir a qualidade dos dados no Microsoft 365?
Proteja dados sensíveis classificando e rotulando o conteúdo, implantando políticas de DLP, criptografando os dados em trânsito e em repouso e limitando o compartilhamento de dados sensíveis. Melhore a qualidade dos dados definindo padrões de metadados, automatizando políticas de ciclo de vida dos dados, consolidando fontes de dados duplicadas e aplicando as melhores práticas de governança para garantir dados corporativos confiáveis.
Quais limitações devemos considerar ao implementar governança no Microsoft 365?
As limitações incluem os limites da plataforma, lacunas de integração com aplicativos de terceiros, desafios de adoção pelos usuários e a complexidade introduzida pelos dados não estruturados. Restrições técnicas na automação de determinados processos de governança e a necessidade de ajuste contínuo das políticas (especialmente com agentes de IA) significam que a governança é um processo contínuo, e não um projeto pontual.
Como as práticas de governança diferem entre ambientes cloud-first e ambientes tradicionais on-premises?
Ambientes cloud-first exigem uma governança que enfatize modelos de permissão dinâmicos, controles automatizados do ciclo de vida dos dados e monitoramento em tempo real, enquanto a governança tradicional on-premises costumava se concentrar em perímetros estáticos e processos manuais. A governança de dados eficaz no Microsoft 365 precisa se adaptar à escala da nuvem, à natureza distribuída da colaboração e à predominância de dados não estruturados.
Quais são as melhores práticas de governança que aumentam a prontidão para auditorias e conformidade?
As melhores práticas incluem documentar as decisões de governança, implementar políticas consistentes de classificação e retenção, centralizar os logs de auditoria, aplicar DLP e criptografia, realizar revisões periódicas de acesso e usar o Microsoft Purview para relatórios de conformidade. Um framework de governança documentado para o Microsoft 365 e um framework de governança robusto aumentam a prontidão e demonstram controle sobre os dados corporativos.
Quem deve ser responsável pela governança em uma implantação do Microsoft 365: TI, segurança ou o negócio?
A responsabilidade deve ser compartilhada: a TI fornece a arquitetura da plataforma e a automação, a segurança aplica os controles de segurança e as práticas de segurança do Microsoft 365, e as unidades de negócio conduzem a curadoria dos dados e as decisões de governança sobre valor para o negócio e ciclo de vida dos dados. Um conselho de governança multifuncional é um recurso-chave para coordenar políticas e práticas de governança em toda a organização.
Como podemos medir o progresso na redução da lacuna de governança?
Meça o progresso com métricas como a redução do número de sites não gerenciados, a porcentagem de dados sensíveis rotulados, a frequência de violações de política, o tempo para remediar incidentes, os resultados das revisões de acesso, os indicadores de qualidade dos dados e a cobertura dos controles de governança automatizados. Relatórios regulares com base nessas métricas demonstram a evolução dos recursos de governança no Microsoft 365.
Quais são os próximos passos recomendados para construir um framework de governança sustentável no Microsoft 365?
Crie um roteiro em fases que inclua a descoberta de padrões de dados e de colaboração, a definição de políticas de proteção e retenção de dados, a implantação do Microsoft Purview e dos controles de segurança, o estabelecimento de funções de governança e de automação, o treinamento dos usuários nas melhores práticas de governança e a definição de monitoramento contínuo e melhoria para se adaptar a novos requisitos e a sistemas de IA.
Em conclusão, resolver a lacuna de governança de IA no Microsoft 365 não é um projeto pontual; é um compromisso contínuo com visibilidade, controle e colaboração segura. Ao implantar ferramentas automatizadas, definir responsabilidades claras e aproveitar recursos avançados de conformidade, as organizações podem adotar a inovação sem comprometer sua postura de segurança. Para explorar esses temas com mais profundidade e conhecer passos práticos para o seu próprio ambiente, não deixe de ouvir nosso episódio complementar, Close the Microsoft Teams Channel Governance Gap.