 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Membuka Inovasi AI secara Aman: Mengelola Celah Tata Kelola di Microsoft 365
By Mirko Peters ·
Selamat datang kembali di podcast! Jika Anda mengikuti episode-episode terbaru kami, Anda tahu bahwa kami sedang membahas secara mendalam realitas operasional lingkungan cloud modern…
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di podcast! Jika Anda mengikuti episode terbaru kami, Anda tahu bahwa kami telah membahas secara mendalam realitas operasional lingkungan cloud modern. Hari ini, kami membahas topik yang membuat administrator IT, profesional keamanan, dan petugas kepatuhan tidak bisa tidur: keseimbangan yang rumit antara mendorong batas inovasi AI dan menjaga kendali yang ketat atas data Anda. Secara khusus, kami membahas bagaimana alat seperti Microsoft 365 Copilot meningkatkan produktivitas sekaligus memperkenalkan permukaan serangan baru dan risiko paparan data. Jika Anda ingin mendalami bagaimana lingkungan Teams terdampak secara unik oleh pergeseran ini, dengarkan episode terkait kami, Close the Microsoft Teams Channel Governance Gap.
Saat organisasi berlomba-lomba mengadopsi kecerdasan buatan mutakhir, mereka sering mengabaikan infrastruktur dasar yang diperlukan untuk mendukungnya secara aman. Dalam artikel ini, kami akan mengupas apa sebenarnya yang dimaksud dengan celah tata kelola, mengapa hal itu terjadi, risiko keamanan dan kepatuhan yang menyertainya, serta strategi praktis yang dapat Anda terapkan sekarang juga untuk menutup celah tersebut.
Memahami Celah Tata Kelola
Apa Itu Celah Tata Kelola?
Celah tata kelola menggambarkan perbedaan antara cara organisasi menggunakan Microsoft 365 dan cara mereka mengelola keamanan serta kepatuhannya. Banyak perusahaan mengadopsi alat baru seperti Microsoft 365 Copilot dengan cepat, tetapi kerangka tata kelola mereka tidak ikut berkembang. Celah ini muncul ketika tim menggunakan Microsoft Teams dan layanan lain tanpa aturan atau pengawasan yang jelas.
- Sebagian besar perusahaan Fortune 500 kini menggunakan Microsoft 365 Copilot, tetapi hanya sebagian kecil yang telah mengembangkan program tata kelola secara menyeluruh.
- Banyak organisasi masih berada pada tahap awal tata kelola digital, dengan hanya 25% yang memiliki rencana tata kelola AI yang lengkap.
- Pertumbuhan Microsoft 365 yang pesat sering kali melampaui penyusunan tata kelola yang kuat di Microsoft 365.
Celah ini berarti bahwa meskipun organisasi menikmati manfaat kolaborasi dan AI, mereka mungkin tidak memiliki kontrol yang diperlukan untuk melindungi data dan pengguna mereka.
Mengapa Celah Ini Penting
Celah tata kelola membawa konsekuensi nyata bagi organisasi. Tanpa tata kelola yang kuat di Microsoft 365, tim menghadapi kebingungan dan risiko. Masalah sering muncul karena tidak ada yang tahu siapa yang bertanggung jawab mengelola data atau menegakkan kebijakan.
- Kepemilikan yang terpecah-pecah justru memicu perselisihan, bukan solusi.
- Proses yang terisolasi menyulitkan pengelolaan Microsoft 365 secara utuh, karena setiap alat diperlakukan secara terpisah.
- Kelalaian dalam tata kelola membuat batas data penting menjadi tidak jelas, yang dapat berujung pada kebocoran data yang tidak disengaja.
Tata kelola digital membantu organisasi menghindari masalah ini dengan menciptakan aturan dan tanggung jawab yang jelas. Ketika tim tidak menangani celah tata kelola, mereka berisiko kehilangan kendali atas informasi dan proses mereka.
Risiko Tersembunyi di Microsoft 365
Banyak risiko di Microsoft 365 tetap tersembunyi sampai akhirnya menimbulkan masalah. Misalnya, hampir separuh dari seluruh akun tidak menggunakan autentikasi multifaktor, sehingga rentan terhadap serangan. Sifat Microsoft 365 yang saling terhubung berarti bahwa mengabaikan satu layanan, seperti SharePoint, dapat menimbulkan masalah di layanan lain, seperti Teams atau Exchange.
- Data usang menumpuk seiring waktu, sehingga informasi yang sudah tidak relevan digunakan untuk pengambilan keputusan penting.
- Alat AI seperti Copilot dapat memberikan jawaban yang keliru jika bergantung pada data lama atau tidak relevan.
- Organisasi sering kali tidak memahami bagaimana data mereka digunakan, sehingga sulit untuk memperbaiki tata kelola di Microsoft 365.
Sebagian besar organisasi baru menyadari risiko ini ketika sesuatu sudah salah. Celah tata kelola di Microsoft 365 biasanya terlihat saat audit atau setelah insiden keamanan. Tim sering menemukan konten yang tidak terkelola dan berbagi berlebihan hanya ketika kegagalan kepatuhan terjadi.
- Penyebaran data semakin besar seiring pengguna membuat Teams dan situs baru setiap hari.
- Celah kepatuhan menjadi terlihat pada saat-saat kritis, yang menunjukkan bahwa tata kelola digital tidak bersifat proaktif.
- Tanpa standar yang jelas, organisasi bereaksi terhadap masalah alih-alih mencegahnya.
Catatan: Tata kelola digital yang proaktif di Microsoft 365 membantu organisasi mendeteksi risiko sejak dini dan menjaga keamanan data mereka.
Penyebab Celah Tata Kelola di Microsoft 365
Adopsi Cepat Tanpa Perencanaan
Banyak organisasi beralih ke Microsoft 365 dengan cepat untuk meningkatkan kolaborasi dan produktivitas. Mereka sering melewatkan tahap perencanaan. Ketergesaan ini menciptakan celah dalam tata kelola Microsoft 365. Pengguna Teams mungkin berbagi file secara berlebihan atau membuat saluran tanpa aturan yang jelas. Label untuk data sensitif menjadi tidak konsisten. Fitur pencegahan kehilangan data mungkin sudah diaktifkan, tetapi tidak diterapkan. Kebijakan retensi dapat memiliki celah, dan kepemilikan saluran atau file bisa tetap tidak jelas.
- Berbagi dokumen dan informasi secara berlebihan
- Pelabelan data sensitif yang tidak konsisten
- Pencegahan kehilangan data diaktifkan tetapi tidak diterapkan
- Celah retensi di Teams dan SharePoint
- Kepemilikan saluran dan file yang tidak jelas
Masalah-masalah ini membuat sulit untuk melacak siapa yang memiliki akses ke apa. Masalah ini juga meningkatkan risiko kebocoran data yang tidak disengaja. Tanpa rencana yang matang, organisasi kesulitan mengikuti laju perubahan di Microsoft 365.
Shadow IT dan Teams yang Tidak Dikelola
Shadow IT terjadi ketika karyawan menggunakan aplikasi atau layanan tanpa persetujuan dari departemen TI. Di lingkungan Microsoft 365, hal ini sering berarti pengguna membuat Teams atau saluran di luar proses resmi. Teams yang tidak dikelola ini dapat menimbulkan risiko keamanan dan masalah kepatuhan.
| Statistik | Nilai |
|---|---|
| Rata-rata jumlah layanan cloud yang tidak diketahui di sebuah perusahaan | 975 |
| Rata-rata jumlah layanan cloud yang diketahui di sebuah perusahaan | 108 |
| Persentase aplikasi SaaS tanpa sanksi yang digunakan oleh perusahaan | 52% |
| Persentase karyawan di perusahaan Fortune 1000 yang menggunakan SaaS tanpa persetujuan | 67% |
| Persentase bisnis yang mengalami insiden siber akibat shadow IT | 11% |
| Perkiraan persentase belanja TI yang berupa shadow IT | 30-40% |
| Persentase karyawan yang memperoleh teknologi tanpa sepengetahuan TI | 41% |
| Perkiraan peningkatan karyawan yang memperoleh teknologi tanpa sepengetahuan TI | 75% pada 2027 |
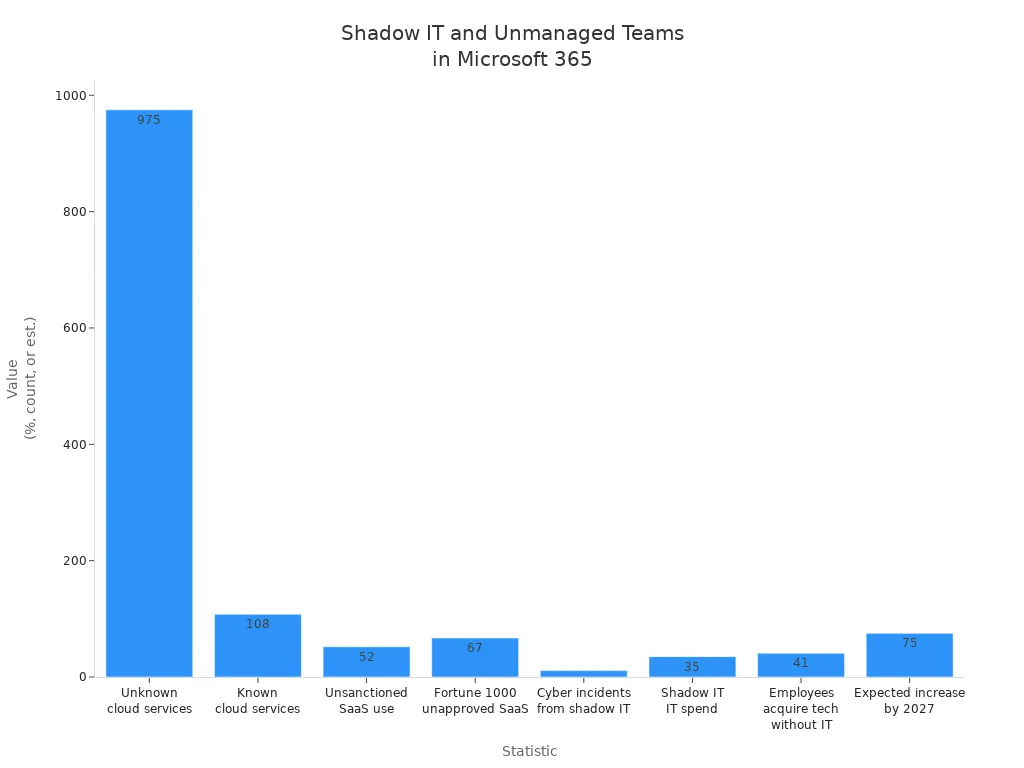
Angka-angka ini menunjukkan bahwa shadow IT merupakan tantangan besar bagi tata kelola di Microsoft 365. Teams yang tidak dikelola dapat melewati pencegahan kehilangan data dan pengelolaan izin, sehingga menyulitkan perlindungan informasi sensitif.
Penerapan Kebijakan yang Tidak Konsisten
Penerapan kebijakan di Microsoft 365 harus konsisten agar data tetap aman. Banyak organisasi menghadapi masalah karena mereka menyiapkan kebijakan sekali lalu tidak pernah meninjaunya kembali. Mereka mungkin menganggap tata kelola sebagai proyek sekali jadi, padahal tata kelola memerlukan perhatian yang berkelanjutan.
- Kesalahan konfigurasi kebijakan dapat menyebabkan beberapa aturan mendeteksi jenis data yang sama.
- Beberapa pengaturan kebijakan tidak berfungsi dengan semua versi Outlook.
- Kondisi berbagi eksternal dapat memengaruhi policy tips di SharePoint Online dan OneDrive for Business.
- MailTips dan policy tips harus diaktifkan untuk klien Outlook.
- Kebijakan pencegahan kehilangan data Exchange Online lama sebaiknya diperbarui untuk menghindari masalah.
Organisasi terkadang lupa mengatur protokol autentikasi email seperti SPF, DKIM, dan DMARC. Mereka mungkin juga membiarkan kebijakan anti-phishing dan anti-spam pada pengaturan default. Kelalaian ini meningkatkan risiko serangan phishing dan spoofing. Peninjauan dan pembaruan rutin membantu menutup celah tata kelola di Microsoft 365.
Kurangnya Visibilitas dan Pelaporan
Visibilitas dan pelaporan memegang peran penting dalam menjaga tata kelola yang kuat di Microsoft 365. Banyak organisasi kesulitan melacak siapa yang mengakses informasi, bagaimana data berpindah, dan di mana file sensitif disimpan. Tanpa pelaporan yang jelas, tim tidak dapat mengidentifikasi risiko atau menerapkan kebijakan pencegahan kehilangan data. Kurangnya pengawasan ini menimbulkan celah yang mengancam keamanan dan kepatuhan.
Teams sering membuat saluran di Microsoft Teams tanpa pemantauan yang memadai. Administrator mungkin tidak melihat pengguna mana yang membagikan file atau mengundang tamu. Ketika alat pelaporan tidak memberikan wawasan secara real-time, akses tidak sah dapat luput dari perhatian. Pencegahan kehilangan data menjadi kurang efektif karena tim tidak dapat mendeteksi pelanggaran dengan cepat. Akibatnya, informasi sensitif dapat keluar dari organisasi tanpa peringatan.
| Dampak Tingkat Kematangan Tata Kelola yang Rendah | Deskripsi |
|---|---|
| Kurangnya Perhatian pada Kepatuhan | Organisasi dengan tingkat kematangan 100 menunjukkan perhatian minim terhadap kepatuhan, dengan kebijakan dan prosedur yang belum memadai. |
| Risiko Pelanggaran Data | Ketiadaan kontrol dan pelatihan meningkatkan kemungkinan paparan dan pencurian data sensitif. |
| Peningkatan Biaya dan Inefisiensi | Biaya eDiscovery yang tinggi dan inefisiensi muncul akibat informasi yang tidak terstruktur serta waktu pencarian dokumen yang berlebihan. |
| Munculnya Shadow IT | Karyawan mungkin membuat solusi penyimpanan dokumen yang tidak sah, sehingga menimbulkan tantangan tata kelola. |
| Akuntabilitas yang Tidak Jelas | Kurangnya kejelasan dalam tata kelola informasi dapat menyebabkan penyebaran data yang tidak terkendali dan risiko kehilangan data. |
Tim yang tidak memanfaatkan fitur pelaporan di Microsoft 365 menghadapi risiko yang lebih tinggi. Mereka mungkin melewatkan tanda-tanda penyebaran data yang tidak terkendali atau shadow IT. Akuntabilitas yang tidak jelas membuat sulit menentukan siapa yang bertanggung jawab atas pencegahan kehilangan data. Ketika organisasi kekurangan visibilitas, mereka menghabiskan lebih banyak waktu untuk mencari dokumen dan lebih sedikit waktu untuk melindungi informasi.
Catatan: Pelaporan rutin membantu tim mengenali aktivitas yang tidak biasa dan menegakkan kebijakan pencegahan kehilangan data. Administrator dapat menggunakan dasbor untuk memantau berbagi file, akses tamu, dan pembuatan saluran. Alat-alat ini membantu organisasi merespons ancaman sebelum berubah menjadi insiden.
Tata Kelola di Microsoft 365: Tantangan Operasional
Kompleksitas Ekosistem Microsoft 365
Ekosistem Microsoft 365 mencakup banyak aplikasi, seperti Teams, SharePoint, dan OneDrive. Setiap alat menawarkan fitur yang unik, tetapi keragaman ini menimbulkan tantangan bagi organisasi. Pengguna harus mempelajari cara mengelola pengaturan dan menghubungkan layanan yang berbeda. Administrator sering kesulitan mengikuti semua perubahan dan pembaruan.
| Kategori | Deskripsi |
|---|---|
| Integrasi | Tantangan dalam mengintegrasikan berbagai aplikasi di dalam ekosistem Microsoft 365. |
| Dukungan Pelanggan | Kesulitan memperoleh dukungan yang tepat waktu dan efektif bagi pengguna yang menavigasi ekosistem. |
| Desain & Kompleksitas | Desain platform yang rumit memperumit pengalaman pengguna dan tata kelola. |
| Privasi & Keamanan | Kekhawatiran terkait privasi dan keamanan data akibat kompleksitas pengelolaan banyak aplikasi. |
| Biaya & Harga | Masalah terkait pemahaman struktur harga dan pengelolaan biaya secara efektif. |
| Performa & Kompatibilitas | Tantangan dalam memastikan kompatibilitas dan performa di berbagai aplikasi dan layanan. |
Fitur layanan mandiri memberi karyawan lebih banyak kebebasan, tetapi juga membuat tata kelola menjadi lebih sulit. Organisasi harus menyeimbangkan kemandirian pengguna dengan kontrol keamanan dan izin yang kuat. Tata kelola yang efektif membantu melindungi data dan memastikan kepatuhan terhadap kebijakan perusahaan.
Administrasi Terdesentralisasi
Banyak organisasi menerapkan administrasi terdesentralisasi di Microsoft 365. Artinya, departemen atau tim yang berbeda mengelola pengaturan dan penggunanya sendiri. Meskipun pendekatan ini dapat mempercepat pengambilan keputusan, pendekatan ini sering menimbulkan praktik keamanan dan izin yang tidak konsisten.
Pendekatan yang terfragmentasi meningkatkan upaya yang diperlukan untuk memantau kepatuhan. Administrator mungkin tidak tahu siapa yang mengendalikan Teams atau saluran tertentu. Tugas tata kelola manual menjadi memakan waktu dan rawan kesalahan. Pemantauan berkelanjutan sangat penting untuk mengidentifikasi perubahan dan menjaga kepatuhan di seluruh organisasi.
- Pemantauan berkelanjutan sangat penting untuk kepatuhan.
- Mengelola pengaturan di berbagai alat itu rumit.
- Tugas tata kelola manual membutuhkan banyak tenaga dan rawan kesalahan manusia.
Ketika organisasi tidak mengoordinasikan upayanya, mereka berisiko memiliki celah dalam keamanan dan izin. Tinjauan rutin dan komunikasi yang jelas membantu mengurangi risiko ini.
Manajemen Pengguna dan Akses
Manajemen pengguna dan akses merupakan fondasi tata kelola yang kuat di Microsoft 365. Administrator harus mengontrol siapa yang dapat mengakses informasi sensitif dan tindakan apa yang dapat mereka lakukan. Praktik terbaik mencakup pengaktifan autentikasi multifaktor untuk semua pengguna. Langkah ini melindungi akun dari akses yang tidak sah.
Kebijakan kata sandi yang aman juga memegang peranan penting. Kata sandi yang lemah memudahkan penyerang untuk masuk. Akun admin sebaiknya selalu menggunakan autentikasi multifaktor karena memiliki tingkat akses dan risiko yang lebih tinggi. Langkah-langkah ini membantu organisasi mempertahankan keamanan dan izin yang kuat.
- Aktifkan autentikasi multifaktor untuk semua pengguna.
- Gunakan kebijakan kata sandi yang aman.
- Prioritaskan akun admin untuk perlindungan ekstra.
Dengan mengikuti praktik ini, organisasi mengurangi risiko pelanggaran data dan memperbaiki postur keamanan dan izin secara keseluruhan. Proses tata kelola yang berkelanjutan memastikan bahwa akses pengguna tetap sesuai seiring perubahan tim dan proyek.
Masalah Manajemen Siklus Hidup
Manajemen siklus hidup di Microsoft 365 menghadirkan tantangan berkelanjutan bagi organisasi. Seiring tim membuat saluran dan proyek baru, administrator harus terus memantau status dan kepemilikan setiap aset. Tanpa proses yang terstruktur, Teams dan saluran dapat dengan cepat menjadi usang atau tidak terkelola, sehingga menimbulkan risiko keamanan dan kepatuhan.
Tim dan Saluran Tanpa Pemilik
Teams dan saluran yang yatim piatu terjadi ketika tidak ada lagi pemilik aktif yang mengelolanya. Situasi ini sering muncul saat karyawan keluar dari perusahaan atau berpindah peran. Tanpa pemilik, tidak ada yang memantau keanggotaan, izin, maupun konten. Tamu dan pengguna eksternal dapat tetap berada di Teams tanpa batas waktu, yang meningkatkan risiko akses tidak sah. Saluran yatim piatu juga dapat menyimpan informasi sensitif atau usang yang tidak pernah ditinjau atau dihapus.
Pemilik memegang peran kunci dalam manajemen siklus hidup. Mereka mengelola siapa yang boleh bergabung atau keluar, menetapkan izin, memantau aktivitas, dan memastikan kepatuhan terhadap kebijakan.
| Tanggung Jawab | Deskripsi |
|---|---|
| Manajemen Keanggotaan Tim | Pemilik mengelola siapa yang dapat bergabung atau keluar dari Tim, termasuk Tamu. |
| Kontrol atas Kebijakan | Pemilik menetapkan izin untuk membuat saluran dan mengelola pengaturan. |
| Manajemen Siklus Hidup | Pemilik dapat mengedit, menghapus, memperpanjang, mengarsipkan, atau memulihkan Tim. |
| Pemantauan Aktivitas | Pemilik melacak aktivitas tim untuk segera menangani masalah. |
| Manajemen Data | Pemilik memastikan keamanan data dan kepatuhan terhadap regulasi. |
| Jaminan Kepatuhan | Pemilik memastikan kepatuhan terhadap hukum dan kebijakan organisasi. |
| Promosi Kolaborasi | Pemilik mendorong kolaborasi yang efektif di antara anggota tim. |
Penyebaran Data Tak Terkendali
Penyebaran data tak terkendali terjadi ketika informasi tersebar di terlalu banyak Tim dan saluran tanpa pengawasan. Pengguna membuat ruang baru untuk setiap proyek atau topik, tetapi sedikit yang dibersihkan atau dihapus. Seiring waktu, hal ini menyebabkan kekacauan, sehingga sulit menemukan dokumen penting atau melacak keberadaan data sensitif.
Penyebaran data yang tidak terkendali meningkatkan risiko kebocoran data yang tidak disengaja dan menaikkan biaya eDiscovery. Administrator harus menggunakan alat pelaporan untuk memantau pertumbuhan dan menegakkan kebijakan retensi. Audit berkala dan penetapan kepemilikan yang jelas membantu mengendalikan penyebaran data. Dengan menjaga Tim dan saluran tetap tertata, organisasi meningkatkan keamanan, menekan biaya, dan mendukung upaya kepatuhan.
Risiko Keamanan dan Kepatuhan
Kebocoran Data dan Akses Tidak Sah
Kebocoran data dan akses tidak sah tetap menjadi kekhawatiran utama bagi organisasi yang menggunakan Microsoft 365. Banyak perusahaan menghadapi risiko ini akibat salah konfigurasi dan akses izin yang berlebihan. Ketika izin bergeser dari seharusnya, pengguna dapat melihat atau membagikan informasi yang seharusnya tidak mereka akses. Hal ini dapat menyebabkan paparan data yang tidak disengaja dan menimbulkan risiko insiden kepatuhan.
| Jenis Risiko | Deskripsi |
|---|---|
| Salah konfigurasi dan akses izin yang berlebihan | Izin dapat bergeser dari seharusnya, sehingga menyebabkan paparan data yang tidak disengaja dan risiko kepatuhan. |
| Penyebaran data dan konflik kebijakan retensi | Kesulitan mengelola data akibat kebijakan retensi yang tidak jelas dapat memperumit audit. |
| Risiko orang dalam dan shadow IT | Pengguna internal dapat tanpa sengaja menimbulkan risiko dengan membagikan file atau menggunakan aplikasi yang tidak diizinkan. |
| Celah visibilitas dan kemampuan audit | Kurangnya kejelasan tentang akses dan perubahan data dapat menimbulkan titik buta kepatuhan. |
Pada tahun 2021, 85% perusahaan yang menggunakan Microsoft 365 mengalami pelanggaran keamanan. Rata-rata biaya global pelanggaran data pada tahun 2023 mencapai USD 4,45 juta. Angka-angka ini menunjukkan dampak finansial serius dari satu insiden saja. Dalam satu kasus, pengguna yang disusupi mengakses OneDrive, SharePoint, dan Teams selama tujuh hari tanpa terdeteksi. Akar masalahnya adalah kegagalan dalam operasi keamanan. Log dikumpulkan tetapi tidak ditinjau, sehingga tidak ada peringatan yang dipicu. Dalam insiden lain, kesalahan konfigurasi di Microsoft Azure mengekspos ribuan akun dan basis data pelanggan. Hal ini terjadi karena kesalahan yang dibuat oleh mitra pihak ketiga.
Kegagalan Kepatuhan Regulasi
Kegagalan kepatuhan regulasi dapat berakibat serius bagi organisasi. Ketika tim tidak mengikuti aturan penanganan data sensitif, mereka dapat menghadapi denda atau tindakan hukum. Kebijakan retensi yang tidak jelas dan penyebaran data membuat sulit membuktikan kepatuhan saat audit. Insiden kepatuhan sering kali baru mengungkap celah-celah ini ketika sudah terlambat.
Banyak organisasi kesulitan mengikuti perubahan regulasi. Mereka mungkin tidak memperbarui kebijakan atau melatih karyawan tentang persyaratan baru. Hal ini meningkatkan risiko insiden kepatuhan. Celah visibilitas dan kemampuan audit menyulitkan pelacakan siapa yang mengakses atau mengubah informasi penting. Tanpa catatan yang jelas, organisasi tidak dapat menunjukkan bahwa mereka telah mematuhi hukum.
Ancaman Orang Dalam dan Kesalahan Manusia
Ancaman orang dalam dan kesalahan manusia memainkan peran besar dalam celah tata kelola di Microsoft 365. Karyawan dapat tanpa sengaja membagikan file sensitif atau menggunakan aplikasi yang tidak diizinkan. Tindakan tersebut dapat menyebabkan kebocoran data dan pencurian kekayaan intelektual. Kompleksitas pengelolaan data di berbagai platform memperbesar risiko ini.
- Ancaman dari dalam (insider threat) dan kesalahan manusia menjadi faktor utama yang menyebabkan celah tata kelola di Microsoft 365.
- Masalah ini dapat berakibat serius, seperti kebocoran data dan pencurian kekayaan intelektual.
- Kompleksitas pengelolaan data di berbagai platform memperbesar risiko yang terkait dengan ancaman dari dalam.
Celah Audit dan Pemantauan
Celah audit dan pemantauan di Microsoft 365 menjadi tantangan serius bagi organisasi. Banyak tim berpikir bahwa pekerjaan mereka selesai begitu lingkungan sudah disiapkan. Padahal, pemantauan berkelanjutan sangat penting untuk keamanan dan kepatuhan yang kuat. Tanpa audit rutin, organisasi tidak dapat melihat siapa yang mengakses data sensitif atau kapan perubahan terjadi.
Celah Tata Kelola AI di Microsoft 365
Konten dan Keamanan yang Didorong AI
Kemunculan kecerdasan buatan (AI) di Microsoft 365 telah mengubah cara organisasi mengelola konten dan keamanan. Microsoft 365 Copilot menghasilkan dokumen, email, dan catatan rapat dengan kecepatan tinggi. Peningkatan konten yang dihasilkan AI ini dapat menimbulkan tantangan bagi tata kelola. Banyak organisasi mendapati bahwa file hasil AI tidak mengikuti struktur yang seragam. Kurangnya konsistensi ini membuat informasi semakin sulit dikelola, dicari, dan diaudit.
Alat AI juga menambah volume data. Karyawan bisa merasa kewalahan dengan banyaknya konten baru, sehingga wawasan penting justru tersembunyi. Integrasi AI dengan platform kolaborasi terkadang menyebabkan pembagian informasi sensitif secara tidak sengaja. Microsoft 365 Copilot dapat mengakses dan mencari di dalam data organisasi dalam jumlah besar, sehingga risiko paparan data meningkat. Tim keamanan harus menyesuaikan strategi mereka untuk menghadapi tantangan baru ini dan menutup celah tata kelola AI.
- Konten yang dihasilkan AI mungkin tidak memiliki struktur yang seragam, sehingga menyulitkan pengelolaan dan audit.
- Peningkatan volume data dapat menyebabkan kelebihan informasi, sehingga wawasan penting menjadi tersembunyi.
- Integrasi dengan alat kolaborasi meningkatkan risiko pembagian data sensitif secara tidak disengaja.
- Adopsi AI yang cepat dapat membuat karyawan kewalahan, sehingga memunculkan penolakan.
Risiko Otomatisasi dan Alur Kerja
Alat otomatisasi seperti Power Automate membantu organisasi merampingkan tugas di Microsoft 365. Namun, alat ini juga dapat menimbulkan risiko baru jika tidak dikelola dengan cermat. Kerentanan keamanan dapat muncul ketika alur kerja otomatis tidak memiliki pengawasan yang memadai. Keterbatasan visibilitas terhadap aksi otomatisasi dapat menciptakan titik buta. Data sensitif bahkan bisa keluar dari organisasi tanpa ada yang menyadarinya.
Microsoft 365 Copilot dapat membantu memantau alur kerja ini, tetapi organisasi harus menerapkan kontrol akses yang ketat. Role-based access control (RBAC) membatasi siapa yang dapat membuat atau mengubah alur otomatis. Kebijakan pencegahan kehilangan data (data loss prevention) mencegah informasi sensitif keluar dari lingkungan yang aman. Audit berkelanjutan dan pemantauan yang andal memastikan setiap aksi tercatat dan ditinjau. Menonaktifkan alat otomatisasi yang tidak diperlukan akan mengurangi permukaan serangan dan membantu menutup celah tata kelola AI.
Permukaan Serangan Baru
Integrasi AI di Microsoft 365 telah menciptakan permukaan serangan baru bagi organisasi. Microsoft 365 Copilot dapat mengakses data sensitif di seluruh platform, sehingga risiko paparan meningkat jika tidak dikelola dengan benar. Tim keamanan kini memiliki tanggung jawab baru. Mereka harus fokus melindungi data yang digunakan oleh aplikasi AI serta memantau bagaimana AI berinteraksi dengan informasi organisasi.
| Temuan Utama | Deskripsi |
|---|---|
| Peningkatan Risiko | Adopsi AI generatif oleh pengguna telah mendorong kenaikan insiden keamanan data, hampir dua kali lipat dari 27% pada 2023 menjadi 40% pada 2024. |
| Tanggung Jawab Baru | Integrasi AI telah mengubah tanggung jawab tim keamanan data, dengan fokus pada keamanan data yang digunakan oleh aplikasi AI. |
| Paparan Data | Microsoft 365 Copilot dapat mengakses dan mencari data sensitif di seluruh organisasi, sehingga meningkatkan risiko paparan. |
Menyeimbangkan Inovasi dan Kontrol
Organisasi menghadapi tantangan ketika memperkenalkan alat AI di Microsoft 365. Mereka ingin mendorong inovasi, tetapi juga harus tetap menjaga kontrol atas keamanan dan kepatuhan. Para pemimpin perlu menemukan keseimbangan yang memungkinkan tim menggunakan teknologi baru tanpa membahayakan data.
Banyak organisasi memulai dengan menetapkan tujuan yang jelas. Mereka menyusun sasaran yang selaras dengan visi AI dan kebutuhan bisnis. Langkah ini membantu semua pihak memahami alasan organisasi menggunakan AI dan hasil yang ingin dicapai. Tim juga berinvestasi pada infrastruktur yang dapat diskalakan. Artinya, mereka membangun sistem yang dapat tumbuh seiring meningkatnya penggunaan AI. Infrastruktur yang kuat mendukung operasi AI yang efisien dan mengurangi risiko perlambatan atau kegagalan. Kualitas data yang tinggi merupakan faktor kunci lainnya. Tim harus menjaga data tetap akurat dan mutakhir. Mereka menerapkan kebijakan tata kelola yang kuat untuk memastikan hanya orang yang tepat yang dapat mengakses informasi sensitif.
- Tetapkan tujuan yang jelas yang selaras dengan visi AI dan sasaran bisnis.
- Investasikan infrastruktur yang dapat diskalakan untuk mendukung operasi AI yang efisien.
- Pertahankan kualitas data yang tinggi dan terapkan kebijakan tata kelola yang kuat.
Menutup Celah Tata Kelola: Strategi dan Praktik Terbaik
Kebijakan Tata Kelola yang Jelas
Organisasi harus memulai dengan menetapkan kebijakan tata kelola yang jelas. Kebijakan ini menentukan cara tim mengelola informasi, menetapkan izin, dan melindungi data sensitif. Pimpinan membuat aturan untuk pembuatan saluran, akses tamu, dan berbagi dokumen. Mereka juga memperjelas peran dan tanggung jawab setiap anggota tim. Sebuah dewan tata kelola mengawasi kebijakan ini dan memastikan akuntabilitas.
Penegakan Kebijakan Otomatis
Penegakan kebijakan otomatis memperkuat tata kelola di Microsoft 365. Tim menggunakan alat untuk menetapkan aturan perlindungan data, kontrol akses, dan kepatuhan. Otomatisasi memastikan kebijakan diterapkan secara konsisten di seluruh saluran dan tim. Microsoft 365 Copilot memungkinkan tata kelola yang sadar konteks dalam skala besar, dengan memantau konten sejak dibuat hingga kedaluwarsa.
Manajemen Siklus Hidup dan Akses
Manajemen siklus hidup dan akses memegang peran penting dalam tata kelola di Microsoft 365. Tim harus merencanakan setiap tahapan, mulai dari pembuatan hingga penghentian. Administrator menganalisis kebutuhan dan menentukan proses untuk setiap tahap siklus hidup. Templat standar menyederhanakan pengaturan tim dan alur persetujuan.
Pelaporan Lanjutan dan Visibilitas
Tata kelola yang kuat di Microsoft 365 bergantung pada pelaporan lanjutan dan visibilitas yang jelas. Organisasi perlu mengetahui siapa yang mengakses data, kapan perubahan terjadi, dan di mana informasi sensitif disimpan. Tanpa wawasan ini, tim tidak dapat mendeteksi risiko atau menegakkan kebijakan secara efektif.
Contoh Nyata dan Kisah Sukses
Studi Kasus Layanan Keuangan
Sebuah perusahaan layanan keuangan besar menghadapi tantangan dalam keamanan data dan kepatuhan di Microsoft 365. Perusahaan ini mengelola ribuan catatan klien dan perlu melindungi informasi sensitif. Tim sering membuat saluran baru tanpa aturan yang jelas. Hal ini menimbulkan kebingungan tentang siapa yang dapat mengakses berkas penting.
Studi Kasus Manufaktur
Sebuah perusahaan manufaktur global berjuang menghadapi penyebaran data yang tidak terkendali dan Teams yatim piatu. Karyawan membuat Teams baru untuk setiap proyek, tetapi banyak saluran menjadi tidak aktif setelah proyek berakhir. Berkas desain dan kontrak yang sensitif tetap berada di saluran yang tidak digunakan tersebut. Perusahaan khawatir akan kebocoran data dan biaya eDiscovery yang tinggi.
Membangun Kerangka Tata Kelola yang Berkelanjutan
Perbaikan Berkelanjutan
Kerangka tata kelola yang berkelanjutan di Microsoft 365 membutuhkan perhatian yang terus-menerus. Tim harus meninjau kebijakan dan proses secara berkala. Teknologi berubah dengan cepat, sehingga organisasi perlu menyesuaikan strategi tata kelolanya. Mereka sebaiknya menjadwalkan audit berkala untuk memeriksa celah atau aturan yang sudah usang. Administrator dapat memanfaatkan masukan dari pengguna untuk meningkatkan alur kerja dan mengatasi kendala.
Menyelaraskan Tata Kelola dengan Sasaran Bisnis
Tata kelola harus mendukung tujuan keseluruhan bisnis. Pimpinan harus menghubungkan kebijakan tata kelola dengan misi dan nilai perusahaan. Misalnya, perusahaan yang menjunjung tinggi inovasi perlu memungkinkan kolaborasi yang fleksibel sambil tetap melindungi data sensitif. Tim perlu memahami bagaimana tata kelola membantu mereka mencapai tujuannya.
Mengukur Keberhasilan
Mengukur keberhasilan upaya tata kelola membantu organisasi untuk terus berkembang. Tim sebaiknya memantau metrik utama, seperti jumlah pelanggaran kebijakan, waktu penyelesaian insiden, dan tingkat adopsi pengguna. Dasbor dan laporan memberikan data yang jelas untuk pengambilan keputusan.
Daftar Periksa Tata Kelola Data Microsoft 365
Fokus: mengidentifikasi dan memperbaiki celah tata kelola di Microsoft 365.
- Inventarisasi semua beban kerja Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) dan petakan lokasi data
- Identifikasi pemilik dan pengelola data untuk setiap beban kerja dan domain bisnis
- Lakukan tinjauan klasifikasi data (sensitif, rahasia, internal, publik) di seluruh M365
- Pastikan kebijakan retensi dan penghapusan sudah ditetapkan dan diterapkan sesuai klasifikasi data
- Pastikan label sensitivitas dan perlindungan (enkripsi, DLP) sudah dikonfigurasi dan diberlakukan
- Audit izin akses: tinjau penetapan peran, grup Azure AD, dan pengaturan berbagi dengan pihak eksternal
- Evaluasi cakupan kebijakan akses bersyarat dan autentikasi multifaktor untuk akses istimewa dan berisiko
- Validasi bahwa kebijakan Microsoft Purview / Compliance Center sudah aktif dan selaras dengan persyaratan hukum dan regulasi
- Tinjau aturan Data Loss Prevention (DLP) untuk cakupan serta kemungkinan false positive dan false negative
- Periksa penerapan label retensi (auto-apply, label default) pada repositori konten yang kritis
- Pastikan audit logging dan pemberitahuan (alerting) sudah diaktifkan, disimpan, dan dipantau
- Jalankan penilaian risiko dan kepatuhan untuk mendeteksi celah tata kelola di Microsoft 365 (miskonfigurasi, celah cakupan kebijakan)
- Terapkan remediasi otomatis untuk miskonfigurasi tata kelola yang umum, jika memungkinkan
- Tetapkan tinjauan tata kelola dan siklus pelaporan secara rutin bersama para pemangku kepentingan
- Berikan pelatihan tata kelola berbasis peran untuk admin, pemilik, dan pengguna akhir
- Tentukan prosedur respons insiden dan pelanggaran data yang spesifik untuk Microsoft 365
- Dokumentasikan kebijakan, standar, dan pengecualian; kelola playbook tata kelola
- Pantau dan tinjau izin serta persetujuan aplikasi pihak ketiga di M365
- Terapkan manajemen siklus hidup untuk akun, grup, situs, dan Teams (pembuatan, peninjauan, penonaktifan)
- Jadwalkan analisis celah berkala terhadap kerangka regulasi dan kebijakan internal
Pertanyaan Umum: tata kelola Microsoft 365: kerangka tata kelola yang kuat untuk kolaborasi dan perlindungan data
Apa yang dimaksud dengan "celah tata kelola di Microsoft 365"?
"Celah tata kelola di Microsoft 365" mengacu pada kesenjangan antara kemampuan tata kelola bawaan platform dan kebutuhan tata kelola organisasi yang sebenarnya, mencakup arsitektur, kontrol tata kelola, siklus hidup data, pengelolaan izin, serta tata kelola data yang efektif di seluruh Microsoft 365. Celah ini muncul ketika praktik, kebijakan, atau penegakan tata kelola tidak memadai untuk mengelola data perusahaan, data tidak terstruktur, kolaborasi cloud, agen AI seperti Microsoft 365 Copilot, atau risiko keamanan yang timbul dari perilaku pengguna dan integrasi.
Mengapa celah tata kelola muncul di lingkungan Microsoft 365?
Celah tata kelola muncul karena Microsoft 365 sangat fleksibel dan luas: banyaknya sumber data, alat kolaborasi, dan aplikasi pihak ketiga membuat keputusan tata kelola menjadi kompleks. Organisasi sering kali belum memiliki kerangka tata kelola Microsoft 365, kebijakan perlindungan dan retensi data yang konsisten, peran yang jelas untuk kemampuan tata kelola, atau kontrol keamanan yang memadai. Adopsi yang cepat, inovasi AI (termasuk Microsoft 365 Copilot dan agen AI), serta kolaborasi yang terdesentralisasi memperlebar celah tersebut.
Bagaimana celah tata kelola memengaruhi kolaborasi dan tata kelola kolaborasi?
Celah tata kelola melemahkan tata kelola kolaborasi dengan menciptakan kontrol akses yang tidak konsisten, kepemilikan situs dan tim yang tidak jelas, serta berbagi yang tidak terkelola yang berisiko mengekspos data sensitif. Celah ini juga memengaruhi nilai bisnis dari kolaborasi dengan menurunkan kepercayaan terhadap kualitas data dan membuat kolaborasi lintas tim menjadi rapuh. Tata kelola yang tepat diperlukan untuk menyeimbangkan kolaborasi terbuka dengan keamanan dan kepatuhan.
Apa tanda-tanda umum bahwa organisasi kami memiliki celah tata kelola di Microsoft 365?
Tanda-tanda umumnya antara lain berbagi data sensitif yang tidak terkendali, praktik retensi dan siklus hidup data yang tidak konsisten, tim dan situs yatim piatu, maraknya sumber data duplikat, minimnya visibilitas atas data perusahaan, penerapan praktik terbaik tata kelola yang tidak merata, serta lemahnya orkestrasi kemampuan tata kelola seperti Microsoft Purview dan kontrol keamanan.
Bagaimana kami sebaiknya mulai menutup celah tata kelola, dan seperti apa rencana tata kelola yang praktis?
Mulailah dengan penilaian terhadap lingkungan dan data organisasi untuk memetakan sumber data, lokasi data tidak terstruktur, serta pola kolaborasi. Tetapkan tujuan tata kelola dan kerangka tata kelola Microsoft 365 yang mencakup model izin, perlindungan data, retensi data, dan kualitas data. Prioritaskan tindakan: terapkan kontrol akses, berlakukan klasifikasi dan pelabelan dengan Microsoft Purview, buat aturan siklus hidup, formalkan peran tata kelola, dan adopsi otomatisasi sejauh memungkinkan agar dapat diskalakan.
Apa peran Microsoft Purview dalam mengatasi celah tata kelola?
Microsoft Purview menyediakan kemampuan inti tata kelola untuk klasifikasi, pelabelan, pencegahan kehilangan data (DLP), dan retensi di seluruh Microsoft 365. Kemampuan ini membantu membangun tata kelola data yang efektif dengan mengaktifkan kebijakan untuk data sensitif, perlindungan data, dan pengelolaan retensi, meningkatkan visibilitas data di dalam lingkungan, serta mendukung praktik terbaik kepatuhan dan tata kelola.
Bagaimana agen AI dan Microsoft 365 Copilot memengaruhi persyaratan tata kelola?
Agen AI dan Microsoft 365 Copilot menghadirkan pertimbangan tata kelola baru, seperti data yang digunakan untuk prompt model, privasi data organisasi, akses ke sumber data perusahaan, dan kemampuan audit sistem AI. Tata kelola yang tepat harus mencakup kontrol atas inovasi AI, pembatasan paparan data, pemantauan tindakan yang digerakkan AI, serta kebijakan untuk melindungi data sensitif sekaligus memungkinkan nilai bisnis dari sistem AI.
Kontrol tata kelola apa yang sebaiknya kami terapkan pada izin dan akses di Microsoft 365?
Terapkan model hak akses minimum (least-privilege) dengan kontrol akses berbasis peran, kebijakan akses bersyarat, tinjauan akses berkala, dan akses just-in-time jika memungkinkan. Terapkan praktik tata kelola untuk mengelola akses tamu, berbagi eksternal, dan siklus hidup grup, serta gunakan otomatisasi untuk menegakkan pengaturan izin yang konsisten di seluruh tim dan situs guna melindungi data perusahaan.
Bagaimana kami dapat melindungi data sensitif dan memastikan kualitas data di seluruh Microsoft 365?
Lindungi data sensitif dengan mengklasifikasikan dan melabeli konten, menerapkan kebijakan DLP, mengenkripsi data saat transit dan saat disimpan, serta membatasi berbagi data sensitif. Tingkatkan kualitas data dengan menetapkan standar metadata, mengotomatiskan kebijakan siklus hidup data, menggabungkan sumber data yang duplikat, dan menerapkan praktik terbaik tata kelola untuk memastikan data perusahaan yang andal dan dapat dipercaya.
Batasan apa yang perlu kami waspadai saat menerapkan tata kelola di Microsoft 365?
Batasannya mencakup batas platform, celah integrasi dengan aplikasi pihak ketiga, tantangan adopsi pengguna, dan kompleksitas yang ditimbulkan oleh data tidak terstruktur. Keterbatasan teknis dalam mengotomatiskan proses tata kelola tertentu serta kebutuhan penyesuaian kebijakan secara berkelanjutan (terutama dengan agen AI) berarti tata kelola adalah proses yang berkelanjutan, bukan proyek satu kali.
Bagaimana praktik tata kelola berbeda antara lingkungan cloud-first dan on-premises tradisional?
Lingkungan cloud-first membutuhkan tata kelola yang menekankan model izin dinamis, kontrol siklus hidup data otomatis, dan pemantauan real-time, sedangkan tata kelola on-premises tradisional sering berfokus pada perimeter statis dan proses manual. Tata kelola data yang efektif di Microsoft 365 harus menyesuaikan diri dengan skala cloud, sifat kolaborasi yang tersebar, dan maraknya data tidak terstruktur.
Praktik terbaik tata kelola apa yang meningkatkan kesiapan audit dan kepatuhan?
Praktik terbaik mencakup mendokumentasikan keputusan tata kelola, menerapkan kebijakan klasifikasi dan retensi yang konsisten, memusatkan log audit, menegakkan DLP dan enkripsi, melakukan tinjauan akses berkala, serta menggunakan Microsoft Purview untuk pelaporan kepatuhan. Kerangka tata kelola Microsoft 365 yang terdokumentasi dan kerangka tata kelola yang kuat meningkatkan kesiapan serta menunjukkan kendali atas data perusahaan.
Siapa yang sebaiknya memiliki tanggung jawab tata kelola dalam penerapan Microsoft 365: TI, keamanan, atau bisnis?
Kepemilikan sebaiknya dibagi bersama: TI menyediakan arsitektur platform dan otomatisasi, tim keamanan menegakkan kontrol keamanan dan praktik keamanan Microsoft 365, sedangkan unit bisnis mendorong stewardship data serta keputusan tata kelola tentang nilai bisnis dan siklus hidup data. Dewan tata kelola lintas fungsi merupakan kemampuan tata kelola utama untuk mengoordinasikan kebijakan dan praktik tata kelola di seluruh organisasi.
Bagaimana kami dapat mengukur kemajuan dalam menutup celah tata kelola?
Ukur kemajuan dengan metrik seperti berkurangnya jumlah situs tidak terkelola, persentase data sensitif yang dilabeli, frekuensi pelanggaran kebijakan, waktu untuk memulihkan insiden, hasil tinjauan akses, indikator kualitas data, dan cakupan kontrol tata kelola otomatis. Pelaporan rutin terhadap metrik ini menunjukkan peningkatan kemampuan tata kelola di seluruh Microsoft 365.
Apa langkah berikutnya yang direkomendasikan untuk membangun kerangka tata kelola Microsoft 365 yang berkelanjutan?
Buat roadmap bertahap yang mencakup penemuan pola data dan kolaborasi, penetapan kebijakan untuk perlindungan dan retensi data, penerapan Microsoft Purview dan kontrol keamanan, pembentukan peran dan otomatisasi tata kelola, pelatihan pengguna tentang praktik terbaik tata kelola, serta pemantauan dan peningkatan berkelanjutan agar dapat menyesuaikan diri dengan kebutuhan baru dan sistem AI.
Sebagai kesimpulan, mengatasi kesenjangan tata kelola AI di Microsoft 365 bukanlah proyek sekali jadi, melainkan komitmen berkelanjutan terhadap visibilitas, kontrol, dan kolaborasi yang aman. Dengan menerapkan alat otomatisasi, menetapkan kepemilikan yang jelas, dan memanfaatkan kemampuan kepatuhan tingkat lanjut, organisasi dapat merangkul inovasi tanpa mengorbankan postur keamanan mereka. Untuk mendalami tema-tema ini lebih lanjut dan mempelajari langkah-langkah praktis untuk lingkungan Anda sendiri, pastikan Anda mendengarkan episode pendamping kami, Close the Microsoft Teams Channel Governance Gap.