 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Безпечне розкриття потенціалу ШІ: як подолати розрив у управлінні ШІ в Microsoft 365
By Mirko Peters ·
Раді знову вітати вас у подкасті! Якщо ви слідкуєте за нашими останніми випусками, то знаєте, що ми детально розбираємо операційні реалії сучасних хмарних середовищ…
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад до подкасту! Якщо ви стежите за нашими останніми випусками, то знаєте, що ми детально розбираємо операційні реалії сучасних хмарних середовищ. Сьогодні ми розширюємо тему, яка не дає спокою ІT-адміністраторам, фахівцям з безпеки та відповідальним за комплаєнс: баланс між просуванням інновацій ШІ та суворим контролем над вашими даними. Зокрема, ми розглянемо, як такі інструменти, як Microsoft 365 Copilot, підвищують продуктивність і водночас створюють нові поверхні атак та ризики витоку даних. Якщо ви хочете глибше дізнатися, як зміни впливають на середовища Teams, обов’язково послухайте наш суміжний випуск: Close the Microsoft Teams Channel Governance Gap.
Поки організації поспішають впроваджувати передовий штучний інтелект, вони часто не звертають уваги на базову інфраструктуру, необхідну для його безпечної роботи. У цій публікації ми розберемо, що насправді означає розрив в управлінні, чому він виникає, які ризики для безпеки та комплаєнсу з ним пов’язані та які практичні стратегії можна впровадити вже зараз, щоб його подолати.
Розуміння розриву в управлінні
Що таке розрив в управлінні?
Розрив в управлінні — це різниця між тим, як організації використовують Microsoft 365, і тим, як вони керують його безпекою та комплаєнсом. Багато компаній швидко впроваджують нові інструменти, як-от Microsoft 365 Copilot, але їхні системи управління не встигають за змінами. Такий розрив виникає, коли команди користуються Microsoft Teams та іншими сервісами без чітких правил і нагляду.
- Більшість компаній зі списку Fortune 500 уже використовують Microsoft 365 Copilot, але лише небагато з них повністю розробили програми управління.
- Багато організацій досі перебувають на ранніх етапах цифрового управління: лише 25% мають повноцінний план управління ШІ.
- Стрімке зростання Microsoft 365 часто випереджає створення надійного управління в Microsoft 365.
Це означає, що, поки організації користуються перевагами спільної роботи та ШІ, їм можуть бракувати засобів контролю, потрібних для захисту даних і користувачів.
Чому розрив має значення
Розрив в управлінні має реальні наслідки для організацій. Без надійного управління в Microsoft 365 команди стикаються з плутаниною та ризиками. Проблеми часто виникають тоді, коли ніхто не знає, хто відповідає за управління даними або за дотримання політик.
- Розподілена відповідальність призводить до суперечок замість рішень.
- Ізольовані процеси ускладнюють управління Microsoft 365 як цілісною системою, адже кожен інструмент розглядається окремо.
- Прогалини в управлінні залишають важливі межі даних нечіткими, що може призвести до випадкових витоків даних.
Цифрове управління допомагає організаціям уникнути цих проблем, створюючи чіткі правила та зони відповідальності. Якщо команди не займаються розривом в управлінні, вони ризикують втратити контроль над своєю інформацією та процесами.
Приховані ризики в Microsoft 365
Багато ризиків у Microsoft 365 залишаються непоміченими, доки не спричинять проблеми. Наприклад, майже половина всіх облікових записів не використовує багатофакторну автентифікацію, тож вони залишаються вразливими до атак. Взаємопов’язана природа Microsoft 365 означає, що ігнорування одного сервісу, наприклад SharePoint, може створити проблеми в інших, зокрема Teams чи Exchange.
- Застарілі дані накопичуються з часом, що призводить до використання неактуальної інформації для важливих рішень.
- Інструменти ШІ, як-от Copilot, можуть давати неправильні відповіді, якщо спираються на старі або нерелевантні дані.
- Організації часто не розуміють, як використовуються їхні дані, а це ускладнює вдосконалення управління в Microsoft 365.
Більшість організацій виявляють ці ризики лише тоді, коли щось іде не так. Прогалини в управлінні в Microsoft 365 зазвичай з’ясовуються під час аудитів або після інцидентів безпеки. Команди часто виявляють неконтрольований вміст і надмірне відкриття доступу лише тоді, коли виникають збої комплаєнсу.
- Розростання даних посилюється, адже користувачі щодня створюють нові Teams і сайти.
- Прогалини комплаєнсу стають помітними в критичні моменти, що свідчить про те, що цифрове управління не було проактивним.
- Без чітких стандартів організації реагують на проблеми замість того, щоб їх запобігати.
Примітка: проактивне цифрове управління в Microsoft 365 допомагає організаціям вчасно помічати ризики та зберігати безпеку своїх даних.
Причини розривів в управлінні в Microsoft 365
Швидке впровадження без планування
Багато організацій швидко переходять на Microsoft 365, щоб покращити співпрацю та продуктивність. Часто при цьому пропускають етап планування. Така поспіх породжує прогалини в управлінні Microsoft 365. Користувачі можуть надмірно ділитися файлами або створювати канали без чітких правил. Мітки конфіденційності для чутливих даних застосовуються непослідовно. Функції запобігання втраті даних можуть бути увімкнені, але не примусово застосовуються. У політиках збереження можуть бути прогалини, а відповідальність за канали чи файли часто залишається невизначеною.
- Надмірне відкриття доступу до документів та інформації
- Непослідовне маркування чутливих даних
- Запобігання втраті даних увімкнено, але не примусово
- Прогалини у збереженні даних між Teams і SharePoint
- Невизначена відповідальність за канали та файли
Ці проблеми ускладнюють відстеження того, хто має доступ до чого. Вони також підвищують ризик випадкових витоків даних. Без надійного плану організаціям важко встигати за темпом змін у Microsoft 365.
Shadow IT і неконтрольовані Teams
Shadow IT — це situація, коли співробітники використовують застосунки або сервіси без схвалення ІТ-відділу. У середовищах Microsoft 365 це часто означає, що користувачі створюють Teams або канали поза офіційними процесами. Такі неконтрольовані Teams можуть призводити до ризиків безпеки та проблем із відповідністю вимогам.
| Статистика | Значення |
|---|---|
| Середня кількість невідомих хмарних сервісів у компанії | 975 |
| Середня кількість відомих хмарних сервісів у компанії | 108 |
| Частка несанкціонованих SaaS-застосунків, які використовують підприємства | 52% |
| Частка співробітників компаній зі списку Fortune 1000, які використовують несхвалені SaaS-застосунки | 67% |
| Частка компаній, які зіткнулися з кіберінцидентами через shadow IT | 11% |
| Орієнтовна частка ІТ-витрат, що припадає на shadow IT | 30-40% |
| Частка співробітників, які отримують технології без відома ІТ-відділу | 41% |
| Очікуване зростання частки співробітників, які отримують технології без відома ІТ-відділу | 75% до 2027 року |
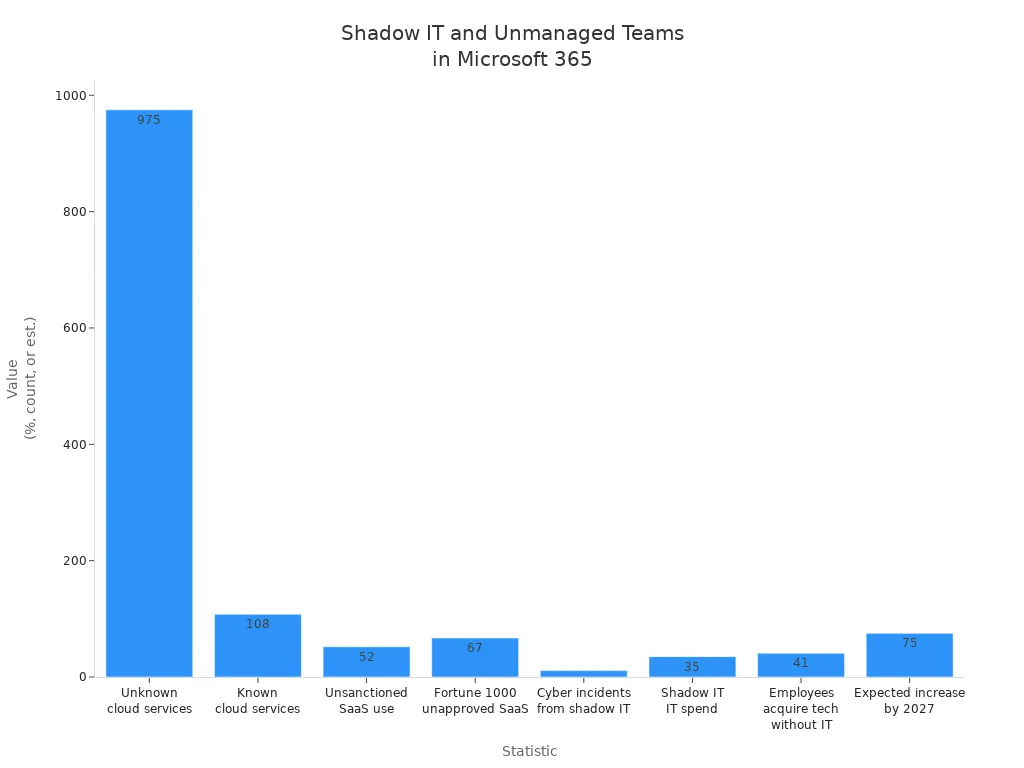
Ці цифри показують, що shadow IT є серйозним викликом для управління в Microsoft 365. Неконтрольовані Teams можуть обходити запобігання втраті даних і керування дозволами, через що захистити чутливу інформацію стає складно.
Непослідовне застосування політик
Застосування політик у Microsoft 365 має бути послідовним, щоб дані залишалися в безпеці. Багато організацій стикаються з проблемами, бо налаштовують політики один раз і ніколи їх не переглядають. Вони можуть вважати управління одноразовим проєктом, хоча воно потребує постійної уваги.
- Помилки в конфігурації політик можуть призводити до того, що кілька правил виявляють одні й ті самі типи даних.
- Деякі параметри політик не працюють з усіма версіями Outlook.
- Умови зовнішнього спільного доступу можуть впливати на підказки політик у SharePoint Online і OneDrive для бізнесу.
- Для клієнтів Outlook мають бути увімкнені MailTips і підказки політик.
- Застарілі політики запобігання втраті даних в Exchange Online варто оновити, щоб уникнути проблем.
Організації іноді забувають налаштувати протоколи автентифікації електронної пошти, як-от SPF, DKIM і DMARC. Вони також можуть залишати політики захисту від фішингу та спаму на типових налаштуваннях. Такі помилки підвищують ризик фішингових і спуфінг-атак. Регулярні перевірки та оновлення допомагають закрити прогалини в управлінні Microsoft 365.
Брак видимості та звітності
Видимість і звітність відіграють ключову роль у підтриманні сильного управління в Microsoft 365. Багатьом організаціям важко відстежувати, хто отримує доступ до інформації, як рухаються дані та де зберігаються чутливі файли. Без чіткої звітності команди не можуть виявляти ризики або застосовувати політики запобігання втраті даних. Така нестача контролю створює прогалини, які загрожують безпеці та відповідності вимогам.
Канали в Microsoft Teams часто створюються без належного моніторингу. Адміністратори можуть не бачити, які користувачі діляться файлами або запрошують гостей. Коли інструменти звітності не надають інформації в реальному часі, несанкціонований доступ може залишитися непоміченим. Запобігання втраті даних стає менш ефективним, адже команди не можуть швидко виявити порушення. Як наслідок, чутливі відомості можуть покинути організацію без жодного попередження.
| Вплив низького рівня зрілості управління | Опис |
|---|---|
| Недостатня увага до відповідності вимогам | Організації на рівні зрілості 100 приділяють мінімальну увагу відповідності вимогам і не мають необхідних політик та процедур. |
| Ризик витоку даних | Відсутність контролів і навчання підвищує ймовірність розкриття та крадіжки чутливих даних. |
| Зростання витрат і неефективність | Підвищені витрати на eDiscovery та неефективність виникають через неструктуровану інформацію та надмірний час пошуку документів. |
| Поява shadow IT | Співробітники можуть створювати несанкціоновані сховища документів, що призводить до проблем із управлінням. |
| Нечітка відповідальність | Брак чіткості в управлінні інформацією може призвести до неконтрольованого поширення даних і ризиків втрати. |
Команди, які не використовують функції звітності в microsoft 365, наражаються на більші ризики. Вони можуть пропустити ознаки розростання даних або shadow IT. Нечітка відповідальність ускладнює призначення того, хто відповідає за запобігання втратам даних. Коли в організації бракує видимості, на пошук документів витрачається більше часу, а на захист інформації — менше.
Примітка: регулярна звітність допомагає командам помічати незвичну активність і застосовувати політики запобігання втратам даних. Адміністратори можуть використовувати інформаційні панелі, щоб відстежувати спільний доступ до файлів, гостьовий доступ і створення каналів. Ці інструменти допомагають організаціям реагувати на загрози до того, як вони перетворяться на інциденти.
Управління в Microsoft 365: операційні виклики
Складність екосистеми Microsoft 365
Екосистема Microsoft 365 охоплює багато застосунків, зокрема Teams, SharePoint і OneDrive. Кожен інструмент має власні можливості, але ця різноманітність створює труднощі для організацій. Користувачам доводиться розбиратися, як керувати налаштуваннями та поєднувати різні сервіси. Адміністраторам часто складно відстежувати всі зміни й оновлення.
| Категорія | Опис |
|---|---|
| Інтеграція | Труднощі з інтеграцією різних застосунків в екосистему Microsoft 365. |
| Підтримка клієнтів | Труднощі з отриманням своєчасної та ефективної підтримки для користувачів, які працюють в екосистемі. |
| Дизайн і складність | Складна архітектура платформи ускладнює користувацький досвід і управління. |
| Конфіденційність і безпека | Занепокоєння щодо конфіденційності даних і безпеки через складність управління кількома застосунками. |
| Вартість і ціноутворення | Проблеми з розумінням структури цін і ефективним керуванням витратами. |
| Продуктивність і сумісність | Труднощі із забезпеченням сумісності та продуктивності між різними застосунками й сервісами. |
Функції самообслуговування дають співробітникам більше свободи, але також ускладнюють управління. Організаціям потрібно знайти баланс між самостійністю користувачів і надійним контролем безпеки та дозволів. Ефективне управління допомагає захищати дані та забезпечувати відповідність політикам компанії.
Децентралізоване адміністрування
Багато організацій використовують децентралізоване адміністрування в Microsoft 365. Це означає, що різні відділи або команди самостійно керують своїми налаштуваннями та користувачами. Такий підхід може прискорювати прийняття рішень, але часто призводить до неузгодженого застосування практик безпеки та дозволів.
Фрагментований підхід збільшує зусилля, потрібні для моніторингу відповідності. Адміністратори можуть не знати, хто контролює окремі Teams або канали. Ручні завдання управління стають трудомісткими і схильними до помилок. Безперервний моніторинг необхідний, щоб виявляти зміни та підтримувати відповідність у всій організації.
- Безперервний моніторинг є необхідним для відповідності.
- Керування налаштуваннями в різних інструментах є складним.
- Ручні завдання управління вимагають багато праці й схильні до людських помилок.
Якщо організації не координують свої зусилля, вони ризикують отримати прогалини в безпеці та дозволах. Регулярні перевірки та чітка комунікація допомагають знизити ці ризики.
Управління користувачами та доступом
Управління користувачами та доступом є основою надійного управління в Microsoft 365. Адміністратори мають контролювати, хто може отримати доступ до чутливої інформації та які дії він може виконувати. Найкращі практики передбачають увімкнення багатофакторної автентифікації для всіх користувачів. Цей крок захищає облікові записи від несанкціонованого доступу.
Важливу роль також відіграють надійні політики паролів. Слабкі паролі полегшують зловмисникам доступ. Облікові записи адміністраторів завжди мають використовувати багатофакторну автентифікацію, адже вони мають вищий рівень доступу та пов’язані з більшими ризиками. Ці кроки допомагають організаціям підтримувати високий рівень безпеки та дозволів.
- Увімкніть багатофакторну автентифікацію для всіх користувачів.
- Використовуйте надійні політики паролів.
- Надайте облікам адміністраторів пріоритет для додаткового захисту.
Дотримуючись цих практик, організації знижують ризик витоку даних і покращують загальний стан безпеки та дозволів. Постійні процеси управління гарантують, що доступ користувачів залишається відповідним у міру зміни команд і проєктів.
Проблеми управління життєвим циклом
Управління життєвим циклом у Microsoft 365 є постійним викликом для організацій. Коли команди створюють нові канали та проєкти, адміністраторам необхідно відстежувати стан і власника кожного ресурсу. Без структурованого процесу Teams і канали можуть швидко застаріти або опинитися без управління, що створює ризики для безпеки та відповідності.
Осиротілі Teams і канали
Осиротілі команди та канали виникають тоді, коли в них не залишається активного власника, який би ними керував. Така ситуація часто виникає, коли співробітники залишають компанію або змінюють посаду. Без власника ніхто не стежить за складом учасників, дозволами чи вмістом. Гості та зовнішні користувачі можуть залишатися в Teams безстроково, що підвищує ризик несанкціонованого доступу. Осиротілі канали також можуть зберігати конфіденційну або застарілу інформацію, яку ніхто не переглядає й не видаляє.
Власники відіграють ключову роль в управлінні життєвим циклом. Вони керують тим, хто може приєднуватися або виходити, налаштовують дозволи, відстежують активність і забезпечують відповідність політикам.
| Відповідальність | Опис |
|---|---|
| Управління складом команди | Власники керують тим, хто може приєднатися до команди або вийти з неї, зокрема гостями. |
| Контроль політик | Власники встановлюють дозволи на створення каналів і керування налаштуваннями. |
| Управління життєвим циклом | Власники можуть редагувати, видаляти, продовжувати, архівувати або відновлювати команди. |
| Моніторинг активності | Власники відстежують активність команди, щоб оперативно реагувати на проблеми. |
| Управління даними | Власники забезпечують безпеку даних і відповідність нормативним вимогам. |
| Забезпечення відповідності | Власники стежать за дотриманням законів і політик організації. |
| Сприяння співпраці | Власники заохочують ефективну співпрацю між членами команди. |
Розростання даних
Розростання даних відбувається, коли інформація поширюється між надто великою кількістю команд і каналів без нагляду. Користувачі створюють нові простори для кожного проєкту чи теми, але лише небагато з них згодом прибирають або видаляють. З часом це призводить до безладу, через який важко знайти важливі документи або відстежити, де зберігаються конфіденційні дані.
Неконтрольоване розростання даних підвищує ризик випадкових витоків і збільшує витрати на eDiscovery. Адміністратори мають використовувати інструменти звітності, щоб відстежувати зростання та дотримуватися політик збереження. Регулярні аудити та чітко визначені власники допомагають контролювати розростання даних. Упорядковуючи команди та канали, організації підвищують безпеку, знижують витрати і сприяють дотриманню вимог.
Ризики безпеки та відповідності
Витоки даних і несанкціонований доступ
Витоки даних і несанкціонований доступ залишаються головними проблемами для організацій, які використовують Microsoft 365. Багато компаній стикаються з цими ризиками через помилки конфігурації та надмірні дозволи. Коли дозволи з часом розходяться з потрібними, користувачі можуть бачити або передавати інформацію, яку не мали б бачити. Це може призвести до випадкового розкриття даних і створити ризики порушень відповідності.
| Тип ризику | Опис |
|---|---|
| Помилки конфігурації та надмірні дозволи | Дозволи можуть з часом розходитися з потрібними, що призводить до випадкового розкриття даних і ризиків відповідності. |
| Розростання даних і конфлікти політик збереження | Через неочевидні політики збереження керувати даними важко, що ускладнює аудити. |
| Внутрішні ризики та shadow IT | Внутрішні користувачі можуть мимоволі створювати ризики, передаючи файли або використовуючи неавторизовані застосунки. |
| Прогалини в видимості та можливості аудиту | Брак ясності щодо доступу до даних і їхніх змін може створювати сліпі зони щодо відповідності. |
У 2021 році 85% компаній, які використовують Microsoft 365, зазнали порушення безпеки. Середня світова вартість витоку даних у 2023 році сягнула 4,45 млн доларів США. Ці цифри показують серйозні фінансові наслідки одного інциденту. В одному випадку скомпрометований користувач мав доступ до OneDrive, SharePoint і Teams протягом семи днів без виявлення. Першопричиною стала помилка в роботі служб безпеки. Журнали збиралися, але не переглядалися, тож сповіщення не спрацювали. В іншому інциденті помилка конфігурації в Microsoft Azure відкрила доступ до тисяч облікових записів клієнтів і баз даних. Це сталося через помилку стороннього партнера.
Порушення вимог регуляторної відповідності
Порушення вимог регуляторної відповідності можуть мати серйозні наслідки для організацій. Коли команди не дотримуються правил обробки конфіденційних даних, їм можуть загрожувати штрафи або судове переслідування. Неочевидні політики збереження та розростання даних ускладнюють підтвердження відповідності під час аудитів. Інцидент із відповідністю часто виявляє ці прогалини занадто пізно.
Багато організацій важко встигають за змінами регуляторних вимог. Вони можуть не оновлювати політики або не навчати співробітників новим вимогам. Це підвищує ризик інциденту з відповідністю. Прогалини у видимості та можливості аудиту ускладнюють відстеження того, хто отримував доступ до важливої інформації або змінював її. Без чітких записів організації не можуть довести, що дотрималися закону.
Внутрішні загрози та людська помилка
Внутрішні загрози та людська помилка відіграють значну роль у прогалинах управління в Microsoft 365. Співробітники можуть випадково поділитися конфіденційними файлами або використовувати неавторизовані застосунки. Ці дії можуть призвести до витоків даних і крадіжки інтелектуальної власності. Складність управління даними на кількох платформах посилює ці ризики.
- Внутрішні загрози та людський фактор є основними чинниками, які призводять до прогалин у управлінні в Microsoft 365.
- Такі проблеми можуть призвести до серйозних наслідків, зокрема витоку даних і крадіжки інтелектуальної власності.
- Складність управління даними на кількох платформах підвищує ризики, пов’язані з внутрішніми загрозами.
Прогалини в аудиті та моніторингу
Прогалини в аудиті та моніторингу в Microsoft 365 створюють серйозні виклики для організацій. Багато команд вважають, що після налаштування середовища їхню роботу завершено. Насправді для надійної безпеки та відповідності вимогам постійний моніторинг є обов’язковим. Без регулярних аудитів організації не бачать, хто має доступ до чутливих даних або коли відбуваються зміни.
Прогалина в управлінні ШІ в Microsoft 365
Контент і безпека на основі ШІ
Поява штучного інтелекту в Microsoft 365 змінила те, як організації керують контентом і безпекою. Microsoft 365 Copilot швидко створює документи, електронні листи та нотатки з нарад. Це зростання контенту, створеного ШІ, може ускладнити управління. Багато організацій виявляють, що файли, згенеровані ШІ, не мають єдиної структури. Через цю відсутність узгодженості керувати інформацією, шукати її й перевіряти стає важче.
Інструменти ШІ також збільшують обсяг даних. Співробітники можуть відчувати перевантаження через кількість нового контенту, через що важливі висновки лишаються непоміченими. Інтеграція ШІ з платформами для спільної роботи інколи призводить до випадкового доступу до чутливої інформації. Microsoft 365 Copilot може отримувати доступ до великих масивів даних організації та шукати в них, що підвищує ризик витоку. Команди безпеки мають адаптувати свої стратегії, щоб відповісти на ці нові виклики та закрити прогалину в управлінні ШІ.
- Контент, створений ШІ, може не мати єдиної структури, що ускладнює управління та аудит.
- Зростання обсягу даних може призвести до інформаційного перевантаження, через яке приховуються важливі висновки.
- Інтеграція з інструментами для спільної роботи підвищує ризик ненавмисного розкриття чутливих даних.
- Швидке впровадження ШІ може перевантажити співробітників і викликати опір.
Ризики автоматизації та робочих процесів
Інструменти автоматизації, як-от Power Automate, допомагають організаціям оптимізувати завдання в Microsoft 365. Водночас без ретельного керування вони можуть створювати нові ризики. Вразливості безпеки можуть з’явитися, коли автоматизовані робочі процеси не мають належного нагляду. Обмежена видимість дій автоматизації може створювати сліпі зони. Чутливі дані можуть вийти за межі організації, і ніхто цього не помітить.
Microsoft 365 Copilot може допомогти в моніторингу цих робочих процесів, але організації мають налаштувати суворий контроль доступу. Контроль доступу на основі ролей обмежує, хто може створювати або змінювати автоматизовані потоки. Політики запобігання втратам даних не дозволяють чутливій інформації залишати захищене середовище. Безперервний аудит і надійний моніторинг гарантують, що кожна дія фіксується і перевіряється. Вимкнення непотрібних інструментів автоматизації зменшує поверхню атаки та допомагає закрити прогалину в управлінні ШІ.
Нові поверхні атак
Інтеграція ШІ в Microsoft 365 створила нові поверхні атак для організацій. Microsoft 365 Copilot може отримувати доступ до чутливих даних у межах платформи, що підвищує ризик витоку, якщо ним не керувати належним чином. Тепер у команд безпеки з’явилися нові обов’язки. Їм потрібно зосередитися на захисті даних, які використовують ШІ-застосунки, і на моніторингу того, як ШІ взаємодіє з інформацією організації.
| Ключові висновки | Опис |
|---|---|
| Підвищений ризик | Активне використання генеративного ШІ користувачами призвело до зростання інцидентів безпеки даних майже вдвічі: з 27% у 2023 році до 40% у 2024-му. |
| Нові обов’язки | Інтеграція ШІ змінила обов’язки команд безпеки даних, зосередивши їх на захисті даних, які використовують ШІ-застосунки. |
| Витік даних | Microsoft 365 Copilot може отримувати доступ до чутливих даних в організації та шукати в них, що підвищує ризик витоку. |
Баланс між інноваціями та контролем
Організації стикаються з викликом, коли впроваджують інструменти ШІ в Microsoft 365. Вони хочуть заохочувати інновації, але також мають зберігати контроль над безпекою та відповідністю вимогам. Керівникам потрібно знайти баланс, який дозволить командам використовувати нові технології без ризику для даних.
Багато організацій починають із чітко визначених цілей. Вони ставлять завдання, які відповідають їхньому баченню ШІ та потребам бізнесу. Цей крок допомагає всім розуміти, навіщо організація використовує ШІ і чого хоче досягти. Команди також інвестують у масштабовану інфраструктуру, тобто створюють системи, які зможуть рости разом із зростанням використання ШІ. Надійна інфраструктура забезпечує ефективну роботу з ШІ та знижує ризик уповільнень і збоїв. Ще один ключовий фактор — якісні дані. Команди мають підтримувати свої дані точними та актуальними. Вони впроваджують жорсткі політики управління, щоб доступ до конфіденційної інформації мали лише потрібні люди.
- Визначте чіткі цілі, які узгоджують бачення ШІ з бізнес-цілями.
- Інвестуйте в масштабовану інфраструктуру, яка підтримує ефективну роботу з ШІ.
- Підтримуйте високу якість даних і впроваджуйте жорсткі політики управління.
Подолання розриву в управлінні: стратегії та найкращі практики
Чіткі політики управління
Організації мають почати з установлення чітких політик управління. Ці політики визначають, як команди керують інформацією, налаштовують дозволи та захищають конфіденційні дані. Керівники встановлюють правила створення каналів, доступу гостей і спільного доступу до документів. Вони також чітко визначають ролі та обов’язки кожного члена команди. Наглядова рада стежить за дотриманням цих політик і забезпечує відповідальність.
Автоматизоване впровадження політик
Автоматизоване впровадження політик зміцнює управління в Microsoft 365. Команди використовують інструменти, щоб задавати правила захисту даних, контролю доступу та відповідності вимогам. Автоматизація гарантує, що політики однаково застосовуються до всіх каналів і команд. Microsoft 365 Copilot забезпечує управління з урахуванням контексту в масштабах організації, відстежуючи вміст від створення до завершення терміну дії.
Управління життєвим циклом і доступом
Управління життєвим циклом і доступом відіграє важливу роль в управлінні в Microsoft 365. Команди мають планувати кожен етап: від створення до виведення з експлуатації. Адміністратори аналізують потреби та визначають процеси для кожного етапу життєвого циклу. Стандартизовані шаблони спрощують налаштування команд і робочі процеси погодження.
Розширена звітність і прозорість
Ефективне управління в Microsoft 365 залежить від розширеної звітності та чіткої прозорості. Організаціям потрібно знати, хто має доступ до даних, коли відбуваються зміни та де зберігається конфіденційна інформація. Без такого розуміння команди не зможуть помітити ризики або ефективно впроваджувати політики.
Реальні приклади та історії успіху
Кейс: фінансові послуги
Велика компанія у сфері фінансових послуг стикалася з проблемами безпеки даних і відповідності вимогам у Microsoft 365. Компанія вела тисячі записів клієнтів і мала захищати конфіденційну інформацію. Команди часто створювали нові канали без чітких правил. Через це виникала плутанина щодо того, хто має доступ до важливих файлів.
Кейс: виробництво
Глобальний виробничий підприємство боролося з неконтрольованим розростанням даних і команди Teams без власників. Співробітники створювали нову команду Teams для кожного проєкту, але багато каналів ставали неактивними після завершення проєктів. Конфіденційні конструкторські файли та договори залишалися в цих невикористовуваних каналах. Компанія турбувалася через витоки даних і високі витрати на eDiscovery.
Побудова стійкої системи управління
Постійне вдосконалення
Стійка система управління в Microsoft 365 потребує постійної уваги. Команди мають регулярно переглядати політики та процеси. Технології змінюються швидко, тож організаціям потрібно адаптувати свої стратегії управління. Їм слід планувати періодичні аудити, щоб виявляти прогалини та застарілі правила. Адміністратори можуть використовувати відгуки користувачів, щоб покращувати робочі процеси та усувати больові точки.
Узгодження управління з бізнес-цілями
Управління має підтримувати загальні цілі бізнесу. Керівники мають пов’язувати політики управління з місією та цінностями компанії. Наприклад, компанія, яка цінує інновації, має дозволяти гнучку співпрацю, водночас захищаючи конфіденційні дані. Команди повинні розуміти, як управління допомагає їм досягати своїх цілей.
Вимірювання успіху
Вимірювання результатів зусиль з управління допомагає організаціям покращуватися. Команди мають відстежувати ключові показники, зокрема кількість порушень політик, час вирішення інцидентів і рівень прийняття користувачами. Панелі моніторингу та звіти надають чіткі дані для прийняття рішень.
Чек-лист управління даними Microsoft 365
Фокус: виявити та усунути прогалину в управлінні в Microsoft 365.
- Провести інвентаризацію всіх робочих навантажень Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) і визначити розташування даних
- Визначити власників і відповідальних за дані для кожного робочого навантаження та бізнес-напряму
- Провести перегляд класифікації даних (конфіденційні, секретні, внутрішні, публічні) у всьому Microsoft 365
- Переконайтеся, що політики збереження та видалення визначені й застосовані відповідно до класифікації даних
- Підтвердьте, що мітки конфіденційності та захист (шифрування, DLP) налаштовані й примусово застосовуються
- Проаналізуйте дозволи доступу: перегляньте призначення ролей, групи Azure AD і налаштування зовнішнього спільного доступу
- Оцініть покриття умовного доступу та багатофакторної автентифікації для привілейованого й ризикового доступу
- Перевірте, що політики Microsoft Purview / Centre compliance активні та відповідають юридичним і регуляторним вимогам
- Перегляньте правила захисту від втрати даних (DLP) на предмет покриття та хибнопозитивних і хибнонегативних спрацювань
- Перевірте застосування міток збереження (автоматичне застосування, мітки за замовчуванням) до критичних репозиторіїв контенту
- Переконайтеся, що журналювання аудиту та сповіщення увімкнені, зберігаються й контролюються
- Проведіть оцінювання ризиків і відповідності, щоб виявити прогалину в управлінні Microsoft 365 (неправильні налаштування, прогалини в покритті політиками)
- Там, де це можливо, впровадьте автоматичне усунення типових помилок у налаштуваннях управління
- Установіть регулярні огляди управління та графік звітування для зацікавлених сторін
- Проведіть навчання з управління на основі ролей для адміністраторів, власників і кінцевих користувачів
- Визначте процедури реагування на інциденти та витоки даних, специфічні для Microsoft 365
- Документуйте політики, стандарти та винятки; підтримуйте playbook з управління
- Відстежуйте та переглядайте дозволи й згоди сторонніх застосунків у Microsoft 365
- Впровадьте управління життєвим циклом облікових записів, груп, сайтів і Teams (створення, перегляд, виведення з експлуатації)
- Плануйте періодичний аналіз прогалин відповідно до регуляторних вимог і внутрішніх політик
Поширені запитання: управління Microsoft 365: надійна система управління для співпраці та захисту даних
Що таке «прогалина в управлінні Microsoft 365»?
«Прогалина в управлінні Microsoft 365» — це розбіжність між вбудованими можливостями управління платформи та реальними потребами організації в управлінні. Вона охоплює архітектуру, засоби контролю, життєвий цикл даних, управління дозволами та ефективне управління даними в Microsoft 365. Прогалина виникає, коли практики, політики або їх виконання недостатні для керування корпоративними даними, неструктурованими даними, хмарною співпрацею, ШІ-агентами на кшталт Microsoft 365 Copilot або ризиками безпеки, які створюють поведінка користувачів та інтеграції.
Чому прогалина в управлінні виникає в середовищах Microsoft 365?
Прогалина виникає тому, що Microsoft 365 дуже гнучкий і масштабний: багато джерел даних, інструментів співпраці та сторонніх застосунків ускладнюють рішення щодо управління. Організації часто не мають системи управління Microsoft 365, узгоджених політик захисту та збереження даних, чітко визначених ролей для можливостей управління або достатніх засобів безпеки. Швидке впровадження, ШІ-інновації (зокрема Microsoft 365 Copilot і ШІ-агенти) та децентралізована співпраця поглиблюють цю прогалину.
Як прогалина в управлінні впливає на співпрацю та управління співпрацею?
Прогалина в управлінні послаблює управління співпрацею, створюючи неузгоджені засоби контролю доступу, невизначеність щодо власників сайтів і команд та неконтрольований спільний доступ, який ризикує розкриттям конфіденційних даних. Вона впливає на бізнес-цінність співпраці, знижуючи довіру до якості даних і роблячи міжкомандну взаємодію крихкою. Належне управління необхідне, щоб збалансувати відкриту співпрацю з безпекою та відповідністю вимогам.
Які типові ознаки того, що в нашій організації є прогалина в управлінні Microsoft 365?
Типові ознаки: неконтрольований спільний доступ до конфіденційних даних, неузгоджені практики збереження та життєвого циклу даних, покинуті команди й сайти, поширення дублікатів джерел даних, відсутність видимості корпоративних даних, епізодичне застосування найкращих практик управління та слабка координація можливостей управління, таких як Microsoft Purview і засоби безпеки.
З чого почати закриття прогалини в управлінні — який практичний план управління?
Почніть з оцінювання середовища та даних організації, щоб відобразити джерела даних, розташування неструктурованих даних і моделі співпраці. Визначте цілі управління та систему управління Microsoft 365, які охоплюють моделі дозволів, захист даних, збереження даних і якість даних. Розставте пріоритети: впровадьте засоби контролю доступу, забезпечте класифікацію та маркування за допомогою Microsoft Purview, створіть правила життєвого циклу, формалізуйте ролі управління та, де можливо, впровадьте автоматизацію для масштабування.
Яку роль відіграє Microsoft Purview у подоланні прогалини в управлінні?
Microsoft Purview забезпечує ключові можливості управління даними: класифікацію, маркування, запобігання втраті даних (DLP) і збереження в усіх сервісах Microsoft 365. Він допомагає налагодити ефективне управління даними: вмикає політики для конфіденційних даних, захисту даних і керування збереженням, підвищує видимість даних у середовищі та підтримує дотримання вимог і найкращих практик управління.
Як агенти ШІ та Microsoft 365 Copilot впливають на вимоги до управління?
Агенти ШІ та Microsoft 365 Copilot додають нові аспекти для управління: дані, які використовуються в запитах до моделей, конфіденційність даних організації, доступ до корпоративних джерел даних і можливість аудиту систем ШІ. Належне управління має включати контроль над інноваціями ШІ, обмеження витоку даних, моніторинг дій, що виконуються за допомогою ШІ, і політики захисту конфіденційних даних, які водночас дозволяють отримувати бізнес-цінність від систем ШІ.
Які заходи управління слід застосувати до дозволів і доступу в Microsoft 365?
Застосуйте модель найменших привілеїв з контролем доступу на основі ролей, політиками умовного доступу, регулярними переглядами доступу та, де це можливо, доступом за потреби (just-in-time). Упроваджуйте практики управління гостьовим доступом, зовнішнім спільним доступом і життєвим циклом груп, а також використовуйте автоматизацію, щоб забезпечити однакові налаштування дозволів у командах і сайтах та захистити корпоративні дані.
Як захистити конфіденційні дані та забезпечити якість даних у Microsoft 365?
Захищайте конфіденційні дані через класифікацію та маркування вмісту, розгортання політик DLP, шифрування даних під час передавання та зберігання, а також обмеження спільного доступу до конфіденційних даних. Покращуйте якість даних, визначаючи стандарти метаданих, автоматизуючи політики життєвого циклу даних, консолідуючи дубльовані джерела даних і застосовуючи найкращі практики управління, щоб забезпечити надійні та достовірні корпоративні дані.
Які обмеження слід враховувати під час впровадження управління в Microsoft 365?
До обмежень належать межі платформи, прогалини в інтеграції зі сторонніми застосунками, труднощі з прийняттям користувачами та складність, яку створюють неструктуровані дані. Технічні обмеження під час автоматизації окремих процесів управління та потреба в постійному налаштуванні політик (особливо з агентами ШІ) означають, що управління — це безперервний процес, а не одноразовий проєкт.
Чим відрізняються практики управління для хмарних середовищ у першу чергу та традиційних локальних середовищ?
Хмарні середовища потребують управління, яке наголошує на динамічних моделях дозволів, автоматизованих заходах контролю життєвого циклу даних і моніторингу в реальному часі, тоді як традиційне локальне управління часто спиралося на статичні периметри та ручні процеси. Ефективне управління даними в Microsoft 365 має адаптуватися до масштабу хмари, розподіленого характеру спільної роботи та поширеності неструктурованих даних.
Які найкращі практики управління підвищують готовність до аудитів і відповідності вимогам?
До найкращих практик належать документування рішень щодо управління, впровадження узгоджених політик класифікації та збереження, централізоване зберігання журналів аудиту, примусове застосування DLP і шифрування, періодичні перегляди доступу та використання Microsoft Purview для звітності про відповідність вимогам. Задокументована структура управління Microsoft 365 і надійна система управління підвищують готовність і демонструють контроль над корпоративними даними.
Хто має відповідати за управління в розгортанні Microsoft 365: IT, безпека чи бізнес?
Відповідальність має бути спільною: IT забезпечує архітектуру платформи та автоматизацію, служба безпеки реалізує заходи безпеки та практики безпеки Microsoft 365, а бізнес-підрозділи відповідають за управління даними та рішення щодо управління, які стосуються бізнес-цінності та життєвого циклу даних. Ключовою можливістю управління є міжфункціональна рада з управління, яка координує політики та практики управління в організації.
Як виміряти прогрес у подоланні прогалин в управлінні?
Вимірюйте прогрес за такими показниками: зменшення кількості сайтів без управління, відсоток позначених конфіденційних даних, частота порушень політик, час усунення інцидентів, результати переглядів доступу, показники якості даних і охоплення автоматизованих заходів управління. Регулярна звітність за цими показниками демонструє покращення можливостей управління в Microsoft 365.
Які рекомендовані наступні кроки для створення стабільної структури управління Microsoft 365?
Створіть поетапну дорожню карту, яка включає: вивчення даних і моделей спільної роботи, визначення політик захисту та збереження даних, розгортання Microsoft Purview і засобів безпеки, встановлення ролей і автоматизацію управління, навчання користувачів найкращим практикам управління, а також налаштування безперервного моніторингу та вдосконалення, щоб адаптуватися до нових вимог і систем штучного інтелекту.
Підсумовуючи, усунення прогалини в управлінні ШІ в Microsoft 365 — це не разовий проєкт, а постійна відповідальність за видимість, контроль і безпечну спільну роботу. Розгортаючи автоматизовані інструменти, чітко визначаючи відповідальних і використовуючи розширені можливості відповідності вимогам, організації можуть впроваджувати інновації без шкоди для своєї безпеки. Щоб дослідити ці теми детальніше та дізнатися практичні кроки для власного середовища, обов’язково послухайте наш супутній епізод: Close the Microsoft Teams Channel Governance Gap.