 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
今すぐ Microsoft Azure Bastion を選ぶべき10の理由
By Mirko Peters · · Updated
Azure ポータルから仮想マシンへ安全かつスムーズに RDP/SSH 接続するために Azure Bastion を使うべき10の理由をご紹介します。
Automatically translated with AI from the original post. Read the English original
デジタル化が進む今日、リモートアクセス時のデータ保護はこれまで以上に重要になっています。サイバー脅威は深刻さを増しており、システムを守ることが欠かせません。Microsoft Bastion は、仮想マシンが不正なアクセスにさらされないようにする、安全なリモートアクセスのための強力なソリューションです。Bastion を使えば、最高水準のセキュリティを維持したまま、スムーズに接続できます。セキュリティを妥協せず、リモートアクセスの要件には Microsoft Bastion を選びましょう。
重要なポイント
- Microsoft Bastion はパブリック IP アドレスを不要にするため、セキュリティを強化し、サイバー脅威への露出を減らします。
- 一元化されたアクセス制御により、単一のプラットフォームからリモートアクセスを管理できるため、管理が簡素化されます。
- Azure Bastion はコスト効率に優れており、従来の VPN と比べてインフラストラクチャや保守の費用を削減できます。
- Azure Bastion のセットアップは分かりやすく、詳細な技術知識がなくても短時間で導入できます。
- Bastion は RDP と SSH の両方のプロトコルに対応しており、さまざまなリモートアクセスの要件に柔軟に対応できます。
- Azure Bastion は、セッションログやロールベースのアクセス制御などの機能によって、コンプライアンス基準への対応を支援します。
- このサービスは組織の成長に合わせて容易に拡張でき、利用が集中する時間帯でも最適なパフォーマンスを維持します。
- Microsoft による継続的な更新と技術サポートにより、リモートアクセスの安全性と効率が保たれます。
- クライアントのインストールは不要: Microsoft Azure Bastion を使えば、クライアントをインストールしたり仮想マシンにパブリック IP を公開したりすることなく、Azure ポータルから直接 RDP/SSH で安全に接続できます。
- ネイティブな HTML5 ベースの操作性: リモートセッションは HTML5 ベースの Web クライアント上で動作するため、タブレットや Chromebook を含む多くのデバイスのブラウザーから接続できます。
- 踏み台サーバーの管理が不要: Bastion があれば、個別の踏み台サーバーや VPN ゲートウェイを展開・保守する必要がなくなり、攻撃対象領域と運用負荷を減らせます。
- 可用性ゾーンによる拡張: Azure Bastion はゾーン冗長構成に対応しており、対応リージョンの可用性ゾーンをまたいで、高可用性の安全なアクセスを実現できます。
- 高度なセッション機能: クリップボードのコピー/貼り付け、ファイル転送(新しい SKU オプションの場合)、SSH のポートフォワーディングに対応しており、多くのブラウザーベースのトンネルよりも豊富な機能を提供します。
- Azure AD およびポリシーとの統合: Microsoft Bastion は Azure RBAC、Azure AD 条件付きアクセス、プライベート エンドポイントと組み合わせて、きめ細かなアクセス制御と安全な管理ワークフローを適用できます。
1. Microsoft Bastion のセキュリティ
パブリックに公開しない安全なアクセス
今日のデジタル環境において、リモートアクセスの保護は最も重要です。Microsoft Bastion は堅牢なソリューションを提供し、仮想マシン(VM)が不正アクセスから守られるようにします。パブリック IP アドレスを不要にすることで、Bastion はサイバー脅威への露出を大幅に減らします。
仮想マシンの保護
Microsoft Bastion を使えば、Azure ポータル経由で VM に安全に接続できます。この方法では、マシンをインターネットに公開することなく RDP/SSH で接続できます。Bastion ホストが安全なゲートウェイとして機能し、許可されたユーザーだけがリソースにアクセスできるようにします。この構成により、ポートスキャンやゼロデイ攻撃などの一般的な攻撃から VM を保護します。
Microsoft Bastion を他のリモートアクセスソリューションと区別する主要なセキュリティ機能の概要は、こちらのとおりです。
| 機能 | 説明 |
|---|---|
| TLS による安全な接続 | ポート 443 上の TLS 経由で RDP/SSH 接続を有効にし、リモートアクセス時のセキュリティを強化します。 外部からの脅威からの保護 |
| 外部からの脅威に対する保護 | 仮想マシンへのポートスキャンを防ぎ、可用性ゾーンを使ったデプロイで回復性を高められます。 |
| 拡張性と柔軟性 | ホストのスケールアウト、共有可能なリンク、IPアドレスによる接続に対応し、さまざまなアクセス方法を選べます。 |
| 管理の負担軽減 | 仮想ネットワークピアリングを使えば、1つのデプロイで複数のネットワークにサービスを提供できます。 |
| コンプライアンスと監査 | セッションの記録機能を提供し、コンプライアンス要件に対応します。この機能は Premium SKU で利用できます。 |
パブリック IP の排除
Azure Bastion を使えば、パブリック IP をまったく必要としなくなります。この方式により攻撃対象領域を最小限に抑えられるため、悪意のある攻撃者がシステムを狙うことがずっと難しくなります。従来の方法では RDP と SSH のポートをインターネットに直接公開するため、脆弱性が高まります。一方、Bastion はプライベート IP アドレスを使って VM の管理を分離し、インターネットに公開されるのは Bastion ホストだけになります。
Microsoft Entra ID と統合することで、きめ細かなアクセス管理が可能になり、セキュリティ体制を強化できます。仮想マシンにアクセスできるユーザーを管理でき、不正なユーザーの侵入を心配する必要はありません。さらに、Bastion はブラウザーベースのアクセスを提供するため、追加のクライアント ソフトウェアなしで接続でき、セキュリティリスクをさらに低減します。
2. Azure Bastion による管理の簡素化
集中型のアクセス制御
複雑な IT 環境では、リソースへのアクセスを管理するだけで負担が大きくなりがちです。Azure Bastion は集中型のアクセス制御によってこの作業を簡素化します。リモートアクセスのすべてを 1 つのプラットフォームで管理できるため、複数のツールを使い分ける手間が減ります。この合理化されたアプローチにより、ビジネスの本質に集中できます。
ユーザー管理機能
Azure Bastion を使えば、従来のリモートアクセス ソリューションのような複雑さなしにユーザーを簡単に管理できます。このプラットフォームでは、複数の VPN 接続や SSH キーの配布が不要になります。代わりに、ブラウザーベースのインターフェイスを使い、どのデバイスからでも安全にリソースへアクセスできます。この機能により管理作業が大幅に減り、ユーザー エクスペリエンス全体が向上します。
仮想マシンへのアクセス権を、数回のクリックで付与したり取り消したりできると想像してください。Azure Bastion なら、それが可能です。新しいユーザーをすばやく追加したり、もうアクセスが不要になったユーザーの権限を削除したりできます。この柔軟性によりセキュリティを厳格に保ちつつ、管理を容易にできます。
ロールベースのアクセス
ロールベースのアクセス制御 (RBAC) も Azure Bastion の強力な機能のひとつです。この機能では、組織内のユーザーのロールに基づいてアクセス許可を割り当てられます。どのユーザーがどのリソースにアクセスできるかを定義できるため、機密情報を確実に保護できます。
たとえば、開発者には特定の仮想ネットワークへのフルアクセスを許可し、ほかのチームメンバーのアクセスは制限したい場合があるでしょう。Azure Bastion を使えば、こうしたアクセス許可を簡単に設定できます。このレベルの制御は、セキュリティを高めるだけでなく、社内ポリシーや外部規制への準拠も向上させます。
3. Azure Bastion のコスト効率
従来の VPN に対するコスト削減
リモートアクセスのソリューションを選ぶ際、コストは大きな要素です。Azure Bastion は、従来の VPN に代わるコスト効率の高い選択肢として際立っています。Azure Bastion を選べば、インフラストラクチャと保守の両面でコストを抑えられます。
インフラストラクチャコストの削減
従来の VPN ソリューションには、多額のインフラ投資が必要になることがよくあります。専用サーバーの構築、複雑な構成の管理、追加ハードウェアの保守が必要になる場合があります。それに対して Azure Bastion では、この作業が簡素化されます。追加のハードウェアなしで Azure Bastion ホストをプロビジョニングできるため、予算をビジネスのほかの重要分野に振り向けられます。
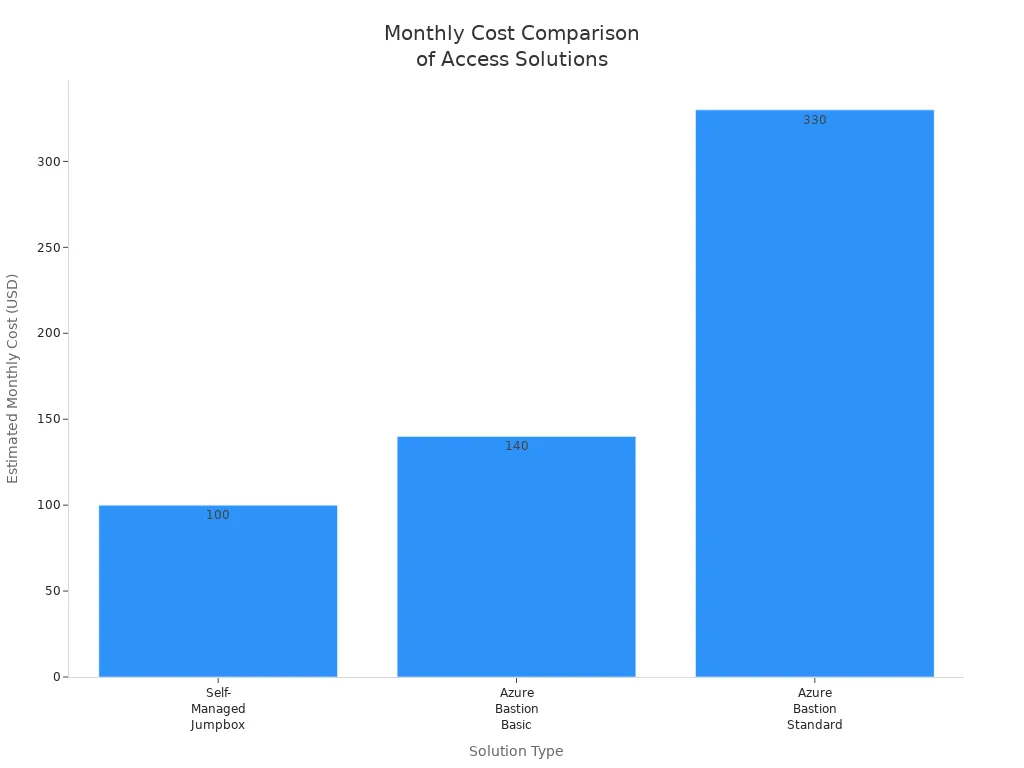
コストの簡単な比較を、自己管理型ジャンプボックスと Azure Bastion の間で示します:
| コストの要素 | 自己管理型ジャンプボックス | Azure Bastion(Basic) | Azure Bastion(Standard) |
|---|---|---|---|
| サービス料金 | なし | 約 $140/月(ホストあたり) | 約 $330/月(ホストあたり、スケーリング可能) |
| パッチ適用/メンテナンス | 手動(IT 担当者の作業時間) | なし(完全マネージド) | なし(完全マネージド) |
| 月額の概算合計 | 約 $35〜100 + 担当者の作業時間 | ~$140 | 約 $330 以上(需要に応じて増加) |
この表は、Azure Bastion によってインフラのコストを大幅に抑えられることを示しています。
メンテナンス費用の削減
メンテナンスはリソースを消耗させます。従来型の VPN では継続的なパッチ適用と更新が必要で、多くの場合 IT 担当者の専任の作業時間を要します。Azure Bastion はこれらの負担を取り除きます。完全マネージド サービスのため、手動での更新やセキュリティ パッチを心配する必要がありません。これにより時間を節約できるだけでなく、運用コストを削減できます。
Azure Bastion を選択すると、メンテナンスではなく成長とイノベーションにリソースを振り向けられます。その結果、セキュアなリモート アクセスを確保しながら、中核となる事業活動に投資できるようになります。
4. Bastion のシームレスな統合
Azure サービスとの互換性
Microsoft Bastion を既存の Azure サービスと統合することは簡単で効率的です。現在の環境を妨げることなく、リモート アクセス機能を強化できます。開始方法は次のとおりです:
- Azure ポータルにサインインし、VM または仮想ネットワークに移動します。
- 左側のウィンドウで 接続 > Bastion を選択します。
- デプロイ方法を選択します:
- 既定の設定を使用する場合は、Bastion のデプロイ を選択します。
- カスタム設定を使用する場合は、手動で構成 を選択し、必要なインスタンスの詳細を入力します。
この簡単な手順で Azure Bastion をすばやくプロビジョニングでき、リソースへセキュアにアクセスできます。
簡単なセットアップ手順
Azure Bastion のセットアップは使いやすさを重視して設計されています。開始するのに高度な技術知識は必要ありません。Azure ポータルが各手順を案内するため、Bastion ホストを簡単にデプロイできます。この使いやすさにより、複雑な構成に悩まされるのではなく、中核となる事業活動に集中できます。
さらに、Azure Bastion は多様な Azure サービスをサポートし、機能を拡張します。ただし、Azure Bastion は Virtual WAN へのデプロイをサポートしますが、Virtual WAN ハブ内では動作しない点に注意が必要です。さらに、Azure Virtual Desktop への接続はサポートされていません。これらの制限を理解しておくと、統合を効果的に計画できます。
機能強化
Azure Bastion をセットアップすると、さまざまな機能強化を利用できるようになります。Bastion ホストは、仮想マシンをパブリック インターネットに公開することなく、セキュアでシームレスなアクセスを提供します。この機能により攻撃対象領域を大幅に減らせるため、自信を持ってリソースを管理できます。
さらに、Azure Bastion は他の Azure サービスともよく統合され、一貫したエクスペリエンスを提供します。アクセスと認証を簡単に管理でき、承認されたユーザーだけが VM に接続できるようにします。この統合はワークフローを簡素化するだけでなく、セキュリティ態勢も強化します。
5. Azure Bastion ホストによるユーザー エクスペリエンスの向上
使いやすいインターフェイス
Azure Bastion ホストを使用すると、使いやすいインターフェイスにすぐに気付くでしょう。この直感的な設計により、Azure 仮想マシンへのセキュアなアクセスが簡単になります。HTTPS を使用して Azure ポータルから接続できるため、複雑な構成は不要です。その結果、VM の管理に費やす時間が減り、中核となるタスクに集中できます。この合理化されたアプローチは、リモート ユーザーの生産性を直接高めます。
アクセシビリティ機能
多様化する現代の職場では、アクセシビリティが重要な検討事項です。Azure Bastion を使えば、場所やデバイスを問わずリソースにアクセスできます。ブラウザーベースのインターフェイスのため、追加のソフトウェアをインストールしたり、VPN を構成したりする必要はありません。オフィスにいる場合もリモートで作業している場合も、仮想マシンへ迅速かつ安全に接続できます。
さらに、Azure Bastion はさまざまなアクセシビリティ機能をサポートしています。インターフェイスを簡単に操作でき、必要なリソースを容易に見つけられます。この使いやすさは、技術的な知識があまりないチームメンバーにとくに役立ちます。誰もが圧倒されることなく、必要なツールにアクセスできます。
合理化されたアクセスプロセス
Azure Bastion ホストの設定は簡単です。数回クリックするだけでバスチョンホストをプロビジョニングできます。Azure portal が各手順を案内するため、重要な構成を見落とす心配はありません。この合理化されたアクセスプロセスにより、すぐに利用を開始でき、技術的な詳細に時間を取られることなく本来の業務に集中できます。
Azure Bastion を設定すれば、仮想マシンへのアクセスは非常に簡単になります。Azure portal にサインインし、VM を選択して、Bastion 経由で接続するだけです。この手順により待ち時間が減り、効率が最大化されます。また、ユーザー認証もシームレスに管理できるため、許可された担当者だけが機密情報にアクセスできるようになります。
6. Microsoft Bastion のスケーラビリティ
組織の成長への対応
組織が成長するにつれて、リモートアクセスのニーズも高まります。Microsoft Bastion はこうした要件に無理なく対応します。セキュリティやパフォーマンスを損なうことなく、現在の要件に応じてリソースを調整できます。この柔軟性により、Bastion が技術的な詳細を処理している間に、中核となる事業に集中できます。
柔軟なリソース割り当て
Azure Bastion では、リソースを動的に割り当てることができます。利用が集中するピーク時にはスケールアップし、需要が減ったらスケールダウンできます。このような適応性により過剰なプロビジョニングを防げるため、最適なパフォーマンスを確保しながらコストを削減できます。Bastion のスケーラビリティの特長は次のとおりです。
- スケーラビリティ: セキュリティを維持しながら、大規模な VM 環境を効率的にサポートします。
- 動的スケーリング: ピーク時には容量を調整し、需要の少ない時間帯には過剰なプロビジョニングを避けます。
- 同時接続: 各インスタンスは、正確なキャパシティ プランニングのために RDP を 20 件、SSH を 40 件同時にサポートします。
このレベルの柔軟性により、組織がどのように変化しても、リソースを効果的に管理できます。
ユーザー数の増加への対応
チームが拡大しても、Azure Bastion が必要なサポートを提供します。複雑な構成に手間取ることなく、ユーザーを容易に追加できます。Azure Bastion はフルマネージド型のため、インフラストラクチャの保守負担が軽減され、IT チームはより戦略的な取り組みに集中できます。
- Azure Bastion を使えば、複数の VM にシームレスに接続できます。これは大規模な展開には欠かせません。
- 管理者は最小限の手間で Bastion を展開でき、生産性が向上します。
- ユーザーのアクセスを効率的に管理し、許可された担当者だけがリソースに接続できるようにします。
この機能は業務を合理化するだけでなく、セキュリティも強化します。新しいユーザーをすばやくオンボードし、必要に応じてアクセスを取り消せるため、環境を厳格に管理し続けられます。
7. Azure Bastion によるコンプライアンスとガバナンス
規制基準への対応
今日の規制環境において、コンプライアンスは譲れない要件です。Azure Bastion は、さまざまな規制基準への対応を支援し、リソースに安全にアクセスしながら組織がコンプライアンスを維持できるようにします。Azure Bastion を使えば、セキュリティを犠牲にすることなく、コンプライアンスの複雑さに自信を持って対処できます。
データ保護基準
Azure Bastion は厳格なデータ保護基準に準拠しています。このため、リモートアクセス中も機密情報が安全に保たれます。Azure Bastion によって、次のようなメリットが得られます。
- 暗号化: Azure Bastion を経由して送信されるすべてのデータは、業界標準のプロトコルを使用して暗号化されます。この暗号化により、データへの不正アクセスから保護されます。
- アクセス制御: ロールベースのアクセス制御(RBAC)を実装して、特定のリソースにアクセスできるユーザーを制限できます。この機能は、データ保護規制への準拠を維持するのに役立ちます。
- データの所在地: Azure Bastion では、データを保存する場所を選択できます。特定の Azure リージョンを選択することで、各国のデータ保護法への準拠を確保できます。
これらの機能が連携して、データにとって安全な環境を構築します。そのため、お客様はコア業務に集中できます。
監査とレポート機能
Azure Bastion には、強力な監査およびレポート機能が備わっています。これらの機能により、アクセスを監視し、規制要件への準拠を維持できます。主なメリットは次のとおりです。
- セッションのログ記録: Azure Bastion はすべてのユーザー セッションを記録し、誰がどのリソースに、いつアクセスしたかを詳細に残します。このログ記録は、監査や準拠チェックにおいて重要です。
- リアルタイム監視: ユーザーのアクティビティをリアルタイムで監視できるため、不審な動作を即座に検出できます。この事前対応的なアプローチにより、セキュリティ体制が強化されます。
- コンプライアンス レポート: Azure Bastion は、ユーザーのアクティビティやアクセス パターンをまとめたコンプライアンス レポートを生成します。これらのレポートにより監査プロセスが簡素化され、規制当局に準拠を示しやすくなります。
これらの監査およびレポート機能を活用することで、安全なリモート アクセス環境を維持しながら、組織が遵守義務を果たしていることを確実にできます。
8. Bastion のマルチプロトコル サポート
さまざまなユース ケースに対応する柔軟性
Microsoft Bastion は、複数のプロトコルをサポートできる点が特長です。さまざまなリモート アクセスのニーズに対応できる汎用性の高いソリューションです。安全なデスクトップ アクセスが必要な場合でも、コマンド ライン インターフェイスが必要な場合でも、Bastion で対応できます。この柔軟性により、セキュリティを損なうことなく、さまざまなユース ケースに合わせて運用できます。
RDP と SSH のサポート
Azure Bastion では、主に次の 2 つのプロトコルを使用して仮想マシンに接続できます。RDP(Remote Desktop Protocol)と SSH(Secure Shell)です。この 2 つをサポートしているため、作業内容に最適な方法を選択できます。
- RDP: Windows ベースの仮想マシンをグラフィカル インターフェイスで管理する必要があるユーザーに最適です。デスクトップ環境にすぐにアクセスし、マシンの前に座っているのと同じように作業を行えます。
- SSH: コマンド ラインでのアクセスを好む開発者やシステム管理者に最適です。SSH は Linux ベースのシステムを安全に管理する方法を提供し、コマンドやスクリプトを効率的に実行できます。
このマルチプロトコル サポートにより、最も適した方法で作業できるため、生産性と利用者の満足度が向上します。
アプリケーション アクセスのオプション
Azure Bastion は、RDP や SSH に加えて、さまざまなアプリケーション アクセスのオプションを提供しています。この機能により、仮想マシン上でホストされているアプリケーションに、パブリック インターネットに公開することなく接続できます。Azure ポータルを通じて、Web アプリケーション、データベース、その他のサービスに安全にアクセスできます。
- Web アプリケーション: 複雑な VPN を構成したり、アプリケーションを潜在的な脅威にさらしたりすることなく、Web アプリに安全にアクセスできます。
- データベース管理: Azure ポータルからデータベースに直接接続できるため、必要な操作を行いながらもデータを保護し続けられます。
これらのアプリケーション アクセスのオプションを活用することで、ワークフローを効率化し、高いレベルのセキュリティを維持できます。Azure Bastion' のマルチプロトコル and アプリケーション種別への対応は、リモート アクセス機能を強化したいあらゆる組織にとって不可欠なツールとなります。
9. Azure Bastion による攻撃対象領域の縮小
脆弱性の最小化
今日のデジタル環境において、脆弱性を最小限に抑えることは、セキュリティを維持するうえで欠かせません。Azure Bastion は、保護のバリアとして機能することで、この分野で優れた効果を発揮します。マネージド ゲートウェイを通じてアクセスを一元化し、RDP と SSH のポートをパブリック アクセスから効果的に閉じます。このアプローチにより、不正アクセスやデータ侵害のリスクを大幅に低減できます。
脅威にさらされる範囲を制限する
Azure Bastion では、攻撃の経路になりやすいパブリック IP アドレスが不要になります。開放されたポートがないため、仮想マシン (VM) を外部の脅威から保護できます。Azure Bastion を利用する主なメリットは次のとおりです。
- 直接接続: Azure ポータルから SSL 経由で VM に接続できるため、パブリック IP を公開する必要がありません。
- ネットワーク セキュリティ グループ (NSG) のルール: これらのルールにより、RDP/SSH への直接アクセスをブロックしつつ、ポート 443 経由の Bastion 接続は許可できます。この構成によりセキュリティ態勢が強化されます。
- セキュリティ インシデントの減少: Bastion を利用している組織では、リモート アクセスに関連するセキュリティ インシデントが 60% 減少したと報告されています。この数字は、Azure Bastion が脆弱性の最小化に効果的であることを示しています。
アクセスを一元化しパブリック IP を削除することで、Azure Bastion は セキュリティ管理を簡素化します。複雑な VPN 構成やパブリック IP を扱う必要はなくなります。その代わりに、Azure に直接統合されたシンプルなソリューションが手に入り、VM へすばやくアクセスできます。
セキュリティ態勢の強化
Azure Bastion を使うと、全体的なセキュリティ態勢を強化できます。このサービスは、Azure ポータル経由の安全なブラウザー ベースのアクセスを HTTPS (ポート 443) で提供します。この方式により、リモート アクセス中もデータが保護された状態に保たれます。さらに、Azure Bastion は認証に Azure Active Directory (Azure AD) と統合されており、セキュリティ対策がいっそう強化されます。
また、接続プロセスを自動化し合理化することで、Azure Bastion は 人為的ミスが発生する可能性や構成ミスを減らします。従来の構成では、こうしたミスがセキュリティの脆弱性につながることがよくあります。Azure Bastion を使えば、リモート アクセスが安全に保たれていることを確信しながら、本来の業務に集中できます。
10. Microsoft Bastion の継続的な更新とサポート
セキュリティへの取り組み
Microsoft Bastion を選択すると、継続的な更新とサポートを通じてセキュリティを優先するサービスを利用できます。Microsoft は、リモート アクセスを安全に保つことの重要性を理解しています。Azure Bastion の機能強化を定期的に進めることを約束しており、常に最新の機能とセキュリティ対策を利用できるようにしています。
機能の定期的な強化
Microsoft Bastion は、セキュリティ技術の最前線を維持する継続的な機能強化の恩恵を受けています。これらの強化の主なポイントは次のとおりです。
- Microsoft は、Azure Policy を通じて Azure Bastion リソースの継続的な監視とコンプライアンスを重視しています。これにより、セキュリティ構成が一貫して監査され、適用されます。
- 組み込みの TLS 暗号化により転送中のデータが保護され、Microsoft のデータ保護への取り組みが示されています。
- セッション管理機能により、アクティブなセッションを監視し、セッションの切断を実施できます。ユーザー アクセスを引き続き管理できます。
これらの強化は、利便性を高めるだけでなく、仮想マシン全体のセキュリティも強化します。
継続的な技術サポート
Azure Bastion では、継続的な技術サポートも受けられます。Microsoft は、問題のトラブルシューティングやサービス利用の最適化に役立つリソースを提供しています。そのサポートには次のものが含まれます。
- セットアップと管理を案内する、充実したドキュメント。
- コミュニティフォーラムにアクセスし、他のユーザーとつながって知見を共有できます。
- 緊急の問題に対応する直接のサポートチャネルがあり、問題をすばやく解決できます。
このレベルのサポートがあれば、リモートアクセスの課題を気にすることなく、業務に集中できます。Microsoft は、更新プログラムとサポートにおいて先回りした対応を行っており、お客様の成功に真摯に取り組んでいることがうかがえます。
まとめると、Microsoft Bastion は安全なリモートアクセスのための包括的なソリューションです。その主な利点は次のとおりです。
| 利点 | 説明 |
|---|---|
| セキュリティの強化 | パブリック IP アドレスが不要になり、プライベートで暗号化された接続を使用します。 |
| 管理の容易さ | セキュリティを損なうことなく、Azure ポータルから仮想マシンへ直接アクセスできます。 |
| コスト効率 | 運用効率を高めながら、組織が堅牢なセキュリティ基準を維持できるようにします。 |
Azure Bastion を選択すると、仮想マシンを保護しながら管理を簡素化し、コストを削減できます。Microsoft Bastion を今すぐ検討し、安全なリモートアクセスの戦略を強化してください。
よくある質問
Microsoft Bastion とは何ですか?
Microsoft Bastion は、Azure 仮想マシンをパブリックインターネットに公開せずに、安全でシームレスなリモートアクセスを提供する完全マネージド サービスです。
Azure Bastion はどのようにセキュリティを強化しますか?
Azure Bastion はパブリック IP アドレスの必要性をなくすため、攻撃対象領域を減らせます。TLS 経由の暗号化接続を使用し、仮想マシンへの安全なアクセスを確保します。
Azure Bastion は RDP と SSH の両方に使用できますか?
はい。Azure Bastion は RDP (Remote Desktop Protocol) と SSH (Secure Shell) の両方をサポートしており、Windows と Linux の仮想マシンに安全に接続できます。
Azure Bastion のセットアップは簡単ですか?
もちろんです。Azure Bastion のセットアップは簡単で、Azure ポータルからわずか数クリックでデプロイできるため、使いやすい構成です。
Azure Bastion の利用にはどのようなコストがかかりますか?
Azure Bastion は、従来の VPN ソリューションと比べてコストを削減できます。インフラストラクチャや保守の費用を抑えられるため、安全なリモートアクセスを実現するうえで低コストな選択肢になります。
Azure Bastion はコンプライアンス要件に対応していますか?
はい。Azure Bastion はさまざまなコンプライアンス基準への対応を支援します。セッションのログ記録やロールベースのアクセス制御などの機能を備え、組織のコンプライアンス維持に役立ちます。
Azure Bastion はユーザー エクスペリエンスをどのように向上させますか?
Azure Bastion は、Azure ポータルから仮想マシンに簡単にアクセスできる使いやすいインターフェースを提供します。このシンプルさにより、リモートユーザーの生産性が高まります。
Microsoft は Azure Bastion にどのようなサポートを提供していますか?
Microsoft は Azure Bastion に対して、充実したドキュメント、コミュニティフォーラム、緊急時の直接サポートチャネルを含む継続的な技術サポートを提供しています。
仮想マシンへの Bastion のデプロイと SKU に関する考慮事項
Microsoft Bastion とは何ですか、また仮想マシンへの接続をどのように保護しますか?
Microsoft Bastion は、個々の VM にパブリック IP アドレスを割り当てることなく、Azure ポータルから Azure VM への安全でシームレスな RDP/SSH 接続を提供する完全マネージドの Bastion サービスです。仮想ネットワークの境界に配置される統合プラットフォームであり、Azure Bastion を経由して SSH または RDP で Windows VM に接続できます。さらに、セキュリティ更新プログラムの恩恵を受けられ、エージェントレスのアーキテクチャを採用しています。
Bastion ホストをデプロイするにはどうすればよいですか。一般的な Bastion のデプロイ手順は何ですか?
対象の VM と同じ仮想ネットワーク、またはピアリングされた仮想ネットワークへアクセスするハブネットワークに Azure Bastion リソースを作成してデプロイします。一般的なデプロイ手順には、Azure 仮想ネットワークの作成または選択、パブリック IP アドレス (または SKU に応じたパブリック IP) の割り当て、AzureBastionSubnet のサブネット構成、そして Azure ポータルでの Bastion 構成設定の完了が含まれます。
Azure Bastion にはパブリック IP が必要ですか?
はい、Azure Bastion では、クライアントが Bastion サービスに接続できるように、Bastion リソースにパブリック IP アドレスが必要です。Azure Bastion の価格レベルと SKU によっては、Standard SKU のパブリック IP を割り当てる場合があります。プライベートのみの設計では、Bastion を Azure Private DNS ゾーンおよびピアリングされた仮想ネットワーク構成と組み合わせることで、公開範囲を最小限に抑えられます。
Azure Bastion で Microsoft Entra ID 認証はどのように機能しますか?
Azure Bastion は、Microsoft Entra ID 認証と統合され、ロールベースのセキュアなアクセスやシングル サインオンを実現します。Microsoft Entra ID 認証を使用すると、管理者は Bastion 経由の RDP/SSH セッションに条件付きアクセスと MFA を適用できます。対象の Azure VM に追加のエージェントをインストールする必要はなく、セキュリティを強化できます。
Azure Bastion は、ピアリングされた仮想ネットワーク、またはローカルとピアリングされた仮想ネットワークの両方で使用できますか?
はい、適切に構成されていれば、Bastion はピアリングされた仮想ネットワーク構成内の VM への接続をサポートします。必要なネットワーク ピアリング、ルーティング、アクセス許可が設定されていれば、Bastion はピアリングされた仮想ネットワーク内のリソースに接続できます。そのため、複数の仮想ネットワークにサービスを提供する Bastion ホストを一元化できます。
Azure Bastion の価格と SKU は、デプロイとコストにどのように影響しますか?
Azure Bastion の料金は、選択した SKU と利用モデルによって異なります。SKU によっては、時間単位の固定料金に加えて、データ転送料金やセッション料金が発生します。適切な SKU とスケーリング戦略を選択すれば、ジャンプ VM を運用するよりも Bastion のコストを抑えられる場合があります。想定される接続数に合わせてコストを調整するには、Microsoft Learn の Azure Bastion の価格に関する情報と Bastion Developer のガイダンスを確認してください。
Azure Bastion はエージェントレスですか?ジャンプ サーバーと比べて、どのようなセキュリティ上の利点がありますか?
Azure Bastion はエージェントレスです。つまり、RDP/SSH アクセスを有効にするために VM にエージェントをインストールする必要はありません。これにより、管理の手間と攻撃対象領域を減らせます。さらに、Bastion はブラウザーベースのセキュアなアクセスを提供します(Microsoft Edge Chromium のサポートを含みます)。そのため、ジャンプ VM を管理する必要がなくなり、Bastion リソースで一元的なセキュリティ更新とポリシーを適用できます。
Azure Bastion を Azure Firewall および Azure Private DNS ゾーンと併用できますか?
はい、Bastion と Azure Firewall を組み合わせて多層的な境界防御を構成できます。また、Azure Private DNS ゾーンと併用すると、仮想ネットワーク間で内部ホスト名を解決できます。一般的な設計パターンでは、送信方向の制御に Azure Firewall を使用し、Azure Bastion 経由の VM 接続で内部名前解決を確実に行うために Azure Private DNS ゾーンを使用します。
Microsoft Edge などのブラウザーから Bastion を使用して VM にアクセスするにはどうすればよいですか?
Azure portal で、Microsoft Edge、Microsoft Edge Chromium、またはその他のサポートされているブラウザーを使用して、RDP/SSH セッションを直接開始できます。Bastion ホストを使用すると、VM の RDP/SSH ポートをインターネットに公開することなく、Azure Bastion 経由で対象 VM へのセキュアなブラウザーベースのセッションを開けます。
Azure Bastion について詳しく知るには、どこを見ればよいですか。よくある質問や開発者向けのガイダンスはどこにありますか?
ハンズオン チュートリアルと開発者向けガイダンスについては、Microsoft Learn を参照してください。Bastion ホストの作成方法、さまざまな SKU を使用した Bastion、Bastion ホストのデプロイに関する手順記事があります。ドキュメントには、Azure に関するよくある質問、Bastion の開発者向けリソースに加え、Azure Key Vault のキーを使用する例、Azure 仮想ネットワークに接続するための Bastion の構成、Bastion のデプロイ シナリオの最適化に関する例も掲載されています。