 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
فهم Azure Firewall دون تعقيد: دليل للمبتدئين إلى أمان الشبكات السحابية
By Mirko Peters ·
أهلاً بعودتكم إلى المدونة! إن كنتم تتابعون البودكاست الخاص بنا، فأنتم تعرفون مدى شغفنا بتبسيط تقنيات السحابة المعقدة وتحويلها إلى رؤى عملية وقابلة للتطبيق…
Automatically translated with AI from the original post. Read the English original
أهلاً بعودتكم إلى المدونة! إن كنتم تتابعون البودكاست الخاص بنا، فأنتم تعرفون مدى شغفنا بتبسيط تقنيات السحابة المعقدة وتحويلها إلى رؤى عملية وقابلة للتطبيق. في مقال اليوم نتوسع في موضوع يمثل أساساً لأي بنية سحابية: أمان الشبكات. لم يعد تأمين أصولكم الرقمية في السحابة أمراً اختيارياً، كما أن فهم الأدوات المتاحة لكم قد يصنع الفارق في سلامة بنيتكم التحتية أو يُضعفها. وللاستماع إلى شرح صوتي كامل لهذا الموضوع الأساسي، تفضلوا بالاطلاع على حلقة البودكاست ذات الصلة Azure Firewall - Simply Explained.
النقاط الرئيسية
- Azure Firewall خدمة أمان أصلية للسحابة تحمي موارد Azure من التهديدات الإلكترونية.
- توفر التوسع التلقائي، بحيث تتكيف مع حركة مرور الشبكة دون الحاجة إلى تعديلات يدوية.
- تتيح لكم قواعد التطبيقات التحكم في الوصول إلى الإنترنت استناداً إلى تطبيقات محددة، مما يعزز الأمان.
- تصفّي قواعد الشبكة حركة المرور استناداً إلى عناوين IP والمنافذ، وتدير التدفقات الواردة والصادرة معاً.
- تساعد قواعد NAT على ترجمة حركة المرور وإعادة توجيهها، مما يضمن تواصلاً آمناً بين الشبكات.
- إن دمج Azure Firewall مع خدمات مثل Azure Monitor يحسّن الرؤية ويعزز اكتشاف التهديدات.
- اختاروا مستوى التسعير المناسب (Basic أو Standard أو Premium) استناداً إلى متطلبات الأمان والميزانية لدى مؤسستكم.
- المراقبة المنتظمة وصيانة Azure Firewall ضروريتان للحفاظ على أفضل أداء وأمان.
ما هو Azure Firewall؟
نظرة عامة على Azure Firewall
Azure Firewall جدار حماية شبكي ذكي وأصلي للسحابة، صُمم لحماية أحمال عمل Azure الخاصة بكم. وبصفته جدار حماية متكامل الحالة (Stateful) يُقدَّم كخدمة، فإنه يوفر حماية متقدمة من التهديدات، ويضمن بقاء موارد السحابة آمنة. وهذا يعني أنكم تستطيعون نشر Azure Firewall دون القلق من تعقيدات جدران الحماية التقليدية المعتمدة على الأجهزة. وبدلاً من ذلك، تحصلون على حل يتوسع تلقائياً وفق احتياجاتكم، ويوفر توافراً عالياً مدمجاً وقابلية توسع غير محدودة في السحابة.
على عكس جدران الحماية التقليدية، التي غالباً ما تتطلب صيانة مكثفة وإدارة لدورة حياتها، يتكامل Azure Firewall بسلاسة مع خدمات Azure الأخرى. يتيح هذا التكامل إدارة سياسات الأمان بفعالية أكبر والاستجابة للتهديدات في الوقت الفعلي.
إليكم مقارنة سريعة بين Azure Firewall وجدران الحماية التقليدية:
| الميزة | Azure Firewall | جدار الحماية التقليدي |
|---|---|---|
| البنية | حل أصلي للسحابة | حل قائم على الأجهزة |
| التكامل | يتكامل مع خدمات السحابة | يتطلب صيانة وإدارة لدورة الحياة بشكل أكبر |
| النشر | يُنشر في السحابة | يُنشر محلياً |
أهمية في أمان السحابة
في المشهد الرقمي الحالي، أصبح أمان السحابة أكثر أهمية من أي وقت مضى. ومع تصاعد التهديدات الإلكترونية، تحتاجون إلى حل قوي لحماية بياناتكم وتطبيقاتكم. ويؤدي Azure Firewall دوراً حيوياً في هذا السياق، إذ يوفر حماية أساسية ضد الوصول غير المصرح به والهجمات المحتملة.
من أبرز ميزات Azure Firewall التصفية على مستوى التطبيقات. يتيح لكم ذلك التحكم في الوصول الصادر إلى الإنترنت من خلال تحديد حركة المرور استناداً إلى أسماء النطاقات المؤهلة بالكامل (FQDNs). كما يستفيد من مصادر معلومات التهديدات لحظر عناوين IP والنطاقات الخبيثة المعروفة تلقائياً، والتكيف مع التهديدات الناشئة. ويضمن هذا النهج الاستباقي بقاء أمان شبكة Azure لديكم قوياً.
علاوة على ذلك، يتكامل Azure Firewall مع Azure Monitor، مما يعزز رؤيتكم لحركة مرور الشبكة وأحداث الأمان. ويدعم هذا التكامل الكشف السريع عن الهجمات، ويتيح لكم الاستجابة بسرعة لأي تهديد محتمل. وباستخدام Azure Firewall، يمكنكم حماية موارد السحابة بثقة والحفاظ على بيئة آمنة لتطبيقاتكم.
ميزات Azure Firewall
يأتي جدار حماية Azure مزوداً بميزات عديدة تعزز أمان شبكتك وتبسّط إدارة حركة المرور لديك. لنتعمّق في بعض الميزات الرئيسية، ومنها قواعد التطبيقات وقواعد الشبكة وقواعد NAT.
قواعد التطبيقات
التعريف والغرض
تتيح قواعد التطبيقات في جدار حماية Azure التحكم في الوصول الصادر إلى الإنترنت استناداً إلى أسماء النطاقات المؤهلة بالكامل (FQDN). وهذا يعني أنه يمكنك تحديد التطبيقات المسموح لها بالتواصل مع الإنترنت، مما يعزز أمان السحابة بشكل عام لديك. وباستخدام هذه القواعد، يمكنك تصفية حركة المرور دون الحاجة إلى إنهاء بروتوكول TLS، مما يحافظ على أمان بياناتك مع السماح بالاتصالات الضرورية.
حالات الاستخدام
قد تجد قواعد التطبيقات مفيدة بشكل خاص في سيناريوهات مثل:
- تقييد الوصول: حدّد الوصول إلى تطبيقات الويب أو الخدمات المحددة، بما يضمن وصول التطبيقات المصرّح لها فقط إلى الإنترنت.
- مراقبة حركة المرور: تتبّع التطبيقات التي تصل إلى الإنترنت، مما يساعدك على تحديد المخاطر الأمنية المحتملة أو الاستخدام غير المصرّح به.
- متطلبات الامتثال: الوفاء بالمتطلبات التنظيمية من خلال التحكم في حركة المرور الصادرة إلى نطاقات محددة وتسجيلها.
قواعد الشبكة
التعريف والغرض
صُممت قواعد الشبكة لتصفية حركة المرور استناداً إلى عناوين IP والمنافذ. وهي تساعدك على إدارة تدفقات حركة المرور الواردة والصادرة، بما يضمن وصول حركة المرور المشروعة فقط إلى موارد Azure لديك. وتُعد هذه الميزة ضرورية للحفاظ على بيئة شبكة آمنة.
حالات الاستخدام
فكّر في استخدام قواعد الشبكة في الحالات التالية:
- التحكم في حركة المرور الواردة: حدّد عناوين IP الخارجية التي يمكنها الوصول إلى موارد Azure لديك، لحمايتها من الوصول غير المصرّح به.
- إدارة حركة المرور الصادرة: تحكّم في موارد Azure التي يمكنها التواصل مع الشبكات الخارجية، مما يقلل من مخاطر تسرب البيانات.
- الأمان متعدد الطبقات: ادمج قواعد الشبكة مع قواعد التطبيقات للحصول على وضع أمني أقوى، بما يضمن تطبيق التصفية على مستوى عنوان IP والتطبيق معاً.
قواعد NAT
التعريف والغرض
تؤدي قواعد NAT (ترجمة عناوين الشبكة) دوراً حيوياً في جدار حماية Azure، إذ تقوم بترجمة تدفقات حركة المرور وإعادة توجيهها. وهي تضمن اتصالاً آمناً بين الشبكات الخارجية وموارد Azure لديك. ويمكن أن تكون قواعد NAT مفيدة بشكل خاص في إدارة طريقة دخول حركة المرور إلى شبكتك وخروجها منها.
حالات الاستخدام
فيما يلي بعض السيناريوهات الشائعة التي تُستخدم فيها قواعد NAT:
- ترجمة حركة المرور الواردة: استخدم قواعد DNAT لترجمة حركة مرور الإنترنت الواردة إلى عنوان IP العام لديك، وتوجيهها إلى عناوين IP الخاصة على الشبكات الافتراضية لديك.
- تدفق حركة المرور بين الشرق والغرب: أدر حركة المرور بين شبكات Azure الافتراضية، أو بين Azure والشبكات المحلية، دون تطبيق SNAT عندما تكون حركة المرور ضمن نطاقات عناوين محددة.
- تصفية حركة المرور بين الشمال والجنوب: طبّق قواعد الشبكة لتصفية حركة المرور الداخلة إلى مركز البيانات الخاص بك والخارجة منه، بما يضمن معالجة حركة المرور المشروعة فقط.
إن قدرة جدار حماية Azure على توفير فحص مزدوج لحركة المرور بين الشمال والجنوب وبين الشرق والغرب تُعد نقلة نوعية حقاً. فهو يستخدم إمكانات الفحص ذي الحالة (Stateful Inspection) لمراقبة تدفقات حركة المرور، ويتكامل مع معلومات التهديدات لتعزيز الأمان، ويطبّق سياسات موحدة عبر البيئات المختلفة. وهذا يعني أنه يمكنك إدارة أمان شبكتك بثقة، مع ضمان بقاء تطبيقاتك محمية.
إليك نظرة سريعة على بعض الميزات البارزة في جدار حماية Azure:
| الميزة | الوصف |
|---|---|
| توافر عالٍ مدمج | قابل للإعداد لعدة مناطق توافر (Availability Zones)، مع اتفاقية مستوى خدمة للتوافر بنسبة 99.99%. |
| قابلية توسع سحابية غير محدودة | يتيح التوسع لاستيعاب تزايد حركة المرور الشبكية دون الحاجة إلى جدولة لذروة الحركة. |
| معلومات تهديدات متقدمة | ينبّه إلى الحركة الصادرة من عناوين IP ونطاقات معروفة بأنها خبيثة ويمنعها، وذلك باستخدام خلاصة Microsoft Threat Intelligence. |
| قواعد تصفية FQDN للتطبيقات | تصفّي حركة المرور الصادرة إلى قائمة محددة من أسماء النطاقات المؤهلة بالكامل دون الحاجة إلى إنهاء TLS. |
| عناوين IP عامة متعددة | تدعم ربط ما يصل إلى 250 عنوان IP عام، مما يتيح سيناريوهات متنوعة لـ SNAT وDNAT. |
باستخدام هذه الميزات، يمكنك تعزيز أمان شبكتك وضمان حماية موارد Azure لديك جيداً في مواجهة التهديدات الحديثة.
كيفية عمل جدار حماية Azure
آلية تصفية حركة المرور
يعتمد Azure Firewall على آلية قوية لتصفية حركة المرور وضمان بقاء شبكتك آمنة. ويستخدم عدة تقنيات رئيسية لإدارة حركة الشبكة وفحصها بفعالية. إليك تفصيلًا لطريقة عمله:
| الآلية | الوصف |
|---|---|
| توجيه حركة المرور | يضمن إدارة حركة المرور وفحصها بشكل صحيح من خلال المسارات التلقائية والمسارات المحددة من المستخدم. |
| تصفية حركة المرور | يحلّل حركة البيانات ويتحكم فيها استنادًا إلى معايير مثل عناوين IP وترويسات HTTP. |
| الفحص المعتمد على الحالة | يراقب حالة جلسات الشبكة للسماح بالحزم أو رفضها استنادًا إلى حالة الاتصال. |
| استخبارات التهديدات | يتكامل مع خلاصة Microsoft لحظر عناوين IP والنطاقات الضارة المعروفة. |
| قواعد التطبيقات | يتحكم في حركة المرور الصادرة استنادًا إلى أسماء النطاقات المؤهلة بالكامل للتحكم في الوصول إلى الإنترنت. |
| قواعد الشبكة | يصفّي حركة المرور على مستوى البروتوكول وعنوان IP لتحقيق أمان شامل. |
بفضل هذه الآليات، يمكن لـ Azure Firewall تصفية حركة مرور الشبكة بفعالية، لضمان وصول البيانات المشروعة فقط إلى موارد Azure الخاصة بك. يساعدك هذا النهج الاستباقي على منع الوصول غير المصرح به والحفاظ على بيئة آمنة.
التكامل مع خدمات Azure
لا يعمل Azure Firewall بمعزل عن غيره، بل يتكامل بسلاسة مع خدمات Azure المختلفة لتعزيز أمان سحابتك بشكل عام. يتيح لك هذا التكامل أتمتة عمليات الأمان والحصول على رؤى أعمق حول حركة الشبكة. إليك بعض التكاملات الرئيسية:
| الخدمة | الوصف |
|---|---|
| Azure Monitor | يوفّر تسجيلًا ومراقبةً شاملَين، ما يتيح اكتشاف التهديدات وإعداد تقارير الامتثال. |
| Azure Sentinel | يعزز تحليلات الأمان من خلال ربط سجلات Azure Firewall بأحداث الأمان الأخرى. |
| FireMon | يوفر منصة لإدارة قواعد Azure Firewall وسياساته، مع توفير الرؤية والأتمتة. |
| Tufin | يدمج حلول أمان الشبكات المتقدمة، ويعزز الإدارة في البيئات الهجينة. |
بربط Azure Firewall بهذه الخدمات، يمكنك تحسين قدرات اكتشاف التهديدات وتبسيط عمليات الأمان لديك. فعلى سبيل المثال، يلتقط Azure Monitor سجلات مفصلة لحركة الشبكة، بما في ذلك الاتصالات المسموح بها والمرفوضة. ويُعد هذا التسجيل ضروريًا للامتثال والتدقيق، إذ يساعدك على تحديد الحالات الشاذة وحوادث الأمان المحتملة.
علاوة على ذلك، يتيح التكامل مع Azure Sentinel إمكانات استجابة آلية. وهذا يعني أنه يمكنك إعداد سير عمل يتفاعل مع أحداث الأمان، مما يقلل أوقات الاستجابة ويحدّ من الخطأ البشري. كما أن الرؤية المركزية عبر بيئة Azure بأكملها تعزز قدرتك على اكتشاف التهديدات والاستجابة لها بفعالية.
تسعير Azure Firewall
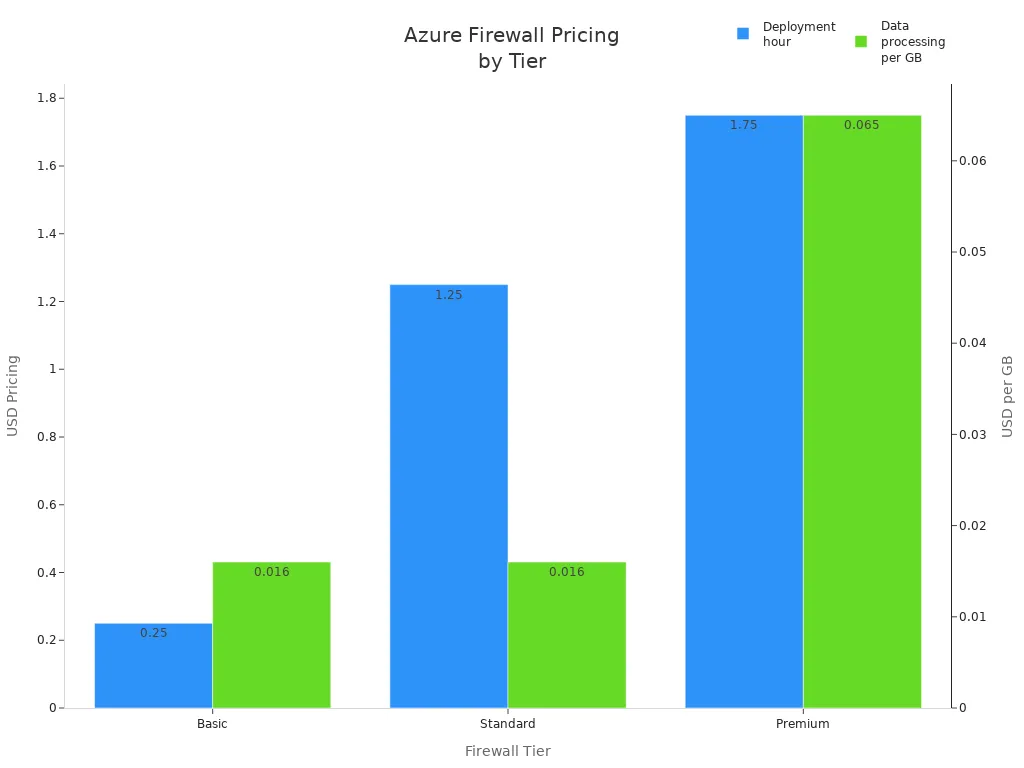
عند التفكير في Azure Firewall، من الضروري فهم هيكل التسعير. تقدم Microsoft ثلاثة مستويات: Basic وStandard وPremium. يوفر كل مستوى ميزات وخيارات تسعير مختلفة تناسب احتياجات متنوعة.
مستوى Basic
يناسب مستوى Basic الشركات الصغيرة أو من بدأوا للتو في أمان السحابة. يوفر الميزات الأساسية بتكلفة أقل. إليك نظرة سريعة على التسعير:
| البند | Azure Firewall Basic |
|---|---|
| ساعة النشر | $0.25 |
| معالجة البيانات | 0.016 دولار لكل غيغابايت |
| وحدات السعة | غير متوفر |
على سبيل المثال، إذا استخدمت 1 تيرابايت من البيانات شهريًا، فستبلغ تكلفة مستوى Basic حوالي £283. يمثل هذا المستوى خيارًا ممتازًا لأمان الشبكة الأساسي دون إرهاق الميزانية.
مستوى Standard
صُمم مستوى Standard للمؤسسات التي تحتاج إلى ميزات أمان أكثر قوة. ويتضمن قدرات متقدمة مثل استخبارات التهديدات وقواعد التطبيقات. إليك مقارنة التسعير:
| البند | Azure Firewall Standard |
|---|---|
| ساعة النشر | $1.25 |
| معالجة البيانات | 0.016 دولار لكل غيغابايت |
| وحدات السعة | إضافية عند التفعيل |
إذا كنت تعالج 10 تيرابايت من البيانات شهريًا، فستبلغ تكلفتك حوالي £760. يمثل هذا المستوى خيارًا مثاليًا للشركات التي تحتاج إلى أمان سحابي معزز دون تكلفة المستوى المتميز.
مستوى Premium
يقدم مستوى Premium الميزات الأشمل، بما في ذلك الحماية المتقدمة من التهديدات وتحسينات الأداء. إليك تفصيل التسعير:
| البند | Azure Firewall Premium |
|---|---|
| ساعة النشر | $1.75 |
| معالجة البيانات | 0.065$ لكل غيغابايت |
| وحدات السعة | إضافية عند التفعيل |
مع مستوى Premium، تحصل على ميزات مثل فحص TLS ونظام كشف التسلل ومنعه (IDPS). إذا كنت تعالج 50 تيرابايت من البيانات شهريًا، فستبلغ التكلفة نحو 2,880 جنيه إسترليني تقريبًا. هذا المستوى مناسب تمامًا للمؤسسات التي تتطلب أعلى مستوى من أمان الشبكة.
أفضل الممارسات لـ Azure Firewall
نصائح الإعداد
لتحسين أداء Azure Firewall، ضع في اعتبارك نصائح الإعداد التالية:
- استخدام عدة عناوين IP عامة: يقلل هذا النهج التكاليف ويبسط الإعداد. ومع ذلك، تذكر أن كل عنوان IP عام يضيف عددًا ثابتًا من منافذ SNAT، مما قد يؤثر في السعة.
- تنفيذ بوابة NAT: توفر بوابة NAT ما يصل إلى 64,512 منفذ SNAT لكل عنوان IP عام. وهي تخصص المنافذ ديناميكيًا عبر الشبكة الفرعية، مما يعزز قابلية التوسع والمرونة.
إليك مقارنة سريعة بين هذه الخيارات:
| خيار الإعداد | المزايا | العيوب |
|---|---|---|
| إضافة عدة عناوين IP عامة | تكلفة أقل، وإعداد بسيط، ولا توجد موارد إضافية لإدارتها. | كل عنوان PIP يضيف عددًا ثابتًا من منافذ SNAT، بحيث تتوسع السعة بشكل خطي. |
| استخدام بوابة NAT | توفر قابلية توسع ومرونة أكبر. | تضيف مورداً آخر لإدارته، ولا تُدعم في المركز الافتراضي المؤمَّن (secured virtual hub). |
لتقليل أخطاء الإعداد، ابدأ بقائمة مراجعة لكفاءة الأداء. راجع قواعد جدار الحماية وحسّنها بانتظام لضمان بقائها فعالة في مواجهة التهديدات الأمنية الأحدث. إليك بعض النصائح الإضافية:
- أزل حركة المرور الضارة، وأبلغ مسؤولي الخوادم بطلبات الصادر غير المصرح بها.
- وزّع تصفية حركة المرور غير المرغوب فيها على جدران الحماية وأجهزة التوجيه لتحسين الأداء.
- استخدم التسجيل المقتصد لإدارة حركة البث وتحسين عرض النطاق الترددي.
- تجنب كائنات DNS التي تتطلب عمليات بحث DNS مستمرة.
- افصل جدران الحماية عن شبكات VPN لإدارة حركة المرور بفعالية.
- حدّث البرامج بانتظام لتقليل الثغرات الأمنية.
- أجرِ اختبارات الاختراق للتحقق من سلامة العمل بشكل صحيح.
المراقبة والصيانة
مراقبة Azure Firewall أمر بالغ الأهمية للحفاظ على موثوقيته. استخدم أدوات مثل Azure Monitor وAzure Firewall Workbook لجمع السجلات وتصور البيانات وإنشاء تقارير تفاعلية. إليك بعض المؤشرات الرئيسية للمراقبة:
| المعامل | الوصف |
|---|---|
| صحة جدار الحماية | يراقب متوسط صحة جدار الحماية استنادًا إلى توفر منافذ SNAT. |
| استخدام منافذ SNAT | يتتبع نسبة منافذ SNAT المستخدمة، مما يساعد على تحديد قيود الموارد. |
| البيانات المعالجة (الإجمالي) | يقيس إجمالي حجم البيانات التي تمر عبر جدار الحماية خلال فترة الاستطلاع (بالميغابايت). |
| إنتاجية البيانات | يشير إلى متوسط معدل نقل البيانات عبر جدار الحماية بالميغابت في الثانية (Mb/s). |
| مسبار زمن الاستجابة | يقيس متوسط زمن الاستجابة لجدار الحماية بالميلي ثانية، وهو مفيد لمراقبة الأداء. |
| عدد مرات تطابق القواعد | يحسب إجمالي مرات تطابق قواعد التطبيقات والشبكة، مما يساعد في تحليل فعالية حركة المرور والقواعد. |
تمكّنك هذه المقاييس من مراقبة صحة جدار الحماية وأدائه واتجاهات استخدامه، مما يدعم الصيانة الاستباقية والتعديلات في الوقت المناسب.
للصيانة المستمرة، ضع في اعتبارك هذه الاستراتيجيات:
| استراتيجية الصيانة | الوصف |
|---|---|
| إدارة السياسات المركزية | استخدم Azure Firewall Manager لإدارة النهج عبر عدة جدران حماية. |
| توجيه حركة المرور | نفّذ Azure Traffic Manager أو Azure Front Door لإدارة حركة المرور بفعالية. |
| صيانة الخدمة | اضبط نوافذ صيانة يومية تتوافق مع الاحتياجات التشغيلية. |
| معالجة الأعطال العابرة | نفّذ منطق إعادة المحاولة مع التراجع الأسي (exponential backoff) لمعالجة مشكلات الاتصال العابرة. |
| الكشف والاستجابة | افهم الفرق بين الإعدادات المتكررة عبر المناطق والإعدادات الخاصة بالمنطقة الواحدة للاستجابة للأعطال. |
| الإشعارات | استخدم Azure Service Health لمراقبة صحة الخدمة وإعداد التنبيهات عند وجود مشكلات. |
باتباع أفضل الممارسات هذه، يمكنك ضمان بقاء Azure Firewall فعالًا وموثوقًا، مع توفير حماية قوية لموارد السحابة لديك.
الأسئلة المتداولة
ما هو Azure Firewall؟
Azure Firewall خدمة أمان سحابية أصلية تحمي موارد Azure لديك. تدير حركة مرور الشبكة وتوفر نهج أمان مركزية، مما يضمن بقاء بيئتك السحابية آمنة من التهديدات.
كيف يتوسع Azure Firewall؟
تتوسّع Azure Firewall تلقائيًا لتلبية متطلبات حركة المرور لديك. لا داعي للقلق بشأن التعديلات اليدوية، لأنه يتكيّف مع التغيرات في حركة مرور شبكتك بسلاسة.
هل يمكنني استخدام Azure Firewall مع خدمات Azure الأخرى؟
نعم! يتكامل Azure Firewall بسلاسة مع خدمات Azure المختلفة مثل Azure Monitor وAzure Sentinel. يعزّز هذا التكامل إدارة الأمان لديك ويوفّر رؤية أفضل لحركة مرور شبكتك.
ما مستويات التسعير المتاحة لـ Azure Firewall؟
يقدّم Azure Firewall ثلاثة مستويات تسعير: Basic وStandard وPremium. يوفّر كل مستوى ميزات وخيارات تسعير مختلفة تناسب احتياجات مؤسستك وميزانيتها.
كيف أراقب Azure Firewall؟
يمكنك مراقبة Azure Firewall باستخدام Azure Monitor وAzure Firewall Workbook. تساعدك هذه الأدوات على جمع السجلات وتصوير البيانات وإنشاء التقارير لتتبّع الأداء وأحداث الأمان.
هل يسهل نشر Azure Firewall؟
بالتأكيد! يمكنك نشر Azure Firewall بسرعة من خلال مدخل Azure. تبسّط واجهته سهلة الاستخدام عملية الإعداد، ما يتيح لك تشغيل جدار الحماية خلال دقائق.
ما أنواع حركة المرور التي يمكن أن يفحصها Azure Firewall؟
يفحص Azure Firewall حركة المرور شمال-جنوب (بين Azure والإنترنت) وحركة المرور شرق-غرب (بين أحمال العمل داخل Azure). تعزّز قدرة الفحص المزدوجة هذه وضعية الأمان الشاملة لديك.
هل يمكنني تخصيص القواعد في Azure Firewall؟
نعم! يمكنك إنشاء قواعد مخصصة في Azure Firewall للتحكم في حركة المرور بما يتناسب مع احتياجاتك المحددة. تتيح لك هذه المرونة تكييف نهج الأمان لتناسب متطلبات مؤسستك.
🎧 استمع إلى هذه الحلقة
هل تريد شرحًا عمليًا لـ Azure Firewall؟ تتناول هذه الحلقة الموضوع بلغة واضحة وتوضح لماذا يهمّ ذلك في Microsoft 365 وAzure وPower Platform والأمان والذكاء الاصطناعي والعمل الحديث.
استمع إلى هذه الحلقة إذا كنت تريد:
- فهم المفاهيم الأساسية وراء Azure Firewall
- معرفة كيفية اندماجه في منظومة تقنيات Microsoft الأوسع
- التعرّف على المجالات التي يمكن أن يحقق فيها قيمة عملية لمؤسستك
اكتشف المزيد من الأحاديث العملية حول تقنيات Microsoft على M365 FM. للاستماع إلى الحلقة المحددة التي ألهمت هذه المقالة، زُر Azure Firewall - Simply Explained.