 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Firewall al descubierto: guía para principiantes sobre seguridad de red en la nube
By Mirko Peters ·
¡Bienvenido de nuevo al blog! Si has seguido nuestro podcast, sabes lo apasionados que somos por desglosar tecnologías cloud complejas en contenido práctico y accionable…
Automatically translated with AI from the original post. Read the English original
¡Bienvenido de nuevo al blog! Si sigues nuestro podcast, sabes lo entusiasmados que estamos con desglosar tecnologías complejas de la nube en ideas prácticas y accionables. En la publicación de hoy ampliamos un tema fundamental para cualquier arquitectura en la nube: la seguridad de red. Proteger tus activos digitales en la nube ya no es opcional, y comprender las herramientas a tu disposición puede marcar la diferencia en la integridad de tu infraestructura. Para obtener una guía completa en audio sobre este tema esencial, no dejes de escuchar nuestro episodio relacionado, Azure Firewall - Simply Explained.
Puntos clave
- Azure Firewall es un servicio de seguridad nativo de la nube que protege tus recursos de Azure frente a ciberamenazas.
- Ofrece escalado automático, de modo que se adapta al tráfico de tu red sin ajustes manuales.
- Las reglas de aplicación te permiten controlar el acceso a Internet en función de aplicaciones específicas, lo que refuerza la seguridad.
- Las reglas de red filtran el tráfico según direcciones IP y puertos, y gestionan tanto los flujos de entrada como los de salida.
- Las reglas de NAT ayudan a traducir y redirigir el tráfico, lo que garantiza una comunicación segura entre redes.
- Integrar Azure Firewall con servicios como Azure Monitor mejora la visibilidad y la detección de amenazas.
- Elige el nivel de precios adecuado (Basic, Standard, Premium) en función de las necesidades de seguridad y el presupuesto de tu organización.
- La supervisión y el mantenimiento periódicos de Azure Firewall son esenciales para un rendimiento y una seguridad óptimos.
¿Qué es Azure Firewall?
Descripción general de Azure Firewall
Azure Firewall es un servicio de seguridad de firewall de red nativo de la nube e inteligente, diseñado para proteger tus cargas de trabajo de Azure. Como firewall con estado totalmente como servicio, ofrece protección frente a amenazas de primer nivel y garantiza que tus recursos en la nube sigan seguros. Esto significa que puedes desplegar Azure Firewall sin preocuparte por la complejidad de los firewalls tradicionales basados en hardware. En su lugar, obtienes una solución que escala automáticamente según tus necesidades, con alta disponibilidad integrada y escalabilidad ilimitada en la nube.
A diferencia de los firewalls tradicionales, que suelen requerir un mantenimiento exhaustivo y una gestión del ciclo de vida, Azure Firewall se integra sin fisuras con otros servicios de Azure. Esta integración te permite gestionar tus directivas de seguridad de forma más eficaz y responder a las amenazas en tiempo real.
Esta es una comparación rápida entre Azure Firewall y los firewalls tradicionales:
| Característica | Azure Firewall | Firewall tradicional |
|---|---|---|
| Arquitectura | Solución nativa de la nube | Solución basada en hardware |
| Integración | Se integra con servicios en la nube | Requiere más mantenimiento y gestión del ciclo de vida |
| Despliegue | Se despliega en la nube | Se despliega en las instalaciones locales |
Importancia de la seguridad en la nube
En el panorama digital actual, la seguridad en la nube es más crítica que nunca. Con el auge de las ciberamenazas, necesitas una solución robusta para proteger tus datos y aplicaciones. Azure Firewall desempeña un papel fundamental en este sentido, al ofrecer protección esencial frente al acceso no autorizado y posibles ataques.
Una de las características más destacadas de Azure Firewall es su filtrado a nivel de aplicación. Esto te permite controlar el acceso saliente a Internet identificando el tráfico según los nombres de dominio completos (FQDN). Además, utiliza fuentes de inteligencia de amenazas para bloquear automáticamente direcciones IP y dominios maliciosos conocidos, adaptándose a las amenazas emergentes. Este enfoque proactivo garantiza que la seguridad de tu red de Azure se mantenga sólida.
Además, Azure Firewall se integra con Azure Monitor, lo que mejora la visibilidad del tráfico de red y de los eventos de seguridad. Esta integración favorece la detección rápida de ataques, lo que te permite responder con prontitud a cualquier amenaza potencial. Al aprovechar Azure Firewall, puedes proteger con confianza tus recursos en la nube y mantener un entorno seguro para tus aplicaciones.
Características de Azure Firewall
Azure Firewall incluye muchas funciones que mejoran la seguridad de tu red y simplifican la gestión del tráfico. Veamos algunas de las funciones clave, como las reglas de aplicación, las reglas de red y las reglas NAT.
Reglas de aplicación
Definición y finalidad
Las reglas de aplicación de Azure Firewall te permiten controlar el acceso saliente a Internet en función de los nombres de dominio completos (FQDN). Esto significa que puedes especificar qué aplicaciones pueden comunicarse con Internet, lo que refuerza la seguridad en la nube en general. Con estas reglas puedes filtrar el tráfico sin necesidad de terminar TLS, lo que mantiene tus datos protegidos y permite las comunicaciones necesarias.
Casos de uso
Las reglas de aplicación pueden resultarte especialmente útiles en escenarios como:
- Restricción de acceso: limita el acceso a aplicaciones o servicios web concretos, de forma que solo las aplicaciones autorizadas puedan llegar a Internet.
- Supervisión del tráfico: controla qué aplicaciones acceden a Internet, lo que te ayuda a detectar posibles riesgos de seguridad o usos no autorizados.
- Requisitos de cumplimiento: cumple requisitos normativos controlando y registrando el tráfico saliente hacia dominios específicos.
Reglas de red
Definición y finalidad
Las reglas de red están diseñadas para filtrar el tráfico en función de direcciones IP y puertos. Te ayudan a gestionar tanto el tráfico entrante como el saliente, garantizando que solo el tráfico legítimo llegue a tus recursos de Azure. Esta función es fundamental para mantener un entorno de red seguro.
Casos de uso
Considera el uso de reglas de red en las siguientes situaciones:
- Control del tráfico entrante: gestiona qué direcciones IP externas pueden acceder a tus recursos de Azure, protegiéndolos frente a accesos no autorizados.
- Gestión del tráfico saliente: controla qué recursos de Azure pueden comunicarse con redes externas, reduciendo el riesgo de fugas de datos.
- Seguridad por capas: combina las reglas de red con las reglas de aplicación para obtener una postura de seguridad más sólida, asegurando que existan tanto filtrado por IP como filtrado a nivel de aplicación.
Reglas NAT
Definición y finalidad
Las reglas NAT (Network Address Translation) desempeñan un papel fundamental en Azure Firewall, ya que traducen y redirigen los flujos de tráfico. Garantizan una comunicación segura entre las redes externas y tus recursos de Azure. Las reglas NAT pueden ser especialmente útiles para gestionar cómo entra y sale el tráfico de tu red.
Casos de uso
Estos son algunos escenarios habituales en los que entran en juego las reglas NAT:
- Traducción del tráfico entrante: usa reglas DNAT para traducir el tráfico entrante de Internet a tu dirección IP pública, dirigiéndolo a direcciones IP privadas de tus redes virtuales.
- Flujo de tráfico este-oeste: gestiona el tráfico entre redes virtuales de Azure o entre Azure y redes locales sin aplicar SNAT cuando el tráfico se encuentra dentro de determinados espacios de direcciones.
- Filtrado de tráfico norte-sur: aplica reglas de red para filtrar el tráfico que entra y sale de tu centro de datos, garantizando que solo se procese el tráfico legítimo.
La capacidad de Azure Firewall para inspeccionar tanto el tráfico norte-sur como el este-oeste es un verdadero cambio de juego. Utiliza capacidades de inspección con estado para supervisar los flujos de tráfico, se integra con la inteligencia de amenazas para reforzar la seguridad y aplica directivas uniformes en todos los entornos. Esto significa que puedes gestionar la seguridad de tu red con confianza, asegurándote de que tus aplicaciones sigan protegidas.
Este es un resumen rápido de algunas funciones destacadas de Azure Firewall:
| Función | Descripción |
|---|---|
| Alta disponibilidad integrada | Configurable para varias zonas de disponibilidad, con un SLA de disponibilidad del 99,99 %. |
| Escalabilidad ilimitada en la nube | Permite escalar para absorber el aumento del tráfico de red sin necesidad de programar la capacidad para los picos de tráfico. |
| Inteligencia de amenazas avanzada | Genera alertas y bloquea el tráfico procedente de direcciones IP y dominios maliciosos conocidos, usando la fuente de Microsoft Threat Intelligence. |
| Reglas de filtrado FQDN de aplicaciones | Filtra el tráfico saliente hacia una lista definida de nombres de dominio completos sin necesidad de terminar TLS. |
| Múltiples direcciones IP públicas | Admite la vinculación de hasta 250 direcciones IP públicas, lo que permite diversos escenarios de SNAT y DNAT. |
Gracias a estas funciones, puedes reforzar la seguridad de tu red y asegurarte de que tus recursos de Azure estén bien protegidos frente a las amenazas actuales.
Cómo funciona Azure Firewall
Mecanismo de filtrado del tráfico
Azure Firewall aplica un mecanismo sólido de filtrado de tráfico para que tu red se mantenga segura. Utiliza varias técnicas clave para gestionar e inspeccionar el tráfico de red de forma eficaz. Te explico cómo funciona:
| Mecanismo | Descripción |
|---|---|
| Enrutamiento de tráfico | Garantiza la gestión y la inspección adecuadas del tráfico mediante rutas automáticas y definidas por el usuario. |
| Filtrado de tráfico | Analiza y controla los flujos de datos según criterios como las direcciones IP y los encabezados HTTP. |
| Inspección con estado | Supervisa el estado de las sesiones de red para permitir o denegar paquetes según el estado de la conexión. |
| Inteligencia de amenazas | Se integra con la fuente de Microsoft para bloquear direcciones IP y dominios maliciosos conocidos. |
| Reglas de aplicación | Regula el tráfico saliente según nombres de dominio completos para controlar el acceso a Internet. |
| Reglas de red | Filtra el tráfico a nivel de protocolo y de dirección IP para una seguridad completa. |
Con estos mecanismos, Azure Firewall puede filtrar eficazmente el tráfico de red, asegurando que solo los flujos de datos legítimos lleguen a tus recursos de Azure. Este enfoque proactivo te ayuda a prevenir accesos no autorizados y a mantener un entorno seguro.
Integración con servicios de Azure
Azure Firewall no funciona de forma aislada; se integra perfectamente con diversos servicios de Azure para reforzar la seguridad general de tu nube. Esta integración te permite automatizar los procesos de seguridad y obtener información más detallada sobre tu tráfico de red. Estas son algunas integraciones clave:
| Servicio | Descripción |
|---|---|
| Azure Monitor | Proporciona registro y supervisión completos, lo que permite detectar amenazas y generar informes de cumplimiento. |
| Azure Sentinel | Mejora el análisis de seguridad al correlacionar los registros de Azure Firewall con otros eventos de seguridad. |
| FireMon | Ofrece una plataforma para gestionar las reglas y directivas de Azure Firewall, con visibilidad y automatización. |
| Tufin | Integra soluciones avanzadas de seguridad de red y mejora la gestión de entornos híbridos. |
Al conectar Azure Firewall con estos servicios, puedes mejorar tus capacidades de detección de amenazas y agilizar tus operaciones de seguridad. Por ejemplo, Azure Monitor captura registros detallados del tráfico de red, incluidas las conexiones permitidas y denegadas. Este registro es fundamental para el cumplimiento normativo y la auditoría, y te ayuda a identificar anomalías y posibles incidentes de seguridad.
Además, la integración con Azure Sentinel permite capacidades de respuesta automatizada. Esto significa que puedes configurar flujos de trabajo que reaccionen ante eventos de seguridad, reduciendo los tiempos de respuesta y minimizando el error humano. La visibilidad centralizada en todo tu entorno de Azure mejora tu capacidad para detectar y responder a las amenazas de forma eficaz.
Precios de Azure Firewall
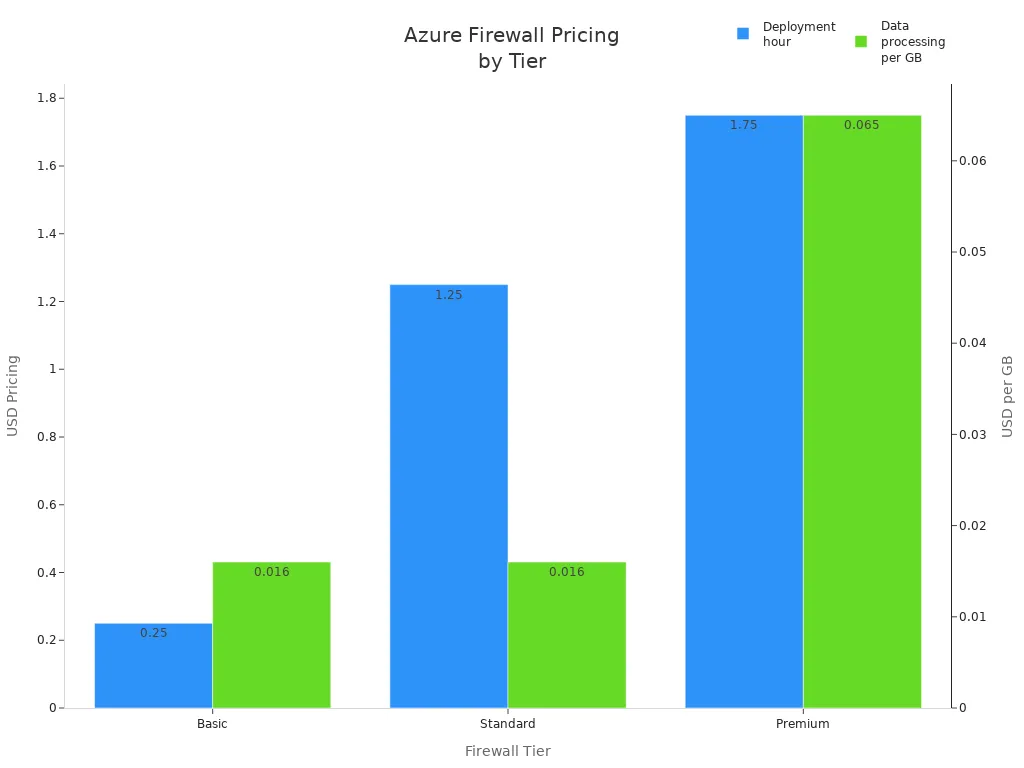
Al considerar Azure Firewall, es fundamental entender la estructura de precios. Microsoft ofrece tres niveles: Basic, Standard y Premium. Cada nivel incluye funciones y opciones de precio distintas para adaptarse a distintas necesidades.
Nivel Basic
El nivel Basic es ideal para pequeñas empresas o para quienes están empezando con la seguridad en la nube. Ofrece funciones esenciales a un coste menor. Estos son los precios de un vistazo:
| Concepto | Azure Firewall Basic |
|---|---|
| Hora de implementación | $0.25 |
| Procesamiento de datos | 0,016 $ por GB |
| Unidades de capacidad | N/D |
Por ejemplo, si procesas 1 TB de datos al mes, el coste del nivel Basic rondaría las 283 £. Este nivel es ideal para una seguridad de red básica sin disparar el presupuesto.
Nivel Standard
El nivel Standard está diseñado para organizaciones que necesitan funciones de seguridad más robustas. Incluye capacidades avanzadas, como inteligencia de amenazas y reglas de aplicación. Así se comparan los precios:
| Concepto | Azure Firewall Standard |
|---|---|
| Hora de implementación | $1.25 |
| Procesamiento de datos | 0,016 $ por GB |
| Unidades de capacidad | Adicional si está habilitado |
Si procesas 10 TB de datos al mes, el coste rondaría las 760 £. Este nivel es ideal para empresas que necesitan una seguridad en la nube reforzada sin el precio premium.
Nivel Premium
El nivel Premium ofrece las funciones más completas, incluida la protección avanzada frente a amenazas y mejoras de rendimiento. Este es el desglose de precios:
| Concepto | Azure Firewall Premium |
|---|---|
| Hora de implementación | $1.75 |
| Procesamiento de datos | 0,065 $ por GB |
| Unidades de capacidad | Extra si está habilitado |
Con el nivel Premium obtienes acceso a funciones como la inspección TLS y un sistema de detección y prevención de intrusiones (IDPS). Si procesas 50 TB de datos al mes, el coste sería de unas 2.880 £. Este nivel es ideal para las empresas que exigen el máximo nivel de seguridad de red.
Procedimientos recomendados para Azure Firewall
Consejos de configuración
Para optimizar el rendimiento de Azure Firewall, ten en cuenta estos consejos de configuración:
- Usar varias direcciones IP públicas: este enfoque reduce los costes y simplifica la configuración. Sin embargo, ten en cuenta que cada IP pública añade un número fijo de puertos SNAT, lo que puede afectar a la capacidad.
- Implementar una puerta de enlace NAT: una puerta de enlace NAT proporciona hasta 64.512 puertos SNAT por dirección IP pública. Asigna puertos dinámicamente en toda la subred, lo que mejora la escalabilidad y la resiliencia.
Aquí tienes una comparación rápida de estas opciones:
| Opción de configuración | Ventajas | Desventajas |
|---|---|---|
| Agregar varias direcciones IP públicas | Menor coste, configuración sencilla, sin recursos adicionales que administrar. | Cada PIP añade un número fijo de puertos SNAT, escalando de forma lineal. |
| Usar una puerta de enlace NAT | Proporciona mayor escala y resiliencia. | Añade otro recurso que administrar, no compatible con el centro virtual protegido. |
Para minimizar los errores de configuración, empieza con una lista de verificación de eficiencia del rendimiento. Revisa y optimiza periódicamente las reglas del firewall para que sigan siendo eficaces frente a las amenazas de seguridad más recientes. Estos son algunos consejos adicionales:
- Elimina el tráfico malicioso y notifica a los administradores de servidores sobre las solicitudes salientes no autorizadas.
- Distribuye el filtrado del tráfico no deseado entre firewalls y routers para mejorar el rendimiento.
- Usa un registro mínimo para gestionar el tráfico de difusión y mejorar el ancho de banda.
- Evita los objetos DNS que requieran búsquedas DNS constantes.
- Separa los firewalls de las VPN para gestionar el tráfico de forma eficaz.
- Actualiza periódicamente el software para minimizar las vulnerabilidades.
- Realiza pruebas de penetración para comprobar que el funcionamiento es correcto.
Supervisión y mantenimiento
Supervisar Azure Firewall es fundamental para mantener su fiabilidad. Usa herramientas como Azure Monitor y el libro de Azure Firewall para recopilar registros, visualizar datos y crear informes interactivos. Estos son algunos parámetros clave que conviene supervisar:
| Parámetro | Descripción |
|---|---|
| Estado del firewall | Supervisa el estado medio del firewall en función de la disponibilidad de puertos SNAT. |
| Uso de puertos SNAT | Controla el porcentaje de puertos SNAT utilizados, lo que ayuda a identificar limitaciones de recursos. |
| Datos procesados (total) | Mide el volumen total de datos que pasa por el firewall en un intervalo de sondeo (en MB). |
| Rendimiento de datos | Indica la velocidad media de transferencia de datos a través del firewall en megabits por segundo (Mb/s). |
| Sonda de latencia | Mide la latencia media del firewall en milisegundos, útil para supervisar el rendimiento. |
| Aciertos de reglas | Cuenta el total de coincidencias en las reglas de aplicación y de red, lo que ayuda a analizar el tráfico y la eficacia de las reglas. |
Estas métricas permiten supervisar el estado, el rendimiento y las tendencias de uso del firewall, lo que facilita un mantenimiento proactivo y ajustes oportunos.
Para el mantenimiento continuo, ten en cuenta estas estrategias:
| Estrategia de mantenimiento | Descripción |
|---|---|
| Administración centralizada de directivas | Usa Azure Firewall Manager para administrar directivas en varios firewalls. |
| Enrutamiento del tráfico | Implementa Azure Traffic Manager o Azure Front Door para gestionar el tráfico de forma eficaz. |
| Mantenimiento del servicio | Configura ventanas de mantenimiento diarias alineadas con las necesidades operativas. |
| Gestión de errores transitorios | Implementa lógica de reintento con retroceso exponencial para gestionar los problemas de conexión transitorios. |
| Detección y respuesta | Comprende la diferencia entre las configuraciones con redundancia de zona y las zonales para la respuesta ante fallos. |
| Notificación | Usa Azure Service Health para supervisar el estado del servicio y configurar alertas ante incidencias. |
Si sigues estas buenas prácticas, podrás asegurar que Azure Firewall siga siendo eficaz y fiable, ofreciendo una protección sólida para tus recursos en la nube.
Preguntas frecuentes
¿Qué es Azure Firewall?
Azure Firewall es un servicio de seguridad nativo de la nube que protege tus recursos de Azure. Administra el tráfico de red y proporciona directivas de seguridad centralizadas, lo que mantiene tu entorno en la nube protegido frente a amenazas.
¿Cómo escala Azure Firewall?
Azure Firewall escala automáticamente para atender tus demandas de tráfico. No tienes que preocuparte por ajustes manuales, ya que se adapta a los cambios en el tráfico de tu red sin interrupciones.
¿Puedo usar Azure Firewall con otros servicios de Azure?
¡Sí! Azure Firewall se integra sin problemas con diversos servicios de Azure, como Azure Monitor y Azure Sentinel. Esta integración mejora la gestión de tu seguridad y te ofrece una mejor visibilidad del tráfico de tu red.
¿Cuáles son los niveles de precios de Azure Firewall?
Azure Firewall ofrece tres niveles de precios: Basic, Standard y Premium. Cada nivel incluye distintas características y opciones de precio para adaptarse a las necesidades y al presupuesto de tu organización.
¿Cómo superviso Azure Firewall?
Puedes supervisar Azure Firewall con Azure Monitor y el libro de Azure Firewall (Azure Firewall Workbook). Estas herramientas te ayudan a recopilar registros, visualizar datos y crear informes para hacer seguimiento del rendimiento y de los eventos de seguridad.
¿Es fácil implementar Azure Firewall?
¡Por supuesto! Puedes implementar Azure Firewall rápidamente a través del portal de Azure. Su interfaz intuitiva simplifica el proceso de configuración y te permite tener tu firewall en funcionamiento en cuestión de minutos.
¿Qué tipos de tráfico puede inspeccionar Azure Firewall?
Azure Firewall inspecciona tanto el tráfico norte-sur (entre Azure e Internet) como el tráfico este-oeste (entre cargas de trabajo dentro de Azure). Esta capacidad de inspección bidireccional refuerza tu postura de seguridad general.
¿Puedo personalizar las reglas en Azure Firewall?
¡Sí! Puedes crear reglas personalizadas en Azure Firewall para controlar el tráfico según tus necesidades específicas. Esta flexibilidad te permite adaptar tus directivas de seguridad a los requisitos de tu organización.
🎧 Escucha este episodio
¿Quieres una explicación práctica de Azure Firewall? Este episodio desglosa el tema con un lenguaje claro y muestra por qué importa para Microsoft 365, Azure, Power Platform, seguridad, IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de Azure Firewall
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
Descubre más conversaciones prácticas sobre Microsoft en M365 FM. Para escuchar el episodio concreto que inspiró este artículo, visita Azure Firewall - Simply Explained.