 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
لماذا تصبح خوادم القفز التقليدية (Jump Servers) قديمة الطراز
By Mirko Peters ·
مرحبًا بعودتكم إلى المدونة! إذا سبق لكم أن أدرتم بنية تحتية في السحابة، فمن المؤكد أنكم على دراية بالطقس التقليدي المتمثل في إعداد جهاز القفز (Jump Box) أو مضيف Bastion. فعلى مدى عقود، عملت هذه الأجهزة الافتراضية كحراس بوابة لشبكاتنا الداخلية، إذ شكّلت النقطة الوسيطة الوحيدة بين الإنترنت المفتوح والبنية التحتية الخلفية الحساسة. لكن مع تزايد تطور التهديدات السيبرانية، أصبح الإبقاء على مسارات الوصول
Automatically translated with AI from the original post. Read the English original
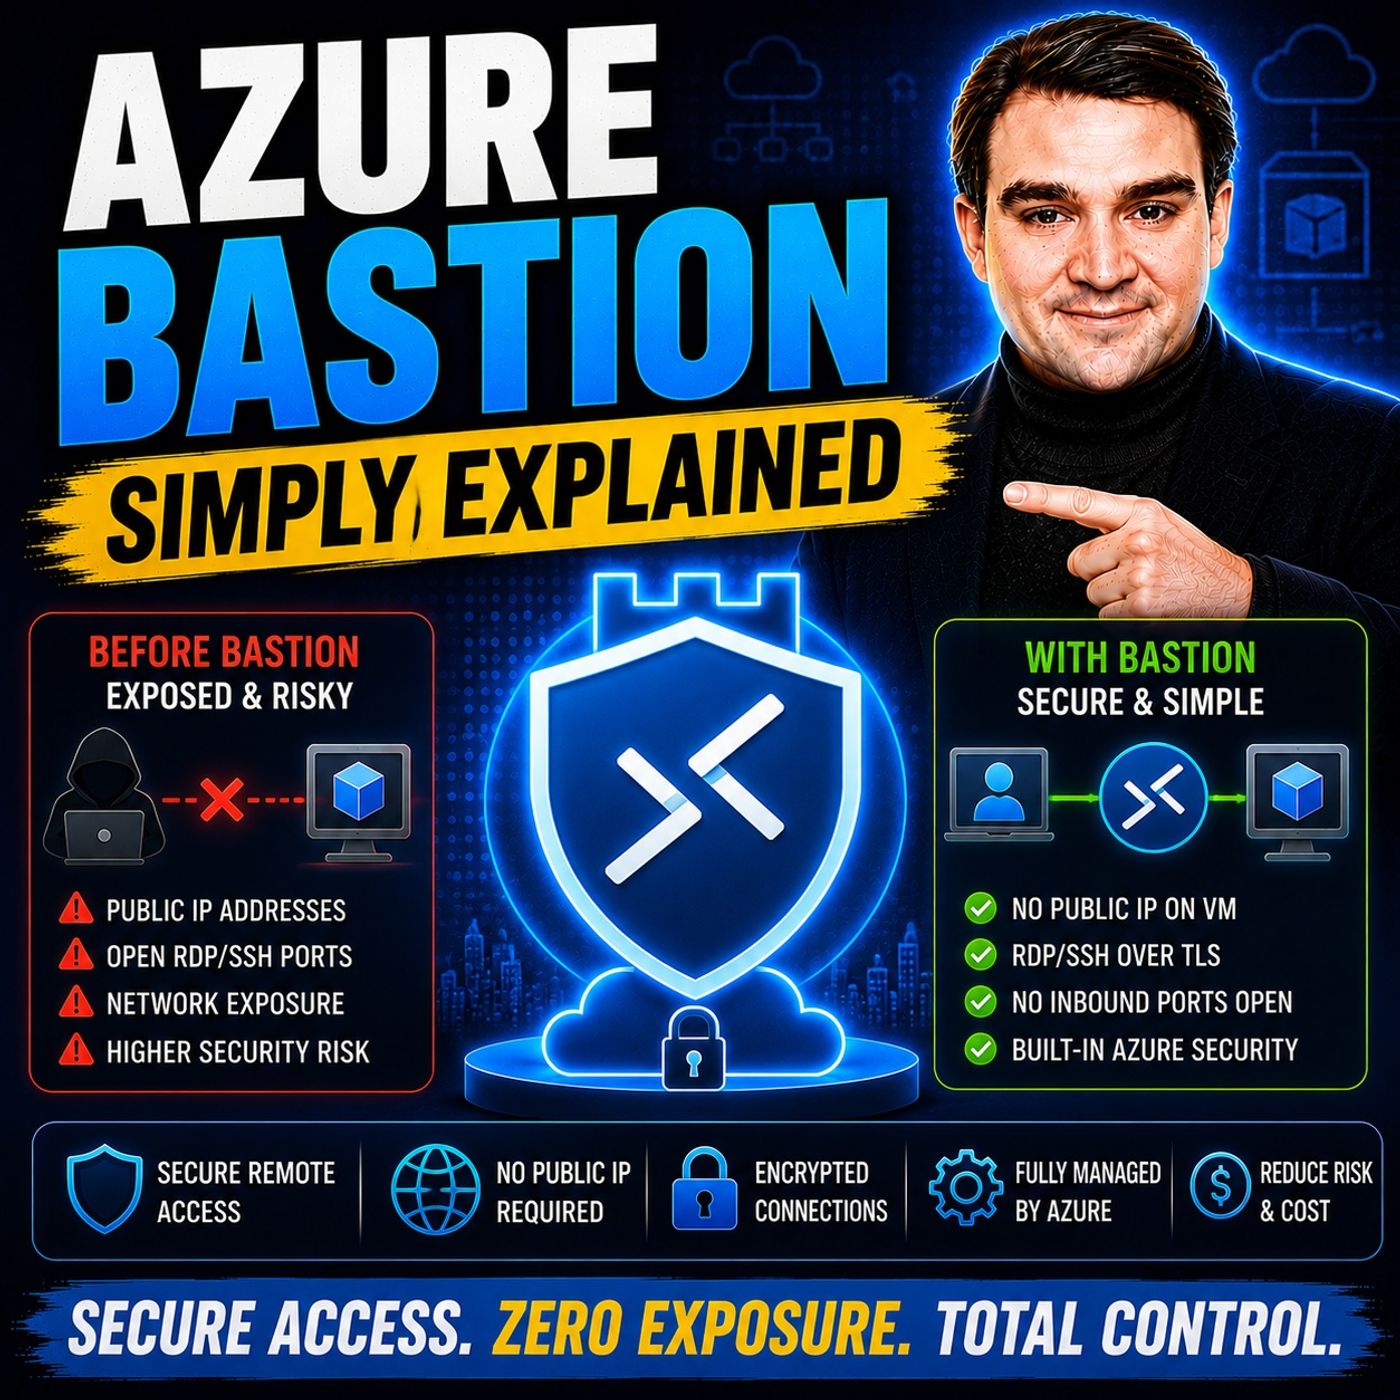
مرحبًا بعودتكم إلى المدونة! إذا سبق لكم أن أدرتم بنية تحتية في السحابة، فمن المؤكد أنكم على دراية بالطقس التقليدي المتمثل في إعداد جهاز القفز (Jump Box) أو مضيف Bastion. فعلى مدى عقود، عملت هذه الأجهزة الافتراضية كحراس بوابة لشبكاتنا الداخلية، إذ شكّلت النقطة الوسيطة الوحيدة بين الإنترنت المفتوح والبنية التحتية الخلفية الحساسة. لكن مع تزايد تطور التهديدات السيبرانية، أصبح الإبقاء على مسارات الوصول الإداري التقليدية هذه يشكّل عبئًا كبيرًا. في هذه المقالة الشاملة، سنتعمق في أسباب تقادم خوادم القفز القديمة بسرعة، والثغرات الأمنية الكامنة في البنى القديمة، وكيف تعمل حلول PaaS الحديثة مثل Azure Bastion على تغيير طريقة الوصول الإداري بشكل جذري.
إذا كنتم ترغبون في التعمق أكثر في هذا الموضوع والاستماع إلى شرح عملي ومبسّط لكيفية عمل هذه التقنية في الواقع، فتأكدوا من الاطلاع على الحلقة البودكاست ذات الصلة: Azure Bastion - Simply Explained.
والآن، لنلقِ نظرة على تطور أمان الوصول إلى السحابة، ونستكشف آليات بدائل PaaS الحديثة، وننظر بعمق في سبب كون الانتقال بعيدًا عن أجهزة القفز التقليدية لم يعد مجرد توصية، بل أصبح ضرورة مطلقة.
تطور خوادم القفز القديمة ومخاطرها
لفهم سبب تراجع خوادم القفز التقليدية، نحتاج أولًا إلى معرفة ماهيتها والسبب الذي دفع إلى إنشائها أصلًا. تاريخيًا، احتاج المسؤولون إلى وسيلة لإدارة الأجهزة الافتراضية العاملة داخل الشبكات الخاصة دون تعريض كل جهاز منها مباشرةً للإنترنت العام. كان الحل هو جهاز القفز: جهاز افتراضي مُحصَّن ومخصص يُوضع على حافة الشبكة ويُزوَّد بعنوان IP عام. كان المسؤولون يتصلون بهذا الجهاز عبر بروتوكول سطح المكتب البعيد (RDP) أو Secure Shell (SSH)، ثم يصادقون على هوياتهم، ومن هناك ينتقلون إلى الأجهزة الافتراضية الداخلية الأخرى.
ورغم أن هذا النموذج أدى وظيفته بشكل مقبول في عصر مراكز البيانات، فإنه يحمل ثغرات أمنية عميقة عند نقله دون تفكير إلى السحابة. أولى هذه المشكلات وأهمها مشكلة سطح الهجوم. فأي مورد يمتلك عنوان IP عامًا على الإنترنت يصبح مرئيًا فورًا لشبكات الروبوتات الآلية والجهات الخبيثة التي تفحص المنافذ على مدار الساعة طوال أيام الأسبوع. فإذا بقي منفذ RDP (المنفذ 3389) أو منفذ SSH (المنفذ 22) على خادم القفز الخاص بكم مفتوحًا للإنترنت العام، حتى مع تقييده بمجموعات أمان الشبكة (Network Security Groups)، فأنتم تدعون إلى هجمات التخمين القسري، ومحاولات استغلال الثغرات غير المعروفة سابقًا (Zero-day)، وهجمات حشو بيانات الاعتماد (Credential Stuffing).
علاوة على ذلك، تتطلب خوادم القفز التقليدية جهدًا إداريًا مستمرًا. من المسؤول عن تحديث نظام التشغيل على جهاز القفز؟ ومن يتولى تدوير بيانات اعتماد المسؤول؟ ومن يدقق سجلات الاتصال للتأكد من أن جهاز القفز المخترق لم يتحول إلى منصة انطلاق للحركة الجانبية (Lateral Movement) داخل شبكتكم الافتراضية؟ في كثير من المؤسسات، تتحول أجهزة القفز إلى "حيوانات أليفة منسية" بدلًا من أن تكون "قطعانًا مُدارة"، فتتراكم عليها الديون التقنية والثغرات الأمنية مع مرور الوقت. وعند الجمع بين مخاطر تعرض عنوان IP العام، وتسرب بيانات الاعتماد، والعبء التشغيلي الثقيل لصيانة نظام تشغيل إضافي، يتضح سبب كون خوادم القفز التقليدية نموذجًا آخذًا في الاندثار.
نظرة عامة على Azure Bastion
تعرّفوا على Azure Bastion: خدمة مُدارة بالكامل من نوع Platform-as-a-Service (PaaS) تقدمها Microsoft، وتعيد تصور طريقة اتصال مسؤولي السحابة بالأجهزة الافتراضية الخاصة بهم تمامًا. فبدلًا من تجهيز جهاز افتراضي من نوع IaaS، وربط عنوان IP عام به، وإدارة نظام التشغيل الخاص به، والقلق بشأن قواعد جدار الحماية، يتولى Azure Bastion تجريد كل هذا التعقيد بعيدًا عنكم.
يُنشَر Azure Bastion مباشرةً داخل الشبكة الافتراضية (VNet) الخاصة بكم، ضمن شبكة فرعية (Subnet) مخصصة ومحجوزة تحمل اسم AzureBastionSubnet. يتولى الخدمة الاتصال الآمن عبر RDP وSSH بالأجهزة الافتراضية الخاصة بكم بشكل أصيل من خلال بوابة Azure، وكل ذلك عبر بروتوكول أمان طبقة النقل (TLS) على المنفذ 443. وهذا يعني أن الأجهزة الافتراضية الوجهة لا تحتاج إطلاقًا إلى عناوين IP عامة. يمكنها أن تعمل في عزلة تامة عن الإنترنت العام، ومع ذلك يستطيع المسؤولون المصرّح لهم إدارتها بنقرة واحدة داخل متصفح الويب.
ميزات Azure Bastion الرئيسية
يتميز Azure Bastion بقدرة لافتة ضمن بنية الأمان السحابية الحديثة. فيما يلي الميزات الأساسية التي تجعله يغيّر قواعد اللعبة:
- الوصول القائم على المتصفح: بدء جلسات RDP وSSH تفاعلية كاملة مباشرةً داخل متصفح الويب عبر Azure Portal، دون الحاجة إلى برامج عميل محلية أو إعدادات VPN معقدة.
- اتصال مستقل عن المنصة: سواء كان فريق الإدارة لديكم يستخدم Windows أو macOS أو Linux، يعمل Azure Bastion بسلاسة على جميع أنظمة تشغيل العميل دون أي تبعيات إضافية.
- التحكم في الوصول القائم على الهوية: تكامل عميق مع Azure Active Directory (Microsoft Entra ID) لفرض التحكم في الوصول المستند إلى الأدوار (RBAC) ونهج الوصول المشروط، بما يضمن أن الهويات المُتحقَّق منها فقط يمكنها بدء جلسة.
- صفر عبء في إدارة الأجهزة الافتراضية: بما أن Bastion خدمة PaaS مُدارة بالكامل، تتولى Microsoft البنية التحتية الأساسية والتوفر العالي وترقيع نظام التشغيل. ولن يحتاج فريقكم مرة أخرى إلى ترقيع خادم قفز.
- المراقبة والتدقيق المتكاملان: يتيح التكامل الأصلي مع Azure Monitor لفرق الأمان تتبّع سجلات الاتصال وبيانات التشخيص وأنماط الوصول، بما يحافظ على معايير الامتثال الصارمة.
بإزالة متطلب عنوان IP العام من أحمال العمل المستهدفة، يقلّص Azure Bastion بشكل كبير سطح الهجوم في مؤسستكم، ويقضي على الثغرات التي تُثقل كاهل بنى خوادم القفز القديمة.
كيف يعمل Azure Bastion
إن فهم البنية الأساسية لـ Azure Bastion يوضح لماذا يُعد أكثر أماناً بكثير من جهاز افتراضي IaaS قياسي يعمل كوكيل وسيط. عندما يطلب المسؤول اتصالاً بجهاز افتراضي مستهدف عبر Azure Portal، ينسّق Azure Bastion نفقاً آمناً للإدارة.
يتم الاتصال عبر HTTPS (المنفذ 443) من متصفح المسؤول إلى عنوان IP العام الخاص بـ Azure Bastion. ومن هناك، تتواصل خدمة Bastion بأمان داخل الشبكة الافتراضية مع الجهاز الافتراضي المستهدف باستخدام عناوين IP الخاصة. ولا يرى الجهاز الافتراضي المستهدف أبداً أي حركة مرور قادمة من الإنترنت العام، بل يرى فقط الحركة الداخلية القادمة من الشبكة الفرعية الخاصة بـ Azure Bastion.
تتيح هذه البنية فصلاً واضحاً للمهام، وتعزل موارد مؤسستكم الداخلية عن أدوات الفحص الخارجية. ولأن الاتصال يعتمد على تشفير TLS ويستفيد من Azure Active Directory للمصادقة القوية، فإنه يلبي المتطلبات الصارمة لبيئات المؤسسات الحديثة.
فوائد Azure Bastion
إن الانتقال من خوادم القفز التقليدية إلى Azure Bastion يحقق عوائد ضخمة على مستوى الأمان والعمليات والتكاليف. دعونا نستعرض أبرز المزايا.
وأولها وأهمها تعزيز الأمان وتقليل سطح الهجوم. فبإزالة عناوين IP العامة عن أجهزتكم الافتراضية، تُعمي فوراً الجهات الخارجية الخبيثة. فلا يمكنها فحص المنافذ على أجهزتكم الافتراضية، ولا محاولة هجمات القوة الغاشمة على تسجيلات دخول RDP، ولا استغلال خدمات الشبكة غير المرقّعة، لأن هذه المنافذ ببساطة لا تواجه الإنترنت.
والثانية هي تبسيط الإدارة وتقليل العبء التشغيلي. تتطلب خوادم القفز التقليدية صيانة مستمرة: ترقيع نظام التشغيل، وتحديث وكلاء مكافحة البرمجيات الخبيثة، وإدارة حسابات المستخدمين المحلية، واستكشاف أخطاء توجيه الشبكة وإصلاحها. ومع Azure Bastion، تتولى Microsoft إدارة طبقة الخدمة بالكامل. فلا يقضي مهندسوكم أي وقت في صيانة مضيف Bastion نفسه، ويكرّسون 100% من وقتهم للتركيز على مخرجات الأعمال الأساسية.
والثالثة أن Azure Bastion يوفّر امتثالاً فعّالاً من حيث التكلفة. ففي القطاعات الخاضعة للتنظيم، مثل الرعاية الصحية والمالية والحكومة، غالباً ما تفرض أطر الامتثال عزلاً صارماً للشبكة وتشفيراً للبيانات أثناء النقل. ويوفّر Azure Bastion أنفاق TLS مشفّرة جاهزة للاستخدام، ويدعم متطلبات التدقيق الصارمة، ما يساعد المؤسسات على اجتياز تدقيقات الامتثال بسلاسة دون الحاجة إلى نصوص برمجية مخصصة وهشّة لخوادم القفز.
نشر Azure Bastion
نشر Azure Bastion أمر بسيط، لكنه يتطلب الالتزام بمتطلبات هيكلية محددة ضمن بيئة Azure الخاصة بكم. قبل البدء بالنشر، تأكدوا من توفر ما يلي:
- اشتراك Azure نشط يحتوي على شبكات افتراضية وأجهزة افتراضية مستهدفة قائمة.
- شبكة فرعية مخصصة داخل الشبكة الافتراضية المستهدفة (VNet) تحمل الاسم AzureBastionSubnet بالضبط، مع قناع شبكة موصى به لا يقل عن /26 لاستيعاب توسّع الخدمة.
- عنوان IP عام بمستوى SKU قياسي (Standard)، مخصص حصراً لمورد Bastion.
- أذونات مناسبة (مثل دور Contributor) على الشبكة الافتراضية ومجموعة الموارد.
بعد التحقق من المتطلبات الأساسية، يمكنك توفير Azure Bastion باستخدام مدخل Azure أو Azure CLI، أو أدوات البنية التحتية كرمز مثل Bicep وTerraform. في الإعدادات القياسية يستغرق النشر عادةً نحو 10 دقائق، بينما يمكن تشغيل خيارات SKU الأحدث للمطورين خلال ثوانٍ معدودة.
من الأخطاء الشائعة عند النشر نسيان تسمية الشبكة الفرعية AzureBastionSubnet، أو محاولة نقل شبكة افتراضية تحتوي على مثيل Bastion نشط بين مجموعات الموارد دون حذف مورد Bastion أولاً. إن أخذ هذه القيود في الحسبان يضمن عملية نشر سلسة وخالية من الأخطاء.
عيوب Azure Bastion
رغم أن Azure Bastion خدمة متميزة، فإن أي نمط معماري في السحابة لا يخلو من المفاضلات. ولاتخاذ قرار مدروس لمؤسستك، من المهم الإقرار بقيوده الحالية:
- قيود البروتوكولات: يدعم Azure Bastion بروتوكولي RDP وSSH بشكل أصلي. وإذا كانت سير عمل الإدارة لديك تعتمد على بروتوكولات إدارة بديلة، فستحتاج إلى النظر في حلول مكملة.
- دعم IPv6: يقتصر Azure Bastion حالياً على بيئات IPv4، وهو ما قد يشكل عقبة أمام المؤسسات التي تنتقل بسرعة نحو طبولوجيات شبكية تعتمد على IPv6 فقط.
- Azure Virtual Desktop (AVD): لا يتكامل Bastion بشكل مباشر مع أحمال عمل AVD، وهو ما يسبب أحياناً التباساً لدى المسؤولين الذين يتوقعون وكيلاً عاماً لسطح المكتب.
- قيود نقل الملفات: قد تبدو عمليات نقل الملفات عبر بوابة المتصفح محدودة مقارنةً بربط محركات الأقراص من جانب العميل، ما يستلزم أحياناً استخدام أدوات سطر الأوامر لنقل الملفات الكبيرة.
اعتبارات التكلفة: يترتب على Azure Bastion رسوم ساعية أساسية إلى جانب رسوم نقل البيانات. وبالنسبة للبيئات المؤسسية الكبيرة الممتدة عبر مناطق متعددة، قد تتراكم التكاليف بسرعة إذا تم توفير مثيلات بسعة زائدة.
إن موازنة هذه القيود مع القيود التقنية والمالية الخاصة بمؤسستك ستساعدك على تحديد مستوى SKU الأمثل واستراتيجية النشر الأنسب.
الأسئلة المتداولة
ما هو Azure Bastion؟
Azure Bastion خدمة PaaS مُدارة بالكامل، توفر اتصالاً آمناً وسلساً عبر RDP وSSH بأجهزة Azure الافتراضية مباشرةً من خلال مدخل Azure عبر SSL (منفذ TLS 443)، دون الحاجة إلى عناوين IP عامة على تلك الأجهزة.
كيف يعزز Azure Bastion الأمان؟
بإزالة عناوين IP العامة من أجهزتك الافتراضية، يُلغي Azure Bastion التعرض المباشر للإنترنت العام، مما يقلص سطح الهجوم بشكل كبير ويوقف هجمات القوة الغاشمة الآلية في مهدها.
هل أحتاج إلى برامج من جانب العميل لاستخدام Azure Bastion؟
لا! من أبرز مزايا Azure Bastion أن الاتصال يتم بالكامل داخل متصفح الويب. فلا حاجة إلى تثبيت عملاء RDP محليين، ولا مفاتيح SSH، ولا إعداد أنفاق VPN معقدة على جهاز العمل المحلي.
هل Azure Bastion مكلف؟
يترتب على Azure Bastion رسوم ساعية تعتمد على مستوى SKU المحدد وعدد المثيلات. غير أنه عند احتساب تراجع تكاليف العمل في إدارة التحديثات، وإلغاء رسوم عناوين IP العامة، والوقاية من خروقات أمنية كارثية، يمثل قيمة طويلة الأجل كبيرة.
هل يمكنني دمج Azure Bastion مع Microsoft Entra ID؟
نعم، يتكامل Azure Bastion بشكل أصلي مع Microsoft Entra ID (المعروف سابقاً باسم Azure Active Directory)، ما يتيح لك فرض ضوابط هوية حديثة مثل المصادقة متعددة العوامل (MFA) وسياسات الوصول المشروط قبل منح الوصول الإداري.
الخاتمة
لقد أوشك عصر خادم القفز التقليدي على الانتهاء رسمياً. ومع توسع بيئات السحابة وازدياد جرأة الجهات المهاجمة، لم يعد الاعتماد على أجهزة افتراضية مكشوفة للإنترنت لحماية البنية التحتية الداخلية أمراً مقبولاً. تقدم حلول PaaS الحديثة مثل Azure Bastion بديلاً آمناً وقابلاً للتوسع وخفيف التشغيل، يحمي أحمال العمل ويبسط الإدارة ويتماشى مع مبادئ الأمان Zero Trust الحديثة.
لسماع نقاش عملي مباشر يحلل هذه التقنية وكيفية تناسبها مع استراتيجية Microsoft السحابية الأوسع، تأكد من الاستماع إلى الحلقة المرافقة من البودكاست: Azure Bastion - Simply Explained.
تأمين البنية التحتية السحابية لا يجب أن يكون كابوسًا إداريًا. فمن خلال اعتماد أدوات الوصول المُدارة، تحمي بياناتك، وتمكّن فرق الهندسة لديك، وتبني أساسًا مرنًا للمستقبل. وتذكّر أن البيئة الآمنة بيئة منتجة! 🚀
🎧 استمع إلى هذه الحلقة
هل تريد شرحًا عمليًا لخدمة Azure Bastion؟ تتناول هذه الحلقة الموضوع بلغة واضحة، وتوضح لماذا يهم ذلك في Microsoft 365 وAzure وPower Platform والأمن والذكاء الاصطناعي والعمل الحديث.
استمع إلى هذه الحلقة إذا كنت تريد:
- فهم المفاهيم الأساسية وراء Azure Bastion
- معرفة كيفية تناسبه ضمن منظومة تقنيات Microsoft الأوسع
- التعرّف على المجالات التي يمكن أن يحقق فيها قيمة عملية لمؤسستك
اكتشف المزيد من الحوارات العملية حول Microsoft على M365 FM.
آخر مراجعة: يوليو 2026.
من ينبغي أن يستمع
هذه الحلقة موجّهة إلى مسؤولي Azure والمعماريين والمطورين وقادة تقنية المعلومات الذين يحتاجون إلى أساس عملي قبل تصميم هذه الخدمة أو حوكمتها أو تشغيلها.
🎧 استمع أيضًا إلى
- Azure Private Link — خطوة عملية تالية لتوسيع هذا الموضوع.
- Azure Network Security Groups — خطوة عملية تالية لتوسيع هذا الموضوع.
- Azure Virtual Network — خطوة عملية تالية لتوسيع هذا الموضوع.