 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Azure Firewall を分かりやすく解説:クラウドネットワークセキュリティの入門ガイド
By Mirko Peters ·
ブログへようこそ。ポッドキャストをお聴きいただいている方なら、複雑なクラウド技術を実践的で具体的な知見にかみ砕くことに、私たちがどれほど熱意を持っているかご存じでしょう。今回の投稿では、あらゆるクラウドアーキテクチャの基礎となるテーマ、ネットワークセキュリティを掘り下げます。クラウド上のデジタル資産を守ることはもはや任意ではなく、利用できるツールを理解しているかどうかで、インフラストラクチャの健全性が左右されます…
Automatically translated with AI from the original post. Read the English original
ブログへようこそ。ポッドキャストをお聴きいただいている方なら、複雑なクラウド技術を実践的で具体的な知見にかみ砕くことに、私たちがどれほど熱意を持っているかご存じでしょう。今回の投稿では、あらゆるクラウドアーキテクチャの基礎となるテーマ、ネットワークセキュリティを掘り下げます。クラウド上のデジタル資産を守ることはもはや任意ではなく、利用できるツールを理解しているかどうかで、インフラストラクチャの健全性が左右されます。この重要なテーマを音声で詳しく解説した関連ポッドキャストエピソード「Azure Firewall - Simply Explained」もぜひご覧ください。
重要なポイント
- Azure Firewall は、サイバー脅威からAzure リソースを保護するクラウドネイティブのセキュリティサービスです。
- 自動スケーリングに対応しており、手動での調整なしにネットワークトラフィックの変化へ適応します。
- アプリケーション ルールを使うと、特定のアプリケーションに基づいてインターネットアクセスを制御でき、セキュリティを強化できます。
- ネットワーク ルールは IP アドレスとポートに基づいてトラフィックをフィルタリングし、受信と送信の両方のフローを管理します。
- NAT ルールはトラフィックを変換してリダイレクトし、ネットワーク間の安全な通信を確保します。
- Azure Monitor などのサービスとAzure Firewall を統合することで、可視性と脅威検出が向上します。
- 組織のセキュリティ要件と予算に基づいて、適切な価格レベル(Basic、Standard、Premium)を選択してください。
- 最適なパフォーマンスとセキュリティを維持するために、Azure Firewall の定期的な監視と保守が欠かせません。
Azure Firewall とは?
Azure Firewall の概要
Azure Firewall は、Azure ワークロードを保護するために設計された、クラウドネイティブでインテリジェントなネットワークファイアウォール セキュリティ サービスです。サービスとして提供されるフルステートフル ファイアウォールであるため、クラウドリソースの安全性を保つ最高水準の脅威保護を提供します。つまり、従来のハードウェアベースのファイアウォールの複雑さを気にすることなく導入できます。代わりに、必要に応じて自動的にスケールし、組み込みの高可用性と無制限のクラウド スケーラビリティを備えたソリューションが手に入ります。
従来型のファイアウォールは、多くの場合、大規模な保守とライフサイクル管理を必要としますが、Azure Firewall は他の Azure サービスとシームレスに統合されます。この統合により、セキュリティポリシーをより効果的に管理し、脅威にリアルタイムで対応できます。
Azure Firewall と従来型ファイアウォールの簡単な比較は次のとおりです。
| 機能 | Azure Firewall | 従来型ファイアウォール |
|---|---|---|
| アーキテクチャ | クラウドネイティブなソリューション | ハードウェアベースのソリューション |
| 統合 | クラウドサービスと統合 | より多くの保守とライフサイクル管理が必要 |
| デプロイ | クラウドにデプロイ | オンプレミスにデプロイ |
クラウドセキュリティにおける重要性
今日のデジタル環境において、クラウドセキュリティはこれまで以上に重要です。サイバー脅威が増加するなか、データとアプリケーションを守る堅牢なソリューションが必要です。Azure Firewall は、不正アクセスや潜在的な攻撃に対して不可欠な保護を提供することで、この点で重要な役割を果たします。
Azure Firewall の特長の一つは、アプリケーションレベルのフィルタリングです。完全修飾ドメイン名(FQDN)に基づいてトラフィックを識別し、アウトバウンドのインターネットアクセスを制御できます。さらに、脅威インテリジェンス フィードを利用して、既知の悪意のある IP アドレスやドメインを自動的にブロックし、新たな脅威にも適応します。この予防的なアプローチにより、Azure のネットワークセキュリティを高いレベルで維持できます。
また、Azure Firewall は Azure Monitor と統合されており、ネットワークトラフィックとセキュリティイベントに対する可視性を高めます。この統合により攻撃の迅速な検出が可能になり、潜在的な脅威に素早く対応できます。Azure Firewall を活用することで、クラウドリソースを確実に保護し、アプリケーションにとって安全な環境を維持できます。
Azure Firewall の機能
Azure Firewall には、ネットワークセキュリティの強化とトラフィック管理の効率化に役立つ機能が多数用意されています。ここでは、主な機能であるアプリケーション規則、ネットワーク規則、NAT 規則を見ていきましょう。
アプリケーション規則
定義と目的
Azure Firewall のアプリケーション規則では、完全修飾ドメイン名 (FQDN) に基づいて、インターネットへの送信アクセスを制御できます。つまり、インターネットとの通信を許可するアプリケーションを指定でき、クラウドセキュリティ全体の強化につながります。これらの規則を使えば、TLS を終端せずにトラフィックをフィルタリングできるため、データを保護しながら必要な通信を許可できます。
ユースケース
アプリケーション規則が特に役立つのは、次のようなシナリオです。
- アクセスの制限: 特定の Web アプリケーションやサービスへのアクセスを制限し、認可されたアプリケーションだけがインターネットに到達できるようにします。
- トラフィックの監視: どのアプリケーションがインターネットにアクセスしているかを追跡し、セキュリティリスクや不正な利用を特定するのに役立てます。
- コンプライアンス要件: 特定のドメインへの送信トラフィックを制御およびログ記録し、規制要件を満たします。
ネットワーク規則
定義と目的
ネットワーク規則は、IP アドレスとポートに基づいてトラフィックをフィルタリングするための機能です。受信トラフィックと送信トラフィックの両方を管理し、正当なトラフィックだけが Azure リソースに到達するようにします。この機能は、安全なネットワーク環境を維持するうえで欠かせません。
ユースケース
次のような状況でネットワーク規則の利用を検討してください。
- 受信トラフィックの制御: Azure リソースにアクセスできる外部 IP アドレスを管理し、不正アクセスから保護します。
- 送信トラフィックの管理: どの Azure リソースが外部ネットワークと通信できるかを制御し、データ漏えいのリスクを低減します。
- 多層防御: ネットワーク規則とアプリケーション規則を組み合わせて、IP レベルとアプリケーションレベルの両方でフィルタリングを行い、より堅牢なセキュリティ態勢を実現します。
NAT 規則
定義と目的
NAT (Network Address Translation) 規則は、トラフィックの変換とリダイレクトを行うことで、Azure Firewall において重要な役割を果たします。外部ネットワークと Azure リソースの間で安全な通信を確保します。NAT 規則は、ネットワークへのトラフィックの入出力を管理するうえで特に有用です。
ユースケース
NAT 規則が活躍する代表的なシナリオは次のとおりです。
- 受信トラフィックの変換: DNAT 規則を使用して、インターネットからの受信トラフィックをパブリック IP アドレス宛てで受け付け、仮想ネットワーク上のプライベート IP アドレスへ転送します。
- 東西トラフィックのフロー: 特定のアドレス空間内のトラフィックには SNAT を適用せずに、Azure 仮想ネットワーク間、または Azure とオンプレミスネットワーク間のトラフィックを管理します。
- 南北トラフィックのフィルタリング: ネットワーク規則を適用して、データセンターを出入りするトラフィックをフィルタリングし、正当なトラフィックだけが処理されるようにします。
Azure Firewall は、南北トラフィックと東西トラフィックの両方を検査できる点が大きな強みです。ステートフルインスペクションによってトラフィックフローを監視し、脅威インテリジェンスと連携してセキュリティを強化するとともに、環境全体で統一されたポリシーを適用します。これにより、アプリケーションの保護を維持しながら、ネットワークセキュリティを自信を持って管理できます。
Azure Firewall の主な特長をまとめると、次のとおりです。
| 機能 | 説明 |
|---|---|
| 組み込みの高可用性 | 複数の可用性ゾーンに対応するよう構成でき、99.99% の稼働時間 SLA を提供します。 |
| 制限のないクラウドスケーラビリティ | ピーク時のトラフィックに合わせたスケジュールを組まなくても、増加するネットワークトラフィックに合わせて拡張できます。 |
| 高度な脅威インテリジェンス | Microsoft Threat Intelligence のフィードを使用して、既知の悪意ある IP アドレスとドメインからのトラフィックを警告し、遮断します。 |
| アプリケーション FQDN フィルタリング規則 | TLS の終端を行うことなく、定義済みの完全修飾ドメイン名のリストに対して送信トラフィックをフィルタリングします。 |
| 複数のパブリック IP アドレス | 最大 250 個のパブリック IP アドレスの関連付けに対応し、SNAT と DNAT のさまざまなシナリオを実現します。 |
これらの機能を活用することで、ネットワークセキュリティを強化し、最新の脅威から Azure リソースをしっかり保護できます。
Azure Firewall の仕組み
トラフィックフィルタリングの仕組み
Azure Firewall は堅牢なトラフィックフィルタリングの仕組みを備えており、ネットワークを安全に保ちます。ネットワークトラフィックを効果的に管理・検査するために、いくつかの主要な技術を使用します。以下に動作の概要を示します。
| メカニズム | 説明 |
|---|---|
| トラフィックルーティング | 自動ルートとユーザー定義ルートにより、トラフィックが適切に管理・検査されるようにします。 |
| トラフィックフィルタリング | IP アドレスや HTTP ヘッダーなどの条件に基づいて、データフローを分析し制御します。 |
| ステートフル インスペクション | ネットワークセッションの状態を監視し、接続状態に基づいてパケットを許可または拒否します。 |
| 脅威インテリジェンス | Microsoft のフィードと統合し、既知の悪意のある IP アドレスとドメインをブロックします。 |
| アプリケーション規則 | 完全修飾ドメイン名に基づいて送信トラフィックを制御し、インターネットアクセスを管理します。 |
| ネットワーク規則 | プロトコルと IP アドレスのレベルでトラフィックをフィルタリングし、包括的なセキュリティを実現します。 |
これらの仕組みにより、Azure Firewall はネットワークトラフィックを効果的にフィルタリングし、正当なデータフローだけが Azure リソースに到達するようにします。この先回りのアプローチは、不正アクセスを防ぎ、安全な環境を維持するのに役立ちます。
Azure サービスとの統合
Azure Firewall は単独で動作するわけではなく、さまざまな Azure サービスとシームレスに統合されて、クラウド全体のセキュリティを強化します。この統合により、セキュリティプロセスを自動化し、ネットワークトラフィックをより深く把握できます。主な統合は次のとおりです。
| サービス | 説明 |
|---|---|
| Azure Monitor | 包括的なログ記録と監視を提供し、脅威の検出とコンプライアンスレポートを可能にします。 |
| Azure Sentinel | Azure Firewall のログを他のセキュリティイベントと関連付けることで、セキュリティ分析を強化します。 |
| FireMon | Azure ファイアウォールの規則とポリシーを管理するためのプラットフォームを提供し、可視性と自動化を実現します。 |
| Tufin | 高度なネットワークセキュリティソリューションを統合し、ハイブリッド環境での管理を強化します。 |
Azure Firewall をこれらのサービスと連携させることで、脅威検出能力を高め、セキュリティ運用を効率化できます。たとえば、Azure Monitor は、許可された接続と拒否された接続の両方を含む、ネットワークトラフィックの詳細なログを取得します。このログ記録はコンプライアンスや監査に不可欠で、異常や潜在的なセキュリティインシデントの特定に役立ちます。
さらに、Azure Sentinel と統合すると、自動化された対応機能を利用できます。つまり、セキュリティイベントに反応するワークフローを設定し、対応時間を短縮して人為的ミスを最小限に抑えられます。Azure 環境全体を一元的に可視化することで、脅威をより効果的に検出して対応する能力が高まります。
Azure Firewall の価格
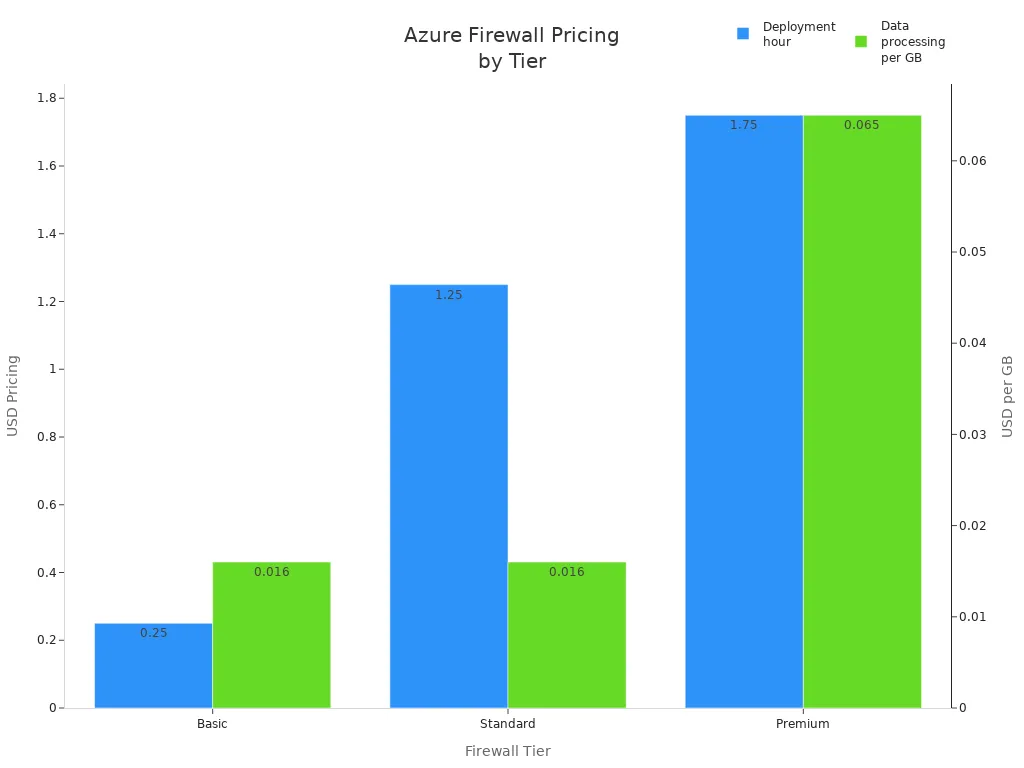
Azure Firewall を検討する際は、価格体系を理解することが欠かせません。Microsoft は Basic、Standard、Premium の 3 つのティアを提供しています。各ティアは、さまざまなニーズに合わせて異なる機能と価格オプションを提供します。
Basic ティア
Basic ティアは、小規模企業や、クラウドセキュリティを始めたばかりの組織に最適です。必須の機能を低コストで提供します。価格の概要は次のとおりです。
| 項目 | Azure Firewall Basic |
|---|---|
| デプロイ時間 | $0.25 |
| データ処理 | GB あたり $0.016 |
| 容量ユニット | N/A |
たとえば、月に 1 TB のデータを使用する場合、Basic ティアのコストは約 £283 になります。このティアは、予算を圧迫することなく、基本的なネットワークセキュリティを確保するのに適しています。
Standard ティア
Standard ティアは、より堅牢なセキュリティ機能を必要とする組織向けに設計されています。脅威インテリジェンスやアプリケーション規則などの高度な機能を含みます。価格の比較は次のとおりです。
| 項目 | Azure Firewall Standard |
|---|---|
| デプロイ時間 | $1.25 |
| データ処理 | GB あたり $0.016 |
| 容量ユニット | 有効化した場合は追加料金 |
月に 10 TB のデータを処理する場合、コストは約 £760 になります。このティアは、プレミアム価格を払うことなくクラウドセキュリティを強化したい企業に最適です。
Premium ティア
Premium ティアは、高度な脅威防御やパフォーマンスの向上を含め、最も包括的な機能を提供します。価格の内訳は次のとおりです。
| 項目 | Azure Firewall Premium |
|---|---|
| デプロイ時間 | $1.75 |
| データ処理 | GB あたり $0.065 |
| キャパシティ ユニット | 有効にすると追加料金 |
Premium 階層では、TLS インスペクションや侵入検知/防止システム (IDPS) などの機能を利用できます。月間 50 TB のデータを処理する場合、コストは約 £2,880 になります。この階層は、最高レベルのネットワーク セキュリティを求めるエンタープライズに最適です。
Azure Firewall のベスト プラクティス
構成のヒント
Azure Firewall のパフォーマンスを最適化するために、次の構成のヒントを検討してください。
- 複数のパブリック IP アドレスを使用する: この方法はコストを抑え、構成を簡素化します。ただし、パブリック IP ごとに固定数の SNAT ポートが追加されるため、処理能力に影響する可能性がある点に注意してください。
- NAT ゲートウェイを実装する: NAT ゲートウェイは、パブリック IP アドレスごとに最大 64,512 個の SNAT ポートを提供します。サブネット全体でポートを動的に割り当て、拡張性と回復性を高めます。
これらのオプションの簡単な比較を以下に示します。
| 構成オプション | 利点 | 欠点 |
|---|---|---|
| 複数のパブリック IP アドレスを追加する | コストが低く、構成が簡単で、管理するリソースが増えません。 | PIP ごとに固定数の SNAT ポートが追加され、線形に拡張されます。 |
| NAT ゲートウェイを使用する | より高い拡張性と回復性を提供します。 | 管理するリソースが 1 つ増えます。セキュリティで保護された仮想ハブではサポートされていません。 |
構成ミスを最小限に抑えるため、まずパフォーマンス効率のチェックリストから始めてください。最新のセキュリティの脅威に対抗できるよう、ファイアウォール ルールを定期的に見直して最適化してください。その他のヒントは次のとおりです。
- 不正なトラフィックを削除し、許可されていない送信要求についてサーバー管理者に通知します。
- 不要なトラフィックのフィルタリングをファイアウォールとルーターに分散し、パフォーマンスを向上させます。
- 最小限のログ記録を使用して、ブロードキャスト トラフィックを管理し、帯域幅を改善します。
- 常時 DNS ルックアップが必要な DNS オブジェクトの使用は避けてください。
- トラフィックを効果的に管理するため、ファイアウォールと VPN を分離します。
- 脆弱性を最小限に抑えるため、ソフトウェアを定期的に更新してください。
- 適切に機能することを確認するため、ペネトレーション テストを実施してください。
監視と保守
Azure Firewall の監視は、信頼性を維持するうえで重要です。Azure Monitor や Azure Firewall Workbook などのツールを利用して、ログを収集し、データを可視化し、インタラクティブなレポートを作成してください。監視すべき主なパラメーターは次のとおりです。
| パラメーター | 説明 |
|---|---|
| ファイアウォールの正常性 | SNAT ポートの可用性に基づいて、ファイアウォールの平均的な正常性を監視します。 |
| SNAT ポート使用率 | 使用されている SNAT ポートの割合を追跡し、リソースの制約を特定するのに役立ちます。 |
| 処理されたデータ量 (合計) | ポーリング間隔内にファイアウォールを通過する合計データ量を測定します (MB 単位)。 |
| データ スループット | ファイアウォールを通過する平均データ転送速度を、メガビット毎秒 (Mb/s) で示します。 |
| レイテンシー プローブ | ファイアウォールの平均レイテンシーをミリ秒単位で測定します。パフォーマンス監視に役立ちます。 |
| ルールのヒット数 | アプリケーション ルールとネットワーク ルールの合計ヒット数を集計し、トラフィックとルールの有効性の分析に役立てます。 |
これらの指標により、ファイアウォールの正常性、パフォーマンス、利用傾向を監視できます。予防的な保守と適切なタイミングでの調整を支援します。
継続的な保守には、次の戦略を検討してください。
| 保守戦略 | 説明 |
|---|---|
| 一元化されたポリシー管理 | Azure Firewall Manager を使用して、複数のファイアウォールにわたるポリシーを管理します。 |
| トラフィック ルーティング | 効果的なトラフィック管理のために、Azure Traffic Manager または Azure Front Door を実装します。 |
| サービスのメンテナンス | 運用上の必要に合わせて、毎日のメンテナンス時間帯を構成します。 |
| 一時的な障害への対処 | 一時的な接続の問題に対処するため、指数バックオフによる再試行ロジックを実装します。 |
| 検出と対応 | 障害発生時の応答について、ゾーン冗長構成とゾーン構成の違いを理解しておきます。 |
| 通知 | Azure Service Health を使用してサービスの正常性を監視し、問題に対するアラートを設定します。 |
これらのベスト プラクティスに従うことで、Azure Firewall を効果的かつ信頼性の高い状態に保ち、クラウド リソースに堅牢な保護を提供できます。
よくある質問
Azure Firewall とは何ですか?
Azure Firewall は、Azure リソースを保護するクラウドネイティブのセキュリティ サービスです。ネットワーク トラフィックを管理し、一元化されたセキュリティ ポリシーを提供することで、クラウド環境を脅威から安全に保ちます。
Azure Firewall はどのようにスケールしますか?
Azure Firewall はトラフィック量に応じて自動的にスケールします。ネットワークトラフィックの変化に合わせてシームレスに適応するため、手動での調整を気にする必要はありません。
Azure Firewall は他の Azure サービスと併用できますか?
はい。Azure Firewall は Azure サービス、たとえば Azure Monitor や Azure Sentinel と円滑に統合できます。この統合により、セキュリティ管理が強化され、ネットワークトラフィックの可視性も向上します。
Azure Firewall の価格レベルにはどのような種類がありますか?
Azure Firewall には Basic、Standard、Premium の 3 つの価格レベルがあります。各レベルで機能と価格オプションが異なるため、組織のニーズと予算に合わせて選択できます。
Azure Firewall はどのように監視すればよいですか?
Azure Monitor と Azure Firewall Workbook を使って Azure Firewall を監視できます。これらのツールを使うと、ログの収集、データの可視化、レポートの作成が行えるため、パフォーマンスやセキュリティイベントを追跡できます。
Azure Firewall は簡単にデプロイできますか?
もちろんです。Azure ポータルから Azure Firewall をすばやくデプロイできます。直感的に操作できるインターフェイスにより設定作業が簡単になり、数分でファイアウォールを稼働させられます。
Azure Firewall はどの種類のトラフィックを検査できますか?
Azure Firewall は、南北トラフィック(Azure とインターネット間)と東西トラフィック(Azure 内のワークロード間)の両方を検査します。この両方向の検査により、組織全体のセキュリティ態勢がさらに強化されます。
Azure Firewall のルールはカスタマイズできますか?
はい。Azure Firewall でカスタムルールを作成し、特定のニーズに基づいてトラフィックを制御できます。この柔軟性により、組織の要件に合わせてセキュリティポリシーを調整できます。
🎧 このエピソードを聴く
Azure Firewall について実践的な解説をお求めですか?このエピソードでは、このトピックを分かりやすく解説し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、そして現代の働き方にとってなぜ重要なのかを紹介します。
次のような方におすすめのエピソードです:
- Azure Firewall の基本的な考え方を理解したい方
- Microsoft の技術エコシステム全体の中での位置づけを知りたい方
- 組織にとって実用的な価値をどこで生み出せるかを知りたい方
M365 FM では、実践的な Microsoft の話題をさらに多く配信しています。この記事のきっかけとなったエピソードは、Azure Firewall - Simply Explained でお聴きいただけます。