 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
لماذا يخلق نموذج الأمان الهجين لديك نقاطاً عمياء خطيرة
By Mirko Peters ·
مرحباً بعودتكم إلى البودكاست، وإلى تعمّقنا المستمر في هندسة أمان المؤسسات. إذا كنتم تديرون بيئة تقنية حديثة، فمن المرجّح جداً أنكم تعيشون في عالم هجين…
Automatically translated with AI from the original post. Read the English original
مرحباً بعودتكم إلى البودكاست، وإلى تعمّقنا المستمر في هندسة أمان المؤسسات. إذا كنتم تديرون بيئة تقنية حديثة، فمن المرجّح جداً أنكم تعيشون في عالم هجين. لكن كما نستعرض في حلقتنا الأخيرة، فإن هذا الواقع الهجين يحمل تكلفة خفية، تُدفع في صورة تهديدات تفوتنا، وإرهاق للمحللين، ونقاط عمياء تتسع. في هذا المقال، سنتوسّع في هذه المحاور، ونوضّح لماذا تتعطّل نماذج الأمان الهجين التقليدية، وكيف تسدّ المؤسسات الحديثة هذه الفجوة.
للانتقال مباشرة إلى المادة الصوتية المرافقة لهذا النقاش، يُرجى الاستماع إلى حلقة البودكاست المميزة: Unify Hybrid Security with Microsoft Defender XDR.
عيوب الأمان الهجين
التعقيد والصوامع
لوحات متعددة
غالباً ما تؤدي نماذج الأمان الهجين إلى تعقيد تشغيلي. قد تجد نفسك تدير لوحات متعددة من موردين مختلفين، تعرض each منها بيانات وإمكانات بصيغ مختلفة. هذا التجزؤ يعقّد وضعية الأمان لديك. كما أن الحاجة إلى توحيد هذه الأدوات المعزولة تفرض تحديات كبيرة. فعلى سبيل المثال، تتطلب البيئات الهجينة منك توسيع ضوابط الأمان لتشمل البنية التحتية المحلية والسحابية معاً. هذه المسؤولية المزدوجة قد ترهق فرق الأمان لديك، إذ يتعيّن عليها فرض نهج متسقة وإدارة فجوات التكامل.
- تعقيد التكامل: إن توحيد أدوات أمان عديدة من موردين مختلفين قد يكون صعباً من الناحية التقنية. فلكل أداة واجهات برمجية وصيغ بيانات خاصة بها، مما يجعل بناء منصة أمان متماسكة أمراً عسيراً.
- فجوات الرؤية: قد تؤدي صيغ القياس عن بُعد غير المتسقة إلى تأخير اكتشاف التهديدات والاستجابة لها. ومن المتوقع أن تتبنى غالبية كبيرة من المؤسسات (75%) استراتيجيات السحابة الهجينة بحلول عام 2026، إلا أن 23% فقط منها تُبلغ عن امتلاكها رؤية كاملة عبر بيئاتها السحابية.
الأدوات المجزّأة
إن الاعتماد على أدوات معزولة في نماذج الأمان الهجين يزيد من احتمال عدم اتساق النهج. وقد يؤدي هذا التباين إلى تهديدات تفوت الرصد وتأخير في الاستجابة للحوادث. فعندما لا تتواصل أدوات الأمان بفعالية، تُعرّض دفاعاتك لخطر خلق نقاط عمياء. كما أن تعقيد إدارة هذه الأدوات قد يؤدي إلى غياب رؤية شاملة، مما يتيح للهجمات استغلال الفجوات بين المجالات المختلفة.
التهديدات التي تفوت الرصد
إرهاق التنبيهات
يُعد إرهاق التنبيهات مشكلة بالغة الخطورة في إعدادات الأمان الهجينة. إذ تتلقى المؤسسات ما يقارب 3,000 تنبيه أمني يومياً في المتوسط. ورغم التراجع في حجم التنبيهات خلال السنوات الأخيرة، لا يزال 63% من التنبيهات دون معالجة. هذا الكم الهائل قد يجعل محللي مركز عمليات الأمان (SOC) يفوّتون التهديدات الحقيقية. وتشير الأبحاث إلى أن إرهاق التنبيهات يؤدي إلى زيادة متوسط الوقت للاكتشاف (MTTD) ومتوسط الوقت للاستجابة (MTTR)، مما يرفع احتمال حدوث الاختراقات.
- الأثر على الاستجابة: يؤدي إرهاق التنبيهات إلى تكاليف فرز تُقدّر بمليارات، وإلى إنهاك المحللين. ومع نشر المؤسسات لمزيد من أدوات الكشف، تزداد المشكلة سوءاً، مما يخلق فجوات أمنية قابلة للاستغلال.
غياب الرؤية
إن غياب الرؤية في البيئات الهجينة يسهم بشكل مباشر في التهديدات التي تفوت الرصد. فالرؤية المجزأة تزيد من احتمال عدم اتساق النهج وتأخير الاستجابة للحوادث. كما أن الاعتماد على أدوات أمان متعددة قد يجعل إدارة الأمان عبر بيئات السحابة الهجينة أمراً صعباً. وأشار تقرير حديث إلى أن المؤسسات تواجه غالباً صعوبات مع تداخل الوظائف والعمليات اليدوية، وهو ما قد يؤدي إلى تهديدات تفوت الرصد.
| نوع الدليل | الإحصائية |
|---|---|
| تكرار التهديدات الداخلية | 74% من المؤسسات تُبلغ عن ارتفاع في هجمات التهديدات الداخلية. |
| شدة الضرر | تُسبب التهديدات الداخلية ضررًا أكبر بعشرين مرة من التهديدات الخارجية. |
| متوسط تكلفة الخرق | 4.5 مليون دولار أمريكي لكل خرق. |
لماذا يُعد Defender XDR ضروريًا
حل أمني موحّد
دمج الأدوات
يوفر Defender XDR حلًا أمنيًا موحّدًا يدمج مجالات الأمان المختلفة، ويعالج الفجوات التي تخلّفها الأدوات المعزولة. فمن خلال توحيد البريد الإلكتروني والهوية ونقاط النهاية وتطبيقات السحابة، يضمن Defender XDR اعتماد نهج متماسك في الأمن. يتيح لك هذا التكامل إدارة التهديدات بفعالية أكبر عبر بيئتك الرقمية بالكامل.
- الفوائد الرئيسية للتكامل:
- يسدّ الفجوات في الحماية عبر مجالات الأمان المختلفة.
- يعزز الرؤية على التهديدات المحتملة، ما يتيح اكتشافها والاستجابة لها بشكل أسرع.
- يقلل التعقيد من خلال توفير واجهة واحدة لمراقبة الأمان وإدارته.
تتيح لوحة Defender XDR الموحّدة لك مراقبة البيئة الرقمية بأكملها من واجهة واحدة. تُعد هذه النظرة الشاملة ضرورية لتتبع الحوادث بفعالية، إذ تمكّنك من تحديد التهديدات والاستجابة لها بسرعة دون تشتيت الانتباه بالتنقل بين لوحات متعددة.
| الميزة | الفائدة |
|---|---|
| الرؤية المركزية | توفر عرضًا موحّدًا للتهديدات عبر جميع نقاط الدخول، ما يحسّن دقة الاكتشاف. |
| التحقيق الآلي | يستجيب للتهديدات بسرعة الآلة، ما يقلل أزمنة الاستجابة بشكل ملحوظ. |
| إدارة الحوادث المبسّطة | يلغي الحاجة إلى التنقل بين منصات متعددة، ويحسّن سير العمل لاستجابة أسرع. |
إدارة الحوادث الشاملة
مع Defender XDR تصبح إدارة الحوادث أكثر كفاءة. تتيح المنصة تبسيط سير العمل وتخصيص الاستجابات بما يناسب احتياجات مؤسستك. تمنحك هذه المرونة القدرة على تهيئة الاستجابات الآلية، سواء اخترت العزل الفوري للتهديدات أو التنبيهات للتحقيق اللاحق.
- مزايا الإدارة الشاملة:
- تعزز سير العمل القابل للتخصيص كفاءة الاستجابة للحوادث.
- تقلل الإجراءات الآلية التدخل اليدوي، ما يتيح لفريقك التركيز على المهام الاستراتيجية.
- توفر الحماية في الوقت الفعلي معالجة التهديدات بسرعة، ما يقلل خطر الخروقات.
الاستجابة الاستباقية للتهديدات
الإجراءات الآلية
يؤتمت Defender XDR الاستجابة للتهديدات من خلال دمج البيانات من مصادر أمنية متعددة. تتيح هذه القدرة تنفيذ إجراءات احتواء ومعالجة سريعة، ما يقلل بشكل ملحوظ الحاجة إلى التدخل اليدوي. وخلافًا لنماذج الأمان الهجينة التقليدية التي تعمل غالبًا بمعزل عن بعضها، يُبسّط Defender XDR عملية الاستجابة ويجعلها أكثر كفاءة.
- أثر الأتمتة:
- تؤدي أزمنة الاستجابة السريعة إلى تقليل عدد الهجمات الناجحة.
- تخفف الأتمتة العبء عن فرق الأمان، ما يتيح لها تخصيص الموارد بفعالية أكبر.
الاكتشاف في الوقت الفعلي
يُعد الاكتشاف في الوقت الفعلي حجر الزاوية في قدرات Defender XDR. تراقب المنصة بيئتك باستمرار، وتحدد التهديدات فور ظهورها. يتيح لك هذا النهج الاستباقي الاستجابة بسرعة، ما يقلل الضرر المحتمل.
- رؤى من دراسة الحالة:
دراسة الحالة أداة الاكتشاف زمن الاكتشاف الأولي زمن الاحتواء عدد نقاط النهاية المتأثرة هجوم فدية EDR 20 دقيقة ساعتان 150 هجوم فدية XDR 10 دقائق 30 دقيقة 50 تهديد داخلي EDR 15 دقيقة ساعة واحدة 2 غيغابايت تهديد داخلي XDR 5 دقائق 20 دقيقة 0 غيغابايت
توضح هذه الإحصاءات فعالية Defender XDR في تقليل أزمنة الاكتشاف والاحتواء، ما يُبرز تفوقه على النماذج التقليدية.
تكاليف الأمان الهجين
التكاليف الخفية
أوجه القصور في الاستجابة
غالباً ما تؤدي البيئات الأمنية الهجينة إلى تكاليف خفية قد تؤثر تأثيراً كبيراً في ميزانيتكم. ويمكن أن تنشأ أوجه القصور في الاستجابة عن عوامل متعددة، منها تعقيد إدارة أدوات متعددة والحاجة إلى مراقبة مستمرة. وتُظهر الأبحاث أن 94% من المؤسسات تُبلغ عن هدر في إنفاقها على السحابة العامة. ويقدّر ما يقارب النصف أن أكثر من 25% من ميزانيتهم تضيع بسبب أوجه القصور.
- أوجه القصور الشائعة:
- التكاليف الخفية المرتبطة بخدمات السحابة، مثل رسوم الخروج للبيانات ورسوم طلبات واجهات البرمجة، غالباً ما تمر دون أن تُلاحظ.
- تتطلب إدارة البيئات الهجينة اتصالات شبكية متعددة، مما قد يرفع نفقات التشغيل.
| التكلفة الخفية | الوصف |
|---|---|
| تحديات قابلية التوسع | مع نمو احتياجات الأمان، تتطلب الأنظمة التقليدية غالباً استثمارات كبيرة في أجهزة إضافية وتهيئات معقدة للتوسع، مما يؤدي إلى تكاليف غير متوقعة. |
| الصيانة المستمرة | تستلزم صيانة الأنظمة التقليدية تكاليف دائمة للتشغيل وإدارة البيانات والترقيات المحتملة، وهذه التكاليف تتراكم مع الوقت. |
| نفقات مراقبة الموظفين | تؤدي حاجة الموظفين إلى مراقبة التغذيات إلى رفع تكاليف العمالة وتحويل الموارد عن مهام أخرى، فتضيف إلى الإجمالي تكلفة الحفاظ على الأمان. |
| مخاوف الأمن السيبراني | يتطلب ضمان أمان الأنظمة التقليدية مراقبة وتحديثات مستمرة، وهذا قد يكون مكلفاً ومعقداً، ويسهم في ارتفاع نفقات التشغيل. |
| رسوم تراخيص البرمجيات | غالباً ما تنطوي الأنظمة التقليدية على تكاليف متكررة لترقيات البرمجيات والميزات الإضافية، وقد تؤثر تأثيراً كبيراً في إجمالي تكلفة الملكية. |
استنزاف الموارد
يمكن أن يكون استنزاف الموارد المرتبط بالأمان الهجين كبيراً. فالمؤسسات تجد غالباً نفسها مضطرة إلى تخصيص مزيد من الكوادر والموارد المالية لإدارة أنظمة متباينة. وهذا التحويل يمكن أن يعيق قدرتكم على التركيز على المبادرات الاستراتيجية.
- أبرز الإحصائيات:
- تجاوز 62% من قادة تقنية المعلومات ميزانيات تخزين السحابة في العام الماضي، وأُنفق 49% من إجمالي فواتير تخزين الكائنات السحابية على الرسوم لا على سعة التخزين.
- غالباً ما تواجه المؤسسات التي تشغّل خدمات سحابية متعددة أوجه قصور تشغيلية، تؤدي إلى ارتفاع التكاليف.
الوفورات مع Defender XDR
انخفاض مخاطر الاختراق
يمكن أن يحقق التحول إلى Microsoft Defender XDR وفورات كبيرة عبر تقليل مخاطر الاختراق. وتتيح إمكانات الكشف الفوري في المنصة تحديد التهديدات واحتواءها بسرعة أكبر. هذا النهج الاستباقي يقلل الأثر المالي لحوادث الأمان.
| الجانب الإسهامي | الشرح |
|---|---|
| زمن اكتشاف واستجابة أسرع (MTTD/MTTR) | يساعد الترابط المدعوم بالذكاء الاصطناعي والاحتواء الآلي على اكتشاف التهديدات واحتوائها قبل تصاعدها. |
| انخفاض مخاطر الاختراق وبرامج الفدية | الاكتشاف المبكر للحالات الشاذة يحد من الحركة الجانبية داخل الشبكة ويقلل أثر الهجمات. |
| عائد استثمار أعلى على الأدوات القائمة | يربط XDR منصات الأمان القائمة ببعضها، مما يعزز فعاليتها دون تكاليف إضافية. |
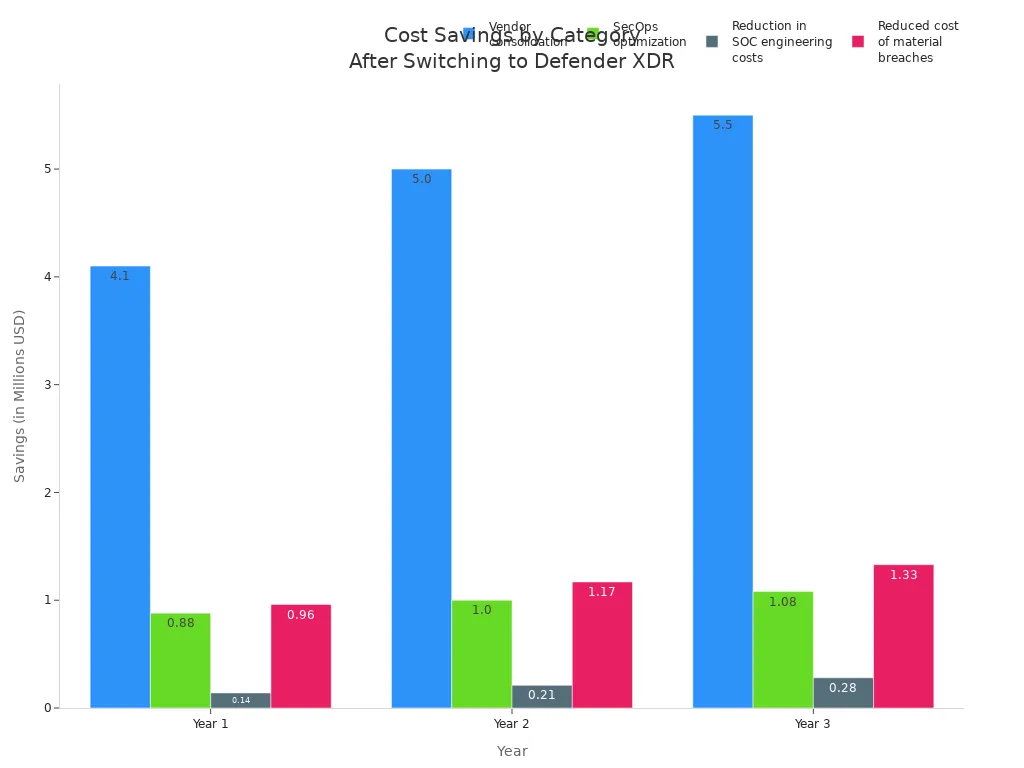
تُبلغ المؤسسات التي انتقلت إلى Defender XDR عن وفورات كبيرة في التكاليف. فعلى مدى ثلاث سنوات، تحقق قيمة حالية إجمالية معدّلة بالمخاطر تبلغ نحو 17.8 مليون دولار.
| فئة وفورات التكلفة | وفورات السنة الأولى | وفورات السنة الثانية | وفورات السنة الثالثة | إجمالي الوفورات | القيمة الحالية |
|---|---|---|---|---|---|
| توحيد الموردين | 4.1 مليون دولار | 5.0 مليون دولار | 5.5 مليون دولار | 14.6 مليون دولار | 12.0 مليون دولار |
| تحسين عمليات SecOps | 0.88 مليون دولار | 1.0 مليون دولار | 1.08 مليون دولار | 3.0 مليون دولار | 2.44 مليون دولار |
| تخفيض تكاليف هندسة مركز العمليات الأمنية (SOC) | 0.14 مليون دولار | 0.21 مليون دولار | 0.28 مليون دولار | 0.63 مليون دولار | 0.51 مليون دولار |
| تخفيض تكلفة الخروقات الجسيمة | 0.96 مليون دولار | 1.17 مليون دولار | 1.33 مليون دولار | 3.47 مليون دولار | 2.84 مليون دولار |
| الإجمالي | 6.1 مليون دولار | 7.4 مليون دولار | 8.2 مليون دولار | 21.7 مليون دولار | 17.8 مليون دولار |
تحسين الكفاءة
يعزز Defender XDR الكفاءة التشغيلية عبر تبسيط عمليات الأمان. وتقلل الأتمتة الحاجة إلى التدخل اليدوي، مما يتيح لفريقكم التركيز على المهام الاستراتيجية بدلاً من المراقبة الروتينية. وهذا التحول لا يوفر الوقت فحسب، بل يقلل أيضاً التكلفة الإجمالية لإدارة الأمان.
- فوائد تحسين الكفاءة:
- يمكن للمؤسسات تحقيق قدرات مشابهة لقدرات المؤسسات الكبرى دون الحاجة إلى موظفين إضافيين.
- تتيح الأتمتة أوقات استجابة أسرع، ما يؤدي إلى انخفاض عدد الهجمات الناجحة.
قصص النجاح مع Defender XDR
التطبيقات الواقعية
أمثلة من القطاعات
نفّذت مؤسسات في قطاعات متنوعة Microsoft Defender XDR بنجاح، ما يُظهر مرونته وفعاليته. فعلى سبيل المثال، انتقلت مؤسسة مالية رائدة من بنية أمنية مجزأة إلى Defender XDR. أتاح هذا التحول توحيد أدوات الأمان وتبسيط عمليات الاستجابة للحوادث. وبالمثل، أفاد مزوّد رعاية صحية بتحسينات ملحوظة في رصد التهديدات وأوقات الاستجابة بعد اعتماد Defender XDR.
الفوائد القابلة للقياس
إن الفوائد القابلة للقياس لتطبيق Defender XDR مقنعة للغاية. أفادت منظمات بتحقيق عائد استثمار (ROI) لافت بلغ 242% على مدى ثلاث سنوات. وبلغت القيمة الحالية الصافية (NPV) نحو 12.6 مليون دولار، ما يُظهر المزايا المالية لهذا الحل الأمني الموحّد.
| الوصف | القيمة |
|---|---|
| العائد على الاستثمار (ROI) على مدى ثلاث سنوات | 242% |
| صافي القيمة الحالية (NPV) | 12.6 مليون دولار |
| متوسط الوقت للإقرار (MTTA) | انخفض من 30 دقيقة إلى 15 دقيقة |
| متوسط وقت الحل (MTTR) | انخفض من ما يصل إلى 3 ساعات إلى أقل من ساعة واحدة |
| إجمالي الفوائد للأعمال على مدى ثلاث سنوات | 17.8 مليون دولار |
| وفورات التكلفة من توحيد الموردين | تصل إلى 12 مليون دولار |
| وفورات من تحسين عمليات SecOps | 2.4 مليون دولار |
| انخفاض تكلفة الاختراقات الأمنية الجسيمة | 2.8 مليون دولار |
| متوسط مدة استرداد الاستثمار | أقل من 6 أشهر |
الدروس المستفادة
المزالق الشائعة
واجهت مؤسسات تنتقل إلى Defender XDR عدة مزالق شائعة. ومن أبرز المشكلات التردد في استبدال الحلول القديمة. يتردد كثيرون في الابتعاد عن أدوات الأمان القديمة، ما قد يؤدي إلى ثغرات أمنية. كما تشكّل المخاوف بشأن التكامل الآمن مع الأنظمة القائمة تحدياً. ويمكن لقيود الموارد أن تعيق النشر الفعّال لأدوات الأمان الجديدة وإدارتها.
| المزالق الشائعة | الوصف |
|---|---|
| التردد في استبدال الحلول القديمة | تتردد المؤسسات غالباً في الابتعاد عن أدوات الأمان القديمة، ما قد يؤدي إلى ثغرات أمنية. |
| المخاوف بشأن التكامل الآمن | قد تكون هناك مخاوف بشأن مدى تكامل الحلول الجديدة مع الأنظمة القائمة بأمان. |
| قيود الموارد | قد تعيق الموارد المحدودة النشر الفعّال لأدوات الأمان الجديدة وإدارتها. |
أفضل الممارسات
لتحقيق أقصى استفادة من Defender XDR، ينبغي للمؤسسات اعتماد أفضل الممارسات. يتيح توحيد الأدوات إعادة توجيه الميزانية نحو الابتكار وتوظيف مزيد من المحللين. ويحقق النهج الموحّد عائداً أعلى على الاستثمار مقارنةً بالحلول المجزأة. كما تؤدي العمليات المبسطة إلى تقليل جهود الاستجابة للحوادث، ما يوفّر نحو 2.4 مليون دولار من تكاليف العمالة في SecOps على مدى ثلاث سنوات.
- أفضل الممارسات الرئيسية:
- تبنَّ استراتيجية أمنية موحّدة لتعزيز الكفاءة.
- استثمر في تدريب فرق الأمن للاستفادة الكاملة من إمكانات Defender XDR.
- راجع النهج الأمنية وحدّثها بانتظام لتتوافق مع التهديدات المتطورة.
مستقبل الأمن السيبراني: ما بعد النماذج الهجينة
مشهد التهديدات المتطور
تعقيد الهجمات
يستمر المشهد المتغير للتهديدات في التطور، ما يفرض تحديات كبيرة على نماذج الأمان الهجينة. يستخدم مجرمو الإنترنت اليوم تقنيات متطورة يصعب على الدفاعات التقليدية التصدي لها. فعلى سبيل المثال، تنفّذ وكلاء الذكاء الاصطناعي المستقلون هجمات إلكترونية متعددة المراحل بتدخل بشري محدود. ينفّذ هؤلاء الوكلاء عمليات الاستطلاع، ويكتشفون الثغرات، ويشغّلون الاستغلالات بسرعة الآلة. ونتيجة لذلك، تواجه المؤسسات عدداً متزايداً من الهجمات التي تتجاوز إجراءات الأمان التقليدية.
- الاتجاهات الرئيسية في تعقيد الهجمات:
- ارتفعت حملات التصيد الاحتيالي المولّدة بالذكاء الاصطناعي بشكل ملحوظ، مع زيادة بنسبة 46% في المحتوى المولّد بالذكاء الاصطناعي.
- تتضمن هجمات برامج الفدية غالباً اليوم سرقة البيانات وتكتيكات الابتزاز المزدوج.
- تستخدم التهديدات المستمرة المتقدمة (APTs) تكتيكات لا تستطيع الجدران النارية التقليدية اكتشافها.
دور الذكاء الاصطناعي
يؤدي الذكاء الاصطناعي دوراً مزدوجاً في المشهد المتغير للتهديدات. فبينما يعزز إجراءات الأمان، فإنه يمكّن المهاجمين أيضاً. تفيد المؤسسات بأن 72% منها تواجه مخاطر سيبرانية متزايدة مرتبطة بالذكاء الاصطناعي. ويبرز ذلك الحاجة إلى حلول أمنية قوية قادرة على التكيف مع هذه التحديات الجديدة.
| الإحصائية الوصف | النسبة المئوية | السنة |
|---|---|---|
| الشركات التي تتعرض لهجمات داخلية متكررة | 48% | 2024 |
| المؤسسات التي أبلغت عن زيادة المخاطر السيبرانية المرتبطة بالذكاء الاصطناعي | 72% | 2024 |
| الشركات التي زادت جهود تدريب موظفيها | 51% | 2024 |
اعتماد حلول شاملة
أهمية التكامل
لمواجهة تعقيدات التهديدات الحديثة، يجب على المؤسسات تبني حلول أمنية شاملة. يقوم نهج موحّد، مثل Microsoft Defender XDR، بتجميع الإشارات من منتجات متعددة، ما يوفر رؤية شاملة للأمان عبر نقاط النهاية والهويات وتطبيقات السحابة. يعزز هذا التكامل قدرات الكشف والاستجابة، ويتيح لك التعامل مع التهديدات بفعالية أكبر.
- فوائد التكامل:
- تحسّن الإدارة المركزية الرؤية على أنشطة الأمان.
- يعزز ربط الحوادث عبر المنتجات تحليل التهديدات.
- تسرّع أتمتة احتواء الهجمات جهود الاستجابة.
التحسين المستمر
التحسين المستمر ضروري في مواجهة تطور التهديدات. يجب على المؤسسات مراجعة نهج الأمان وتحديثها بانتظام للتكيف مع التحديات الجديدة. وتجسّد بنية الثقة المعدومة (ZTA) هذا النهج، إذ تعمل وفق مبدأ "لا تثق أبداً، وتحقق دائماً". يضمن هذا الإطار فحص كل تفاعل، ما يوفر أماناً قوياً في بيئة موزعة.
- اعتبارات رئيسية للتحسين المستمر:
- معالجة إرهاق التنبيهات والنقاط العمياء الناتجة عن تعدد أدوات الأمان.
- التركيز على الكفاءة التشغيلية لتقليل الوقت والموارد المهدورة.
- ضمان الامتثال للوائح التنظيمية عبر البيئات الهجينة.
باعتماد موقف استباقي ودمج حلول شاملة، يمكنك تعزيز وضعك الأمني والتنقل بفعالية في تعقيدات المشهد الحديث للتهديدات.
تُمثّل نماذج الأمان الهجينة تحديات كبيرة تعيق الحماية الفعّالة من التهديدات الحديثة. فـتعقيد هذه الأنظمة وتشتّت الرؤية فيها يخلقان ثغرات يمكن للمهاجمين استغلالها. ومن أبرز المشكلات تباين النهج، ونموذج المسؤولية المشتركة الذي يصعّب تحديد المسؤولية والمساءلة. في المقابل، يوفّر اعتماد Defender XDR حلاً موحّدًا يدمج بيانات التهديدات، ويؤتمت الاستجابات، ويمنح رؤية شاملة. وكما ناقشنا في حلقات المجتمع، لا تتحقق الحماية الفورية الحقيقية إلا عند كسر العزلة بين هذه الأدوات. والانتقال إلى هذه المنصة المتقدمة لا يعزز وضعك الأمني فحسب، بل يحقق أيضًا عائدًا قابلًا للقياس على الاستثمار، ما يجعله خطوة ضرورية للمؤسسات التي تسعى إلى حماية أصولها بفعالية. ولاستكشاف هذه المفاهيم بعمق والاستماع إلى استراتيجيات عملية من الميدان، لا تفوّت الاستماع إلى الحلقة المرافقة Unify Hybrid Security with Microsoft Defender XDR.
الأسئلة المتداولة
ما هو Defender XDR؟
Defender XDR حلٌّ أمني موحّد من Microsoft يدمج أدوات أمان متعددة. يوفّر كشفًا فوريًا للتهديدات واستجابةً آلية للحوادث، ما يعزز وضعك الأمني في المؤسسة.
كيف يحسّن Defender XDR الاستجابة للحوادث؟
يُبسّط Defender XDR الاستجابة للحوادث من خلال أتمتة الإجراءات وتوفير لوحة معلومات مركزية. يتيح هذا التكامل لفريق الأمان الاستجابة للتهديدات بسرعة وفعالية.
هل يمكن لـ Defender XDR تقليل إرهاق التنبيهات؟
نعم، يقلّل Defender XDR إرهاق التنبيهات من خلال تجميع التنبيهات القادمة من مصادر متعددة في عرض واحد. يساعدك ذلك على ترتيب أولويات التهديدات الحقيقية، ويقلل احتمال تفويت الحوادث الحرجة.
هل Defender XDR مناسب للبيئات الهجينة؟
بالتأكيد! صُمّم Defender XDR للعمل بسلاسة عبر البيئات الهجينة، إذ يدمج إجراءات الأمان للبنية التحتية المحلية والسحابية على حد سواء.
كيف يعزز Defender XDR الرؤية؟
يعزز Defender XDR الرؤية من خلال توفير عرض شامل لحوادث الأمان عبر جميع المجالات. يتيح لك هذا التكامل تتبّع التهديدات بفعالية أكبر والاستجابة لها بسرعة.
ما الفوائد المالية لاستخدام Defender XDR؟
يمكن أن يؤدي استخدام Defender XDR إلى وفورات كبيرة في التكاليف من خلال تقليل مخاطر الاختراق وتحسين الكفاءة التشغيلية. وتُبلغ مؤسسات كثيرة عن عائد استثمار مرتفع بعد الانتقال إلى هذا الحل.
كيف يمكنني تطبيق Defender XDR في مؤسستي؟
لتطبيق Defender XDR، قيّم أدوات الأمان الحالية، وخطّط للتكامل، ودرّب فريق الأمان. وتوفّر Microsoft موارد ودعمًا لتسهيل عملية الانتقال.
ما القطاعات الأكثر استفادة من Defender XDR؟
يفيد Defender XDR قطاعات متعددة، منها الخدمات المالية والرعاية الصحية وتجارة التجزئة. وأي مؤسسة تواجه تحديات أمنية معقدة يمكنها الاستفادة من إمكاناته لتعزيز الحماية.