 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
ハイブリッド セキュリティ モデルが危険な死角を生む理由
By Mirko Peters ·
ポッドキャストへようこそ。エンタープライズ セキュリティ アーキテクチャについての継続的な詳細解説です。最新のIT環境を管理しているなら、ほぼ確実にハイブリッドな環境の中で仕事をしているはずです。しかし、最新のエピソードでも取り上げたとおり、そのハイブリッドな現実には隠れたコストが伴います。見逃された脅威、アナリストの燃え尽き、そして広がり続ける死角という形で支払うコストです。この投稿では、これらのテーマを掘り下げ、従来のハイブリッド セキュリティ モデルがなぜ行き詰まりつつあるのか、そして現代の組織がどのようにそのギャップを埋めているのかを解説します。
Automatically translated with AI from the original post. Read the English original
ポッドキャストへようこそ。エンタープライズ セキュリティ アーキテクチャについての継続的な詳細解説です。最新のIT環境を管理しているなら、ほぼ確実にハイブリッドな環境の中で仕事をしているはずです。しかし、最新のエピソードでも取り上げたとおり、そのハイブリッドな現実には隠れたコストが伴います。見逃された脅威、アナリストの燃え尽き、そして広がり続ける死角という形で支払うコストです。この投稿では、これらのテーマを掘り下げ、従来のハイブリッド セキュリティ モデルがなぜ行き詰まりつつあるのか、そして現代の組織がどのようにそのギャップを埋めているのかを解説します。
この議論の音声版にすぐ進むには、注目のポッドキャスト エピソード Unify Hybrid Security with Microsoft Defender XDR をぜひお聴きください。
ハイブリッド セキュリティの課題
複雑さとサイロ化
複数のダッシュボード
ハイブリッド セキュリティ モデルでは、運用の複雑さが生じがちです。さまざまなベンダーの複数のダッシュボードを管理し、それぞれが異なるデータ形式と機能を提示している状況に直面するかもしれません。このような分断はセキュリティ態勢をさらに複雑にします。サイロ化されたツールを統合する必要性は、大きな課題を生みます。たとえば、ハイブリッド環境では、オンプレミスとクラウドの両方のインフラストラクチャにわたってセキュリティ制御を拡張する必要があります。この二重の責任は、一貫したポリシーを適用し、統合上のギャップを管理しなければならないセキュリティ チームにとって過大な負担となることがあります。
- 統合の複雑さ: 異なるベンダーの多数のセキュリティ ツールを統合することは、技術的に困難な場合があります。各ツールには固有のAPIとデータ形式があるため、一貫性のあるセキュリティ プラットフォームを構築するのは容易ではありません。
- 可視性のギャップ: テレメトリの形式が一貫していないと、脅威の検出と対応が遅れる可能性があります。組織の大多数(75%)が2026年までにハイブリッド クラウド戦略を採用すると予想されていますが、クラウド環境全体を完全に可視化できていると報告しているのはわずか23%です。
分断されたツール
ハイブリッド セキュリティ モデルでサイロ化されたツールに依存すると、ポリシーが一貫しなくなる可能性が高まります。この不整合は、脅威の見逃しや インシデント対応の遅延につながりかねません。セキュリティ ツール同士の連携がうまくいかないと、防御に死角が生じるおそれがあります。これらのツールの管理の複雑さは、包括的な可視性の欠如を招き、攻撃者が各領域の隙間を突く余地を与えてしまいます。
見逃される脅威
アラート疲れ
アラート疲れは、ハイブリッド セキュリティ環境における重大な問題です。組織は1日平均でほぼ3,000件のセキュリティ アラートを受け取っています。近年はアラート量が減少傾向にあるものの、アラートの63%は依然として未対応のままです。この膨大な量のアラートによって、セキュリティ オペレーション センター(SOC)のアナリストが本当の脅威を見逃してしまうことがあります。調査によると、アラート疲れは平均検出時間(MTTD)と平均対応時間(MTTR)の増加を招き、侵害のリスクを高めることが示されています。
- 対応への影響: アラート疲れは、トリアージのコストを数十億単位に膨らませ、アナリストの燃え尽きを引き起こします。検出ツールを増やすほど問題は悪化し、悪用可能なセキュリティのギャップが生まれます。
可視性の欠如
ハイブリッド環境における可視性の欠如は、脅威の見逃しに直接つながります。分断された可視性は、ポリシーの不整合と インシデント対応の遅延の可能性を高めます。複数のセキュリティ ツールへの依存は、ハイブリッド クラウド環境全体のセキュリティ管理を困難にすることがあります。最近のレポートでは、組織が機能の重複や手作業のプロセスに悩まされることが多く、その結果として脅威を見逃す事態が生じうると指摘されています。
| 脅威の種類 | 統計 |
|---|---|
| 内部脅威の発生頻度 | 組織の74%が、内部者による攻撃の増加を報告しています。 |
| 被害の深刻度 | 内部脅威による被害は、外部脅威の20倍にもなります。 |
| 平均的な侵害コスト | 侵害1件あたり450万ドルです。 |
Defender XDR が不可欠な理由
統合型のセキュリティソリューション
ツールの統合
Defender XDR は、さまざまなセキュリティ領域を統合する統合型のセキュリティソリューションです。サイロ化されたツールによって生じるギャップへの対応にも役立ちます。メール、ID、エンドポイント、クラウドアプリケーションを統合することで、一貫性のあるセキュリティアプローチを実現できます。この統合により、環境全体にわたる脅威をより効果的に管理できます。
- 統合のメリット:
- さまざまなセキュリティ領域にまたがる保護のギャップを解消します。
- 潜在的な脅威の可視性が高まり、より迅速な検出と対応が可能になります。
- 単一のインターフェイスでセキュリティの監視と管理を行えるため、複雑さが軽減されます。
Defender XDR の統合ダッシュボードでは、1つのインターフェイスからデジタル環境全体を監視できます。この全体的な視点は、効果的なインシデントの追跡に欠かせません。複数のダッシュボードを切り替える手間なく、脅威を迅速に特定して対応できます。
| 機能 | メリット |
|---|---|
| 一元的な可視化 | すべてのアクセスポイントにわたる脅威を統合的に把握でき、検出精度が向上します。 |
| 自動調査 | マシンのスピードで脅威に対応し、対応時間を大幅に短縮します。 |
| 効率化されたインシデント管理 | 複数のプラットフォームを行き来する必要がなくなり、ワークフローが最適化されて対応が迅速になります。 |
包括的なインシデント管理
Defender XDR を使うと、インシデント管理の効率が高まります。ワークフローを効率化し、組織のニーズに合わせて対応をカスタマイズできます。この柔軟性により、脅威の即時隔離を行うか、詳細な調査のためにアラートを出すかなど、自動対応を調整できます。
- 包括的な管理のメリット:
- カスタマイズ可能なワークフローによって、インシデント対応の効率が向上します。
- 自動化されたアクションによって手作業の介入が減り、チームは戦略的な業務に集中できます。
- リアルタイムの保護により脅威に速やかに対処でき、侵害のリスクを減らせます。
能動的な脅威への対応
自動化されたアクション
Defender XDR は、さまざまなセキュリティソースのデータを統合して脅威への対応を自動化します。この機能により、迅速な封じ込めと修復を実行でき、手作業による介入を大幅に減らせます。単独で動作することの多い従来のハイブリッドセキュリティモデルとは対照的に、Defender XDR は対応プロセスを効率化し、より効果的なものにします。
- 自動化の効果:
- 対応時間が短いほど、攻撃の成功件数は減少します。
- 自動化によりセキュリティチームの負担が減り、リソースをより効果的に配分できます。
リアルタイム検出
リアルタイム検出は、Defender XDR の中核となる機能です。プラットフォームは環境を継続的に監視し、脅威の出現をすぐに特定します。この能動的なアプローチにより、迅速に対応して潜在的な被害を最小限に抑えられます。
- ケーススタディからの示唆:
ケーススタディ 検出ツール 初回検出までの時間 封じ込めまでの時間 影響を受けたエンドポイント数 ランサムウェア攻撃 EDR 20分 2時間 150 ランサムウェア攻撃 XDR 10分 30分 50 内部脅威 EDR 15分 1時間 2 GB 内部脅威 XDR 5分 20分 0 GB
これらの統計は、従来のモデルと比べた優位性とともに、検出と封じ込めの時間を短縮する Defender XDR の効果を示しています。
ハイブリッドセキュリティのコストへの影響
見えにくいコスト
対応の非効率性
ハイブリッドなセキュリティ環境では、予算に大きく影響する隠れたコストが生じがちです。対応の非効率は、複数のツールを管理する複雑さや、絶え間ない監視の必要性など、さまざまな要因から生まれます。ある調査では、公共クラウドへの支出について組織の94%が無駄があると報告しています。また、約半数の組織が、予算の25%以上が非効率によって失われていると見積もっています。
- 一般的な非効率:
- クラウドサービスに伴う隠れたコスト(エグレス料金やAPIリクエスト料金など)は、見過ごされがちです。
- ハイブリッド環境の管理には複数のネットワーク接続が必要になり、運用費用が増える可能性があります。
| 隠れたコスト | 説明 |
|---|---|
| スケーラビリティの課題 | セキュリティ要件が拡大すると、従来のシステムでは拡張のために追加のハードウェア投資や複雑な構成変更が必要になることが多く、想定外のコストにつながります。 |
| 継続的な保守 | 従来のシステムでは、保守、データ管理、将来的なアップグレードなどに継続的なコストがかかり、時間とともに積み重なっていきます。 |
| 監視要員の費用 | フィードを監視するスタッフが必要になると人件費が増え、他の業務にリソースを割けなくなります。これがセキュリティ維持の総費用をさらに押し上げます。 |
| サイバーセキュリティof上の懸念 | 従来のシステムのセキュリティを確保するには、継続的な監視と更新が必要です。これにはコストと複雑さが伴い、運用費用の増加要因になります。 |
| ソフトウェアライセンス料 | 従来のシステムでは、ソフトウェアのアップグレードや追加機能に対して定期的な費用が発生することが多く、総所有コスト(TCO)に大きく影響します。 |
リソースの消耗
ハイブリッドセキュリティに伴うリソースの消耗は大きくなり得ます。組織は、分散したシステムを管理するために、人員と財源の割り当てを増やさざるを得ないことがよくあります。この振り分けにより、戦略的な取り組みに集中する力が損なわれかねません。
- 主な統計:
- IT責任者の62%が過去1年間にクラウドストレージの予算を超過しており、クラウドオブジェクトストレージの請求額全体の49%が、ストレージ容量ではなく料金に充てられています。
- 複数のクラウドサービスを運用している組織は、運用上の非効率に直面し、コストが増加しがちです。
Defender XDRによるコスト削減
侵害リスクの低減
Microsoft Defender XDRに移行することで、侵害リスクを減らし、大幅なコスト削減が見込めます。このプラットフォームのリアルタイム検出機能により、脅威の特定と封じ込めを迅速に行えます。この先回りのアプローチによって、セキュリティインシデントによる財務的な影響を最小限に抑えられます。
| 貢献の側面 | 説明 |
|---|---|
| MTTD/MTTRの短縮 | AIによる相関分析と自動封じ込めにより、脅威が深刻化する前に検出し、封じ込めます。 |
| 侵害およびランサムウェアのリスク低減 | 異常の早期検出により横方向の移動が抑えられ、攻撃の影響が小さくなります。 |
| 既存ツールのROI向上 | XDRは既存のセキュリティ基盤を連携させ、追加費用をかけずに有効性を高めます。 |
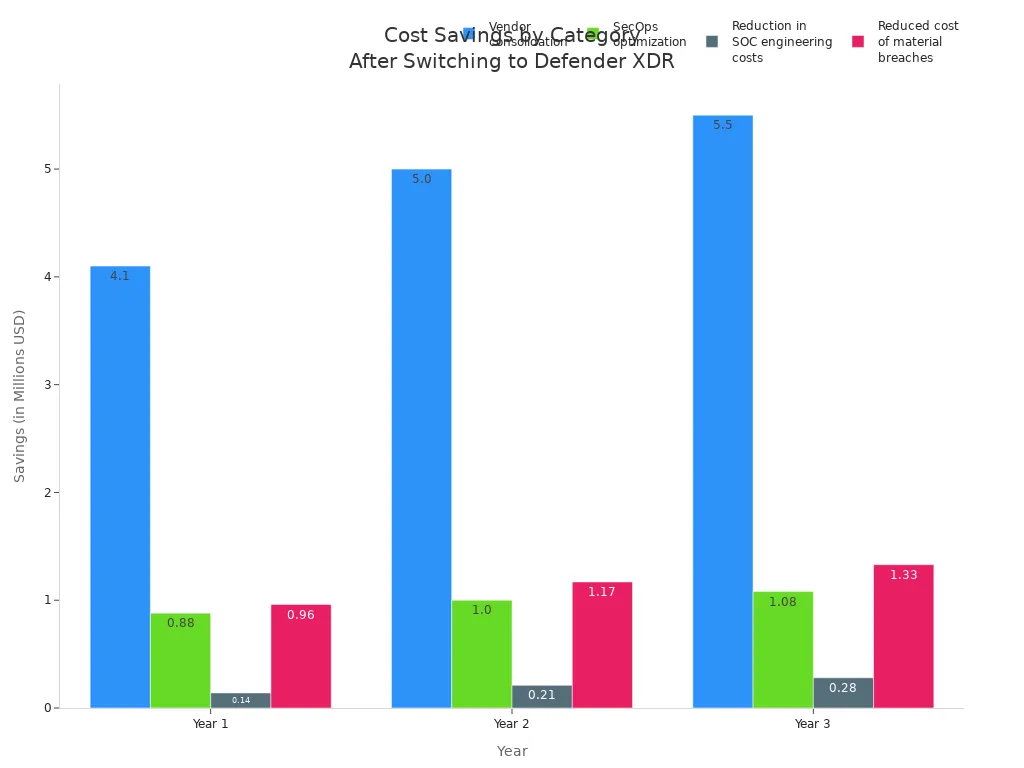
Defender XDRへ移行した組織は、大きなコスト削減を実感しています。3年間で、リスク調整後の現在価値の合計は約1,780万ドルに達します。
| コスト削減のカテゴリ | 1年目の削減額 | 2年目の削減額 | 3年目の削減額 | 削減額の合計 | 現在価値 |
|---|---|---|---|---|---|
| ベンダー統合 | 410万ドル | 500万ドル | 550万ドル | 1,460万ドル | 1,200万ドル |
| SecOps の最適化 | 88万ドル | 100万ドル | 108万ドル | 300万ドル | 244万ドル |
| SOCエンジニアリングコストの削減 | 14万ドル | 21万ドル | 28万ドル | 63万ドル | 51万ドル |
| 重大な侵害の損失コストの削減 | 96万ドル | 117万ドル | 133万ドル | 347万ドル | 284万ドル |
| 合計 | 610万ドル | 740万ドル | 820万ドル | 2,170万ドル | 1,780万ドル |
効率性の向上
Defender XDRは、セキュリティプロセスを合理化することで運用効率を高めます。自動化によって手作業による対応の必要性が減り、チームは定型的な監視ではなく戦略的な業務に集中できます。これにより時間を節約できるだけでなく、セキュリティ管理全体のコストも抑えられます。
- 効率性向上のメリット:
- 組織は、人員を増やさなくても、大企業に近い能力を手に入れることができます。
- 自動化によって対応時間が短縮され、攻撃が成功する件数の減少につながります。
Defender XDR の成功事例
実際の導入事例
業界別の事例
さまざまな業界の組織が、Microsoft Defender XDR を導入して成果を上げており、その汎用性と有効性が示されています。たとえば、ある大手金融機関は、分散したセキュリティ環境から Defender XDR に移行しました。これにより、セキュリティツールを統合し、インシデント対応のプロセスを効率化できました。同様に、ある医療機関は、Defender XDR の導入後に脅威の検出と対応時間が大幅に改善したと報告しています。
測定可能な効果
Defender XDR を導入することによる測定可能な効果は、非常に魅力的です。多くの組織が、3年間で投資収益率 (ROI) が 242% に達したと報告しています。正味現在価値 (NPV) は 1,260 万ドル に達しており、この統合型セキュリティソリューションの財務上のメリットを示しています。
| 効果の内容 | 値 |
|---|---|
| 3年間の投資収益率 (ROI) | 242% |
| 正味現在価値 (NPV) | 1,260 万ドル |
| 平均確認時間 (MTTA) | 30 分から 15 分に短縮 |
| 平均解決時間 (MTTR) | 最大 3 時間から 1 時間未満に短縮 |
| 3年間で事業にもたらされる総効果 | 1,780 万ドル |
| ベンダー統合によるコスト削減 | 最大 1,200 万ドル |
| SecOps の最適化による節約額 | 240 万ドル |
| 重大な侵害によるコストの削減 | 280 万ドル |
| 投資回収までの平均期間 | 6 か月未満 |
得られた教訓
よくある落とし穴
Defender XDR に移行した組織は、いくつかのよくある落とし穴に直面してきました。大きな問題のひとつは、従来のソリューションを置き換えることへの抵抗感です。古いセキュリティツールから離れることをためらう組織は多く、それが脆弱性につながりかねません。既存システムとの安全な統合に関する懸念も課題となります。リソースの制約も、新しいセキュリティツールの効果的な導入と運用を妨げる要因になります。
| よくある落とし穴 | 内容 |
|---|---|
| 従来のソリューションを置き換えることへの抵抗感 | 古いセキュリティツールから離れることをためらう組織は多く、それが脆弱性につながりかねません。 |
| 安全な統合に関する懸念 | 新しいソリューションが既存システムとどの程度安全に統合できるかについて、不安を抱くことがあります。 |
| リソースの制約 | 限られたリソースは、新しいセキュリティツールの効果的な導入と運用を妨げる可能性があります。 |
ベストプラクティス
Defender XDR のメリットを最大限に引き出すために、組織はベストプラクティスを採用すべきです。ツールを統合すれば、予算をイノベーションやアナリストの採用に振り向けることができます。統合型のアプローチは、分散したソリューションと比べて高いROIをもたらします。運用が効率化されるとインシデント対応の工数が減り、3年間でSecOpsの人件費を約240万ドル節約できます。
- 重要なベストプラクティス:
- セキュリティ効率を高めるために、統合されたセキュリティ戦略を採用してください。
- Defender XDR の機能を十分に活用できるよう、セキュリティチームへのトレーニングに投資してください。
- 変化する脅威に合わせて、セキュリティポリシーを定期的に見直し、更新してください。
サイバーセキュリティの未来: ハイブリッドモデルの先へ
変化する脅威の状況
攻撃の複雑化
脅威の状況は進化し続けており、ハイブリッドなセキュリティモデルにとって大きな課題となっています。サイバー犯罪者は現在、従来の防御では対処しきれない高度な手法を用いています。たとえば、自律型のAIエージェントが、人の介在をほとんど必要とせずに多段階のサイバー攻撃を実行します。これらのエージェントは偵察、脆弱性の発見、エクスプロイトの実行を機械的な速度で行います。その結果、従来のセキュリティ対策をすり抜ける攻撃が増え続けています。
- 攻撃の複雑化における主な傾向:
- AI で生成されたフィッシングキャンペーンが急増しており、AI 生成コンテンツが 46% 増加しています。
- ランサムウェア攻撃では、データの窃取や二重の恐喝の手口を伴うことが一般的になっています。
- 高度な持続的脅威 (APT) は、従来のファイアウォールでは検出できない手法を利用します。
AI の役割
AI は、変化する脅威の状況において二面的な役割を果たします。セキュリティ対策を強化する一方で、攻撃者の能力も高めてしまいます。組織の 72% が、AI に関連してサイバーリスクが高まっていると報告しています。このことから、これらの新たな課題に適応できる堅牢なセキュリティソリューションの必要性が明らかです。
| 統計の説明 | 割合 | 年 |
|---|---|---|
| 頻繁な内部者による攻撃を経験している企業 | 48% | 2024 |
| AI に関連してサイバーリスクが増加したと報告している組織 | 72% | 2024 |
| 従業員のトレーニングへの取り組みを強化した企業 | 51% | 2024 |
包括的なソリューションの採用
統合の重要性
現代の脅威の複雑さに対処するには、組織は包括的なセキュリティソリューションを採用する必要があります。Microsoft Defender XDR のような統合的なアプローチは、さまざまな製品からのシグナルを集約し、エンドポイント、ID、クラウドアプリケーションにわたるセキュリティの全体像を提供します。この統合により検出と対応の能力が高まり、脅威へより効果的に対応できるようになります。
- 統合のメリット:
- 一元管理により、セキュリティアクティビティの可視性が向上します。
- 製品をまたいだインシデントの相関分析により、脅威の分析が強化されます。
- 攻撃の封じ込めを自動化することで、対応作業が効率化されます。
継続的な改善
進化し続ける脅威に直面するうえで、継続的な改善は不可欠です。組織は、新たな課題に対応するために、セキュリティポリシーを定期的に見直し、更新する必要があります。ゼロトラスト アーキテクチャ (ZTA) は、「決して信頼せず、常に検証する」という原則に基づいており、このアプローチの代表例です。このフレームワークにより、すべてのやり取りが精査され、分散した環境においても堅牢なセキュリティが確保されます。
- 継続的な改善に向けた主な検討事項:
- 複数のセキュリティツールが原因で生じるアラート疲れや可視性の死角に対処します。
- 運用効率に注力し、時間とリソースの無駄を減らします。
- ハイブリッド環境全体で規制への準拠を確保します。
先手を打つ姿勢を持ち、包括的なソリューションを統合することで、セキュリティの態勢を強化し、現代の脅威の状況の複雑さを効果的に乗り越えることができます。
ハイブリッドセキュリティモデルには、最新の脅威から効果的に保護するうえで大きな課題があります。これらのシステムの複雑さと可視性の分断は、攻撃者が悪用しうる脆弱性を生み出します。主な問題は、ポリシーの不統一と、責任の所在を曖昧にする責任共有モデルです。これに対し、Defender XDR を導入すると、脅威データを統合し、対応を自動化し、包括的な可視性を提供する統一的なソリューションが得られます。コミュニティの場でも話題になってきたとおり、ツールのサイロを橋渡しして初めて、真のリアルタイム保護が実現します。この高度なプラットフォームへの移行は、セキュリティ態勢を強化するだけでなく、測定可能な ROIももたらします。資産を効果的に守ろうとする組織にとって、必要な一歩といえます。これらの考え方をさらに掘り下げ、現場での実践的な戦略を聞くには、関連エピソードUnify Hybrid Security with Microsoft Defender XDRもぜひお聴きください。
よくある質問
Defender XDR とは何ですか。
Defender XDR は、Microsoft が提供する統合セキュリティソリューションで、さまざまなセキュリティツールを統合します。リアルタイムの脅威検出と自動インシデント対応を提供し、組織のセキュリティ態勢を強化します。
Defender XDR はインシデント対応をどのように改善しますか。
Defender XDR は、対応アクションを自動化し、一元化されたダッシュボードを提供することで、インシデント対応を効率化します。この統合により、セキュリティチームは脅威に迅速かつ効果的に対応できます。
Defender XDR はアラート疲れを軽減できますか。
はい、Defender XDR は、複数のソースからのアラートを単一のビューにまとめることで、アラート疲れを軽減します。これにより、本当の脅威に優先順位を付けやすくなり、重大なインシデントを見落とすリスクを抑えられます。
Defender XDR はハイブリッド環境に適していますか。
もちろんです。Defender XDR は、オンプレミスとクラウドの両方のインフラストラクチャにわたるセキュリティ対策をシームレスに統合できるよう設計されています。
Defender XDR はどのように可視性を高めますか。
Defender XDR は、すべてのドメインにわたるセキュリティインシデントを包括的に把握できるようにすることで、可視性を高めます。この統合により、脅威をより効果的に追跡し、迅速に対応できます。
Defender XDR を利用するコスト面のメリットは何ですか。
Defender XDR を利用すると、侵害リスクを減らし、運用効率を高めることで、大幅なコスト削減につながる可能性があります。このソリューションへ移行した組織からは、高い投資収益率が報告されています。
自組織に Defender XDR を導入するにはどうすればよいですか。
Defender XDR を導入するには、現在のセキュリティツールを評価し、統合を計画して、セキュリティチームを教育します。Microsoft は、スムーズな移行を支援するためのリソースとサポートを提供しています。
Defender XDR から最も恩恵を受ける業界はどこですか。
Defender XDR は、金融、医療、小売などのさまざまな業界で役立ちます。複雑なセキュリティ課題を抱える組織であれば、その機能を活用して保護を強化できます。