 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
מדוע מודל האבטחה ההיברידי שלכם יוצר נקודות עיוורון מסוכנות
By Mirko Peters ·
ברוכים הבאים לפודקאסט ולהעמקה המתמשכת שלנו בארכיטקטורת האבטחה הארגונית. אם אתם מנהלים סביבת IT מודרנית, סביר מאוד שאתם חיים בעולם היברידי. אבל כפי שאנחנו בוחנים בפרק האחרון שלנו, המציאות ההיברידית הזאת באה עם "מס" נסתר, שמשלמים בדמות איומים שלא זוהו, שחיקה של אנליסטים והתרחבות של נקודות עיוורון. במאמר הזה נרחיב את הנושאים האלה, ונפרק לגורמים מדוע מודלי האבטחה ההיברידיים המסורתיים מתפרקים, וכיצד אר
Automatically translated with AI from the original post. Read the English original
ברוכים הבאים לפודקאסט ולהעמקה המתמשכת שלנו בארכיטקטורת האבטחה הארגונית. אם אתם מנהלים סביבת IT מודרנית, סביר מאוד שאתם חיים בעולם היברידי. אבל כפי שאנחנו בוחנים בפרק האחרון שלנו, המציאות ההיברידית הזאת באה עם "מס" נסתר, שמשלמים בדמות איומים שלא זוהו, שחיקה של אנליסטים והתרחבות של נקודות עיוורון. במאמר הזה נרחיב את הנושאים האלה, ונפרק לגורמים מדוע מודלי האבטחה ההיברידיים המסורתיים מתפרקים, וכיצד ארגונים מודרניים מצליחים לסגור את הפער.
כדי להיכנס ישירות לקובץ השמע המלווה לדיון הזה, הקפידו להאזין לפרק הפודקאסט המומלץ שלנו: Unify Hybrid Security with Microsoft Defender XDR.
החסרונות של אבטחה היברידית
מורכבות ובידוד מערכות
לוחות בקרה מרובים
מודלי אבטחה היברידיים מובילים לעיתים קרובות למורכבות תפעולית. ייתכן שתמצאו את עצמכם מנהלים לוחות בקרה מרובים של ספקים שונים, שכל אחד מהם מציג פורמטים ויכולות נתונים שונים. הפיצול הזה מסבך את מצב האבטחה שלכם. הצורך לאחד את הכלים המבודדים האלה יוצר אתגרים משמעותיים. לדוגמה, סביבות היברידיות מחייבות אתכם ללהרחיב את בקרות האבטחה הן על תשתיות מקומיות והן על תשתיות ענן. אחריות כפולה זו עלולה להעמיס על צוותי האבטחה, שנדרשים לאכוף מדיניות עקבית ולנהל פערי אינטגרציה.
- מורכבות אינטגרציה: איחוד כלי אבטחה רבים מספקים שונים יכול להיות תובעני מבחינה טכנית. לכל כלי יש ממשקי API ופורמטים של נתונים ייחודיים, ולכן קשה ליצור פלטפורמת אבטחה אחידה ומגובשת.
- פערי נראות: פורמטים לא עקביים של טלמטריה יכולים לעכב את זיהוי האיומים והתגובה אליהם. צפוי שרוב משמעותי מהארגונים (75%) יאמצו אסטרטגיות ענן היברידיות עד 2026, ובכל זאת רק 23% מהם מדווחים על נראות מלאה על סביבות הענן שלהם.
כלים מפוצלים
הסתמכות על כלים מבודדים במודלי אבטחה היברידיים מגדילה את הסבירות למדיניות לא עקבית. חוסר העקביות הזה עלול להוביל לאיומים שלא זוהו ולעיכוב בתגובה לתקריות. כאשר כלי אבטחה אינם מתקשרים זה עם זה בצורה יעילה, אתם מסתכנים ביצירת נקודות עיוורון בהגנות שלכם. מורכבות ניהול הכלים האלה עלולה להוביל להיעדר נראות מקיפה, ולאפשר לתוקפים לנצל פערים בין תחומים שונים.
איומים שלא זוהו
עייפות מהתראות
עייפות מהתראות היא בעיה קריטית בסביבות אבטחה היברידיות. ארגונים מקבלים בממוצע כמעט 3,000 התראות אבטחה מדי יום. למרות ירידה בנפח ההתראות בשנים האחרונות, 63% מההתראות עדיין נותרות ללא מענה. נפח עצום זה עלול לגרום לאנליסטים של מרכז הפעולות האבטחתי (SOC) לפספס איומים אמיתיים. מחקרים מצביעים על כך שעייפות מהתראות מובילה לעלייה בזמן הממוצע לזיהוי (MTTD) ובזמן הממוצע לתגובה (MTTR), ומגדילה את הסיכון לפריצות.
- השפעה על התגובה: עייפות מהתראות גוררת עלויות מיון של מיליארדים ושחיקה של אנליסטים. ככל שארגונים מפעילים יותר כלי זיהוי, הבעיה מחריפה ויוצרת פערי אבטחה שניתנים לניצול.
היעדר נראות
היעדר נראות בסביבות היברידיות תורם באופן ישיר לאיומים שלא זוהו. נראות מפוצלת מגדילה את הסבירות למדיניות לא עקבית ולעיכוב בתגובה לתקריות. ההסתמכות על כלי אבטחה מרובים עלולה להקשות על ניהול האבטחה בסביבות ענן היברידיות. דו"ח אחרון הצביע על כך שארגונים מתקשים לעיתים קרובות עם פונקציונליות חופפת ותהליכים ידניים, מה שעלול להוביל לאיומים שלא זוהו.
| סוג ראיה | נתון סטטיסטי |
|---|---|
| תדירות איומים מבפנים | 74% מהארגונים מדווחים על עלייה בהתקפות מבפנים. |
| חומרת הנזק | איומים מבפנים גורמים לנזק פי 20 מאיומים מבחוץ. |
| עלות ממוצעת לפריצה | 4.5 מיליון דולר לכל פריצה. |
למה Defender XDR הכרחי
פתרון אבטחה מאוחד
שילוב הכלים
Defender XDR מספק פתרון אבטחה מאוחד שמשלב תחומי אבטחה שונים, וסוגר את הפערים שנוצרים מכלים מבודדים. על ידי איחוד ההגנה על הדואר, הזהויות, נקודות הקצה ואפליקציות הענן, Defender XDR מבטיח גישה אחידה ומגובשת לאבטחה. השילוב הזה מאפשר לכם לנהל איומים באופן יעיל יותר בכל הנוף הדיגיטלי שלכם.
- היתרונות המרכזיים של השילוב:
- מבטל פערי הגנה בין תחומי האבטחה השונים.
- משפר את הנראות לאיומים פוטנציאליים, ומאפשר זיהוי ותגובה מהירים יותר.
- מפחית מורכבות באמצעות ממשק יחיד לניטור ולניהול האבטחה.
לוח המחוונים המאוחד של Defender XDR מאפשר לכם לנטר את כל הסביבה הדיגיטלית מממשק אחד. תצוגה הוליסטית זו חיונית למעקב אחר אירועים ביעילות, ומאפשרת לזהות ולהגיב לאיומים במהירות, בלי להתפזר בין לוחות מחוונים מרובים.
| תכונה | תועלת |
|---|---|
| נראות מרוכזת | מספקת תצוגה מאוחדת של איומים על פני כל נקודות הגישה, ומשפרת את דיוק הזיהוי. |
| חקירה אוטומטית | מגיבה לאיומים במהירות מכונה, ומקצרת משמעותית את זמני התגובה. |
| ניהול אירועים מיועל | מבטלת את הצורך לעבור בין פלטפורמות מרובות, ומייעלת את תהליכי העבודה לתגובה מהירה יותר. |
ניהול אירועים מקיף
עם Defender XDR, ניהול האירועים נעשה יעיל יותר. הפלטפורמה מאפשרת לייעל תהליכי עבודה ולהתאים אישית תגובות לצרכי הארגון שלכם. הגמישות הזו עוזרת לכם להתאים תגובות אוטומטיות, בין אם תבחרו בבידוד מיידי של איומים ובין אם בהתראות לחקירה נוספת.
- יתרונות הניהול המקיף:
- תהליכי עבודה הניתנים להתאמה אישית משפרים את יעילות תגובה לאירועים.
- פעולות אוטומטיות מצמצמות התערבות ידנית, ומאפשרות לצוות שלכם להתמקד במשימות אסטרטגיות.
- הגנה בזמן אמת מבטיחה טיפול מהיר באיומים, ומפחיתה את הסיכון לפריצות.
תגובה יזומה לאיומים
פעולות אוטומטיות
Defender XDR מפעיל תגובה לאיומים באופן אוטומטי על ידי שילוב נתונים ממקורות אבטחה שונים. היכולת הזו מאפשרת פעולות מהירות לבלימה ולתיקון, ומצמצמת משמעותית את הצורך בהתערבות ידנית. בניגוד למודלים היברידיים מסורתיים, שפועלים לרוב בבידוד, Defender XDR מייעל את תהליך התגובה ובכך הופך אותו ליעיל יותר.
- השפעת האוטומציה:
- זמני תגובה מהירים מובילים לפחות התקפות מוצלחות.
- אוטומציה מפחיתה את העומס על צוותי האבטחה, ומאפשרת להם להקצות משאבים באופן יעיל יותר.
זיהוי בזמן אמת
זיהוי בזמן אמת הוא אבן יסוד ביכולות של Defender XDR. הפלטפורמה מנטרת את הסביבה שלכם באופן רציף, ומזהה איומים ברגע שהם צצים. הגישה היזומה הזו מאפשרת לכם להגיב במהירות ולמזער נזק פוטנציאלי.
- תובנות ממחקר מקרה:
מחקר מקרה כלי זיהוי זמן זיהוי ראשוני זמן בלימה מספר נקודות קצה שנפגעו מתקפת כופרה EDR 20 דקות 2 שעות 150 מתקפת כופרה XDR 10 דקות 30 דקות 50 איום מבפנים EDR 15 דקות שעה אחת 2 GB איום מבפנים XDR 5 דקות 20 דקות 0 GB
הנתונים האלה ממחישים את יעילותו של Defender XDR בקיצור זמני הזיהוי והבלימה, ומדגימים את עליונותו על פני מודלים מסורתיים.
השלכות העלות של אבטחה היברידית
עלויות נסתרות
חוסר יעילות בתגובה
סביבות אבטחה היברידיות מובילות לעיתים קרובות לעלויות נסתרות שעלולות לפגוע באופן משמעותי בתקציב שלכם. חוסר יעילות בתגובה יכול לנבוע from גורמים שונים, ביניהם המורכבות של ניהול כלים מרובים והצורך במעקב רציף. מחקרים מראים ש94% מהארגונים מדווחים על בזבוז בהוצאות שלהם על ענן ציבורי. כמעט מחצית מהם מעריכים שיותר מ-25% מהתקציב שלהם הולך לאיבוד עקב חוסר יעילות.
- חוסר יעילות נפוץ:
- עלויות נסתרות הקשורות לשירותי ענן, כגון דמי יציאה (egress) ודמי בקשות API, נוטות להישאר ללא זיהוי.
- ניהול סביבות היברידיות דורש חיבורי רשת מרובים, מה שעלול להגדיל את ההוצאות התפעוליות.
| עלות נסתרת | תיאור |
|---|---|
| אתגרי מדרגיות | ככל שצרכי האבטחה גדלים, מערכות מסורתיות דורשות לרוב השקעות משמעותיות בחומרה נוספת ותצורות מורכבות כדי להתרחב, מה שמוביל לעלויות בלתי צפויות. |
| תחזוקה שוטפת | תחזוקת מערכות מסורתיות כרוכה בעלויות מתמשכות לתחזוקה, לניהול נתונים ולשדרוגים אפשריים, שעלולות להצטבר לאורך זמן. |
| הוצאות מעקב אחר עובדים | הצורך של צוות במעקב אחר הפידים מגדיל את עלויות העבודה ומסיט משאבים ממשימות אחרות, ותורם להוצאה הכוללת של תחזוקת האבטחה. |
| חששות בתחום הסייבר | הבטחת אבטחתן של מערכות מסורתיות דורשת ניטור ועדכונים מתמשכים, שעלולים להיות יקרים ומורכבים, ותורמים להוצאות תפעוליות גבוהות יותר. |
| דמי רישוי תוכנה | מערכות מסורתיות כרוכות לעיתים קרובות בעלויות חוזרות לשדרוגי תוכנה ותכונות נוספות, שעלולות להשפיע באופן משמעותי על העלות הכוללת של הבעלות. |
שחיקת משאבים
שחיקת המשאבים הכרוכה באבטחה היברידית יכולה להיות משמעותית. ארגונים רבים מוצאים את עצמם מקצים יותר כוח אדם ומשאבים כספיים לניהול מערכות מפוזרות. הסטת משאבים זו עלולה לפגוע ביכולתכם להתמקד ביוזמות אסטרטגיות.
- נתונים מרכזיים:
- 62% ממנהלי IT חרגו מתקציבי אחסון הענן שלהם בשנה האחרונה, ו-49% מכלל חשבונות אחסון האובייקטים בענן הוצאו על עמלות ולא על קיבולת אחסון.
- ארגונים המפעילים שירותי ענן מרובים נתקלים לעיתים קרובות בחוסר יעילות תפעולית, שמוביל לעלויות גבוהות יותר.
חיסכון עם Defender XDR
צמצום סיכוני פריצה
המעבר ל-Microsoft Defender XDR יכול להוביל לחיסכון משמעותי באמצעות צמצום סיכוני פריצה. יכולות הזיהוי בזמן אמת של הפלטפורמה מאפשרות איתור מהיר יותר והכלה של איומים. גישה פרואקטיבית זו ממזערת את ההשפעה הכלכלית של אירועי אבטחה.
| היבט התרומה | הסבר |
|---|---|
| MTTD/MTTR מהיר יותר | קורלציה מונעת AI והכלה אוטומטית מסייעות לזהות ולהכיל איומים לפני שהם מסלימים. |
| הפחתת סיכוני פריצה ורansomware | זיהוי מוקדם של חריגות מגביל תנועה רוחבית ומפחית את השפעת ההתקפות. |
| החזר השקעה גבוה יותר על כלים קיימים | XDR מחבר פלטפורמות אבטחה קיימות, ומשפר את יעילותן ללא עלויות נוספות. |
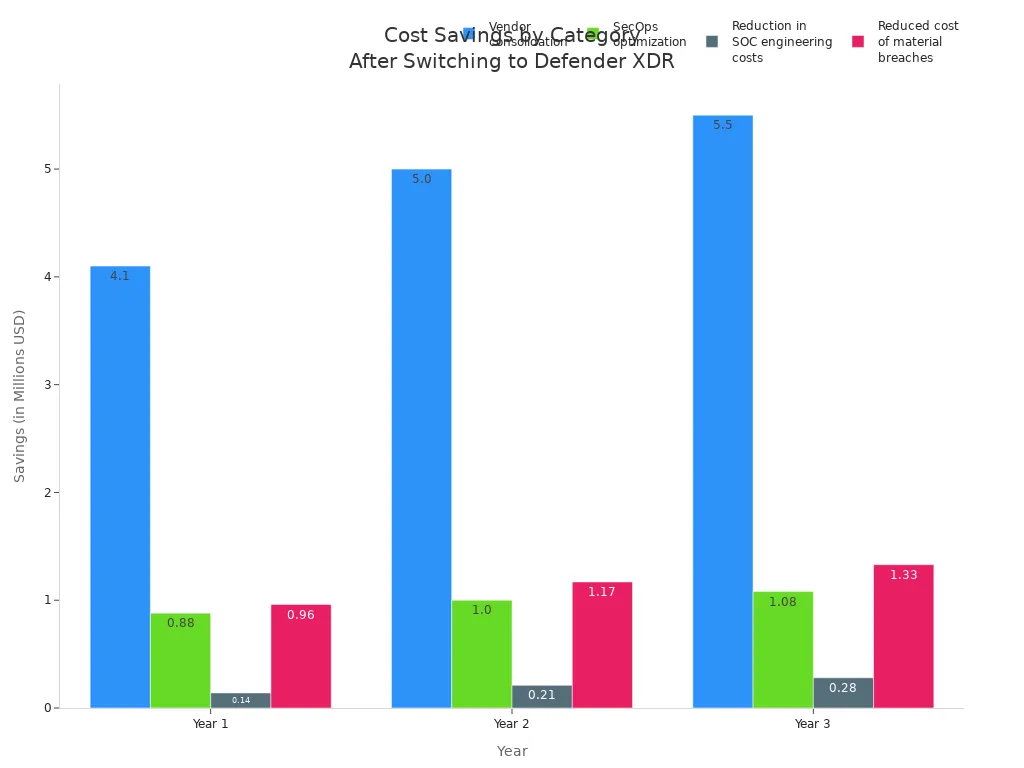
ארגונים שעברו ל-Defender XDR מדווחים על חיסכון משמעותי בעלויות. לאורך שלוש שנים, הם מממשים ערך נוכחי מתואם סיכון כולל של כ-17.8 מיליון דולר.
| קטגוריית חיסכון בעלויות | חיסכון בשנה 1 | חיסכון בשנה 2 | חיסכון בשנה 3 | סך החיסכון | ערך נוכחי |
|---|---|---|---|---|---|
| איחוד ספקים | 4.1 מיליון דולר | 5.0 מיליון דולר | 5.5 מיליון דולר | 14.6 מיליון דולר | 12.0 מיליון דולר |
| אופטימיזציה של SecOps | 0.88 מיליון דולר | 1.0 מיליון דולר | 1.08 מיליון דולר | 3.0 מיליון דולר | 2.44 מיליון דולר |
| הפחתה בעלויות הנדסת SOC | 0.14 מיליון דולר | 0.21 מיליון דולר | 0.28 מיליון דולר | 0.63 מיליון דולר | 0.51 מיליון דולר |
| הפחתה בעלות של פריצות מהותיות | 0.96 מיליון דולר | 1.17 מיליון דולר | 1.33 מיליון דולר | 3.47 מיליון דולר | 2.84 מיליון דולר |
| סה"כ | 6.1 מיליון דולר | 7.4 מיליון דולר | 8.2 מיליון דולר | 21.7 מיליון דולר | 17.8 מיליון דולר |
שיפור יעילות
Defender XDR משפר את היעילות התפעולית באמצעות ייעול תהליכי אבטחה. אוטומציה מפחיתה את הצורך בהתערבות ידנית, ומאפשרת לצוות להתמקד במשימות אסטרטגיות במקום במעקב שגרתי. שינוי זה לא רק חוסך זמן אלא גם מפחית את העלות הכוללת של ניהול האבטחה.
- יתרונות השיפור ביעילות:
- ארגונים יכולים להשיג יכולות דומות לאלו של ארגונים גדולים, מבלי להזדקק לכוח אדם נוסף.
- אוטומציה מאפשרת זמני תגובה מהירים יותר, וכתוצאה מכך פחות התקפות מוצלחות.
סיפורי הצלחה עם Defender XDR
יישומים מהעולם האמיתי
דוגמאות מהתעשייה
ארגונים מענפים שונים יישמו בהצלחה את Microsoft Defender XDR, וזה מעיד על הגמישות והאפקטיביות שלו. לדוגמה, מוסד פיננסי מוביל עברממערך אבטחה מפוצל אל Defender XDR. המעבר הזה אִפשר לו לאחד את כלי האבטחה שלו ולייעל את תהליכי התגובה לאירועים. באופן דומה, ספק שירותי בריאות דיווח על שיפורים משמעותיים בזיהוי איומים ובזמני התגובה לאחר שאימץ את Defender XDR.
תועלות מדידות
התועלות המדידות של היישום של Defender XDR משכנעות מאוד. ארגונים דיווחו על תשואה על ההשקעה (ROI) מרשימה של 242% לאורך שלוש שנים. הערך הנוכחי נקי (NPV) הגיע ל-12.6 מיליון דולר, וזה ממחיש את היתרונות הכלכליים של פתרון אבטחה מאוחד זה.
| תיאור התועלת | ערך |
|---|---|
| תשואה על ההשקעה (ROI) לאורך שלוש שנים | 242% |
| ערך נוכחי נקי (NPV) | 12.6 מיליון דולר |
| זמן ממוצע לאישור קבלת התראה (MTTA) | ירד מ-30 דקות ל-15 דקות |
| זמן ממוצע לפתרון (MTTR) | ירד מעד 3 שעות לפחות משעה |
| סך התועלות לעסק לאורך שלוש שנים | 17.8 מיליון דולר |
| חיסכון בעלויות מאיחוד ספקים | עד 12 מיליון דולר |
| חיסכון מאופטימיזציה של SecOps | 2.4 מיליון דולר |
| עלות מופחתת של פרצות אבטחה מהותיות | 2.8 מיליון דולר |
| זמן ממוצע להחזר ההשקעה | פחות מ-6 חודשים |
לקחים שנלמדו
מכשולים נפוצים
ארגונים שעוברים ל-Defender XDR נתקלו במספר מכשולים נפוצים. בעיה מרכזית אחת היא ההיסוס להחליף פתרונות מדור קודם. רבים מהססים לעזוב כלי אבטחה מיושנים, וזה עלול להוביל לפגיעויות. חששות לגבי שילוב מאובטח עם מערכות קיימות מהווים אתגר נוסף. מגבלות משאבים יכולות לעכב פריסה וניהול יעילים של כלי אבטחה חדשים.
| מכשולים נפוצים | תיאור |
|---|---|
| היסוס להחליף פתרונות מדור קודם | ארגונים מהססים לעתים קרובות לעזוב כלי אבטחה מיושנים, וזה עלול להוביל לפגיעויות. |
| חששות משילוב מאובטח | עלולים להתעורר חששות לגבי מידת השילוב המאובטח של פתרונות חדשים עם המערכות הקיימות. |
| מגבלות משאבים | משאבים מוגבלים עלולים לעכב פריסה וניהול יעילים של כלי אבטחה חדשים. |
שיטות עבודה מומלצות
כדי למקסם את היתרונות של Defender XDR, כדאי לאמץ שיטות עבודה מומלצות. איחוד כלים מאפשר להקצות מחדש את התקציב לחדשנות ולגיוס אנליסטים נוספים. גישה מאוחדת מניבה ROI גבוה יותר בהשוואה לפתרונות מפוצלים. תפעול יעיל מוביל להפחתת המאמץ בתגובה לאירועים, וחוסך כ-2.4 מיליון דולר בעלות העבודה של SecOps לאורך שלוש שנים.
- שיטות עבודה מומלצות מרכזיות:
- אמצו אסטרטגיית אבטחה מאוחדת כדי לשפר את היעילות.
- השקיעו בהכשרה לצוותי האבטחה כדי לנצל את מלוא היכולות של Defender XDR.
- בדקו ועדכנו מדיניות אבטחה באופן קבוע כדי להתאים אותה לאיומים המתפתחים.
עתיד אבטחת הסייבר: מעבר למודלים היברידיים
נוף איומים מתפתח
מורכבות התקיפות
נוף האיומים ממשיך להתפתח ומציב אתגרים משמעותיים בפני מודלים של אבטחה היברידית. פושעי סייבר משתמשים כיום בטכניקות מתוחכמות שההגנות המסורתיות מתקשות להתמודד איתן. לדוגמה, סוכני AI אוטונומיים מבצעים מתקפות סייבר רב-שלביות כמעט ללא התערבות אנושית. סוכנים אלה מבצעים סיור, מאתרים פגיעויות ומנצלים אותן במהירות של מכונה. כתוצאה מכך, ארגונים מתמודדים עם מספר גדל והולך של מתקפות שעוקפות אמצעי אבטחה קונבנציונליים.
- מגמות מרכזיות במורכבות המתקפות:
- קמפיינים של פישינג שנוצרו באמצעות AI זינקו, עם עלייה של 46% בתוכן שנוצר באמצעות AI.
- מתקפות כופרה כוללות לעתים קרובות גם ייצוא נתונים וטקטיקות של סחיטה כפולה.
- איומים מתמשכים מתקדמים (APTs) משתמשים בטקטיקות שחומות אש מסורתיות אינן מסוגלות לזהות.
תפקידו של AI
AI ממלא תפקיד כפול בנוף האיומים המתפתח. בעוד שהוא משפר את אמצעי האבטחה, הוא גם מעצים את התוקפים. ארגונים מדווחים כי 72% מהם נתונים לסיכוני סייבר מוגברים הקשורים ל-AI. זה מדגיש את הצורך בפתרונות אבטחה חזקים שיכולים להסתגל לאתגרים החדשים האלה.
| נתון תיאור | אחוז | שנה |
|---|---|---|
| עסקים שחווים מתקפות פנימיות תכופות | 48% | 2024 |
| ארגונים המדווחים על סיכוני סייבר מוגברים הקשורים ל-AI | 72% | 2024 |
| חברות שהגדילו את מאמצי ההדרכה של העובדים | 51% | 2024 |
אימוץ פתרונות מקיפים
חשיבות האינטגרציה
כדי להתמודד עם המורכבות של האיומים המודרניים, ארגונים חייבים לאמץ פתרונות אבטחה מקיפים. גישה מאוחדת, כמו Microsoft Defender XDR, מאחדת אותות ממוצרים שונים ומספקת תמונה מקיפה של האבטחה על פני נקודות קצה, זהויות ויישומי ענן. אינטגרציה זו משפרת את יכולות הזיהוי והתגובה, ומאפשרת לכם להגיב לאיומים באופן יעיל יותר.
- יתרונות האינטגרציה:
- ניהול מרוכז משפר את הנראות לפעילויות אבטחה.
- קורלציה של אירועים בין מוצרים משפרת את ניתוח האיומים.
- אוטומציה של בלימת מתקפות מייעלת את מאמצי התגובה.
שיפור מתמיד
שיפור מתמיד חיוני מול איומים מתפתחים. ארגונים חייבים לבחון ולעדכן באופן קבוע את מדיניות האבטחה שלהם כדי להסתגל לאתגרים חדשים. ארכיטקטורת Zero Trust (ZTA) ממחישה גישה זו, שכן היא פועלת על פי העיקרון "לעולם אל תסמוך, תמיד אמת." מסגרת זו מבטיחה שכל אינטראקציה עוברת בדיקה, ומספקת אבטחה חזקה בנוף מבוזר.
- שיקולים מרכזיים לשיפור מתמיד:
- יש לטפל בעייפות מהתראות ובנקודות עיוורון שנגרמות מכלי אבטחה מרובים.
- יש להתמקד ביעילות תפעולית כדי לצמצם בזבוז זמן ומשאבים.
- יש להבטיח עמידה בתקנות לאורך סביבות היברידיות.
על ידי אימוץ גישה פרואקטיבית ושילוב פתרונות מקיפים, תוכלו לחזק את תנוחת האבטחה שלכם ולנווט בהצלחה במורכבות של נוף האיומים המודרני.
מודלי אבטחה היברידיים מציבים אתגרים משמעותיים שמקשים על הגנה יעילה מפני איומים מודרניים. המורכבות והראות המפוצלת של מערכות אלה יוצרות פרצות שתוקפים יכולים לנצל. בין הבעיות המרכזיות: מדיניות לא עקבית ומודל אחריות משותפת שמסבך את עניין הדין וחשבון. לעומת זאת, אימוץ Defender XDR מציע פתרון מאוחד שמשלב נתוני איומים, מבצע תגובות אוטומטיות ומספק ראות מקיפה. כפי שדנו בקהילה שלנו, הגנה אמיתית בזמן אמת אפשרית רק כשגשרים על הסילואים הכלי-תוכנתיים. המעבר לפלטפורמה המתקדמת הזו לא רק משפר את תנוחת האבטחה שלכם, אלא גם מניב החזר השקעה מדיד, ולכן הוא צעד הכרחי עבור ארגונים שרוצים להגן על הנכסים שלהם ביעילות. כדי להעמיק בנושאים האלה ולשמוע אסטרטגיות מעשיות מהשטח, הקשיבו לפרק הנלווה Unify Hybrid Security with Microsoft Defender XDR.
שאלות נפוצות
מהו Defender XDR?
Defender XDR הוא פתרון אבטחה מאוחד של Microsoft שמשלב כלי אבטחה שונים. הוא מספק זיהוי איומים בזמן אמת ותגובה אוטומטית לאירועים, ומחזק את תנוחת האבטחה של הארגון שלכם.
כיצד Defender XDR משפר את התגובה לאירועים?
Defender XDR מייעל את התגובה לאירועים באמצעות אוטומציה של פעולות ולוח מחוונים מרכזי. השילוב הזה מאפשר לצוות האבטחה שלכם להגיב לאיומים במהירות וביעילות.
האם Defender XDR יכול להפחית עייפות התראות?
כן, Defender XDR מפחית עייפות התראות על ידי איחוד ההתראות ממקורות מרובים לתצוגה אחת. כך קל יותר לתעדף איומים אמיתיים ולהפחית את הסיכון לפספס אירועים קריטיים.
האם Defender XDR מתאים לסביבות היברידיות?
בהחלט! Defender XDR נבנה לעבוד בצורה חלקה בסביבות היברידיות, ומשלב אמצעי אבטחה הן לתשתיות מקומיות והן לתשתיות ענן.
כיצד Defender XDR משפר את הראות?
Defender XDR משפר את הראות על ידי מתן תצוגה מקיפה של אירועי אבטחה בכל התחומים. השילוב הזה מאפשר לכם לעקוב אחר איומים בצורה יעילה יותר ולהגיב במהירות.
אילו יתרונות עלות יש לשימוש ב-Defender XDR?
שימוש ב-Defender XDR יכול להניב חיסכון משמעותי בעלויות, על ידי הפחתת הסיכון לפריצות ושיפור היעילות התפעולית. ארגונים מדווחים על החזר השקעה גבוה לאחר המעבר לפתרון הזה.
כיצד אפשר ליישם את Defender XDR בארגון שלי?
כדי ליישם את Defender XDR, הערכו את כלי האבטחה הקיימים, תכננו את האינטגרציה והדרכו את צוות האבטחה. Microsoft מספקת משאבים ותמיכה שמסייעים במעבר חלק.
אילו תעשיות מרוויחות הכי הרבה מ-Defender XDR?
Defender XDR מועיל לתעשיות שונות, כולל פיננסים, בריאות וקמעונאות. כל ארגון שמתמודד עם אתגרי אבטחה מורכבים יכול למנף את היכולות שלו להגנה משופרת.