 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por qué los servidores de salto tradicionales están quedando obsoletos
By Mirko Peters ·
¡Bienvenido de nuevo al blog! Si alguna vez has gestionado infraestructura en la nube, seguramente conoces el ritual clásico de configurar un jump box, o bas…
Automatically translated with AI from the original post. Read the English original
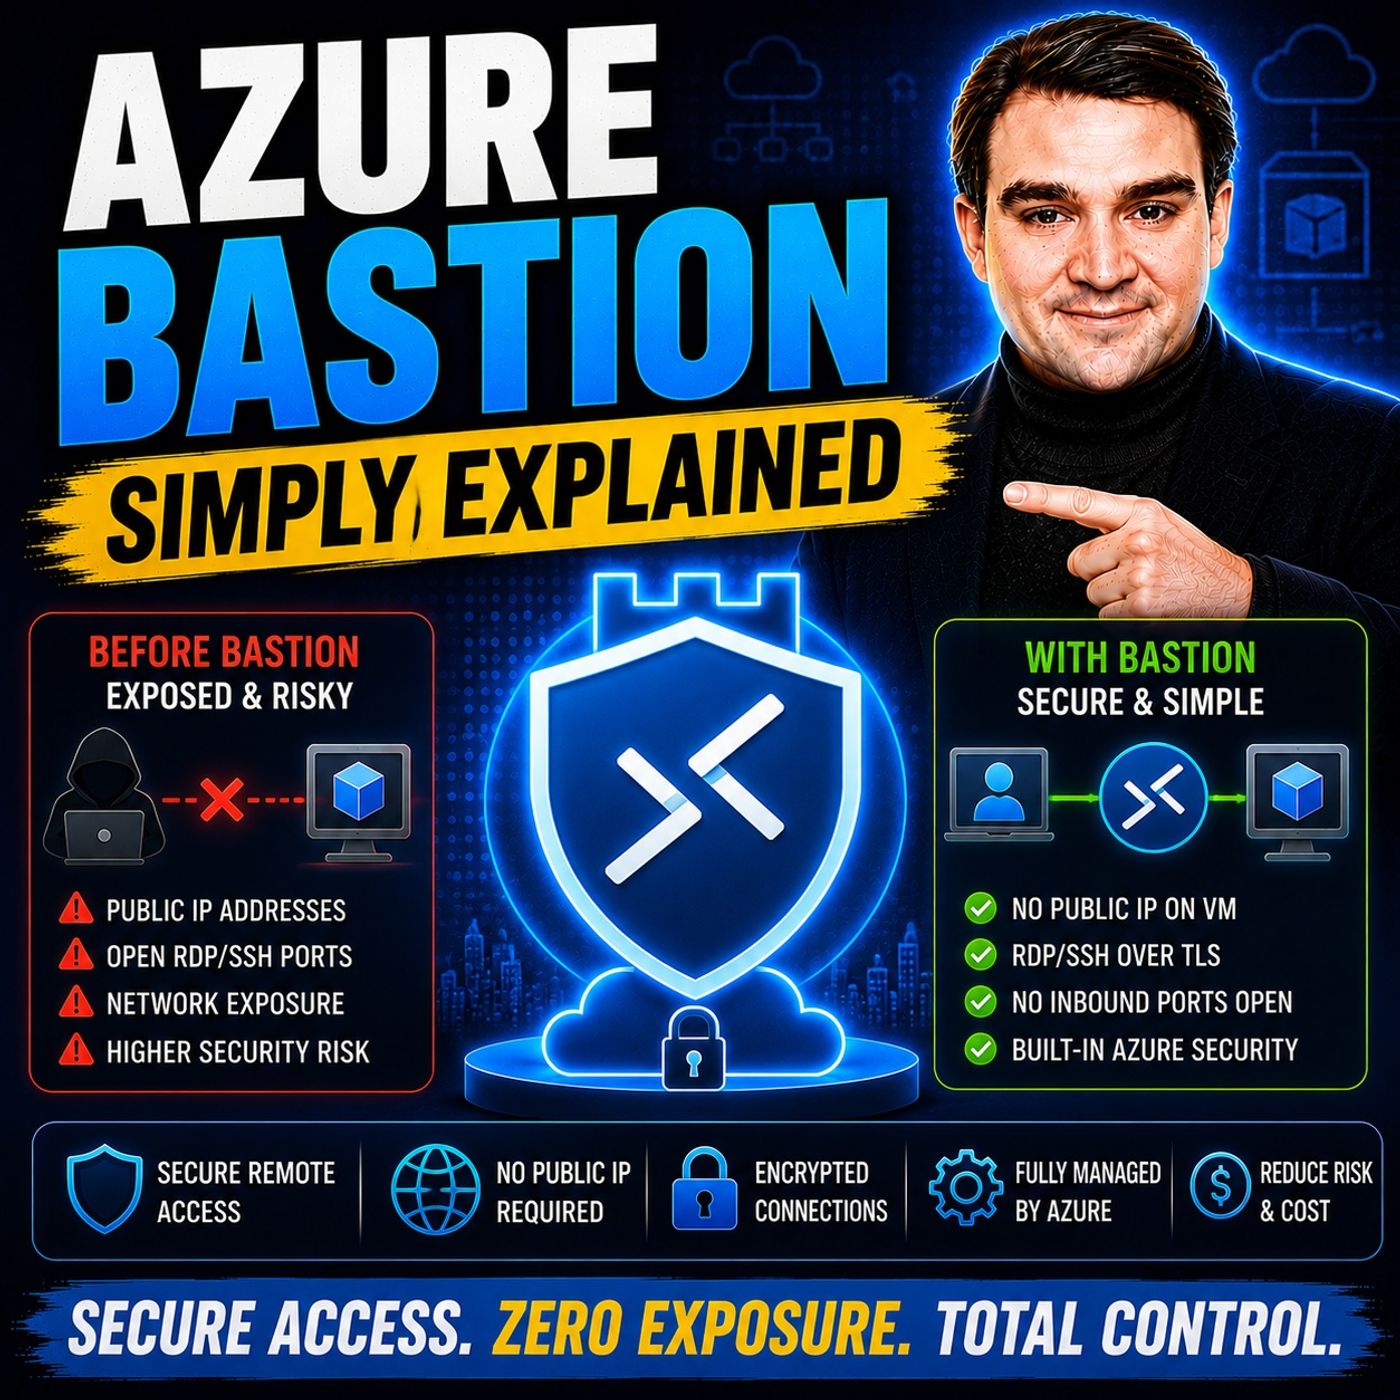
¡Bienvenido de nuevo al blog! Si alguna vez has administrado infraestructura en la nube, sin duda conoces el ritual clásico de configurar un jump box, o host bastión. Durante décadas, estas máquinas virtuales han sido los guardianes de nuestras redes internas, actuando como el único punto intermedio entre la internet abierta y nuestra infraestructura sensible en el backend. Pero a medida que las ciberamenazas se vuelven cada vez más sofisticadas, mantener estas rutas administrativas tradicionales se está convirtiendo en un riesgo enorme. En esta publicación completa vamos a analizar a fondo por qué los jump servers heredados se están volviendo obsoletos con rapidez, los fallos de seguridad inherentes a las arquitecturas clásicas y cómo las soluciones PaaS modernas, como Azure Bastion, están transformando de raíz el acceso administrativo.
Si quieres profundizar en este tema y escuchar un desglose práctico y directo de cómo funciona esta tecnología en el mundo real, no dejes de revisar el episodio de podcast relacionado: Azure Bastion - Simply Explained.
Ahora, veamos la evolución de la seguridad del acceso a la nube, exploremos la mecánica de las alternativas PaaS modernas y analicemos con detalle por qué abandonar los jump boxes tradicionales ya no es solo una recomendación, sino una necesidad absoluta.
La evolución y los peligros de los jump servers heredados
Para entender por qué los jump servers tradicionales están cayendo en desuso, primero debemos ver qué son realmente y por qué se crearon en primer lugar. Históricamente, los administradores necesitaban una forma de gestionar máquinas virtuales que se ejecutan en redes privadas sin exponer cada una de ellas directamente a la internet pública. La solución fue el jump box: una máquina virtual reforzada y dedicada, colocada en el perímetro de la red y equipada con una dirección IP pública. Los administradores se conectaban a este jump box mediante Remote Desktop Protocol (RDP) o Secure Shell (SSH), se autenticaban y, desde allí, saltaban a otras máquinas virtuales internas.
Aunque este modelo funcionaba bastante bien en la era de los centros de datos, arrastra graves fallos de seguridad cuando se traslada sin más a la nube. En primer lugar está el problema de la superficie de ataque. Cualquier recurso que tenga una dirección IP pública en internet es visible de inmediato para botnets automatizadas y actores maliciosos que escanean puertos las 24 horas del día, los 7 días de la semana. Si el puerto RDP (3389) o SSH (22) de tu jump server está abierto a la internet pública, aunque esté restringido mediante grupos de seguridad de red, estás invitando a ataques de fuerza bruta, intentos de explotación de vulnerabilidades de día cero y ataques de relleno de credenciales.
Además, los jump servers tradicionales exigen una carga administrativa constante. ¿Quién aplica los parches del sistema operativo del jump box? ¿Quién rota las credenciales de administrador? ¿Quién audita los registros de conexión para asegurarse de que un jump box comprometido no se haya convertido en una plataforma de lanzamiento para el movimiento lateral dentro de tu red virtual? En muchas organizaciones, los jump boxes se convierten en mascotas olvidadas en lugar de recursos gestionados, acumulando deuda técnica y vulnerabilidades de seguridad con el tiempo. Cuando se combinan el riesgo de exposición de IP pública, la filtración de credenciales y el pesado coste operativo de mantener otro sistema operativo más, queda claro por qué los jump servers tradicionales son una especie en extinción.
Descripción general de Azure Bastion
Entra Azure Bastion: una oferta de plataforma como servicio (PaaS) totalmente gestionada de Microsoft que redefine por completo la forma en que los administradores de la nube se conectan a sus máquinas virtuales. En lugar de aprovisionar una máquina virtual IaaS, asignarle una IP pública, gestionar su sistema operativo y preocuparte por las reglas del firewall, Azure Bastion abstrae toda esa complejidad.
Azure Bastion se despliega directamente en tu red virtual (VNet), dentro de una subred dedicada y reservada llamada AzureBastionSubnet. Gestiona la conectividad segura de RDP y SSH hacia tus máquinas virtuales de forma nativa a través del portal de Azure, todo ello sobre Transport Layer Security (TLS) en el puerto 443. Esto significa que tus máquinas virtuales de destino no necesitan direcciones IP públicas en absoluto. Pueden vivir en aislamiento total respecto a la internet pública, y aun así los administradores autorizados pueden gestionarlas con un solo clic desde un navegador web.
Características clave de Azure Bastion
Azure Bastion tiene una enorme potencia cuando hablamos de arquitectura de seguridad moderna en la nube. Estas son las funciones clave que lo convierten en un cambio de juego:
- Acceso desde el navegador: Inicia sesiones RDP y SSH totalmente interactivas directamente dentro de tu navegador web a través de Azure Portal, sin necesidad de software cliente local ni configuraciones complejas de VPN.
- Conectividad independiente de la plataforma: Tanto si tu equipo de administración usa Windows, macOS o Linux, Azure Bastion funciona sin problemas en todos los sistemas operativos cliente sin dependencias adicionales.
- Control de acceso basado en identidad: Se integra a fondo con Azure Active Directory (Microsoft Entra ID) para aplicar el control de acceso basado en roles (RBAC) y las directivas de acceso condicional, garantizando que solo las identidades verificadas puedan iniciar una sesión.
- Cero sobrecarga de gestión de máquinas virtuales: Como Bastion es un servicio PaaS totalmente gestionado, Microsoft se encarga de la infraestructura subyacente, la alta disponibilidad y la aplicación de parches del sistema operativo. Tu equipo nunca tendrá que volver a parchear un servidor de salto.
- Supervisión y auditoría integradas: La integración nativa con Azure Monitor permite a los equipos de seguridad hacer seguimiento de los registros de conexión, los datos de diagnóstico y los patrones de acceso para mantener estrictos estándares de cumplimiento.
Al eliminar el requisito de IP pública en tus cargas de trabajo, Azure Bastion reduce drásticamente la superficie de ataque de tu organización y elimina las vulnerabilidades que afectan a las arquitecturas de salto tradicionales.
Cómo funciona Azure Bastion
Entender la arquitectura subyacente de Azure Bastion ayuda a comprender por qué es mucho más seguro que una máquina virtual IaaS estándar que actúa como proxy. Cuando un administrador solicita una conexión a una máquina virtual de destino desde Azure Portal, Azure Bastion orquesta un túnel de gestión seguro.
La conexión viaja por HTTPS (puerto 443) desde el navegador del administrador hasta la dirección IP pública de Azure Bastion. Desde ahí, el servicio Bastion se comunica de forma segura dentro de la red virtual con la máquina virtual de destino, usando direcciones IP privadas. La máquina virtual de destino nunca recibe tráfico procedente de internet público; solo ve tráfico interno que llega desde la subred de Azure Bastion.
Esta arquitectura proporciona una separación clara de funciones y aísla tus recursos internos de las herramientas de escaneo externas. Como la comunicación se basa en el cifrado TLS y aprovecha Azure Active Directory para una autenticación robusta, cumple con las exigentes necesidades de seguridad de los entornos empresariales modernos.
Ventajas de Azure Bastion
Pasar de los servidores de salto tradicionales a Azure Bastion aporta enormes beneficios en seguridad, operaciones y costes. Veamos las principales ventajas.
En primer lugar, está la mayor seguridad y la reducción de la superficie de ataque. Al eliminar las direcciones IP públicas de tus máquinas virtuales, dejas al instante a los actores maliciosos externos sin visibilidad. No pueden hacer escaneos de puertos a tus VM, intentar inicios de sesión RDP por fuerza bruta ni explotar servicios de red sin parches, porque esos puertos sencillamente no están expuestos a internet.
En segundo lugar, está la simplificación de la gestión y la reducción de la sobrecarga operativa. Los servidores de salto tradicionales exigen mantenimiento continuo: aplicar parches al sistema operativo, actualizar los agentes antimalware, gestionar cuentas de usuario locales y solucionar problemas de enrutamiento de red. Con Azure Bastion, Microsoft gestiona por completo el plano de servicio. Tus ingenieros no dedican ningún tiempo a mantener el propio host bastión y dedican el 100 % de su tiempo a los entregables de negocio clave.
En tercer lugar, Azure Bastion ofrece cumplimiento normativo rentable. En sectores regulados, como la sanidad, las finanzas y la administración pública, los marcos de cumplimiento suelen exigir un aislamiento de red estricto y datos cifrados en tránsito. Azure Bastion proporciona túneles TLS cifrados de serie y cumple con requisitos de auditoría rigurosos, lo que ayuda a las organizaciones a superar las auditorías de cumplimiento sin scripts de servidores de salto a medida, frágiles y difíciles de mantener.
Desplegar Azure Bastion
Desplegar Azure Bastion es sencillo, pero requiere cumplir ciertos requisitos estructurales en tu entorno de Azure. Antes de empezar el despliegue, asegúrate de tener preparado lo siguiente:
- Una suscripción activa de Azure con redes virtuales existentes y máquinas virtuales de destino.
- Una subred dedicada dentro de la red virtual de destino llamada exactamente AzureBastionSubnet, con una máscara de red recomendada de al menos /26 para permitir el escalado del servicio.
- Una dirección IP pública con SKU Standard asignada específicamente al recurso de Bastion.
- Permisos adecuados (como el rol Colaborador) en la red virtual y en el grupo de recursos.
Una vez verificados los requisitos previos, puedes aprovisionar Azure Bastion con el portal de Azure, la CLI de Azure o herramientas de infraestructura como código como Bicep y Terraform. En configuraciones estándar, el despliegue suele tardar unos 10 minutos, mientras que las opciones más recientes del SKU Developer pueden estar listas en cuestión de segundos.
Entre los errores habituales al desplegar se encuentran olvidar asignar el nombre AzureBastionSubnet a la subred o intentar mover a otro grupo de recursos una red virtual que contiene una instancia activa de Bastion sin eliminar antes el recurso de Bastion. Tener presentes estas restricciones garantiza un despliegue fluido y sin errores.
Inconvenientes de Azure Bastion
Aunque Azure Bastion es un servicio excelente, ningún patrón de arquitectura en la nube está exento de compromisos. Para tomar una decisión informada en tu organización, es importante conocer sus limitaciones actuales:
- Limitaciones de protocolo: Azure Bastion admite de forma nativa RDP y SSH. Si tus flujos de administración dependen de otros protocolos de gestión, tendrás que buscar soluciones complementarias.
- Compatibilidad con IPv6: Actualmente, Azure Bastion está limitado a entornos IPv4, lo que puede suponer un obstáculo para las organizaciones que están migrando de forma decidida a topologías de red solo IPv6.
- Azure Virtual Desktop (AVD): Bastion no se integra directamente con las cargas de trabajo de AVD, lo que a veces genera confusión en administradores que esperan un proxy de escritorio universal.
- Restricciones de transferencia de archivos: Las transferencias de archivos a través del portal del navegador pueden resultar limitadas en comparación con la asignación nativa de unidades en el cliente, por lo que en ocasiones se requieren herramientas de línea de comandos para mover archivos grandes.
Consideraciones de costos: Azure Bastion genera cargos horarios base además de tarifas por transferencia de datos. En entornos empresariales grandes que abarcan varias regiones, los costos pueden acumularse rápidamente si las instancias están sobredimensionadas.
Sopesar estas limitaciones frente a las restricciones técnicas y financieras de tu organización te ayudará a determinar el SKU y la estrategia de despliegue óptimos.
Preguntas frecuentes
¿Qué es Azure Bastion?
Azure Bastion es un servicio PaaS totalmente administrado que proporciona conectividad RDP y SSH segura y sin fricciones a tus máquinas virtuales de Azure directamente desde el portal de Azure a través de SSL (TLS, puerto 443), sin necesidad de direcciones IP públicas en esas VM.
¿Cómo mejora Azure Bastion la seguridad?
Al eliminar las direcciones IP públicas de tus máquinas virtuales, Azure Bastion evita la exposición directa a Internet y reduce drásticamente la superficie de ataque, además de frenar en seco los ataques automatizados de fuerza bruta.
¿Necesito software en el cliente para usar Azure Bastion?
¡No! Uno de los mayores beneficios de Azure Bastion es que la conexión se realiza íntegramente desde el navegador web. No necesitas instalar clientes RDP locales ni claves SSH, ni configurar túneles VPN complejos en tu estación de trabajo.
¿Azure Bastion es caro?
Azure Bastion genera cargos por hora según el SKU seleccionado y el número de instancias. Sin embargo, si tienes en cuenta la reducción de costos laborales en la gestión de parches, la eliminación de los cargos por IP pública y la prevención de brechas de seguridad catastróficas, representa un valor excepcional a largo plazo.
¿Puedo integrar Azure Bastion con Microsoft Entra ID?
Sí, Azure Bastion se integra de forma nativa con Microsoft Entra ID (anteriormente Azure Active Directory), lo que te permite aplicar controles de identidad modernos, como la autenticación multifactor (MFA) y directivas de acceso condicional, antes de conceder acceso administrativo.
Conclusión
La era del servidor de salto tradicional está llegando oficialmente a su fin. A medida que los entornos en la nube crecen y los actores de amenazas se vuelven más audaces, depender de máquinas virtuales expuestas públicamente para proteger tu infraestructura interna es un riesgo innecesario. Las soluciones PaaS modernas como Azure Bastion ofrecen una alternativa segura, escalable y operativamente ligera, que protege tus cargas de trabajo, simplifica la gestión y se alinea con los principios modernos de seguridad de confianza cero.
Para escuchar un debate práctico y en directo sobre esta tecnología y su encaje en tu estrategia más amplia de nube de Microsoft, no dejes de escuchar el episodio del podcast relacionado: Azure Bastion - Simply Explained.
Proteger tu infraestructura en la nube no tiene por qué convertirse en una pesadilla administrativa. Si adoptas herramientas de acceso gestionado, proteges tus datos, das autonomía a tus equipos de ingeniería y construyes una base resiliente para el futuro. ¡Recuerda que un entorno seguro es un entorno productivo! 🚀
🎧 Escucha este episodio
¿Quieres una explicación práctica de Azure Bastion? Este episodio desglosa el tema con un lenguaje claro y muestra por qué importa para Microsoft 365, Azure, Power Platform, seguridad, IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de Azure Bastion
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
Descubre más conversaciones prácticas sobre Microsoft en M365 FM.
Última revisión: julio de 2026.
A quién va dirigido
Este episodio está pensado para administradores de Azure, arquitectos, desarrolladores y responsables de TI que necesitan una base práctica antes de diseñar, gobernar u operar este servicio.
🎧 También te puede interesar
- Azure Private Link — Un siguiente paso práctico para ampliar este tema.
- Azure Network Security Groups — Un siguiente paso práctico para ampliar este tema.
- Azure Virtual Network — Un siguiente paso práctico para ampliar este tema.