 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
פענוח Azure Firewall: מדריך למתחילים לאבטחת רשתות בענן
By Mirko Peters ·
ברוכים השבים לבלוג! אם עקבתם אחר הפודקאסט שלנו, אתם יודעים כמה אנחנו מתלהבים מפירוק טכנולוגיות ענן מורכבות לתובנות מעשיות וישימות…
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג! אם עקבתם אחר הפודקאסט שלנו, אתם יודעים כמה אנחנו מתלהבים מפירוק טכנולוגיות ענן מורכבות לתובנות מעשיות וישימות. בפוסט של היום אנחנו מרחיבים נושא שהוא בסיסי לכל ארכיטקטורת ענן: אבטחת רשת. אבטחת הנכסים הדיגיטליים שלכם בענן כבר אינה אופציונלית, וההבנה של הכלים שעומדים לרשותכם יכולה להכריע את שלמות התשתית שלכם. להדרכה קולית מלאה על הנושא החשוב הזה, כדאי להאזין לפרק הפודקאסט הקשור שלנו: Azure Firewall - Simply Explained.
עיקרי הדברים
- Azure Firewall הוא שירות אבטחה מקורי לענן שמגן על משאבי Azure שלכם מפני איומי סייבר.
- השירות מציע שינוי קנה מידה אוטומטי, כך שהוא מתאים את עצמו לתעבורת הרשת שלכם ללא התאמות ידניות.
- כללי יישומים (Application Rules) מאפשרים לשלוט בגישה לאינטרנט על בסיס יישומים ספציפיים, וכך מחזקים את האבטחה.
- כללי רשת (Network Rules) מסננים תעבורה על בסיס כתובות IP ופורטים, ומנהלים הן את התעבורה הנכנסת והן את היוצאת.
- כללי NAT עוזרים לתרגם ולהפנות תעבורה, ותורמים לתקשורת מאובטחת בין רשתות.
- שילוב Azure Firewall עם שירותים כמו Azure Monitor משפר את הנראות ואת זיהוי האיומים.
- בחרו את רמת התמחור המתאימה (Basic, Standard, Premium) בהתאם לצרכי האבטחה והתקציב של הארגון שלכם.
- ניטור ותחזוקה שוטפים של Azure Firewall חיוניים לביצועים ולאבטחה מיטביים.
מהו Azure Firewall?
סקירה כללית של Azure Firewall
Azure Firewall הוא שירות חומת אש לרשת מקורי לענן, חכם, שנועד להגן על עומסי העבודה שלכם ב-Azure. בתור חומת אש מלאה ומבוססת מצב (fully stateful) כשירות, הוא מציע הגנה מפני איומים ברמה הגבוהה ביותר, וכך משאבי הענן שלכם נשארים מאובטחים. המשמעות היא שאפשר לפרוס את Azure Firewall בלי לדאוג למורכבויות של חומות אש מבוססות חומרה מסורתיות. במקום זאת, מקבלים פתרון שמתרחב אוטומטית לפי הצרכים, ומספק זמינות גבוהה מובנית וקנה מידה בענן ללא הגבלה.
בניגוד לחומות אש מסורתיות, שדורשות לעיתים קרובות תחזוקה נרחבת וניהול מחזור חיים, Azure Firewall משתלב בצורה חלקה עם שירותי Azure אחרים. האינטגרציה הזו מאפשרת לנהל מדיניות אבטחה ביעילות רבה יותר ולהגיב לאיומים בזמן אמת.
הנה השוואה מהירה בין Azure Firewall לחומות אש מסורתיות:
| תכונה | Azure Firewall | חומת אש מסורתית |
|---|---|---|
| ארכיטקטורה | פתרון מקורי לענן | פתרון מבוסס חומרה |
| אינטגרציה | משתלב עם שירותי ענן | דורש תחזוקה וניהול מחזור חיים רבים יותר |
| פריסה | נפרס בענן | נפרס באתר (on-premises) |
חשיבות באבטחת ענן
בנוף הדיגיטלי של היום, אבטחת ענן קריטית מתמיד. עם עלייתם של איומי סייבר, אתם זקוקים לפתרון חזק שיגן על הנתונים והיישומים שלכם. Azure Firewall ממלא תפקיד מרכזי בכך, ומספק הגנה חיונית מפני גישה לא מורשית ומתקיפות פוטנציאליות.
אחד המאפיינים הבולטים של Azure Firewall הוא סינון ברמת היישום. הוא מאפשר לשלוט בגישה יוצאת לאינטרנט על ידי זיהוי תעבורה לפי שמות תחום מלאים (FQDN). בנוסף, הוא משתמש בפידים של מודיעין איומים כדי לחסום אוטומטית כתובות IP ודומיינים זדוניים ידועים, ומסתגל לאיומים מתפתחים. הגישה הפרואקטיבית הזו מבטיחה שאבטחת הרשת שלכם ב-Azure תישאר חזקה.
יתרה מכך, Azure Firewall משתלב עם Azure Monitor, ומשפר את הנראות שלכם לתעבורת הרשת ולאירועי האבטחה. האינטגרציה הזו תומכת בזיהוי מהיר של התקפות, וכך אפשר להגיב במהירות לכל איום פוטנציאלי. באמצעות Azure Firewall תוכלו להגן בביטחון על משאבי הענן שלכם ולשמור על סביבה מאובטחת ליישומים שלכם.
תכונות של Azure Firewall
Azure Firewall כולל תכונות רבות שמשפרות את אבטחת הרשת שלכם ומייעלות את ניהול התעבורה. בואו נעבור על כמה מהתכונות המרכזיות, ביניהן כללי יישומים, כללי רשת וכללי NAT.
כללי יישומים
הגדרה ומטרה
כללי יישומים ב-Azure Firewall מאפשרים לשלוט בגישה יוצאת לאינטרנט על בסיס שמות דומיין מלאים (FQDN). המשמעות היא שאפשר לקבוע אילו יישומים רשאים לתקשר עם האינטרנט, וכך לשפר את אבטחת הענן הכללית שלכם. באמצעות הכללים האלה אפשר לסנן תעבורה בלי לסיים את TLS, מה ששומר על המידע שלכם מאובטח ומאפשר במקביל את התקשורת הנדרשת.
מקרי שימוש
כללי יישומים עשויים להיות שימושיים במיוחד בתרחישים כמו:
- הגבלת גישה: הגבלת הגישה לאפליקציות אינטרנט או לשירותים מסוימים, כך שרק יישומים מורשים יוכלו להגיע לאינטרנט.
- ניטור תעבורה: מעקב אחרי היישומים שניגשים לאינטרנט, שיעזור לזהות סיכוני אבטחה פוטנציאליים או שימוש לא מורשה.
- דרישות תאימות: עמידה בדרישות רגולטוריות באמצעות שליטה ורישום של תעבורה יוצאת לדומיינים מסוימים.
כללי רשת
הגדרה ומטרה
כללי רשת נועדו לסנן תעבורה על בסיס כתובות IP ופורטים. הם עוזרים לנהל הן את תעבורה נכנסת והן את תעבורה יוצאת, ומבטיחים שרק תעבורה לגיטימית תגיע למשאבי Azure שלכם. תכונה זו קריטית לשמירה על סביבת רשת מאובטחת.
מקרי שימוש
שקלו להשתמש בכללי רשת במצבים הבאים:
- שליטה בתעבורה נכנסת: ניהול כתובות IP חיצוניות שיכולות לגשת למשאבי Azure שלכם, להגנה עליהם מפני גישה לא מורשית.
- ניהול תעבורה יוצאת: שליטה במשאבי Azure שיכולים לתקשר עם רשתות חיצוניות, להפחתת הסיכון לדליפת מידע.
- אבטחה בשכבות: שילוב של כללי רשת עם כללי יישומים לתנוחת אבטחה חזקה יותר, כך שיופעלו סינון ברמת ה-IP וגם ברמת היישום.
כללי NAT
הגדרה ומטרה
כללי NAT (Network Address Translation) ממלאים תפקיד חיוני ב-Azure Firewall, בכך שהם מתרגמים ומפנים זרימות תעבורה. הם מבטיחים תקשורת מאובטחת בין רשתות חיצוניות לבין משאבי Azure שלכם. כללי NAT יכולים להיות שימושיים במיוחד לניהול האופן שבו התעבורה נכנסת לרשת ויוצאת ממנה.
מקרי שימוש
להלן כמה תרחישים נפוצים שבהם כללי NAT נכנסים לפעולה:
- תרגום תעבורה נכנסת: שימוש בכללי DNAT כדי לתרגם תעבורת אינטרנט נכנסת לכתובת ה-IP הציבורית שלכם, ולהפנות אותה לכתובות IP פרטיות ברשתות הווירטואליות שלכם.
- זרימת תעבורה מזרח-מערב: ניהול תעבורה בין רשתות וירטואליות של Azure, או בין Azure לרשתות מקומיות, ללא החלת SNAT כאשר התעבורה נמצאת בטווחי כתובות מסוימים.
- סינון תעבורה צפון-דרום: החלת כללי רשת לסינון התעבורה הנכנסת והיוצאת מהדאטה סנטר שלכם, כך שרק תעבורה לגיטימית תעובד.
היכולת של Azure Firewall לספק בדיקה כפולה הן לתעבורה צפון-דרום והן לתעבורה מזרח-מערב היא שינוי משחק של ממש. הוא משתמש ביכולות בדיקה עם מצב (stateful) כדי לנטר זרימות תעבורה, משתלב עם מודיעין איומים לאבטחה משופרת, ומאכוף מדיניות אחידה על פני סביבות שונות. המשמעות היא שאפשר לנהל את אבטחת הרשת שלכם בביטחון, ולוודא שהיישומים שלכם נשארים מוגנים.
הנה סקירה מהירה של כמה מהתכונות הבולטות של Azure Firewall:
| תכונה | תיאור |
|---|---|
| זמינות גבוהה מובנית | ניתן להגדיר עבור מספר Availability Zones, עם הסכם רמת שירות (SLA) של זמינות של 99.99%. |
| מדרגיות ענן ללא הגבלה | מאפשרת הרחבה כדי להתמודד עם עלייה בתעבורת הרשת, בלי צורך לתזמן לשעות שיא. |
| מודיעין איומים מתקדם | מתריע וחוסם תעבורה מכתובות IP ודומיינים זדוניים מוכרים, באמצעות פיד Microsoft Threat Intelligence. |
| כללי סינון FQDN ליישומים | מסננת תעבורה יוצאת לרשימה מוגדרת של שמות דומיין מלאים, בלי צורך בסיום TLS. |
| מספר כתובות IP ציבוריות | תומכת בקישור של עד 250 כתובות IP ציבוריות, ומאפשרת תרחישים שונים של SNAT ו-DNAT. |
על ידי ניצול התכונות האלה, תוכלו לשפר את אבטחת הרשת שלכם ולוודא שמשאבי Azure שלכם מוגנים היטב מפני איומים מודרניים.
איך Azure Firewall עובד
מנגנון סינון תעבורה
Azure Firewall משתמש במנגנון סינון תעבורה איתן כדי לוודא שהרשת שלכם נשארת מאובטחת. הוא משתמש במספר טכניקות מרכזיות לניהול ולבדיקה יעילה של תעבורת הרשת. להלן פירוט של אופן פעולתו:
| מנגנון | תיאור |
|---|---|
| ניתוב תעבורה | מבטיח ניהול ובדיקה נכונים של התעבורה באמצעות נתיבים אוטומטיים ונתיבים שהוגדרו על ידי המשתמש. |
| סינון תעבורה | מנתח ושולט בזרימות נתונים על בסיס קריטריונים כגון כתובות IP וכותרות HTTP. |
| בדיקה מבוססת מצב | עוקבת אחר מצב סשנים ברשת ומאשרת או חוסמת חבילות על בסיס מצב החיבור. |
| מודיעין איומים | משתלבת עם הפיד של Microsoft לחסימת כתובות IP ודומיינים זדוניים ידועים. |
| כללי יישומים | שולטת בתעבורה יוצאת על בסיס שמות דומיין מלאים (FQDN) לצורך בקרת גישה לאינטרנט. |
| כללי רשת | מסננת תעבורה ברמת הפרוטוקול וכתובת ה-IP לצורך אבטחה מקיפה. |
בעזרת מנגנונים אלה, Azure Firewall יכול לסנן את תעבורת הרשת ביעילות, ולוודא שרק זרימות נתונים לגיטימיות מגיעות למשאבי Azure שלכם. גישה יזומה זו מסייעת למנוע גישה בלתי מורשית ולשמור על סביבה מאובטחת.
שילוב עם שירותי Azure
Azure Firewall אינו פועל בבידוד; הוא משתלב בצורה חלקה עם שירותי Azure שונים כדי לשפר את אבטחת הענן הכוללת שלכם. שילוב זה מאפשר לאטמט תהליכי אבטחה ולקבל תובנות מעמיקות יותר על תעבורת הרשת. להלן כמה שילובים מרכזיים:
| שירות | תיאור |
|---|---|
| Azure Monitor | מספק רישום וניטור מקיפים, ומאפשר זיהוי איומים ודיווח על תאימות. |
| Azure Sentinel | משפר את ניתוח האבטחה על ידי קורלציה בין יומני Azure Firewall לבין אירועי אבטחה אחרים. |
| FireMon | מציעה פלטפורמה לניהול כללי מדיניות של חומות אש ב-Azure, ומספקת נראות ואוטומציה. |
| Tufin | משלבת פתרונות מתקדמים לאבטחת רשת, ומשפרת את הניהול בסביבות היברידיות. |
על ידי חיבור Azure Firewall לשירותים אלה, תוכלו לשפר את יכולות זיהוי האיומים ולייעל את פעולות האבטחה שלכם. לדוגמה, Azure Monitor לוכד יומנים מפורטים של תעבורת הרשת, כולל חיבורים שהותרו וחיבורים שנחסמו. רישום זה חיוני לתאימות ולביקורת, ומסייע בזיהוי חריגות ואירועי אבטחה פוטנציאליים.
יתרה מכך, שילוב עם Azure Sentinel מאפשר יכולות תגובה אוטומטיות. המשמעות היא שתוכלו להגדיר תהליכי עבודה שמגיבים לאירועי אבטחה, ובכך לקצר זמני תגובה ולצמצם טעויות אנוש. נראות מרכזית בכל סביבת Azure משפרת את יכולתכם לזהות איומים ולהגיב להם ביעילות.
תמחור Azure Firewall
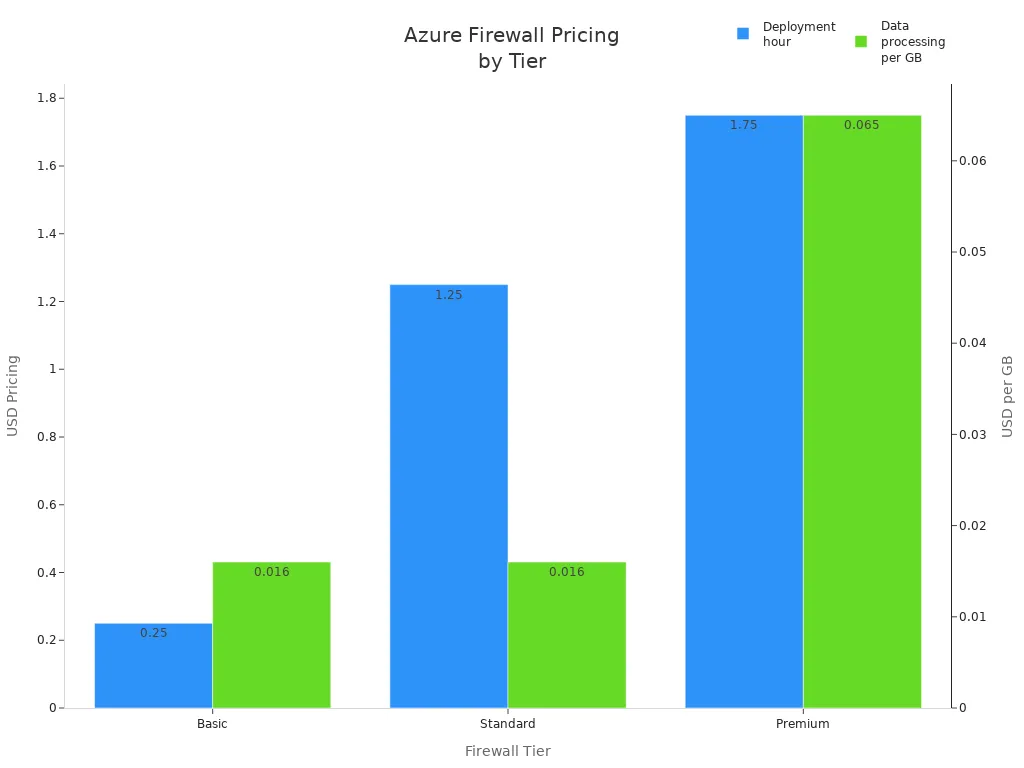
כשבוחנים את Azure Firewall, חשוב להבין את מבנה התמחור. Microsoft מציעה שלוש רמות: Basic, Standard ו-Premium. לכל רמה תכונות ואפשרויות תמחור שונות, כדי להתאים לצרכים שונים.
רמת Basic
רמת Basic מתאימה במיוחד לעסקים קטנים או לארגונים שרק מתחילים עם אבטחת ענן. היא מציעה תכונות חיוניות בעלות נמוכה יותר. להלן מבט מהיר על התמחור:
| פריט | Azure Firewall Basic |
|---|---|
| שעת פריסה | $0.25 |
| עיבוד נתונים | $0.016 לגיגה-בייט |
| יחידות קיבולת | לא רלוונטי |
לדוגמה, אם אתם משתמשים ב-1 TB של נתונים בחודש, עלות רמת Basic תהיה בערך £283. רמה זו מצוינת לאבטחת רשת בסיסית ללא עלויות מיותרות.
רמת Standard
רמת Standard נועדה לארגונים שדורשים תכונות אבטחה חזקות יותר. היא כוללת יכולות מתקדמות כמו מודיעין איומים וכללי יישומים. להלן השוואת התמחור:
| פריט | Azure Firewall Standard |
|---|---|
| שעת פריסה | $1.25 |
| עיבוד נתונים | $0.016 לגיגה-בייט |
| יחידות קיבולת | תוספת אם מופעל |
אם אתם מעבדים 10 TB של נתונים בחודש, העלות שלכם תהיה בערך £760. רמה זו אידיאלית לעסקים שזקוקים לאבטחת ענן משופרת ללא מחיר פרימיום.
רמת Premium
רמת Premium מציעה את התכונות המקיפות ביותר, כולל הגנה מתקדמת מפני איומים ושיפורי ביצועים. להלן פירוט התמחור:
| פריט | Azure Firewall Premium |
|---|---|
| שעת פריסה | $1.75 |
| עיבוד נתונים | 0.065$ לכל GB |
| יחידות קיבולת | תוספת אם מופעל |
עם שכבת Premium אתם מקבלים גישה לתכונות כמו בדיקת TLS ומערכת לזיהוי ומניעת חדירות (IDPS). אם אתם מעבדים 50 TB של נתונים בחודש, העלות תהיה בערך 2,880 ליש"ט. שכבה זו מתאימה במיוחד לארגונים שדורשים את הרמה הגבוהה ביותר של אבטחת רשת.
שיטות עבודה מומלצות ל-Azure Firewall
טיפים להגדרה
כדי לייעל את הביצועים של Azure Firewall, כדאי לשקול את טיפי ההגדרה הבאים:
- שימוש במספר כתובות IP ציבוריות: הגישה הזו מורידה עלויות ומפשטת את ההגדרה. עם זאת, חשוב לזכור שלכל כתובת IP ציבורית מתווסף מספר קבוע של פורטי SNAT, והדבר עלול להשפיע על הקיבולת.
- הטמעת NAT Gateway: NAT Gateway מספק עד 64,512 פורטי SNAT לכל כתובת IP ציבורית. הוא מקצה פורטים באופן דינמי על פני ה-subnet, ומשפר את יכולת ההרחבה והחוסן.
הנה השוואה מהירה בין האפשרויות האלה:
| אפשרות הגדרה | יתרונות | חסרונות |
|---|---|---|
| הוספת מספר כתובות IP ציבוריות | עלות נמוכה, הגדרה פשוטה, ללא משאבים נוספים לניהול. | כל PIP מוסיף מספר קבוע של פורטי SNAT, והקיבולת גדלה באופן ליניארי. |
| שימוש ב-NAT Gateway | מספק קנה מידה וחוסן גדולים יותר. | מוסיף משאב נוסף לניהול, ואינו נתמך ב-secured virtual hub. |
כדי להקטין שגיאות הגדרה, כדאי להתחיל מרשימת בדיקה ליעילות ביצועים. בדקו ועדכנו את כללי החומת האש באופן קבוע, כדי לוודא שהם נשארים אפקטיביים מול איומי האבטחה העדכניים ביותר. להלן כמה טיפים נוספים:
- הסירו תעבורה פוגענית והודיעו למנהלי השרתים על בקשות יוצאות לא מורשות.
- פזרו את סינון התעבורה הלא רצויה בין חומות האש והראוטרים כדי לשפר את הביצועים.
- השתמשו בתיעוד מינימלי כדי לנהל תעבורת broadcast ולשפר את רוחב הפס.
- הימנעו מאובייקטי DNS שדורשים חיפושי DNS מתמידים.
- הפרידו בין חומות אש ל-VPN כדי לנהל את התעבורה ביעילות.
- עדכנו תוכנה באופן קבוע כדי לצמצם פגיעויות.
- בצעו בדיקות חדירות כדי לוודא שהפונקציונליות תקינה.
ניטור ותחזוקה
ניטור של Azure Firewall הוא קריטי לשמירה על האמינות שלו. השתמשו בכלים כמו Azure Monitor ו-Azure Firewall Workbook כדי לאסוף לוגים, להציג נתונים וליצור דוחות אינטראקטיביים. להלן כמה פרמטרים מרכזיים לניטור:
| פרמטר | תיאור |
|---|---|
| תקינות חומת האש | מנטר את התקינות הממוצעת של חומת האש על בסיס זמינות פורטי SNAT. |
| ניצול פורטי SNAT | עוקב אחר אחוז פורטי ה-SNAT בשימוש, ועוזר לזהות מגבלות משאבים. |
| נתונים שעובדו (סה"כ) | מודד את נפח הנתונים הכולל שעובר דרך חומת האש במרווח דגימה (במגה-בייט). |
| תפוקת נתונים | מציין את קצב העברת הנתונים הממוצע דרך חומת האש במגה-ביט לשנייה (Mb/s). |
| בדיקת השהיה (Latency Probe) | מודד את ההשהיה הממוצעת של חומת האש במילישניות, וזה שימושי לניטור ביצועים. |
| פגיעות בכללים | סופר את סך הפגיעות בכללי היישומים והרשת, ומסייע בניתוח התעבורה ויעילות הכללים. |
המדדים האלה מאפשרים לכם לנטר את תקינות חומת האש, הביצועים ודפוסי השימוש, ותומכים בתחזוקה פרואקטיבית ובהתאמות בזמן.
לתחזוקה שוטפת, כדאי לשקול את האסטרטגיות הבאות:
| אסטרטגיית תחזוקה | תיאור |
|---|---|
| ניהול מדיניות מרכזי | השתמשו ב-Azure Firewall Manager לניהול מדיניות על פני מספר חומות אש. |
| ניתוב תעבורה | הטמיעו את Azure Traffic Manager או Azure Front Door לניהול יעיל של התעבורה. |
| תחזוקת שירות | הגדירו חלונות תחזוקה יומיים שמתאימים לצרכים התפעוליים. |
| טיפול בתקלות חולפות | הטמיעו לוגיקת ניסיון חוזר עם backoff מעריכי כדי לטפל בבעיות חיבור חולפות. |
| זיהוי ותגובה | הבינו את ההבדל בין תצורות zone-redundant לתצורות zonal לצורך תגובה לכשלים. |
| התראות | השתמשו ב-Azure Service Health כדי לנטר את תקינות השירות ולהגדיר התראות על תקלות. |
על ידי יישום שיטות העבודה המומלצות האלה, תוכלו לוודא ש-Azure Firewall נשאר אפקטיבי ואמין, ומספק הגנה חזקה על משאבי הענן שלכם.
שאלות נפוצות
מה זה Azure Firewall?
Azure Firewall הוא שירות אבטחה מקורי לענן שמגן על משאבי Azure שלכם. הוא מנהל את תעבורת הרשת ומספק מדיניות אבטחה מרכזית, כדי לשמור על סביבת הענן שלכם מאובטחת מפני איומים.
איך Azure Firewall מתרחב?
חומת האש של Azure מתרחבת אוטומטית כדי לעמוד בעומסי התעבורה שלכם. אין צורך לדאוג להתאמות ידניות, שכן היא מסתגלת לשינויים בתעבורת הרשת שלכם בצורה חלקה.
האם אפשר להשתמש ב-Azure Firewall יחד with שירותי Azure אחרים?
בהחלט! Azure Firewall משתלב בצורה חלקה עם שירותי Azure שונים, כמו Azure Monitor ו-Azure Sentinel. השילוב הזה משפר את ניהול האבטחה ונותן תמונה טובה יותר של תעבורת הרשת שלכם.
מהן רמות התמחור של Azure Firewall?
Azure Firewall מציעה שלוש רמות תמחור: Basic, Standard ו-Premium. לכל רמה יש תכונות ואפשרויות תמחור שונות, כדי להתאים לצרכים ולתקציב של הארגון שלכם.
איך מנטרים את Azure Firewall?
אפשר לנטר את Azure Firewall באמצעות Azure Monitor וב-Azure Firewall Workbook. הכלים האלה עוזרים לאסוף לוגים, להציג נתונים בצורה ויזואלית וליצור דוחות למעקב אחר ביצועים ואירועי אבטחה.
האם Azure Firewall קל לפריסה?
בהחלט! אפשר לפרוס את Azure Firewall במהירות דרך פורטל Azure. הממשק הידידותי פושט את תהליך ההגדרה, כך שאפשר להפעיל את חומת האש תוך דקות ספורות.
אילו סוגי תעבורה Azure Firewall יכולה לבדוק?
Azure Firewall בודקת הן תעבורה צפון-דרום (בין Azure לאינטרנט) והן תעבורה מזרח-מערב (בין עומסי עבודה בתוך Azure). יכולת הבדיקה הכפולה הזו משפרת את מצב האבטחה הכולל שלכם.
האם אפשר להתאים אישית כללים ב-Azure Firewall?
בהחלט! אפשר ליצור כללים מותאמים אישית ב-Azure Firewall כדי לשלוט בתעבורה לפי הצרכים הספציפיים שלכם. הגמישות הזו מאפשרת להתאים את מדיניות האבטחה שלכם לדרישות הארגון.
🎧 האזינו לפרק הזה
מעוניינים בהסבר מעשי על Azure Firewall? הפרק הזה מפרק את הנושא בשפה ברורה ומראה למה הוא חשוב ל-Microsoft 365, ל-Azure, ל-Power Platform, לאבטחה, ל-AI ולעבודה המודרנית.
האזינו לפרק הזה אם תרצו:
- להבין את המושגים המרכזיים מאחורי Azure Firewall
- לראות איך הוא משתלב במערכת הטכנולוגיות הרחבה של Microsoft
- ללמוד היכן הוא יכול ליצור ערך מעשי לארגון שלכם
לגלות עוד שיחות מעשיות על Microsoft ב-M365 FM. כדי להאזין לפרק הספציפי שהניע את המאמר הזה, בקרו ב-Azure Firewall - Simply Explained.