 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
למה הארגון שלך זקוק למניעת אובדן מידע (DLP) כבר עכשיו
By Mirko Peters ·
ברוכים השבים לבלוג הנלווה לפודקאסט! בנוף הדיגיטלי של היום, הגנה על מידע רגיש אינה עוד סעיף טכני לסימון ברשימה — היא צורך עסקי בסיסי.
Automatically translated with AI from the original post. Read the English original
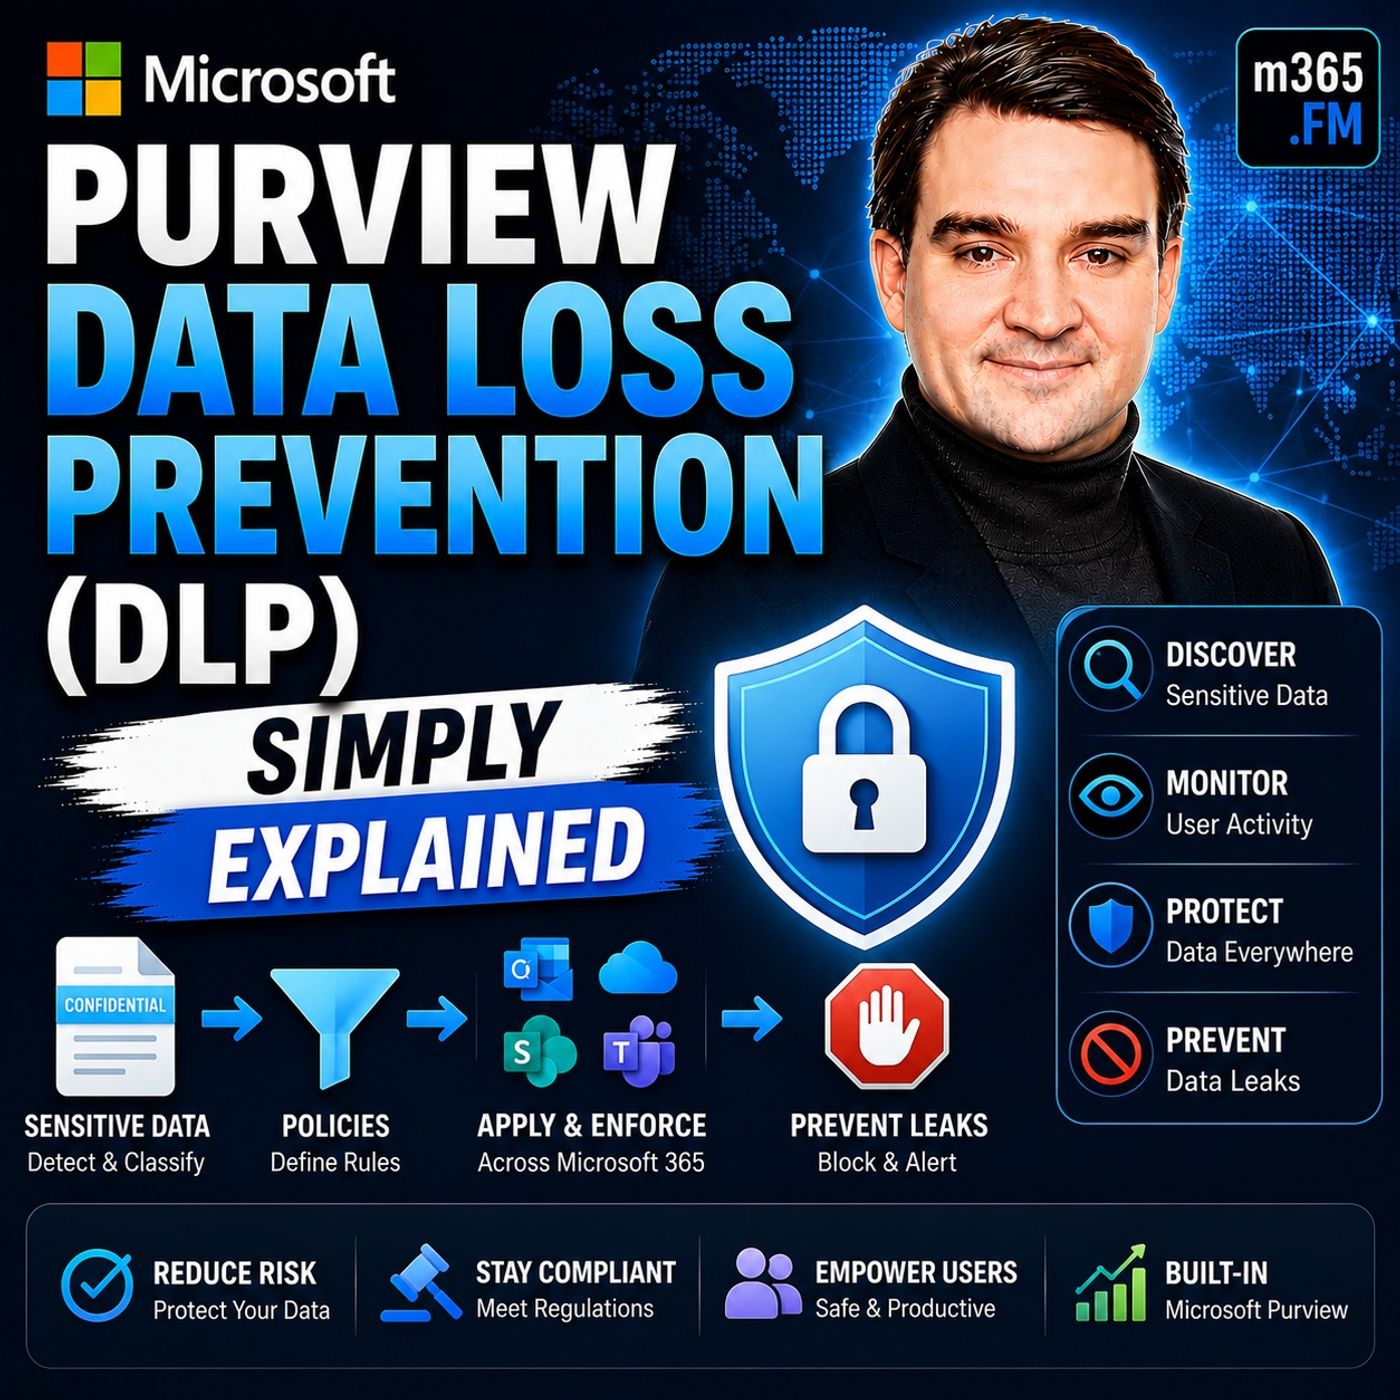
ברוכים השבים לבלוג הנלווה לפודקאסט! בנוף הדיגיטלי של היום, הגנה על מידע רגיש אינה עוד סעיף טכני לסימון ברשימה — היא צורך עסקי בסיסי. ככל שארגונים עוברים יותר ויותר לסביבות ענן, משתפים פעולה מעבר לגבולות, ומאמצים כלים של בינה מלאכותית כמו Copilot, שטח החשיפה לדליפת מידע גדל באופן אקספוננציאלי. נתונים עדכניים מראים כי עלות ממוצעת של פריצה למידע הגיעה לסכום מסחרר של 4.88 מיליון דולר, ו-72% מהארגונים חוו עלייה במספר אירועי פריצה למידע בשנתיים האחרונות. אם העסק שלכם מטפל בקניין רוחני, ברשומות פיננסיות או במידע מזהה אישי (PII), הבנה והטמעה של אסטרטגיית מניעת אובדן מידע (DLP) איתנה היא הכרח מוחלט.
כדי להעמיק באופן מעשי בדרכים להפעלת מושגים אלה בסביבה שלכם, הקשיבו לפרק הקשור שלנו, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, שבו אנחנו מפרקים את הצעדים המעשיים לאבטחת נכסי המידע הארגוניים שלכם.
הבנת מניעת אובדן מידע
מהו DLP?
מניעת אובדן מידע (DLP) היא קבוצה מקיפה של אסטרטגיות, כלים ותהליכים שנועדו לזהות, לנטר ולהגן על מידע רגיש מפני גישה לא מורשית, דליפה או אובדן. על ידי קביעת גבולות וכללים ברורים לאופן שבו המידע זורם בתוך הארגון ומחוצה לו, DLP פועל כמעקה בטיחות דיגיטלי, ומבטיח ששפע הנכסים היקרים ביותר של התאגיד והלקוחות נשארים חסויים ומאובטחים.
חשיבות DLP
יישום אסטרטגיות DLP אפקטיביות הוא חיוני מסיבות רבות, ובראשן מניעת אובדן מידע קטastrophic. אובדן מידע יכול לנבוע ממקורות שונים:
- מחיקה בשוגג: מחיקה לא מכוונת של קבצים קריטיים על ידי משתמשים רגילים.
- כשל חומרה: תקלה פיזית באמצעי אחסון ובשרתים מקומיים.
- השחתת תוכנה: שגיאות מערכת ובאגים שהופכים קבצי מידע לבלתי קריאים.
- מתקפות סייבר וזדונית: כופרה ופעילויות הוצאת מידע זדוניות המכוונות אל שלמות המידע.
- אסונות טבע: אירועים סביבתיים שגורמים לנזק פיזי למרכזי נתונים מקומיים.
- איומים מבפנים: גניבה ודליפה מכוונות או לא מכוונות של מידע מתוך הארגון.
מעבר לכאב הראש התפעולי של שחזור קבצים שאבדו, ההשלכות הכלכליות והתדמיתיות של פריצה הן עצומות. ארגונים נושאים בעלויות טיפול ישירות, בקנסות רגולטוריים, בשכר טירחה משפטי ובשיבושים עסקיים אפשריים. לקוחות ושותפים מצפים באופן טבעי שעסקים יגנו על המידע שלהם; כאשר האמון נשבר בעקבות פריצה פומבית, שיקום תדמית המותג דורש זמן, מאמץ והון משמעותיים.
סקירה של Microsoft Purview
מהו Microsoft Purview?
Microsoft Purview הוא פתרון מקיף לממשל נתונים, לציות ולניהול סיכונים, שנועד לעזור לארגונים למפות, להגן ולנהל את נכסי המידע שלהם בצורה אפקטיבית. הוא ממלא תפקיד מרכזי במניעת אובדן מידע מודרנית, באמצעות מתן כלים ריכוזיים להגנה על מידע רגיש בסביבות multi-cloud, on-premises ו-software-as-a-service (SaaS). עם Microsoft Purview, מנהלי אבטחה יכולים להגדיר בקלות מהו מידע רגיש ולהטמיע מדיניות אוטומטית שמיירטת ניסיונות לא מורשים לשתף או להוציא מידע כזה.
יכולות מרכזיות
Microsoft Purview מעמיד לרשות צוותי אבטחה מערך חזק של יכולות טכניות להבטחת הגנה מקיפה על המידע:
- זיהוי תוכן: חורג מהתאמת מילות מפתח בסיסית, ובודק לעומק קבצים ומיילים לצורך זיהוי הקשר רלוונטי.
- פעולות מדיניות: חוסמת אוטומטית שיתוף מסוכן, שולחת הודעות אזהרה או מצפינה פריטים בזמן אמת.
- סוגי מידע רגיש (SITs): משתמשת במזהים מבוססי תבניות, מובנים מראש או מותאמים אישית, עבור נתונים מובנים כמו מספרי כרטיסי אשראי ומספרי זיהוי לאומיים.
- מסווגים ניתנים לאימון (Trainable Classifiers): משתמש בלמידת מכונה כדי לזהות תוכן עסקי לא מובנה על בסיס מסמכי דוגמה.
- התאמת נתונים מדויקת (EDM): מתאים נתונים למערכי נתונים ארגוניים מאושרים ומאובטחים, כדי לצמצם משמעותית התראות שווא.
- טביעת אצבע של מסמכים: מזהה גרסאות שונות של טפסים ותבניות רגישים שכבר ידועים.
- טיפים למדיניות: מציג הודעות חינוכיות בזמן אמת ישירות בתוך יישומי המשתמש, כאשר הפרת מדיניות עומדת להתרחש.
יצירת מדיניות DLP
זיהוי מידע רגיש
לפני שתוכלו לבנות מדיניות DLP יעילה, עליכם לגלות ולסווג תחילה מהו מידע רגיש בתוך המערכת הארגונית הייחודית שלכם. Microsoft Purview מייעלת שלב גילוי זה באמצעות ניתוח תוכן, סוגי מידע רגיש מובנים, מסווגים ניתנים לאימון ויכולות התאמה מדויקת של נתונים. הידיעה המדויקת היכן נמצא המידע הרגיש שלכם – בין אם באתרי SharePoint, בתיבות דואר של Exchange או בנקודות קצה מקומיות – היא הבסיס לכל תנוחת אבטחה מוצלחת.
הגדרת מדיניות DLP
לאחר שנכסי הנתונים שלכם סווגו, תוכלו להתחיל בכתיבת מדיניות ה-DLP. כדי להבטיח הטמעה חלקה, פעלו לפי הגישה המובנית הבאה:
- תכננו את המדיניות: הגדירו בבירור את יעדי הציות, וציינו במדויק אילו זרמי נתונים דורשים הגנה ומהן הפעולות שצריכות להיות מופעלות בעת הפרה.
- הטמיעו את המדיניות במצב סימולציה: הריצו את המדיניות החדשה ללא אכיפה פעילה, כדי לראות כיצד היא מתנהגת מול תהליכי העבודה היומיומיים של העובדים ולהעריך את היקף ההתראות הפוטנציאליות.
- נטרו את התוצאות ובצעו כוונון עדין: בדקו את יומני הסימולציה כדי להתאים ספי זיהוי, לצמצם רעש ולוודא שתהליכים עסקיים לגיטימיים אינם נפגעים.
- הפעילו את הבקרה: הפעילו רשמית את אכיפת המדיניות, תוך שמירה על מחזור סקירה מתמשך כדי להתאים אותה לדרישות הארגון המשתנות.
תחומי יישום של DLP
DLP ב-Microsoft 365
מניעת אובדן נתונים (Data Loss Prevention) ב-Microsoft 365 משולבת לעומק ביישומים שבהם הצוותים שלכם עובדים מדי יום. ניתן לאכוף בקרות DLP מקיפות על מגוון רחב של עומסי עבודה:
- Exchange Online: מנטר הודעות דואר יוצאות וקבצים מצורפים כדי לאתר מחרוזות רגישות או נתונים רגולטוריים.
- SharePoint ו-OneDrive: מאבטח מסמכים מאוחסנים ומנהל הרשאות שיתוף חיצוניות באופן דינמי.
- Microsoft Teams: מיירט מידע רגיש שמשותף בשרשורי צ'אט, בהודעות פרטיות ובדיונים בערוצים.
- יישומי Office: מגן על קבצי Word, Excel ו-PowerPoint, הן מקומית והן בענן.
- נקודות קצה של Windows ו-macOS: מגביל העתקה והדבקה, הדפסה והעלאה לא מורשית לענן ישירות במחשבי הלקוח.
- Microsoft Fabric ו-Power BI: מגן על לוחות מחוונים אנליטיים ועל סביבות עבודה של מודיעין עסקי מפני דליפה מקרית.
- Microsoft 365 Copilot: מסדיר אינטראקציות של בינה מלאכותית, כדי לוודא שהנחיות ותוצרים generative אינם חושפים בשוגג נכסי תאגיד מוגנים.
DLP לנקודות קצה
DLP לנקודות קצה הוא הכרחי בעידן העבודה ההיברידית המודרנית. על ידי הרחבת מדיניות הגנת המידע ישירות ללפטופים ולשולחנות העבודה של המשתמשים, הארגונים שומרים על נראות ושליטה מחמירות גם כאשר המכשירים מנותקים או פועלים מחוץ לרשת הארגונית המסורתית. ניטור רציף של פעילות המשתמשים בנקודות הקצה עוזר לצוותי האבטחה לזהות ולנטרל ניסיונות דליפה לפני שהמידע בכלל יוצא מהמכשיר.
ניטור אירועי DLP
הגדרת התראות
נראות היא עמוד השדרה של תגובה לאירועים. Microsoft Purview מאפשרת למנהלים להגדיר התראות אוטומטיות שמופעלות בכל פעם שפעולות של משתמשים מפרות כללי DLP מוגדרים. ניתן לאגד התראות אלה לפי חלונות זמן מותאמים אישית ולבדוק אותן ישירות בלוח הבקרה של הציות, או להעביר אותן לפורטל Microsoft Defender לניהול מאוחד של פעולות אבטחה.
ניתוח דוחות DLP
סקירה קבועה של דוחות אנליטיים ושימוש בכלים כמו Activity Explorer מבטיחים שתנוחת האבטחה שלכם תישאר דינמית ועמידה. באמצעות הערכת מדדים כגון זמני תגובה לאירועים, תדירות הפרות מדיניות, יחסי התראות שווא ושיעורי דליפת נתונים, מנהלי אבטחה יכולים לייעל את התצורות באופן מתמיד ולהתאים את הדרכות המשתמשים כדי לסגור פערי אבטחה חוזרים.
שיטות עבודה מומלצות להטמעת DLP
הדרכת עובדים
אף טכנולוגיה לבדה אינה מאבטחת ארגון; הגורם האנושי נותר קריטי. על הארגונים להשקיע בהכשרת עובדים מבוססת תרחישים ומעוררת עניין, הכוללת מניעת פישינג, ניהול סיסמאות, מודעות לאיומים פנימיים ונהלי טיפול נכון במידע. יש להפוך כללי ציות מופשטים לדוגמאות מעשיות מהחיים האמיתיים, כדי לטפח תרבות של מודעות לאבטחה שמשתלבת באופן טבעי בכל המחלקות.
עדכון קבוע של מדיניות
פעילות עסקית, נוף רגולטורי ותפקידים ארגוניים משתנים כל הזמן. לכן, על הארגונים לבצע ביקורת ולעדכן את מדיניות ה-DLP שלהם לפחות אחת לרבעון. ניתוח התראות עבר, שילוב משוב מראשי מחלקות ועדכון הכללים כך שיתמודדו עם וקטורי איום חדשים, מבטיחים שמסגרת הגנת הנתונים שלכם תצמח יחד עם הארגון.
אתגרים ופתרונות
התנגדות לשינוי
הטמעת מגני אבטחה מחמירים מעוררת לעיתים קרובות תגובה שלילית מצד עובדים שהורגלו לשיתוף קבצים חלק וללא חיכוך. קשיי שימוש, חשש מהלא נודע ותקשורת פנימית לקויה עלולים לגרום לעובדים לחפש עקיפים לא מורשים. כדי להתגבר על כך, נדרשת תקשורת שקופה על *הסיבות* לקיומן של המדיניות האלה, תוך הצגת הגנת המידע כאחריות משותפת שמגינה על פרנסתו של הארגון כולו.
איזון בין אבטחה לנוחות שימוש
השגת האיזון הנכון בין אבטחה הדוקה לבין פרודוקטיביות ללא מכשולים היא פעולה עדינה. התחלת פריסת ה-DLP במצב ניטור בלבד מאפשרת להבין את תהליכי העבודה האמיתיים ולכוונן החוצה התראות שגויות לפני הפעלת חסימות. אכיפה הדרגתית בשילוב טיפים מדיניות ברורים למשתמש מבטיחה שהעובדים ילמדו הרגלים מאובטחים באופן טבעי, בלי להיתקע בזרימת העבודה.
לסיכום, הטמעת Microsoft Purview Data Loss Prevention היא צעד הכרחי לכל ארגון מודרני שרוצה להגן על הקניין הרוחני, על מצבו הפיננסי ועל אמון לקוחותיו. על ידי שילוב של זיהוי תוכן חכם, כיסוי רחב של הסביבה הדיגיטלית ב-Microsoft 365 ובנקודות הקצה, והדרכת עובדים יזומה, תוכלו לבנות מקום עבודה דיגיטלי חסין.
כדי להעמיק בהבנת המושגים האלה ולשמוע תובנות מומחים על הגדרת הסביבה שלכם, הקשיבו לפרק הפודקאסט שלנו Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
שאלות נפוצות
מהי מניעת אובדן מידע (DLP)?
Data Loss Prevention הוא שילוב של מדיניות, כלים ואסטרטגיות טכניות שנועדו לזהות, לנטר ולהגן על מידע רגיש מפני גישה לא מורשית, דליפה או אובדן.
כיצד Microsoft Purview משפר את ה-DLP?
Microsoft Purview מציע בדיקת תוכן מעמיקה, מסווגים מבוססי למידת מכונה שניתנים לאימון, פעולות מדיניות אוטומטיות והתראות בזמן אמת על פני סביבות מרובות ענן, נקודות קצה ויישומי פרודוקטיביות.
האם ניתן להתאים אישית מדיניות DLP?
כן, מנהלים יכולים להתאים אישית באופן מלא מדיניות DLP ב-Microsoft Purview כדי למקד סוגי מידע רגיש ספציפיים, להחיל כללים מותאמים ולאכוף התנהגויות אכיפה מותאמות אישית.
אילו סוגי מידע רגיש ניתן להגן עליהם באמצעות DLP?
DLP יכול להגן על מגוון רחב של קטגוריות מידע רגיש, כולל פרטי חשבונות פיננסיים, רשומות רפואיות, קניין רוחני ומידע מזהה אישי (PII).
באיזו תדירות יש לבדוק מדיניות DLP?
על הארגונים לבצע ביקורת ולעדכן את מדיניות ה-DLP שלהם לפחות אחת לרבעון, כדי לוודא התאמה לדרישות עסקיות משתנות, לאיומים מתפתחים ולתקני רגולציה חדשים.
מה קורה כשמדיניות DLP מופרת?
בהתאם להגדרות, Microsoft Purview יכול להציג למשתמש טיפים מדיניות, לחסום לחלוטין את פעולת השיתוף, להצפין את הפריט או להתריע למנהלי תפעול האבטחה.
האם הכשרת עובדים נחוצה להצלחת DLP?
בהחלט. טיפוח מודעות לאבטחה באמצעות הכשרת עובדים מתמשכת מצמצם דליפות מידע מקריות ומעודד הרגלים בטוחים בטיפול יומיומי במידע.
האם ניתן להחיל DLP על יישומי צד שלישי?
כן, Microsoft Purview מרחיב את יכולות ניטור והגנה ה-DLP מעבר לכלים המקוריים של Microsoft, אל יישויות ענן נתמכות של צד שלישי ונקודות קצה חיצוניות.
🎧 כדאי גם להאזין ל־
- Microsoft Purview Information Protection – Simply Explained מסביר את תוויות הרגישות והסיווגים שעליהם מסתמכות לעיתים קרובות מדיניות DLP.
- Microsoft Purview Insider Risk Management – Simply Explained מוסיף הקשר חשוב לחקירה ולתגובה לפעילויות חשודות של משתמשים.
- Exchange Online Protection (EOP) – Simply Explained עוזר להבחין בין בקרות אבטחה לאיומי דוא"ל לבין מדיניות הגנה על מידע.
נבדק לאחרונה: יולי 2026.