 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Чому вашій організації потрібен захист від втрати даних уже зараз
By Mirko Peters ·
Ласкаво просимо назад до блогу-супутника подкасту! У сучасному цифровому середовищі захист конфіденційної інформації вже не є лише технічною галочкою — це основа…
Automatically translated with AI from the original post. Read the English original
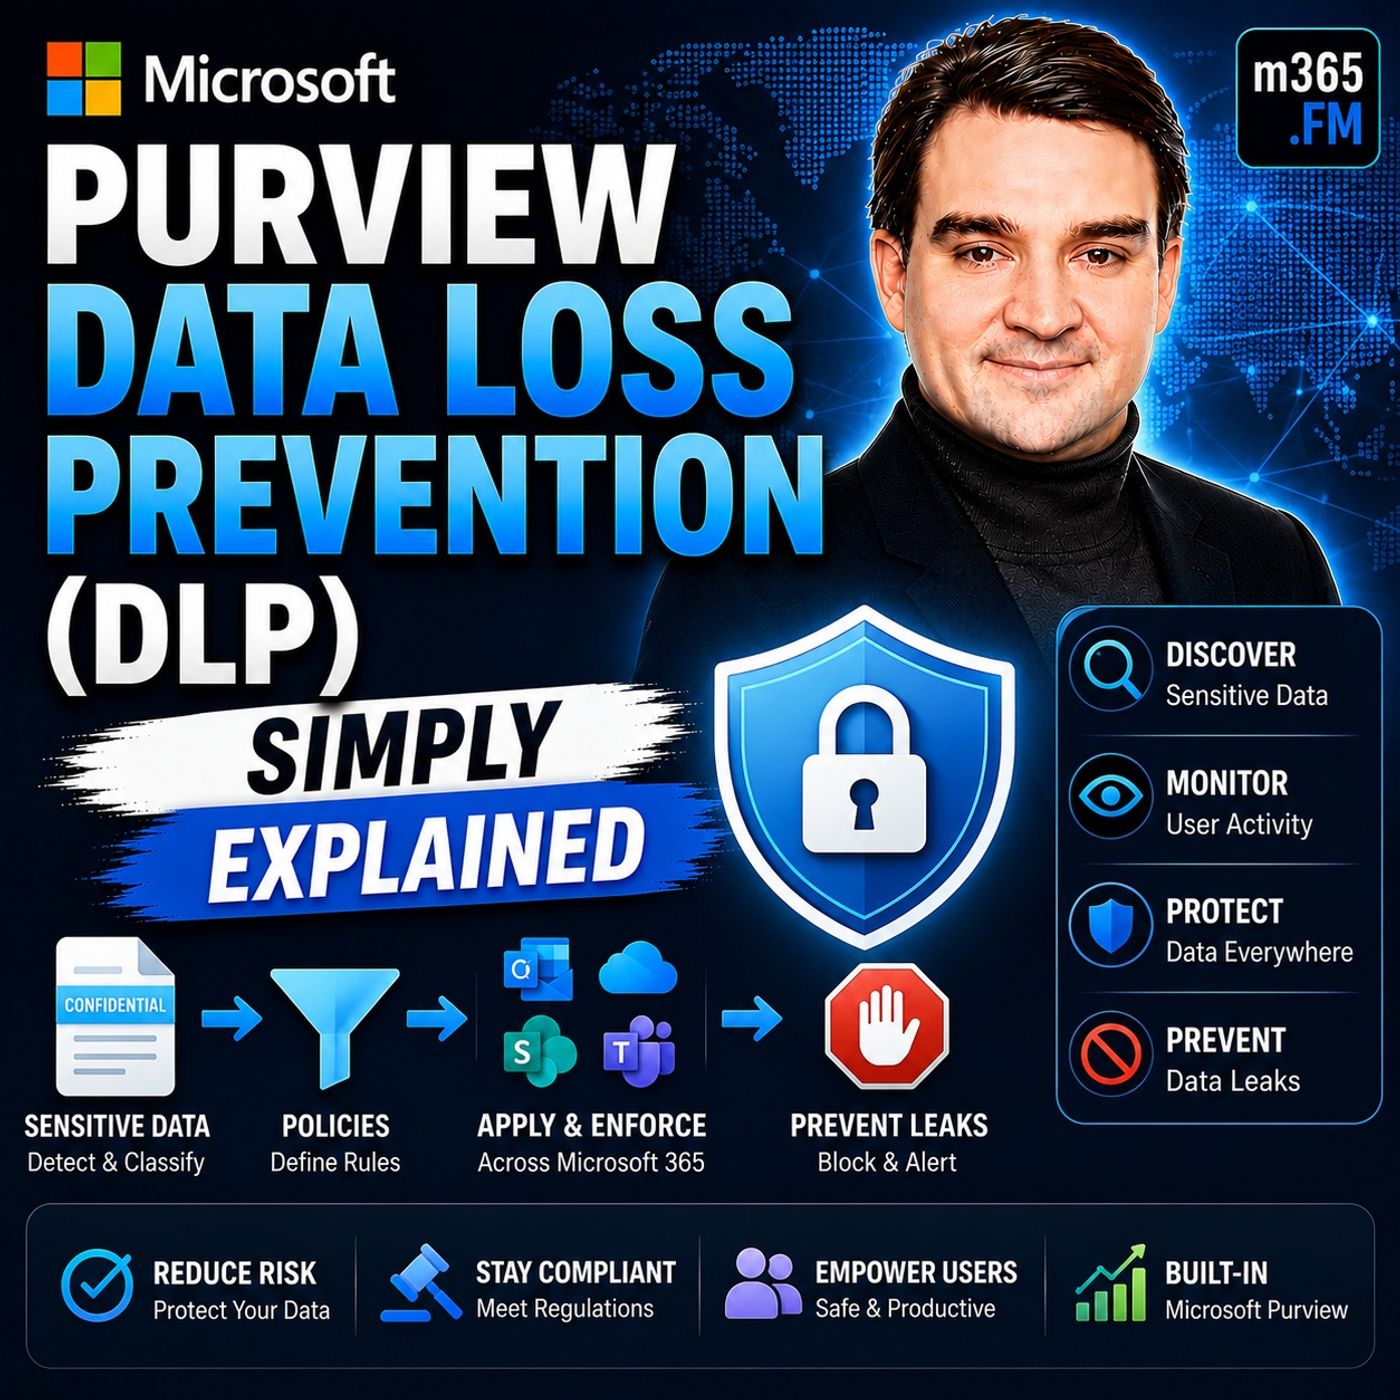
Ласкаво просимо назад до блогу-супутника подкасту! У сучасному цифровому середовищі захист конфіденційної інформації — це вже не просто технічна галочка, а базова бізнес-необхідність. Оскільки організації дедалі частіше переходять у хмарні середовища, співпрацюють через кордони та впроваджують інструменти штучного інтелекту на кшталт Copilot, поверхня потенційних витоків даних зростає в геометричній прогресії. За останніми даними, середня вартість витоку даних сягнула вражаючих 4,88 млн доларів, а 72% організацій за останні два роки зазнали зростання кількості інцидентів із витоком даних. Якщо ваш бізнес працює з інтелектуальною власністю, фінансовими записами чи персональними даними (PII), розуміння та впровадження надійної стратегії захисту від втрати даних (Data Loss Prevention, DLP) є надзвичайно важливим.
Щоб детально дізнатися, як застосувати ці концепції у вашому середовищі, обов'язково послухайте наш відповідний епізод Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, де ми розбираємо практичні кроки для захисту ваших корпоративних інформаційних активів.
Розуміння захисту від втрати даних
Що таке DLP?
Data Loss Prevention (DLP) — це комплексний набір стратегій, інструментів і процесів, призначених для виявлення, моніторингу та захисту конфіденційних даних від несанкціонованого доступу, витоку чи втрати. Встановлюючи чіткі межі та правила щодо того, як інформація рухається всередині організації та за її межами, DLP працює як цифровий захисний бар'єр, гарантуючи, що ваші найцінніші корпоративні та клієнтські активи залишаються суворо конфіденційними та захищеними.
Важливість DLP
Впровадження ефективних стратегій DLP є необхідним з багатьох причин, головна з яких — запобігання катастрофічній втраті даних. Втрата даних може відбуватися з різних джерел:
- Випадкове видалення: Ненавмисне стирання критично важливих файлів звичайними користувачами.
- Відмова обладнання: Фізичний вихід із ладу носіїв даних і локальних серверів.
- Пошкодження програмного забезпечення: Системні помилки та баги, через які файли даних стають недоступними для читання.
- Кібератаки та шкідливе ПЗ: Програми-вимагачі та зловмисне викрадення даних, спрямоване на їхню цілісність.
- Стихійні лиха: Події навколишнього середовища, що завдають фізичної шкоди локальним центрам обробки даних.
- Внутрішні загрози: Навмисна чи ненавмисна крадіжка та витік даних зсередини організації.
Окрім операційного клопоту з відновленням втрачених файлів, фінансові та репутаційні наслідки витоку є величезними. Організації стикаються з прямими витратами на усунення наслідків, регуляторними штрафами, юридичними витратами та можливими перериваннями бізнес-процесів. Клієнти та партнери природно очікують, що компанії захищатимуть їхні дані; коли ця довіра порушується через публічний витік, відновлення репутації бренду потребує значного часу, зусиль і фінансових ресурсів.
Огляд Microsoft Purview
Що таке Microsoft Purview?
Microsoft Purview — це комплексне рішення для управління даними, відповідності вимогам і управління ризиками, призначене для того, щоб допомогти організаціям ефективно картографувати, захищати та керувати своїм масивом даних. Воно відіграє центральну роль у сучасному захисті від втрати даних, надаючи централізовані інструменти, що захищають конфіденційну інформацію в мультихмарних, локальних середовищах і середовищах програмного забезпечення як послуги (SaaS). За допомогою Microsoft Purview адміністратори безпеки можуть легко визначати, що саме вважається конфіденційними даними, і впроваджувати автоматизовані політики, щоб перехоплювати несанкціоновані спроби поділитися цими даними або вивести їх назовні.
Основні можливості
Microsoft Purview надає командам безпеки потужний набір технічних можливостей для забезпечення комплексного захисту даних:
- Виявлення вмісту: Виходить за межі простого пошуку ключових слів, глибоко аналізуючи файли та електронні листи на предмет контекстної релевантності.
- Дії за політиками: Автоматично блокує ризиковий обмін, надсилає попереджувальні сповіщення або шифрує елементи на льоту.
- Типи конфіденційної інформації (SIT): Використовує вбудовані або власні детектори на основі шаблонів для структурованих даних, таких як номери кредитних карток і номери національних ідентифікаторів.
- Trainable Classifiers: Використовують машинне навчання для розпізнавання неструктурованого бізнес-контенту на основі зразків документів.
- Exact Data Match (EDM): Порівнює дані з безпечними, затвердженими корпоративними наборами даних, що значно зменшує кількість хибнопозитивних сповіщень.
- Document Fingerprinting: Виявляє змінені версії відомих чутливих форм і шаблонів.
- Policy Tips: Надсилають миттєві навчальні сповіщення безпосередньо в застосунках користувачів, коли порушення політики є неминучим.
Створення політик DLP
Визначення чутливих даних
Перш ніж створювати ефективні політики DLP, потрібно спочатку виявити та класифікувати, що саме вважається чутливими даними у вашому корпоративному середовищі. Microsoft Purview спрощує цей етап виявлення завдяки аналізу вмісту, вбудованим типам чутливої інформації, навченим класифікаторам і можливостям точного зіставлення даних. Чітке розуміння того, де зберігаються чутливі дані — у сайтах SharePoint, поштових скриньках Exchange чи на локальних кінцевих пристроях, — є основою будь-якої успішної політики безпеки.
Налаштування політик DLP
Після класифікації даних можна переходити до створення політик DLP. Щоб розгортання пройшло гладко, дотримуйтеся такого структурованого підходу:
- Спроєктуйте політики: Чітко визначте цілі відповідності вимогам, зазначивши, які потоки даних потребують захисту і які дії мають спрацьовувати у разі порушення.
- Впровадьте політику в режимі симуляції: Запустіть нові політики без активного примусового застосування, щоб побачити, як вони взаємодіють із щоденними робочими процесами співробітників, і оцінити обсяг потенційних сповіщень.
- Відстежуйте результати та точно налаштуйте: Перегляньте журнали симуляції, щоб скоригувати пороги виявлення, усунути зайві сповіщення та переконатися, що легітимні бізнес-процеси не порушуються.
- Увімкніть контроль: Офіційно активуйте примусове застосування політики, водночас підтримуючи постійний цикл перегляду, щоб адаптуватися до мінливих організаційних вимог.
Сфери застосування DLP
DLP у Microsoft 365
Запобігання втратам даних у Microsoft 365 глибоко інтегровано в застосунки, які ваші команди використовують щодня. Ви можете застосовувати надійні засоби контролю DLP для широкого кола робочих навантажень:
- Exchange Online: Відстежує вихідні електронні листи та вкладення на наявність чутливих рядків або даних, регульованих законодавством.
- SharePoint і OneDrive: Захищає збережені документи та динамічно керує дозволами на зовнішній доступ.
- Microsoft Teams: Перехоплює чутливі дані, якими діляться в чатах, особистих повідомленнях і в обговореннях каналів.
- Застосунки Office: Захищає файли Word, Excel і PowerPoint як локально, так і в хмарі.
- Кінцеві пристрої Windows і macOS: Безпосередньо на клієнтських комп’ютерах обмежує копіювання та вставлення, друк і несанкціоноване вивантаження в хмару.
- Microsoft Fabric і Power BI: Захищає аналітичні панелі та робочі простори корпоративної аналітики від випадкового витоку.
- Microsoft 365 Copilot: Регулює взаємодію зі штучним інтелектом, щоб генеративні запити та результати випадково не розкривали захищені корпоративні активи.
DLP для кінцевих пристроїв
Endpoint DLP є незамінним у сучасну еру гібридної роботи. Поширюючи політики захисту даних безпосередньо на ноутбуки та настільні комп’ютери користувачів, організації зберігають суворий контроль і видимість, навіть коли пристрої працюють офлайн або поза традиційною корпоративною мережею. Безперервний моніторинг дій користувачів на кінцевих пристроях допомагає командам безпеки виявляти й нейтралізувати спроби ексфільтрації ще до того, як дані залишать пристрій.
Моніторинг подій DLP
Налаштування сповіщень
Видимість є основою реагування на інциденти. Microsoft Purview дозволяє адміністраторам налаштовувати автоматичні сповіщення, які спрацьовують щоразу, коли дії користувачів порушують визначені правила DLP. Ці сповіщення можна агрегувати за користувацькими часовими проміжками та переглядати безпосередньо в панелі відповідності або передавати на портал Microsoft Defender для єдиного управління операціями безпеки.
Аналіз звітів DLP
Регулярний перегляд аналітичних звітів і використання таких інструментів, як Activity Explorer, гарантують, що ваша політика безпеки залишається динамічною та стійкою. Оцінюючи такі показники, як час реагування на інциденти, частота порушень політик, співвідношення хибнопозитивних спрацювань і рівень витоку даних, керівники з безпеки можуть постійно оптимізувати конфігурації та коригувати навчання користувачів, щоб усувати повторювані вразливості.
Найкращі практики впровадження DLP
Навчання співробітників
Самі лише технології не захистять підприємство; людський фактор залишається критично важливим. Організації мають інвестувати в цікаве навчання персоналу на основі реальних сценаріїв, яке охоплює запобігання фішингу, управління паролями, усвідомлення загроз з боку інсайдерів і правильні практики обробки даних. Перетворюйте абстрактні вимоги відповідності на практичні приклади з реального життя, щоб природно виховувати культуру безпеки у всіх підрозділах.
Регулярний перегляд політик
Бізнес-процеси, регуляторне середовище та внутрішні ролі співробітників постійно змінюються. Тому організаціям слід щонайменше щокварталу аудитувати та переглядати свої політики DLP. Аналіз минулих сповіщень, врахування зауважень керівників підрозділів і оновлення правил з урахуванням нових векторів загроз гарантують, що ваша система захисту даних масштабуватиметься разом із ростом компанії.
Виклики та рішення
Опір змінам
Впровадження суворих обмежень безпеки часто викликає протидію у співробітників, які звикли до безперешкодного обміну файлами. Незручності у роботі, страх перед невідомим і погана внутрішня комунікація можуть спонукати персонал шукати неавторизовані обхідні шляхи. Подолати це можна прозорою комунікацією про те, *чому* ці політики існують, і поданням захисту даних як спільної відповідальності, що береже добробут усієї організації.
Баланс між безпекою і зручністю
Знайти правильну рівновагу між суворою безпекою та безперешкодною продуктивністю — делікатне завдання. Розпочинаючи впровадження DLP з режиму лише моніторингу, ви зможете зрозуміти справжні робочі процеси та усунути хибні спрацювання до того, як увімкнете блокування. Поетапне застосування обмежень у поєднанні з чіткими підказками політик допомагає співробітникам природно засвоювати безпечні звички без паралічу робочих процесів.
Підсумовуючи, впровадження Microsoft Purview Data Loss Prevention є обов'язковим кроком для будь-якої сучасної організації, яка прагне захистити свою інтелектуальну власність, фінансовий стан і довіру клієнтів. Поєднуючи інтелектуальне виявлення вмісту, широке охоплення екосистеми Microsoft 365 і кінцевих пристроїв та проактивне навчання співробітників, ви зможете побудувати стійке цифрове робоче середовище.
Щоб поглибити розуміння цих концепцій і почути думки експертів про налаштування власного середовища, обов'язково послухайте наш епізод подкасту Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
Поширені запитання
Що таке запобігання втраті даних (DLP)?
Data Loss Prevention — це сукупність політик, інструментів і технічних стратегій, призначених для виявлення, моніторингу та захисту конфіденційної інформації від несанкціонованого доступу, витоку або втрати.
Як Microsoft Purview покращує DLP?
Microsoft Purview пропонує глибокий аналіз вмісту, навчені класифікатори на основі машинного навчання, автоматизовані дії за політиками та сповіщення в реальному часі в мультихмарних середовищах, на кінцевих пристроях і в продуктивних застосунках.
Чи можна налаштовувати політики DLP?
Так, адміністратори можуть повністю налаштовувати політики DLP у Microsoft Purview: орієнтувати їх на конкретні типи конфіденційної інформації, застосовувати індивідуальні правила та встановлювати власні сценарії примусового виконання.
Які типи конфіденційних даних може захищати DLP?
DLP може захищати широкий спектр категорій конфіденційних даних, зокрема реквізити фінансових рахунків, медичні записи, інтелектуальну власність і персональні дані (PII).
Як часто слід переглядати політики DLP?
Організаціям слід переглядати й аудитувати свої політики DLP щонайменше щокварталу, щоб вони відповідали змінним бізнес-вимогам, новим загрозам і актуальним регуляторним стандартам.
Що відбувається, якщо політику DLP порушено?
Залежно від налаштувань Microsoft Purview може показати користувачу підказки політики, повністю заблокувати дію зі спільним доступом, зашифрувати елемент або сповістити адміністраторів служби безпеки.
Чи потрібне навчання співробітників для успіху DLP?
Безумовно. Формування культури безпеки через постійне навчання співробітників зменшує випадкові витоки даних і заохочує безпечні звички щоденної роботи з даними.
Чи можна застосовувати DLP до сторонніх застосунків?
Так, Microsoft Purview поширює можливості моніторингу та захисту DLP за межі власних інструментів Microsoft на підтримувані сторонні хмарні застосунки та зовнішні кінцеві пристрої.
🎧 Вам також варто послухати
- Microsoft Purview Information Protection – Simply Explained пояснює мітки конфіденційності та класифікації, на які часто спираються політики DLP.
- Microsoft Purview Insider Risk Management – Simply Explained дає важливий контекст для розслідування підозрілої активності користувачів і реагування на неї.
- Exchange Online Protection (EOP) – Simply Explained допомагає відрізнити засоби захисту від загроз в електронній пошті від політик захисту даних.
Востаннє перевірено: липень 2026.