 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Почему вашей организации нужна защита от утечек данных уже сейчас
By Mirko Peters ·
Добро пожаловать обратно в сопутствующий блог подкаста! В современном цифровом мире защита конфиденциальной информации уже не просто пункт в техническом чек-листе — это ключевая…
Automatically translated with AI from the original post. Read the English original
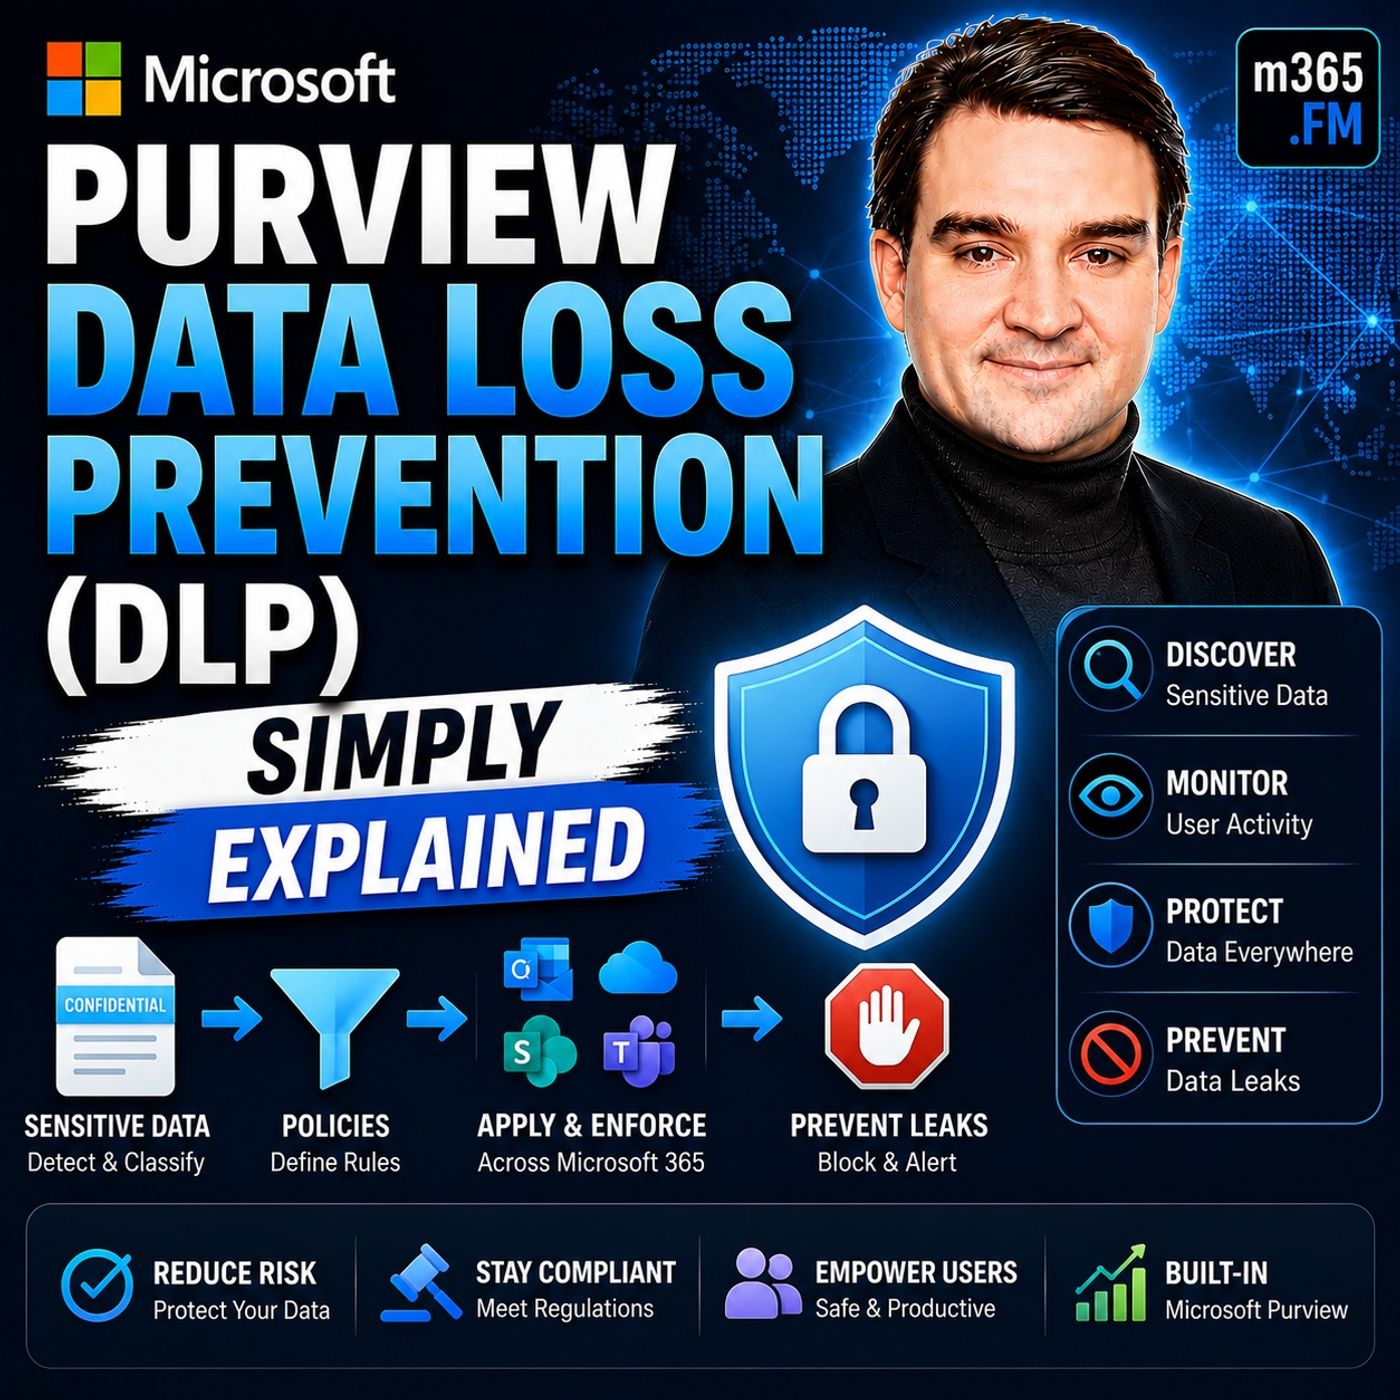
Добро пожаловать обратно в сопутствующий блог к подкасту! В современном цифровом мире защита конфиденциальной информации — это уже не просто пункт в техническом чек-листе, а базовая бизнес-необходимость. По мере того как организации переносят данные в облачные среды, сотрудничают через границы и внедряют инструменты искусственного интеллекта, такие как Copilot, поверхность потенциальных утечек данных растёт в геометрической прогрессии. По последним данным, средняя стоимость утечки данных достигла ошеломляющих 4,88 млн долларов, а 72% организаций за последние два года столкнулись с ростом числа инцидентов с утечками. Если ваш бизнес работает с интеллектуальной собственностью, финансовой отчётностью или персональными данными (PII), понимание и внедрение надёжной стратегии предотвращения утечек данных (Data Loss Prevention, DLP) становится первостепенной задачей.
Чтобы подробнее разобрать, как применить эти принципы в вашей среде, обязательно послушайте наш связанный выпуск Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, где мы подробно рассматриваем практические шаги по защите корпоративных информационных активов.
Понимание защиты от утечек данных
Что такое DLP?
Data Loss Prevention (DLP) — это комплекс стратегий, инструментов и процессов, предназначенных для выявления, мониторинга и защиты конфиденциальных данных от несанкционированного доступа, утечки или потери. Определяя чёткие границы и правила движения информации внутри организации и за её пределами, DLP работает как цифровой защитный барьер, гарантируя, что самые ценные корпоративные и клиентские активы остаются строго конфиденциальными и защищёнными.
Важность DLP
Внедрение эффективных стратегий DLP необходимо по многим причинам, и главная из них — предотвращение катастрофической потери данных. Потеря данных может происходить из самых разных источников:
- Случайное удаление: Непреднамеренное стирание важных файлов обычными пользователями.
- Сбой оборудования: Физический выход из строя носителей данных и локальных серверов.
- Повреждение программного обеспечения: Системные ошибки и сбои, из-за которых файлы данных становятся нечитаемыми.
- Кибератаки и вредоносное ПО: Программы-шифровальщики и злонамеренная выгрузка данных, направленные на нарушение их целостности.
- Стихийные бедствия: Природные события, наносящие физический ущерб локальным центрам обработки данных.
- Внутренние угрозы: Умышленное или неумышленное хищение и утечка данных изнутри организации.
Помимо операционной головной боли, связанной с восстановлением потерянных файлов, финансовые и репутационные последствия утечки огромны. Организации сталкиваются с прямыми затратами на устранение последствий, штрафами регуляторов, судебными издержками и возможными перерывами в работе бизнеса. Клиенты и партнёры вполне обоснованно ожидают, что компании будут защищать их данные; когда доверие утрачено из-за публичной утечки, восстановление репутации бренда требует значительного времени, усилий и финансовых ресурсов.
Обзор Microsoft Purview
Что такое Microsoft Purview?
Microsoft Purview — это комплексное решение для управления данными, соответствия требованиям и управления рисками, предназначенное для того, чтобы помочь организациям эффективно картографировать, защищать и управлять своим информационным ландшафтом. Оно играет ключевую роль в современной защите от утечек данных, предоставляя централизованные инструменты, которые защищают конфиденциальную информацию в мультиоблачных, локальных и SaaS-средах (программное обеспечение как услуга). С помощью Microsoft Purview администраторы безопасности могут легко определить, что считается конфиденциальными данными, и внедрить автоматизированные политики для перехвата несанкционированных попыток передать или вывести эти данные.
Ключевые возможности
Microsoft Purview предоставляет специалистам по безопасности широкий набор технических возможностей для обеспечения комплексной защиты данных:
- Обнаружение содержимого: Выходит за рамки простого поиска по ключевым словам и глубоко анализирует файлы и электронные письма на предмет контекстной значимости.
- Действия политик: Автоматически блокируют рискованный обмен, отправляют предупреждающие уведомления или на лету шифруют элементы.
- Типы конфиденциальных сведений (SITs): Используют готовые или пользовательские детекторы на основе шаблонов для структурированных данных, таких как номера банковских карт и национальные идентификационные номера.
- Trainable Classifiers: Использует машинное обучение для распознавания неструктурированного делового контента на основе примеров документов.
- Exact Data Match (EDM): Сопоставляет данные с защищёнными утверждёнными наборами корпоративных данных, что существенно снижает количество ложных срабатываний.
- Document Fingerprinting: Выявляет изменённые версии известных конфиденциальных форм и шаблонов.
- Policy Tips: Выводит в режиме реального времени обучающие уведомления прямо в приложениях пользователя, когда нарушение политики неизбежно.
Создание политик DLP
Определение конфиденциальных данных
Прежде чем создавать эффективные политики DLP, необходимо выявить и классифицировать конфиденциальные данные в вашей корпоративной экосистеме. Microsoft Purview упрощает этот этап за счёт анализа содержимого, встроенных типов конфиденциальных сведений, обучаемых классификаторов и возможностей точного сопоставления данных. Точное понимание того, где хранятся ваши конфиденциальные данные, будь то сайты SharePoint, почтовые ящики Exchange или локальные конечные устройства, является основой любой успешной политики безопасности.
Настройка политик DLP
После классификации данных можно приступать к созданию политик DLP. Чтобы развёртывание прошло гладко, следуйте этому структурированному подходу:
- Спроектируйте политики: Чётко определите цели соответствия требованиям, указав, какие потоки данных нуждаются в защите и какие действия должны запускаться при нарушении.
- Внедрите политику в режиме имитации: Запустите новые политики без активного применения, чтобы понять, как они взаимодействуют с ежедневными рабочими процессами сотрудников, и оценить объём потенциальных оповещений.
- Отслеживайте результаты и выполните тонкую настройку: Проверяйте журналы имитации, чтобы скорректировать пороги обнаружения, устранить лишние срабатывания и убедиться, что легитимные бизнес-процессы не нарушаются.
- Включите контроль: Официально активируйте применение политики и поддерживайте постоянный цикл проверки, чтобы адаптироваться к меняющимся требованиям организации.
Области применения DLP
DLP в Microsoft 365
Предотвращение утечек данных (Data Loss Prevention) в Microsoft 365 глубоко интегрировано в приложения, которыми ваши команды пользуются каждый день. Вы можете применять надёжные средства контроля DLP во множестве рабочих нагрузок:
- Exchange Online: Контролирует исходящие сообщения электронной почты и вложения на наличие конфиденциальных строк или регулируемых данных.
- SharePoint и OneDrive: Защищает хранимые документы и динамически управляет разрешениями на внешний общий доступ.
- Microsoft Teams: Перехватывает конфиденциальные данные, которыми обмениваются в цепочках чатов, личных сообщениях и обсуждениях в каналах.
- Приложения Office: Защищает файлы Word, Excel и PowerPoint как локально, так и в облаке.
- Конечные устройства Windows и macOS: Ограничивает копирование и вставку, печать и несанкционированную выгрузку в облако непосредственно на клиентских устройствах.
- Microsoft Fabric и Power BI: Защищает аналитические панели и рабочие пространства корпоративной аналитики от случайной утечки.
- Microsoft 365 Copilot: Регулирует взаимодействие с ИИ, чтобы генеративные запросы и результаты не раскрывали защищённые корпоративные активы непреднамеренно.
DLP для конечных устройств
Endpoint DLP незаменим в современную эпоху гибридной работы. Распространяя политики защиты данных непосредственно на ноутбуки и настольные компьютеры пользователей, организации сохраняют строгую видимость и контроль, даже когда устройства находятся в автономном режиме или работают вне традиционной корпоративной сети. Непрерывный мониторинг действий пользователей на конечных устройствах помогает службам безопасности выявлять и нейтрализовать попытки утечки до того, как данные покинут устройство.
Мониторинг событий DLP
Настройка оповещений
Видимость является основой реагирования на инциденты. Microsoft Purview позволяет администраторам настраивать автоматические оповещения, которые срабатывают при нарушении пользователями определённых правил DLP. Эти оповещения можно агрегировать за произвольные временные интервалы и просматривать непосредственно на панели соответствия требованиям или направлять на портал Microsoft Defender для единого управления операциями безопасности.
Анализ отчётов DLP
Регулярный просмотр аналитических отчётов и использование таких инструментов, как Activity Explorer, помогает поддерживать гибкость и устойчивость вашей системы безопасности. Оценивая такие показатели, как время реагирования на инциденты, частота нарушений политик, доля ложных срабатываний и уровень утечек данных, руководители службы безопасности могут постоянно оптимизировать конфигурации и корректировать программы обучения пользователей, чтобы устранять повторяющиеся уязвимости.
Лучшие практики внедрения DLP
Обучение сотрудников
Одни только технологии не могут защитить предприятие: человеческий фактор остаётся критически важным. Организациям стоит инвестировать в интерактивное обучение сотрудников на реальных сценариях, которое охватывает предотвращение фишинга, управление паролями, осведомлённость об угрозах со стороны инсайдеров и правильное обращение с данными. Превращайте абстрактные требования соответствия в практические примеры из реальной жизни, чтобы культура информационной безопасности естественно укоренилась во всех подразделениях.
Регулярный пересмотр политик
Бизнес-процессы, нормативная среда и внутренние роли сотрудников постоянно меняются. Поэтому организациям следует проверять и пересматривать свои политики DLP не реже одного раза в квартал. Анализ прошлых оповещений, учёт обратной связи от руководителей подразделений и обновление правил с учётом новых векторов угроз обеспечивают масштабирование системы защиты данных вместе с ростом компании.
Проблемы и решения
Сопротивление изменениям
Введение строгих ограничений безопасности часто вызывает недовольство у сотрудников, привыкших к беспрепятственному обмену файлами. Неудобство использования, страх перед неизвестным и плохая внутренняя коммуникация могут подтолкнуть людей к обходным путям, которые нарушают правила. Чтобы этого избежать, нужна открытая коммуникация о том, *зачем* существуют эти политики, а защита данных должна восприниматься как общая ответственность, которая обеспечивает благополучие всей организации.
Баланс между безопасностью и удобством
Найти правильное равновесие между строгой безопасностью и беспрепятственной продуктивностью — деликатная задача. Начало внедрения DLP в режиме только мониторинга позволяет понять реальные рабочие процессы и настроить исключения для ложных срабатываний до включения блокирующих действий. Постепенное включение принудительного применения в сочетании с понятными подсказками по политикам помогает сотрудникам естественно осваивать безопасные привычки без паралича рабочих процессов.
Итак, внедрение Microsoft Purview Data Loss Prevention — обязательный шаг для любой современной организации, которая хочет защитить свою интеллектуальную собственность, финансовое положение и доверие клиентов. Сочетая интеллектуальное обнаружение содержимого, широкое покрытие экосистемы Microsoft 365 и конечных устройств, а также проактивное обучение сотрудников, вы сможете построить устойчивое цифровое рабочее место.
Чтобы глубже разобраться в этих концепциях и услышать мнение экспертов о настройке собственной среды, обязательно послушайте наш отдельный выпуск подкаста Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
Часто задаваемые вопросы
Что такое Data Loss Prevention (DLP)?
Data Loss Prevention — это совокупность политик, инструментов и технических стратегий, предназначенных для обнаружения, мониторинга и защиты конфиденциальной информации от несанкционированного доступа, утечки или потери.
Как Microsoft Purview улучшает DLP?
Microsoft Purview предлагает глубокий анализ содержимого, обучаемые классификаторы машинного обучения, автоматизированные действия по политикам и оповещения в реальном времени в многооблачных средах, на конечных устройствах и в приложениях для повышения производительности.
Можно ли настраивать политики DLP?
Да, администраторы могут полностью настраивать политики DLP в Microsoft Purview: нацеливать их на определённые типы конфиденциальной информации, применять индивидуальные правила и задавать собственное поведение при принудительном применении.
Какие типы конфиденциальных данных может защищать DLP?
DLP может защищать широкий набор категорий конфиденциальных данных, включая реквизиты финансовых счетов, медицинские записи, интеллектуальную собственность и персональные данные (PII).
Как часто нужно пересматривать политики DLP?
Организациям следует проверять и пересматривать свои политики DLP не реже одного раза в квартал, чтобы они соответствовали меняющимся бизнес-требованиям, новым угрозам и новым нормативным стандартам.
Что происходит при нарушении политики DLP?
В зависимости от настроек Microsoft Purview может показать пользователю подсказки по политике, полностью заблокировать действие по обмену, зашифровать элемент или уведомить администраторов службы безопасности.
Нужно ли обучение сотрудников для успеха DLP?
Безусловно. Формирование культуры безопасности через постоянное обучение сотрудников снижает количество случайных утечек данных и поддерживает безопасные привычки работы с данными в повседневной практике.
Можно ли применять DLP к сторонним приложениям?
Да, Microsoft Purview распространяет возможности мониторинга и защиты DLP за пределы собственных инструментов Microsoft на поддерживаемые сторонние облачные приложения и внешние конечные устройства.
🎧 Вам также стоит послушать
- Microsoft Purview Information Protection – Simply Explained объясняет метки и классификации, на которые часто опираются политики DLP.
- Microsoft Purview Insider Risk Management – Simply Explained даёт важный контекст для расследования подозрительной активности пользователей и реагирования на неё.
- Exchange Online Protection (EOP) – Simply Explained помогает отличить средства защиты от угроз в почте от политик защиты данных.
Последняя проверка: июль 2026 г.