 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Smetti di trattare gli agenti IA come account di servizio
By Mirko Peters ·
Bentornati nell'angolo del podcaster! Se oggi gestisci la tecnologia aziendale, probabilmente stai facendo di corsa per tenere il passo con l'esplosione dell'intelligenza artificiale generativa…
Automatically translated with AI from the original post. Read the English original
Bentornati nell'angolo del podcaster! Se oggi gestisci la tecnologia aziendale, probabilmente fai fatica a stare al passo con l'esplosione dell'intelligenza artificiale generativa e dei carichi di lavoro autonomi. Ma quando portiamo questi sistemi su larga scala, tendiamo a ricadere in abitudini comode e familiari. Una delle abitudini più pericolose nell'architettura IT moderna è trattare gli agenti IA autonomi esattamente come gli account di servizio tradizionali. In questo approfondimento completo vedremo perché i modelli legacy basati sugli account di servizio non proteggono gli agenti IA moderni, quali vulnerabilità di sicurezza specifiche introduce questo approccio e come puoi implementare una gestione delle identità solida e basata sul rischio prima che la tua organizzazione subisca una violazione evitabile.
Per approfondire questo tema cruciale, non perdere l'episodio AI Agent Identity Security: Beyond Service Accounts del M365 FM Podcast, in cui analizziamo l'architettura, la sicurezza e le scelte operative che contano davvero negli ambienti Microsoft reali.
Punti chiave
- Riconosci che gli agenti IA richiedono una gestione delle identità specifica. Trattarli come account di servizio espone la tua organizzazione a rischi per la sicurezza.
- Implementa il tracciamento centralizzato delle identità degli agenti. Questo aiuta a eliminare i punti ciechi della governance e garantisce la responsabilità.
- Adotta modelli di governance basati sul rischio. Questi modelli ti permettono di monitorare il comportamento degli agenti in tempo reale e di modificare dinamicamente le autorizzazioni.
- Usa accessi limitati ed effimeri per gli agenti. In questo modo le loro autorizzazioni si limitano a ciò che è strettamente necessario, riducendo la superficie di attacco.
- Crea un registro di tutte le identità degli agenti. Così sai quali agenti esistono e come interagiscono con i tuoi sistemi.
- Definisci framework di governance chiari. Stabilisci responsabilità e processi di approvazione per le azioni degli agenti, così da rafforzare la sicurezza.
- Verifica e ruota regolarmente le credenziali. Questa pratica contribuisce a mantenere la sicurezza e la conformità, riducendo il rischio di account con privilegi eccessivi.
- Tieniti aggiornato su minacce in evoluzione e tendenze normative. Prepara la tua organizzazione al futuro degli agenti autonomi, per proteggerla dai rischi potenziali.
Perché smettere di trattare gli agenti come account di servizio
Devi smettere di trattare gli agenti come account di servizio se vuoi proteggere la tua organizzazione dalle minacce moderne. Il vecchio modo di gestire gli account di servizio crea lacune pericolose nella sicurezza e nella governance. Il M365 FM Podcast evidenzia come la diffusione degli Shadow Agent metta in luce queste debolezze. Devi riconoscere che gli agenti IA portano sfide nuove, che i modelli legacy di identità e autorizzazione non sono in grado di gestire.
Rischi dei vecchi account di servizio
Punti ciechi della governance
I rischi per la sicurezza degli account di servizio spesso passano inosservati perché i sistemi tradizionali non offrono un controllo adeguato. Potresti scoprire che gli account di servizio vengono creati automaticamente dagli sviluppatori senza un sistema di tracciamento centralizzato. Ogni piattaforma cloud utilizza pratiche di gestione delle identità diverse, il che causa problemi di visibilità. Se per ogni account di servizio non esiste un responsabile, la responsabilità scompare. Le identità non umane spesso operano al di fuori dei framework di governance, accumulando autorizzazioni senza supervisione. Quando si verifica una violazione, diventa difficile capire a cosa abbiano avuto accesso questi account.
Suggerimento: il tracciamento centralizzato e le verifiche periodiche ti aiutano a eliminare questi punti ciechi della governance.
Lacune nella responsabilità
Quando ti affidi ai service account per gli agent, rischi seri lacune di responsabilità. I service account legacy vengono spesso creati senza una governance adeguata, e questo porta ad accessi non monitorati. Le credenziali statiche e le autorizzazioni ampie rendono questi account molto attraenti per gli attaccanti. La mancanza di una gestione centralizzata complica l'identificazione dei responsabili durante una violazione. Non riesci facilmente a ricondurre le azioni a un proprietario specifico, e questo rende la risposta agli incidenti lenta e incompleta.
- I service account non hanno interazione umana, il che li rende difficili da monitorare.
- Gli strumenti di sicurezza tradizionali potrebbero non riuscire a rilevare attività dannose.
- Gli attacchi alla supply chain spesso prendono di mira i service account per ottenere accessi a lungo termine e non rilevati.
Le sfide specifiche degli agent
Ereditarietà dell'autorità
Gli agent introducono nuovi rischi che non puoi ignorare. Gli agent AI possono ereditare l'autorità attraverso catene di delega complesse. Questo aumenta i rischi per la sicurezza se non li gestisci nel modo giusto. A differenza dei service account, che operano con ruoli e autorizzazioni fissi, gli agent richiedono di monitorare la discendenza dell'autorità, non solo l'ultima credenziale. Se consideri gli agent come utenti o come service account, creerai problemi operativi e di sicurezza.
- Gli agent AI sono autonomi e possono cambiare tattica.
- La governance degli agent richiede un nuovo approccio all'autorizzazione e all'identità.
- Devi tenere traccia di come l'autorità passa da un agent all'altro.
Processo decisionale dinamico
Gli agent AI non si comportano come service account statici. Si adattano e cambiano in base al contesto in tempo reale. Questo comportamento dinamico significa che i controlli IAM tradizionali non sono sufficienti. Gli agent richiedono spesso il provisioning e la revoca rapidi delle identità, il che complica la gestione. Non puoi affidarti a credenziali statiche o autorizzazioni fisse. Servono invece modelli di autorizzazione flessibili che rispondano al contesto attuale e alle attività dell'agent.
- Gli agent spesso necessitano di più autorizzazioni rispetto ai service account tradizionali, il che aumenta la superficie di attacco.
- La necessità di modifiche rapide a identità e autorizzazioni rende impossibili i processi manuali.
- Devi adottare una governance basata sul rischio per stare al passo con il ritmo dell'attività degli agent AI.
Il podcast M365 FM ti invita a smettere di trattare gli agent come service account. Devi riconoscere le esigenze uniche di identità, autorizzazione e gestione degli agent. Così facendo, chiudi le lacune di governance, elimini le lacune di responsabilità e riduci i rischi di sicurezza legati ai service account. Questo cambiamento prepara la tua organizzazione al futuro degli agent autonomi e rafforza la strategia IAM complessiva.
Agent vs. service account
Differenze di identità
Statico vs. dinamico
Devi capire la differenza reale tra service account e identità degli agent. I service account funzionano in modo statico. Vengono creati, ricevono autorizzazioni e raramente cambiano. Li configuri una volta e spesso te ne dimentichi. Al contrario, l'identità degli agent è dinamica. Gli agent agiscono in base ai dati in tempo reale e alle condizioni che cambiano. Prendono decisioni, si adattano a nuove informazioni e a volte cambiano persino il proprio comportamento. Questa differenza nel modo in cui operano significa che non puoi usare le stesse regole per entrambi.
Ecco un confronto rapido per aiutarti a vedere la differenza tra identità di service account e identità di agent:
| Service account | Identità dell'agent | |
|---|---|---|
| Che cos'è | Credenziali digitali per sistemi o servizi | Sistemi intelligenti guidati da attività, basati sull'AI |
| Scopo principale | Consentire a macchine o carichi di lavoro di autenticarsi e accedere alle risorse | Prendere decisioni, agire sui dati ed eseguire flussi di lavoro |
| Focus sulla sicurezza | Gestione delle credenziali, controlli di accesso, ciclo di vita | Monitoraggio del comportamento, autorizzazioni e limiti di contesto |
| Ciclo di vita dell'identità | Configurata come un account utente: creata, ruotata, scaduta | Non è un'identità autonoma; si basa sui service account |
| Rischi | Chiavi API esposte, service account inutilizzati | Eccessi di autonomia, privilegi eccessivi, prompt injection e uso improprio |
| Esigenze di governance | Privilegio minimo, igiene delle credenziali e rotazione | Guardrail, spiegabilità e limitazione delle intenzioni |
| Allineamento della sicurezza dell'identità | Applica autenticazione, autorizzazione e visibilità | Applica ambito delle azioni, verifica e osservabilità |
Consapevolezza del contesto
Gli agenti portano qualcosa di nuovo: la consapevolezza del contesto. Significa che gli agenti possono analizzare la situazione, capire l'intento dell'utente e decidere se un'azione ha senso in questo momento. Gli account di servizio non sono in grado di farlo: seguono solo regole fisse. Gli agenti, invece, possono adattare le proprie azioni in base a chi sta chiedendo, a quali dati sono coinvolti e a ciò che è appena successo. Questo rende l'identità dell'agente molto più sicura e più intelligente, ma richiede anche nuovi controlli per mantenere il sistema sicuro.
Ciclo di vita e autorizzazioni
Account di servizio con privilegi eccessivi
Concedere troppe autorizzazioni agli account di servizio comporta un rischio elevato. Gli account di servizio spesso ricevono accessi ampi perché è più semplice configurarli così. Nel tempo queste autorizzazioni si accumulano e può capitare di dimenticare di rimuoverle quando non servono più. Questo crea un'enorme superficie di attacco. Nel confronto tra account di servizio e identità dell'agente, gli agenti possono usare autorizzazioni consapevoli del contesto, che cambiano in base a ciò che l'agente sta facendo e al momento in cui lo fa. Questo riduce il rischio di concedere un accesso eccessivo.
- Gli agenti usano autorizzazioni che si adattano in tempo reale, rendendo più difficile per gli attaccanti sfruttarle.
- Gli account di servizio si basano su autorizzazioni statiche, che possono portare a privilegi eccessivi.
- L'accesso dinamico consente di concedere autorizzazioni solo quando servono, ad esempio per un'attività specifica o per una finestra temporale definita.
- Le relazioni di attendibilità condizionali aiutano a ridurre l'impatto di eventuali problemi.
Rotazione delle credenziali
Gestire il ciclo di vita degli account di servizio e delle identità degli agenti richiede strategie diverse. Per gli account di servizio è necessario assegnare un proprietario chiaro, tracciare ogni fase dalla creazione alla dismissione e ruotare le credenziali con frequenza. Conviene usare credenziali a breve durata e revocarle automaticamente quando non servono. Verifica regolarmente gli account inattivi e le chiavi non utilizzate. Per le identità degli agenti, invece, occorre registrare ogni decisione di accesso e assicurarsi di poter spiegare perché l'agente esiste ancora.
- Assegna un proprietario aziendale o di piattaforma a ogni identità.
- Traccia creazione, scopo, utilizzo, rotazione e dismissione come eventi separati.
- Preferisci credenziali a breve durata e revoca automatica.
- Verifica periodicamente le identità inattive e le chiavi non utilizzate.
- Registra un contesto sufficiente per dimostrare perché l'identità è ancora attiva.
Non puoi trattare account di servizio e identità degli agenti allo stesso modo. La questione tra account di servizio e identità dell'agente non riguarda solo la tecnologia. Riguarda la sicurezza, la governance e il futuro della tua organizzazione. Gli agenti richiedono una categoria di identità distinta perché agiscono in modo diverso, necessitano di controlli più evoluti e richiedono una supervisione migliore. Se vuoi restare sicuro e conforme, devi adattare subito il tuo approccio.
Rischi degli account di servizio con privilegi eccessivi
Non puoi ignorare i rischi legati agli account di servizio con privilegi eccessivi. Questi account aprono la porta a gravi minacce per la sicurezza, a violazioni di conformità e ad accessi non gestiti. Se vuoi proteggere la tua organizzazione, devi capire come gli attaccanti sfruttano queste debolezze e perché è necessario agire subito.
Minacce di movimento laterale
Gli attaccanti prediligono gli account di servizio con privilegi eccessivi perché offrono modi semplici per muoversi all'interno dei tuoi sistemi. Una volta ottenuto l'accesso a uno di questi account, possono usarne le credenziali per raggiungere altre parti della rete. Questo si chiama movimento laterale. Concedere autorizzazioni eccessive equivale a consegnare agli attaccanti una mappa dei tuoi dati più preziosi.
- Gli attaccanti possono riutilizzare le credenziali compromesse per accedere ai sistemi adiacenti.
- Autorizzazioni eccessive creano percorsi che gli attaccanti possono sfruttare per spostarsi lateralmente tra database e piattaforme CI/CD.
- La mancanza di un percorso di revoca chiaro permette agli attaccanti di aumentare i privilegi senza far scattare alcun allarme.
- Gli account di servizio spesso operano al di fuori dei controlli di sicurezza tradizionali, e per questo sono bersagli privilegiati.
Lo si vede negli attacchi reali. L'attaccante punta a un accesso duraturo attraverso identità macchina legittime. Si muove nell'infrastruttura, eleva i privilegi e sottrae dati senza far scattare alcun avviso. Gli account di servizio in Active Directory possono aumentare i rischi per la sicurezza, soprattutto negli attacchi di movimento laterale. Questi account hanno spesso privilegi di accesso elevati, che permettono agli attaccanti di muoversi nella rete e raggiungere risorse sensibili.
Attenzione: circa il 74% delle violazioni di dati inizia con l'uso improprio di credenziali privilegiate, inclusi gli account di servizio con privilegi eccessivi.
Problemi di audit e conformità
Quando non gestisci correttamente gli account privilegiati, vai incontro a seri problemi di audit e conformità. Le autorità di regolamentazione richiedono controlli rigorosi sull'accesso ai dati sensibili. Se non ti adegui, rischi sanzioni pesanti e problemi legali. Gli account privilegiati gestiti male creano minacce per la sicurezza. Se questi account vengono compromessi, utenti non autorizzati possono accedere e modificare dati riservati.
Il rischio di violazioni sia interne sia esterne cresce con controlli deboli. Insider malintenzionati o criminali informatici possono sfruttare questi account, con incidenti di sicurezza gravi come conseguenza. Devi tenere sotto stretto controllo gli account privilegiati per rispettare gli standard di conformità e proteggere la tua organizzazione.
Shadow Agent e accessi non gestiti
Gli Shadow Agent rendono gli accessi non gestiti un pericolo concreto. Questi agenti operano senza supervisione e possono accedere autonomamente a dati sensibili. Possono violare i criteri aziendali e le regole di conformità. Senza governance, gli Shadow Agent possono instradare in modo errato dati sensibili o eseguire azioni non autorizzate.
- Una società di servizi finanziari inclusa nella Fortune 500 ha scoperto che il proprio agente AI per il servizio clienti perdeva dati degli account per settimane, dopo un attacco di prompt injection. Ne sono derivate sanzioni e costi di rimedio elevati.
- Alcuni trader di una società finanziaria hanno usato uno strumento AI non autorizzato per analizzare i dati di mercato, accedendo per mesi a informazioni sensibili dei clienti. Questo ha violato i requisiti del GLBA e della SEC.
- In ambito sanitario, il personale ha usato strumenti AI generici per analizzare dati dei pazienti senza adeguate verifiche di conformità, violando gli standard HIPAA.
Non puoi permetterti di lasciare che gli Shadow Agent agiscano senza controllo. Devi attivare controlli che blocchino gli accessi non gestiti e riducano i rischi per la sicurezza. Il podcast M365 FM evidenzia questi incidenti reali per mostrare perché servono una governance solida per agenti e account di servizio.
Identità degli agenti e governance
Non puoi proteggere la tua organizzazione se ignori la necessità di una terza categoria di identità. I sistemi IAM tradizionali riconoscono solo utenti e account di servizio. Questo lascia un vuoto per gli agenti AI e l'AI agentica, che agiscono in autonomia, prendono decisioni e interagiscono con dati sensibili. Trattare questi tipi di identità non umane come account di servizio crea rischi per la sicurezza e grattacapi di conformità. Serve un approccio nuovo, che dia all'identità degli agenti un proprio modello, una propria governance e un proprio ciclo di vita.
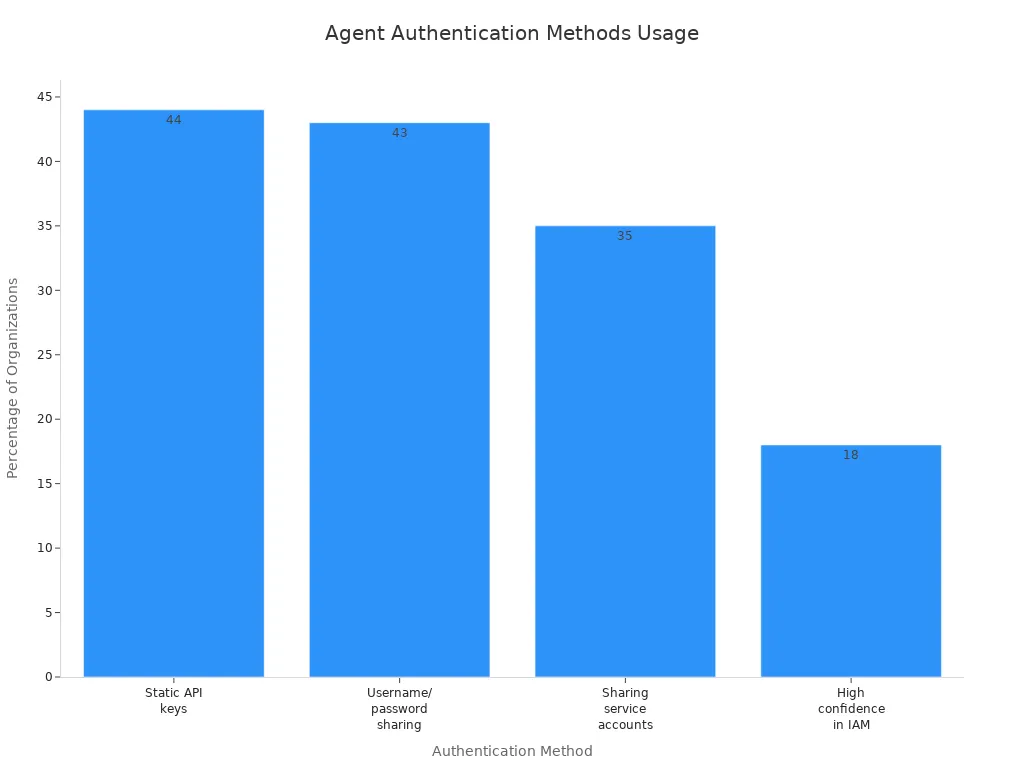
Guarda i numeri. Quasi la metà delle organizzazioni usa ancora chiavi API statiche o condivide nomi utente e password per l'autenticazione degli agenti. Solo il 18% si dichiara sicuro del proprio IAM attuale per le identità degli agenti. Questo dimostra la chiara necessità di un modello di sicurezza dedicato alle identità degli agenti.
«Ci sono elementi legati alle identità degli agenti, elementi legati al catalogo, elementi legati alla centralizzazione dei criteri e all'applicazione dei criteri giusti… e un'altra cosa fondamentale è il contesto.»
— Senior architect, azienda del settore sanitario e assicurativo
Blueprint delle identità degli agenti
Per gestire le identità degli agenti su larga scala ti serve un blueprint. Un blueprint ti offre un modo ripetibile e sicuro per creare, gestire e dismettere le identità degli agenti. Garantisce che ogni agente segua le stesse regole e gli stessi controlli di sicurezza. Questo approccio ti aiuta a evitare il caos di una proliferazione incontrollata di identità non umane.
Ecco cosa include un blueprint solido per l'identità degli agenti:
| Componente | Descrizione |
|---|---|
| Modello | Registra le caratteristiche condivise per una configurazione coerente tra le identità degli agenti. |
| Identità | Funge da tipo di identità speciale che può effettuare il provisioning o il deprovisioning delle identità degli agenti. |
| Contenitore delle credenziali | Contiene le credenziali usate per l'autenticazione, consentendo alle identità degli agenti di richiedere token di accesso. |
| Contenitore di gestione | Consente di applicare criteri e impostazioni che interessano tutte le identità degli agenti create dal blueprint. |
Usando questi blueprint ottieni controllo e visibilità. Puoi applicare l'accesso basato sull'identità, ruotare le credenziali e applicare criteri a tutti gli agenti. Questo riduce i rischi legati alle identità degli agenti orfane o con privilegi eccessivi. Inoltre rende più semplice eseguire audit e dimostrare la conformità.
Modelli di governance basati sul rischio
Devi andare oltre i controlli statici. I modelli di governance basati sul rischio ti permettono di adattare la sicurezza al comportamento reale degli agenti AI. Questi modelli colmano il divario tra l'IAM tradizionale e le esigenze dell'AI agentica. Ti danno la possibilità di definire delle barriere di protezione in base all'impatto e al contesto di ogni identità di agente.
- I sistemi IAM tradizionali non riescono a tenere il passo con la velocità e la complessità degli agenti AI aziendali.
- Gli agenti ora agiscono come identità macchina ad alto impatto. Hanno bisogno di controlli di governance solidi, proporzionati alla loro potenza e alla loro portata.
- I meccanismi di identità tradizionali si basano su credenziali persistenti. Non si adattano alla natura transitoria e dinamica delle identità degli agenti.
Con la governance basata sul rischio puoi monitorare le azioni degli agenti in tempo reale. Puoi modificare le autorizzazioni in base all'attività corrente, all'utente o alla sensibilità dei dati. Questo approccio rafforza la sicurezza delle identità e riduce la probabilità di accessi non autorizzati. Ottieni anche un controllo migliore sul ciclo di vita delle identità non umane e dell'AI agentica.
Accesso con ambito limitato ed effimero
Devi limitare ciò che gli agenti possono fare e per quanto tempo. L'accesso con ambito limitato ed effimero ti dà questo controllo. Invece di concedere autorizzazioni ampie e permanenti, assegni agli agenti solo l'accesso di cui hanno bisogno, per il tempo più breve possibile. Questo approccio è in linea con i principi di Zero Trust e dell'accesso basato sull'identità moderno.
- Le credenziali a breve durata riducono l'esposizione anche in caso di fuga di dati.
- L'accesso effimero fornisce credenziali che scadono automaticamente, riducendo il rischio di compromissione.
- Lo scoping dinamico ti permette di concedere autorizzazioni in base al contesto in tempo reale, così gli agenti ottengono solo ciò che serve per ogni attività.
- Questo metodo riduce i privilegi permanenti tra un'attività e l'altra, restringendo la superficie di attacco.
- Durate di vita effimere fanno sì che, anche se una credenziale viene rubata, il danno sia limitato.
Proteggi la tua organizzazione usando l'accesso con ambito limitato ed effimero per tutte le identità degli agenti. Rendi più difficile agli attaccanti sfruttare agenti AI o identità non umane. Inoltre migliori la tua postura di conformità e semplifichi gli audit.
Non puoi permetterti di trattare gli agenti come un ripensamento. Adottando blueprint delle identità degli agenti, governance basata sul rischio e accesso effimero costruisci una base solida per la sicurezza delle identità. Prepari la tua azienda al futuro dell'AI agentica e riduci i rischi legati a un'identità degli agenti non gestita.
Implementazione della gestione delle identità degli agenti
Puoi rafforzare la postura di sicurezza della tua organizzazione implementando la gestione delle identità degli agenti con un approccio chiaro e concreto. Inizia costruendo basi solide per il registro e la individuazione, poi applica i criteri in fase di esecuzione e, infine, monitora tutto con tracce di controllo affidabili.
Registro e individuazione
Ti serve un registro affidabile per tenere traccia di ogni identità di agente. Questo passaggio ti permette di sapere esattamente quali agenti esistono, cosa fanno e come interagiscono con i tuoi sistemi. Segui queste best practice per creare un registro che supporti l'autenticazione per gli agenti e rafforzi la sicurezza:
- Inizia in piccolo e itera. Registra un insieme minimo di agenti e perfeziona il processo man mano che impari.
- Usa API standard per la registrazione degli agenti. Così il registro resta coerente e scalabile.
- Abilita la ricerca semantica, così gli agenti possono individuare rapidamente strumenti e risorse pertinenti.
- Applica la governance fin dall'inizio. Integra autenticazione e single sign-on per ogni operazione sul registro.
- Monitora e registra tutta l'attività del registro. Controlla i log regolarmente per individuare comportamenti anomali.
- Sincronizza le voci del registro con la codebase usando l'integrazione continua.
- Offri un portale intuitivo per esplorare facilmente gli agenti.
- Sfrutta i framework open source per accelerare lo sviluppo.
Seguendo questi passaggi, ottieni visibilità e controllo sull'identità degli agenti, rendendo più semplice applicare criteri di privilegio minimo e gestire la gestione delle credenziali.
Applicazione dei criteri in fase di esecuzione
Devi applicare i criteri mentre gli agenti operano, non solo a posteriori. L'applicazione dei criteri in fase di esecuzione ti dà controllo in tempo reale sul comportamento e sugli accessi degli agenti. Vedi come questo approccio si confronta con i controlli tradizionali sugli account di servizio:
| Aspetto | Applicazione dei criteri in fase di esecuzione | Controlli tradizionali sugli account di servizio |
|---|---|---|
| Governance | Governance continua del comportamento | Audit a posteriori delle attività |
| Meccanismo di controllo | Contenimento del comportamento durante l'esecuzione | Autenticazione dell'identità e concessione dell'accesso |
| Adattabilità | Progettato per sistemi autonomi | Non pensato per la supervisione in tempo reale delle azioni |
La governance in fase di esecuzione si concentra sul contenimento delle azioni degli agenti mentre accadono. Ti serve perché gli agenti agiscono in autonomia e richiedono una supervisione continua. I modelli tradizionali verificano identità e autorizzazioni solo all'inizio, perdendo i comportamenti rischiosi che si manifestano più avanti. Con l'autenticazione per gli agenti puoi adattare i criteri in tempo reale e assicurarti che gli agenti non superino mai l'autorità prevista.
Monitoraggio e tracce di controllo
Non puoi migliorare ciò che non misuri. Un monitoraggio efficace e tracce di controllo affidabili ti permettono di tracciare ogni identità e credenziale di agente. Crea un inventario completo e usa gli strumenti di gestione degli accessi per applicare il privilegio minimo. Sostituisci le credenziali persistenti con accessi a breve durata, limitati al singolo compito, per ridurre il rischio. Implementa i flussi joiner-mover-leaver per gestire l'intero ciclo di vita degli agenti e garantire la responsabilità.
Normative come SOC 2 e ISO 27001 richiedono di registrare identità dell'agente, timestamp e contesto delle decisioni in log resistenti alla manomissione. Questi log devono essere conservati per anni a supporto del non ripudio. Usa il monitoraggio a livello di rete per vedere il traffico degli agenti e applica criteri collegati all'attribuzione, così ogni azione risale a un soggetto umano.
Automatizza la rotazione delle credenziali e verifica regolarmente le autorizzazioni. Il controllo degli accessi basato sugli attributi ti permette di valutare le autorizzazioni in modo dinamico, mantenendo sicuro l'ambiente. Con un monitoraggio solido chiudi le lacune nell'autenticazione per gli agenti e rafforzi la fiducia nel tuo programma di gestione delle identità.
Suggerimento: automatizza la gestione delle credenziali e le verifiche delle autorizzazioni per anticipare le minacce e le esigenze di conformità.
Il futuro degli agenti in azienda
Minacce in evoluzione
Con gli agenti AI sempre più autonomi nella tua azienda, ti trovi di fronte a una nuova ondata di minacce. Gli attaccanti ora prendono di mira questi agenti con tattiche che vanno oltre i modelli di sicurezza tradizionali. Devi comprendere i rischi per restare un passo avanti.
| Tipo di minaccia | Descrizione |
|---|---|
| Spoofing | Accesso non autorizzato ai sistemi tramite l'impersonificazione di utenti legittimi. |
| Manomissione | Alterazione di dati o sistemi da parte di attori malintenzionati. |
| Divulgazione di informazioni | Accesso non autorizzato a informazioni sensibili. |
| Negazione del servizio | Interruzione della disponibilità del servizio per gli utenti legittimi. |
| Elevazione dei privilegi | Ottenimento di diritti di accesso superiori a quelli autorizzati. |
| Minacce avanzate | Vulnerabilità specifiche degli agenti GenAI, che danno origine a nuovi vettori di attacco. |
Non puoi ignorare queste minacce avanzate. Agenti AI compromessi possono manipolare i tuoi strumenti di sicurezza per non rilevare pericoli reali. L'attività autonoma senza monitoraggio permette agli agenti di apportare modifiche critiche a tua insaputa. L'elusione autonoma dei criteri significa che un agente AI può ridefinire i criteri di sicurezza, mettendo a rischio la tua conformità. Devi inoltre prestare attenzione ai disallineamenti tra istruzioni e dati, quando i large language model confondono comandi e dati utente. L'avvelenamento della memoria può inserire istruzioni dannose nella base di conoscenza di un agente, influenzando le azioni future.
Resta vigile: la superficie d'attacco cresce man mano che distribuisci più agenti AI. Devi adattare le tue difese di conseguenza.
Tendenze normative
Devi tenere il passo con normative in rapida evoluzione. I governi chiedono ormai framework di governance strutturati per gli agenti AI. Il rapporto tra identità umane e identità non umane continua a crescere, e questo significa che servono controlli più solidi. L'EU AI Act richiede ora gestione del rischio e trasparenza per i sistemi AI ad alto rischio. La non conformità può costarti fino a 35 milioni di euro o al 7% del fatturato globale. Negli Stati Uniti, i diversi stati introducono obblighi di conformità specifici, che rendono la governance ancora più complessa.
- Entro il 2027, quasi tutte le principali economie richiederanno per legge la governance degli agenti.
- Devi prepararti ad audit obbligatori e standard di reporting rigorosi.
- Le autorità di controllo si aspettano che tu dimostri di controllare ogni agente e ogni identità non umana presente nel tuo ambiente.
Nota: non puoi permetterti di aspettare. Inizia subito a costruire la tua strategia di conformità per evitare sanzioni costose.
Prepararsi agli agenti autonomi
Ti serve un piano per gestire la diffusione degli agenti autonomi. Ecco i passi da compiere per proteggere il tuo futuro:
| Passo | Descrizione |
|---|---|
| Definire framework di governance | Definisci responsabilità, processi di approvazione e linee guida etiche per le azioni degli agenti. |
| Garantire la qualità dei dati | Valuta e migliora la completezza, l'accuratezza e la coerenza dei dati tra i sistemi. |
| Definire i ruoli organizzativi | Assegna a ciascun agente un responsabile con conoscenze sia di business sia tecniche, che ne supervisioni le prestazioni. |
| Sviluppare strategie di integrazione | Mappa i sistemi e le fonti dati necessari agli agenti, garantendo connettività e accesso solidi. |
| Implementare processi di monitoraggio | Definisci metriche e avvisi per valutare in modo continuo le prestazioni e l'integrazione degli agenti. |
Devi agire subito. Costruisci framework di governance che definiscano responsabilità chiare. Assegna responsabili che conoscano sia il business sia la tecnologia. Migliora la qualità dei dati, così gli agenti prendono decisioni corrette. Mappa i sistemi e le fonti dati, affinché gli agenti possano operare in sicurezza. Configura monitoraggio e avvisi per tenere sotto controllo le prestazioni degli agenti e la salute delle integrazioni.
Suggerimento: governance e conformità continue non sono facoltative. Sono la tua migliore difesa man mano che gli agenti diventano più autonomi.
Hai il potere di plasmare il futuro della tua azienda. Adattandoti alle minacce in evoluzione, rispondendo alle esigenze normative e preparandoti alla prossima generazione di agenti autonomi, proteggi la tua organizzazione e apri nuove opportunità.
Se vuoi proteggere la tua organizzazione dai rischi moderni, devi smettere di trattare gli agenti come account di servizio. Gli agenti AI operano con autonomia e velocità, rendendo obsoleti i modelli di governance tradizionali. La maggior parte delle organizzazioni non dispone di criteri per la gestione degli agenti, e presto gli agenti supereranno in numero le identità umane. Adotta best practice come l'identificazione univoca, l'accesso con privilegi minimi e il monitoraggio continuo. Il podcast M365 FM offre spunti utili per costruire un framework dinamico per la gestione dell'identità degli agenti. Inizia ora a proteggere la tua organizzazione e a restare un passo avanti.
Domande frequenti
Qual è il rischio principale nel trattare gli agenti come account di servizio?
Si creano falle di sicurezza. Gli agenti agiscono in autonomia e richiedono controlli specifici. Gli account di servizio non sono in grado di gestirli. Se ignori la gestione dell'identità specifica degli agenti, rischi fughe di dati, violazioni di conformità e attacchi.
In che cosa le identità degli agenti differiscono dagli account di servizio?
Le identità degli agenti cambiano in base al contesto e ai compiti. Gli account di servizio restano statici. Ti servono controlli dinamici per gli agenti. Così il tuo ambiente resta sicuro e flessibile.
Perché dovrei usare accessi con ambito limitato ed effimeri per gli agenti?
Gli accessi con ambito limitato ed effimeri limitano ciò che gli agenti possono fare e per quanto tempo. Riduci la superficie di attacco. Se le credenziali vengono compromesse, il rischio resta basso. Questo approccio supporta Zero Trust e la sicurezza moderna.
Come posso individuare tutti gli agenti presenti nel mio ambiente?
Inizia con un registro. Registra ogni agente non appena lo distribuisci. Usa API e automazione per mantenere aggiornato l'elenco. Le verifiche periodiche ti aiutano a individuare gli Shadow Agent.
Che cos'è uno Shadow Agent?
Uno Shadow Agent è un agente IA non gestito. Potresti non sapere che esiste. Può accedere a dati sensibili senza supervisione. Gli Shadow Agent creano rischi di conformità e di sicurezza.
In che modo la gestione delle identità degli agenti aiuta la conformità?
La gestione delle identità degli agenti ti offre tracce di audit chiare. Puoi mostrare ai regolatori chi ha acceduto a cosa e quando. Questo facilita il superamento degli audit ed evita sanzioni.
Quale primo passo devo compiere per migliorare la governance degli agenti?
Crea un registro di tutti gli agenti. Assegna i proprietari. Imposta criteri per l'accesso e il monitoraggio. Inizia in piccolo, poi espandi. Costruisci una base solida per sicurezza e conformità.
Dove posso approfondire le best practice sulle identità degli agenti?
Ascolta il podcast M365 FM. Ottieni approfondimenti di esperti, esempi reali e passaggi concreti. Resta un passo avanti imparando da chi guida il settore nelle identità e nella governance degli agenti.
🎧 Ascolta questo episodio
Vuoi una spiegazione pratica della AI Agent Identity Security? Questo episodio affronta il tema con un linguaggio chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, IA e il lavoro moderno.
Ascolta questo episodio se vuoi:
- Capire i concetti chiave alla base della AI Agent Identity Security
- Vedere come si inserisce nel più ampio ecosistema tecnologico Microsoft
- Scoprire dove può creare valore concreto per la tua organizzazione
Potrebbero interessarti anche questi episodi correlati di M365 FM:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: identità sicura per gli agenti IA
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: AI autonoma per la difesa informatica
Scopri altri approfondimenti pratici su Microsoft su M365 FM.
Ultima revisione: luglio 2026.
A chi è rivolto
Questo episodio è pensato per amministratori Microsoft, architetti, sviluppatori, professionisti della sicurezza e responsabili aziendali che hanno bisogno di una base pratica prima di prendere decisioni su implementazione, operatività o governance.
🎧 Ascolta anche
- AI Agents — Un passo successivo fortemente correlato per approfondire questo tema.
- Power Platform — Un passo successivo fortemente correlato per approfondire questo tema.
- Microsoft Graph Data Connect — Un passo successivo fortemente correlato per approfondire questo tema.