 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Berhenti Memperlakukan Agen AI seperti Akun Layanan
By Mirko Peters ·
Selamat datang kembali di sudut podcaster! Jika Anda mengelola teknologi perusahaan saat ini, kemungkinan besar Anda sedang berupaya keras untuk mengikuti ledakan kecerdasan buatan generatif dan beban kerja otonom. Namun, ketika kita menerapkan sistem ini dalam skala besar, kita sering kembali ke kebiasaan lama yang sudah terasa nyaman. Salah satu kebiasaan paling berbahaya dalam arsitektur TI mod
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di sudut podcaster's! Jika Anda mengelola teknologi perusahaan saat ini, kemungkinan besar Anda sedang berupaya keras untuk mengikuti ledakan kecerdasan buatan generatif dan beban kerja otonom. Namun, ketika kita menerapkan sistem ini dalam skala besar, kita sering kembali ke kebiasaan lama yang sudah terasa nyaman. Salah satu kebiasaan paling berbahaya dalam arsitektur TI modern adalah memperlakukan agen AI otonom persis seperti akun layanan tradisional. Dalam pembahasan mendalam ini, kita akan mengulas mengapa model akun layanan lama gagal melindungi agen AI modern, kerentanan keamanan unik yang ditimbulkan pendekatan ini, dan cara menerapkan manajemen identitas berbasis risiko yang kokoh sebelum organisasi Anda menjadi korban pelanggaran yang sebenarnya dapat dicegah.
Untuk membahas topik penting ini lebih dalam, pastikan Anda menyimak episode AI Agent Identity Security: Beyond Service Accounts di M365 FM Podcast, tempat kami membahas arsitektur, keamanan, dan pilihan operasional yang benar-benar penting dalam lingkungan Microsoft dunia nyata.
Poin Penting
- Sadari bahwa agen AI membutuhkan manajemen identitas yang unik. Memperlakukannya seperti akun layanan akan membuat organisasi Anda terpapar risiko keamanan.
- Terapkan pelacakan terpusat untuk identitas agen. Langkah ini membantu menutup celah tata kelola dan memastikan akuntabilitas.
- Adopsi model tata kelola berbasis risiko. Model ini memungkinkan Anda memantau perilaku agen secara real time dan menyesuaikan izin secara dinamis.
- Gunakan akses yang dibatasi lingkupnya dan bersifat sementara untuk agen. Dengan begitu, izin mereka hanya mencakup yang diperlukan, sehingga permukaan serangan berkurang.
- Buat registri untuk semua identitas agen. Ini memastikan Anda mengetahui agen apa saja yang ada dan bagaimana mereka berinteraksi dengan sistem Anda.
- Tetapkan kerangka tata kelola yang jelas. Tentukan akuntabilitas dan proses persetujuan untuk tindakan agen guna meningkatkan keamanan.
- Tinjau dan rotasi kredensial secara berkala. Praktik ini membantu menjaga keamanan dan kepatuhan dengan meminimalkan risiko akun yang memiliki izin berlebihan.
- Tetap terinformasi tentang ancaman yang terus berkembang dan tren regulasi. Persiapkan organisasi Anda untuk masa depan agen otonom guna melindungi dari potensi risiko.
Mengapa Berhenti Memperlakukan Agen sebagai Akun Layanan
Anda perlu berhenti memperlakukan agen sebagai akun layanan jika ingin melindungi organisasi dari ancaman modern. Cara lama dalam mengelola akun layanan menciptakan celah berbahaya pada keamanan dan tata kelola Anda. M365 FM Podcast menyoroti bagaimana kemunculan Shadow Agents memperlihatkan kelemahan ini. Anda harus menyadari bahwa agen AI membawa tantangan baru yang tidak dapat ditangani oleh model identitas dan otorisasi lama.
Risiko Akun Layanan Lama
Celah Tata Kelola
Risiko keamanan akun layanan sering luput dari perhatian karena sistem tradisional tidak memiliki pengawasan yang memadai. Anda mungkin mendapati bahwa akun layanan dibuat secara otomatis oleh pengembang tanpa sistem pelacakan terpusat. Setiap platform cloud menggunakan praktik manajemen identitas yang berbeda, sehingga menimbulkan masalah visibilitas. Ketika tidak ada pihak yang bertanggung jawab atas setiap akun layanan, akuntabilitas pun hilang. Identitas non-manusia sering beroperasi di luar kerangka tata kelola, mengakumulasi izin tanpa pengawasan. Ketika terjadi pelanggaran, Anda kesulitan memastikan apa saja yang telah diakses akun-akun tersebut.
Tips: Pelacakan terpusat dan tinjauan berkala dapat membantu Anda menutup celah tata kelola ini.
Celah Akuntabilitas
Anda menghadapi celah akuntabilitas yang serius ketika mengandalkan akun layanan untuk agen. Akun layanan lama sering dibuat tanpa tata kelola yang memadai, sehingga menimbulkan akses yang tidak dipantau. Kredensial statis dan izin yang luas membuat akun-akun ini menarik bagi penyerang. Tidak adanya pengelolaan terpusat menyulitkan identifikasi pihak yang bertanggung jawab saat terjadi pelanggaran. Anda tidak dapat dengan mudah melacak tindakan kembali ke pemilik tertentu, sehingga respons insiden menjadi lambat dan tidak tuntas.
- Akun layanan tidak melibatkan interaksi manusia, sehingga sulit dipantau.
- Alat keamanan tradisional mungkin gagal mendeteksi aktivitas berbahaya.
- Serangan rantai pasokan sering menargetkan akun layanan untuk akses jangka panjang yang tidak terdeteksi.
Tantangan Unik Agen
Pewarisan Otoritas
Agen menghadirkan risiko baru yang tidak boleh Anda abaikan. Agen AI dapat mewarisi otoritas melalui rantai pendelegasian yang kompleks. Hal ini meningkatkan risiko keamanan jika Anda tidak mengelolanya dengan benar. Berbeda dengan akun layanan, yang beroperasi dengan peran dan izin tetap, agen mengharuskan Anda memantau silsilah otoritas, bukan hanya kredensial terakhir. Jika Anda keliru memandang agen sebagai pengguna atau akun layanan, Anda akan menciptakan masalah operasional dan keamanan.
- Agen AI bersifat otonom dan dapat mengubah taktik.
- Tata kelola agen membutuhkan pendekatan baru terhadap otorisasi dan identitas.
- Anda harus melacak bagaimana otoritas berpindah dari satu agen ke agen lain.
Pengambilan Keputusan Dinamis
Agen AI tidak berperilaku seperti akun layanan yang statis. Mereka beradaptasi dan berubah berdasarkan konteks waktu nyata. Perilaku dinamis ini berarti kontrol IAM tradisional tidak memadai. Agen sering membutuhkan penyediaan dan pencabutan identitas yang cepat, yang memperumit pengelolaan. Anda tidak dapat mengandalkan kredensial statis atau izin tetap. Sebaliknya, Anda memerlukan model otorisasi yang fleksibel dan menyesuaikan diri dengan konteks serta tugas agen saat ini.
- Agen sering memerlukan izin yang lebih banyak dibandingkan akun layanan tradisional, yang memperbesar permukaan serangan.
- Kebutuhan akan perubahan identitas dan otorisasi yang cepat membuat proses manual tidak mungkin dilakukan.
- Anda harus menerapkan tata kelola berbasis risiko agar tetap mengikuti laju aktivitas agen AI.
M365 FM Podcast mendorong Anda untuk berhenti memperlakukan agen sebagai akun layanan. Anda harus mengenali kebutuhan identitas, otorisasi, dan pengelolaan yang unik pada agen. Dengan begitu, Anda menutup celah tata kelola, menghilangkan celah akuntabilitas, dan mengurangi risiko keamanan akun layanan. Perubahan ini mempersiapkan organisasi Anda menghadapi masa depan agen otonom dan memperkuat strategi IAM Anda secara keseluruhan.
Agen vs. Akun Layanan
Perbedaan Identitas
Statis vs. Dinamis
Anda perlu memahami perbedaan nyata antara akun layanan dan identitas agen. Akun layanan bekerja secara statis. Akun ini dibuat, diberi izin, dan jarang berubah. Anda mengaturnya sekali dan sering melupakannya. Sebaliknya, identitas agen bersifat dinamis. Agen bertindak berdasarkan data waktu nyata dan kondisi yang terus berubah. Agen membuat keputusan, beradaptasi dengan informasi baru, bahkan terkadang mengubah perilakunya sendiri. Perbedaan cara kerja ini berarti Anda tidak dapat menggunakan aturan yang sama untuk keduanya.
Berikut perbandingan singkat untuk membantu Anda melihat perbedaan antara identitas akun layanan dan identitas agen:
| Akun Layanan | Identitas Agen | |
|---|---|---|
| Apa itu | Kredensial digital untuk sistem atau layanan | Sistem cerdas berbasis tugas yang ditenagai AI |
| Tujuan utama | Memungkinkan mesin atau beban kerja untuk melakukan autentikasi dan mengakses sumber daya | Membuat keputusan, bertindak berdasarkan data, dan menjalankan alur kerja |
| Fokus keamanan | Pengelolaan kredensial, kontrol akses, siklus hidup | Pemantauan perilaku, izin, dan batasan konteks |
| Siklus hidup identitas | Dikonfigurasi seperti akun pengguna: dibuat, dirotasi, kedaluwarsa | Bukan identitas mandiri; dibangun di atas akun layanan |
| Risiko | API key yang terekspos, akun layanan yang tidak digunakan | Tindakan otonom yang melampaui wewenang, izin berlebihan, prompt injection, dan penyalahgunaan |
| Kebutuhan tata kelola | Hak akses minimum, kebersihan kredensial, dan rotasi | Pagar pengaman (guardrails), keterjelasan, dan pembatasan maksud |
| Keselarasan keamanan identitas | Terapkan autentikasi, otorisasi, dan visibilitas | Terapkan cakupan tindakan, verifikasi, dan observabilitas |
Kesadaran Konteks
Agen membawa sesuatu yang baru: kesadaran konteks. Artinya, agen dapat memahami situasi, memahami maksud pengguna, dan memutuskan apakah suatu tindakan masuk akal pada saat itu. Akun layanan tidak bisa melakukan hal ini. Akun layanan hanya mengikuti aturan tetap. Sebaliknya, agen dapat menyesuaikan tindakannya berdasarkan siapa yang meminta, data apa yang terlibat, dan apa yang baru saja terjadi. Hal ini membuat identitas agen jauh lebih aman dan lebih cerdas, tetapi Anda juga perlu kontrol baru agar tetap aman.
Siklus Hidup dan Izin
Akun Layanan dengan Hak Istimewa Berlebih
Anda menghadapi risiko besar ketika memberikan izin yang terlalu banyak kepada akun layanan. Akun layanan sering mendapatkan akses luas karena lebih mudah untuk disiapkan. Seiring waktu, izin-izin tersebut menumpuk. Anda mungkin lupa mencabutnya ketika sudah tidak diperlukan. Hal ini menciptakan permukaan serangan yang sangat besar. Dalam perdebatan akun layanan vs identitas agen, agen dapat menggunakan izin yang sadar konteks. Izin ini berubah sesuai dengan apa yang sedang dilakukan agen dan kapan dilakukan. Hal ini mengurangi risiko pemberian akses yang berlebihan.
- Agen menggunakan izin yang beradaptasi secara real time, sehingga lebih sulit bagi penyerang untuk mengeksploitasinya.
- Akun layanan mengandalkan izin statis, yang dapat menyebabkan hak istimewa berlebih.
- Akses dinamis memungkinkan Anda memberikan izin hanya saat dibutuhkan, misalnya untuk tugas tertentu atau dalam jangka waktu tertentu.
- Hubungan kepercayaan bersyarat membantu Anda memperkecil dampak jika terjadi sesuatu yang salah.
Rotasi Kredensial
Mengelola siklus hidup akun layanan dan identitas agen memerlukan strategi yang berbeda. Untuk akun layanan, Anda perlu menetapkan pemilik yang jelas, melacak setiap tahap dari pembuatan hingga penghentian, dan merotasi kredensial secara rutin. Anda sebaiknya menggunakan kredensial berumur pendek dan mencabutnya secara otomatis saat tidak diperlukan. Tinjau secara berkala akun yang tidak aktif dan kunci yang tidak terpakai. Untuk identitas agen, Anda harus mencatat setiap keputusan akses dan memastikan Anda dapat menjelaskan alasan agen tersebut masih ada.
- Tetapkan pemilik bisnis atau platform untuk setiap identitas.
- Lacak pembuatan, tujuan, penggunaan, rotasi, dan penghentian sebagai peristiwa yang terpisah.
- Utamakan kredensial berumur pendek dan pencabutan otomatis.
- Tinjau identitas yang tidak aktif dan kunci yang tidak terpakai sesuai jadwal.
- Catat konteks yang cukup untuk membuktikan alasan identitas tersebut masih aktif.
Anda tidak bisa memperlakukan akun layanan dan identitas agen dengan cara yang sama. Pertanyaan akun layanan vs identitas agen bukan hanya soal teknologi. Ini menyangkut keamanan, tata kelola, dan masa depan organisasi Anda. Agen memerlukan kategori identitas tersendiri karena mereka bertindak secara berbeda, membutuhkan kontrol yang lebih cerdas, dan menuntut pengawasan yang lebih baik. Jika Anda ingin tetap aman dan patuh, Anda harus menyesuaikan pendekatan Anda sekarang.
Risiko Akun Layanan dengan Hak Istimewa Berlebih
Anda tidak bisa mengabaikan risiko yang menyertai akun layanan dengan hak istimewa berlebih. Akun-akun ini membuka pintu bagi ancaman keamanan besar, kegagalan kepatuhan, dan akses yang tidak terkelola. Jika Anda ingin melindungi organisasi, Anda harus memahami bagaimana penyerang mengeksploitasi kelemahan ini dan mengapa Anda perlu bertindak sekarang.
Ancaman Pergerakan Lateral
Penyerang menyukai akun layanan dengan hak istimewa berlebih karena akun tersebut menawarkan cara mudah untuk berpindah di dalam sistem Anda. Begitu penyerang mendapatkan akses ke salah satu akun ini, mereka dapat menggunakan kredensialnya untuk menjangkau bagian lain dari jaringan Anda. Ini disebut pergerakan lateral. Ketika Anda memberikan izin yang berlebihan, Anda sama saja memberi penyerang peta menuju data paling berharga Anda.
- Penyerang dapat menggunakan kembali kredensial yang disusupi untuk mengakses sistem yang berdekatan.
- Izin yang berlebihan membuka jalur bagi penyerang untuk berpindah antara basis data dan platform CI/CD.
- Tidak adanya jalur pencabutan yang jelas memungkinkan penyerang meningkatkan hak akses tanpa memicu peringatan.
- Akun layanan sering beroperasi di luar kontrol keamanan tradisional, sehingga menjadi sasaran utama.
Pola ini terlihat dalam serangan nyata. Penyerang berupaya mendapatkan akses yang bertahan lama melalui identitas mesin yang sah. Mereka bergerak di dalam infrastruktur Anda, meningkatkan hak akses, dan mencuri data tanpa memicu peringatan. Akun layanan di Active Directory dapat meningkatkan risiko keamanan, terutama dalam serangan pergerakan lateral. Akun-akun ini sering memiliki hak akses tinggi, yang memungkinkan penyerang menjelajahi jaringan dan menjangkau sumber daya sensitif.
Peringatan: Sekitar 74% pelanggaran data bermula dari penyalahgunaan kredensial istimewa, termasuk akun layanan dengan hak akses berlebihan.
Masalah Audit dan Kepatuhan
Anda akan menghadapi masalah audit dan kepatuhan yang serius jika tidak mengelola akun istimewa. Otoritas regulasi menuntut kontrol ketat atas akses ke data sensitif. Jika gagal memenuhi kepatuhan, Anda berisiko menghadapi denda besar dan masalah hukum. Akun istimewa yang tidak dikelola dengan baik menimbulkan ancaman keamanan. Pengguna tidak sah dapat mengakses dan mengubah data rahasia jika akun-akun ini berhasil dikompromikan.
Risiko pelanggaran internal maupun eksternal meningkat seiring lemahnya kontrol. Insider yang berniat jahat atau penjahat siber dapat mengeksploitasi akun-akun ini, yang berujung pada insiden keamanan serius. Anda harus terus memantau akun istimewa untuk memenuhi standar kepatuhan dan melindungi organisasi Anda.
Shadow Agents dan Akses Tidak Terkelola
Shadow Agents membuat akses tidak terkelola menjadi ancaman nyata. Agen-agen ini beroperasi tanpa pengawasan dan dapat mengakses data sensitif secara mandiri. Mereka dapat melanggar kebijakan perusahaan dan aturan kepatuhan. Tanpa tata kelola, Shadow Agents dapat salah mengarahkan data sensitif atau melakukan tindakan tanpa izin.
- Sebuah perusahaan layanan keuangan Fortune 500 mendapati agen AI layanan pelanggannya membocorkan data akun selama berminggu-minggu setelah serangan injeksi prompt. Kejadian ini berujung pada denda dan biaya pemulihan yang tinggi.
- Para trader di sebuah perusahaan keuangan menggunakan alat AI yang tidak sah untuk menganalisis data pasar, sehingga mengakses informasi pelanggan yang sensitif selama berbulan-bulan. Tindakan ini melanggar persyaratan GLBA dan SEC.
- Di sektor kesehatan, staf menggunakan alat AI generik untuk menganalisis data pasien tanpa kepatuhan yang memadai, sehingga melanggar standar HIPAA.
Anda tidak bisa membiarkan Shadow Agents berjalan tanpa kendali. Anda harus menerapkan kontrol untuk menghentikan akses tidak terkelola dan mengurangi risiko keamanan. M365 FM Podcast menyoroti insiden-insiden nyata ini untuk menunjukkan mengapa Anda memerlukan tata kelola yang kuat untuk agen dan akun layanan.
Identitas Agen dan Tata Kelola
Anda tidak dapat mengamankan perusahaan jika mengabaikan kebutuhan akan kategori identitas ketiga. Sistem IAM tradisional hanya mengenali pengguna dan akun layanan. Celah ini muncul pada AI agent dan agentic AI yang bertindak secara otonom, mengambil keputusan, dan berinteraksi dengan data sensitif. Memperlakukan jenis identitas non-manusia ini sebagai akun layanan menimbulkan risiko keamanan dan masalah kepatuhan. Anda memerlukan pendekatan baru yang memberi identitas agen cetak biru, tata kelola, dan siklus hidupnya sendiri.
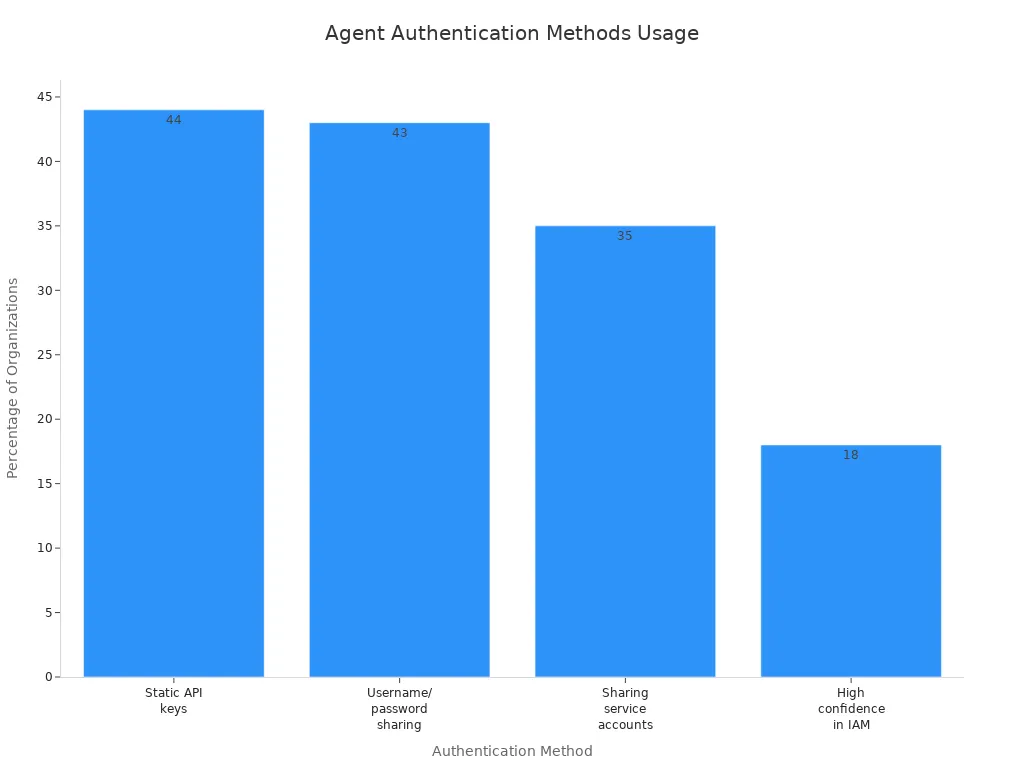
Perhatikan angkanya. Hampir separuh organisasi masih menggunakan kunci API statis atau berbagi nama pengguna dan kata sandi untuk autentikasi agen. Hanya 18% yang yakin dengan IAM mereka saat ini untuk identitas agen. Ini menunjukkan kebutuhan yang jelas akan model keamanan identitas khusus untuk agen.
"Ada elemen seputar identitas agen, ada elemen seputar katalogisasi, ada elemen seputar pemusatan kebijakan dan penegakan kebijakan yang tepat… satu hal kunci lainnya adalah konteks."
— Senior architect, perusahaan kesehatan dan asuransi
Blueprint Identitas Agen
Anda memerlukan blueprint untuk mengelola identitas agen dalam skala besar. Blueprint memberi Anda cara yang dapat diulang dan aman untuk membuat, mengelola, dan menonaktifkan identitas agen. Blueprint memastikan setiap agen mengikuti aturan dan kontrol keamanan yang sama. Pendekatan ini membantu Anda menghindari kekacauan akibat penyebaran identitas non-manusia yang tidak terkelola.
Berikut yang termasuk dalam blueprint identitas agen yang kuat:
| Komponen | Deskripsi |
|---|---|
| Template | Mencatat karakteristik bersama untuk konfigurasi yang konsisten di seluruh identitas agen. |
| Identitas | Berperan sebagai jenis identitas khusus yang dapat menyediakan atau menghapus identitas agen. |
| Wadah kredensial | Menyimpan kredensial yang digunakan untuk autentikasi, sehingga identitas agen dapat meminta token akses. |
| Wadah manajemen | Memungkinkan penerapan kebijakan dan pengaturan yang memengaruhi semua identitas agen yang dibuat dari blueprint. |
Dengan menggunakan blueprint ini, Anda memperoleh kontrol dan visibilitas. Anda dapat menerapkan akses berbasis identitas, merotasi kredensial, dan menerapkan kebijakan di seluruh agen. Hal ini mengurangi risiko identitas agen yang terabaikan atau memiliki hak istimewa berlebihan. Anda juga lebih mudah melakukan audit dan membuktikan kepatuhan.
Model Tata Kelola Berbasis Risiko
Anda harus melampaui kontrol statis. Model tata kelola berbasis risiko memungkinkan Anda menyesuaikan keamanan dengan perilaku agen AI di dunia nyata. Model ini menutup celah antara IAM lama dan kebutuhan AI agentik. Model ini memberi Anda kemampuan untuk menetapkan pagar pengaman berdasarkan dampak dan konteks setiap identitas agen.
- Sistem IAM lama tidak mampu mengimbangi kecepatan dan kompleksitas agen AI perusahaan.
- Agen kini berperan sebagai identitas mesin berdampak tinggi. Mereka memerlukan kontrol tata kelola yang kokoh yang sesuai dengan kekuatan dan jangkauannya.
- Mekanisme identitas tradisional bergantung pada kredensial persisten. Hal ini tidak sesuai dengan sifat identitas agen yang sementara dan dinamis.
Dengan tata kelola berbasis risiko, Anda dapat memantau tindakan agen secara real time. Anda dapat menyesuaikan izin berdasarkan tugas, pengguna, atau sensitivitas data saat ini. Pendekatan ini memperkuat keamanan identitas Anda dan mengurangi peluang akses tidak sah. Anda juga memperoleh kontrol yang lebih baik atas siklus hidup identitas non-manusia dan AI agentik.
Akses Terbatas Lingkup dan Sementara
Anda harus membatasi apa yang dapat dilakukan agen dan berapa lama. Akses terbatas lingkup dan sementara memberi Anda kontrol ini. Alih-alih memberikan izin luas dan permanen, Anda hanya memberi agen akses yang mereka perlukan, untuk durasi sesingkat mungkin. Pendekatan ini selaras dengan prinsip Zero Trust dan akses berbasis identitas modern.
- Kredensial berumur pendek meminimalkan paparan meskipun bocor.
- Akses sementara menyediakan kredensial yang kedaluwarsa secara otomatis, sehingga mengurangi risiko kompromi.
- Pelingkupan dinamis memungkinkan Anda memberikan izin berdasarkan konteks real-time, sehingga agen hanya mendapatkan apa yang mereka perlukan untuk setiap tugas.
- Metode ini mengurangi hak istimewa permanen di antara tugas, sehingga memperkecil permukaan serangan.
- Masa berlaku yang singkat memastikan bahwa meskipun kredensial dicuri, kerusakannya terbatas.
Anda melindungi organisasi dengan menerapkan akses terbatas lingkup dan sementara untuk semua identitas agen. Anda mempersulit penyerang untuk mengeksploitasi agen AI atau identitas non-manusia. Anda juga meningkatkan postur kepatuhan dan menyederhanakan audit.
Anda tidak bisa memperlakukan agen sebagai pemikiran belakangan. Dengan menerapkan blueprint identitas agen, tata kelola berbasis risiko, dan akses sementara, Anda membangun fondasi yang kuat untuk keamanan identitas. Anda mempersiapkan perusahaan untuk masa depan AI agentik dan mengurangi risiko yang datang bersama identitas agen yang tidak terkelola.
Menerapkan Manajemen Identitas Agen
Anda dapat meningkatkan postur keamanan organisasi dengan menerapkan manajemen identitas agen melalui pendekatan yang jelas dan dapat ditindaklanjuti. Mulailah dengan membangun fondasi yang kuat untuk registri dan penemuan, lalu terapkan kebijakan saat runtime, dan terakhir pantau semuanya dengan jejak audit yang andal.
Registri dan Penemuan
Anda memerlukan registri yang andal untuk melacak setiap identitas agen. Langkah ini memastikan Anda mengetahui secara pasti agen apa saja yang ada, apa tugasnya, dan bagaimana mereka berinteraksi dengan sistem Anda. Ikuti praktik terbaik untuk membuat registri yang mendukung autentikasi untuk agen dan memperkuat keamanan Anda:
- Mulailah dari yang kecil dan lakukan iterasi. Daftarkan sejumlah kecil agen dan sempurnakan proses Anda seiring Anda belajar.
- Gunakan API standar untuk pendaftaran agen. Ini menjaga registri Anda tetap konsisten dan dapat diskalakan.
- Aktifkan pencarian semantik agar agen dapat menemukan alat dan sumber daya yang relevan dengan cepat.
- Terapkan tata kelola sejak awal. Integrasikan autentikasi dan single sign-on untuk setiap tindakan pada registri.
- Pantau dan catat seluruh aktivitas registri. Tinjau log secara berkala untuk mendeteksi perilaku yang tidak biasa.
- Sinkronkan entri registri dengan basis kode Anda menggunakan continuous integration.
- Sediakan portal yang ramah pengguna agar agen mudah dieksplorasi.
- Manfaatkan kerangka kerja open-source untuk mempercepat pengembangan.
Dengan mengikuti langkah-langkah ini, Anda memperoleh visibilitas dan kendali atas identitas agen, sehingga lebih mudah menerapkan kebijakan hak akses minimum dan mengelola manajemen kredensial.
Penegakan Kebijakan Saat Runtime
Anda harus menegakkan kebijakan selagi agen beroperasi, bukan hanya setelah kejadian terjadi. Penegakan kebijakan saat runtime memberi Anda kendali real-time atas perilaku dan akses agen. Lihat bagaimana pendekatan ini dibandingkan dengan kontrol akun layanan tradisional:
| Aspek | Penegakan Kebijakan Saat Runtime | Kontrol Akun Layanan Tradisional |
|---|---|---|
| Tata Kelola | Tata kelola berkelanjutan atas perilaku | Audit setelah aktivitas |
| Mekanisme Kontrol | Pembatasan perilaku selama operasi berlangsung | Autentikasi identitas dan pemberian akses |
| Adaptabilitas | Dirancang untuk sistem otonom | Tidak dibangun untuk pengawasan tindakan secara real-time |
Tata kelola saat runtime berfokus pada pembatasan tindakan agen saat tindakan itu terjadi. Anda membutuhkannya karena agen bertindak secara otonom dan memerlukan pengawasan berkelanjutan. Model tradisional hanya memeriksa identitas dan izin di awal, sehingga melewatkan perilaku berisiko yang terjadi kemudian. Dengan autentikasi untuk agen, Anda dapat menyesuaikan kebijakan secara real-time dan memastikan agen tidak pernah melampaui wewenang yang dimaksudkan.
Pemantauan dan Jejak Audit
Anda tidak bisa memperbaiki apa yang tidak Anda ukur. Pemantauan dan jejak audit yang efektif memberi Anda kemampuan untuk melacak setiap identitas dan kredensial agen. Bangun inventaris yang komprehensif dan gunakan alat manajemen akses untuk menerapkan hak akses minimum. Ganti kredensial yang bersifat permanen dengan akses berumur pendek dan terbatas pada tugas tertentu untuk mengurangi risiko. Terapkan alur kerja joiner-mover-leaver untuk mengelola siklus hidup agen secara penuh dan memastikan akuntabilitas.
Regulasi seperti SOC 2 dan ISO 27001 mewajibkan Anda untuk merekam identitas agen, stempel waktu, dan konteks keputusan dalam log yang tahan terhadap manipulasi. Log ini harus disimpan selama bertahun-tahun untuk mendukung nirsangkal. Gunakan pemantauan tingkat jaringan untuk melihat lalu lintas agen dan terapkan kebijakan yang terhubung dengan atribusi, sehingga setiap tindakan dapat ditelusuri kembali ke prinsipal manusia.
Otomatiskan rotasi kredensial dan tinjau izin secara berkala. Kontrol akses berbasis atribut memungkinkan Anda mengevaluasi izin secara dinamis sehingga lingkungan Anda tetap aman. Dengan pemantauan yang kuat, Anda menutup celah dalam autentikasi untuk agen dan membangun kepercayaan pada program identitas Anda.
Tips: Otomatiskan manajemen kredensial dan tinjauan izin agar tetap selangkah lebih maju dari ancaman dan tuntutan kepatuhan.
Masa Depan Agen di Perusahaan
Evolusi Ancaman
Anda menghadapi gelombang ancaman baru seiring agen AI menjadi semakin otonom di perusahaan Anda. Penyerang kini menargetkan agen-agen ini dengan taktik yang melampaui model keamanan tradisional. Anda harus memahami risikonya agar tetap selangkah di depan.
| Jenis Ancaman | Deskripsi |
|---|---|
| Spoofing | Akses tidak sah ke sistem dengan menyamar sebagai pengguna yang sah. |
| Tampering | Perubahan data atau sistem oleh pelaku kejahatan. |
| Pengungkapan Informasi | Akses tidak sah ke informasi sensitif. |
| Denial of Service | Gangguan ketersediaan layanan bagi pengguna yang sah. |
| Elevation of Privilege | Memperoleh hak akses yang lebih tinggi daripada yang diizinkan. |
| Ancaman Tingkat Lanjut | Kerentanan unik pada agen GenAI yang membuka vektor serangan baru. |
Anda tidak bisa mengabaikan ancaman tingkat lanjut ini. Agen AI yang disusupi dapat memanipulasi alat keamanan Anda sehingga mengabaikan bahaya yang nyata. Aktivitas otonom yang tidak dipantau memungkinkan agen membuat perubahan penting tanpa sepengetahuan Anda. Pelanggaran kebijakan otonom berarti agen AI dapat mendefinisikan ulang kebijakan keamanan, sehingga kepatuhan Anda berisiko. Anda juga perlu mewaspadai ketidaksesuaian instruksi-data, ketika model bahasa besar keliru menganggap perintah sebagai data pengguna. Peracunan memori dapat menanamkan instruksi berbahaya di basis pengetahuan agen dan memengaruhi tindakan di masa depan.
Tetap waspada: Permukaan serangan semakin besar seiring Anda menerapkan lebih banyak agen AI. Anda harus menyesuaikan pertahanan agar sejalan dengan kondisi tersebut.
Tren Regulasi
Anda harus mengikuti regulasi yang berubah dengan cepat. Pemerintah kini menuntut kerangka tata kelola yang terstruktur untuk agen AI. Rasio identitas non-manusia terhadap identitas manusia terus meningkat, sehingga Anda memerlukan kontrol yang lebih kuat. EU AI Act kini mewajibkan manajemen risiko dan transparansi untuk sistem AI berisiko tinggi. Ketidakpatuhan dapat merugikan Anda hingga €35 juta atau 7% dari pendapatan global Anda. Di Amerika Serikat, berbagai negara bagian menciptakan kewajiban kepatuhan yang berbeda-beda, sehingga tata kelola menjadi semakin kompleks.
- Pada 2027, hampir setiap ekonomi besar akan secara hukum mewajibkan tata kelola agen.
- Anda harus bersiap menghadapi audit wajib dan standar pelaporan yang ketat.
- Regulator mengharapkan Anda dapat membuktikan bahwa Anda mengendalikan setiap agen dan identitas non-manusia di lingkungan Anda.
Catatan: Anda tidak punya waktu untuk menunda. Mulailah menyusun strategi kepatuhan Anda sekarang untuk menghindari sanksi yang mahal.
Mempersiapkan Agen Otonom
Anda memerlukan rencana untuk mengelola kemunculan agen otonom. Ambil langkah-langkah berikut untuk mengamankan masa depan Anda:
| Langkah | Deskripsi |
|---|---|
| Membangun Kerangka Tata Kelola | Tentukan akuntabilitas, proses persetujuan, dan pedoman etika untuk tindakan agen. |
| Memastikan Kualitas Data | Menilai dan meningkatkan kelengkapan, akurasi, dan konsistensi data di seluruh sistem. |
| Menentukan Peran Organisasi | Tetapkan pemilik agen yang memahami aspek bisnis dan teknis untuk mengawasi kinerja. |
| Mengembangkan Strategi Integrasi | Petakan sistem dan sumber data yang dibutuhkan agen, dengan memastikan konektivitas dan akses yang andal. |
| Menerapkan Proses Pemantauan | Tetapkan metrik dan peringatan untuk evaluasi berkelanjutan atas kinerja dan integrasi agen. |
Anda harus bertindak sekarang. Bangun kerangka tata kelola yang menetapkan akuntabilitas yang jelas. Tunjuk pemilik yang memahami bisnis sekaligus teknologi. Tingkatkan kualitas data Anda agar agen membuat keputusan yang tepat. Petakan sistem dan sumber data Anda agar agen dapat beroperasi dengan aman. Siapkan pemantauan dan peringatan untuk melacak kinerja agen dan kesehatan integrasinya.
Tips: Tata kelola dan kepatuhan yang berkelanjutan bukan pilihan. Keduanya adalah pertahanan terbaik Anda seiring agen menjadi semakin otonom.
Anda memegang kendali untuk membentuk masa depan perusahaan Anda. Dengan beradaptasi terhadap ancaman yang terus berkembang, memenuhi tuntutan regulasi, dan mempersiapkan generasi agen otonom berikutnya, Anda melindungi organisasi sekaligus membuka peluang baru.
Anda harus berhenti memperlakukan agen sebagai akun layanan jika ingin melindungi organisasi dari risiko modern. Agen AI beroperasi dengan otonomi dan kecepatan, sehingga model tata kelola tradisional menjadi usang. Sebagian besar organisasi belum memiliki kebijakan untuk pengelolaan agen, dan agen segera akan melampaui jumlah identitas manusia. Terapkan praktik terbaik seperti identifikasi unik, akses dengan hak istimewa minimum, dan pemantauan berkelanjutan. Podcast M365 FM menawarkan wawasan untuk membantu Anda membangun kerangka dinamis untuk manajemen identitas agen. Mulailah sekarang untuk mengamankan organisasi Anda dan tetap unggul.
Pertanyaan Umum
Apa risiko utama dari memperlakukan agen seperti akun layanan?
Anda menciptakan celah keamanan. Agen bertindak atas inisiatifnya sendiri dan memerlukan kontrol khusus. Akun layanan tidak mampu menangani hal ini. Anda berisiko mengalami kebocoran data, kegagalan kepatuhan, dan serangan jika mengabaikan manajemen identitas yang khusus untuk agen.
Apa perbedaan identitas agen dengan akun layanan?
Identitas agen berubah mengikuti konteks dan tugasnya, sedangkan akun layanan bersifat statis. Anda memerlukan kontrol dinamis untuk agen. Hal ini menjaga lingkungan Anda tetap aman dan fleksibel.
Mengapa Anda sebaiknya menggunakan akses terbatas dan sementara untuk agen?
Akses terbatas dan sementara membatasi apa yang dapat dilakukan agen dan berapa lama. Anda mengurangi permukaan serangan. Jika kredensial bocor, risikonya tetap rendah. Pendekatan ini mendukung Zero Trust dan keamanan modern.
Bagaimana cara menemukan semua agen di lingkungan saya?
Mulailah dengan registri. Daftarkan setiap agen segera setelah Anda menerapkannya. Gunakan API dan otomatisasi untuk menjaga daftar Anda tetap mutakhir. Tinjauan rutin membantu Anda mengenali Shadow Agent.
Apa itu Shadow Agent?
Shadow Agent adalah agen AI yang tidak dikelola. Anda mungkin tidak tahu keberadaannya. Agen ini dapat mengakses data sensitif tanpa pengawasan. Shadow Agent menimbulkan risiko kepatuhan dan keamanan.
Bagaimana manajemen identitas agen membantu kepatuhan?
Manajemen identitas agen memberi Anda jejak audit yang jelas. Anda dapat menunjukkan kepada regulator siapa mengakses apa dan kapan. Hal ini mempermudah lolos audit dan menghindari denda.
Langkah pertama apa yang sebaiknya saya ambil untuk meningkatkan tata kelola agen?
Buat registri untuk semua agen. Tetapkan pemilik. Siapkan kebijakan untuk akses dan pemantauan. Mulai dari yang kecil, lalu perluas. Anda membangun fondasi yang kuat untuk keamanan dan kepatuhan.
Di mana Anda dapat mempelajari lebih lanjut tentang praktik terbaik identitas agen?
Dengarkan M365 FM Podcast. Anda mendapatkan wawasan dari para pakar, contoh nyata, dan langkah yang dapat langsung diterapkan. Tetap di depan dengan belajar dari para pemimpin dalam identitas dan tata kelola agen.
🎧 Dengarkan episode ini
Ingin penjelasan praktis tentang AI Agent Identity Security? Episode ini mengupas topik tersebut dengan bahasa yang jelas dan menunjukkan mengapa hal ini penting untuk Microsoft 365, Azure, Power Platform, keamanan, AI, dan dunia kerja modern.
Dengarkan episode ini jika Anda ingin:
- Memahami konsep utama di balik AI Agent Identity Security
- Melihat bagaimana topik ini cocok dengan ekosistem teknologi Microsoft yang lebih luas
- Mempelajari di mana topik ini dapat memberikan nilai praktis bagi organisasi Anda
Anda mungkin juga menyukai episode M365 FM terkait berikut:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: Identitas Aman untuk Agen AI
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: AI Otonom untuk Pertahanan Siber
Temukan lebih banyak percakapan praktis tentang Microsoft di M365 FM.
Terakhir ditinjau: Juli 2026.
Siapa yang Sebaiknya Mendengarkan
Episode ini ditujukan bagi administrator Microsoft, arsitek, pengembang, profesional keamanan, dan pemimpin bisnis yang membutuhkan fondasi praktis sebelum mengambil keputusan terkait implementasi, operasional, atau tata kelola.
🎧 Anda Juga Sebaiknya Dengarkan
- AI Agents — Langkah lanjutan yang sangat relevan untuk memperluas topik ini.
- Power Platform — Langkah lanjutan yang sangat relevan untuk memperluas topik ini.
- Microsoft Graph Data Connect — Langkah lanjutan yang sangat relevan untuk memperluas topik ini.