 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Automation Runbooks: Microsoft Azure-architectuur op de automatische piloot
By Mirko Peters · · Updated
Azure Automation Runbooks: Operate Microsoft Azure Architecture on Autopilot. Gebruik best practices voor Azure-automatisering om je cloudarchitectuur te stroomlijnen.
Automatically translated with AI from the original post. Read the English original
Ken je die ene ‘kleine’ klik in de portal die uitloopt op een incident om 02:00 ’s nachts? Ik heb die les op de harde manier geleerd, toen een goedbedoelde handmatige VM-update uitgroeide tot inconsistente configuraties in een hele omgeving. De oplossing was geen heldenwerk, maar saaie, herhaalbare automatisering. In Azure zorgen Azure Automation-runbooks, assets en een paar goed geplaatste controlepunten er stilletjes voor dat je week niet verloren gaat.
9 verrassende feiten over Microsoft Azure Architecture on Autopilot- Autopilot kan hele cloudomgevingen automatisch opzetten: met Azure Autopilot-patronen in combinatie met Infrastructure as Code (ARM/Bicep/Terraform) kunnen organisaties landing zones en guardrails voor enterprise-automatiseringsarchitectuur in Azure automatisch inrichten, in uren in plaats van weken.
- Zelfherstellend beleid zit standaard ingebouwd: door Azure Policy, Azure Monitor en Autopilot-implementatiescripts te combineren, gedraagt de architectuur zich als een zelfherstellend systeem. Niet-conforme resources worden automatisch gedetecteerd en hersteld, waardoor handmatige afwijkingen in enterprise-automatiseringsarchitectuur in Azure afnemen.
- Automatisering met identiteit als uitgangspunt schaalt veilig: Autopilot-workflows gebruiken managed identities en Azure AD Conditional Access om referenties te roteren en minimale machtigingen toe te kennen. Zo kan enterprise-automatiseringsarchitectuur in Azure schalen zonder dat geheimen wild om zich heen grijpen.
- Kostenbeheer kan op schaal geautomatiseerd worden: Autopilot-sjablonen kunnen tagging, budgetwaarschuwingen en automatische uitschakelbeleidsregels bevatten, zodat enterprise-automatiseringsarchitectuur in Azure kostenbeheersing over abonnementen afdwingt zonder menselijke tussenkomst.
- Hybride omgevingen worden volwaardig: Azure Autopilot-patronen integreren Azure Arc om beleid en automatisering uit te breiden naar on-premises en multicloud-servers. Daarmee wordt enterprise-automatiseringsarchitectuur in Azure echt hybride en centraal beheerd.
- Implementaties die rekening houden met de applicatietopologie: Autopilot-gestuurde pipelines kunnen gedistribueerde applicaties uitrollen met besef van topologie (regio’s, beschikbaarheidszones, nabijheid van data). Zo kan enterprise-automatiseringsarchitectuur in Azure latency en veerkracht automatisch optimaliseren.
- AI-ondersteunde runbooks versnellen de operatie: door Azure Automation te integreren met Azure OpenAI of cognitive services, kunnen Autopilot-processen runbooks voorstellen of genereren. Dat versnelt de ontwikkeling van operationele playbooks voor enterprise-automatiseringsarchitectuur in Azure.
- Bewijs voor compliance wordt continu gegenereerd: Autopilot kan geautomatiseerde verzameling van bewijs (logs, beleidsrapporten, attestaties) koppelen aan compliance-opslag. Zo levert enterprise-automatiseringsarchitectuur in Azure op verzoek auditklare rapporten op.
- Promotie van omgevingen zonder handmatige tussenkomst is mogelijk: Autopilot-pipelines kunnen infrastructuur- en applicatiewijzigingen van dev naar prod promoveren, met geautomatiseerde tests, goedkeuringen en terugdraailogica. Zo ondersteunt enterprise-automatiseringsarchitectuur in Azure veilige CI/CD zonder handmatige stappen voor infrastructuur- en platformwijzigingen.
1) Waarom je automatiseert (voordat je tools kiest)
Denk aan je laatste handmatige wijziging in Azure. Vraag jezelf nu af: welk deel ervan kun je vandaag niet meer reproduceren? Denk aan de exacte stappen, de parameters, de timing, de goedkeuringen en de terugdraaiactie. Schrijf het op. Die lijst is je echte startpunt voor Azure Automation en cloud operations-automatisering, niet een toolvergelijking.
Van pijnpunten naar drie drijfveren
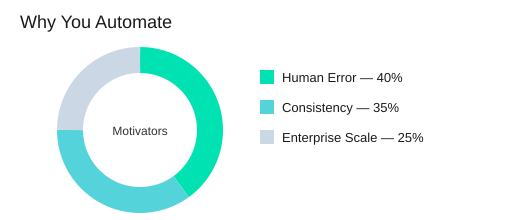
Azure Automation wordt gepositioneerd als fundamentele dienst voor herhaalbare, betrouwbare processen met Windows PowerShell Workflow. Je ‘waarom’ valt meestal onder drie drijfveren:
- Menselijke fouten verminderen wanneer wijzigingen onder druk plaatsvinden.
- Operationele consistentie afdwingen, zodat omgevingen overeenkomen met de bedoeling en niet met het geheugen van iemand.
- Complexiteit op enterprise-schaal aankunnen, waar handmatig werk niet meeschaalt over teams, regio’s en shifts heen.
Scott Guthrie: "Automatisering maakt betrouwbaarheid tot een functie, niet tot een wanhopige zoektocht."
Doelen koppelen aan Azure-oppervlakken (IaaS en PaaS)
Wees expliciet over waar je eerst gaat automatiseren. IaaS- en PaaS-automatisering is makkelijker te plannen als je de oppervlakken benoemt:
- IaaS: Azure Virtual Machines (patchen, configuratie, starten/stoppen, implementaties).
- PaaS: Azure SQL Database, Azure Storage, Azure Websites en cloudservices (inrichten, controles op configuratiedrift, geplande taken).
Bepaal wat “betrouwbaar” betekent voordat je runbooks schrijft
Teams die doelen definiëren in termen van herhaalbaarheid en herstel, maken runbooks die personeelswisselingen en incidentdruk overleven. Voor jou moet “betrouwbaar” het volgende betekenen:
- Idempotente stappen (veilig om twee keer uit te voeren).
- Herstelbare workflows (hervatten na een fout; gebruik checkpoints waar het ertoe doet).
- Observeerbare taken (duidelijke status, logs en resultaten die je kunt controleren).
De wereldwijd toegankelijke, redundante opslag van Azure Automation ondersteunt hoge beschikbaarheid en herstelvermogen bij calamiteiten, maar je runbookontwerp moet nog steeds gericht zijn op herhaalbare resultaten.
Snelle check: herinneringen zijn kandidaten voor automatisering
Als een taak een agenda-herinnering nodig heeft, heeft ze waarschijnlijk een schema-asset nodig. Begin met een kleine set taken die vaak terugkomen, bewijs de waarde en breid daarna stapsgewijs uit.
Kleine zijsprong: leesbaarheid is een operationele beheersmaatregel
De beste automatisering is niet slim, maar leesbaar voor jouw toekomstige zelf. Gebruik duidelijke namen, eenvoudige parameters en logging die direct begrijpelijk is. Behandel leesbaarheid als onderdeel van operationele consistentie, niet als stijlkwestie.
| Onderdeel | Aantal | Details |
|---|---|---|
| Belangrijkste drijfveren | 3 | Menselijke fouten, consistentie, complexiteit op enterpriseschaal |
| Azure-scenariotypen | 2 | IaaS, PaaS |
| Kernconcepten voor betrouwbaarheid | 2 | Hoge beschikbaarheid, herstelvermogen bij calamiteiten |
| Voorbeelden van Azure-services | 5 | VM's, SQL DB, Storage, Websites, cloudservices |
2) Eerste uur instellen: Automation-account met bewuste isolatie
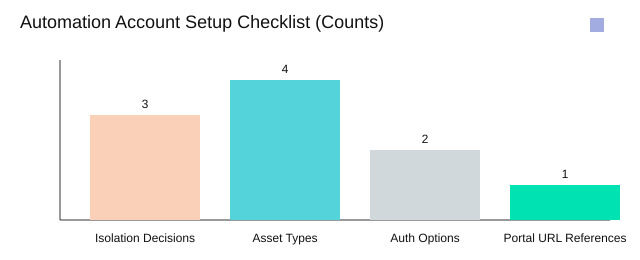
Je eerste succes met runbooks begint voordat je ook maar één regel code schrijft: maak een Azure Automation-account aan in de Azure Management Portal op manage.windowsazure.com. Ja, het oude portaal duikt nog op in documentatie en in echte omgevingen die je overneemt. Behandel deze stap als je fundament, niet als formaliteit.
Geef je Azure Automation-account een zorgvuldige naam
Gebruik een gestandaardiseerd patroon: omgeving + team + doel. Voorbeeld: prod-finops-vmops of nonprod-platform-patching. Gestandaardiseerde namen verminderen operationele wrijving bij incidentrespons en compliancecontroles, omdat je snel kunt beantwoorden: “Waarvoor dient dit account en wie is eigenaar?”
Logische isolatie: beperk de blast radius vanaf dag één
Scheiding op accountniveau is je eenvoudigste veiligheidsvangnet. Omgevingen scheiden op accountniveau beperkt de blast radius wanneer een runbook zich onverwacht gedraagt.
- Productie versus niet-productie (minimale basislijn)
- Business unit (wanneer eigenaarschap en budgetten verschillen)
- Gevoeligheid van de workload (gereguleerde of systemen met grote impact)
Michael McKeown: "Isolatie is geen bureaucratie, maar de manier waarop je automatisering voorspelbaar houdt naarmate ze groeit."
Azure AD-authenticatie + RBAC Azure: beslis vroeg
Kies je authenticatiemethode vooraf. Geef de voorkeur aan Azure AD-authenticatie boven beheercertificaten voor een helderder beveiligingsverhaal en eenvoudiger levenscyclusbeheer. Stem daarna de toegang af op RBAC Azure, zodat operators taken kunnen publiceren, starten en monitoren zonder overmatige rechten. Dit maakt audits ook eenvoudiger, omdat machtigingen aan rollen zijn gekoppeld in plaats van aan gedeelde geheimen.
Bepaal je strategie voor het tabblad Assets voordat je runbooks maakt
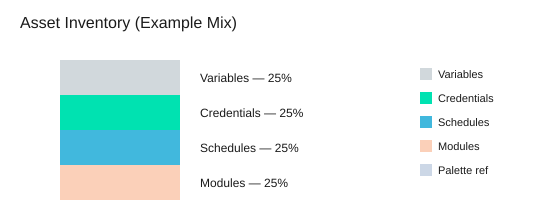
In elk Automation-account is het tabblad Assets de plek waar gedeelde bouwstenen staan. Plan deze vier assettypen vroeg in, zodat je runbooks geparametriseerd en herhaalbaar blijven:
- Referenties (gebruik
Get-AutomationPSCredentialin plaats van ze hard te coderen) - Variabelen (omgevingsinstellingen, ID's, feature flags)
- Schema's (patchvensters, dagelijkse controles, maandrapportages)
- Integratiemodules (standaard cmdlets en herbruikbare functies)
Wildcard-check: tweede regio volgend kwartaal
Vraag het jezelf nu af: als je volgend kwartaal een tweede regio onboardt, helpt je accountstructuur dan, of wordt het een archeologische opgraving? Als de regio ertoe doet, leg die dan vast in de naamgeving of isoleer op gevoeligheid van de workload, zodat uitbreiding voorspelbaar blijft.
3) Runbooks als werkeenheid (en als bron van spijt)
In Azure Automation is een runbook niet “gewoon een script in de cloud.” Het is je werkeenheid voor herhaalbare beheertaken, en je bron van spijt als je discipline overslaat. Behandel PowerShell-runbooks als artefacten met een runbook-levenscyclus, want productie vergeeft “snelle aanpassingen” niet die nooit getest of gemonitord zijn.
Jeffrey Snover: "Een runbook dat je niet snel kunt lezen, is een runbook dat je om 2 uur 's nachts niet kunt vertrouwen."
Runbookbeheer in Azure betekent de levenscyclus in eigen hand nemen
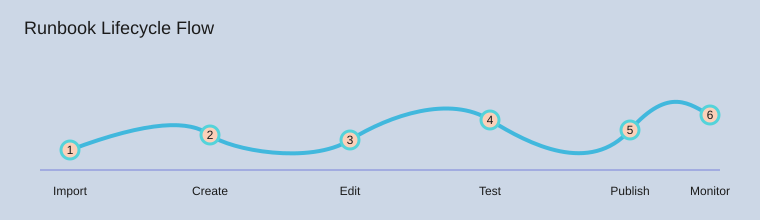
Je veiligste standaard is een zeststaps-lus die je zonder gedoe kunt herhalen:
- Importeer beproefde startpunten
- Maak een nieuw runbook aan als je een schone container nodig hebt
- Bewerk met kleine, goed te beoordelen wijzigingen
- Test in Concept voordat je het productiegedrag aanpast
- Publiceer alleen als de resultaten voorspelbaar zijn
- Monitor taken en logboeken, en itereer vervolgens
Onderzoek sluit aan bij de praktijk: teams die testen, publiceren en monitoren strikt afdwingen, hebben minder incidenten door ongecontroleerde wijzigingen. Dat is de praktische winst van een strikte runbook-levenscyclus.
Gebruik voorbeelden uit de community en refactor ze naar je eigen standaarden
Je kunt de levering versnellen door bouwblokken te importeren uit de Azure Automation Runbook Gallery, het Microsoft Script Center en de MSDN Library (“Sample runbooks for Azure Automation”). Begin daar, maar blijf daar niet steken. Voorbeelden uit de community helpen je op gang, en refactoren naar modulaire standaarden houdt het later overzichtelijk.
- Normaliseer namen naar de conventie werkwoord-zelfstandig naamwoord.
- Maak invoer parameteriseerbaar in plaats van waarden hard te coderen.
- Verplaats gedeelde logica naar herbruikbare child-runbooks.
Houd rekening met statussen en gelijktijdig bewerken (iemand zal op “Bewerken” klikken)
Runbooks kennen drie statussen: Concept, Gepubliceerd en In bewerking. In echte teams gebeurt gelijktijdig bewerken op het slechtste moment. Jouw regel: voer risicovol werk uit in Concept, publiceer bewust en vertrouw op de versiegeschiedenis zodat je zonder paniek kunt terugdraaien.
Direct bewerken in de Azure Management Portal is handig als je snel moet handelen, maar maak van portaalbewerking geen acrobatenact. Houd wijzigingen klein, test elke keer en monitor via taakweergaven zoals Get-AzureAutomationJob.
Persoonlijke vuistregel: kun je een runbook niet in één adem uitleggen, splits het dan in twee.
4) Assets: het saaie geheime ingrediënt (credentials, schema's, modules)
Runbooks blijven overzichtelijk als je Azure Automation-assets gebruikt voor alles wat nooit hard gecodeerd mag worden: omgevingswaarden, authenticatie, timing en afhankelijkheden. Op het tabblad Assets beheer je precies 4 assettypen: variabelen, credentials, schema's en integratiemodules. Ze gelden voor alle runbooks binnen hetzelfde Automation-account. Deze gecentraliseerde aanpak beperkt dubbele configuratie en maakt rotaties (credentials, eindpunten, modulversies) voorspelbaar in plaats van pijnlijk.
Variabelen: één bron van waarheid voor omgevingsinstellingen
Gebruik variabelen voor waarden die per omgeving verschillen (resourcegroepnamen, namen van storageaccounts, regiohints, feature flags). Wanneer je een variabele één keer bijwerkt, leest elk runbook dezelfde waarde, wat helpt om “werkt in dev”-afwijkingen te voorkomen.
Credential-assets + Get-AutomationPSCredential: stop met het plakken van geheimen
Sla gebruikersnamen en wachtwoorden op als credential-assets en haal ze in code op met het enige standaardcommando: Get-AutomationPSCredential. Zo blijven geheimen uit scripts, taakuitvoer en broncodebeheer, want platte-tekstgeheimen zijn de reden waarom nabesprekingen beginnen.
Mark Russinovich: "Geheimen lekken niet uit code die je nooit hebt geschreven, maar uit code waarvan je bent vergeten dat je hem hebt geschreven."
Beveiligingsmodel: Azure AD RBAC in plaats van “gedeelde certificaten”
Kies voor Azure AD-authenticatie en Azure AD RBAC, zodat je toegang kunt uitleggen in rollen en scopes, en niet met “omdat we vorig jaar een certificaat per e-mail hebben rondgestuurd”. RBAC verbetert de controleerbaarheid en verkleint het risico op brede, onbeheerde machtigingen, zeker wanneer meerdere teams één Automation-account delen.
Schema's: automatiseer de routine en controleer die daarna
Schema's maken van runbooks betrouwbare processen: patchvensters, opschoontaken, dagelijkse rapporten of periodieke compliancecontroles. Stel een reviewritme in, zodat je niet ontdekt dat een dagelijkse taak een API overbelast die je al lang niet meer gebruikt.
- Maandelijks (1/12): controleer schema’s met grote impact (kosten, beveiliging, externe API’s).
- Per kwartaal (1/4): volledige inventaris van schema’s en controle van eigenaarschap.
Integratiemodules: houd afhankelijkheden netjes
Modules zijn je gedeelde bibliotheken. Documenteer wat je hebt geïmporteerd, waarom, en welke runbooks ervan afhankelijk zijn, zodat upgrades productie niet stilzwijgend laten crashen.
Analogie: assets zijn je voorraadkast; runbooks zijn recepten. Je plakt ook geen zak bloem op elke kookboekpagina.
5) Runbooks ontwerpen die herstellen: parameters, werkwoorden, checkpoints
Naamgeving met werkwoord-object: scan je bibliotheek als een menukaart
Gebruik het tweedelige werkwoord-objectpatroon van PowerShell, zodat je runbooks snel kunt doorlopen: werkwoord + object. Namen als New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVM en Install-ModuleOnAzureVM maken in één oogopslag duidelijk wat de bedoeling is. Consistente naamgeving maakt het ook makkelijker voor je team om automatisering over omgevingen heen te hergebruiken zonder copy-paste-drift.
Ontwerp eerst voor parameters (vóór je aan de logica begint)
Parameteriseer vroeg, zodat hetzelfde runbook werkt voor verschillende abonnementen, regio’s en VM-namen zonder wijzigingen. Behandel in PowerShell Workflow parameters als je contract: naam van de resourcegroep of affiniteitsgroep, storageaccount, VM-naam, image en credential-asset. Wanneer je waarden meegeeft bij de start (of vanuit een bovenliggend runbook), blijft het runbook draagbaar en verminder je ‘eenmalige’ versies die lastig te onderhouden zijn.
Checkpointstrategie voor runbooks met Checkpoint-Workflow
Je checkpointstrategie voor runbooks maakt van een lange workflow idempotente automatisering die veilig opnieuw kan starten. Checkpoints verlagen de kosten van tijdelijke fouten doordat je kunt hervatten na voltooide stappen in plaats van alles opnieuw te doen. Plaats Checkpoint-Workflow na belangrijke, stabiele mijlpalen:
- Na het aanmaken van de affiniteitsgroep
- Na het aanmaken van het storageaccount
- Na het aanmaken van de VM
Dit geeft je twee betrouwbaarheidseigenschappen: idempotentie en herstel. Eerlijke bekentenis: de eerste keer dat je checkpoints overslaat, werkt het… en dan gaat het mis.
Don Jones: "Als je niet ontwerpt voor herhaalde runs, ontwerp je voor storingen."
InlineScript: nuttig, maar makkelijk te veel gebruikt
Gebruik InlineScript wanneer je commando’s moet uitvoeren die niet goed in een workflow passen, maar behandel het als hete saus: een beetje helpt, te veel verbergt de status en maakt herstel lastiger. Houd de workflow-‘ruggengraat’ in native activiteiten, zodat checkpoints betekenisvol blijven.
Log alsof je er in allerijl mee moet debuggen
Schrijf output die snelle probleemoplossing ondersteunt: de Verbose- en Progress-streams, plus het bekijken van taken in het Portal Dashboard (status, fouten en timing). Wanneer een taak mislukt, moet je kunnen zien wat er is uitgevoerd, wat er is veranderd en vanaf welk checkpoint je opnieuw kunt starten.
6) Runbooks orkestreren: synchroon, asynchroon en “wie heeft wat gestart?”
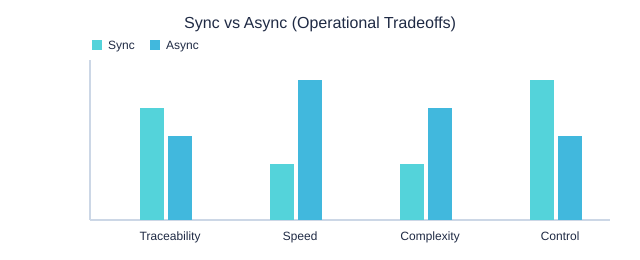
Wanneer je Azure Automation-runbooks orkestreert, maak je één kernkeuze: synchroon of asynchroon. Kies bewust. Synchrone orkestratie (twee subtypen: inline en genest) is het beste wanneer stappen strak afhankelijk van elkaar zijn en je een strikte volgorde nodig hebt. Asynchrone orkestratie is het beste voor langlopende of repetitieve taken waarbij parallel werk de doorvoer verbetert, maar het vergroot ook de behoefte aan taakbewaking en aggregatie.
Gene Kim: "Orkestratie gaat er niet om meer te draaien, maar om te weten wat er wanneer en waarom is gedraaid."
Start-AzureAutomationRunbook en Start-ChildRunbook: kies voor duidelijkheid, niet alleen voor snelheid
Gebruik Start-AzureAutomationRunbook wanneer je werk wilt starten zonder het huidige runbook te blokkeren. Gebruik Start-ChildRunbook wanneer je een duidelijke ouder/kind-relatie wilt die troubleshooting versnelt en overdrachten soepeler maakt. Die keten van “wie heeft wat gestart?” is belangrijk tijdens incidenten, audits en evaluaties na wijzigingen.
- Synchroon (inline): voer commando’s uit in dezelfde workflow voor eenvoudige, geordende stappen.
- Synchroon (genest): roep een ander runbook aan en wacht tot het klaar is wanneer de output direct gebruikt moet worden.
- Asynchroon: start taken parallel voor schaal (bijvoorbeeld het patchen van veel VM’s), en bewaak en aggregeer daarna de resultaten.
Get-AzureAutomationJob en monitoring van Azure Automation: bewijs dat het is uitgevoerd
De ongemakkelijke vraag is: “Heeft het gedraaid, of heeft het alleen gezegd dat het gedraaid heeft?” Bouw het antwoord in je ontwerp. Bij monitoring van Azure Automation moet je job-ID's, status, start- en eindtijd en fouten bijhouden. Wanneer je dashboards of snelle triagescripts nodig hebt, query je de geschiedenis met het ene belangrijke jobcommando: Get-AzureAutomationJob.
Hypothetisch: je start 20 patchjobs voor vm's tegelijk. Je plan moet (1) een doorvoerlimiet, (2) een timeoutbeleid en (3) een verhaal voor het bundelen van fouten bevatten (bijvoorbeeld “direct stoppen als 3 jobs mislukken” versus “alles afmaken en samenvatten”).
Publicatie en versiebeheer: behandel wijzigingen als gecontroleerde handelingen
Orkestratie loopt stuk wanneer runbooks uit de pas gaan lopen. Gebruik de levenscyclusbesturing: test in Concept, publiceer bewust en vertrouw op de versiegeschiedenis. Vermijd achteloze overschrijvingen, vooral bij “ouder”-runbooks die er veel andere starten.
Synchroon versus asynchroon (operationele afwegingen)
7) Praktijkscenario: IaaS-resources inrichten zonder continu toezicht
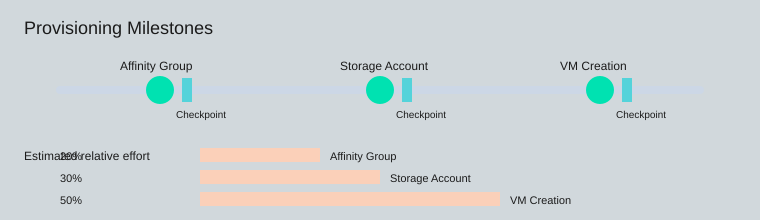
Als je verantwoordelijk bent voor de dagelijkse cloudbeheer, zit het lastigste aan het automatiseren van IaaS-inrichting niet in het schrijven van een script, maar in het herhaalbaar maken ervan. In Azure Automation kun je één runbook voor de implementatie van een Azure-vm bouwen dat je omgeving in drie duidelijke mijlpalen opbouwt: affiniteitsgroep, opslagaccount en vm. Vervolgens voeg je checkpointgestuurde inrichting toe, zodat een herhaalde uitvoering veilig doorgaat in plaats van werk te dupliceren.
Begin met New-AzureEnvironmentResourcesFromGallery en parametriseer daarna
Een praktisch startpunt is het galerijachtige runbook New-AzureEnvironmentResourcesFromGallery. Behandel het als een sjabloon: behoud de structuur, maar stem de parameters af op je naamgevingsregels, regio's, vm-formaten en netwerkkeuzes. Onderzoek en praktijkervaring komen hier overeen: parametergestuurde sjablonen versnellen het aanmaken van omgevingen en houden implementaties consistent, zeker wanneer meerdere teams om “dezelfde” omgeving vragen met kleine verschillen.
Definieer images en inloggegevens expliciet (en sla geheimen op als assets)
Maak je keuze van de vm-image en je beheermodel expliciet. Zet wachtwoorden of certificaten niet in code. Sla inloggegevens in plaats daarvan op onder het tabblad Assets en haal ze tijdens de uitvoering op:
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Voeg 3 checkpoints toe: één na elke mijlpaal
Aanroepen naar het Azure-besturingsvlak kunnen af en toe mislukken. Runbooks met checkpoints beperken de impact doordat de job kan hervatten na een herstart of tijdelijke fout. Plaats drie checkpoints:
- Na het maken van de affiniteitsgroep
- Na het instellen van het opslagaccount
- Na het maken van de vm
Checkpoint-Workflow na elke stap maakt het runbook veerkrachtiger en makkelijker te beheren.
Schrijf voor veilig opnieuw uitvoeren: detecteren, valideren, doorgaan
Je runbook moet idempotent zijn. Als een opslagaccount al bestaat, laat het dan niet mislukken, maar controleer of het overeenkomt met de gewenste status (naam, regio/affiniteit, instellingen) en ga door. Hetzelfde geldt voor affiniteitsgroepen en vm-namen: controleer eerst en maak alleen wat ontbreekt.
Brendan Burns: "De waardevolste automatisering is die je opnieuw kunt uitvoeren zonder je adem in te houden."
Terzijde: het doel is niet “nul klikken”. Het is geen verrassingen.
8) Updatepijplijnen: Azure-vm's patchen met minder chaos
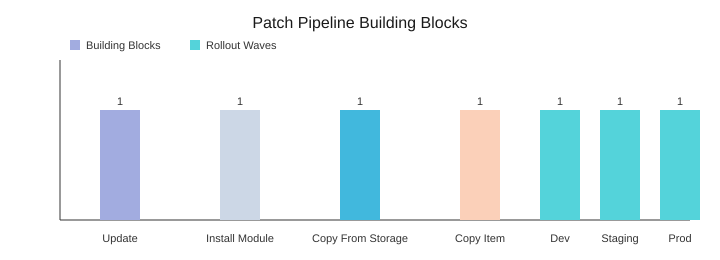
Wanneer patchen handmatig gebeurt, krijg je drift, verrassingen en nachtelijke terugdraaiacties. Met Azure VM-updateautomatisering maak je van patchen een herhaalbare pijplijn: je voert dezelfde stappen uit, legt dezelfde bewijslast vast en beperkt configuratiedrift door de installatie van modules en de distributie van artefacten consistent te houden.
Begin met het Update-AzureVM-runbook en bewijs daarna dat het werkte
Gebruik het runbook Update-AzureVM als je kernactie, maar beschouw “job voltooid” niet als succes. Omring het met validatie zodat resultaten meetbaar zijn en niet worden aangenomen. Leg minimaal de vm-naam, de updatescope, de herstartstatus en een marker voor voor en na vast (bijvoorbeeld het aantal geïnstalleerde updates of het tijdstip van de laatste patch).
Standaardiseer het patchgedrag met PSWindowsUpdate Azure
Verschillende vm's patchen vaak verschillend omdat ze andere tooling hebben. Los dat op door overal dezelfde updatemodule te installeren. Voer Install-ModuleOnAzureVM uit om PSWindowsUpdate Azure te implementeren, zodat elke vm dezelfde commando's, dezelfde herstartafhandeling en dezelfde rapportage gebruikt binnen je hele vloot.
Artefacten verplaatsen via Azure Storage blobs (twee stappen)
Gebruik voor scripts, modules of configuratiebestanden Azure Storage blobs als distributiepunt. Je pipeline blijft voorspelbaar met twee transportstappen:
Copy-FileFromAzureStorageToAzureVM: blob → stagingmap op de VMCopy-ItemToAzureVM: staging → uiteindelijk pad (modules, scripts of tools)
Plan uitrollen in golven (de impact blijft beperkt)
Planning in golven verlaagt het risico, omdat de impact beperkt blijft en onderhoudsvensters voorspelbaar worden. Codeer je kalender met drie schema's: dev vanavond, staging morgen, productie in het weekend. Als dev faalt, start productie nooit, want het schema fungeert als poort.
Zorg voor veilige toegang met Automation credential assets
Sla beheerderstoegang op in Automation credential assets en haal die op met Get-AutomationPSCredential. Je kunt referenties roteren zonder runbooks te herschrijven, en je voorkomt hardgecodeerde geheimen in scripts.
Satya Nadella: "Onze branche respecteert geen traditie; ze respecteert alleen innovatie."
Eigenzinnige tip: log altijd wat er is veranderd en waar het terechtkwam. ‘Succesvol bijgewerkt’ is geen nuttige zin.
9) Best practices die je ook echt volhoudt: logs, documentatie, broncodebeheer, draagbaarheid
Runbookdocumentatie die leest als een mini-README
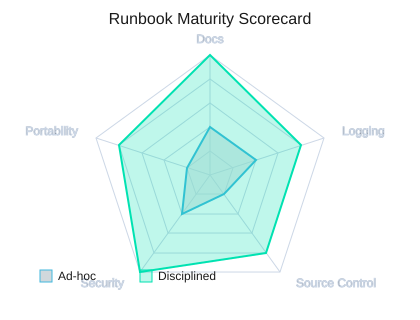
Wanneer je runbooks als code behandelt, verkort je de inwerktijd en verhoog je de betrouwbaarheid. Schrijf in elk runbook runbookdocumentatie waarop een collega zonder extra vergaderingen kan vertrouwen. Gebruik de vijf tags consequent: .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE en .NOTES. Houd de tekst eenvoudig, vermeld de verwachte in- en uitvoer en noem de benodigde assets (referenties, variabelen, schema's, modules), zodat het runbook zichzelf verklaart.
Scott Hanselman: "De beste scripts zijn die je zonder vergadering aan een collega kunt overdragen."
Niet-interactieve patronen zodat taken nooit blijven hangen
Best practices voor Azure Automation beginnen met het verwijderen van prompts. Je runbooks mogen nooit op invoer wachten, want taken draaien zonder toezicht. Geef de voorkeur aan geparameteriseerd ontwerp, standaardwaarden en configuratie via assets (bijvoorbeeld Get-AutomationPSCredential) in plaats van Read-Host of interactieve aanmelding. Dat maakt testen en review ook makkelijker, omdat het gedrag voorspelbaar is.
Logging en fouten: signaal, geen ruis
Standaardiseer hoe je logt en faalt. Gebruik Verbose en Progress bewust om belangrijke stappen en timing te tonen, niet elke regel. Maak fouten bruikbaar: vermeld de bewerking, de doelresource en de volgende stap. Combineer dit met modulaire scripts en duidelijk parameterbeheer, zodat je fouten snel kunt isoleren in de taakgeschiedenis (bijvoorbeeld via Get-AzureAutomationJob).
Broncodebeheer en draagbaarheid waar je op kunt vertrouwen
Zet runbooks in Visual Studio Online GIT en laat ze net als applicatiecode door reviews gaan. Versiebeheer en pull requests vangen riskante wijzigingen vroeg op en zorgen voor een duidelijk auditspoor. Voor draagbaarheid exporteer en importeer je runbooks routinematig, als back-up en als migratiehulpmiddel. Deze werkwijzen verkleinen het risico op downtime wanneer je Automation-accounts reorganiseert of tussen omgevingen verhuist.
SMA-compatibiliteit en verwachtingen rond de converter
Controleer voordat je patronen standaardiseert de SMA-compatibiliteit en sluit aan bij de twee tools die je in echte projecten tegenkomt: de Azure Automation Script Converter en de vereisten van Service Management Automation (SMA). Als je binnen deze verwachtingen blijft, blijven je workflows draagbaar en beperk je herwerk.
| Onderdeel | Waarde |
|---|---|
| Aantal documentatietags | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Aantal broncodebeheersystemen | 1 (Visual Studio Online GIT) |
| Aantal compatibiliteitstools | 2 (Script Converter, SMA) |
| Boek | Microsoft Azure Essentials series, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Aantal feedbackkanalen | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
Om te blijven verbeteren kun je terecht bij de Azure Cmdlet Reference, communityforums en Microsoft Virtual Academy. Deel daarna wat wel en niet werkte via http://aka.ms/tellpress en @MicrosoftPress. Als je documentatie, logs, broncodebeheer en export/import-gewoonten consistent houdt, draaien je runbooks echt op de automatische piloot.
Richt een Azure Automation-account in met duidelijke isolatie, bouw modulaire PowerShell Workflow-runbooks, centraliseer credentials, schema's en modules als assets, gebruik Azure AD en RBAC, voeg checkpoints toe voor herstel, en behandel runbooks als code (tests, logs, versiegeschiedenis en Git).
Enterprise-scale architectuur en het Microsoft Azure Well-Architected Framework voor cloudadoptie
Wat is enterprise-automatiseringsarchitectuur in Azure en waarom is die belangrijk?
Enterprise-automatiseringsarchitectuur in Azure is een ontwerpbenadering die Azure-services combineert met consistente implementatiesjablonen voor Azure-resources (bijvoorbeeld Azure Resource Manager-sjablonen), orkestratie (Azure Logic Apps, Azure Functions, Azure Event Grid) en governance (Azure RBAC, Azure Policy). Zo automatiseer je herhaalbare bewerkingen in de hele cloudomgeving. Het is belangrijk omdat het de cloudadoptie versnelt, herhaalbare implementaties garandeert, menselijke fouten vermindert, hybride automatisering ondersteunt en een veilige, schaalbare basis biedt voor enterprise-scale architectuur die in Azure wordt gehost.
Hoe passen Azure landing zones en het Well-Architected Framework van Azure in deze architectuur?
Azure landing zones bieden prescriptieve richtlijnen en een referentiearchitectuur voor het opzetten van een cloudplatform dat voldoet aan enterprise-eisen op het gebied van netwerken, identiteit, beveiliging en governance. Het Microsoft Azure Well-Architected Framework vult landing zones aan met best practices voor betrouwbaarheid, beveiliging, kostenoptimalisatie, prestaties en operationele excellentie. Samen sturen ze het ontwerp van een Azure-cloudomgeving die gebruikmaakt van Azure Resource Manager-sjablonen, Azure Virtual Networks, op rollen gebaseerd toegangsbeheer (RBAC) en monitoring met Azure Monitor.
Welke Azure-services worden vaak gebruikt om aanroepen naar enterprise-backendsystemen te orkestreren?
Veelgebruikte services zijn Azure Logic Apps en Azure Functions voor workflow-orkestratie en serverless compute, Azure API Management om API's beschikbaar te stellen en te beheren, Azure Service Bus en Azure Event Grid voor berichten en gebeurtenissen, en Azure App Service wanneer je webservices of API's host. Met deze componenten kun je aanroepen naar enterprise-backendsystemen orkestreren, waaronder on-premises SQL Server of andere webservices, via hybride connectiviteit.
Hoe moeten beveiliging en compliance worden afgehandeld in een enterprise-automatiseringsarchitectuur met Microsoft Defender for Cloud?
Beveiliging moet in lagen worden opgebouwd. Gebruik Azure Active Directory voor identiteit, dwing Azure RBAC af voor toegangsbeheer, pas beveiligingsbeleid toe via Azure Policy en schakel Microsoft Defender for Cloud (voorheen Azure Security Center) in voor dreigingsbescherming en continue beoordeling. Integreer de bevindingen van Defender in je automatiseringspijplijnen en incidentresponsworkflows, zodat herstelacties geautomatiseerd en gevolgd kunnen worden in de Azure-portal of via Azure DevOps-pipelines.
Welke rol spelen implementatiesjablonen voor Azure-resources en Azure Resource Manager?
Azure Resource Manager (ARM) en Azure Resource Manager-sjablonen bieden infrastructure-as-code voor consistente implementatiesjablonen voor Azure-resources. Ze maken het mogelijk om netwerken, opslag, compute en platformservices herhaalbaar te provisioneren in meerdere Azure-regio's en omgevingen. Met ARM-sjablonen (of Bicep) worden omgevingen consistent uitgerold, wordt enterprise-scale architectuur ondersteund en kunnen de implementaties worden geïntegreerd met Azure DevOps voor CI/CD.
Hoe implementeer ik monitoring en observability? Moet ik Azure Monitor gebruiken?
Ja, gebruik Azure Monitor als centrale monitoringservice om metrics, logs en traces te verzamelen van Azure-resources, App Service-apps, virtuele machines en serverless functions. Integreer Azure Monitor met Application Insights voor webservices, exporteer waarschuwingen naar automatiseringsrunbooks of Logic Apps voor geautomatiseerd herstel, en stuur beveiligingswaarschuwingen door naar Microsoft Defender for Cloud voor correlatie. Monitoring ondersteunt operationele excellentie en helpt om het Azure Well-Architected Framework na te leven.
Hoe ontwerp ik voor hybride scenario's en integreer ik on-premises systemen zoals SQL Server?
Ontwerp hybride automatisering met beveiligde connectiviteit (VPN of ExpressRoute) en services die hybride integratie ondersteunen: de Azure API Management-service en Azure Service Bus voor berichtenverkeer, hybride connectors voor Azure Logic Apps, en data gateway-oplossingen voor SQL Server. Gebruik consistente implementatiesjablonen voor Azure-resources die netwerkinstellingen omvatten (Azure Virtual Networks, DNS), en implementeer Azure Automation State Configuration of andere desired state-tools om configuraties op on-premises en cloudresources op elkaar af te stemmen.
Welke best practices op het gebied van governance, kostenbeheer en operationeel beheer moet je opnemen in een enterprise-automatiseringsarchitectuur?
Implementeer governance met Azure Policy, beheergroepen en op rollen gebaseerd toegangsbeheer (gebruik consequent Azure RBAC of Azure role-based access control). Definieer landing zones om workloads te isoleren, tag resources voor kostenrapportage, en gebruik Cost Management-tools en de prijsrichtlijnen van Azure om de uitgaven te optimaliseren. Automatiseer handhaving met Azure DevOps of Automation runbooks, en volg het Microsoft Azure Well-Architected Framework en de aanbevelingen in het Azure Architecture Center, zodat het cloudplatform aansluit bij de bedrijfsdoelen.