 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Виявлення прихованих ризиків shadow AI в організаціях
By Mirko Peters ·
Ласкаво просимо до нашого поглибленого огляду однієї з найактуальніших проблем кібербезпеки та відповідності вимогам, з якими сьогодні стикаються сучасні організації: стрімкого поширення shadow AI та некерованих даних. В епоху, коли співробітники постійно шукають способи підвищити продуктивність, спокуса використовувати несхвалені застосунки, неавторизовані хмарні платформи та некеровані інструмен
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо до нашого поглибленого огляду однієї з найактуальніших проблем кібербезпеки та відповідності вимогам, з якими сьогодні стикаються сучасні організації: стрімкого поширення shadow AI та некерованих даних. В епоху, коли співробітники постійно шукають способи підвищити продуктивність, спокуса використовувати несхвалені застосунки, неавторизовані хмарні платформи та некеровані інструменти генеративного ШІ ніколи не була такою сильною. Хоча ці інструменти часто здаються нешкідливими або навіть корисними на індивідуальному рівні, вони створюють масштабні сліпі зони, які можуть серйозно підірвати безпеку вашої організації.
Щоб детальніше розібрати цю тему та почути практичні розмови експертів галузі, обов'язково послухайте наш відповідний епізод подкасту Shadow Data Discovery and Governance with Microsoft Purview.
Сліпі зони shadow data: пояснення
Що таке shadow data?
Ви могли чути термін «shadow data» у розмовах про безпеку даних. Shadow data – це некеровані та непідконтрольні дані, які існують поза IT-управлінням і протоколами безпеки вашої організації. Такі дані часто ховаються на особистих пристроях, у неавторизованих хмарних сховищах або в нескерованих застосунках. Оскільки ІТ-відділ не контролює і не відстежує ці дані, вони створюють значний ризик для організації. До shadow data можна віднести що завгодно: від чутливої інформації про клієнтів до конфіденційних бізнес-планів. Коли ви не знаєте, де зберігаються ваші дані, ви не можете їх захистити.
Примітка: Shadow data – це не лише технічна проблема. Це бізнес-ризик, який може призвести до витоків даних, порушень вимог відповідності та втрати довіри.
Чому виникають сліпі зони
Ви можливо замислювалися, чому сліпі зони shadow data виникають так часто. Існує кілька типових причин:
- Співробітникам потрібні швидші рішення. Коли дедлайни горять, ви можете обійти ІТ-відділ і скористатися інструментами, які дають змогу працювати швидше. Така поведінка породжує shadow IT.
- Іноді рішення, які надає ІТ-відділ, не відповідають вашим потребам. Тоді ви шукаєте альтернативні інструменти, а це може відкрити прогалини в безпеці.
- Хмарні сервіси легко доступні. Ви можете розгорнути нові застосунки без участі ІТ-відділу. Якщо ці інструменти не відповідають стандартам безпеки, вони створюють вразливості.
Ці фактори дають shadow data змогу непомітно розростатися. Ви можете не усвідомлювати, скільки інформації виходить з-під формального контролю, доки не станеться проблема.
Типові джерела
Shadow data може з'являтися в багатьох місцях вашої повсякденної роботи. Ось найпоширеніші джерела:
- Незатверджені SaaS-застосунки та інструменти shadow AI: Ви можете користуватися застосунками або ШІ-сервісами без схвалення ІТ-відділу. Такі інструменти зберігають дані в неавторизованих хмарних сервісах.
- Тестові та девелоперські бази даних: Створюючи тестові середовища, ви часто генеруєте додаткові копії даних. Якщо їх не захистити, вони стають shadow data.
- Особисті пристрої та витоки через мобільну або хмарну синхронізацію: Синхронізація робочих даних на телефон або ноутбук створює неконтрольовані копії. Ці пристрої можуть не мати належних засобів захисту.
- Забуті артефакти, архіви та застарілі застосунки: Старі журнали, покинуте хмарне сховище та невикористовувані застосунки можуть містити чутливу інформацію. Якщо ви про них забули, вони стають прихованими ризиками.
Важливо пам'ятати про ці джерела, щоб зменшити сліпу зону shadow data. Розуміючи, де ховаються shadow data, ви робите перший крок до кращої безпеки даних і відповідності вимогам.
Ризики безпеки даних, пов'язані з shadow data
Вразливості та викриття
Коли shadow data виходять з-під вашого контролю, ви стикаєтеся з серйозними загрозами. Такі дані часто ховаються там, де ваша ІТ-команда не може їх побачити чи керувати ними. Brak видимості створює слабку позицію безпеки даних. Ви можете не знати, хто має доступ до чутливих файлів або де зберігається конфіденційна інформація. Така ситуація підвищує ризик несанкціонованого доступу та збоїв у запобіганні втратам даних.
Ось таблиця з найпоширенішими загрозами, пов'язаними з shadow data:
| Тип ризику | Опис |
|---|---|
| Несанкціонований доступ | Співробітники отримують доступ до даних і керують ними поза схваленими системами, що може призвести до витоків. |
| Порушення вимог відповідності | Використання несхвалених інструментів може призвести до порушення вимог законодавства про захист даних. |
| Brak видимості | Складність відстеження та управління даними, які зберігаються поза офіційними каналами. |
| Потенційні витоки даних | Підвищений ризик крадіжки або втрати даних через неврегульовані практики зберігання. |
Тіньові дані збільшують вашу вразливість до загроз кількома способами:
- Компанії часто не захищають свої інструменти ШІ, що може призвести до масштабніших витоків даних.
- Shadow IT дозволяє командам легко використовувати застосунки, які ІТ-відділ не може контролювати, і це призводить до неконтрольованого накопичення даних.
- Наявність тіньових даних розширює масштаб і наслідки витоку та значно ускладнює запобігання втратам даних.
Ви також стикаєтеся з внутрішніми загрозами, коли співробітники використовують особисті пристрої або несанкціоновані застосунки. Такі дії обходять ваші офіційні засоби контролю безпеки. Внутрішні загрози можуть призвести до випадкових або навмисних витоків даних. Щоб знизити ці ризики та захистити організацію від загроз, потрібні надійні заходи безпеки даних.
Вплив на ШІ та операційну діяльність
Тіньові дані загрожують не лише безпеці даних. Вони також впливають на ваші проєкти ШІ та щоденну роботу. Коли ви використовуєте тіньові інструменти ШІ або передаєте непогоджені дані в свої моделі, ви створюєте нові загрози. Тіньовий ШІ може спричиняти непомічені помилки та упереджені результати. Такі помилки можуть погіршити ваші управлінські рішення та знизити операційну ефективність.
У регульованих галузях ризик зростає ще більше. Неточні результати роботи ШІ можуть призвести до порушень відповідності вимогам і збоїв у роботі. Вам потрібні ефективні стратегії запобігання втратам даних, щоб до систем ШІ потрапляли лише погоджені дані. Такий підхід допомагає уникнути загроз, які походять від поганої якості даних і відсутності контролю.
Внутрішні загрози також слід враховувати в робочих процесах ШІ. Співробітники можуть використовувати тіньові дані, не усвідомлюючи ризику. Така поведінка може створити загрози, які підривають стан безпеки даних. Зосередившись на управлінні ризиками даних і запобіганні втратам даних, ви зміцнюєте захист від загроз як зсередини, так і ззовні організації.
Порада: регулярно переглядайте політики безпеки даних і відстежуйте тіньові дані. Ця практика допомагає вчасно виявляти загрози та підтримувати міцний стан безпеки даних.
Виклики відповідності вимогам та управління
Регуляторні ризики
Багато галузей ставлять перед вами суворі вимоги до відповідності. Регулятори вимагають захищати конфіденційну інформацію та дотримуватися чітких правил управління. Коли тіньові дані накопичуються, ви ризикуєте порушити ці правила. Неконтрольовані дані частоminuють ваші перевірки відповідності. Така ситуація може призвести до штрафів, судових позовів і збоїв у роботі.
Слід розуміти, що відповідність регуляторним вимогам — це не лише дотримання правил. Це побудова довіри з клієнтами та партнерами.
У таблиці нижче показано, як неконтрольовані тіньові дані можуть створювати регуляторні ризики:
| Опис доказу | Регуляторні рамки | Наслідки |
|---|---|---|
| Неконтрольовані тіньові дані можуть призвести до штрафів і правових наслідків через невідповідність вимогам. | GDPR, CCPA | Штрафи, судові позови |
| Тіньові дані часто містять конфіденційну інформацію, що створює ризик невідповідності під час аудитів. | GDPR, CCPA | Штрафи, судові позови, збої в роботі |
Ви маєте підтримувати міцний стан відповідності вимогам. Якщо під час аудиту ви пропустите приховані дані, можете отримати санкції. Регулятори очікують, що ви знаєте, де зберігаються ваші дані, і як їх захищаєте. Щоб уникнути дорогих помилок, ви маєте дотримуватися вимог відповідності.
Прогалини в традиційному управлінні
Традиційні моделі управління часто не враховують сліпі зони тіньових даних. Ви можете покладатися на статичні інвентаризації та періодичні аудити, але ці методи не встигають за стрімким темпом створення даних. Співробітники щотижня користуються інструментами ШІ та несанкціонованими застосунками. Багато хто ділиться конфіденційною інформацією без погодження.
На діаграмі нижче показано, як співробітники використовують інструменти ШІ та діляться даними поза формальним управлінням:
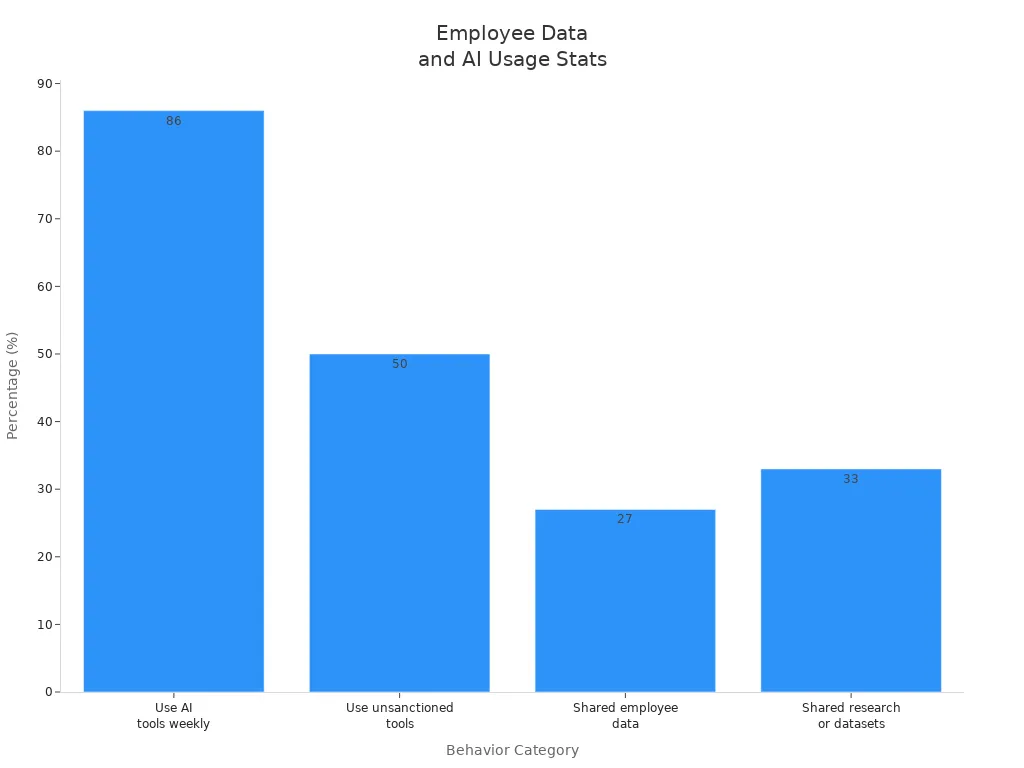
Ви бачите, що 86% співробітників щотижня використовують інструменти ШІ. Майже половина використовує несанкціоновані інструменти. Багато хто ділиться даними співробітників і наборами даних для досліджень. Ці дії створюють сліпі зони в ваших зусиллях з управління та відповідності вимогам.
| Показник | Опис |
|---|---|
| 86% | Частка співробітників, які щотижня використовують інструменти ШІ |
| 50% | Майже половина співробітників використовує несанкціоновані інструменти |
| 27% | Співробітники, які ділилися даними співробітників |
| 33% | Співробітники, які ділилися результатами досліджень або наборами даних |
Ви маєте усвідомлювати, що традиційне управління не може відстежити кожен новий інструмент або платформу. Співробітники часто використовують особисті пристрої та зовнішні сервіси. Ці платформи працюють поза вашими засобами контролю відповідності. Вам потрібен сучасний підхід до управління, який адаптується до нових ризиків і підтримує міцний стан відповідності вимогам.
Порада: Регулярно переглядайте свою стратегію управління даними. Шукайте прогалини, де може ховатися тіньові дані. Оновлюйте процеси відповідності вимогам, щоб вони відповідали змінам у регуляторному середовищі.
Ви підвищуєте рівень безпеки, коли закриваєте ці прогалини. Ви захищаєте конфіденційну інформацію та виконуєте вимоги відповідності. Крім того, ви готуєте свою організацію до майбутніх змін у регулюванні.
Microsoft Purview для тіньових даних
Безперервне виявлення
Для захисту організації від ризиків, пов’язаних із тіньовими даними, потрібне безперервне виявлення. Microsoft Purview використовує Unified Data Security Posture Management, щоб забезпечити автоматизоване та постійне виявлення конфіденційної інформації. Такий підхід допомагає не відставати від стрімкого зростання обсягів даних у хмарних платформах. Не потрібно покладатися на застарілі інвентаризації чи ручні перевірки. Натомість ви отримуєте візибіліті вашого ландшафту даних у режимі реального часу.
Завдяки безперервному виявленню ви можете:
- Знаходити приховані конфіденційні дані в хмарних, локальних середовищах та середовищах SaaS.
- Відстежувати потоки даних і те, куди переміщуються конфіденційні бізнес-дані.
- Виявляти конфіденційну інформацію, яка зберігається поза авторизованими системами.
Microsoft Purview дає змогу зберігати контроль над конфіденційними даними навіть тоді, коли ваше середовище стає складнішим. Ви можете виявити тіньові дані до того, як вони стануть загрозою. Такий проактивний підхід підтримує вашу стратегію захисту даних і посилює загальний рівень безпеки.
Порада: Безперервне виявлення допомагає випереджати загрози. Ви можете усунути ризики до того, як вони вплинуть на процеси обробки конфіденційних даних.
| Функція | Опис |
|---|---|
| Data Map | Охоплює виявлення даних у кількох хмарах і відстеження походження даних, зокрема на таких платформах, як AWS і Google Cloud. |
| Catalog | Забезпечує виявлення активів даних і збагачення метаданих, підвищуючи видимість активів даних. |
Як бачите, інструменти безперервного виявлення Microsoft Purview створюють надійну основу для захисту даних. Ви не пропускаєте конфіденційні дані, навіть коли вони ховаються в несподіваних місцях.
Карта даних і Провідник даних
Для керування захистом і відповідністю вимогам потрібне чітке уявлення про ваші дані. Data Map і Data Explorer у Microsoft Purview дають вам таку видимість. Data Map сканує весь ваш масив даних, включно зі структурованими та неструктурованими джерелами. Він охоплює середовища кількох хмар, зокрема AWS і Google Cloud, а не лише платформи Microsoft. Ви можете відстежувати походження даних, тобто знати, звідки надходять конфіденційні дані та куди вони потрапляють.
Data Explorer дає змогу шукати, фільтрувати й аналізувати ваші активи даних. Ви швидко знаходите конфіденційні бізнес-дані. Ви також бачите, як конфіденційна інформація переміщується вашою організацією. Це допомагає застосовувати заходи захисту даних і зупиняти несанкціоноване передавання.
- Ви можете обмежити доступ до конфіденційних наборів даних для затверджених бізнес-ролей.
- Ви можете заблокувати зовнішній доступ до конфіденційних файлів.
- Ви можете застосовувати правила збереження до записів, які з юридичних причин мають зберігатися.
- Ви можете позначати заборонене переміщення регульованих даних у незахищені локації.
Data Map і Data Explorer у Microsoft Purview допомагають узяти тіньові дані під контроль. Ви можете впевнено керувати обробкою конфіденційних даних. Ви також підтримуєте відповідність таким регламентам, як GDPR і CCPA. Вбудовані шаблони та автоматизована звітність полегшують підтвердження стандартів захисту даних під час аудитів.
Примітка: Data Map і Data Explorer сприяють точності, узгодженості та достовірності даних. Ви створюєте міцну основу для захисту та відповідності вимогам.
Класифікація конфіденційних даних
Щоб захистити конфіденційні дані, їх потрібно класифікувати. Microsoft Purview використовує просунуті методи для виявлення та маркування конфіденційної інформації. Для структурованих даних, таких як номери кредитних карток і податкові ідентифікатори, можна застосовувати детектори на основі шаблонів. Навчувані класифікатори допомагають розпізнавати документи, що належать до певної категорії, навіть якщо вони не мають фіксованого шаблону. Exact Data Match дає змогу зіставляти інформацію із затвердженим набором даних, що зменшує кількість хибних спрацювань. Document fingerprinting знаходить копії або майже ідентичні копії відомих документів, що важливо для захисту інтелектуальної власності.
- Типи конфіденційної інформації: виявляють шаблони в структурованих і напівструктурованих даних.
- Навчувані класифікатори: навчаються на прикладах, щоб знаходити конфіденційні документи.
- Exact Data Match: зіставляє дані із затвердженими списками для точного захисту.
- Document Fingerprinting: виявляє дублікати для захисту конфіденційних бізнес-даних.
Ці інструменти допомагають виявляти конфіденційні дані в усій організації. Потім можна застосувати відповідні політики захисту. Такий підхід допомагає виконувати вимоги щодо захисту даних і уникати витоків. Крім того, він підтримує найкращі практики роботи з конфіденційними даними.
Класифікація конфіденційних даних у Microsoft Purview підтримує відповідність основним регуляторним вимогам. Ви можете відстежувати розташування даних, відповідати на запити суб’єктів даних і демонструвати докази захисту під час аудитів. Ви знижуєте ризик несанкціонованого доступу та покращуєте загальну стратегію захисту.
Callout: Точна класифікація – перший крок до надійного захисту даних. Неможливо захистити те, що ви не можете ідентифікувати.
Як бачите, Microsoft Purview дає вам інструменти для виявлення, картографування та класифікації конфіденційних даних. Ви отримуєте контроль над «тіньовими» даними та посилюєте зусилля із захисту. Крім того, дотримуючись високих стандартів захисту даних, ви зміцнюєте довіру клієнтів і партнерів.
Моніторинг і управління тіньовими даними
Моніторинг у реальному часі
Для збереження безпеки та відповідності вимогам вам потрібен моніторинг у реальному часі. Microsoft Purview дає змогу налаштувати безперервний моніторинг усього вашого інформаційного простору. Почніть із увімкнення моніторингу в реальному часі, щоб виявляти порушення політик, зокрема надмірне відкриття доступу або несанкціонований доступ. Такий підхід дає змогу помічати ризики в момент їх виникнення, а не постфактум. Для виявлення застосунків штучного інтелекту, які можуть створювати нові ризики, можна використовувати управління станом безпеки даних (DSPM). DSPM підтримує моніторинг, скануючи застосунки ШІ, які не схвалені або не керуються організацією.
Щоб налаштувати моніторинг у реальному часі в Microsoft Purview, виконайте такі кроки:
- Увімкніть безперервний моніторинг для всіх джерел даних, зокрема хмарних і локальних середовищ.
- Налаштуйте правила виявлення ризикової поведінки, наприклад спроб перемістити конфіденційні дані в несхвалені розташування.
- Налаштуйте автоматичні сповіщення, щоб отримувати повідомлення про порушення політики або підозрілу активність.
- Переглядайте рекомендації, які надає Purview, щоб швидко реагувати та усувати проблеми до їх загострення.
- Перевірте налаштування моніторингу, імітуючи типові сценарії роботи з тіньовими даними, наприклад вставлення конфіденційної інформації в несхвалений чат-бот на основі ШІ.
Наприклад, якщо користувач намагається надіслати конфіденційні файли стороннім особам, функції моніторингу та виявлення Purview можуть заблокувати дію та миттєво сповістити вашу команду безпеки. Такий рівень моніторингу допомагає зберігати контроль і підтримує зусилля з відповідності вимогам.
Інформаційні бар’єри
Ви можете використовувати інформаційні бар’єри в Microsoft Purview, щоб посилити стратегію моніторингу. Ці бар’єри обмежують взаємодію між користувачами або групами, що є критично важливим для організацій, які мають захищати конфіденційну інформацію. Встановлюючи внутрішні межі, ви запобігаєте несанкціонованій взаємодії ще до її виникнення. Такий проактивний підхід до моніторингу допомагає дотримуватися нормативних вимог і уникати випадкових витоків даних.
Інформаційні бар’єри відіграють ключову роль у моніторингу, не даючи командам з конфліктними інтересами обмінюватися конфіденційними даними. Наприклад, ви можете розділити дослідницькі та відділи продажів, щоб запобігти інсайдерській торгівлі або ненавмисному розголошенню конфіденційної інформації. Моніторинг цих меж допомагає зберігати конфіденційність і довіру всередині організації.
Забезпечення дотримання політик
Забезпечення дотримання політик має вирішальне значення для ефективного моніторингу та виявлення тіньових даних. Microsoft Purview пропонує детальні політики запобігання втраті даних (DLP) для електронної пошти, файлів і баз даних. Ви можете налаштувати адаптивні засоби контролю, які змінюються залежно від контексту користувача та ознак загроз. DLP пов’язано з мітками класифікації, тому моніторинг і виявлення конфіденційних даних автоматично запускають відповідні політики.
Ви отримуєте переваги від автоматизації реагування на інциденти, яка інтегрується з Microsoft Defender або Sentinel. Ця інтеграція дозволяє швидко сортувати інциденти DLP, виявлені під час моніторингу. Регулярний моніторинг і тестування політик DLP гарантують, що вони залишаються ефективними та готовими до аудиту. Наприклад, якщо моніторинг виявляє, що користувач намагається експортувати конфіденційні дані, Purview може заблокувати дію та зафіксувати інцидент для перевірки.
Порада: Послідовні моніторинг, виявлення та забезпечення дотримання політик допомагають випереджати загрози та зберігати безпеку ваших даних.
Побудова проактивної стратегії управління даними
Підхід «живого інвентарю»
Для ефективного керування даними потрібен живий інвентар. Живий інвентар означає, що ви завжди знаєте, де зберігаються ваші дані і як вони змінюються. Microsoft Purview допомагає побудувати такий підхід, постійно скануючи ваші джерела даних. Вам не потрібно здогадуватися, де ховається конфіденційна інформація. Ви бачите оновлення в реальному часі. Такий метод підтримує надійне управління даними та управління ризиками.
Почніть із чітко визначених цілей для вашої програми управління даними. Визначте, як виглядає успіх для вашої організації. Зареєструйте найважливіші джерела даних у Microsoft Purview. Налаштуйте сканування, щоб інвентар залишався актуальним. Збагачуйте свої дані термінами глосарію та метаданими. Разом із бізнес-командами перевірте власність на дані та їх походження (lineage). Цей процес допомагає закрити прогалини в управлінні ризиками та тримати карту даних в актуальному стані.
Порада: живий інвентар дає змогу раніше виявляти ризики та швидко реагувати на них.
Інтеграція Purview з робочими процесами
Ви можете зробити управління даними частиною щоденної роботи, підключивши Microsoft Purview до наявних інструментів. Purview працює з застосунками Microsoft 365, зокрема Teams, SharePoint та OneDrive. Пошук і виявлення даних на цих платформах стають кращими. Це допомагає знаходити й керувати тіньовими даними, поки вони не стали проблемою для управління ризиками.
- Microsoft Purview дає вам єдине місце для управління даними та безпекою.
- Ви бачите, як дані переміщуються між застосунками, що допомагає розуміти потоки даних і залежності.
- Purview поширює захист на некеровані застосунки, тож ви можете усувати ризики тіньового ШІ, не сповільнюючи роботу команд.
- Платформа автоматизує виправлення, наприклад видалення публічних посилань для спільного доступу або застосування політик запобігання втраті даних.
Не потрібно змінювати спосіб роботи. Purview вписується в наявні робочі процеси й спрощує управління ризиками. Ви можете зосередитися на основних завданнях і водночас залишаєте свої дані в безпеці.
Безперервне вдосконалення
Управління даними варто розглядати як постійний процес. Почніть з перегляду того, як працюють ваш каталог і політики. Перевірте, чи ваші засоби контролю охоплюють усі ризики. Регулярно оновлюйте правила збереження та відповідності. Проводьте аудити, щоб стратегії управління ризиками залишалися надійними.
- Використовуйте Microsoft Purview для моніторингу якості даних і виявлення проблем.
- Налаштовуйте правила та плануйте сканування для пошуку проблем.
- Створюйте власні або основані на ШІ правила для кращих перевірок якості.
- Збирайте відгуки від різних команд, щоб покращити впровадження та закрити прогалини.
Довіру формує те, що ви показуєте турботу про управління ризиками. Регулярні оновлення та перегляди допомагають випереджати нові загрози. Так програма управління даними залишається міцною і готовою до майбутнього.
Примітка: безперервне вдосконалення означає, що ви ніколи не перестаєте навчатися й адаптуватися. Ваші дані залишаються захищеними, а організація готова до змін.
Практичні кроки для організацій
Початок роботи з Purview
Почати шлях до виявлення тіньових даних можна за чітким планом. Почніть із ґрунтовного аудиту вашого середовища. Складіть інвентар активного тіньового ІТ, перевіривши розширення браузерів і переглянувши журнали брандмауерів і проксі-серверів. Цей крок допомагає знайти несанкціоновані застосунки, які можуть зберігати або обробляти конфіденційні дані.
Далі оцініть ризики та моделі використання. Ранжуйте кожен інструмент тіньового ІТ за частотою використання та рівнем ризику, який він несе. Це ранжування допомагає вирішити, на чому зосередити зусилля. Визначте, які інструменти корисні та відповідають вимогам, а які шкідливі. Інтегруйте схвалені інструменти в систему управління та блокуйте ті, що становлять загрозу. Запропонуйте командам безпечні альтернативи.
Регулярно формуйте звіти про використання тіньового ІТ. Ці звіти допомагають відстежувати прогрес і вчасно помічати нові ризики. Застосовуйте політики до санкціонованих застосунків. Регулярно переглядайте ці політики, щоб вони залишалися ефективними. Використовуйте спеціалізовані засоби Microsoft Purview для виявлення та моніторингу тіньового ІТ. Завжди перевіряйте налаштування безпеки схвалених інструментів. Займіться впровадженням ШІ заздалегідь, щоб керувати унікальними ризиками розкриття даних. Визначте чіткий шлях погодження для запитів на доступ до інструментів.
Контрольний список для усунення сліпих зон тіньових даних:
- Складіть інвентар активного тіньового ІТ.
- Оцініть ризики та моделі використання.
- Визначте корисний і шкідливий тіньовий ІТ.
- Формуйте звіти про тіньовий ІТ.
- Застосовуйте політики до санкціонованих застосунків.
- Використовуйте спеціалізовані засоби для виявлення та моніторингу.
- Перевіряйте налаштування безпеки схвалених інструментів.
- Проактивно займайтеся впровадженням ШІ.
- Визначте шлях погодження для запитів на інструменти.
Залучення зацікавлених сторін
Для успішного управління тіньовими даними потрібна сильна залученість зацікавлених сторін. Різні ролі відіграють ключову роль у цьому процесі. У таблиці нижче наведено типових зацікавлених сторін і їхні обов’язки:
| Роль | Типові зацікавлені сторони | Ключові обов’язки |
|---|---|---|
| Спонсорство на рівні керівництва | Юридичний відділ, відповідність вимогам, конфіденційність, GRC, керівники з ризиків | Формують вимоги, забезпечують виконання політик, виділяють ресурси та визначають показники успіху. |
| Власник програми управління даними | CISO, відповідальний за конфіденційність даних, CIO, керівник GRC | Розробляють політики управління, визначають потреби в захисті, забезпечують інтеграцію та відповідають за дотримання нормативних вимог. |
| Грамотність у роботі з даними та навчання | Навчання, розвиток персоналу, комунікації | Створюють програми підвищення грамотності у роботі з даними, проводять навчання за ролями та підтримують впровадження. |
Залучайте ці групи якомога раніше. Чітка комунікація та навчання допомагають кожному розуміти свою роль у захисті даних.
Підтримка безпеки даних і відповідності вимогам
Потрібно підтримувати зусилля з безпеки даних і відповідності вимогам на належному рівні довгостроково. Використовуйте управління ідентифікацією та доступом, щоб контролювати, хто має доступ до різних рівнів даних. Умовний доступ дає змогу надавати дозволи на основі ролей користувачів або інших умов. Автентифікація та авторизація працюють разом у Microsoft Purview, щоб перевіряти ідентичність користувача та його дозволи.
Порада: постійний моніторинг і регулярний перегляд політик допомагають випереджати нові ризики. Робіть управління даними безперервним процесом, а не одноразовим проєктом.
Ви створюєте безпечнішу та відповіднішу вимогам організацію, якщо дотримуєтеся цих кроків і постійно вдосконалюєте свій підхід.
Ви стикаєтеся з терміновими ризиками через сліпі зони тіньових даних. Понад 80% організацій демонструють ознаки несанкціонованої діяльності зі ШІ, а в середньому підприємство фіксує 223 порушення політик роботи з даними щомісяця.
| Фреймворк | Ключова вимога | Ризик тіньового ШІ |
|---|---|---|
| EU AI Act | Інвентаризація, класифікація ризиків | Високоризикові впровадження створюють відповідальність і штрафи |
| GDPR | Законна обробка даних | Неконтрольовані дані призводять до значних штрафів |
| HIPAA | Захист PHI | Несанкціоноване використання ШІ створює ризики для конфіденційності пацієнтів |
Microsoft Purview дає вам можливості безперервного виявлення, розширеної класифікації та спільних подань даних. Почніть із перегляду політик, створення власних типів інформації та моніторингу чутливих даних. Формуйте культуру проактивного управління, узгоджуючи стратегію, залучаючи відповідальних за дані та вдосконалюючи практики для майбутньої готовності.
Поширені запитання
Що таке тіньові дані?
Тіньові дані — це інформація, яка існує поза офіційними системами управління даними вашої організації. Вона може зберігатися в несанкціонованих застосунках, на особистих пристроях або в забутих сховищах. Такі дані часто виходять за межі ваших засобів безпеки та контролю відповідності.
Як Microsoft Purview допомагає знаходити тіньові дані?
Microsoft Purview використовує безперервне виявлення, щоб сканувати всі ваші джерела даних. Ви отримуєте відображення структурованих і неструктурованих даних у режимі реального часу в хмарних і локальних середовищах. Це допомагає швидко виявити приховані або неконтрольовані дані.
Чому варто турбуватися про тіньові дані?
Тіньові дані збільшують ризик витоків даних, порушень вимог відповідності та операційних проблем. Ви не можете захистити або контролювати те, що не бачите. Управління тіньовими даними допомагає тримати організацію в безпеці та в межах вимог.
Чи може Microsoft Purview автоматично класифікувати чутливі дані?
Так. Microsoft Purview використовує вбудовані та власні класифікатори, щоб визначати чутливу інформацію. Ви можете виявляти шаблони, як-от номери кредитних карток або персональні дані. Така автоматична класифікація допомагає застосовувати правильні політики захисту.
Які типи середовищ підтримує Microsoft Purview?
Microsoft Purview можна використовувати з хмарними, локальними та SaaS-платформами. Він працює з Microsoft 365, Azure, AWS, Google Cloud та багатьма іншими джерелами даних.
Як почати використовувати Microsoft Purview для тіньових даних?
Почніть з підключення джерел даних у Purview. Налаштуйте сканування для виявлення та класифікації даних. Перегляньте карту даних і скористайтеся вбудованими звітами, щоб відстежувати ризики. Після цього можна застосовувати політики для захисту чутливої інформації.
Чи допомагає Microsoft Purview у дотриманні нормативних вимог?
Так. Microsoft Purview підтримує відповідність таким фреймворкам, як GDPR, HIPAA та EU AI Act. Ви можете відстежувати місцезнаходження даних, реагувати на аудити та демонструвати докази захисту за допомогою вбудованих інструментів.
Хто має бути залучений до управління тіньовими даними?
Потрібен командний підхід. Залучайте ІТ, безпеку, відділ відповідності та бізнес-керівників. Кожен відіграє роль у виявленні, моніторингу та захисті даних. Навчання і чітка комунікація допомагають вашій команді досягти успіху.
🎧 Послухайте цей епізод
Хочете практичне пояснення щодо Shadow Data Discovery and Governance з Microsoft Purview? Цей епізод просто й зрозуміло розбирає тему та показує, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, ШІ та сучасної роботи.
Послухайте цей епізод, якщо ви хочете:
- Зрозуміти ключові поняття, що стоять за Shadow Data Discovery and Governance з Microsoft Purview
- Побачити, як це вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де це може принести практичну користь вашій організації
Вам також можуть сподобатися ці пов’язані епізоди M365 FM:
- Управління даними в Microsoft Purview для інформаційних архітекторів
- Управління Power Platform без нового Shadow IT
- Управління Microsoft Copilot без очікування ідеальних даних
- Управління Power Platform: від Shadow IT до безпечного масштабування
- Управління в Microsoft Fabric за межами відстеження походження даних
Відкривайте більше практичних розмов про технології Microsoft на M365 FM.
Востаннє перевірено: липень 2026.
Кому варто послухати
Цей епізод призначений для адміністраторів Microsoft, архітекторів, розробників, фахівців з безпеки та бізнес-лідерів, яким потрібна практична основа перед ухваленням рішень щодо впровадження, експлуатації чи управління.
🎧 Вам також варто послухати
- Microsoft Security Copilot — дуже пов’язаний наступний крок для розширення цієї теми.
- Microsoft Defender for Endpoint — дуже пов’язаний наступний крок для розширення цієї теми.
- Microsoft Defender for Identity — дуже пов’язаний наступний крок для розширення цієї теми.
🎧 Вам також варто послухати
- Microsoft Purview – простими словами
Розгляньте контекст управління та відповідності вимогам.
- Teams Telephony – простими словами
Зрозумійте основи викликів і комунікацій у Teams.
- Операційна модель управління Microsoft 365
Дізнайтеся про сталу відповідальність і механізми контролю.