 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
كشف المخاطر الخفية للذكاء الاصطناعي الخفي في المؤسسات
By Mirko Peters ·
مرحبًا بكم في تحليلنا المعمّق لأحد أكثر تحديات الأمن السيبراني والامتثال إلحاحًا التي تواجه المؤسسات الحديثة اليوم: الانتشار السريع للذكاء الاصطناعي الخفي …
Automatically translated with AI from the original post. Read the English original
مرحبًا بكم في تحليلنا المعمّق لأحد أكثر تحديات الأمن السيبراني والامتثال إلحاحًا التي تواجه المؤسسات الحديثة اليوم: الانتشار السريع للذكاء الاصطناعي الخفي والبيانات غير المُدارة. وفي عصر يسعى فيه الموظفون باستمرار إلى تعظيم إنتاجيتهم، لم يكن الإغراء باستخدام التطبيقات غير المعتمدة، ومنصات السحابة غير المصرّح بها، وأدوات الذكاء الاصطناعي التوليدي غير الخاضعة للتنظيم أقوى من أي وقت مضى. وعلى الرغم من أن هذه الأدوات تبدو في كثير من الأحيان غير ضارة، بل ومفيدة على المستوى الفردي، فإنها تُدخل نقاطًا عمياء كبيرة يمكن أن تُضعف وضعكم الأمني المؤسسي بشكل حاد.
لاستكشاف هذا الموضوع بمزيد من التفصيل والاستماع إلى نقاشات عملية مع خبراء في المجال، تأكدوا من الاطلاع على حلقتنا البودكاست ذات الصلة، Shadow Data Discovery and Governance with Microsoft Purview.
شرح النقطة العمياء للبيانات الخفية
ما هي البيانات الخفية؟
قد تسمعون مصطلح "البيانات الخفية" في أحاديث أمن البيانات. تشير البيانات الخفية إلى المعلومات غير المُدارة وغير المُراقبة التي تقع خارج حوكمة تقنية المعلومات وبروتوكولات الأمن في مؤسستكم. غالبًا ما تختبئ هذه البيانات على الأجهزة الشخصية، أو في مساحات التخزين السحابي غير المصرّح بها، أو داخل التطبيقات غير المعتمدة. ولأن قسم تقنية المعلومات لا يتحكم في هذه المعلومات ولا يراقبها، فإنها تشكّل خطرًا كبيرًا على مؤسستكم. ويمكن أن تشمل البيانات الخفية أي شيء، من تفاصيل العملاء الحساسة إلى خطط الأعمال السرية. وعندما لا تعرفون أين تُحفظ بياناتكم، لا يمكنكم حمايتها.
ملاحظة: البيانات الخفية ليست مشكلة تقنية فحسب، بل هي خطر على الأعمال يمكن أن يؤدي إلى تسرب البيانات، وإخفاقات الامتثال، وفقدان الثقة.
لماذا تنشأ النقاط العمياء؟
قد تتساءلون لماذا تحدث نقاط البيانات الخفية العمياء بهذه الكثرة؟ توجد عدة أسباب شائعة:
- يرغب الموظفون في حلول أسرع. فعندما تواجهون مواعيد نهائية ضيقة، قد تتجاوزون قسم تقنية المعلومات وتستخدمون أدوات تساعدكم على العمل بوتيرة أسرع. ويؤدي هذا السلوك إلى ظهور تقنية المعلومات الخفية.
- في بعض الأحيان، لا تلبي الحلول التي يوفرها قسم تقنية المعلومات احتياجاتكم. فقد تبحثون عن أدوات بديلة، وهذا قد يفتح ثغرات أمنية.
- خدمات السحابة سهلة الوصول. يمكنكم نشر تطبيقات جديدة دون إشراك قسم تقنية المعلومات. وإذا لم تستوفِ هذه الأدوات معايير الأمان، فإنها تُدخل نقاط ضعف.
تجعل هذه العوامل من السهل أن تنمو البيانات الخفية دون أن يلاحظها أحد. وقد لا تدركون حجم المعلومات التي تخرج عن نطاق الرقابة الرسمية إلى أن تقع مشكلة.
المصادر الشائعة
يمكن أن تنشأ البيانات الخفية من أماكن كثيرة في عملكم اليومي. فيما يلي أبرز المصادر شيوعًا:
- تطبيقات SaaS غير المعتمدة وأدوات الذكاء الاصطناعي الخفية: قد تستخدمون تطبيقات أو خدمات ذكاء اصطناعي دون موافقة قسم تقنية المعلومات. وتخزّن هذه الأدوات البيانات في خدمات سحابية غير مصرّح بها.
- قواعد بيانات الاختبار أو التطوير: عند إنشاء بيئات اختبار، غالبًا ما تُنشأ نسخ إضافية من البيانات. وإذا لم تُؤمَّن هذه النسخ، فإنها تتحول إلى بيانات خفية.
- الأجهزة الشخصية وتسرب المزامنة المحمولة أو السحابية: إن مزامنة بيانات العمل مع هاتفكم أو حاسوبكم المحمول تُنشئ نسخًا غير متتبَّعة. وقد تفتقر هذه الأجهزة إلى ضوابط الأمان المناسبة.
- الآثار المنسية والأرشيفات والتطبيقات القديمة: يمكن أن تحتوي السجلات القديمة، ومساحات التخزين السحابي المهجورة، والتطبيقات غير المستخدمة على معلومات حساسة. وإذا نسيتموها، فإنها تصبح مخاطر خفية.
عليكم أن تظلّوا على وعي بهذه المصادر للحد من النقطة العمياء للبيانات الخفية. فبفهم مكان اختباء البيانات الخفية، تخطون الخطوة الأولى نحو أمن بيانات أفضل وامتثال أقوى.
مخاطر أمن البيانات الناجمة عن البيانات الخفية
نقاط الضعف والتعرض
تواجهون تهديدات خطيرة عندما تفلت البيانات الخفية من سيطرتكم. فغالبًا ما تختبئ البيانات الخفية في أماكن لا يستطيع فريق تقنية المعلومات رؤيتها أو إدارتها. ويؤدي غياب الرؤية هذا إلى وضع أمني ضعيف للبيانات. وقد لا تعرفون من لديه صلاحية الوصول إلى الملفات الحساسة، أو أين تقع المعلومات السرية. ويزيد هذا الوضع من خطر الوصول غير المصرّح به وإخفاقات منع فقدان البيانات.
فيما يلي جدول يوضح أكثر التهديدات شيوعًا المرتبطة بالبيانات الخفية:
| نوع الخطر | الوصف |
|---|---|
| الوصول غير المصرّح به | قيام موظفين بالوصول إلى البيانات وإدارتها خارج الأنظمة المعتمدة، مما يؤدي إلى خروقات محتملة. |
| انتهاكات الامتثال | قد يؤدي استخدام أدوات غير معتمدة إلى انتهاك لوائح حماية البيانات. |
| انعدام الرؤية | صعوبة تتبع البيانات المخزنة خارج القنوات الرسمية وإدارتها. |
| مخاطر محتملة لاختراق البيانات | ارتفاع خطر سرقة البيانات أو فقدانها بسبب ممارسات تخزين غير منظمة. |
تزيد البيانات الخفية من تعرضك للتهديدات بعدة طرق:
- كثيراً ما تفشل الشركات في حماية أدوات الذكاء الاصطناعي لديها، مما قد يؤدي إلى اختراقات أوسع نطاقاً للبيانات.
- تتيح تقنية المعلومات الظلية للفرق استخدام تطبيقات لا تستطيع تقنية المعلومات مراقبتها، مما يتسبب في تراكم بيانات دون تفويض.
- يوسّع وجود البيانات الخفية نطاق الاختراق وأثره، ويجعل منع فقدان البيانات أصعب بكثير.
كما تواجه تهديدات داخلية عندما يستخدم الموظفون أجهزة شخصية أو تطبيقات غير معتمدة. تتجاوز هذه الأفعال ضوابط الأمان الرسمية لديك. ويمكن أن تؤدي التهديدات الداخلية إلى تسريبات بيانات عرضية أو متعمدة. تحتاج إلى إجراءات قوية لأمان البيانات للحد من هذه المخاطر وحماية مؤسستك من التهديدات.
الأثر على الذكاء الاصطناعي والعمليات
لا تهدد البيانات الخفية أمان بياناتك فحسب، بل تؤثر أيضاً في مشاريع الذكاء الاصطناعي والعمليات اليومية. فعندما تستخدم أدوات ذكاء اصطناعي ظلية أو تغذي نماذجك ببيانات غير معتمدة، فإنك تُدخل تهديدات جديدة. يمكن أن يتسبب الذكاء الاصطناعي الظلي في أخطاء غير مكتشفة ومخرجات متحيزة. قد تضر هذه الأخطاء بجودة قراراتك وتخفض كفاءتك التشغيلية.
في القطاعات الخاضعة للتنظيم، يرتفع الخطر أكثر. فالمخرجات غير الدقيقة للذكاء الاصطناعي قد تؤدي إلى مخالفات للامتثال وانتكاسات تشغيلية. تحتاج إلى استراتيجيات فعّالة لمنع فقدان البيانات لضمان ألا تدخل أنظمة الذكاء الاصطناعي لديك إلا البيانات المعتمدة. يساعدك هذا النهج على تجنب التهديدات الناتجة عن ضعف جودة البيانات وغياب الرقابة.
يجب أن تأخذ التهديدات الداخلية في الحسبان أيضاً ضمن سير عمل الذكاء الاصطناعي لديك. فقد يستخدم الموظفون البيانات الخفية دون أن يدركوا المخاطر. يمكن لهذا السلوك أن يُدخل تهديدات تقوّض وضعية أمان البيانات لديك. ومن خلال التركيز على إدارة مخاطر البيانات ومنع فقدان البيانات، تعزز دفاعاتك ضد التهديدات القادمة من داخل مؤسستك ومن خارجها.
نصيحة: راجع نهج أمان البيانات لديك بانتظام، وراقب البيانات الخفية. تساعدك هذه الممارسة على رصد التهديدات مبكراً والحفاظ على وضعية أمان بيانات قوية.
تحديات الامتثال والحوكمة
المخاطر التنظيمية
تواجه متطلبات امتثال صارمة في كثير من القطاعات. فالجهات التنظيمية تطالبك بحماية المعلومات الحساسة واتباع قواعد حوكمة واضحة. وعندما تترك البيانات الخفية تنمو، فإنك تعرّض نفسك لخرق هذه القواعد. وغالباً ما تفلت البيانات غير المُدارة من فحوص الامتثال لديك. وقد يؤدي هذا الوضع إلى غرامات ودعاوى قانونية واضطرابات تشغيلية.
ينبغي أن تدرك أن الامتثال التنظيمي ليس مجرد اتباع للقواعد، بل هو بناء للثقة مع العملاء والشركاء.
يوضح الجدول أدناه كيف يمكن للبيانات الخفية غير المُدارة أن تُنشئ مخاطر تنظيمية:
| وصف الدليل | الأطر التنظيمية | العواقب |
|---|---|---|
| يمكن أن تؤدي البيانات الخفية غير المُدارة إلى غرامات وعواقب قانونية بسبب عدم الامتثال. | GDPR، CCPA | غرامات، دعاوى قانونية |
| غالباً ما تتضمن البيانات الخفية معلومات حساسة، مما يعرّض للخطر عدم الامتثال أثناء عمليات التدقيق. | GDPR، CCPA | غرامات، دعاوى قانونية، اضطرابات تشغيلية |
تحتاج إلى الحفاظ على وضعية امتثال قوية. فإذا فاتتك البيانات المخفية أثناء التدقيق، فقد تتعرض لعقوبات. وتتوقع الجهات التنظيمية أن تعرف مكان وجود بياناتك وكيف تحميها. يجب أن تستوفي متطلبات الامتثال لتجنب أخطاء مكلفة.
أوجه القصور في الحوكمة التقليدية
كثيراً ما تفشل أطر الحوكمة التقليدية في معالجة النقاط العمياء للبيانات الخفية. قد تعتمد على جرد ثابت وعمليات تدقيق دورية، لكن هذه الأساليب لا تستطيع مواكبة الوتيرة السريعة لإنشاء البيانات. يستخدم الموظفون أدوات الذكاء الاصطناعي والتطبيقات غير المعتمدة كل أسبوع، ويشارك كثيرون منهم معلومات حساسة دون موافقة.
يوضح الرسم البياني أدناه كيف يستخدم الموظفون أدوات الذكاء الاصطناعي ويشاركون البيانات خارج إطار الحوكمة الرسمية:
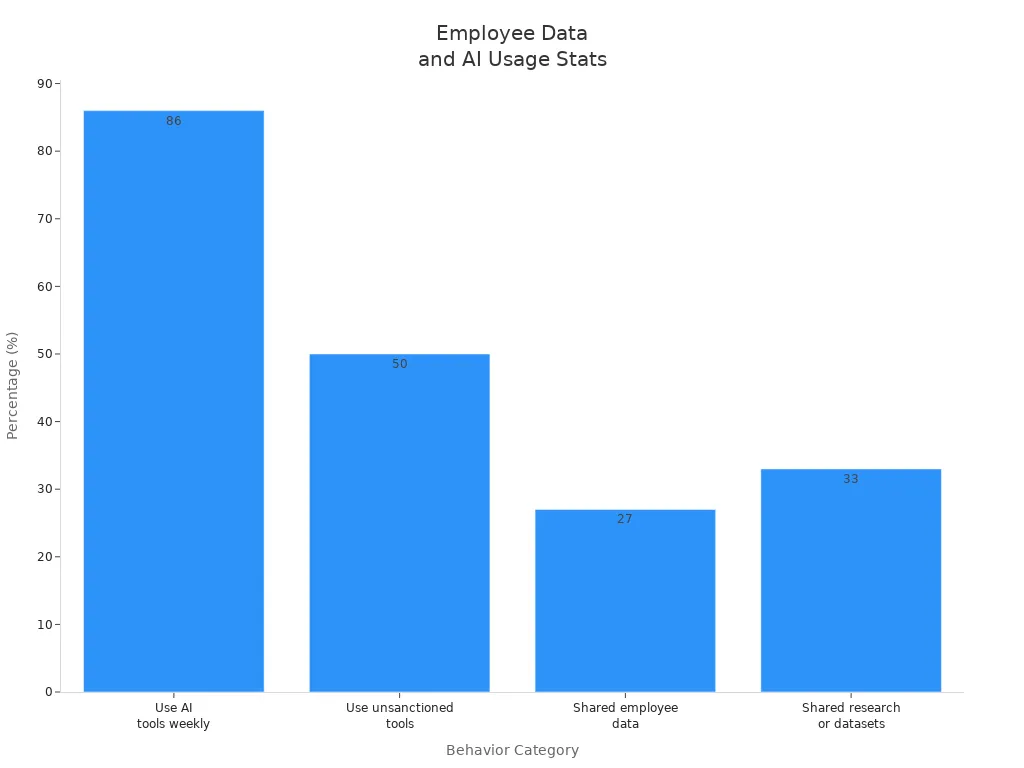
تبيّن لك أن 86% من الموظفين يستخدمون أدوات الذكاء الاصطناعي أسبوعياً. ويستخدم ما يقارب النصف أدوات غير معتمدة. ويشارك كثيرون بيانات الموظفين ومجموعات بيانات البحث. تخلق هذه الممارسات نقاطاً عمياء في جهود الحوكمة والامتثال لديك.
| الإحصائية | الوصف |
|---|---|
| 86% | نسبة الموظفين الذين يستخدمون أدوات الذكاء الاصطناعي أسبوعياً |
| 50% | ما يقارب نصف الموظفين يستخدمون أدوات غير معتمدة |
| 27% | الموظفون الذين شاركوا بيانات موظفين |
| 33% | الموظفون الذين شاركوا بيانات بحثية أو مجموعات بيانات |
يجب أن تدرك أن الحوكمة التقليدية لا تستطيع تتبع كل أداة أو منصة جديدة. كثيراً ما يستخدم الموظفون أجهزة شخصية وخدمات خارجية. وتعمل هذه المنصات خارج ضوابط الامتثال لديك. تحتاج إلى نهج حوكمة حديث يتكيف مع المخاطر الجديدة ويحافظ على وضعية امتثال قوية.
نصيحة: راجعوا استراتيجية الحوكمة بشكل متكرر. ابحثوا عن الثغرات التي قد تُخفي فيها البيانات الظلية. حدّثوا عمليات الامتثال لتتوافق مع المشهد التنظيمي المتغير.
تُحسّنون وضعية الأمان لديكم عندما تسدّون هذه الثغرات. تحمون المعلومات الحساسة وتلبّون متطلبات الامتثال. كما تُهيّئون مؤسستكم للتغييرات التنظيمية المستقبلية.
Microsoft Purview للبيانات الظلية
الاكتشاف المستمر
تحتاجون إلى الاكتشاف المستمر لحماية مؤسستكم من مخاطر البيانات الظلية. تستخدم Microsoft Purview ميزة Unified Data Security Posture Management لتقديم اكتشاف آلي ومستمر للمعلومات الحساسة. يساعدكم هذا النهج على مواكبة النمو السريع للبيانات عبر منصات السحابة. لا حاجة إلى الاعتماد على جرد قديم أو فحوص يدوية. بدلاً من ذلك، تحصلون على رؤية فورية لمشهد بياناتكم.
باستخدام الاكتشاف المستمر، يمكنكم:
- كشف البيانات الحساسة المخفية في بيئات السحابة والبيئات المحلية وبيئات SaaS.
- رسم خرائط لتدفقات البيانات وتتبّع المكان الذي تنتقل إليه بيانات الأعمال الحساسة.
- تحديد المعلومات الحساسة المحفوظة خارج الأنظمة المصرح بها.
تتيح لكم Microsoft Purview الحفاظ على التحكم في البيانات الحساسة حتى مع ازدياد تعقيد بيئتكم. يمكنكم رصد البيانات الظلية قبل أن تتحول إلى تهديد. يدعم هذا النهج الاستباقي استراتيجية حماية البيانات ويعزز وضعية الحماية الشاملة لديكم.
نصيحة: يساعدكم الاكتشاف المستمر على البقاء متقدمين على التهديدات. يمكنكم معالجة المخاطر قبل أن تؤثر في عمليات التعامل مع البيانات الحساسة لديكم.
| الميزة | الوصف |
|---|---|
| Data Map | يغطي اكتشاف البيانات وتتبّع أصلها عبر منصات سحابية متعددة، بما فيها AWS وGoogle Cloud. |
| Catalog | يوفر اكتشاف أصول البيانات وإثراء البيانات الوصفية، مما يعزز الرؤية لأصول البيانات. |
تمنحكم أدوات الاكتشاف المستمر في Microsoft Purview الأساس لحماية بيانات قوية. لن تفوتكم البيانات الحساسة حتى عندما تكون مخفية في أماكن غير متوقعة.
خريطة البيانات ومستكشف البيانات
تحتاجون إلى رؤية واضحة لبياناتكم لإدارة الحماية والامتثال. يوفر لكم Data Map وData Explorer في Microsoft Purview هذه الرؤية. يفحص Data Map كامل مشهد بياناتكم، بما في ذلك المصادر المهيكلة وغير المهيكلة. ويغطي البيئات متعددة السحابات، مثل AWS وGoogle Cloud، وليس منصات Microsoft فقط. يمكنكم تتبع أصل البيانات، أي معرفة مصدر البيانات الحساسة ووجهتها.
يتيح لكم Data Explorer البحث في أصول البيانات وتصفيتها وتحليلها. يمكنكم العثور على بيانات الأعمال الحساسة بسرعة، ومعرفة كيفية انتقال المعلومات الحساسة داخل مؤسستكم. يساعدكم ذلك على تطبيق إجراءات حماية البيانات ووقف المشاركة غير المصرح بها.
- يمكنكم قصر الوصول إلى مجموعات البيانات الحساسة على الأدوار المعتمدة في العمل.
- يمكنكم حظر المشاركة الخارجية للملفات السرية.
- يمكنكم تطبيق قواعد الاستبقاء على السجلات التي يجب الاحتفاظ بها لأسباب قانونية.
- يمكنكم وضع علامة على النقل المحظور للبيانات الخاضعة للتنظيم إلى مواقع غير مُدارة.
تساعدكم Data Map وData Explorer في Microsoft Purview على إخضاع البيانات الظلية للرقابة. يمكنكم إدارة التعامل مع البيانات الحساسة بثقة. كما تدعمون الامتثال للوائح مثل GDPR وCCPA. تسهّل القوالب المدمجة والتقارير الآلية إثبات معايير حماية البيانات لديكم أثناء عمليات التدقيق.
ملاحظة: تعزز Data Map وData Explorer دقة البيانات واتساقها وموثوقيتها. فتبنون بذلك أساساً قوياً للحماية والامتثال.
تصنيف البيانات الحساسة
يجب تصنيف البيانات الحساسة لحمايتها. تستخدم Microsoft Purview أساليب متقدمة لتحديد المعلومات الحساسة ووضع تسميات عليها. يمكنكم استخدام أدوات الكشف المعتمدة على الأنماط للبيانات المهيكلة، مثل أرقام بطاقات الائتمان والمعرّفات الضريبية. تساعدكم المصنفات القابلة للتدريب على التعرف على المستندات التي تنتمي إلى فئة معينة، حتى لو لم تتبع نمطاً ثابتاً. تتيح لكم Exact Data Match مطابقة المعلومات مع مجموعة بيانات معتمدة، مما يقلل الإيجابيات الكاذبة. ويعثر Document Fingerprinting على النسخ أو النسخ شبه المطابقة للمستندات المعروفة، وهو أمر مهم لحماية الملكية الفكرية.
- Sensitive Information Types: يكشف الأنماط في البيانات المهيكلة وشبه المهيكلة.
- Trainable Classifiers: يتعلم من الأمثلة لتحديد المستندات الحساسة.
- Exact Data Match: يطابق البيانات مع القوائم المعتمدة لتحقيق حماية دقيقة.
- Document Fingerprinting: يحدد النسخ المكررة لحماية بيانات الأعمال الحساسة.
يمكنك استخدام هذه الأدوات لتحديد البيانات الحساسة عبر مؤسستك بأكملها. ثم يمكنك تطبيق نهج الحماية المناسبة. يساعدك هذا الأسلوب على تلبية متطلبات حماية البيانات وتجنب خروقات البيانات. كما يدعم أفضل الممارسات في التعامل مع البيانات الحساسة.
يدعم تصنيف البيانات الحساسة في Microsoft Purview الامتثال للوائح الرئيسية. يمكنك تتبع موقع البيانات، والاستجابة لطلبات أصحاب البيانات، وتقديم دليل على الحماية أثناء عمليات التدقيق. كما تقلل من مخاطر الوصول غير المصرح به، وتحسّن استراتيجية الحماية الشاملة لديك.
تنبيه: يُعد التصنيف الدقيق الخطوة الأولى نحو حماية بيانات قوية. لا يمكنك حماية ما لا يمكنك تحديده.
كما ترى، يمنحك Microsoft Purview الأدوات اللازمة لاكتشاف البيانات الحساسة ورسم خريطة لها وتصنيفها. تكتسب السيطرة على البيانات الظلّية وتعزز جهود الحماية لديك. كما تبني الثقة مع العملاء والشركاء من خلال الالتزام بمعايير حماية البيانات العالية.
مراقبة البيانات الظلّية وإدارتها
المراقبة في الوقت الفعلي
تحتاج إلى مراقبة في الوقت الفعلي للحفاظ على أمان بياناتك والامتثال. يمنحك Microsoft Purview الأدوات اللازمة لإعداد مراقبة مستمرة عبر كامل بيئة بياناتك. ابدأ بتفعيل المراقبة في الوقت الفعلي لاكتشاف انتهاكات النهج، مثل المشاركة المفرطة أو الوصول غير المصرح به. يتيح لك هذا الأسلوب رصد المخاطر لحظة حدوثها، لا بعد وقوعها. يمكنك استخدام إدارة وضعية أمان البيانات (DSPM) للتركيز على اكتشاف أدوات الذكاء الاصطناعي الظلّية التي قد تُدخل مخاطر جديدة. يدعم DSPM المراقبة من خلال فحص تطبيقات الذكاء الاصطناعي غير المعتمدة أو غير المُدارة.
اتبع هذه الخطوات لإعداد المراقبة في الوقت الفعلي باستخدام Microsoft Purview:
- فعّل المراقبة المستمرة لجميع مصادر البيانات، بما في ذلك البيئات السحابية والمحلية.
- اضبط قواعد الاكتشاف لتحديد السلوكيات الخطرة، مثل محاولات نقل البيانات السرية إلى مواقع غير معتمدة.
- أعدّ تنبيهات آلية للمراقبة حتى تتلقى إشعارات عند وقوع انتهاك للنهج أو نشاط مشبوه.
- راجع التوصيات التي يقدمها Purview للاستجابة بسرعة ومعالجة المشكلات قبل تفاقمها.
- اختبر إعداد المراقبة لديك بمحاكاة سيناريوهات شائعة للبيانات الظلّية، مثل لصق معلومات حساسة في روبوت دردشة ذكاء اصطناعي غير معتمد.
على سبيل المثال، إذا حاول مستخدم مشاركة ملفات سرية مع طرف خارجي، فيمكن لميزات المراقبة والاكتشاف في Purview حظر الإجراء وتنبيه فريق الأمان لديك في الوقت الفعلي. يساعدك هذا المستوى من المراقبة على الحفاظ على السيطرة ويدعم جهود الامتثال.
حواجز المعلومات
يمكنك استخدام حواجز المعلومات في Microsoft Purview لتعزيز استراتيجية المراقبة لديك. تقيّد هذه الحواجز التواصل بين المستخدمين أو المجموعات، وهو أمر أساسي للمؤسسات التي تحتاج إلى حماية المعلومات الحساسة. من خلال وضع حدود داخلية، تمنع التفاعلات غير المصرح بها قبل حدوثها. يساعدك أسلوب المراقبة الاستباقي هذا على الامتثال للوائح وتجنب تسرب البيانات العرضي.
تؤدي حواجز المعلومات دورًا رئيسيًا في المراقبة، إذ تضمن ألا تتمكن الفرق ذات المصالح المتعارضة من مشاركة البيانات الحساسة. على سبيل المثال، يمكنك فصل فريقي البحث والمبيعات لمنع التداول بالمعلومات الداخلية أو الكشف غير المقصود عن معلومات سرية. تساعدك مراقبة هذه الحدود على الحفاظ على السرية والثقة داخل مؤسستك.
فرض النهج
يُعد فرض النهج أمرًا بالغ الأهمية للمراقبة الفعّالة واكتشاف البيانات الظلّية. يوفر Microsoft Purview نهج منع فقدان البيانات (DLP) دقيقة للرسائل الإلكترونية والملفات وقواعد البيانات. يمكنك ضبط عناصر تحكم تكيفية تتغير حسب سياق المستخدم وإشارات التهديد. ترتبط DLP بتسميات التصنيف، لذا تؤدي المراقبة والاكتشاف للبيانات الحساسة إلى تفعيل النهج المناسبة تلقائيًا.
تستفيد من أتمتة الاستجابة للحوادث، التي تتكامل مع Microsoft Defender أو Sentinel. يتيح هذا التكامل الفرز السريع لحوادث DLP المكتشفة أثناء المراقبة. كما تضمن المراقبة الدورية واختبار نهج DLP أنها تظل فعّالة وجاهزة للتدقيق. على سبيل المثال، إذا رصدت المراقبة محاولة مستخدم تصدير بيانات حساسة، فيمكن لـ Purview حظر الإجراء وتسجيل الحادثة للمراجعة.
نصيحة: المراقبة والاكتشاف وفرض النهج بشكل متسق تساعدك على البقاء متقدمًا على التهديدات والحفاظ على أمان بياناتك.
بناء استراتيجية استباقية لحوكمة البيانات
نهج المخزون الحي
تحتاج إلى مخزون حيّ لإدارة بياناتك بفعالية. يعني المخزون الحيّ أنك تعرف دائمًا مكان وجود بياناتك وكيفية تغيّرها. تساعدك Microsoft Purview على تبنّي هذا النهج من خلال فحص مصادر بياناتك باستمرار. لا تحتاج إلى التخمين حول مكان إخفاء المعلومات الحساسة. ترى التحديثات في الوقت الفعلي. يدعم هذا الأسلوب حوكمة بيانات متينة وإدارة فعّالة للمخاطر.
ابدأ بتحديد أهداف واضحة لبرنامج حوكمة البيانات لديك. حدّد ما يعنيه النجاح بالنسبة إلى مؤسستك. سجّل أهم مصادر بياناتك في Microsoft Purview. اضبط عمليات الفحص للحفاظ على حداثة المخزون. أثرِ بياناتك بمصطلحات المسرد والبيانات الوصفية. اعمل مع فرق الأعمال للتحقق من ملكية البيانات وتتبّع أصلها. تساعدك هذه العملية على سد الثغرات في إدارة المخاطر والحفاظ على تحديث خريطة بياناتك.
نصيحة: يمنحك المخزون الحيّ القدرة على رصد المخاطر مبكرًا والاستجابة بسرعة.
دمج Purview مع سير العمل
يمكنك جعل حوكمة البيانات جزءًا من عملك اليومي من خلال ربط Microsoft Purview بأدواتك الحالية. يعمل Purview مع تطبيقات Microsoft 365 مثل Teams وSharePoint وOneDrive. تحصل بذلك على بحث واكتشاف أفضل عبر هذه المنصات. يساعدك ذلك على العثور على البيانات الظلّية وإدارتها قبل أن تتحول إلى مشكلة في إدارة المخاطر.
- تمنحك Microsoft Purview مكانًا واحدًا لإدارة حوكمة البيانات والأمن.
- ترى كيف تنتقل البيانات بين التطبيقات، مما يساعدك على فهم تدفقات البيانات والاعتماديات.
- يمتد Purview ليشمل التطبيقات غير المُدارة، فيمكنك معالجة مخاطر الذكاء الاصطناعي الظلّي دون إبطاء فرقك.
- تُنفّذ المنصة الإصلاحات تلقائيًا، مثل إزالة روابط المشاركة العامة أو تطبيق نهج منع فقدان البيانات.
لا تحتاج إلى تغيير طريقة عملك. يتناسب Purview مع سير عملك الحالي ويجعل إدارة المخاطر أسهل. يمكنك التركيز على مهامك الرئيسية مع الحفاظ على أمان بياناتك.
التحسين المستمر
ينبغي أن تنظر إلى حوكمة البيانات بوصفها رحلة مستمرة. ابدأ بمراجعة طريقة عمل الكتالوج والنهج لديك. تحقق مما إذا كانت الضوابط تلتقط جميع المخاطر. حدّث قواعد الاستبقاء والامتثال بصورة متكررة. نفّذ عمليات تدقيق للتأكد من أن استراتيجيات إدارة المخاطر تظل قوية.
- استخدم Microsoft Purview لمراقبة جودة البيانات ورصد المشكلات.
- اضبط القواعد وجدوِل عمليات الفحص للتحقق من وجود مشكلات.
- أنشئ قواعد مخصصة أو مدعومة بالذكاء الاصطناعي لفحوصات جودة أفضل.
- اطلب ملاحظات من الفرق المختلفة لتحسين التبنّي وسد الثغرات.
تبني الثقة عندما تُظهر أنك تهتم بإدارة المخاطر. تساعدك التحديثات والمراجعات المنتظمة على البقاء متقدمًا على التهديدات الجديدة. وبذلك تُبقي برنامج حوكمة بياناتك قويًا وجاهزًا للمستقبل.
ملاحظة: يعني التحسين المستمر أنك لا تتوقف أبدًا عن التعلّم والتكيّف. تبقى بياناتك محمية، وتبقى مؤسستك جاهزة للتغيير.
خطوات عملية للمؤسسات
البدء مع Purview
يمكنك أن تبدأ رحلتك لكشف البيانات الظلّية باتباع خارطة طريق واضحة. ابدأ بتدقيق شامل لبيئتك. أحصِ جميع تقنيات تكنولوجيا المعلومات الظلّية النشطة من خلال فحص ملحقات المتصفح ومراجعة سجلات جدار الحماية والوكيل. تساعدك هذه الخطوة على اكتشاف التطبيقات غير المصرح بها التي قد تخزّن البيانات الحساسة أو تعالجها.
بعد ذلك، قيّم المخاطر وأنماط الاستخدام. رتّب كل أداة من أدوات تكنولوجيا المعلومات الظلّية وفقًا لتكرار استخدامها ومستوى المخاطر التي تنطوي عليها. يساعدك هذا الترتيب على تحديد مواضع التركيز. حدّد الأدوات المفيدة والمتوافقة مع المتطلبات، والأدوات الضارة. ادمج الأدوات المعتمدة في إطار الحوكمة لديك، واحظر الأدوات التي تشكل تهديدات. واقترح بدائل آمنة على فرقك.
ينبغي أن تُعدّ تقارير منتظمة عن استخدام تكنولوجيا المعلومات الظلّية. تساعدك هذه التقارير على تتبّع التقدم ورصد المخاطر الجديدة. طبّق النهج على التطبيقات المعتمدة. راجع هذه النهج بصورة متكررة للحفاظ على فعاليتها. استخدم الأدوات المتخصصة في Microsoft Purview لاكتشاف استخدام تكنولوجيا المعلومات الظلّية ومراقبته. تحقق دائمًا من إعدادات الأمان للأدوات المعتمدة. عالج تبنّي الذكاء الاصطناعي مبكرًا لإدارة مخاطر التعرض للبيانات الفريدة. حدّد مسارًا واضحًا للموافقة على طلبات الوصول إلى الأدوات.
قائمة التحقق لمعالجة الثغرات في البيانات الظلّية:
- أحصِ تكنولوجيا المعلومات الظلّية النشطة.
- قيّم المخاطر وأنماط الاستخدام.
- حدّد تكنولوجيا المعلومات الظلّية المفيدة والضارة.
- أنشئ تقارير عن تكنولوجيا المعلومات الظلّية.
- طبّق النهج على التطبيقات المعتمدة.
- استخدم الأدوات المتخصصة للاكتشاف والمراقبة.
- تحقق من إعدادات الأمان للأدوات المعتمدة.
- عالج تبنّي الذكاء الاصطناعي بشكل استباقي.
- حدّد مسارًا للموافقة على طلبات الأدوات.
إشراك أصحاب المصلحة
تحتاجون إلى مشاركة قوية من أصحاب المصلحة لنجاح إدارة البيانات الخفية. تلعب الأدوار المختلفة أدواراً أساسية في هذه العملية. يوضح الجدول أدناه أصحاب المصلحة المعتادين ومسؤولياتهم:
| الدور | أصحاب المصلحة المعتادون | المسؤوليات الرئيسية |
|---|---|---|
| الرعاية التنفيذية | القانونية والامتثال والخصوصية وGRC وقادة المخاطر | تقديم المتطلبات، وفرض النهج، وتخصيص الموارد، وتحديد مقاييس النجاح. |
| مالك برنامج حوكمة البيانات | CISO ومسؤول خصوصية البيانات وCIO وقائد GRC | تطوير نهج الحوكمة، وتحديد احتياجات الحماية، وضمان التكامل، ومعالجة متطلبات الامتثال التنظيمي. |
| محو الأمية بالبيانات والتدريب | التدريب، وتطوير الموظفين، والاتصالات | بناء برامج محو الأمية بالبيانات، وتقديم تدريب قائم على الأدوار، ودعم تبني الحلول. |
ينبغي إشراك هذه المجموعات مبكراً. يساعد التواصل الواضح والتدريب الجميع على فهم دورهم في حماية البيانات.
الحفاظ على أمن البيانات والامتثال
يجب أن تحافظوا على قوة جهود أمن البيانات والامتثال مع مرور الوقت. استخدموا إدارة الهوية والوصول للتحكم في من يمكنه الوصول إلى مستويات البيانات المختلفة. يتيح لكم الوصول المشروط منح الأذونات استناداً إلى أدوار المستخدمين أو شروط أخرى. تعمل المصادقة والتفويض معاً في Microsoft Purview للتحقق من هوية المستخدم وأذوناته.
نصيحة: تساعدكم المراقبة المستمرة ومراجعات النهج المنتظمة على مواكبة المخاطر الجديدة. اجعلوا حوكمة البيانات عملية مستمرة، لا مشروعاً لمرة واحدة.
تبنون مؤسسة أكثر أماناً وامتثالاً عندما تتبعون هذه الخطوات وتواصلون تحسين نهجكم.
تواجهون مخاطر عاجلة ناتجة عن النقاط العمياء في البيانات الخفية. تُظهر أكثر من 80% من المؤسسات مؤشرات على نشاط غير معتمد للذكاء الاصطناعي، وتسجل المؤسسة المتوسطة 223 مخالفة لنهج البيانات شهرياً.
| الإطار | المتطلب الرئيسي | مخاطر الذكاء الاصطناعي الخفي |
|---|---|---|
| قانون الذكاء الاصطناعي الأوروبي | الجرد وتصنيف المخاطر | تنشئ عمليات النشر عالية المخاطر مسؤولية قانونية وغرامات |
| GDPR | المعالجة المشروعة | تؤدي البيانات غير الخاضعة للتحكم إلى غرامات كبيرة |
| HIPAA | حماية المعلومات الصحية المحمية (PHI) | يعرّض الاستخدام غير المصرح به للذكاء الاصطناعي سرية بيانات المرضى للخطر |
يمنحكم Microsoft Purview القدرة على الاكتشاف المستمر، والتصنيف المتقدم، وعرض البيانات المشترك. ابدأوا بمراجعة النهج، وإنشاء أنواع معلومات مخصصة، ومراقبة البيانات الحساسة. ابنوا ثقافة حوكمة استباقية من خلال مواءمة الاستراتيجية، وإشراك أمناء البيانات، وتحسين الممارسات لتكون جاهزة للمستقبل.
الأسئلة المتداولة
ما هي البيانات الخفية؟
البيانات الخفية هي معلومات موجودة خارج أنظمة إدارة البيانات الرسمية في مؤسستكم. قد تجدونها في تطبيقات غير معتمدة، أو أجهزة شخصية، أو وحدات تخزين منسية. غالباً ما تفلت هذه البيانات من ضوابط الأمن والامتثال لديكم.
كيف يساعدكم Microsoft Purview في العثور على البيانات الخفية؟
يستخدم Microsoft Purview الاكتشاف المستمر لفحص جميع مصادر البيانات لديكم. تحصلون على خريطة فورية للبيانات المنظمة وغير المنظمة عبر البيئات السحابية والمحلية. يساعدكم ذلك على كشف البيانات المخفية أو غير المُدارة بسرعة.
لماذا ينبغي أن تهتموا بالبيانات الخفية؟
تزيد البيانات الخفية من مخاطر خروقات البيانات، ومخالفات الامتثال، والمشكلات التشغيلية. لا يمكنكم حماية ما لا تستطيعون رؤيته أو حوكمته. تساعدكم إدارة البيانات الخفية على الحفاظ على أمن مؤسستكم وامتثالها.
هل يستطيع Microsoft Purview تصنيف البيانات الحساسة تلقائياً؟
نعم. يستخدم Microsoft Purview مصنفات مدمجة ومخصصة لتحديد المعلومات الحساسة. يمكنكم اكتشاف أنماط مثل أرقام بطاقات الائتمان أو البيانات الشخصية. يساعد هذا التصنيف التلقائي على تطبيق نهج الحماية المناسبة.
ما أنواع البيئات التي يدعمها Microsoft Purview؟
يمكنكم استخدام Microsoft Purview مع المنصات السحابية والمحلية وخدمات SaaS. يعمل مع Microsoft 365 وAzure وAWS وGoogle Cloud وكثير من مصادر البيانات الأخرى.
كيف تبدأون باستخدام Microsoft Purview للبيانات الخفية؟
ابدأوا بربط مصادر البيانات لديكم في Purview. أعدّوا عمليات الفحص لاكتشاف البيانات وتصنيفها. راجعوا خريطة البيانات واستخدموا التقارير المدمجة لمراقبة المخاطر. يمكنكم بعد ذلك فرض النهج لحماية المعلومات الحساسة.
هل يساعد Microsoft Purview في الامتثال التنظيمي؟
نعم. يدعم Microsoft Purview الامتثال لأطر مثل GDPR وHIPAA وقانون الذكاء الاصطناعي الأوروبي. يمكنكم تتبع موقع البيانات، والاستجابة للتدقيقات، وإثبات الحماية باستخدام الأدوات المدمجة.
من ينبغي أن يشارك في إدارة البيانات الخفية؟
تحتاجون إلى نهج جماعي. أشركوا فرق تقنية المعلومات والأمن والامتثال وقادة الأعمال. يلعب الجميع دوراً في تحديد البيانات ومراقبتها وحمايتها. يساعد التدريب والتواصل الواضح فريقكم على النجاح.
🎧 استمعوا إلى هذه الحلقة
هل تريد شرحاً عملياً لاكتشاف البيانات الظلّية (Shadow Data Discovery) والحوكمة باستخدام Microsoft Purview؟ تُفصّل هذه الحلقة الموضوع بلغة واضحة، وتوضح لماذا يهم ذلك في Microsoft 365 وAzure وPower Platform والأمن والذكاء الاصطناعي وأسلوب العمل الحديث.
استمع إلى هذه الحلقة إذا كنت تريد:
- فهم المفاهيم الأساسية وراء اكتشاف البيانات الظلّية والحوكمة باستخدام Microsoft Purview
- معرفة كيفية تناسب هذا الموضوع ضمن منظومة تقنيات Microsoft الأوسع
- التعرّف على المواضع التي يمكن أن يحقق فيها قيمة عملية لمؤسستك
قد تستمتع أيضاً بهذه الحلقات ذات الصلة من M365 FM:
- حوكمة بيانات Microsoft Purview لمهندسي المعلومات
- حوكمة Power Platform دون إنشاء المزيد من تقنية المعلومات الخفية
- حوكمة Microsoft Copilot دون انتظار بيانات مثالية
- حوكمة Power Platform: من تقنية الظل إلى التوسع الآمن
- حوكمة Microsoft Fabric ما بعد تتبع نسب البيانات
اكتشف المزيد من المحادثات العملية حول Microsoft على M365 FM.
آخر مراجعة: يوليو 2026.
لمن يُنصح بالاستماع
هذه الحلقة موجهة إلى مسؤولي Microsoft والمعماريين والمطورين ومختصي الأمن وقادة الأعمال الذين يحتاجون إلى أساس عملي قبل اتخاذ قرارات التنفيذ أو التشغيل أو الحوكمة.
🎧 قد تستمع إليه أيضاً
- Microsoft Security Copilot — خطوة تالية وثيقة الصلة لتوسيع هذا الموضوع.
- Microsoft Defender for Endpoint — خطوة تالية وثيقة الصلة لتوسيع هذا الموضوع.
- Microsoft Defender for Identity — خطوة تالية وثيقة الصلة لتوسيع هذا الموضوع.
🎧 قد تستمع إليه أيضاً
- Microsoft Purview – شرح مبسّط
استكشف سياق الحوكمة والامتثال.
- Teams Telephony – شرح مبسّط
افهم أسس الاتصال والمكالمات في Teams.
- نموذج التشغيل لحوكمة Microsoft 365
تعرّف على الملكية المستدامة والضوابط.