 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
企業に潜む「シャドーAI」の隠れたリスクを明らかにする
By Mirko Peters ·
現代の組織が直面している、サイバーセキュリティとコンプライアンス上最も差し迫った課題の一つ、つまりシャドーAIと管理されていないデータの急速な広がりについて、詳しく掘り下げていきます…
Automatically translated with AI from the original post. Read the English original
現代の組織が直面している、サイバーセキュリティとコンプライアンス上最も差し迫った課題の一つ、つまりシャドーAIと管理されていないデータの急速な広がりについて、詳しく掘り下げていきます。生産性を最大化しようとする従業員が増える中、未承認のアプリケーション、許可されていないクラウドプラットフォーム、規制されていない生成AIツールを使いたくなる誘惑はかつてないほど高まっています。個人レベルでは無害に見えたり、むしろ有益に思えたりすることも多いこれらのツールですが、企業のセキュリティ体制を大きく損なう重大な死角を生み出します。
このテーマをより詳しく知り、業界の専門家による実践的な議論を聞くには、関連するポッドキャストのエピソード 「Shadow Data Discovery and Governance with Microsoft Purview」 もぜひご覧ください。
シャドーデータの死角を解説
シャドーデータとは何か?
データセキュリティの議論で「シャドーデータ」という言葉を耳にすることがあるかもしれません。シャドーデータとは、組織のITガバナンスやセキュリティ プロトコルの外にある、管理も監視もされていない情報のことです。個人のデバイス、許可されていないクラウドストレージ、非承認のアプリケーションなどに潜んでいることがよくあります。IT部門がこの情報を管理также監視していないため、組織にとって大きなリスクになります。シャドーデータには、機密性の高い顧客情報から機密の事業計画まで、あらゆるものが含まれる可能性があります。データがどこに存在するかわからなければ、それを保護することはできません。
注意: シャドーデータは単なる技術的な問題ではありません。データ漏えい、コンプライアンス違反、信頼の喪失につながりかねない事業上のリスクです。
死角が生まれる理由
なぜシャドーデータの死角がこれほど頻繁に生じるのか、疑問に思われるかもしれません。主に次のような理由が考えられます。
- 従業員はより速いソリューションを求めています。締め切りに追われると、IT部門を介さずに、作業を素早く進められるツールを使ってしまうかもしれません。こうした行動がシャドーITを生み出します。
- IT部門が提供するソリューションが、現場のニーズを満たさないこともあります。その場合、代替ツールを探すことになり、セキュリティ上の隙間が生まれる可能性があります。
- クラウドベースのサービスは簡単に利用できます。IT部門の関与なしに新しいアプリを導入できてしまいます。こうしたツールがセキュリティ基準を満たしていなければ、脆弱性を持ち込むことになります。
これらの要因により、シャドーデータは気づかれないまま拡大しやすくなります。問題が発生するまで、どれほど多くの情報が正式な管理の目が届かないところにあるのかに気づかないことも少なくありません。
主な発生源
シャドーデータは、日常業務のさまざまな場所から生じる可能性があります。特によく見られる発生源は次のとおりです。
- 未承認のSaaSおよびシャドーAIツール: IT部門の承認を得ずにアプリやAIサービスを利用しているかもしれません。こうしたツールは、データを許可されていないクラウドサービスに保存します。
- テストまたは開発用データベース: テスト環境を作成すると、データの余分なコピーが生成されがちです。これらを適切に保護しなければ、シャドーデータになってしまいます。
- 個人デバイスと、モバイルまたはクラウド同期による漏えい: 業務データをスマートフォンやノートPCに同期すると、追跡できないコピーが生まれます。こうしたデバイスには、適切なセキュリティ制御が欠けている場合があります。
- 忘れられた成果物、アーカイブ、レガシーアプリ: 古いログ、放置されたクラウドストレージ、使われなくなったアプリケーションには、機密情報が残っていることがあります。存在を忘れてしまうと、隠れたリスクになります。
これらの発生源に注意を払い、シャドーデータの死角を減らすことが大切です。シャドーデータがどこに潜んでいるかを理解することが、より良いデータセキュリティとコンプライアンスの実現に向けた第一歩になります。
シャドーデータがもたらすデータセキュリティのリスク
脆弱性と露出
シャドーデータが管理の手を離れると、深刻な脅威に直面することになります。シャドーデータは、IT チームが見ることも管理することもできない場所に潜んでいることが多いのです。この可視性の欠如により、データセキュリティ体制が脆弱になります。機密ファイルに誰がアクセスできるのか、機密情報がどこにあるのかを把握できていないかもしれません。こうした状況は、不正アクセスやデータ損失防止の失敗のリスクを高めます。
次の表は、シャドーデータに関連する代表的な脅威を示したものです。
| リスクの種類 | 説明 |
|---|---|
| 不正アクセス | 承認されたシステムの外でデータにアクセスしたり、データを管理したりする従業員がおり、情報漏えいにつながるおそれがあります。 |
| コンプライアンス違反 | 未承認のツールを使用すると、データ保護規制への違反につながるおそれがあります。 |
| 可視性の欠如 | 公式のチャネル外に保存されたデータの追跡と管理が難しい。 |
| データ侵害の潜在的なリスク | 規制されていないデータ保存の慣行により、データの盗難や紛失のリスクが高まります。 |
シャドーデータは、次のような形で脅威へのエクスポージャーを高めます。
- 多くの企業は AI ツールを十分に保護できておらず、その結果として大規模なデータ侵害につながる可能性があります。
- シャドー IT により、チームは IT 部門が監視できないアプリケーションを簡単に使えるようになり、許可されていないデータの蓄積を招きます。
- シャドーデータが存在すると侵害の範囲と影響が拡大し、データ損失防止がさらに困難になります。
従業員が個人デバイスや未承認のアプリを使用する場合、内部からの脅威にもさらされます。こうした行為は、公式のセキュリティ管理を回避してしまいます。内部脅威は、偶発的または意図的なデータ漏えいにつながる可能性があります。これらのリスクを減らし、組織を脅威から守るには、強力なデータセキュリティ対策が必要です。
AI と業務運営への影響
シャドーデータが脅かすのはデータセキュリティだけではありません。AI プロジェクトや日々の業務運営にも影響を及ぼします。シャドー AI ツールを使用したり、承認されていないデータをモデルに投入したりすると、新たな脅威を招くことになります。シャドー AI は検知されない誤りやバイアスのある出力を生む可能性があります。こうしたミスは意思決定を損ない、業務効率を низく下げる原因になります。
規制の厳しい業界では、リスクはさらに高まります。不正確な AI の出力は、コンプライアンス違反や業務上の支障につながりかねません。承認されたデータだけが AI システムに取り込まれるよう、効果的なデータ損失防止の戦略が必要です。このアプローチにより、データ品質の低さや監視の欠如から生じる脅威を回避できます。
AI のワークフローでも内部脅威を考慮する必要があります。従業員は、リスクを認識しないままシャドーデータを使用することがあります。こうした行動は、データセキュリティの体制を損なう脅威を生み出す可能性があります。データリスク管理とデータ損失防止に注力することで、組織の内外からの脅威に対する防御を強化できます。
ヒント: データセキュリティポリシーを定期的に見直し、シャドーデータを監視してください。この取り組みにより、脅威を早期に発見し、強固なデータセキュリティの体制を維持できます。
コンプライアンスとガバナンスの課題
規制上のリスク
多くの業界では、厳格なコンプライアンス要件に直面しています。規制当局は、機密情報の保護と明確なガバナンスルールの遵守を求めています。シャドーデータが増え続けると、これらのルールに違反するリスクが生じます。管理されていないデータは、コンプライアンスチェックをすり抜けることが多いのです。その結果、罰金、法的措置、業務の中断につながりかねません。
規制への準拠は、単にルールに従うことだけではないと理解する必要があります。顧客やパートナーとの信頼関係を築くことでもあるのです。
次の表は、管理されていないシャドーデータがどのように規制上のリスクを生むかを示しています。
| 証拠の内容 | 規制の枠組み | 影響 |
|---|---|---|
| 管理されていないシャドーデータは、コンプライアンス違反による罰金や法的責任を招く可能性があります。 | GDPR、CCPA | 罰金、法的措置 |
| シャドーデータには機密情報が含まれていることが多く、監査時にコンプライアンス違反となるおそれがあります。 | GDPR、CCPA | 罰金、法的措置、業務の中断 |
コンプライアンスの体制を強固に保つ必要があります。監査時に隠れたデータを見落とすと、罰則を科される可能性があります。規制当局は、データがどこにあり、どのように保護しているかを把握しておくことを期待しています。高くつく過ちを避けるため、コンプライアンス要件を確実に満たす必要があります。
従来のガバナンスの限界
従来のガバナンスの枠組みでは、シャドーデータの死角に対応できないことがよくあります。静的なインベントリと定期的な監査に頼っているかもしれませんが、これらの方法ではデータ作成の速いペースに追いつけません。従業員は毎週のように AI ツールや未承認のアプリを使っています。多くの人が、承認を得ないまま機密情報を共有しています。
次の図は、従業員が正式なガバナンスの外で AI ツールを使用し、データを共有している状況を示しています。
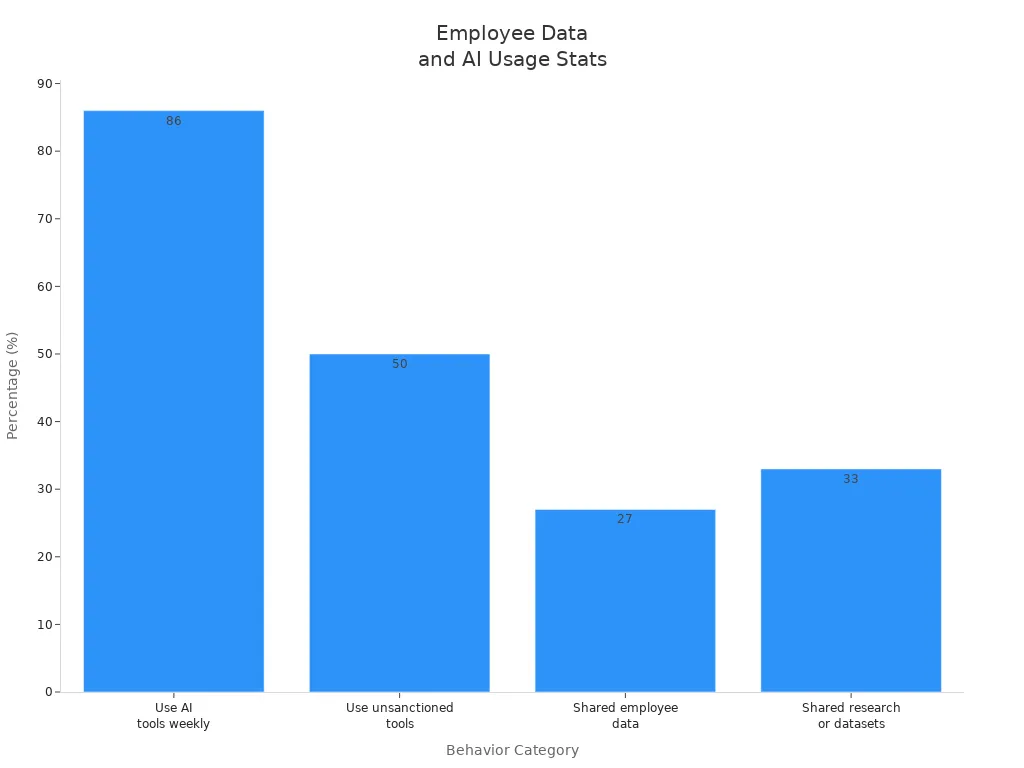
従業員の 86% が毎週 AI ツールを使用していることがわかります。ほぼ半数が未承認のツールを使用しています。多くの従業員が従業員データや研究用データセットを共有しています。こうした行為は、ガバナンスやコンプライアンスの取り組みに死角を生み出します。
| 統計 | 内容 |
|---|---|
| 86% | 毎週 AI ツールを使用している従業員の割合 |
| 50% | 従業員のほぼ半数が未承認のツールを使用している |
| 27% | 従業員データを共有した従業員 |
| 33% | 研究データやデータセットを共有した従業員 |
従来のガバナンスでは、新しいツールやプラットフォームのすべてを追跡することはできないと認識する必要があります。従業員は個人デバイスや外部サービスを使うことがよくあります。これらのプラットフォームは、コンプライアンス管理の外で動作しています。新たなリスクに適応し、コンプライアンスの体制を強固に保つ、現代的なガバナンスのアプローチが必要です。
ヒント: ガバナンス戦略は定期的に見直してください。シャドウデータが潜んでいる可能性のあるギャップを探しましょう。変化する規制環境に合わせて、コンプライアンスプロセスも更新してください。
こうしたギャップを埋めると、より強固なセキュリティ態勢を構築できます。機密情報を保護し、コンプライアンス要件を満たせます。また、将来の規制変更に備えて組織を準備することもできます。
Microsoft Purview によるシャドウデータ対策
継続的な検出
シャドウデータのリスクから組織を守るには、継続的な検出が必要です。Microsoft Purview は Unified Data Security Posture Management を使用して、機密情報の自動的で継続的な検出を提供します。この方法により、クラウドプラットフォーム全体で急速に増え続けるデータに追従できます。古いインベントリや手作業による確認に頼る必要はありません。代わりに、データ環境をリアルタイムで把握できます。
継続的な検出では、次のことができます。
- クラウド、オンプレミス、SaaS 環境に潜んでいる機密データを明らかにする。
- データフローをマッピングし、機密性の高いビジネスデータがどこへ移動しているかを追跡する。
- 承認されたシステムの外に保存されている機密情報を特定する。
Microsoft Purview を使えば、環境が複雑になっても機密データの管理を維持できます。シャドウデータが脅威になる前に発見できます。この先回りの姿勢はデータ保護戦略を支え、組織全体の保護態勢を強化します。
ヒント: 継続的な検出は、脅威より一歩先を行くのに役立ちます。機密データの取り扱いプロセスに影響が及ぶ前に、リスクに対処できます。
| 機能 | 説明 |
|---|---|
| Data Map | AWS や Google Cloud などの多様なプラットフォームを含む、マルチクラウドでのデータ検出とリネージを対象とします。 |
| Catalog | データ資産の検出とメタデータの充実化を提供し、データ資産の可視性を高めます。 |
Microsoft Purview の継続的な検出ツールは、強力なデータ保護の基盤になります。予想外の場所に隠れている機密データであっても、見落とすことはありません。
データマップとデータエクスプローラー
保護とコンプライアンスを管理するには、データを明確に把握する必要があります。Microsoft Purview の Data Map と Data Explorer がその可視性を提供します。Data Map は、構造化データと非構造化データの両方を含め、データ環境全体をスキャンします。Microsoft のプラットフォームだけでなく、AWS や Google Cloud などのマルチクラウド環境も対象になります。データリネージを追跡できるため、機密データの発生元と移動先がわかります。
Data Explorer では、データ資産を検索、フィルター、分析できます。機密性の高いビジネスデータをすばやく見つけられます。また、機密情報が組織内でどのように移動しているかも確認できます。これにより、データ保護策を徹底し、不正な共有を防げます。
- 承認されたビジネスロールだけに、機密データセットへのアクセスを制限できます。
- 機密ファイルの外部共有をブロックできます。
- 法的な理由で保管が必要なレコードに、保持ルールを適用できます。
- 規制対象データが管理されていない場所へ移動した場合に、フラグを立てて検出できます。
Microsoft Purview の Data Map と Data Explorer は、シャドウデータを管理下に置くのに役立ちます。機密データの取り扱いを自信を持って管理できます。また、GDPR や CCPA などの規制への準拠も支えます。組み込みのテンプレートと自動レポートにより、監査時にデータ保護基準を証明しやすくなります。
メモ: Data Map と Data Explorer は、データの正確性、一貫性、信頼性を高めます。保護とコンプライアンスの強固な基盤を構築できます。
機密データの分類
機密データを保護するには、分類が必要です。Microsoft Purview は高度な手法を使って機密情報を特定し、ラベルを付けます。構造化データの場合は、クレジットカード番号や納税者番号などのパターンベースの検出機能を利用できます。トレーニング可能な分類子を使うと、固定パターンに従わない場合でも、カテゴリに該当する文書を認識できます。Exact Data Match では、承認済みのデータセットと照合できるため、誤検知を減らせます。Document Fingerprinting は、既知の文書のコピーやほぼ同一の文書を見つけ出します。これは知的財産の保護に重要です。
- Sensitive Information Types: 構造化データおよび半構造化データ内のパターンを検出します。
- Trainable Classifiers: 例から学習し、機密文書を見つけ出します。
- Exact Data Match: データを承認済みリストと照合し、正確な保護を実現します。
- Document Fingerprinting: 重複を特定し、機密性の高いビジネスデータを保護します。
これらのツールを使うと、組織全体で機密データを特定できます。そのうえで、適切な保護ポリシーを適用できます。このアプローチは、データ保護要件への対応と、データ漏えいの防止に役立ちます。また、機密データの取り扱いに関するベストプラクティスの実践も支援します。
Microsoft Purview の機密データ分類は、主要な規制への準拠を支援します。データの所在を追跡し、データ主体からの要求に対応し、監査時に保護を実施している証拠を示すことができます。不正アクセスのリスクを低減し、全体的な保護戦略を強化できます。
Callout: 正確な分類は、強固なデータ保護の第一歩です。特定できないデータは保護できません。
Microsoft Purview を使うと、機密データの検出、マッピング、分類を行えることがわかります。シャドーデータを把握して管理できるようになり、保護の取り組みを強化できます。また、高いデータ保護基準に従うことで、顧客やパートナーからの信頼も築けます。
シャドーデータの監視と管理
リアルタイム監視
データを安全かつコンプライアンスに準拠した状態に保つには、リアルタイム監視が必要です。Microsoft Purview を使うと、データ環境全体で継続的な監視を設定できます。まずリアルタイム監視を有効にして、過剰共有や不正アクセスなどのポリシー違反を検出してください。このアプローチにより、事後ではなくリスクが発生した時点で把握できます。データ セキュリティ態勢管理 (DSPM) を使うと、新たなリスクをもたらす可能性のあるシャドー AI ツールの検出に焦点を当てられます。DSPM は、承認されていない、または管理されていない AI アプリケーションをスキャンして、監視を支援します。
Microsoft Purview でリアルタイム監視を設定するには、次の手順に従います。
- クラウド環境とオンプレミス環境を含む、すべてのデータソースで継続的な監視を有効にします。
- 機密データを未承認の場所へ移動しようとする操作など、リスクのある動作を特定するための検出ルールを構成します。
- 監視のための自動アラートを設定し、ポリシー違反や不審なアクティビティが発生したときに通知を受け取れるようにします。
- Purview が提示する推奨事項を確認し、問題が深刻化する前に迅速に対応して修復します。
- 未承認の AI チャットボットに機密情報を貼り付けるなど、一般的なシャドーデータのシナリオをシミュレートして、監視設定をテストします。
たとえば、ユーザーが機密ファイルを外部の相手と共有しようとした場合、Purview の監視と検出機能によってその操作をブロックし、セキュリティチームにリアルタイムでアラートを送信できます。このレベルの監視により、統制を維持し、コンプライアンスの取り組みを支援できます。
情報バリア
Microsoft Purview の情報バリアを使うと、監視戦略を強化できます。情報バリアはユーザーやグループ間のコミュニケーションを制限するもので、機密情報の保護が求められる組織には不可欠です。組織内に境界を設けることで、不正なやり取りが発生する前に防止できます。このような予防的な監視により、規制への準拠と、意図しないデータ漏えいの回避に役立ちます。
情報バリアは、利害が対立するチーム同士が機密データを共有しないようにすることで、監視において重要な役割を果たします。たとえば、インサイダー取引や機密情報の意図しない露出を防ぐために、研究チームと営業チームを分けることができます。こうした境界を監視することで、組織内の機密性と信頼性を維持できます。
ポリシーの適用
シャドーデータの効果的な監視と検出には、ポリシーの適用が欠かせません。Microsoft Purview は、メール、ファイル、データベースに対応したきめ細かいデータ損失防止 (DLP) ポリシーを提供します。ユーザーのコンテキストや脅威のシグナルに基づいて調整される適応型コントロールを設定できます。DLP は分類ラベルと連携するため、機密データの監視と検出によって適切なポリシーが自動的に発動します。
Microsoft Defender または Sentinel と統合されたインシデント対応の自動化も活用できます。この統合により、監視中に検出された DLP インシデントを迅速にトリアージできます。DLP ポリシーを定期的に監視・テストすることで、その有効性を維持し、監査に対応できる状態を保てます。たとえば、ユーザーが機密データのエクスポートを試みたことを監視で検出した場合、Purview はその操作をブロックし、確認用にインシデントを記録できます。
ヒント: 一貫した監視、検出、適用により、脅威への先手を打ち、データを安全に保つことができます。
プロアクティブなデータガバナンス戦略の構築
常に最新の棚卸しアプローチ
リビングインベントリは、データを効果的に管理するために欠かせません。リビングインベントリとは、データがどこにあり、どのように変化しているかを常に把握できている状態を指します。Microsoft Purview は、データソースを常時スキャンすることで、このアプローチの実現を支援します。機密情報がどこに潜んでいるかを推測する必要はありません。更新内容はリアルタイムで確認できます。この方法は、堅固なデータ ガバナンスとリスク管理を支えます。
まず、データ ガバナンス プログラムの明確な目標を設定します。自組織にとって成功とはどのような状態かを定義してください。重要なデータソースを Microsoft Purview に登録します。インベントリを最新に保つためにスキャンを設定します。用語集の用語とメタデータでデータを充実させます。業務部門と連携して、データの所有者とリネージを確認します。このプロセスにより、リスク管理上のギャップを解消し、データマップを最新の状態に保てます。
ヒント: リビングインベントリがあれば、リスクを早期に発見し、迅速に対応できます。
Purview のワークフローへの統合
Microsoft Purview を既存のツールに接続すれば、データ ガバナンスを日々の業務の一部にできます。Purview は Teams、SharePoint、OneDrive などの Microsoft 365 アプリと連携します。これらのプラットフォーム全体で、検索と検出の精度が向上します。その結果、シャドー データが問題になる前に見つけて管理できるようになり、リスク管理にも役立ちます。
- Microsoft Purview は、データ ガバナンスとセキュリティを一元的に管理する場所を提供します。
- アプリ間でデータがどのように移動しているかを確認できるため、データの流れと依存関係を把握しやすくなります。
- Purview は管理されていないアプリにも保護を広げるため、チームの作業を遅らせることなく、シャドー AI のリスクに対処できます。
- このプラットフォームは、公開共有リンクの削除やデータ損失防止ポリシーの適用といった修正を自動化します。
働き方を変える必要はありません。Purview は現在のワークフローに組み込まれ、リスク管理を容易にします。主要な業務に集中しながら、データを安全に保てます。
継続的な改善
データ ガバナンスは、継続的に取り組むべき取り組みとして捉えてください。まず、カタログとポリシーの仕組みを見直すことから始めます。統制によってすべてのリスクを捕捉できているかを確認します。保持ルールとコンプライアンス ルールは頻繁に更新してください。リスク管理の戦略が有効であり続けるよう、監査を実施します。
- Microsoft Purview を使用して、データ品質を監視し、問題を発見します。
- ルールを設定し、問題を確認するためのスキャンをスケジュールします。
- カスタム ルールや AI を活用したルールを作成して、品質チェックを強化します。
- さまざまなチームからフィードバックを集め、活用を促進し、ギャップを解消します。
リスク管理に真摯に取り組んでいることを示すことで、信頼は築かれます。定期的な更新とレビューは、新たな脅威に先んじるのに役立ちます。データ ガバナンス プログラムを強固に保ち、将来に備えましょう。
注: 継続的な改善とは、学び続け、適応し続けることを意味します。データは保護され続け、組織は変化に備えられます。
組織のための実行可能なステップ
Purview を始める
明確なロードマップに従えば、シャドー データを明らかにする取り組みを始められます。まず、環境の徹底的な監査から始めます。ブラウザー拡張機能を確認し、ファイアウォールとプロキシのログを調べて、アクティブなシャドー IT をすべて洗い出します。この手順により、機密データを保存または処理している可能性のある未承認のアプリケーションを見つけられます。
次に、リスクと利用パターンを評価します。各シャドー IT ツールを、利用頻度と持ち込むリスクの大きさに基づいてランク付けします。このランキングにより、どこに注力すべきかを判断できます。有用で準拠しているツールと、有害なツールを特定します。承認済みのツールはガバナンス フレームワークに組み込み、脅威となるツールはブロックします。安全な代替手段をチームに提案します。
シャドー IT の利用状況に関する定期的なレポートを作成してください。これらのレポートは、進捗の追跡と新たなリスクの発見に役立ちます。承認済みアプリケーションにはポリシーを適用します。ポリシーは頻繁に見直し、有効性を保ってください。シャドー IT の検出と監視には、Microsoft Purview の専用ツールを使用します。承認済みツールのセキュリティ設定は必ず確認してください。AI の導入には早い段階から対処し、固有のデータ露出リスクを管理します。ツールへのアクセス要求に対する明確な承認プロセスを定義してください。
シャドー データの死角に対処するチェックリスト:
- アクティブなシャドー IT を洗い出す。
- リスクと利用パターンを評価する。
- 有用なシャドー IT と悪意のあるシャドー IT を特定する。
- シャドー IT のレポートを作成する。
- 承認済みアプリケーションにポリシーを適用する。
- 検出と監視に専用ツールを使用する。
- 承認済みツールのセキュリティ設定を確認する。
- AI の導入に先手を打って対処する。
- ツール要求に対する承認プロセスを定義する。
ステークホルダーとの連携
シャドーデータを効果的に管理するには、ステークホルダーを強く巻き込むことが欠かせません。この取り組みではさまざまな役割が重要な役割を果たします。次の表は、一般的なステークホルダーとその責任をまとめたものです。
| 役割 | 代表的なステークホルダー | 主な責任 |
|---|---|---|
| エグゼクティブスポンサー | 法務、コンプライアンス、プライバシー、GRC、リスク管理の責任者 | 要件を提示し、ポリシーを徹底させ、リソースを割り当て、成功の指標を定義します。 |
| データガバナンスプログラムの責任者 | CISO、データprotection責任者、CIO、GRCリーダー | ガバナンスポリシーを策定し、保護の必要性を定義し、統合を確実にし、規制への準拠に対応します。 |
| データリテラシーとトレーニング | トレーニング担当、人材開発担当、社内コミュニケーション担当 | データリテラシープログラムを構築し、役割に応じたトレーニングを提供し、導入を支援します。 |
これらのグループは早い段階から関与させるべきです。明確なコミュニケーションとトレーニングにより、全員がデータ保護における自分の役割を理解できるようになります。
データセキュリティとコンプライアンスの維持
データセキュリティとコンプライアンスの取り組みは、長期にわたって強固に保つ必要があります。ID およびアクセス管理を使用して、どのユーザーがどのレベルのデータにアクセスできるかを制御します。条件付きアクセスを使うと、ユーザーの役割やその他の条件に基づいてアクセス許可を付与できます。Microsoft Purview では、認証と承認が連携して、ユーザーの ID とアクセス許可を検証します。
ヒント: 継続的な監視と定期的なポリシーの見直しにより、新たなリスクに先んじて対応できます。データガバナンスは一度きりのプロジェクトではなく、継続的なプロセスとして捉えてください。
これらの手順に従い、アプローチを継続的に改善していけば、より安全で、より高いコンプライアンスを備えた組織を構築できます。
シャドーデータの死角により、差し迫ったリスクに直面しています。80%を超える組織で未承認の AI 活動の兆候が見られ、企業1社あたりの平均で、毎月 223 件のデータポリシー違反が発生しています。
| フレームワーク | 主な要件 | シャドー AI のリスク |
|---|---|---|
| EU AI 法 | インベントリ作成、リスク分類 | 高リスクのデプロイは、法的責任や罰金につながります |
| GDPR | 適法な処理 | 管理されていないデータは、重大な制裁金の原因となります |
| HIPAA | PHI の保護 | 未承認の AI 利用は、患者の機密性を損なうリスクがあります |
Microsoft Purview は、継続的な検出、高度な分類、共有データビューによって、あなたの取り組みを支援します。まずはポリシーの見直し、カスタム情報の種類の作成、機密データの監視から始めてください。さらに、戦略を整合させ、データスチュワードを組み込み、将来に備えてプラクティスを改善することで、先回りして対応するガバナンスの文化を育てます。
よくある質問
シャドーデータとは何ですか?
シャドーデータとは、組織の公式なデータ管理システムの外に存在する情報です。承認されていないアプリ、個人のデバイス、忘れ去られたストレージなどで見つかることがあります。このようなデータは、セキュリティやコンプライアンスの管理をすり抜けがちです。
Microsoft Purview はどのようにシャドーデータの発見を支援しますか?
Microsoft Purview は継続的な検出を使用して、すべてのデータソースをスキャンします。クラウドとオンプレミス環境全体にわたって、構造化データと非構造化データをリアルタイムでマッピングできます。これにより、隠れた管理対象外のデータをすばやく見つけられます。
なぜシャドーデータに注意を払うべきなのですか?
シャドーデータは、データ漏えい、コンプライアンス違反、運用上の問題のリスクを高めます。見えないものは保護もガバナンスもできません。シャドーデータを管理することで、組織の安全性とコンプライアンスを維持できます。
Microsoft Purview は機密データを自動的に分類できますか?
はい。Microsoft Purview は、組み込みのクラシファイアとカスタムクラシファイアを使用して機密情報を特定します。クレジットカード番号や個人情報などのパターンを検出できます。この自動分類により、適切な保護ポリシーを適用しやすくなります。
Microsoft Purview はどのような環境をサポートしていますか?
Microsoft Purview は、クラウド、オンプレミス、SaaS プラットフォームで使用できます。Microsoft 365、Azure、AWS、Google Cloud など、多くのデータソースに対応しています。
Microsoft Purview をシャドーデータの管理に使い始めるにはどうすればよいですか?
まず、Purview でデータソースを接続します。スキャンを設定して、データの検出と分類を行います。データマップを確認し、組み込みのレポートを使ってリスクを監視します。その後、ポリシーを適用して機密情報を保護できます。
Microsoft Purview は規制コンプライアンスに役立ちますか?
はい。Microsoft Purview は、GDPR、HIPAA、EU AI 法などのフレームワークへの準拠を支援します。組み込みツールを使って、データの所在を追跡し、監査に対応し、保護を実施している証拠を示すことができます。
シャドーデータの管理には誰が関わるべきですか?
チームでの取り組みが必要です。IT、セキュリティ、コンプライアンス、ビジネスのリーダーを関与させてください。データの特定、監視、保護には、全員が役割を担います。トレーニングと明確なコミュニケーションが、チームの成功を支えます。
🎧 このエピソードを聴く
Microsoft Purview を使った Shadow Data Discovery and Governance について、実践的な視点から分かりやすく解説したいですか?本エピソードでは、このテーマを平易な言葉で整理し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、そして現代の働き方にとってなぜ重要なのかを紹介します。
このエピソードは、次のような方におすすめです:
- Microsoft Purview による Shadow Data Discovery and Governance の基本的な考え方を理解する
- Microsoft の技術エコシステム全体の中でどのように位置づけられるかを知る
- 組織にとって実践的な価値をどこで生み出せるかを学ぶ
あわせて聴いていただきたい関連する M365 FM のエピソード:
- 情報アーキテクト向け Microsoft Purview データ ガバナンス
- シャドー IT を増やさない Power Platform ガバナンス
- 完璧なデータを待たずに始める Microsoft Copilot ガバナンス
- Power Platform ガバナンス: シャドー IT から安全な拡張へ
- データ リネージを超えた Microsoft Fabric ガバナンス
M365 FM では、実践的な Microsoft のトピックをさらに多く扱っています。
最終確認日:2026 年 7 月。
対象となる方
このエピソードは、実装、運用、ガバナンスに関する判断を行う前に、実践的な基礎知識を必要とする Microsoft 管理者、アーキテクト、開発者、セキュリティ担当者、ビジネスリーダーの方を対象としています。
🎧 あわせて聴きたいエピソード
- Microsoft Security Copilot — このテーマをさらに広げる上で、直接つながる次のステップです。
- Microsoft Defender for Endpoint — このテーマをさらに広げる上で、直接つながる次のステップです。
- Microsoft Defender for Identity — このテーマをさらに広げる上で、直接つながる次のステップです。
🎧 あわせて聴きたいエピソード
- Microsoft Purview – わかりやすく解説
ガバナンスとコンプライアンスの背景を理解します。
- Teams テレフォニー – わかりやすく解説
Teams の通話とコミュニケーションの基礎を理解します。
- Microsoft 365 ガバナンス運用モデル
持続可能なオーナーシップと統制の仕組みを学びます。