 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
لماذا لا يكفي Private RAG؟ جسر بين سيادة البيانات والأمان
By Mirko Peters ·
مرحبًا بعودتكم إلى المدونة! في مقال اليوم نتوسع في نقاش مهم تناولناه مؤخرًا في البودكاست. إذا كنتم تديرون البيانات أو تبنون أنظمة الذكاء الاصطناعي ضمن بيئات المؤسسات، فمن المرجح أنكم سمعتم عن التوجه نحو التوليد المعزَّز بالاسترجاع الخاص (Private RAG)…
Automatically translated with AI from the original post. Read the English original
مرحبًا بعودتكم إلى المدونة! في مقال اليوم نتوسع في نقاش مهم تناولناه مؤخرًا في البودكاست. إذا كنتم تديرون البيانات أو تبنون أنظمة الذكاء الاصطناعي ضمن بيئات المؤسسات، فمن المرجح أنكم سمعتم عن التوجه نحو التوليد المعزَّز بالاسترجاع الخاص (Private RAG). تعتقد مؤسسات كثيرة أنها في أمان تام ما دامت بياناتها موجودة ضمن بيئة مستضافة ذاتيًا وخاضعة للرقابة. لكن هل سيادة البيانات هي نفسها أمن البيانات؟ تنبيه مسبق: ليست كذلك. ولفهم الفروق الدقيقة في الاسترجاع المدرك للتفويض، ولماذا لا تكفي الاستضافة الذاتية وحدها لسد الثغرات الكبيرة في استراتيجية الحماية لديكم، ننصحكم بالاستماع إلى حلقة البودكاست المرافقة، Private RAG Security: Authorization-Aware Data Retrieval. لنتعمق في أسباب عدم كفاية Private RAG، وكيف يمكنكم سد الفجوة بين مكان وجود بياناتكم ومن يستطيع فعليًا الوصول إليها.
سيادة البيانات مقابل الأمان
المفاهيم الأساسية
تشير سيادة البيانات إلى فكرة خضوع البيانات لقوانين الدولة التي تُخزَّن فيها ولوائحها. وهذا يعني أنه إذا خُزِّنت البيانات في منطقة محددة، فيجب الالتزام بالمتطلبات القانونية لتلك المنطقة. أما أمن البيانات فيركز على حماية البيانات من الوصول غير المصرح به والاختراقات، ويشمل تطبيق إجراءات تضمن ألا يتمكن من الوصول إلى المعلومات الحساسة إلا الأشخاص المخوَّلون.
فهم هذين المفهومين بالغ الأهمية للمؤسسات. ينبغي أن تدركوا أن سيادة البيانات وأمنها مترابطان. فعند تخزين البيانات في موقع محدد، يجب أن تنظروا أيضًا في كيفية حمايتها بفعالية. والإخفاق في ذلك قد يؤدي إلى مخاطر كبيرة، منها اختراق البيانات والعقوبات القانونية.
أهمية سيادة البيانات
تؤدي سيادة البيانات دورًا حيويًا في المشهد الرقمي اليوم. ومع توسع المؤسسات عالميًا، تواجه تحديات تنظيمية متعددة. فعلى سبيل المثال، يفرض قانون حماية البيانات الشخصية السعودي (PDPL) متطلبات صارمة لتوطين البيانات وإجراءات أمنية مشددة. ويتطلب هذا القانون من الشركات فهم قوانين سيادة البيانات، خاصةً عند التعامل التجاري مع الخارج.
إليكم بعض الجوانب الرئيسية الواجب مراعاتها فيما يتعلق بسيادة البيانات:
- الرقابة الحكومية: يمكن للحكومات الأجنبية طلب الوصول إلى البيانات بموجب تفويضات تتعلق بالأمن القومي أو إنفاذ القانون، مما يؤثر على أمن البيانات.
- تجزؤ البنية التحتية السحابية: يؤدي توزيع البيانات عبر مناطق متعددة إلى تعقيد الامتثال لقوانين سيادة البيانات.
- مخاطر السحابة العامة: قد تعرّض مواقع التخزين الديناميكية للبيانات لولايات قضائية متعددة دون رقابة.
- التحكم في السحابة الخاصة والهجينة: توفر هذه الخيارات تحكمًا أكبر في موقع البيانات، ما يتيح تطبيق إجراءات سيادة أكثر صرامة.
- الاستضافة الخاصة بالمنطقة: يساعد اختيار مزودي السحابة الذين يضمنون تخزين البيانات ضمن منطقة محددة على الحفاظ على الامتثال.
يجب على المؤسسات أيضًا أن توازن بين سيادة البيانات والكفاءة التشغيلية. ويمكنها إنشاء خط أساس للسيادة لبناء الشفافية حول الاعتماديات الحرجة عبر خدمات الأعمال وحزم التقنية. ومن خلال تحديد أبعاد السيادة وتصنيف الأصول وفق قيمتها في معرض المخاطر، يمكنكم وضع نهج واضح وموقف تشغيلي لكل مستوى.
المفاهيم الخاطئة حول Private RAG
المبالغة في تقدير الأمان
يعتقد كثير من المؤسسات خطأً أن تطبيق نظام RAG خاص يضمن أمن البيانات بشكل كامل. غالباً ما ينبع هذا الاعتقاد الخاطئ من نقص الفهم للثغرات الكامنة المرتبطة بهذه الأنظمة. فعلى سبيل المثال، ترث أنظمة RAG الثغرات الموجودة في النماذج اللغوية الكبيرة (LLMs). وهذا يعني أنه حتى مع إعداد خاص، قد تظل تواجه مخاطر يمكن أن تُعرّض بياناتك للخطر.
إضافةً إلى ذلك، يُدخل التصميم المعماري لأنظمة RAG مخاطر جديدة تتعلق بالخصوصية. فقد لا تدرك تماماً كيف يمكن للخصوم استغلال قاعدة المعرفة الخارجية لاستنتاج معلومات حساسة. هذا النقص في الوعي قد يؤدي إلى ثغرات أمنية كبيرة. إليكم بعض الخرافات الشائعة حول أمن RAG الخاص:
- الاستضافة الذاتية تعني الأمان: يفترض كثيرون أن استضافة البيانات على خوادمهم الخاصة تعزز الأمن تلقائياً.
- الشبكات الافتراضية الخاصة (VPN) توفر حماية كاملة: يعتقد البعض أن استخدام VPN كافٍ لتأمين الوصول إلى البيانات.
- البيانات آمنة طالما أنها خاصة: إن فكرة أن البيانات الخاصة آمنة بطبيعتها قد تؤدي إلى الركون والتراخي.
التقليل من تقدير المخاطر
كثيراً ما تقلل المؤسسات من تقدير المخاطر المرتبطة بحلول RAG المستضافة ذاتياً. فهي تعتقد أن السيطرة على بياناتها تعني أنها في مأمن من الاختراقات. غير أن هذا الاعتقاد قد يحجب حقيقة أن معظم خروقات البيانات تنشأ من أخطاء في الإعداد وممارسات أمنية غير كافية. وغالباً ما يُحسن مزودو الخدمات السحابية إدارة هذه المسائل بفضل خبرتهم المتخصصة.
إليكم جدولاً يوضح بعض التكاليف والمخاطر الشائعة المرتبطة بأنظمة RAG المستضافة ذاتياً:
| نوع التكلفة | الوصف |
|---|---|
| تكاليف البنية التحتية | نفقات غير مخططة لتخزين البيانات والنسخ الاحتياطي وأنظمة المراقبة. |
| تكاليف الكادر التشغيلي | غالباً ما تتجاوز تكاليف الكادر الفنيّ فواتير الخدمات السحابية، مما يؤدي إلى تجاوز الميزانيات. |
| استهلاك موارد الحوسبة | قد تؤدي معالجة المستندات إلى تكاليف حوسبة غير متوقعة تؤثر بشكل كبير على الميزانيات. |
علاوةً على ذلك، تسهم عدة عوامل في مخاطر الاستضافة الذاتية:
- أخطاء في الإعداد
- ممارسات أمنية غير كافية
- ضوابط وصول غير كافية
- ضعف إدارة التحديثات والترقيعات
- التهديدات الداخلية
إن افتراض أن الاستضافة الذاتية تضمن أمن البيانات قد يؤدي إلى ثغرات خطيرة. فعلى سبيل المثال، قد تصبح قواعد المعرفة المركزية أهدافاً ذات قيمة عالية للمهاجمين، مما يعرّض المعلومات الصحية الحساسة للكشف إذا لم تُجهَّل هويتها بشكل صحيح. كما يمكن اعتراض البيانات الحساسة أثناء نقلها، مما يزيد من خطر هجمات الرجل في المنتصف. كما أن الطبيعة الديناميكية لأنظمة RAG قد تؤدي إلى تسرب غير مقصود للمعلومات الحساسة عبر خط المعالجة التشغيلي.
بإدراك هذه المفاهيم الخاطئة وفهم المخاطر المرتبطة بها، يمكنك حماية بياناتك بشكل أفضل وتعزيز استراتيجية أمن البيانات الخاصة بك بشكل عام.
إدارة الأذونات للبيانات الحساسة
مخاطر فقدان الأذونات
تُعد إدارة الأذونات بفعالية أمراً بالغ الأهمية لحماية البيانات الحساسة. وعندما تنتقل المؤسسات بالبيانات بين الأنظمة أو تغيّر أدوار المستخدمين، فإنها غالباً ما تواجه مخاطر كبيرة تتعلق بفقدان الأذونات. ويمكن أن تؤدي ضوابط الوصول سيئة الإعداد إلى وصول غير مصرح به، فتُعرّض المعلومات الحساسة لأشخاص لا ينبغي أن يطلعوا عليها.
إليكم بعض إخفاقات إدارة الأذونات الشائعة التي أُبلغ عنها في بيئات البيانات الحساسة:
| إخفاق إدارة الأذونات | الوصف |
|---|---|
| ضوابط وصول سيئة الإعداد | قد تمنح الأنظمة أذونات مفرطة تؤدي إلى وصول غير مصرح به. |
| غياب الرؤية على حركة البيانات | قد تنتقل البيانات الحساسة دون حماية كافية، مما يجعلها عرضة للاختراق. |
| عمليات تدقيق غير كافية | قد لا تُسجَّل الأنشطة الحرجة أو تُراقَب، مما يسمح بمرور المشكلات دون ملاحظة. |
غالبًا ما تحدث هذه الإخفاقات ليس بدافع خبيث، بل لأن الأنظمة القائمة لا تتحقق بشكل كافٍ من الأذونات الممنوحة للمستخدمين. فعلى سبيل المثال، قد لا ترسل قاعدة بيانات مُهيأة بشكل خاطئ أي تنبيهات عند حدوث وصول غير مصرّح به. وقد يمرّ تصدير بيانات غير معتاد في الساعة 2 صباحًا دون أن يُلاحظ، وقد يصل المورّدون إلى بيانات تتجاوز نطاق عملهم دون الإبلاغ عن أنشطتهم.
ضمان أمن البيانات أثناء التحولات
لضمان أمن البيانات أثناء التحولات، يجب عليكم تطبيق إجراءات قوية للتحكم في الوصول. ويساعد استخدام التحكم في الوصول المستند إلى الأدوار (RBAC) على تقييد الوصول إلى البيانات بحسب الأدوار الوظيفية. كما أن تطبيق مبدأ أقل الامتيازات (PoLP) يقلّل من حقوق الوصول، بحيث لا يملك المستخدمون إلا الأذونات اللازمة لأداء مهامهم.
يُنصح بالأخذ بأفضل الممارسات التالية للحفاظ على أمن البيانات خلال التحولات التنظيمية:
- مراجعات الوصول الدورية: أجروا عمليات تدقيق دورية للتأكد من أن المستخدمين يملكون الأذونات المناسبة، وأزيلوا الحسابات القديمة.
- التخطيط للاستجابة للحوادث: ضعوا خطة منظمة تشمل الكشف، وتنسيق الاستجابة، وبروتوكولات الاتصال، لإدارة الحوادث الأمنية بفعالية.
- أمن الشبكة والتحكم في الوصول: طبّقوا تجزئة الشبكة وحلول إدارة الهوية لتقييد الوصول إلى البيانات الحساسة.
يعالج Private RAG هذه المشكلات عبر التقاط نموذج الأذونات كاملًا لحظة استيعاب المستند. وهذا يضمن بقاء المعلومات الحساسة محمية حتى بعد أن تصبح قابلة للبحث. ومن خلال إدارة الأذونات على مستوى المجلد أو الوسم، يعزز Private RAG الكفاءة والمرونة مقارنةً بإدارة الملفات الفردية. كما تتيح المعرّفات الفريدة للمستندات تحكمًا دقيقًا في الوصول، وهو أمر ضروري لـ RAG ولأنظمة الذكاء الاصطناعي الأخرى.
باتباع هذه الاستراتيجيات، يمكنكم تقليل المخاطر المرتبطة بفقدان الأذونات بشكل ملحوظ، وتعزيز وضعكم الأمني العام فيما يخص البيانات.
الهندسة المعمارية أحادية الوكيل مقابل متعددة الوكلاء
الثغرات في الأنظمة أحادية الوكيل
غالبًا ما تنطوي الأنظمة أحادية الوكيل على ثغرات كبيرة قد تهدد أمن البيانات. وتعتمد هذه الأنظمة عادةً على نقطة تحكم واحدة، مما قد يؤدي إلى مخاطر متعددة. وتكشف عمليات التدقيق الأمني الأخيرة أن تسرب البيانات عبر المستأجرين يمثل مشكلة بالغة الخطورة. ويمكن للمهاجمين استغلال هذه الثغرة دون الحاجة إلى مهارات تقنية متقدمة. فيما يلي بعض الثغرات الشائعة في هندسات RAG أحادية الوكيل:
- تسميم قاعدة المعرفة: يمكن للمهاجمين حقن مستندات تختطف استجابات RAG.
- الحقن غير المباشر للتعليمات عبر السياق المسترجَع: تستخدم هذه الطريقة تعليمات مضمّنة لتوظيف مرحلة التوليد لصالح المهاجم.
- تسرب البيانات عبر المستأجرين: تتيح ضوابط الوصول المفقودة للمهاجمين استخراج البيانات عبر حدود المستخدمين.
يُعد تسميم قاعدة المعرفة فعالًا بشكل خاص ضد مكدسات RAG القياسية، إذ ينجح في 95% من الحالات. كما أظهر تسرب البيانات عبر المستأجرين نجاحًا في كل استعلام جرى اختباره، مما يشير إلى غياب شبه تام للحواجز التقنية أمام المهاجمين. وتبرز هذه الثغرات حاجة المؤسسات إلى إعادة النظر في اعتمادها على الأنظمة أحادية الوكيل.
مزايا الأنظمة متعددة الوكلاء
في المقابل، تقدم الأنظمة متعددة الوكلاء عددًا من المزايا التي تعزز أمن البيانات. فمن خلال توزيع المهام على عدة وكلاء، تقلل هذه الأنظمة من خطر وجود نقطة فشل واحدة. فيما يلي بعض الفوائد الرئيسية لاعتماد نهج متعدد الوكلاء:
- دقة أعلى: تحقق الأنظمة متعددة الوكلاء عمومًا دقة أفضل في استرجاع البيانات ومعالجتها.
- شفافية أكبر: توفر هذه الأنظمة رؤية أوضح لحركة البيانات وضوابط الوصول.
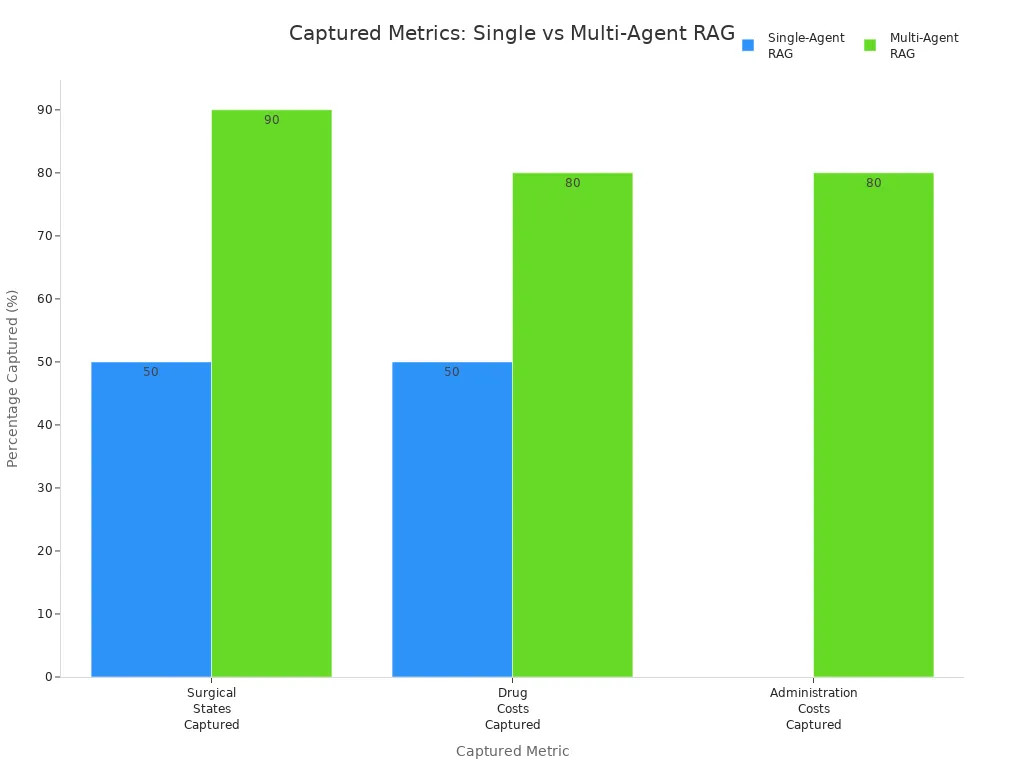
- تحسين الحالات الجراحية المرصودة: ترصد الأنظمة متعددة الوكلاء 90% من الحالات الجراحية، مقارنةً بنسبة 50% فقط في الأنظمة أحادية الوكيل.
- إدارة التكاليف المحسّنة: يمكنها استيعاب ما يصل إلى 80% من تكاليف الأدوية و80% من تكاليف الإدارة، مما يجعلها أكثر كفاءة.
| المقياس | RAG أحادي الوكيل | RAG متعدد الوكلاء |
|---|---|---|
| الدقة | متغيرة | أعلى |
| الشفافية | أدنى | أعلى |
| زمن المعالجة | أسرع | أبطأ |
| حالات الجراحة المُلتقَطة | 50% | 90% |
| تكاليف الأدوية المُلتقَطة | 50% | 80% |
| تكاليف الإدارة المُلتقَطة | 0% | 80% |
قد يطرح الانتقال إلى بنية متعددة الوكلاء تحديات، مثل زيادة التعقيد في تصميم البروتوكولات ومتطلبات معالجة الأخطاء. ومع ذلك، غالبًا ما تفوق فوائد الأمان المحسّن والكفاءة هذه التحديات. فباعتماد نهج متعدد الوكلاء، يمكنكم تحسين وضعكم الأمني للبيانات بصورة ملحوظة وحماية المعلومات الحساسة بشكل أفضل.
مبادئ Zero Trust في أمن البيانات
فهم Zero Trust
Zero Trust نموذج أمني يقوم على مبدأ "لا تثق أبدًا، وتحقّق دائمًا". يفترض هذا النهج أن التهديدات قد توجد داخل الشبكة وخارجها على حد سواء، لذلك يجب أن يخضع كل طلب وصول لتحقق صارم. وتشمل المبادئ الأساسية لـ Zero Trust ما يلي:
| المبدأ | الوصف |
|---|---|
| لا تثق أبدًا، وتحقّق دائمًا | لا يُفترض الوثوق أبدًا؛ إذ يجب التحقق من كل طلب وصول استنادًا إلى عوامل متعددة. |
| الوصول بأقل الأذونات | يُمنح الوصول إلى المورد المحدد اللازم للمهمة فقط، مما يقلل من الحركة الجانبية داخل الشبكة. |
| تقييم المخاطر حسب السياق | تقييم مستمر للمخاطر استنادًا إلى متغيرات سياقية مثل سلوك المستخدم وصحة الجهاز. |
| المراقبة المستمرة | مراقبة فورية لجميع المعاملات لتحديد المخاطر وتكييف نهج الوصول بصورة ديناميكية. |
| إزالة تعرض عناوين IP العامة | يجب ألا يتمكن المستخدمون غير المصرح لهم من اكتشاف الخدمات أو البيانات دون إذن صريح، مما يقلل من سطح الهجوم. |
هذه المبادئ ضرورية لتعزيز أمن البيانات، خاصة في البيئات التي تتعامل مع معلومات حساسة.
تطبيق Zero Trust في Private RAG
يتضمن تطبيق Zero Trust في أنظمة Private RAG عدة استراتيجيات تعزز أمن استرجاع البيانات. فيما يلي بعض الأساليب الفعّالة:
- التحقق الصريح: يجب أن يخضع كل مستخدم وجهاز واتصال للمصادقة والتفويض قبل منح الوصول.
- فرض مبدأ أقل الأذونات: قصر الوصول على ما هو مطلوب فقط، ولمدة الحاجة إليه فقط، دون أي زيادة.
- افتراض الاختراق: صمّموا بيئتكم انطلاقًا من أن الاختراق أمر حتمي، وأن الاحتواء هو المفتاح.
- نشر المصادقة متعددة العوامل (MFA): التأكد من التحقق من كل اتصال قبل الوصول إلى الأنظمة والبيانات الحساسة، عبر تطبيق متطلبات MFA قوية.
- المراقبة المستمرة: أعطوا الأولوية للرؤية الفورية لنشاط الشبكة، فالثقة ليست قرارًا يُتخذ مرة واحدة.
تعالج بنية Zero Trust تحديات استرجاع البيانات في أنظمة Private RAG بشكل مباشر. فهي تستلزم أن يخضع كل طلب استرجاع للبيانات للمصادقة والتفويض، وهو ما يعالج مخاطر الوصول غير المصرح به معالجة مباشرة. كما تضمن تشفير جميع البيانات أثناء النقل، مما يعزز الأمان خلال تفاعلات الاسترجاع. وتعدّل ضوابط الوصول الديناميكية الأذونات استنادًا إلى عوامل سياقية، مما يحسّن أمن استرجاع البيانات.
باعتماد مبادئ Zero Trust هذه، يمكنكم تعزيز وضعكم الأمني للبيانات بصورة ملحوظة. ولا يقتصر هذا النهج على حماية المعلومات الحساسة، بل يهيّئ مؤسستكم أيضًا لتحديات مستقبلية في سيادة البيانات وأمنها.
الخاتمة
في المشهد الرقمي اليوم، يُعدّ سدّ الفجوة بين سيادة البيانات والأمن أمرًا ضروريًا. ينبغي أن تدرك أن التركيز فقط على مكان تخزين بياناتك لا يضمن سلامتها. سواء كنت تتصدى لتسميم قاعدة المعرفة، أو تدير نماذج أذونات دقيقة التفاصيل، أو تبني أطرًا متعددة الوكلاء، فإن الأمن يتطلب تحققًا مستمرًا بدلًا من الثقة العمياء بالبنية التحتية المستضافة ذاتيًا. وللحصول على شرح شامل لهذه البنى وإرشادات عملية حول استرجاع البيانات المدرك للتفويض، تأكد من الاستماع إلى الحلقة الكاملة عبر Private RAG Security: Authorization-Aware Data Retrieval. إليك بعض النقاط الرئيسية التي تستحق النظر:
- تؤدي الأطر التنظيمية دورًا محوريًا في ضمان سيادة البيانات وأمنها في أنظمة الذكاء الاصطناعي.
- تطرح التقنيات الناشئة، ولا سيما في قطاع المالية وسير العمل المؤسسي، تحديات فريدة تتطلب إدارة دقيقة.
- إن الموازنة بين الابتكار والأمن أمر حيوي لحماية المعلومات الحساسة.
لتعزيز وضعك الأمني للبيانات، فكّر في هذه الدروس المستفادة من مؤسسات ناجحة:
| الدرس | الوصف |
|---|---|
| الرقابة القضائية | الحفاظ على السيطرة على مكان تخزين بياناتك ومن يملك حق الوصول إليها. |
| إدارة فعّالة للموردين | أدر الموردين بفعالية لضمان الامتثال لقوانين سيادة البيانات. |
| دمج ذلك في استراتيجية الأعمال | اعتبر سيادة البيانات جزءًا من استراتيجية أعمالك الشاملة. |
من خلال تطبيق هذه الاستراتيجيات، يمكنك حماية بياناتك الحساسة بشكل أفضل والتعامل مع تعقيدات سيادة البيانات والأمن بفعالية. 🌐🔒
الأسئلة المتداولة
ما هو Private RAG؟
يعني Private RAG اختصارًا لعبارة Private Retrieval-Augmented Generation. يعزز أمن البيانات من خلال إدارة الأذونات بفعالية أثناء انتقال البيانات، مما يضمن بقاء المعلومات الحساسة محمية.
كيف يضمن Private RAG أمن البيانات؟
يلتقط Private RAG نموذج الأذونات الكامل عند استيعاب المستندات. تحافظ هذه العملية على ضوابط الوصول، وتمنع الوصول غير المصرح به إلى المعلومات الحساسة.
ما المخاطر المرتبطة باستضافة أنظمة RAG ذاتيًا؟
قد تؤدي استضافة أنظمة RAG ذاتيًا إلى أخطاء في الإعداد، وممارسات أمنية غير كافية، وتهديدات من الداخل. وقد تعرّض هذه المخاطر البيانات الحساسة لخروقات أمنية.
لماذا تُعد إدارة الأذونات مهمة؟
تمنع إدارة الأذونات الفعّالة الوصول غير المصرح به إلى البيانات الحساسة. وتضمن أن الأفراد المخوَّلين فقط يمكنهم عرض المعلومات أو تعديلها، مما يقلل من خطر كشف البيانات.
ما هو Zero Trust؟
Zero Trust هو نموذج أمني يتطلب تحققًا صارمًا لكل طلب وصول. ويفترض أن التهديدات قد توجد داخل شبكتك وخارجها على حد سواء.
كيف يمكنني تطبيق Zero Trust في مؤسستي؟
لتطبيق Zero Trust، تحقّق من هوية كل مستخدم وجهاز، وطبّق مبدأ أقل الامتيازات في الوصول، وراقب نشاط الشبكة باستمرار. يعزز هذا النهج أمن البيانات بشكل ملحوظ.
ما فوائد الأنظمة متعددة الوكلاء؟
توزّع الأنظمة متعددة الوكلاء المهام على عدة وكلاء، مما يقلل من خطر وجود نقطة فشل واحدة. وهي توفر دقة أعلى، وشفافية أكبر، وتحسينًا في إدارة التكاليف.
كيف يعالج Private RAG مسألة سيادة البيانات؟
يضمن Private RAG الامتثال لقوانين سيادة البيانات من خلال إدارة مكان تخزين البيانات ومن يملك حق الوصول إليها. يساعد هذا النهج المؤسسات على التعامل مع التحديات التنظيمية بفعالية.
🎧 استمع إلى هذه الحلقة
هل تريد شرحًا عمليًا لـ Private RAG Security؟ تشرح هذه الحلقة الموضوع بلغة واضحة، وتبيّن لماذا يهم ذلك في Microsoft 365 وAzure وPower Platform والأمن والذكاء الاصطناعي وأساليب العمل الحديثة.
استمع إلى هذه الحلقة إذا كنت تريد:
- فهم المفاهيم الأساسية وراء Private RAG Security
- معرفة موقعه ضمن منظومة تقنيات Microsoft الأوسع
- التعرف على المجالات التي يمكن أن يحقق فيها قيمة عملية لمؤسستك
قد تستمتع أيضًا بهذه الحلقات ذات الصلة من M365 FM:
- Private LoRA لتأمين الذكاء الاصطناعي على البيانات المؤسسية الخاصة
- كيفية بناء RAG خاص باستخدام SharePoint وn8n
- أمان Dataverse - شرح مبسّط
- من البيانات إلى الوكلاء الأذكياء: بناء ذكاء اصطناعي مؤسسي موثوق باستخدام Microsoft AI Foundry مع Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - شرح مبسّط
استكشف المزيد من الحوارات العملية حول Microsoft على M365 FM.
آخر مراجعة: يوليو 2026.
لمن ينبغي أن يستمع
هذه الحلقة موجهة إلى مسؤولي Microsoft والمهندسين المعماريين والمطورين ومتخصصي الأمن وقادة الأعمال الذين يحتاجون إلى أساس عملي قبل اتخاذ قرارات التنفيذ أو التشغيل أو الحوكمة.
🎧 قد ترغب أيضًا في الاستماع إلى
- Microsoft Security Copilot — خطوة تالية وثيقة الصلة لتوسيع نطاق هذا الموضوع.
- Microsoft Defender for Endpoint — خطوة تالية وثيقة الصلة لتوسيع نطاق هذا الموضوع.
- Microsoft Defender for Identity — خطوة تالية وثيقة الصلة لتوسيع نطاق هذا الموضوع.
🎧 قد ترغب أيضًا في الاستماع إلى
- نموذج التشغيل لحوكمة Microsoft 365
تعرّف على الملكية المستدامة والضوابط.
- وكلاء الذكاء الاصطناعي – شرح مبسّط
استكشف الأسس المسؤولة للذكاء الاصطناعي.
- Microsoft Purview – شرح مبسّط
افهم الحوكمة وحماية البيانات.