 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengapa Private RAG Saja Tidak Cukup: Menjembatani Kedaulatan Data dan Keamanan
By Mirko Peters ·
Selamat datang kembali di blog! Dalam postingan hari ini, kami memperluas percakapan penting yang baru saja kami bahas di podcast. Jika Anda mengelola data atau membangun sistem AI dengan…
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di blog! Dalam artikel hari ini, kami memperluas pembahasan penting yang baru saja kami bahas di podcast. Jika Anda mengelola data atau membangun sistem AI di lingkungan perusahaan, Anda kemungkinan sudah sering mendengar tentang dorongan menuju Retrieval-Augmented Generation (RAG) privat. Banyak organisasi berasumsi bahwa selama data mereka berada di lingkungan terkendali yang dihosting sendiri, data tersebut sepenuhnya aman. Namun, apakah kedaulatan data sama dengan keamanan data? Bocoran singkatnya: tidak. Untuk memahami seluk-beluk pengambilan data yang sadar otorisasi dan mengapa self-hosting saja menyisakan celah besar dalam strategi perlindungan Anda, Anda sebaiknya menyimak episode podcast pendamping kami, Private RAG Security: Authorization-Aware Data Retrieval. Mari kita bahas secara mendalam mengapa private RAG saja tidak cukup dan bagaimana Anda dapat menjembatani kesenjangan antara lokasi data Anda dan siapa yang benar-benar dapat mengaksesnya.
Kedaulatan Data vs. Keamanan
Konsep Utama
Kedaulatan data mengacu pada gagasan bahwa data tunduk pada hukum dan regulasi negara tempat data tersebut disimpan. Artinya, jika Anda menyimpan data di wilayah tertentu, Anda harus mematuhi persyaratan hukum wilayah tersebut. Di sisi lain, keamanan data berfokus pada perlindungan data dari akses tidak sah dan pelanggaran. Hal ini melibatkan penerapan langkah-langkah untuk memastikan bahwa hanya individu yang berwenang yang dapat mengakses informasi sensitif.
Memahami konsep-konsep ini sangat penting bagi organisasi. Anda harus menyadari bahwa kedaulatan data dan keamanan data saling terkait. Ketika Anda menyimpan data di lokasi tertentu, Anda juga harus mempertimbangkan cara melindungi data tersebut secara efektif. Kegagalan melakukannya dapat menimbulkan risiko signifikan, termasuk pelanggaran data dan sanksi hukum.
Pentingnya Kedaulatan Data
Kedaulatan data memainkan peran vital dalam lanskap digital saat ini. Seiring organisasi berkembang secara global, mereka menghadapi berbagai tantangan regulasi. Misalnya, Personal Data Protection Law (PDPL) Arab Saudi menerapkan lokalisasi data dan langkah-langkah keamanan yang ketat. Undang-undang ini mengharuskan bisnis memahami hukum kedaulatan data, terutama saat berdagang di luar negeri.
Berikut beberapa aspek utama yang perlu dipertimbangkan terkait kedaulatan data:
- Pengawasan Pemerintah: Pemerintah asing dapat memaksa akses ke data berdasarkan mandat keamanan nasional atau penegakan hukum, yang memengaruhi keamanan data.
- Infrastruktur Cloud yang Terfragmentasi: Mendistribusikan data di berbagai wilayah mempersulit kepatuhan terhadap hukum kedaulatan data.
- Risiko Public Cloud: Lokasi penyimpanan data yang dinamis dapat mengekspos data ke berbagai yurisdiksi tanpa pengawasan.
- Kontrol Private/Hybrid Cloud: Opsi ini menawarkan kontrol yang lebih besar atas lokasi data, sehingga memungkinkan langkah-langkah kedaulatan yang lebih ketat.
- Hosting Khusus Wilayah: Memilih penyedia cloud yang menjamin penyimpanan data di wilayah tertentu membantu menjaga kepatuhan.
Organisasi juga harus mempertimbangkan trade-off antara kedaulatan data dan efisiensi operasional. Mereka dapat menetapkan dasar kedaulatan (sovereignty baseline) untuk membangun transparansi atas ketergantungan kritis di seluruh layanan bisnis dan tumpukan teknologi. Dengan menentukan dimensi kedaulatan dan mengklasifikasikan aset berdasarkan nilai-berisiko (value-at-risk), Anda dapat menyusun kebijakan dan postur operasional yang jelas untuk setiap tingkatan.
Kesalahpahaman Tentang Private RAG
Terlalu Melebih-lebihkan Keamanan
Banyak organisasi keliru meyakini bahwa menerapkan sistem RAG privat menjamin keamanan data yang sepenuhnya. Kesalahpahaman ini sering berasal dari kurangnya pemahaman tentang kerentanan bawaan yang melekat pada sistem tersebut. Misalnya, sistem RAG mewarisi kerentanan dari model bahasa besar (LLM). Artinya, meskipun menggunakan pengaturan privat, Anda tetap mungkin menghadapi risiko yang dapat membahayakan data Anda.
Selain itu, desain arsitektur sistem RAG menimbulkan risiko privasi baru. Anda mungkin belum sepenuhnya memahami bagaimana pihak yang tidak bertanggung jawab dapat memanfaatkan basis pengetahuan eksternal untuk menyimpulkan informasi sensitif. Kurangnya kesadaran ini dapat menimbulkan celah keamanan yang signifikan. Berikut beberapa mitos umum seputar keamanan RAG privat:
- Hosting mandiri berarti aman: Banyak yang beranggapan bahwa menyimpan data di server sendiri secara otomatis meningkatkan keamanan.
- VPN memberikan perlindungan penuh: Sebagian orang meyakini bahwa penggunaan VPN sudah cukup untuk mengamankan akses data.
- Data aman karena bersifat privat: Anggapan bahwa data privat secara inheren aman dapat membuat kita lengah.
Meremehkan Risiko
Organisasi sering kali meremehkan risiko yang terkait dengan solusi RAG yang di-hosting sendiri. Mereka beranggapan bahwa memiliki kendali atas data berarti terbebas dari pelanggaran keamanan. Namun, keyakinan ini dapat menutupi kenyataan bahwa sebagian besar pelanggaran data berasal dari kesalahan konfigurasi dan praktik keamanan yang tidak memadai. Masalah-masalah tersebut umumnya lebih baik dikelola oleh penyedia cloud yang memiliki keahlian khusus.
Berikut tabel yang merinci beberapa biaya dan risiko umum yang terkait dengan sistem RAG yang di-hosting sendiri:
| Jenis Biaya | Deskripsi |
|---|---|
| Biaya Infrastruktur | Pengeluaran tak terduga untuk penyimpanan data, cadangan, dan sistem pemantauan. |
| Staf Operasional | Biaya staf sering kali melebihi tagihan layanan cloud, sehingga menyebabkan anggaran membengkak. |
| Konsumsi Sumber Daya Komputasi | Pemrosesan dokumen dapat menimbulkan biaya komputasi yang tidak dapat diprediksi, yang berdampak signifikan pada anggaran. |
Selain itu, beberapa faktor berkontribusi terhadap risiko hosting mandiri:
- Kesalahan konfigurasi
- Praktik keamanan yang tidak memadai
- Kontrol akses yang tidak memadai
- Manajemen patch yang buruk
- Ancaman dari orang dalam
Menganggap bahwa hosting mandiri menjamin keamanan data dapat menimbulkan kerentanan serius. Misalnya, basis pengetahuan terpusat dapat menjadi target bernilai tinggi, yang berpotensi mengekspos informasi kesehatan sensitif jika tidak dianonimkan dengan benar. Selain itu, data sensitif dapat disadap selama transmisi, sehingga meningkatkan risiko serangan man-in-the-middle. Sifat dinamis sistem RAG juga dapat menyebabkan kebocoran informasi sensitif yang tidak disengaja melalui alur operasionalnya.
Dengan memahami kesalahpahaman ini dan risiko yang menyertainya, Anda dapat lebih baik melindungi data dan memperkuat strategi keamanan data Anda secara keseluruhan.
Mengelola Izin untuk Data Sensitif
Risiko Hilangnya Izin
Mengelola izin secara efektif sangat penting untuk melindungi data sensitif. Ketika organisasi memindahkan data antar sistem atau mengubah peran pengguna, mereka sering menghadapi risiko signifikan terkait hilangnya izin. Kontrol akses yang salah konfigurasi dapat menyebabkan akses tidak sah, sehingga informasi sensitif terekspos kepada individu yang seharusnya tidak memilikinya.
Berikut beberapa kegagalan pengelolaan izin yang umum dilaporkan di lingkungan data sensitif:
| Kegagalan Pengelolaan Izin | Deskripsi |
|---|---|
| Kontrol akses yang salah konfigurasi | Sistem mungkin memiliki izin berlebihan sehingga menyebabkan akses tidak sah. |
| Kurangnya visibilitas terhadap pergerakan data | Data sensitif dapat berpindah tanpa perlindungan memadai, sehingga rentan terhadap pelanggaran. |
| Proses audit yang tidak memadai | Aktivitas penting mungkin tidak dicatat atau dipantau, sehingga masalah dapat luput dari perhatian. |
Kegagalan seperti ini sering terjadi bukan karena niat jahat, melainkan karena sistem yang ada tidak memverifikasi izin pengguna secara memadai. Misalnya, basis data yang salah konfigurasi mungkin tidak mengirim peringatan saat akses tidak sah terjadi. Ekspor data yang tidak biasa pada pukul 02.00 dini hari bisa luput dari perhatian, dan vendor mungkin mengakses data di luar cakupan mereka tanpa melaporkan aktivitasnya.
Memastikan Keamanan Data Selama Masa Transisi
Untuk memastikan keamanan data selama masa transisi, Anda harus menerapkan langkah kontrol akses yang kuat. Menggunakan Kontrol Akses Berbasis Peran (RBAC) membantu membatasi akses data berdasarkan peran pekerjaan. Menerapkan Prinsip Hak Akses Minimum (PoLP) meminimalkan hak akses, sehingga pengguna hanya memiliki izin yang diperlukan untuk tugas mereka.
Pertimbangkan praktik terbaik berikut untuk menjaga keamanan data selama transisi organisasi:
- Tinjauan Akses Berkala: Lakukan audit secara berkala untuk memastikan pengguna memiliki izin yang sesuai dan menghapus akun yang sudah usang.
- Perencanaan Respons Insiden: Susun rencana terstruktur yang mencakup deteksi, koordinasi respons, dan protokol komunikasi untuk menangani insiden keamanan secara efektif.
- Keamanan Jaringan dan Kontrol Akses: Terapkan segmentasi jaringan dan solusi manajemen identitas untuk membatasi akses ke data sensitif.
Private RAG mengatasi masalah ini dengan menangkap seluruh model izin pada saat dokumen diserap. Hal ini memastikan informasi sensitif tetap terlindungi meskipun sudah dapat dicari. Dengan mengelola izin di tingkat folder atau tag, Private RAG meningkatkan efisiensi dan fleksibilitas dibandingkan pengelolaan file satu per satu. Pengenal unik untuk setiap dokumen memungkinkan kontrol akses yang granular, yang penting bagi RAG maupun sistem AI lainnya.
Dengan menerapkan strategi ini, Anda dapat secara signifikan mengurangi risiko yang terkait dengan hilangnya izin dan memperkuat postur keamanan data secara keseluruhan.
Arsitektur Agen Tunggal vs. Multi-Agen
Kerentanan pada Sistem Agen Tunggal
Sistem agen tunggal sering memiliki kerentanan signifikan yang dapat membahayakan keamanan data. Sistem ini umumnya bergantung pada satu titik kendali, yang dapat menimbulkan berbagai risiko. Hasil audit keamanan terbaru menunjukkan bahwa kebocoran data lintas penyewa merupakan masalah kritis. Penyerang dapat mengeksploitasi kerentanan ini tanpa memerlukan keterampilan teknis tingkat lanjut. Berikut beberapa kerentanan umum yang ditemukan pada arsitektur RAG agen tunggal:
- Peracunan Basis Pengetahuan: Penyerang dapat menyisipkan dokumen yang membajak respons RAG.
- Injeksi Prompt Tidak Langsung melalui Konteks yang Diambil: Metode ini menggunakan instruksi yang disisipkan untuk mempersenjatai tahap generasi.
- Kebocoran Data Lintas Penyewa: Tidak adanya kontrol akses memungkinkan penyerang mengekstraksi data melintasi batas pengguna.
Peracunan basis pengetahuan sangat efektif terhadap tumpukan RAG standar, berhasil 95% dari waktu. Selain itu, kebocoran data lintas penyewa terbukti berhasil pada setiap kueri yang diuji, yang menunjukkan minimnya penghalang teknis bagi penyerang. Kerentanan ini menegaskan perlunya organisasi meninjau kembali ketergantungan mereka pada sistem agen tunggal.
Keunggulan Sistem Multi-Agen
Sebaliknya, sistem multi-agen menawarkan sejumlah keunggulan yang memperkuat keamanan data. Dengan mendistribusikan tugas di antara beberapa agen, sistem ini mengurangi risiko kegagalan pada satu titik. Berikut beberapa manfaat utama dari penerapan pendekatan multi-agen:
- Akurasi Lebih Tinggi: Sistem multi-agen umumnya mencapai akurasi yang lebih baik dalam pengambilan dan pemrosesan data.
- Transparansi yang Lebih Besar: Sistem ini memberikan visibilitas yang lebih baik terhadap pergerakan data dan kontrol akses.
- Peningkatan Surgical States Captured: Sistem multi-agen menangkap 90% surgical states, dibandingkan hanya 50% pada sistem agen tunggal.
- Manajemen Biaya yang Lebih Baik: Mereka dapat menghemat hingga 80% biaya obat dan 80% biaya administrasi, sehingga lebih efisien.
| Metrik | Single-Agent RAG | Multi-Agent RAG |
|---|---|---|
| Akurasi | Bervariasi | Lebih tinggi |
| Transparansi | Lebih rendah | Lebih tinggi |
| Waktu Pemrosesan | Lebih cepat | Lebih lambat |
| Status Bedah yang Tercatat | 50% | 90% |
| Biaya Obat yang Tercatat | 50% | 80% |
| Biaya Administrasi yang Tercatat | 0% | 80% |
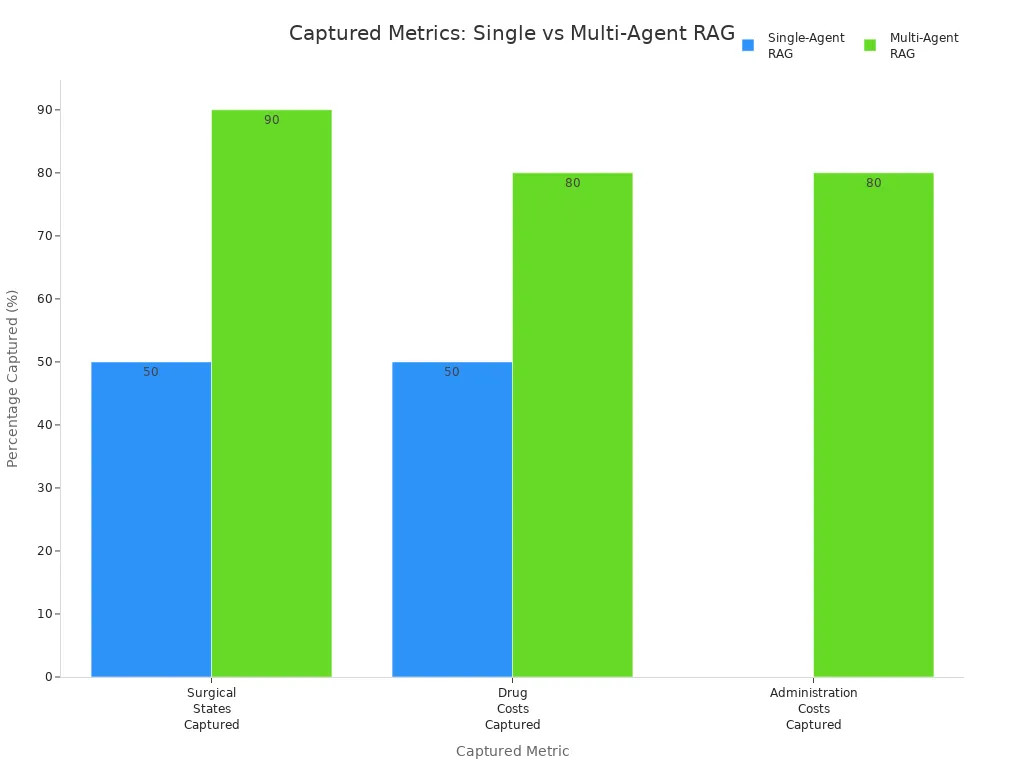
Beralih ke arsitektur multi-agent dapat menghadirkan tantangan, seperti meningkatnya kompleksitas dalam desain protokol dan kebutuhan penanganan kesalahan. Namun, manfaat berupa peningkatan keamanan dan efisiensi sering kali lebih besar daripada tantangan tersebut. Dengan menerapkan pendekatan multi-agent, Anda dapat secara signifikan memperkuat postur keamanan data dan melindungi informasi sensitif dengan lebih baik.
Prinsip Zero Trust dalam Keamanan Data
Memahami Zero Trust
Zero Trust adalah model keamanan yang berpegang pada prinsip "jangan pernah percaya, selalu verifikasi." Pendekatan ini berasumsi bahwa ancaman dapat berasal dari dalam maupun luar jaringan Anda. Oleh karena itu, setiap permintaan akses harus melalui verifikasi yang ketat. Prinsip inti Zero Trust meliputi:
| Prinsip | Deskripsi |
|---|---|
| Jangan Pernah Percaya, Selalu Verifikasi | Kepercayaan tidak pernah diasumsikan; setiap permintaan akses harus diverifikasi berdasarkan berbagai faktor. |
| Akses dengan Hak Minimal | Akses hanya diberikan ke sumber daya spesifik yang dibutuhkan untuk suatu tugas, sehingga meminimalkan pergerakan lateral. |
| Evaluasi Risiko Kontekstual | Evaluasi risiko secara berkelanjutan berdasarkan variabel kontekstual, seperti perilaku pengguna dan kondisi kesehatan perangkat. |
| Pemantauan Berkelanjutan | Pemantauan real-time terhadap seluruh transaksi untuk mengidentifikasi risiko dan menyesuaikan kebijakan akses secara dinamis. |
| Eliminasi Paparan IP Publik | Pengguna yang tidak berwenang seharusnya tidak dapat menemukan layanan atau data tanpa izin eksplisit, sehingga permukaan serangan dapat diminimalkan. |
Prinsip-prinsip ini sangat penting untuk memperkuat keamanan data, terutama di lingkungan yang menangani informasi sensitif.
Menerapkan Zero Trust dalam Private RAG
Menerapkan Zero Trust dalam sistem Private RAG melibatkan sejumlah strategi yang memperkuat keamanan pengambilan data. Berikut beberapa pendekatan yang efektif:
- Verifikasi Secara Eksplisit: Setiap pengguna, perangkat, dan koneksi harus melalui autentikasi dan otorisasi sebelum akses diberikan.
- Terapkan Hak Akses Minimal: Batasi akses hanya pada yang dibutuhkan, dan hanya selama dibutuhkan – tidak lebih.
- Asumsikan Pelanggaran Terjadi: Rancang lingkungan Anda dengan keyakinan bahwa kompromi itu pasti terjadi dan pembatasan dampak adalah kuncinya.
- Terapkan Autentikasi Multi-Faktor (MFA): Pastikan setiap koneksi diverifikasi sebelum mengakses sistem dan data sensitif dengan menerapkan persyaratan MFA yang kuat.
- Pantau Secara Berkelanjutan: Utamakan visibilitas real-time terhadap aktivitas jaringan – kepercayaan bukan keputusan sekali jalan.
Arsitektur Zero Trust secara langsung menjawab tantangan pengambilan data dalam sistem Private RAG. Arsitektur ini mewajibkan setiap permintaan pengambilan data terautentikasi dan terotorisasi, sehingga risiko akses tidak sah dapat langsung ditangani. Selain itu, arsitektur ini memastikan seluruh data yang sedang ditransmisikan terenkripsi, sehingga keamanan selama interaksi pengambilan data meningkat. Kontrol akses dinamis menyesuaikan izin berdasarkan faktor kontekstual, sehingga keamanan pengambilan data semakin baik.
Dengan menerapkan prinsip-prinsip Zero Trust ini, Anda dapat memperkuat postur keamanan data secara signifikan. Pendekatan ini tidak hanya melindungi informasi sensitif, tetapi juga mempersiapkan organisasi Anda menghadapi tantangan di masa depan terkait kedaulatan dan keamanan data.
Kesimpulan
Di lanskap digital saat ini, menjembatani kesenjangan antara kedaulatan data dan keamanan sangatlah penting. Anda harus menyadari bahwa sekadar berfokus pada lokasi penyimpanan data Anda tidak menjamin keamanannya. Baik Anda sedang menghadapi knowledge base poisoning, mengelola model izin yang sangat terperinci, maupun menyusun kerangka multi-agent, keamanan membutuhkan verifikasi terus-menerus, bukan kepercayaan buta terhadap infrastruktur self-hosted. Untuk mendapatkan uraian menyeluruh tentang arsitektur-arsitektur ini serta panduan praktis mengenai retrieval yang sadar otorisasi, pastikan Anda mendengarkan episode lengkapnya di Private RAG Security: Authorization-Aware Data Retrieval. Berikut beberapa Poin Penting yang perlu Anda pertimbangkan:
- Kerangka regulasi memainkan peran penting dalam memastikan kedaulatan data dan keamanan dalam sistem AI.
- Teknologi yang sedang berkembang, terutama di sektor keuangan dan alur kerja perusahaan, menghadirkan tantangan unik yang membutuhkan pengelolaan yang cermat.
- Menyeimbangkan inovasi dengan keamanan sangat penting untuk melindungi informasi sensitif.
Untuk memperkuat postur keamanan data Anda, pertimbangkan pelajaran berikut dari organisasi yang berhasil:
| Pelajaran | Deskripsi |
|---|---|
| Kontrol Yurisdiksi | Pertahankan kontrol atas lokasi penyimpanan data dan siapa yang memiliki akses terhadapnya. |
| Manajemen Vendor yang Andal | Kelola vendor secara efektif untuk memastikan kepatuhan terhadap undang-undang kedaulatan data. |
| Integrasi ke dalam Strategi Bisnis | Perlakukan kedaulatan data sebagai bagian dari strategi bisnis Anda secara keseluruhan. |
Dengan menerapkan strategi-strategi ini, Anda dapat melindungi data sensitif dengan lebih baik dan menavigasi kompleksitas kedaulatan data serta keamanan secara efektif. 🌐🔒
Pertanyaan Umum
Apa itu Private RAG?
Private RAG adalah singkatan dari Private Retrieval-Augmented Generation. Teknologi ini meningkatkan keamanan data dengan mengelola izin secara efektif selama transisi data, sehingga informasi sensitif tetap terlindungi.
Bagaimana Private RAG memastikan keamanan data?
Private RAG menangkap seluruh model izin pada saat dokumen diserap (ingestion). Proses ini menjaga kontrol akses dan mencegah akses tidak sah ke informasi sensitif.
Apa saja risiko dari self-hosting sistem RAG?
Self-hosting sistem RAG dapat menyebabkan kesalahan konfigurasi, praktik keamanan yang tidak memadai, dan ancaman dari orang dalam. Risiko-risiko ini dapat membuka data sensitif terhadap pelanggaran.
Mengapa pengelolaan izin itu penting?
Pengelolaan izin yang efektif mencegah akses tidak sah ke data sensitif. Pengelolaan ini memastikan hanya individu yang berwenang yang dapat melihat atau mengubah informasi, sehingga mengurangi risiko paparan data.
Apa itu Zero Trust?
Zero Trust adalah model keamanan yang mewajibkan verifikasi ketat untuk setiap permintaan akses. Model ini beranggapan bahwa ancaman dapat berasal dari dalam maupun luar jaringan Anda.
Bagaimana cara menerapkan Zero Trust di organisasi saya?
Untuk menerapkan Zero Trust, verifikasi setiap pengguna dan perangkat, terapkan akses dengan hak paling minimal (least privilege), dan pantau aktivitas jaringan secara terus-menerus. Pendekatan ini secara signifikan meningkatkan keamanan data.
Apa manfaat sistem multi-agent?
Sistem multi-agent mendistribusikan tugas di antara beberapa agen, sehingga mengurangi risiko titik kegagalan tunggal. Sistem ini menawarkan akurasi yang lebih tinggi, transparansi yang lebih baik, dan pengelolaan biaya yang lebih efisien.
Bagaimana Private RAG menangani kedaulatan data?
Private RAG memastikan kepatuhan terhadap undang-undang kedaulatan data dengan mengelola lokasi penyimpanan data dan siapa yang memiliki akses. Pendekatan ini membantu organisasi menghadapi tantangan regulasi secara efektif.
🎧 Dengarkan episode ini
Ingin penjelasan praktis tentang Private RAG Security? Episode ini membahas topik tersebut dengan bahasa yang jelas dan menunjukkan mengapa hal ini penting bagi Microsoft 365, Azure, Power Platform, keamanan, AI, dan dunia kerja modern.
Dengarkan episode ini jika Anda ingin:
- Memahami konsep utama di balik Private RAG Security
- Melihat bagaimana topik ini berada dalam ekosistem teknologi Microsoft yang lebih luas
- Mempelajari di mana topik ini dapat memberikan nilai praktis bagi organisasi Anda
Anda mungkin juga tertarik dengan episode M365 FM terkait berikut:
- Private LoRA untuk AI yang Aman pada Data Perusahaan Milik Sendiri
- Cara Membangun Private RAG dengan SharePoint dan n8n
- Dataverse Security - Simply Explained
- Dari Data ke Agen Cerdas: Membangun AI Perusahaan yang Tepercaya dengan Microsoft AI Foundry bersama Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Temukan lebih banyak percakapan praktis seputar Microsoft di M365 FM.
Terakhir ditinjau: Juli 2026.
Siapa yang Sebaiknya Mendengarkan
Episode ini ditujukan untuk administrator Microsoft, arsitek, pengembang, profesional keamanan, dan pemimpin bisnis yang membutuhkan landasan praktis sebelum mengambil keputusan terkait implementasi, operasional, atau tata kelola.
🎧 Anda Juga Sebaiknya Mendengarkan
- Microsoft Security Copilot — Langkah lanjutan yang sangat terkait untuk memperluas topik ini.
- Microsoft Defender for Endpoint — Langkah lanjutan yang sangat terkait untuk memperluas topik ini.
- Microsoft Defender for Identity — Langkah lanjutan yang sangat terkait untuk memperluas topik ini.
🎧 Anda Juga Sebaiknya Mendengarkan
- Microsoft 365 Governance Operating Model
Pelajari kepemilikan dan kontrol yang berkelanjutan.
- AI Agents – Simply Explained
Jelajahi fondasi AI yang bertanggung jawab.
- Microsoft Purview – Simply Explained
Pahami tata kelola dan perlindungan data.