 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
なぜプライベートRAGだけでは不十分なのか:データ主権とセキュリティの橋渡し
By Mirko Peters ·
ブログへようこそ!今回の投稿では、最近ポッドキャストで取り上げた重要なテーマを掘り下げます。データを管理したり、AIシステムを構築したりしている場合は…
Automatically translated with AI from the original post. Read the English original
ブログへようこそ。今回の投稿では、先日ポッドキャストで取り上げた重要なテーマを掘り下げます。企業環境でデータを管理したり、AIシステムを構築したりしている方であれば、プライベートRAG(Retrieval-Augmented Generation)の導入が広がっていることをご存じでしょう。多くの組織は、データが管理された自社運用環境内にあるかぎり完全に安全だと考えています。しかし、データ主権はデータセキュリティと同じものでしょうか。結論から言うと、同じではありません。認可を考慮した検索の細部を理解し、自社運用だけでは保護戦略に大きな穴が残る理由を知るには、関連するポッドキャストのエピソード「Private RAG Security: Authorization-Aware Data Retrieval」をぜひお聴きください。それでは、プライベートRAGだけでは不十分な理由と、データの所在と、そのデータに実際にアクセスできる人物とのギャップを埋める方法を詳しく見ていきましょう。
データ主権とセキュリティの違い
重要な概念
データ主権とは、データがその保管場所の国の法律や規制の対象になるという考え方です。つまり、特定のリージョンにデータを保存する場合は、そのリージョンの法的要件に従う必要があります。一方、データセキュリティは、データを不正アクセスや侵害から守ることに重点を置きます。権限のある人だけが機密情報にアクセスできるように対策を講じることが含まれます。
これらの概念を理解することは、組織にとって極めて重要です。データ主権とデータセキュリティは密接に関係していると認識する必要があります。特定の場所にデータを保存する場合は、そのデータを効果的に保護する方法も検討しなければなりません。これを怠ると、データ侵害や法的罰則を含む重大なリスクにつながるおそれがあります。
データ主権の重要性
データ主権は、今日のデジタル環境で極めて重要な役割を果たしています。組織が世界規模で事業を拡大するにつれて、さまざまな規制上の課題に直面します。たとえば、サウジアラビアの個人データ保護法(PDPL)では、厳格なデータのローカライズとセキュリティ対策が義務付けられています。この法律により、特に海外との取引において、企業はデータ主権に関する法律を理解する必要があります。
データ主権に関して検討すべき主なポイントは次のとおりです。
- 政府による監視:外国政府は、国家安全保障や法執行の命令に基づいてデータへのアクセスを強制できる場合があり、データセキュリティに影響を与えます。
- 分散したクラウド基盤:データを複数のリージョンに分散させると、データ主権法への準拠が複雑になります。
- パブリッククラウドのリスク:データの保管場所が動的に変わると、監視されないまま複数の法域にデータがさらされるおそれがあります。
- プライベート/ハイブリッドクラウドによる管理:これらの選択肢では、データの所在をより細かく管理でき、より厳格な主権対策を取ることができます。
- リージョン指定のホスティング:リージョン内でのデータ保存を保証するクラウドプロバイダーを選ぶことは、コンプライアンスの維持に役立ちます。
組織は、データ主権と運用効率のトレードオフについても検討する必要があります。主権のベースラインを確立すると、ビジネスサービスとテクノロジースタック全体における重要な依存関係の透明性を高めることができます。主権の観点を定義し、リスク価値に基づいて資産を分類することで、各階層に対する明確なポリシーと運用の方針を策定できます。
プライベートRAGに関する誤解
セキュリティを過大評価すること
プライベートRAGシステムを導入すれば完全なデータセキュリティが保証される、と誤解している組織は少なくありません。この誤解は、こうしたシステムに本質的に存在する脆弱性を十分に理解していないことから生じることが多いのです。たとえば、RAGシステムは大規模言語モデル(LLM)の脆弱性を引き継ぎます。つまり、プライベートな環境を構築しても、データを危険にさらすリスクが残る可能性があります。
さらに、RAGシステムのアーキテクチャ設計そのものが、新たなプライバシーリスクを生み出します。攻撃者が外部のナレッジベースを悪用して機密情報を推測しうる仕組みを、十分に把握できていないかもしれません。この認識の欠如が、重大なセキュリティの穴につながることがあります。プライベートRAGのセキュリティについて、よくある誤解を以下に挙げます。
- 自社ホスティングなら安全という誤解: 自社サーバーにデータを置けば、自動的にセキュリティが高まると考える人は多くいます。
- VPNがあれば完全に保護されるという誤解: VPNを使えばデータへのアクセスは十分に守れると考える人もいます。
- プライベートなデータは安全だという誤解: プライベートなデータは本質的に安全だという思い込みが、油断を招くことがあります。
リスクの過小評価
組織は自社ホスティングのRAGソリューションに伴うリスクを過小評価しがちです。データを自分たちで管理していれば、情報漏えいとは無縁だと考えてしまうのです。しかし、この思い込みは、情報漏えいの多くが設定ミスや不十分なセキュリティ対策から生じているという現実を見えにくくします。こうした問題は、専門知識を持つクラウドプロバイダーのほうが適切に管理できることが多いのです。
自社ホスティングのRAGシステムに関連する、一般的なコストとリスクを以下の表にまとめます。
| コストの種類 | 内容 |
|---|---|
| インフラストラクチャのコスト | データストレージ、バックアップ、監視システムにかかる想定外の費用です。 |
| 運用要員の人件費 | 人件費がクラウドサービスの利用料を上回ることが多く、予算超過につながります。 |
| コンピューティングリソースの消費 | ドキュメント処理によってコンピューティングコストが予測しづらく変動し、予算に大きく影響することがあります。 |
さらに、自社ホスティングにはリスクを高めるいくつかの要因があります。
- 設定ミス
- 不十分なセキュリティ対策
- アクセス制御の不備
- パッチ管理の不備
- 内部脅威
自社ホスティングなら安全だと考えると、深刻な脆弱性を見落とす原因になります。たとえば、集中化されたナレッジベースは格好の標的になり、適切に匿名化されていない場合は医療情報などの機密情報が露出するおそれがあります。また、送信中のデータが傍受され、man-in-the-middle攻撃のリスクが高まることもあります。RAGシステムは動的な性質を持つため、運用パイプラインを通じて機密情報が意図せず漏えいする可能性もあります。
こうした誤解を見直し、関連するリスクを理解することで、データを適切に保護し、全体的なデータセキュリティ戦略を強化できます。
機密データのアクセス許可の管理
アクセス許可が失われるリスク
機密データを保護するには、アクセス許可を効果的に管理することが不可欠です。システム間でデータを移行したり、ユーザーの役割を変更したりする際には、アクセス許可が失われることによる大きなリスクに直面することがあります。アクセス制御の設定ミスがあると、本来アクセスすべきでない人に機密情報が公開され、不正アクセスにつながるおそれがあります。
機密データを扱う環境で報告されている、一般的なアクセス許可管理の失敗を以下に示します。
| アクセス許可管理の失敗 | 内容 |
|---|---|
| アクセス制御の設定ミス | システムに過剰なアクセス許可が付与されており、不正アクセスを招くおそれがあります。 |
| データの移動に対する可視性の欠如 | 機密データが適切な保護なしに移動し、情報漏えいの標的になりやすくなります。 |
| 監査プロセスの不備 | 重要な操作がログに記録されず、または監視されず、問題が見過ごされるおそれがあります。 |
これらの障害は、悪意によるものではないことが多いです。原因は、既存のシステムがユーザーのアクセス許可を十分に検証していないことにあります。たとえば、設定が誤っているデータベースは、不正なアクセスが発生しても通知を送信しないことがあります。午前2時の異常なデータエクスポートが見過ごされたり、ベンダーが業務範囲を超えてデータにアクセスしても、その活動が報告されなかったりする場合もあります。
移行時のデータセキュリティの確保
移行時のデータセキュリティを確保するには、強力なアクセス制御を実装する必要があります。ロールベースのアクセス制御 (RBAC) を使用すると、職務に基づいてデータへのアクセスを制限できます。最小特権の原則 (PoLP) を適用すると、アクセス権が最小限に抑えられ、ユーザーは業務に必要なアクセス許可だけを持つようになります。
組織の移行時にデータセキュリティを維持するために、次のベストプラクティスを検討してください。
- 定期的なアクセスレビュー: 定期的に監査を実施し、ユーザーが適切なアクセス許可を持っていることを確認するとともに、不要になったアカウントを削除します。
- インシデント対応計画: 検知、対応の調整、連絡手順を含む構造化された計画を策定し、セキュリティインシデントに効果的に対処します。
- ネットワークセキュリティとアクセス制御: ネットワークのセグメント化とID管理のソリューションを導入し、機密データへのアクセスを制限します。
Private RAG は、ドキュメントの取り込み時点でアクセス許可モデル全体を取り込むことで、これらの問題に対処します。これにより、機密情報は検索可能になった後も保護された状態が維持されます。フォルダーやタグのレベルでアクセス許可を管理することで、Private RAG は個々のファイルを管理する方法と比べて、効率性と柔軟性を高めます。ドキュメントの一意の識別子によって細かなアクセス制御が可能になり、これは RAG やその他の AI システムにとって不可欠です。
これらの戦略を採用することで、アクセス許可が失われることに伴うリスクを大幅に低減し、組織全体のデータセキュリティ体制を強化できます。
シングルエージェントとマルチエージェントのアーキテクチャ
シングルエージェントシステムの脆弱性
シングルエージェントシステムには、データセキュリティを損なう可能性のある重大な脆弱性がしばしば見られます。これらのシステムは通常、単一の制御点に依存しているため、さまざまなリスクにつながる可能性があります。最近のセキュリティ監査では、テナント間のデータ漏えいが重大な問題であることが明らかになっています。攻撃者は、高度な技術的スキルがなくてもこの脆弱性を悪用できます。以下は、シングルエージェントの RAG アーキテクチャで見られる一般的な脆弱性です。
- ナレッジベースの汚染: 攻撃者は RAG の応答を乗っ取るドキュメントを注入できます。
- 取得したコンテキスト経由の間接的なプロンプトインジェクション: この手法では、埋め込まれた指示を使って生成のステップを悪用します。
- テナント間のデータ漏えい: アクセス制御が欠けていると、攻撃者がユーザーの境界を越えてデータを持ち出せてしまいます。
ナレッジベースの汚染は、標準的な RAG スタックに対して特に有効で、95% の確率で成功します。さらに、テナント間のデータ漏えいは、テストしたすべてのクエリで成功することが示されており、攻撃者を阻む技術的な障壁が著しく不足していることを示しています。これらの脆弱性から、組織はシングルエージェントシステムへの依存を見直す必要があることがわかります。
マルチエージェントシステムの利点
これに対して、マルチエージェントシステムにはいくつかの利点があり、データセキュリティを強化します。タスクを複数のエージェントに分散させることで、単一障害点となるリスクを低減できます。マルチエージェントアプローチを採用する主な利点は次のとおりです。
- 精度の向上: マルチエージェントシステムは、一般的にデータの取得と処理においてより高い精度を達成します。
- 透明性の向上: これらのシステムは、データの移動とアクセス制御について、より高い可視性を提供します。
- 手術状態の捕捉率の向上: マルチエージェントシステムは 90% の手術状態を捕捉するのに対し、シングルエージェントシステムでは 50% にとどまります。
- コスト管理の強化: 薬剤費の最大80%と管理費の最大80%を把握できるため、効率が向上します。
| 指標 | シングルエージェント RAG | マルチエージェント RAG |
|---|---|---|
| 精度 | 可変 | 高い |
| 透明性 | 低い | 高い |
| 処理時間 | 速い | 遅い |
| 手術状態の把握 | 50% | 90% |
| 薬剤費の把握 | 50% | 80% |
| 管理費の把握 | 0% | 80% |
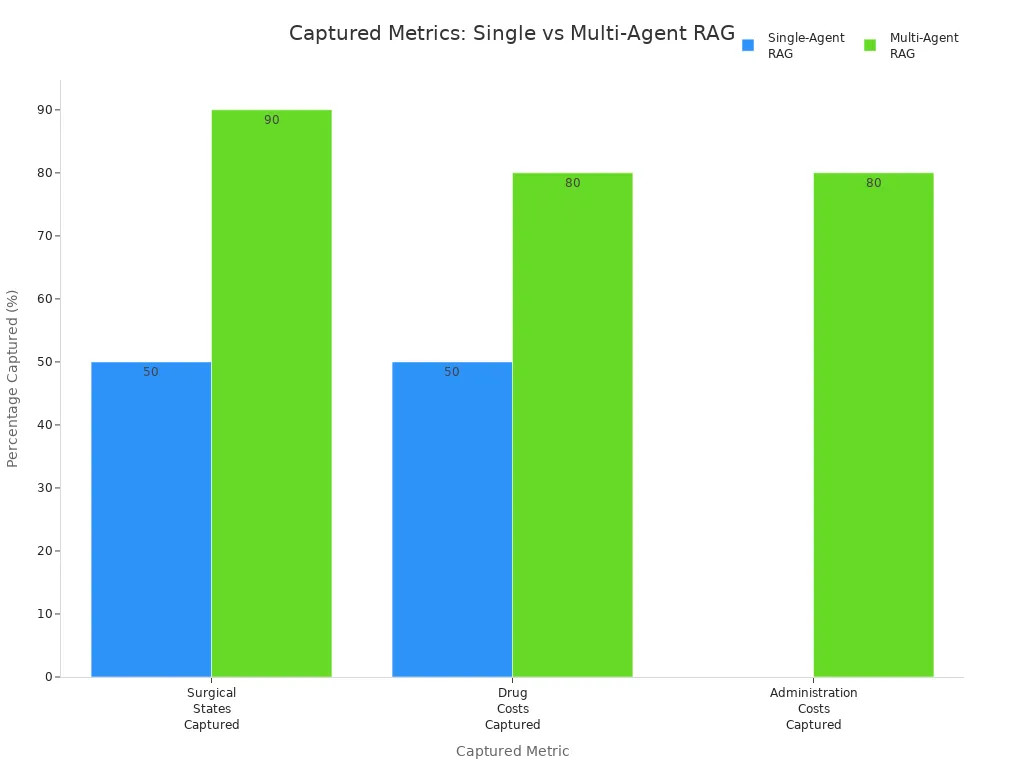
マルチエージェント アーキテクチャへの移行には、プロトコル設計の複雑化やエラー処理の要件増加といった課題が伴う場合があります。しかし、セキュリティと効率の向上というメリットが、これらの課題を上回ることが多くあります。マルチエージェント方式を採用すれば、データ セキュリティの体制を大幅に強化し、機密情報をより適切に保護できます。
データ セキュリティにおけるゼロトラストの原則
ゼロトラストの理解
ゼロトラストは、「決して信頼せず、常に検証する」という原則に基づくセキュリティ モデルです。このアプローチでは、脅威はネットワークの内部にも外部にも存在しうると想定します。そのため、すべてのアクセス要求は厳格な検証を受ける必要があります。ゼロトラストの中核となる原則は次のとおりです。
| 原則 | 説明 |
|---|---|
| 決して信頼せず、常に検証する | 信頼を前提とせず、すべてのアクセス要求を複数の要素に基づいて検証します。 |
| 最小特権アクセス | タスクに必要な特定のリソースに限ってアクセスを許可し、横方向の移動を最小限に抑えます。 |
| コンテキストに基づくリスク評価 | ユーザーの行動やデバイスの正常性などのコンテキスト変数に基づき、リスクを継続的に評価します。 |
| 継続的な監視 | すべてのトランザクションをリアルタイムで監視し、リスクを特定してアクセス ポリシーを動的に調整します。 |
| パブリック IP への露出の排除 | 明示的な許可がない限り、未承認のユーザーがサービスやデータを発見できないようにし、攻撃対象領域を最小限に抑えます。 |
これらの原則は、機密情報を扱う環境においてデータ セキュリティを強化するうえで極めて重要です。
Private RAG におけるゼロトラストの実装
Private RAG システムでゼロトラストを実装するには、データ取得のセキュリティを高めるいくつかの施策があります。有効なアプローチは次のとおりです。
- 明示的に検証する: アクセスを許可する前に、すべてのユーザー、デバイス、接続で認証と承認を必須にします。
- 最小特権の徹底: 必要な期間に限り、必要なものだけにアクセスを制限します。それ以上は与えません。
- 侵害を前提とする: 侵害は避けられないという前提で環境を設計し、封じ込めを重視します。
- 多要素認証 (MFA) の展開: 強固な MFA 要件を実装し、機密性の高いシステムやデータにアクセスする前に、すべての接続を検証します。
- 継続的な監視: ネットワーク アクティビティをリアルタイムで可視化することを優先します。信頼は一度判断すれば終わりというものではありません。
ゼロトラスト アーキテクチャは、Private RAG システムにおけるデータ取得の課題に直接対応します。すべてのデータ取得要求について認証と承認を義務付けるため、不正アクセスのリスクに直接対処できます。さらに、転送中のすべてのデータを暗号化し、取得時のやり取りのセキュリティを高めます。動的なアクセス制御はコンテキストの要因に基づいてアクセス許可を調整し、データ取得のセキュリティを向上させます。
これらのゼロトラストの原則を採用すれば、データ セキュリティの体制を大幅に強化できます。このアプローチは機密情報を保護するだけでなく、データ主権とセキュリティにおける将来の課題に組織が備える助けにもなります。
結論
今日のデジタル環境において、データ主権とセキュリティの間のギャップを埋めることは不可欠です。データの保存場所だけに注目することでは、データの安全は保証されないことを理解しておく必要があります。ナレッジベースへのポイズニング攻撃への対策、細分化されたアクセス許可モデルの管理、マルチエージェント フレームワークの構築のいずれに取り組む場合でも、セキュリティには、オンプレミスやセルフホストのインフラストラクチャを盲目的に信頼するのではなく、継続的な検証が求められます。これらのアーキテクチャの包括的な解説と、認可を考慮した検索に関する実践的なガイダンスについては、Private RAG Security: Authorization-Aware Data Retrieval のエピソードを最後までお聴きください。以下に、ぜひ押さえておきたい重要なポイントを挙げます。
- 規制の枠組みは、AIシステムにおけるデータ主権とセキュリティの確保に重要な役割を果たします。
- 特に金融や企業のワークフローにおける新しいテクノロジーは、慎重な管理を必要とする独自の課題をもたらします。
- 機密情報を保護するには、イノベーションとセキュリティのバランスを取ることが不可欠です。
データセキュリティの体制を強化するために、成功している組織から得られた教訓を参考にすることをお勧めします。
| 教訓 | 説明 |
|---|---|
| 管轄による統制 | データの保存場所と、そのデータにアクセスできるユーザーを管理下に置きます。 |
| 堅牢なベンダー管理 | データ主権に関する法律への準拠を確実にするため、ベンダーを効果的に管理します。 |
| ビジネス戦略への組み込み | データ主権を、組織全体のビジネス戦略の一部として位置づけます。 |
これらの戦略を実践することで、機密データをより適切に保護し、データ主権とセキュリティの複雑な課題にも効果的に対処できるようになります。🌐🔒
よくある質問
Private RAG とは何ですか?
Private RAG は Private Retrieval-Augmented Generation の略です。データの移行時にアクセス許可を効果的に管理することでデータセキュリティを強化し、機密情報が確実に保護されるようにします。
Private RAG はどのようにしてデータセキュリティを確保しますか?
Private RAG は、ドキュメントの取り込み時にアクセス許可モデル全体を取り込みます。このプロセスによりアクセス制御が維持され、機密情報への不正アクセスを防ぎます。
RAG システムを自前でホストするリスクには何がありますか?
RAG システムのセルフホストでは、構成ミス、不十分なセキュリティ対策、内部脅威が生じる可能性があります。これらのリスクにより、機密データが侵害にさらされるおそれがあります。
アクセス許可の管理がなぜ重要なのですか?
効果的なアクセス許可の管理は、機密データへの不正アクセスを防ぎます。許可された担当者だけが情報を閲覧または変更できるようにし、データ漏えいのリスクを低減します。
ゼロトラストとは何ですか?
ゼロトラストは、すべてのアクセス要求に対して厳格な検証を求めるセキュリティモデルです。脅威はネットワークの内外のどちらにも存在しうると想定します。
組織にゼロトラストを実装するにはどうすればよいですか?
ゼロトラストを実装するには、すべてのユーザーとデバイスを検証し、最小特権のアクセスを徹底し、ネットワークのアクティビティを継続的に監視します。この方法により、データセキュリティを大幅に強化できます。
マルチエージェント システムのメリットは何ですか?
マルチエージェント システムは、複数のエージェントの間でタスクを分散するため、単一障害点となるリスクを低減します。さらに、精度の向上、透明性の向上、コスト管理の改善も期待できます。
Private RAG はデータ主権にどのように対応しますか?
Private RAG は、データの保存場所と、そのデータにアクセスできるユーザーを管理することで、データ主権に関する法律への準拠を確保します。この方法により、組織は規制上の課題に効果的に対処できます。
🎧 このエピソードを聴く
Private RAG Security について実践的な解説をお求めですか?このエピソードでは、そのテーマをわかりやすく解説し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、そして現代の働き方にとってなぜ重要なのかを紹介します。
次のような方は、このエピソードをお聴きください:
- Private RAG Security の中核となる概念を理解したい方
- Microsoft のテクノロジー エコシステム全体における位置づけを知りたい方
- 組織にとって実践的な価値をどこで生み出せるかを学びたい方
あわせて聴いていただきたい関連エピソード:
- 社内の機密データで安全に AI を活用するための Private LoRA
- SharePoint と n8n でプライベート RAG を構築する方法
- Dataverse Security - わかりやすく解説
- データからインテリジェント エージェントへ:Shubhangi Goyal [MVP] と語る、Microsoft AI Foundry による信頼できるエンタープライズ AI の構築
- Microsoft Graph Data Connect を分かりやすく解説
M365 FM では、実践的な Microsoft の話題をさらに多く配信しています。
最終確認日:2026年7月。
こんな方におすすめ
このエピソードは、導入、運用、ガバナンスに関する判断を行う前に実践的な基礎を押さえたい、Microsoft 管理者、アーキテクト、開発者、セキュリティ担当者、ビジネスリーダーの皆さま向けです。
🎧 あわせて聴きたいエピソード
- Microsoft Security Copilot — このトピックを広げる次のステップとして強く関連しています。
- Microsoft Defender for Endpoint — このトピックを広げる次のステップとして強く関連しています。
- Microsoft Defender for Identity — このトピックを広げる次のステップとして強く関連しています。
🎧 あわせて聴きたいエピソード
- Microsoft 365 ガバナンス運用モデル
持続可能なオーナーシップとコントロールを学びます。
- AI エージェント – 簡単解説
責任ある AI の基礎を理解します。
- Microsoft Purview – Simply Explained
(注: [[D]] の原文が途中で切れているため、この訳も途中までです。完全な原文を再度送っていただければ、続きを訳します。)
データガバナンスと保護について理解します。