 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Почему приватного RAG недостаточно: как связать суверенитет данных и безопасность
By Mirko Peters ·
Добро пожаловать обратно в блог! В сегодняшнем посте мы развиваем важный разговор, который недавно затронули в подкасте. Если вы управляете данными или создаёте системы ИИ с…
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в блог! В сегодняшнем посте мы продолжаем важный разговор, который недавно начали в подкасте. Если вы управляете данными или создаёте системы ИИ в корпоративной среде, вы, скорее всего, слышали о переходе к приватной архитектуре Retrieval-Augmented Generation (RAG). Многие организации считают, что пока их данные находятся в контролируемой, самостоятельно развёрнутой среде, они полностью защищены. Но равнозначны ли суверенитет данных и безопасность данных? Спойлер: нет. Чтобы полностью разобраться в тонкостях извлечения данных с учётом авторизации и понять, почему одного только self-hosting недостаточно и остаются серьёзные пробелы в защите, рекомендуем послушать сопутствующий выпуск подкаста: Private RAG Security: Authorization-Aware Data Retrieval. Давайте подробно разберём, почему приватного RAG недостаточно и как сократить разрыв между тем, где находятся ваши данные, и тем, кто на самом деле имеет к ним доступ.
Суверенитет данных и безопасность
Ключевые понятия
Суверенитет данных означает, что на данные распространяются законы и нормативные требования страны, в которой они хранятся. Это значит, что если вы храните данные в определённом регионе, вы обязаны соблюдать его правовые требования. В свою очередь, безопасность данных направлена на защиту данных от несанкционированного доступа и утечек. Она включает меры, которые гарантируют, что доступ к конфиденциальной информации имеют только уполномоченные лица.
Понимание этих понятий критически важно для организаций. Необходимо осознавать, что суверенитет данных и безопасность данных взаимосвязаны. Если вы храните данные в конкретном месте, вы также должны думать о том, как эффективно их защищать. Пренебрежение этим может привести к серьёзным рискам, включая утечки данных и юридические штрафы.
Значение суверенитета данных
Суверенитет данных играет ключевую роль в современном цифровом ландшафте. По мере глобальной экспансии организации сталкиваются с различными регуляторными задачами. Например, Закон о защите персональных данных Саудовской Аравии (PDPL) требует строгой локализации данных и мер безопасности. Этот закон обязывает бизнес разбираться в законах о суверенитете данных, особенно при работе за рубежом.
Ниже перечислены ключевые аспекты суверенитета данных, которые стоит учитывать:
- Государственная слежка: иностранные государства могут требовать доступ к данным в рамках мер национальной безопасности или правоохранительных мандатов, что влияет на безопасность данных.
- Фрагментированная облачная инфраструктура: распределение данных по нескольким регионам усложняет соблюдение законов о суверенитете данных.
- Риски публичного облака: динамическое размещение данных может подвергать их юрисдикции нескольких стран без должного контроля.
- Контроль в частном и гибридном облаке: эти варианты дают больше контроля над местом хранения данных и позволяют применять более строгие меры суверенитета.
- Размещение в конкретном регионе: выбор облачных провайдеров, которые гарантируют хранение данных в регионе, помогает поддерживать соответствие требованиям.
Организациям также необходимо учитывать компромиссы между суверенитетом данных и операционной эффективностью. Они могут создать базовый уровень суверенитета, чтобы обеспечить прозрачность критических зависимостей между бизнес-сервисами и технологическими стеками. Определив измерения суверенитета и классифицировав активы по их стоимости под риском, вы сможете создать понятную политику и модель работы для каждого уровня.
Заблуждения о приватном RAG
Переоценка безопасности
Многие организации ошибочно полагают, что внедрение частной RAG-системы гарантирует полную безопасность данных. Это заблуждение часто возникает из-за недостаточного понимания присущих таким системам уязвимостей. Например, RAG-системы наследуют уязвимости больших языковых моделей (LLM). Это означает, что даже при частной установке вы можете столкнуться с рисками, которые способны поставить под угрозу ваши данные.
Кроме того, архитектура RAG-систем создаёт новые риски для конфиденциальности. Вы можете недостаточно хорошо представлять, как злоумышленники способны использовать внешнюю базу знаний, чтобы вывести конфиденциальную информацию. Такое непонимание может привести к серьёзным пробелам в безопасности. Вот некоторые распространённые мифы о безопасности частных RAG-систем:
- Собственный хостинг означает безопасность: многие полагают, что размещение данных на собственных серверах автоматически повышает уровень безопасности.
- VPN обеспечивает полную защиту: некоторые считают, что для защиты доступа к данным достаточно использовать VPN.
- Данные в безопасности, если они приватные: убеждение, что приватные данные по своей природе защищены, может привести к самоуспокоенности.
Недооценка рисков
Организации часто недооценивают риски, связанные с самостоятельно развёрнутыми RAG-решениями. Они считают, что контроль над данными защищает их от утечек. Однако такое убеждение может скрывать реальность: большинство утечек данных происходит из-за ошибок конфигурации и недостаточных практик безопасности. Эти проблемы, как правило, лучше решают облачные провайдеры со специализированной экспертизой.
Ниже приведена таблица с типичными затратами и рисками, связанными с самостоятельно развёрнутыми RAG-системами:
| Тип затрат | Описание |
|---|---|
| Затраты на инфраструктуру | Незапланированные расходы на хранение данных, резервное копирование и системы мониторинга. |
| Штат сотрудников | Расходы на персонал часто превышают счета за облачные сервисы, что приводит к перерасходу бюджета. |
| Потребление вычислительных ресурсов | Обработка документов может приводить к непредсказуемым затратам на вычисления, существенно влияющим на бюджет. |
Кроме того, на риски самостоятельного хостинга влияют несколько факторов:
- Ошибки конфигурации
- Недостаточные практики безопасности
- Недостаточный контроль доступа
- Плохое управление обновлениями
- Внутренние угрозы
Предположение, что собственный хостинг гарантирует безопасность данных, может привести к серьёзным уязвимостям. Например, централизованные базы знаний могут стать приоритетными целями для атак, раскрывая конфиденциальную медицинскую информацию, если она не анонимизирована должным образом. Кроме того, конфиденциальные данные могут быть перехвачены при передаче, что повышает риск атак типа «человек посередине». Динамичная природа RAG-систем также может привести к непреднамеренной утечке конфиденциальной информации через операционный конвейер.
Осознавая эти заблуждения и понимая связанные с ними риски, вы сможете лучше защитить свои данные и усилить общую стратегию безопасности данных.
Управление разрешениями для конфиденциальных данных
Риски утраты разрешений
Эффективное управление разрешениями имеет решающее значение для защиты конфиденциальных данных. Когда организации переносят данные между системами или меняют роли пользователей, они нередко сталкиваются с серьёзными рисками, связанными с утратой или некорректной передачей разрешений. Неправильно настроенные средства контроля доступа могут привести к несанкционированному доступу и раскрыть конфиденциальную информацию тем, кому она не должна быть доступна.
Ниже перечислены распространённые сбои в управлении разрешениями, зафиксированные в средах с конфиденциальными данными:
| Сбой управления разрешениями | Описание |
|---|---|
| Неправильно настроенные средства контроля доступа | В системах могут быть избыточные разрешения, что ведёт к несанкционированному доступу. |
| Отсутствие видимости перемещения данных | Конфиденциальные данные могут перемещаться без должной защиты, что делает их уязвимыми для утечек. |
| Недостаточные процессы аудита | Важные действия могут не регистрироваться или не отслеживаться, из-за чего проблемы остаются незамеченными. |
Эти сбои часто происходят не из-за злого умысла, а потому что существующие системы недостаточно тщательно проверяют разрешения пользователей. Например, неправильно настроенная база данных может не отправлять оповещения при несанкционированном доступе. Необычный экспорт данных в 2 часа ночи может остаться незамеченным, а поставщики могут получать доступ к данным за пределами своих полномочий и не сообщать о своих действиях.
Обеспечение безопасности данных во время переходов
Чтобы обеспечить безопасность данных во время переходов, необходимо внедрить надежные меры контроля доступа. Использование управления доступом на основе ролей (RBAC) помогает ограничить доступ к данным в зависимости от должностных обязанностей. Применение принципа наименьших привилегий (PoLP) минимизирует права доступа, гарантируя, что пользователи имеют только те разрешения, которые необходимы для выполнения их задач.
Рекомендуем следующие практики для поддержания безопасности данных во время организационных изменений:
- Регулярный пересмотр доступа: проводите периодические проверки, чтобы убедиться, что пользователи имеют надлежащие разрешения, и удаляйте устаревшие учетные записи.
- Планирование реагирования на инциденты: разработайте структурированный план, который включает обнаружение, координацию действий и протоколы коммуникации для эффективного управления инцидентами безопасности.
- Сетевая безопасность и контроль доступа: внедряйте сегментацию сети и решения для управления идентификацией, чтобы ограничить доступ к конфиденциальным данным.
Private RAG решает эти проблемы, фиксируя всю модель разрешений в момент загрузки документа. Это гарантирует, что конфиденциальная информация остается защищенной даже тогда, когда становится доступной для поиска. Управляя разрешениями на уровне папок или тегов, Private RAG повышает эффективность и гибкость по сравнению с управлением отдельными файлами. Уникальные идентификаторы документов обеспечивают детальный контроль доступа, что важно как для RAG, так и для других систем ИИ.
Применяя эти стратегии, вы можете значительно снизить риски, связанные с потерей разрешений, и укрепить общую систему защиты данных.
Архитектуры с одним агентом и с несколькими агентами
Уязвимости систем с одним агентом
Системы с одним агентом часто имеют серьезные уязвимости, которые могут поставить под угрозу безопасность данных. Такие системы, как правило, опираются на единственную точку контроля, что может привести к различным рискам. Результаты недавних аудитов безопасности показывают, что утечка данных между клиентами является критической проблемой. Злоумышленникам для использования этой уязвимости не требуются продвинутые технические навыки. Ниже перечислены распространенные уязвимости, характерные для архитектур RAG с одним агентом:
- Отравление базы знаний: злоумышленники могут внедрять документы, которые перехватывают ответы RAG.
- Косвенная инъекция промптов через извлеченный контекст: этот метод использует встроенные инструкции, чтобы обратить этап генерации против системы.
- Утечка данных между клиентами: отсутствие контроля доступа позволяет злоумышленникам выводить данные за пределы границ пользователей.
Отравление базы знаний особенно эффективно против стандартных стеков RAG и срабатывает в 95% случаев. Кроме того, утечка данных между клиентами успешно срабатывала на каждом протестированном запросе, что указывает на серьезное отсутствие технических барьеров для злоумышленников. Эти уязвимости показывают, что организациям стоит пересмотреть зависимость от систем с одним агентом.
Преимущества систем с несколькими агентами
В отличие от них, системы с несколькими агентами дают ряд преимуществ, которые повышают безопасность данных. Распределяя задачи между несколькими агентами, такие системы снижают риск возникновения единой точки отказа. Ниже перечислены ключевые преимущества подхода с несколькими агентами:
- Более высокая точность: системы с несколькими агентами, как правило, обеспечивают лучшую точность при поиске и обработке данных.
- Повышенная прозрачность: эти системы обеспечивают большую видимость движения данных и контроля доступа.
- Улучшенный захват хирургических состояний: системы с несколькими агентами фиксируют 90% хирургических состояний, тогда как системы с одним агентом — только 50%.
- Расширенное управление затратами: они позволяют учитывать до 80% затрат на лекарства и 80% административных затрат, что делает процесс более эффективным.
| Метрика | Single-Agent RAG | Multi-Agent RAG |
|---|---|---|
| Точность | Переменная | Выше |
| Прозрачность | Ниже | Выше |
| Время обработки | Быстрее | Медленнее |
| Учтённые хирургические состояния | 50% | 90% |
| Учтённые затраты на лекарства | 50% | 80% |
| Учтённые административные затраты | 0% | 80% |
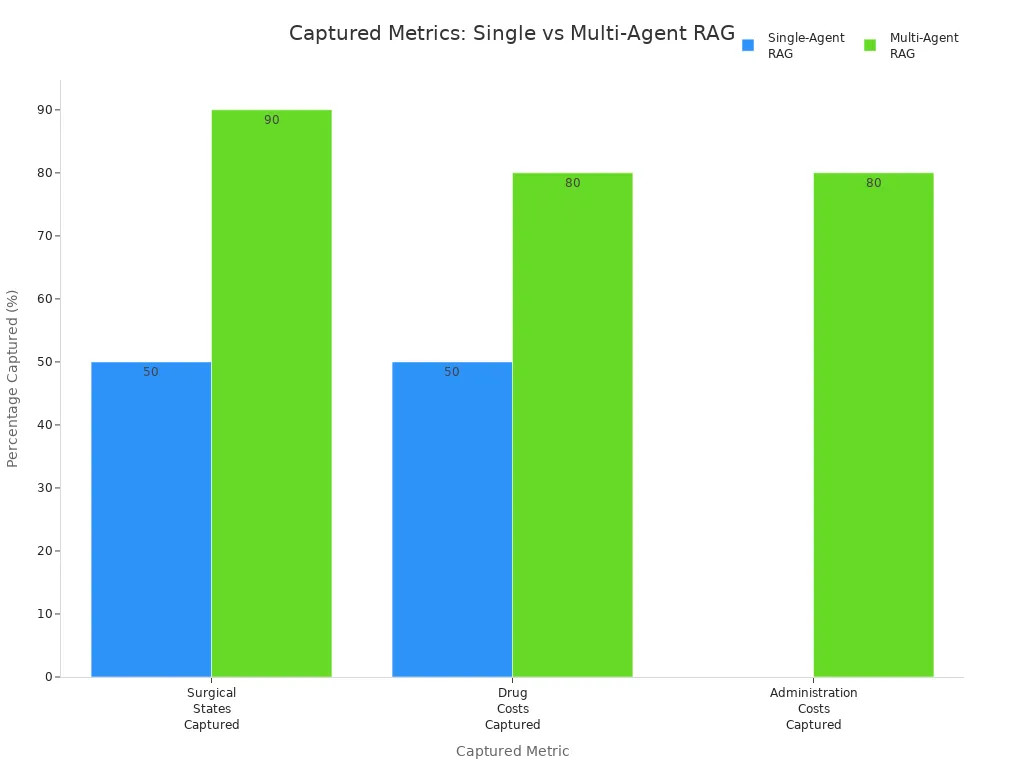
Переход на мультиагентную архитектуру может быть связан с трудностями, например с возросшей сложностью проектирования протоколов и требований к обработке ошибок. Однако преимущества в виде повышенной безопасности и эффективности зачастую перевешивают эти сложности. Используя мультиагентный подход, вы можете существенно улучшить свою защиту данных и лучше защищать конфиденциальную информацию.
Принципы Zero Trust в безопасности данных
Понимание Zero Trust
Zero Trust — это модель безопасности, основанная на принципе «никогда не доверяй, всегда проверяй». Подход исходит из того, что угрозы могут существовать как внутри, так и за пределами вашей сети. Поэтому каждый запрос на доступ должен проходить строгую проверку. Основные принципы Zero Trust включают:
| Принцип | Описание |
|---|---|
| Никогда не доверяй, всегда проверяй | Доверие никогда не предполагается по умолчанию; каждый запрос на доступ должен проверяться на основе нескольких факторов. |
| Доступ с минимальными привилегиями | Доступ предоставляется только к конкретному ресурсу, необходимому для задачи, что минимизирует горизонтальное перемещение. |
| Оценка контекстного риска | Непрерывная оценка риска на основе контекстных факторов, таких как поведение пользователя и состояние устройства. |
| Непрерывный мониторинг | Мониторинг всех транзакций в реальном времени для выявления рисков и динамической адаптации политик доступа. |
| Исключение публичного воздействия IP-адресов | Неавторизованные пользователи не должны обнаруживать сервисы или данные без явного разрешения, что минимизирует поверхность атаки. |
Эти принципы имеют решающее значение для повышения безопасности данных, особенно в средах, работающих с конфиденциальной информацией.
Внедрение Zero Trust в Private RAG
Внедрение Zero Trust в системах Private RAG включает несколько стратегий, которые повышают безопасность поиска данных. Вот некоторые эффективные подходы:
- Явная проверка: каждый пользователь, устройство и подключение должны проходить аутентификацию и авторизацию до предоставления доступа.
- Соблюдение принципа минимальных привилегий: ограничивайте доступ тем, что необходимо, и только на время, пока это необходимо, — не больше.
- Исходите из допущения о взломе: проектируйте среду, исходя из того, что компрометация неизбежна, и ключевым становится её локализация.
- Внедрите многофакторную аутентификацию (MFA): проверяйте каждое подключение перед доступом к критически важным системам и данным, применяя надёжные требования MFA.
- Непрерывный мониторинг: приоритет — видимость сетевой активности в реальном времени; доверие — это не разовое решение.
Архитектура Zero Trust напрямую решает проблемы поиска данных в системах Private RAG. Она требует, чтобы каждый запрос на поиск данных был аутентифицирован и авторизован, что напрямую снижает риски несанкционированного доступа. Кроме того, она обеспечивает шифрование всех данных при передаче, повышая безопасность во время взаимодействий при поиске. Динамические элементы управления доступом корректируют разрешения с учётом контекстных факторов, что повышает безопасность поиска данных.
Применяя эти принципы Zero Trust, вы можете существенно повысить уровень безопасности данных. Такой подход не только защищает конфиденциальную информацию, но и помогает вашей организации подготовиться к будущим вызовам в области суверенитета и безопасности данных.
Заключение
В сегодняшнем цифровом ландшафте важно выстроить мост между суверенитетом данных и безопасностью. Нужно понимать, что простая концентрация на том, где хранятся ваши данные, не гарантирует их защиту. Боретесь ли вы с отравлением базы знаний, управляете ли детализированными моделями разрешений или строите многоагентные архитектуры, безопасность требует постоянной проверки, а не слепого доверия к инфраструктуре, которую вы развернули сами. Чтобы получить подробный разбор этих архитектур и практические рекомендации по извлечению данных с учётом авторизации, обязательно послушайте полный выпуск: Private RAG Security: Authorization-Aware Data Retrieval. Вот несколько ключевых выводов, которые стоит учесть:
- Регуляторные рамки играют ключевую роль в обеспечении суверенитета данных и безопасности в системах ИИ.
- Новые технологии, особенно в финансах и корпоративных рабочих процессах, создают особые проблемы, которые требуют тщательного управления.
- Баланс между инновациями и безопасностью крайне важен для защиты конфиденциальной информации.
Чтобы укрепить позицию вашей организации в области безопасности данных, учтите эти уроки, извлечённые из опыта успешных организаций:
| Урок | Описание |
|---|---|
| Юрисдикционный контроль | Контролируйте, где хранятся ваши данные, и то, кто имеет к ним доступ. |
| Эффективное управление поставщиками | Эффективно управляйте поставщиками, чтобы обеспечить соответствие законодательству о суверенитете данных. |
| Интеграция в бизнес-стратегию | Рассматривайте суверенитет данных как часть общей бизнес-стратегии. |
Внедряя эти стратегии, вы сможете лучше защитить конфиденциальные данные и эффективно разобраться в сложностях суверенитета данных и безопасности. 🌐🔒
Часто задаваемые вопросы
Что такое Private RAG?
Private RAG — это Private Retrieval-Augmented Generation. Решение повышает безопасность данных за счёт эффективного управления разрешениями при переходе данных между системами и гарантирует защиту конфиденциальной информации.
Как Private RAG обеспечивает безопасность данных?
Private RAG фиксирует всю модель разрешений на этапе загрузки документов. Такой подход сохраняет контроль доступа и предотвращает несанкционированный доступ к конфиденциальной информации.
Каковы риски самостоятельно развёрнутых систем RAG?
Самостоятельно развёрнутые системы RAG могут привести к ошибкам конфигурации, недостаточным мерам безопасности и угрозам со стороны инсайдеров. Эти риски могут привести к утечке конфиденциальных данных.
Почему важно управление разрешениями?
Эффективное управление разрешениями предотвращает несанкционированный доступ к конфиденциальным данным. Оно гарантирует, что просматривать или изменять информацию могут только уполномоченные пользователи, снижая риск раскрытия данных.
Что такое Zero Trust?
Zero Trust — это модель безопасности, которая требует строгой проверки каждого запроса на доступ. Она исходит из того, что угрозы могут существовать как внутри, так и снаружи вашей сети.
Как внедрить Zero Trust в организации?
Для внедрения Zero Trust проверяйте каждого пользователя и устройство, применяйте принцип наименьших привилегий и постоянно отслеживайте сетевую активность. Такой подход существенно повышает безопасность данных.
В чём преимущества многоагентных систем?
Многоагентные системы распределяют задачи между несколькими агентами, снижая риск единой точки отказа. Они обеспечивают более высокую точность, большую прозрачность и лучшее управление затратами.
Как Private RAG решает вопросы суверенитета данных?
Private RAG обеспечивает соответствие законодательству о суверенитете данных, управляя тем, где хранятся данные и кто имеет к ним доступ. Такой подход помогает организациям эффективно справляться с регуляторными сложностями.
🎧 Слушайте этот выпуск
Хотите практическое объяснение Private RAG Security? В этом выпуске тема разобрана понятным языком, и показано, почему она важна для Microsoft 365, Azure, Power Platform, безопасности, ИИ и современной работы.
Послушайте этот выпуск, если хотите:
- Понять ключевые концепции Private RAG Security
- Увидеть, как это вписывается в более широкую экосистему технологий Microsoft
- Узнать, где это может принести практическую пользу вашей организации
Вам также могут понравиться эти связанные эпизоды M365 FM:
- Private LoRA для безопасного ИИ на собственных корпоративных данных
- Как построить приватный RAG с SharePoint и n8n
- Dataverse Security — простыми словами
- От данных к интеллектуальным агентам: построение доверенного корпоративного ИИ с Microsoft AI Foundry, с Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect — простыми словами
Откройте для себя больше практических материалов о Microsoft на M365 FM.
Последнее обновление: июль 2026 г.
Кому стоит послушать
Этот эпизод предназначен для администраторов Microsoft, архитекторов, разработчиков, специалистов по безопасности и руководителей бизнеса, которым нужна практическая основа перед принятием решений о внедрении, эксплуатации или управлении.
🎧 Также рекомендуем послушать
- Microsoft Security Copilot — важный следующий шаг для развития этой темы.
- Microsoft Defender for Endpoint — важный следующий шаг для развития этой темы.
- Microsoft Defender for Identity — важный следующий шаг для развития этой темы.
🎧 Также рекомендуем послушать
- Операционная модель управления Microsoft 365
Узнайте, как обеспечить устойчивое владение и контроль.
- ИИ-агенты — простыми словами
Изучите основы ответственного использования ИИ.
- Microsoft Purview — простыми словами
Разберитесь в управлении данными и их защите.