 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
למה RAG פרטי לא מספיק: גישור בין ריבונות נתונים לאבטחה
By Mirko Peters ·
ברוכים השבים לבלוג! בפוסט של היום אנחנו מרחיבים שיחה חשובה שניהלנו לאחרונה בפודקאסט. אם אתם מנהלים מידע או בונים מערכות AI עם…
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג! בפוסט של היום אנחנו מרחיבים שיחה חשובה שניהלנו לאחרונה בפודקאסט. אם אתם מנהלים מידע או בונים מערכות AI בסביבות ארגוניות, סביר שנתקלתם בדחיפה לעבר Retrieval-Augmented Generation (RAG) פרטי. ארגונים רבים מניחים שכל עוד המידע שלהם שוכן בסביבה מבוקרת ומתארחת בעצמם, הוא מוגן לחלוטין. אבל האם ריבונות מידע זהה לאבטחת מידע? ספוילר: לא. כדי להבין לעומק את הניואנסים של אחזור מידע המודע להרשאות, ולמה עצם אירוח עצמי משאיר פערים גדולים באסטרטגיית ההגנה שלכם, כדאי להאזין לפרק הפודקאסט הנלווה, Private RAG Security: Authorization-Aware Data Retrieval. בואו נצלול לעומק ונבין מדוע private RAG אינו מספיק, וכיצד אפשר לגשר על הפער שבין המקום שבו המידע נמצא לבין מי שבאמת יכול לגשת אליו.
ריבונות נתונים לעומת אבטחה
מושגי יסוד
ריבונות נתונים היא הרעיון לפיו נתונים כפופים לחוקים ולתקנות של המדינה שבה הם מאוחסנים. המשמעות היא שאם אתם מאחסנים נתונים באזור מסוים, עליכם לעמוד בדרישות החוקיות של אותו אזור. מנגד, אבטחת נתונים מתמקדת בהגנה על הנתונים מפני גישה לא מורשית ומפני פריצות. היא כוללת יישום של אמצעים שמבטיחים שרק גורמים מורשים יוכלו לגשת למידע רגיש.
חשוב להבין שריבונות נתונים ואבטחת נתונים קשורות זו לזו. כשאתם מאחסנים נתונים במיקום מסוים, עליכם גם לשקול כיצד להגן עליהם בצורה יעילה. אי-עמידה בכך עלולה להוביל לסיכונים משמעותיים, לרבות דליפות מידע וקנסות משפטיים.
חשיבותה של ריבונות נתונים
ריבונות נתונים ממלאת תפקיד מרכזי בנוף הדיגיטלי של היום. ככל שארגונים מתרחבים ברחבי העולם, הם ניצבים בפני אתגרים רגולטוריים שונים. לדוגמה, חוק הגנת מידע אישי של ערב הסעודית (PDPL) קובע דרישות מחמירות לאחסון מידע באזור גיאוגרפי מוגדר ולאמצעי אבטחה. החוק מחייב עסקים להבין את חוקי ריבונות הנתונים, במיוחד כשהם פועלים מעבר לים.
הנה כמה היבטים מרכזיים שכדאי לשקול בנוגע לריבונות נתונים:
- מעקב ממשלתי: ממשלות זרות עשויות לדרוש גישה לנתונים מכוח צווים בנושאי ביטחון לאומי או אכיפת חוק, וזה משפיע על אבטחת הנתונים.
- תשתית ענן מפוצלת: פיזור נתונים על פני מספר אזורים מסבך את העמידה בחוקי ריבונות הנתונים.
- סיכוני ענן ציבורי: מיקומי אחסון דינמיים עלולים לחשוף נתונים למספר תחומי שיפוט ללא פיקוח.
- שליטה בענן פרטי/היברידי: אפשרויות אלו מעניקות שליטה רבה יותר על מיקום הנתונים, ומאפשרות אמצעי ריבונות מחמירים יותר.
- אירוח ספציפי לאזור: בחירה בספקי ענן שמתחייבים לאחסון נתונים אזורי מסייעת בשמירה על עמידה בדרישות.
ארגונים חייבים גם להתמודד עם הפשרות שבין ריבונות נתונים ליעילות תפעולית. הם יכולים לקבוע קו בסיס לריבונות, כדי לבנות שקיפות לגבי תלויות קריטיות בין שירותים עסקיים ומערכי טכנולוגיה. על ידי הגדרת ממדי ריבונות וסיווג נכסים לפי הערך שלהם בסיכון, אפשר לגבש מדיניות ותפיסת הפעלה ברורות לכל רמה.
תפיסות מוטעות לגבי RAG פרטי
הערכת יתר של האבטחה
ארגונים רבים מאמינים בטעות שהטמעת מערכת RAG פרטית מבטיחה אבטחת מידע מלאה. תפיסה מוטעית זו נובעת לרוב מחוסר הבנה של הפגיעויות המובנות במערכות מסוג זה. לדוגמה, מערכות RAG יורשות פגיעויות ממודלי שפה גדולים (LLM). המשמעות היא שגם בהגדרה פרטית עדיין עלולים להיות סיכונים שיפגעו במידע שלכם.
בנוסף, התכנון הארכיטקטוני של מערכות RAG מציג סיכוני פרטיות חדשים. ייתכן שאינכם מבינים עד הסוף כיצד יריבים יכולים לנצל את בסיס הידע החיצוני כדי להסיק מידע רגיש. חוסר מודעות כזה עלול להוביל לפערי אבטחה משמעותיים. להלן כמה מיתוסים נפוצים בנוגע לאבטחה של RAG פרטי:
- אירוח עצמי שווה אבטחה: רבים מניחים שאחסון הנתונים על שרתים משלכם משפר את האבטחה באופן אוטומטי.
- VPN מספק הגנה מלאה: יש הסבורים ששימוש ב-VPN מספיק לאבטחת הגישה לנתונים.
- נתונים בטוחים כל עוד הם פרטיים: ההנחה שמידע פרטי הוא מטבעו מאובטח עלולה להוביל לשאננות.
הערכת חסר של סיכונים
ארגונים נוטים להעריך בחסר את הסיכונים הכרוכים בפתרונות RAG מאוחסנים עצמית. הם מאמינים שהשליטה על המידע שלהם מגינה עליהם מפני פריצות. אולם אמונה זו עלולה להסתיר את המציאות שלפיה רוב הפרצות לנתונים נובעות מתצורה שגויה ומפרקטיקות אבטחה לקויות. לרוב, ספקי ענן בעלי מומחיות ייעודית מנהלים בצורה טובה יותר את הנושאים האלה.
להלן טבלה המפרטת כמה עלויות וסיכונים נפוצים הכרוכים במערכות RAG מאוחסנות עצמית:
| סוג עלות | תיאור |
|---|---|
| עלויות תשתית | הוצאות בלתי מתוכננות לאחסון נתונים, גיבוי ומערכות ניטור. |
| כוח אדם תפעולי | עלויות כוח האדם חורגות לעיתים קרובות מחשבונות שירותי הענן, וגורמות לחריגות תקציב. |
| צריכת משאבי מחשוב | עיבוד מסמכים עלול להוביל לעלויות מחשוב בלתי צפויות, שמשפיעות באופן משמעותי על התקציב. |
יתרה מכך, מספר גורמים תורמים לסיכונים של אירוח עצמי:
- תצורה שגויה
- פרקטיקות אבטחה לא מספיקות
- בקרת גישה לא מספקת
- ניהול עדכוני אבטחה לקוי
- איומים מבפנים
ההנחה שאירוח עצמי מבטיח אבטחת מידע עלולה להוביל לפגיעויות חמורות. לדוגמה, בסיסי ידע מרכזיים עלולים להפוך ליעדים בעלי ערך גבוה לתוקפים, וחשיפה של מידע רפואי רגיש אם לא עברו אנונימיזציה כראוי. בנוסף, מידע רגיש עלול להיחטף במהלך ההעברה, מה שמגביר את הסיכון להתקפות man-in-the-middle. הטבע הדינמי של מערכות RAG עלול גם להוביל לדליפה לא מכוונת של מידע רגיש דרך צינור העבודה התפעולי.
על ידי הכרה במיתוסים אלה ובסיכונים הכרוכים בהם, תוכלו להגן טוב יותר על המידע שלכם ולחזק את אסטרטגיית אבטחת המידע הכוללת שלכם.
ניהול הרשאות למידע רגיש
סיכוני אובדן הרשאות
ניהול הרשאות יעיל הוא קריטי להגנה על מידע רגיש. כאשר ארגונים מעבירים נתונים בין מערכות או משנים תפקידי משתמשים, הם עלולים להתמודד עם סיכונים משמעותיים הקשורים לאובדן הרשאות. בקרות גישה שהוגדרו באופן שגוי עלולות להוביל לגישה לא מורשית, ולחשוף מידע רגיש לאנשים שאין להם הרשאה אליו.
להלן כמה כשלים נפוצים בניהול הרשאות, כפי שדווחו בסביבות מידע רגיש:
| כשל בניהול הרשאות | תיאור |
|---|---|
| בקרות גישה שהוגדרו באופן שגוי | במערכות עלולות להיות הרשאות מופרזות, שמובילות לגישה לא מורשית. |
| חוסר נראות לתנועות נתונים | מידע רגיש עלול לנוע ללא הגנה מספקת, ולהיות פגיע לפריצות. |
| תהליכי ביקורת לא מספקים | פעולות קריטיות עלולות לא להירשם או להיות מנוטרות, ולכן בעיות עלולות להישאר ללא זיהוי. |
לא מדובר בדרך כלל בכוונה זדונית, אלא בכך שהמערכות הקיימות אינן מאמתות די הרשאות משתמשים. לדוגמה, מסד נתונים שהוגדר בצורה שגויה עלול לא לשלוח התראות כשמתבצעת גישה לא מורשית. ייצוא נתונים חריג בשעה 02:00 עלול לעבור inosticed, וספקים עלולים לגשת לנתונים מעבר להיקף ההרשאה שלהם מבלי לדווח על פעילותם.
הבטחת אבטחת נתונים במהלך מעברים
כדי להבטיח אבטחת נתונים במהלך מעברים, יש ליישם אמצעי בקרת גישה חזקים. שימוש ב-Role-Based Access Control (RBAC) מסייע להגביל את הגישה לנתונים בהתאם לתפקיד. יישום עקרון ההרשאה המינימלית (PoLP) מצמצם את זכויות הגישה, ומבטיח שלמשתמשים יהיו רק ההרשאות הדרושות למשימותיהם.
כדאי לשקול את שיטות העבודה המומלצות הבאות לשמירה על אבטחת נתונים במהלך מעברים ארגוניים:
- סקירות גישה שוטפות: בצעו ביקורות תקופתיות כדי לוודא שלמשתמשים יש הרשאות מתאימות, והסירו חשבונות שאינם בשימוש.
- תכנון תגובה לאירועים: פתחו תוכנית מובנית הכוללת זיהוי, תיאום תגובה ופרוטוקולי תקשורת לניהול יעיל של אירועי אבטחה.
- אבטחת רשת ובקרת גישה: יישמו בידוד רשתות ופתרונות ניהול זהויות כדי להגביל את הגישה לנתונים רגישים.
Private RAG מתמודד עם בעיות אלה על ידי לכידת מודל ההרשאות כולו ברגע קליטת המסמך. כך מוגן המידע הרגיש גם לאחר שהופך לניתן לחיפוש. ניהול הרשאות ברמת התיקייה או התג מעניק ל-Private RAG יעילות וגמישות רבה יותר לעומת ניהול קבצים בודדים. מזהים ייחודיים למסמכים מאפשרים בקרת גישה מדויקת, וזה חיוני הן ל-RAG והן למערכות AI אחרות.
על ידי אימוץ אסטרטגיות אלה, תוכלו להפחית באופן משמעותי את הסיכונים הכרוכים באובדן הרשאות ולשפר את עמדת אבטחת הנתונים הכללית שלכם.
ארכיטקטורות סוכן יחיד מול ריבוי סוכנים
פגיעויות במערכות סוכן יחיד
למערכות סוכן יחיד יש לרוב פגיעויות משמעותיות שעלולות לפגוע באבטחת הנתונים. מערכות אלה נשענות בדרך כלל על נקודת שליטה אחת, וכך עלולים להיווצר סיכונים שונים. בדיקות אבטחה אחרונות מגלות שדליפת נתונים בין דיירים היא בעיה קריטית. תוקפים יכולים לנצל פגיעות זו בלי לדרוש מיומנות טכנית מתקדמת. להלן כמה פגיעויות נפוצות שנמצאות בארכיטקטורות RAG של סוכן יחיד:
- הרעלת בסיס הידע: תוקפים יכולים להזריק מסמכים שמשתלטים על תשובות RAG.
- הזרקת הנחיות עקיפה דרך הקשר שנשלף: שיטה זו משתמשת בהוראות מוטמעות כדי לנצל לרעה את שלב היצירה.
- דליפת נתונים בין דיירים: היעדר בקרות גישה מאפשר לתוקפים לחלץ נתונים מעבר לגבולות המשתמשים.
הרעלת בסיס הידע מוכחת כיעילה במיוחד נגד מערכי RAG סטנדרטיים, והצלחתה מגיעה ל-95% מהמקרים. בנוסף, דליפת נתונים בין דיירים הצליחה בכל שאילתה שנבדקה, מה שמעיד על היעדר חסמים טכניים חמור מצד התוקפים. פגיעויות אלה מדגישות את הצורך של ארגונים לבחון מחדש את הסתמכותם על מערכות סוכן יחיד.
יתרונות של מערכות ריבוי סוכנים
לעומת זאת, למערכות ריבוי סוכנים יתרונות רבים המשפרים את אבטחת הנתונים. על ידי חלוקת המשימות בין סוכנים מרובים, מערכות אלה מפחיתות את הסיכון לנקודת כשל יחידה. להלן כמה יתרונות מרכזיים באימוץ גישת ריבוי סוכנים:
- דיוק גבוה יותר: למערכות ריבוי סוכנים יש בדרך כלל דיוק טוב יותר באחזור ובעיבוד נתונים.
- שקיפות מוגברת: מערכות אלה מספקות נראות רבה יותר לתנועות נתונים ולבקרות גישה.
- שיפור במצבים כירורגיים שנלכדו: מערכות ריבוי סוכנים לוכדות 90% ממצבים כירורגיים, לעומת 50% בלבד במערכות סוכן יחיד.
- ניהול עלויות משופר: הם יכולים לתפוס עד 80% מעלויות התרופות ו-80% מעלויות ההפעלה, וכך להיות יעילים יותר.
| מדד | RAG עם סוכן יחיד | RAG עם מספר סוכנים |
|---|---|---|
| דיוק | משתנה | גבוה יותר |
| שקיפות | נמוכה יותר | גבוהה יותר |
| זמן עיבוד | מהיר יותר | איטי יותר |
| מצבים כירורגיים שנלכדו | 50% | 90% |
| עלויות תרופות שנלכדו | 50% | 80% |
| עלויות הפעלה שנלכדו | 0% | 80% |
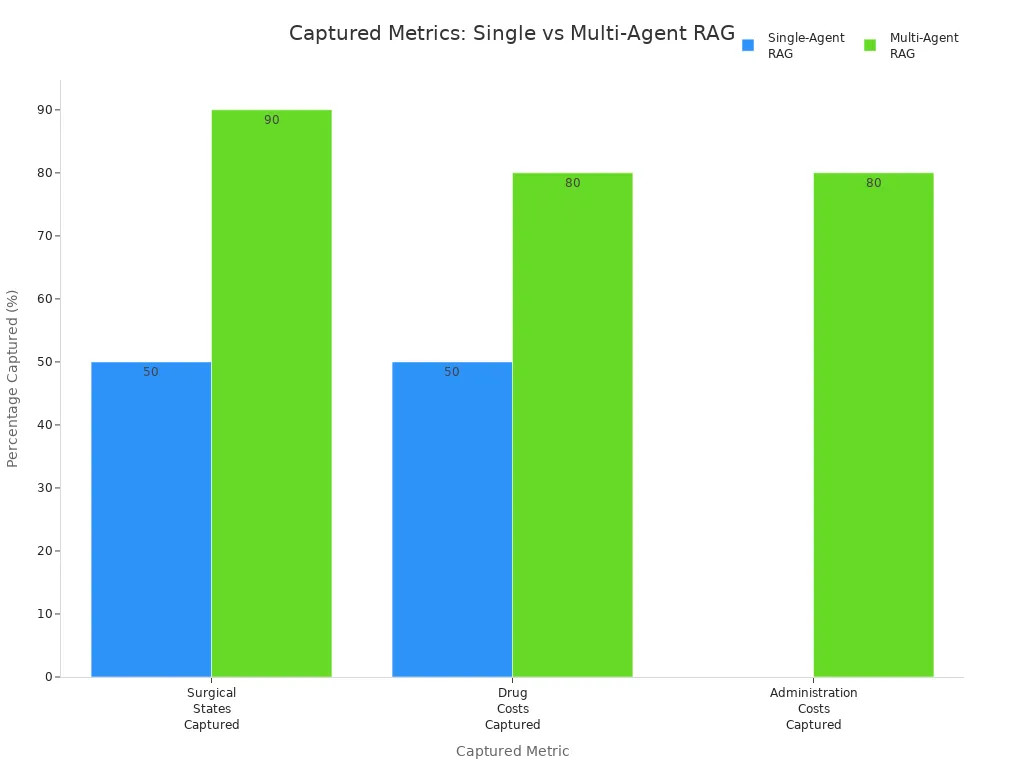
המעבר לארכיטקטורת מספר סוכנים עשוי להציב אתגרים, כגון מורכבות מוגברת בתכנון הפרוטוקולים ובדרישות לטיפול בשגיאות. עם זאת, היתרונות של אבטחה משופרת ויעילות גוברים לרוב על אתגרים אלה. באמצעות אימוץ גישה של מספר סוכנים, ניתן לשפר משמעותית את תנוחת האבטחה של הנתונים שלכם ולהגן טוב יותר על מידע רגיש.
עקרונות Zero Trust באבטחת נתונים
הבנת Zero Trust
Zero Trust הוא מודל אבטחה הפועל על פי העיקרון "לעולם אל תסמכו, תמיד אמתו". גישה זו מניחה שאיומים יכולים להתקיים הן בתוך הרשת שלכם והן מחוצה לה. לכן, כל בקשת גישה חייבת לעבור אימות קפדני. העקרונות המרכזיים של Zero Trust כוללים:
| עיקרון | תיאור |
|---|---|
| לעולם אל תסמכו, תמיד אמתו | אמון לעולם אינו מובנה מראש; כל בקשת גישה חייבת להיבדק על בסיס גורמים מרובים. |
| גישה עם הרשאות מינימליות | הגישה מוענקת רק למשאב הספציפי הנדרש למשימה, מה שמצמצם תנועה רוחבית ברשת. |
| הערכת סיכון הקשרית | הערכה מתמשכת של הסיכון על בסיס משתנים הקשריים כגון התנהגות משתמש ובריאות המכשיר. |
| ניטור מתמשך | ניטור בזמן אמת של כל הפעולות כדי לזהות סיכונים ולהתאים את מדיניות הגישה באופן דינמי. |
| ביטול חשיפה של כתובות IP ציבוריות | משתמשים לא מורשים לא אמורים לגלות שירותים או נתונים ללא הרשאה מפורשת, מה שממזער את משטח התקיפה. |
עקרונות אלה הם קריטיים לשיפור אבטחת הנתונים, במיוחד בסביבות המטפלות במידע רגיש.
יישום Zero Trust ב-RAG פרטי
יישום Zero Trust במערכות Private RAG כולל מספר אסטרטגיות המשפרות את אבטחת אחזור הנתונים. להלן כמה גישות יעילות:
- אימות מפורש: כל משתמש, מכשיר וחיבור צריכים לעבור אימות והרשאה לפני שמעניקים גישה.
- אכיפת הרשאות מינימליות: הגבילו את הגישה למה שנדרש, ורק לאורך הזמן שנדרש – לא יותר מכך.
- הנחה של פריצה: תכננו את הסביבה מתוך הנחה שפריצה היא בלתי נמנעת, וש‑הכלה היא המפתח.
- פריסת אימות רב-שלבי (MFA): ודאו שכל חיבור נבדק לפני גישה למערכות ולנתונים רגישים, באמצעות דרישות MFA חזקות.
- ניטור מתמשך: תנו עדיפות לנראות בזמן אמת של פעילות הרשת – אמון אינו החלטה חד-פעמית.
ארכיטקטורת Zero Trust מתייחסת ישירות לאתגרים של אחזור נתונים במערכות Private RAG. היא מחייבת שכל בקשת אחזור נתונים תעבור אימות והרשאה, מה שמתייחס ישירות לסיכוני גישה לא מורשית. בנוסף, היא מבטיחה שכל הנתונים בתנועה מוצפנים, מה שמשפר את האבטחה במהלך אינטראקציות אחזור. בקרות גישה דינמיות מתאימות את ההרשאות על בסיס גורמים הקשריים, ומשפרות את אבטחת אחזור הנתונים.
על ידי אימוץ עקרונות Zero Trust אלה, תוכלו לשפר משמעותית את תנוחת אבטחת הנתונים שלכם. גישה זו לא רק מגנה על מידע רגיש, אלא גם מכינה את הארגון שלכם לאתגרים עתידיים בתחומי ריבונות הנתונים והאבטחה.
סיכום
בנוף הדיגיטלי של היום, גישור על הפער בין ריבונות הנתונים לבין אבטחה הוא הכרחי. חשוב להבין שעצם התמקדות במיקום אחסון הנתונים אינה מבטיחה את בטיחותם. בין אם אתם מתמודדים עם הרעלת מאגר ידע, מנהלים מודלי הרשאות מפורטים או מארגנים מסגרות של מספר סוכנים, האבטחה דורשת אימות מתמיד ולא אמון עיוור בתשתית מתארחת עצמית. כדי לקבל פירוט מקיף של הארכיטקטורות האלה ומדריך מעשי לאחזור מודע הרשאות, הקשיבו לפרק המלא ב-Private RAG Security: Authorization-Aware Data Retrieval. הנה כמה עיקרי הדברים שכדאי לשים אליהם לב:
- מסגרות רגולטוריות ממלאות תפקיד מרכזי בהבטחת ריבונות הנתונים והאבטחה במערכות בינה מלאכותית.
- טכנולוגיות מתעוררות, במיוחד בתחומי הפיננסים וזרימות העבודה הארגוניות, מציבות אתגרים ייחודיים הדורשים ניהול זהיר.
- איזון בין חדשנות לאבטחה חיוני להגנה על מידע רגיש.
כדי לחזק את תנוחת אבטחת הנתונים שלכם, שקלו את הלקחים הבאים מארגונים שהצליחו:
| לקח | תיאור |
|---|---|
| בקרה שיפוטית | שמרו על שליטה במיקום אחסון הנתונים ומי מורשה לגשת אליהם. |
| ניהול ספקים יעיל | נהלו ספקים באופן יעיל כדי להבטיח עמידה בחוקי ריבונות הנתונים. |
| שילוב באסטרטגיית העסק | התייחסו לריבונות הנתונים כחלק מאסטרטגיית העסק הכוללת. |
על ידי יישום האסטרטגיות האלה תוכלו להגן בצורה טובה יותר על הנתונים הרגישים שלכם ולנווט בצורה יעילה במורכבות של ריבונות הנתונים ואבטחה. 🌐🔒
שאלות נפוצות
מה זה Private RAG?
Private RAG היא קיצור של Private Retrieval-Augmented Generation. היא משפרת את אבטחת הנתונים על ידי ניהול יעיל של הרשאות במעברי נתונים, כך שמידע רגיש נשמר מוגן.
איך Private RAG מבטיחה את אבטחת הנתונים?
Private RAG לוכדת את מודל ההרשאות המלא בעת קליטת המסמכים. התהליך שומר על בקרות הגישה ומונע גישה בלתי מורשית למידע רגיש.
מהם הסיכונים של הפעלה עצמית של מערכות RAG?
הפעלה עצמית של מערכות RAG עלולה להוביל לתצורות שגויות, לפרקטיקות אבטחה לא מספקות ולאיומים מבפנים. הסיכונים האלה עלולים לחשוף נתונים רגישים לפריצות.
מדוע ניהול הרשאות חשוב?
ניהול הרשאות יעיל מונע גישה בלתי מורשית למידע רגיש. הוא מבטיח שרק אנשים מורשים יוכלו לצפות במידע או לשנות אותו, ובכך מפחית את הסיכון לחשיפת נתונים.
מwhat is Zero Trust?
Zero Trust הוא מודל אבטחה שדורש אימות קפדני לכל בקשת גישה. הוא מניח שאיומים יכולים להתקיים הן בתוך הרשת שלכם והן מחוצה לה.
איך אפשר ליישם Zero Trust בארגון שלי?
כדי ליישם Zero Trust, אמתו כל משתמש וכל מכשיר, אכפו גישה בהרשאות מינימליות והשגיחו באופן מתמיד על פעילות הרשת. גישה זו משפרת באופן משמעותי את אבטחת הנתונים.
מהם היתרונות של מערכות מרובות סוכנים?
מערכות מרובות סוכנים מחלקות משימות בין מספר סוכנים, ובכך מפחיתות את הסיכון לנקודת כשל יחידה. הן מציעות דיוק גבוה יותר, שקיפות מוגברת וניהול עלויות משופר.
איך Private RAG מתייחסת לריבונות הנתונים?
Private RAG מבטיחה עמידה בחוקי ריבונות הנתונים על ידי ניהול מיקום אחסון הנתונים ומי מורשה לגשת אליהם. הגישה הזו עוזרת לארגונים לנווט באתגרים הרגולטוריים בצורה יעילה.
🎧 האזינו לפרק הזה
מעוניינים בהסבר מעשי על Private RAG Security? הפרק הזה מפרק את הנושא בשפה ברורה ומראה מדוע הוא חשוב עבור Microsoft 365, Azure, Power Platform, אבטחה, בינה מלאכותית ועבודה מודרנית.
האזינו לפרק הזה אם תרצו:
- להבין את המושגים המרכזיים מאחורי Private RAG Security
- לראות כיצד הוא משתלב במערך הטכנולוגיות הרחב של Microsoft
- ללמוד היכן הוא יכול ליצור ערך מעשי לארגון שלכם
אולי תאהבו גם את פרקי M365 FM הקשורים האלה:
- Private LoRA ל-AI מאובטח על נתוני ארגון קנייניים
- כיצד לבנות Private RAG עם SharePoint ו-n8n
- אבטחת Dataverse – בקצרה
- מנתונים לסוכנים חכמים: בניית AI ארגוני מהימן עם Microsoft AI Foundry עם Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - הסבר פשוט
לעוד שיחות מעשיות על Microsoft, היכנסו ל-M365 FM.
נבדק לאחרונה: יולי 2026.
למי כדאי להאזין
הפרק הזה מיועד למנהלי Microsoft, לארכיטקטים, למפתחים, לאנשי אבטחה ולמנהיגים עסקיים שזקוקים לבסיס מעשי לפני קבלת החלטות על מימוש, תפעול או ממשל.
🎧 כדאי גם להאזין ל
- Microsoft Security Copilot — צעד הבא קשור מאוד להרחבת הנושא הזה.
- Microsoft Defender for Endpoint — צעד הבא קשור מאוד להרחבת הנושא הזה.
- Microsoft Defender for Identity — צעד הבא קשור מאוד להרחבת הנושא הזה.
🎧 כדאי גם להאזין ל
- מודל התפעול לממשל של Microsoft 365
למדו על בעלות בת-קיימא ובקרות.
- סוכני AI – בפשטות
כדאי להכיר את היסודות של AI אחראי.
- Microsoft Purview – בפשטות
הבינו ממשל נתונים והגנה על נתונים.