 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Чому приватного RAG недостатньо: зв’язок між суверенітетом даних і безпекою
By Mirko Peters ·
Ласкаво просимо назад до блогу! У сьогоднішньому дописі ми розвиваємо важливу тему, яку нещодавно обговорювали в подкасті. Якщо ви керуєте даними або створюєте системи ШІ в корпоративному середовищі, то, імовірно, чули про поштовх до приватної генерації з доповненням пошуком (private Retrieval-Augmented Generation, RAG). Багато організацій вважають, що доки їхні дані зберігаються в контрольованому
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад до блогу! У сьогоднішньому дописі ми розвиваємо важливу тему, яку нещодавно обговорювали в подкасті. Якщо ви керуєте даними або створюєте системи ШІ в корпоративному середовищі, то, імовірно, чули про поштовх до приватної генерації з доповненням пошуком (private Retrieval-Augmented Generation, RAG). Багато організацій вважають, що доки їхні дані зберігаються в контрольованому, самостійно розгорнутому середовищі, вони повністю захищені. Але чи означає суверенітет даних те саме, що безпека даних? Спойлер: ні. Щоб повністю розібратися в нюансах пошуку з урахуванням авторизації та в тому, чому самого лише самостійного розгортання недостатньо для захисту, варто послухати супровідний епізод подкасту: Private RAG Security: Authorization-Aware Data Retrieval. Давайте детально розберемо, чому приватного RAG недостатньо і як подолати розрив між тим, де розміщені ваші дані, і тим, хто насправді має до них доступ.
Суверенітет даних проти безпеки
Основні поняття
Суверенітет даних означає, що на дані поширюються закони та нормативні акти країни, в якій вони зберігаються. Це означає, що якщо ви зберігаєте дані в певному регіоні, ви маєте дотримуватися його законодавчих вимог. Натомість безпека даних зосереджена на захисті даних від несанкціонованого доступу та витоків. Вона передбачає впровадження заходів, які гарантують, що доступ до чутливої інформації мають лише уповноважені особи.
Розуміння цих понять є критично важливим для організацій. Слід усвідомлювати, що суверенітет даних і безпека даних взаємопов’язані. Коли ви зберігаєте дані в певному місці, ви також маєте подбати про їх ефективний захист. Ігнорування цього може призвести до серйозних ризиків, зокрема витоків даних і юридичних санкцій.
Значення суверенітету даних
Суверенітет даних відіграє життєво важливу роль у сучасному цифровому середовищі. Розширюючись у глобальному масштабі, організації стикаються з різними регуляторними викликами. Наприклад, Закон Саудівської Аравії про захист персональних даних (PDPL) встановлює суворі вимоги щодо локалізації даних і заходів безпеки. Цей закон вимагає від бізнесу розуміти законодавство про суверенітет даних, особливо під час роботи із закордонними партнерами.
Щодо суверенітету даних варто врахувати такі ключові аспекти:
- Державний нагляд: іноземні уряди можуть вимагати доступ до даних на підставі вимог національної безпеки або правоохоронних органів, що впливає на безпеку даних.
- Фрагментована хмарна інфраструктура: розподіл даних між кількома регіонами ускладнює дотримання вимог щодо суверенітету даних.
- Ризики публічної хмари: динамічне розміщення даних може призводити до того, що вони опиняються під юрисдикцією кількох країн без належного контролю.
- Контроль приватної та гібридної хмари: ці варіанти забезпечують більший контроль над розташуванням даних, що дозволяє застосовувати суворіші заходи щодо суверенітету.
- Хостинг у конкретному регіоні: вибір хмарних провайдерів, які гарантують зберігання даних у певному регіоні, допомагає підтримувати відповідність вимогам.
Організаціям також необхідно враховувати компроміси між суверенітетом даних і операційною ефективністю. Вони можуть створити базовий рівень суверенітету, щоб забезпечити прозорість критичних залежностей між бізнес-сервісами та технологічними стеками. Визначаючи виміри суверенітету та класифікуючи активи за їхньою вартістю під ризиком (value-at-risk), ви можете сформувати чітку політику та операційний підхід для кожного рівня.
Хибні уявлення про приватний RAG
Переоцінка безпеки
Багато організацій помилково вважають, що впровадження приватної RAG-системи гарантує повний захист даних. Цей хибний уявлення часто виникає через нерозуміння притаманних таким системам вразливостей. Наприклад, RAG-системи успадковують вразливості великих мовних моделей (LLM). Це означає, що навіть за приватної конфігурації ви можете стикатися з ризиками, які здатні поставити під загрозу ваші дані.
Крім того, архітектурна побудова RAG-систем створює нові ризики для приватності. Ви можете недостатньо розуміти, як зловмисники можуть використати зовнішню базу знань, щоб вивести чутливу інформацію. Така необізнаність може призвести до серйозних прогалин у безпеці. Ось кілька поширених міфів щодо безпеки приватних RAG-систем:
- Самостійне розміщення означає безпеку: Багато хто вважає, що зберігання даних на власних серверах автоматично підвищує рівень безпеки.
- VPN забезпечує повний захист: Деякі вважають, що для захисту доступу до даних достатньо використовувати VPN.
- Дані в безпеці, якщо вони приватні: Уявлення, що приватні дані за своєю природою захищені, може призвести до самовдоволення.
Недооцінка ризиків
Організації часто недооцінюють ризики, пов’язані з самостійно розгорнутими RAG-рішеннями. Вони вважають, що контроль над власними даними означає захист від витоків. Однак це переконання може приховувати реальність: більшість витоків даних стаються через неправильні конфігурації та недостатні практики безпеки. Ці питання зазвичай краще контролюють хмарні провайдери зі спеціалізованою експертизою.
Ось таблиця з основними витратами та ризиками, пов’язаними із самостійно розгорнутими RAG-системами:
| Тип витрат | Опис |
|---|---|
| Витрати на інфраструктуру | Незапланована вартість зберігання даних, резервного копіювання та систем моніторингу. |
| Витрати на персонал | Витрати на персонал часто перевищують рахунки за хмарні послуги, що призводить до перевитрат бюджету. |
| Споживання обчислювальних ресурсів | Обробка документів може призвести до непередбачуваних витрат на обчислення, що суттєво впливає на бюджет. |
Крім того, на ризики самостійного розгортання впливають кілька чинників:
- Неправильні конфігурації
- Недостатні практики безпеки
- Недостатній контроль доступу
- Погане управління патчами
- Загрози з боку інсайдерів
Припущення, що самостійне розгортання гарантує безпеку даних, може призвести до серйозних вразливостей. Наприклад, централізовані бази знань можуть стати привабливими цілями, розкриваючи чутливу медичну інформацію, якщо її належно не анонімізовано. Крім того, чутливі дані можуть бути перехоплені під час передавання, що підвищує ризик атак типу «людина посередині». Динамічна природа RAG-систем також може призвести до ненавмисного витоку чутливої інформації через операційний конвеєр.
Усвідомлюючи ці хибні уявлення та розуміючи пов’язані з ними ризики, ви краще захистите свої дані та зміцните загальну стратегію безпеки даних.
Керування дозволами для чутливих даних
Ризики втрати дозволів
Ефективне керування дозволами є критично важливим для захисту чутливих даних. Коли організації переносять дані між системами або змінюють ролі користувачів, вони часто стикаються із серйозними ризиками втрати дозволів. Неправильно налаштовані елементи контролю доступу можуть призвести до несанкціонованого доступу та розкрити чутливу інформацію тим, хто не повинен її бачити.
Ось кілька поширених збоїв в управлінні дозволами, зафіксованих у середовищах із чутливими даними:
| Збій управління дозволами | Опис |
|---|---|
| Неправильно налаштовані елементи контролю доступу | У системах можуть бути надмірні дозволи, що призводить до несанкціонованого доступу. |
| Відсутність видимості переміщень даних | Чутливі дані можуть переміщуватися без належного захисту, що робить їх уразливими до витоків. |
| Недостатні процеси аудиту | Критичні дії можуть не реєструватися чи не контролюватися, через що проблеми залишаються непоміченими. |
Ці збої найчастіше виникають не через злий умисел, а тому, що чинні системи недостатньо перевіряють дозволи користувачів. Наприклад, неправильно налаштована база даних може не надсилати сповіщення про несанкціонований доступ. Незвичайний експорт даних о другій ночі може залишитися непоміченим, а постачальники можуть отримувати доступ до даних поза межами своїх повноважень і не повідомляти про свої дії.
Забезпечення безпеки даних під час змін
Щоб забезпечити безпеку даних під час змін, потрібно впровадити надійні заходи контролю доступу. Використання рольового контролю доступу (Role-Based Access Control, RBAC) допомагає обмежити доступ до даних залежно від посадових ролей. Застосування принципу найменших привілеїв (Principle of Least Privilege, PoLP) мінімізує права доступу, гарантуючи, що користувачі мають лише ті дозволи, які необхідні для їхніх завдань.
Ось найкращі практики для збереження безпеки даних під час організаційних змін:
- Регулярний перегляд доступу: проводьте періодичні аудити, щоб переконатися, що користувачі мають належні дозволи, і видаляйте застарілі облікові записи.
- Планування реагування на інциденти: розробіть структурований план, що охоплює виявлення, координацію реагування та протоколи комунікації для ефективного управління інцидентами безпеки.
- Безпека мережі та контроль доступу: впроваджуйте сегментацію мережі та рішення для управління ідентифікацією, щоб обмежити доступ до конфіденційних даних.
Private RAG вирішує ці проблеми, фіксуючи всю модель дозволів у момент прийому документа. Це гарантує, що конфіденційна інформація залишається захищеною, навіть коли стає доступною для пошуку. Керування дозволами на рівні папок або тегів робить Private RAG ефективнішим і гнучкішим порівняно з управлінням окремими файлами. Унікальні ідентифікатори документів забезпечують детальний контроль доступу, який є необхідним як для RAG, так і для інших систем штучного інтелекту.
Застосовуючи ці стратегії, ви можете суттєво знизити ризики, пов’язані з втратою дозволів, і покращити загальний рівень безпеки даних.
Архітектури з одним агентом і з кількома агентами
Вразливості систем з одним агентом
Системи з одним агентом часто мають суттєві вразливості, які можуть поставити під загрозу безпеку даних. Такі системи зазвичай покладаються на одну точку контролю, що може призвести до різних ризиків. Результати нещодавніх аудитів безпеки показують, що витік даних між клієнтами є критичною проблемою. Зловмисники можуть експлуатувати цю вразливість без глибоких технічних знань. Ось кілька поширених вразливостей, характерних для архітектур RAG з одним агентом:
- Отруєння бази знань: зловмисники можуть додавати документи, які перехоплюють відповіді RAG.
- Непряма ін’єкція промптів через отриманий контекст: цей метод використовує вбудовані інструкції, щоб перетворити етап генерації на зброю.
- Витік даних між клієнтами: відсутність контролю доступу дозволяє зловмисникам викрадати дані поза межами користувачів.
Отруєння бази знань особливо ефективне проти стандартних стеків RAG, успішне у 95% випадків. Крім того, витік даних між клієнтами був успішним для кожного протестованого запиту, що свідчить про серйозну відсутність технічних бар’єрів для зловмисників. Ці вразливості показують, що організаціям варто переглянути свою залежність від систем з одним агентом.
Переваги систем з кількома агентами
Натомість системи з кількома агентами мають низку переваг, які посилюють безпеку даних. Розподіляючи завдання між кількома агентами, такі системи знижують ризик виходу з ладу через одну точку відмови. Ось ключові переваги переходу до багатоагентного підходу:
- Вища точність: системи з кількома агентами зазвичай досягають кращої точності пошуку та обробки даних.
- Більша прозорість: ці системи забезпечують більшу видимість переміщення даних і механізмів контролю доступу.
- Покращені хірургічні стани: системи з кількома агентами фіксують 90% хірургічних станів, тоді як системи з одним агентом — лише 50%.
- Розширене управління витратами: Вони можуть охоплювати до 80% витрат на препарати та 80% витрат на адміністрування, що робить їх ефективнішими.
| Показник | Single-Agent RAG | Multi-Agent RAG |
|---|---|---|
| Точність | Змінна | Вища |
| Прозорість | Нижча | Вища |
| Час обробки | Швидше | Повільніше |
| Враховані хірургічні стани | 50% | 90% |
| Враховані витрати на препарати | 50% | 80% |
| Враховані витрати на адміністрування | 0% | 80% |
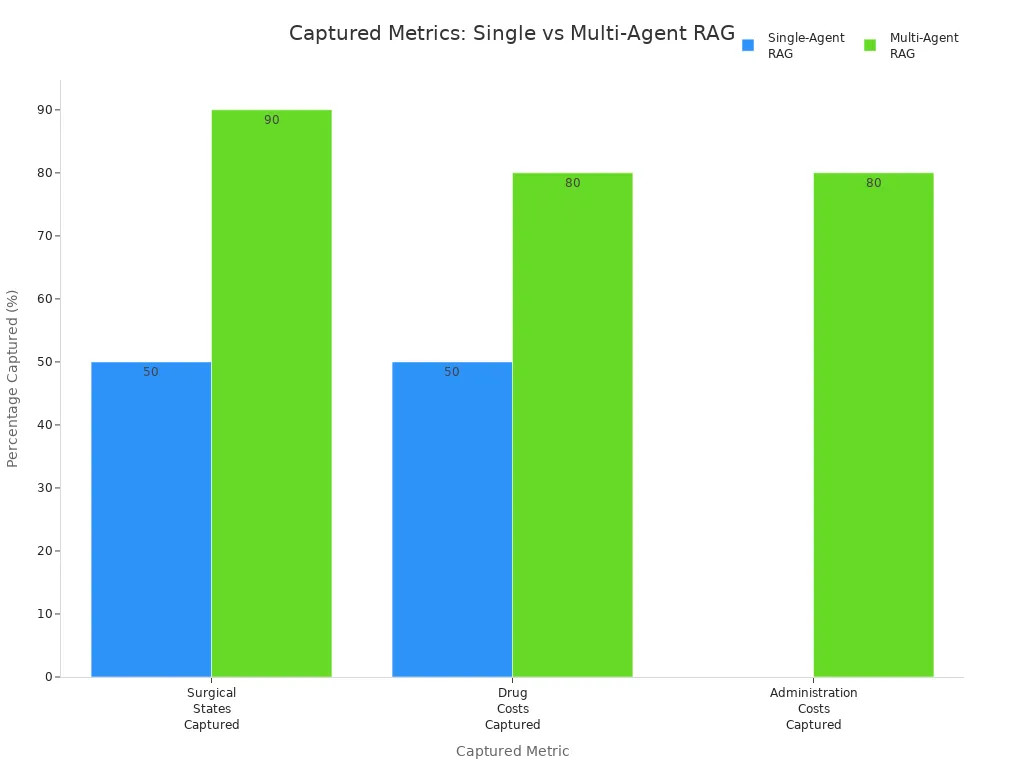
Перехід до мультиагентної архітектури може створювати складнощі, зокрема зростання складності проєктування протоколів і вимог до обробки помилок. Однак переваги посиленої безпеки та ефективності зазвичай перевищують ці труднощі. Застосовуючи мультиагентний підхід, ви можете суттєво покращити свій рівень безпеки даних і краще захищати конфіденційну інформацію.
Принципи Zero Trust у безпеці даних
Розуміння Zero Trust
Zero Trust — це модель безпеки, що базується на принципі «ніколи не довіряй, завжди перевіряй». Цей підхід припускає, що загрози можуть існувати як усередині, так і поза вашою мережею. Тому кожен запит на доступ має проходити сувору перевірку. Основні принципи Zero Trust такі:
| Принцип | Опис |
|---|---|
| Ніколи не довіряй, завжди перевіряй | Довіра ніколи не припускається; кожен запит на доступ перевіряється на основі кількох факторів. |
| Доступ з мінімальними привілеями | Доступ надається лише до конкретного ресурсу, необхідного для завдання, що мінімізує бічне переміщення. |
| Оцінка контекстного ризику | Безперервна оцінка ризику на основі контекстних змінних, таких як поведінка користувача та стан пристрою. |
| Безперервний моніторинг | Моніторинг усіх транзакцій у режимі реального часу для виявлення ризиків і динамічної адаптації політик доступу. |
| Усунення публічного розголошення IP-адрес | Неавторизовані користувачі не повинні виявляти сервіси або дані без явного дозволу, що мінімізує поверхню атаки. |
Ці принципи мають ключове значення для посилення безпеки даних, особливо в середовищах, що працюють з конфіденційною інформацією.
Впровадження Zero Trust у Private RAG
Впровадження Zero Trust у системах Private RAG передбачає низку стратегій, які підвищують безпеку пошуку даних. Ось деякі ефективні підходи:
- Явна перевірка: кожен користувач, пристрій і з’єднання мають проходити автентифікацію та авторизацію перед наданням доступу.
- Мінімальні привілеї: обмежуйте доступ до того, що потрібно, і лише на той час, поки це потрібно, — не більше.
- Припускайте компрометацію: будуйте середовище, виходячи з того, що компрометація неминуча, і ключовим є локалізація наслідків.
- Впроваджуйте багатофакторну автентифікацію (MFA): переконайтеся, що кожне з’єднання перевіряється перед доступом до чутливих систем і даних, застосовуючи надійні вимоги MFA.
- Безперервно моніторте: забезпечуйте видимість мережевої активності в режимі реального часу — довіра не є одноразовим рішенням.
Архітектура Zero Trust безпосередньо відповідає на виклики пошуку даних у системах Private RAG. Вона вимагає, щоб кожен запит на пошук даних був автентифікований і авторизований, що безпосередньо знижує ризики несанкціонованого доступу. Крім того, вона забезпечує шифрування всіх даних під час передавання, підвищуючи безпеку під час взаємодії з пошуком. Динамічні механізми контролю доступу коригують дозволи залежно від контекстних факторів, покращуючи безпеку пошуку даних.
Застосовуючи ці принципи Zero Trust, ви можете суттєво посилити свій рівень безпеки даних. Такий підхід не лише захищає конфіденційну інформацію, а й готує вашу організацію до майбутніх викликів у сфері суверенітету та безпеки даних.
Висновок
У сучасному цифровому ландшафті важливо поєднувати суверенітет даних і безпеку. Слід усвідомити, що сам лише фокус на тому, де зберігаються ваші дані, не гарантує їх безпеку. Чи боретеся ви з отруєнням бази знань, керуєте детальними моделями дозволів чи побудовою багатоагентних систем, безпека вимагає постійної перевірки, а не сліпої довіри до власної інфраструктури. Щоб отримати комплексний огляд цих архітектур і практичні рекомендації щодо пошуку з урахуванням авторизації, обов’язково послухайте повний епізод: Private RAG Security: Authorization-Aware Data Retrieval. Ось кілька головних висновків, які варто взяти до уваги:
- Регуляторні рамки відіграють ключову роль у забезпеченні суверенітету даних і безпеки в системах ШІ.
- Новітні технології, особливо у фінансах і корпоративних процесах, створюють унікальні виклики, які потребують ретельного управління.
- Баланс між інноваціями та безпекою є критично важливим для захисту конфіденційної інформації.
Щоб посилити безпеку даних, розгляньте ці уроки, отримані від успішних організацій:
| Урок | Опис |
|---|---|
| Юрисдикційний контроль | Контролюйте, де зберігаються ваші дані, і хто має до них доступ. |
| Ефективне управління постачальниками | Ефективно управляйте постачальниками, щоб забезпечити відповідність законам про суверенітет даних. |
| Інтеграція в бізнес-стратегію | Розглядайте суверенітет даних як частину загальної бізнес-стратегії. |
Впроваджуючи ці стратегії, ви зможете краще захистити конфіденційні дані та ефективно орієнтуватися в складнощах суверенітету даних і безпеки. 🌐🔒
Поширені запитання
Що таке Private RAG?
Private RAG означає Private Retrieval-Augmented Generation. Це розширює безпеку даних завдяки ефективному управлінню дозволами під час переходу даних, що гарантує захист конфіденційної інформації.
Як Private RAG забезпечує безпеку даних?
Private RAG фіксує всю модель дозволів під час завантаження документів. Цей процес зберігає контроль доступу та запобігає несанкціонованому доступу до конфіденційної інформації.
Які ризики пов’язані з самостійним розгортанням систем RAG?
Самостійне розгортання систем RAG може призвести до помилок конфігурації, недостатніх практик безпеки та загроз з боку інсайдерів. Ці ризики можуть наразити конфіденційні дані на витоки.
Чому важливе управління дозволами?
Ефективне управління дозволами запобігає несанкціонованому доступу до конфіденційних даних. Воно гарантує, що лише уповноважені особи можуть переглядати або змінювати інформацію, знижуючи ризик витоку даних.
Що таке Zero Trust?
Zero Trust — це модель безпеки, яка вимагає суворої перевірки кожного запиту на доступ. Вона передбачає, що загрози можуть існувати як усередині, так і поза межами вашої мережі.
Як упровадити Zero Trust в організації?
Щоб упровадити Zero Trust, перевіряйте кожного користувача та пристрій, забезпечуйте доступ за принципом найменших привілеїв і постійно моніторте мережеву активність. Такий підхід значно посилює безпеку даних.
Які переваги багатоагентних систем?
Багатоагентні системи розподіляють завдання між кількома агентами, знижуючи ризик єдиної точки відмови. Вони забезпечують вищу точність, більшу прозорість і краще управління витратами.
Як Private RAG враховує суверенітет даних?
Private RAG забезпечує відповідність законам про суверенітет даних, керуючи тим, де зберігаються дані, і хто має до них доступ. Такий підхід допомагає організаціям ефективно долати регуляторні виклики.
🎧 Послухайте цей епізод
Хочете практичне пояснення Private RAG Security? Цей епізод розкладає тему зрозумілою мовою і показує, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, ШІ та сучасної роботи.
Послухайте цей епізод, якщо хочете:
- Зрозуміти ключові концепції Private RAG Security
- Побачити, як це вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де це може створити практичну цінність для вашої організації
Вам також можуть бути цікаві пов'язані епізоди M365 FM:
- Private LoRA для безпечного ШІ на власних даних підприємства
- Як створити Private RAG із SharePoint і n8n
- Dataverse Security – простими словами
- Від даних до інтелектуальних агентів: створення надійного корпоративного ШІ з Microsoft AI Foundry разом із Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect – простими словами
Більше практичних розмов про Microsoft дивіться на M365 FM.
Востаннє перевірено: липень 2026.
Кому варто послухати
Цей епізод призначено для адміністраторів Microsoft, архітекторів, розробників, фахівців з безпеки та бізнес-лідерів, яким потрібна практична основа перед ухваленням рішень щодо впровадження, експлуатації чи управління.
🎧 Вам також варто послухати
- Microsoft Security Copilot — наступний тісно пов'язаний крок для розширення цієї теми.
- Microsoft Defender for Endpoint — наступний тісно пов'язаний крок для розширення цієї теми.
- Microsoft Defender for Identity — наступний тісно пов'язаний крок для розширення цієї теми.
🎧 Вам також варто послухати
- Модель операційного управління Microsoft 365
Дізнайтеся про стійке володіння та контроль.
- AI Agents – простими словами
Дослідіть основи відповідального використання ШІ.
- Microsoft Purview – простими словами
Розберіться в управлінні даними та їх захисті.