 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por qué RAG privado no basta: cómo conectar la soberanía de datos con la seguridad
By Mirko Peters ·
¡Bienvenido de nuevo al blog! En la entrada de hoy ampliamos una conversación crucial que abordamos hace poco en el podcast. Si gestionas datos o desarrollas sistemas de IA wit… Nota: el segmento llega truncado en "wit…". Envíame el texto completo para poder traducir la frase entera.
Automatically translated with AI from the original post. Read the English original
¡Bienvenido de nuevo al blog! En la entrada de hoy profundizamos en una conversación clave que tuvimos hace poco en el podcast. Si gestionas datos o desarrollas sistemas de IA en entornos empresariales, seguramente has oído hablar de la tendencia hacia la generación aumentada por recuperación (RAG) privada. Muchas organizaciones asumen que, mientras sus datos residan en un entorno controlado y autoalojado, están completamente seguros. Pero ¿es la soberanía de datos lo mismo que la seguridad de datos? Adelanto: no lo es. Para entender a fondo los matices de la recuperación con control de autorización y por qué el autoalojamiento por sí solo deja enormes huecos en tu estrategia de protección, te conviene escuchar el episodio complementario del podcast, Private RAG Security: Authorization-Aware Data Retrieval. Vayamos al fondo de por qué RAG privado no basta y cómo cerrar la brecha entre dónde están tus datos y quién puede acceder realmente a ellos.
Soberanía de datos frente a seguridad
Conceptos clave
La soberanía de datos hace referencia a la idea de que los datos están sujetos a las leyes y regulaciones del país en el que se almacenan. Esto significa que, si guardas datos en una región concreta, debes cumplir los requisitos legales de esa región. Por otro lado, la seguridad de datos se centra en proteger los datos frente al acceso no autorizado y las brechas. Implica aplicar medidas que garanticen que solo las personas autorizadas puedan acceder a la información sensible.
Comprender estos conceptos es fundamental para las organizaciones. Debes reconocer que la soberanía y la seguridad de datos están interrelacionadas. Cuando almacenas datos en una ubicación concreta, también debes considerar cómo protegerlos de forma eficaz. No hacerlo puede derivar en riesgos importantes, como brechas de datos y sanciones legales.
Importancia de la soberanía de datos
La soberanía de datos desempeña un papel fundamental en el panorama digital actual. A medida que las organizaciones se expanden a nivel global, se enfrentan a diversos retos regulatorios. Por ejemplo, la Ley de Protección de Datos Personales (PDPL) de Arabia Saudí impone estrictas medidas de localización y seguridad de datos. Esta ley obliga a las empresas a conocer las leyes de soberanía de datos, sobre todo cuando operan en el extranjero.
Estos son algunos aspectos clave que conviene tener en cuenta sobre la soberanía de datos:
- Vigilancia gubernamental: los gobiernos extranjeros pueden exigir acceso a los datos en virtud de mandatos de seguridad nacional o de aplicación de la ley, lo que afecta a la seguridad de los datos.
- Infraestructura cloud fragmentada: distribuir los datos en varias regiones complica el cumplimiento de las leyes de soberanía de datos.
- Riesgos de la nube pública: las ubicaciones de almacenamiento de datos dinámicas pueden exponer los datos a múltiples jurisdicciones sin supervisión.
- Control en nube privada o híbrida: estas opciones ofrecen un mayor control sobre la ubicación de los datos, lo que permite aplicar medidas de soberanía más estrictas.
- Alojamiento específico por región: elegir proveedores cloud que garanticen el almacenamiento de datos en una región concreta ayuda a mantener el cumplimiento.
Las organizaciones también deben abordar las compensaciones entre la soberanía de datos y la eficiencia operativa. Pueden establecer una línea base de soberanía que dé transparencia sobre las dependencias críticas entre servicios de negocio y pilas tecnológicas. Al definir las dimensiones de soberanía y clasificar los activos según su valor en riesgo, puedes crear una directiva clara y una postura operativa para cada nivel.
Conceptos erróneos sobre RAG privado
Sobreestimar la seguridad
Muchas organizaciones creen erróneamente que implementar un sistema RAG privado garantiza una seguridad total de los datos. Este malentendido suele deberse a una falta de comprensión de las vulnerabilidades inherentes a estos sistemas. Por ejemplo, los sistemas RAG heredan vulnerabilidades de los modelos de lenguaje de gran tamaño (LLM). Esto significa que, incluso con una configuración privada, puedes seguir enfrentándote a riesgos que podrían comprometer tus datos.
Además, el diseño arquitectónico de los sistemas RAG introduce nuevos riesgos de privacidad. Quizá no entiendas del todo cómo pueden los adversarios aprovechar la base de conocimiento externa para inferir información sensible. Esta falta de conciencia puede generar brechas de seguridad importantes. Estos son algunos mitos habituales sobre la seguridad de los RAG privados:
- Alojar los datos por cuenta propia equivale a seguridad: Muchos asumen que alojar los datos en sus propios servidores mejora automáticamente la seguridad.
- Las VPN ofrecen protección total: Algunos creen que usar una VPN es suficiente para proteger el acceso a los datos.
- Los datos están seguros si son privados: La idea de que los datos privados son intrínsecamente seguros puede llevar a la complacencia.
Subestimar los riesgos
Las organizaciones suelen subestimar los riesgos asociados a las soluciones RAG alojadas por cuenta propia. Creen que tener el control de sus datos los pone a salvo de las brechas de seguridad. Sin embargo, esta creencia puede ocultar la realidad de que la mayoría de las filtraciones de datos se deben a configuraciones incorrectas y a prácticas de seguridad insuficientes. Estos problemas suelen gestionarse mejor por proveedores de nube con experiencia especializada.
Esta tabla resume algunos costes y riesgos habituales asociados a los sistemas RAG alojados por cuenta propia:
| Tipo de coste | Descripción |
|---|---|
| Costes de infraestructura | Gastos no planificados en almacenamiento de datos, copias de seguridad y sistemas de monitorización. |
| Personal operativo | Los costes de personal suelen superar las facturas de los servicios en la nube, lo que provoca sobrecostes presupuestarios. |
| Consumo de recursos de cómputo | El procesamiento de documentos puede generar costes de cómputo impredecibles, con un impacto significativo en los presupuestos. |
Además, varios factores contribuyen a los riesgos del alojamiento por cuenta propia:
- Configuraciones incorrectas
- Prácticas de seguridad inadecuadas
- Controles de acceso insuficientes
- Gestión deficiente de parches
- Amenazas internas
Asumir que el alojamiento por cuenta propia garantiza la seguridad de los datos puede provocar vulnerabilidades graves. Por ejemplo, las bases de conocimiento centralizadas pueden convertirse en objetivos de alto valor, exponiendo información sanitaria sensible si no se anonimiza correctamente. Además, los datos sensibles pueden interceptarse durante la transmisión, lo que aumenta el riesgo de ataques de tipo man-in-the-middle. La naturaleza dinámica de los sistemas RAG también puede provocar fugas no previstas de información sensible a través del flujo operativo.
Al reconocer estos malentendidos y comprender los riesgos asociados, podrás proteger mejor tus datos y reforzar tu estrategia general de seguridad de los datos.
Gestión de permisos para datos sensibles
Riesgos de pérdida de permisos
Gestionar los permisos de forma eficaz es fundamental para proteger los datos sensibles. Cuando las organizaciones transfieren datos entre sistemas o cambian los roles de los usuarios, suelen enfrentarse a riesgos importantes relacionados con la pérdida de permisos. Los controles de acceso mal configurados pueden provocar accesos no autorizados, exponiendo información sensible a personas que no deberían tenerla.
Estos son algunos fallos habituales en la gestión de permisos que se han registrado en entornos con datos sensibles:
| Fallo en la gestión de permisos | Descripción |
|---|---|
| Controles de acceso mal configurados | Los sistemas pueden tener permisos excesivos, lo que provoca accesos no autorizados. |
| Falta de visibilidad sobre los movimientos de datos | Los datos sensibles pueden moverse sin la protección adecuada, lo que los hace vulnerables a brechas de seguridad. |
| Procesos de auditoría insuficientes | Es posible que las actividades críticas no se registren ni se supervisen, lo que permite que los problemas pasen desapercibidos. |
Estos fallos suelen producirse no por una intención maliciosa, sino porque los sistemas implantados no verifican adecuadamente los permisos de los usuarios. Por ejemplo, una base de datos mal configurada puede no enviar alertas cuando se produce un acceso no autorizado. Una exportación de datos inusual a las 2 de la madrugada podría pasar desapercibida, y los proveedores podrían acceder a datos fuera de su ámbito sin informar de sus actividades.
Garantizar la seguridad de los datos durante las transiciones
Para garantizar la seguridad de los datos durante las transiciones, debes implementar medidas sólidas de control de acceso. Usar el control de acceso basado en roles (RBAC) ayuda a limitar el acceso a los datos según el puesto de cada usuario. Aplicar el principio de mínimo privilegio (PoLP) reduce los derechos de acceso al mínimo, de modo que los usuarios solo tengan los permisos necesarios para sus tareas.
Ten en cuenta estas buenas prácticas para mantener la seguridad de los datos durante las transiciones organizativas:
- Revisiones periódicas de acceso: Realiza auditorías periódicas para asegurarte de que los usuarios tienen los permisos adecuados y elimina las cuentas obsoletas.
- Planificación de la respuesta a incidentes: Desarrolla un plan estructurado que incluya la detección, la coordinación de la respuesta y los protocolos de comunicación para gestionar los incidentes de seguridad de forma eficaz.
- Seguridad de red y control de acceso: Implementa la segmentación de red y soluciones de gestión de identidades para restringir el acceso a los datos sensibles.
Private RAG aborda estos problemas capturando todo el modelo de permisos en el momento de la ingesta de los documentos. Así se garantiza que la información sensible siga protegida incluso cuando pasa a ser buscable. Al gestionar los permisos a nivel de carpeta o de etiqueta, Private RAG mejora la eficiencia y la flexibilidad frente a la gestión archivo por archivo. Los identificadores únicos de los documentos permiten un control de acceso granular, algo esencial tanto para RAG como para otros sistemas de IA.
Al adoptar estas estrategias, puedes reducir significativamente los riesgos asociados a la pérdida de permisos y fortalecer tu postura general de seguridad de datos.
Arquitecturas de agente único frente a multiagente
Vulnerabilidades en los sistemas de agente único
Los sistemas de agente único suelen presentar vulnerabilidades importantes que pueden comprometer la seguridad de los datos. Por lo general, dependen de un único punto de control, lo que puede dar lugar a diversos riesgos. Auditorías de seguridad recientes revelan que la fuga de datos entre inquilinos es un problema crítico. Los atacantes pueden explotar esta vulnerabilidad sin necesidad de conocimientos técnicos avanzados. Estas son algunas vulnerabilidades comunes que se encuentran en las arquitecturas RAG de agente único:
- Envenenamiento de la base de conocimiento: Los atacantes pueden inyectar documentos que secuestran las respuestas de RAG.
- Inyección indirecta de instrucciones mediante el contexto recuperado: Este método utiliza instrucciones incrustadas para convertir el paso de generación en un arma.
- Fuga de datos entre inquilinos: La ausencia de controles de acceso permite a los atacantes extraer datos más allá de los límites de cada usuario.
El envenenamiento de la base de conocimiento es especialmente eficaz contra las pilas RAG estándar, con un éxito del 95 % de las veces. Además, se ha demostrado que la fuga de datos entre inquilinos tiene éxito en todas las consultas probadas, lo que indica una grave falta de barreras técnicas para los atacantes. Estas vulnerabilidades ponen de manifiesto la necesidad de que las organizaciones reconsideren su dependencia de los sistemas de agente único.
Ventajas de los sistemas multiagente
En cambio, los sistemas multiagente ofrecen varias ventajas que refuerzan la seguridad de los datos. Al distribuir las tareas entre varios agentes, estos sistemas reducen el riesgo de un único punto de fallo. Estos son algunos de los beneficios clave de adoptar un enfoque multiagente:
- Mayor precisión: Los sistemas multiagente suelen lograr una mayor precisión en la recuperación y el procesamiento de datos.
- Mayor transparencia: Estos sistemas ofrecen más visibilidad sobre los movimientos de datos y los controles de acceso.
- Mejora de los estados quirúrgicos capturados: Los sistemas multiagente capturan el 90 % de los estados quirúrgicos, frente al 50 % de los sistemas de agente único.
- Gestión de costes mejorada: Pueden capturar hasta el 80 % de los costes de medicamentos y el 80 % de los costes de administración, lo que los hace más eficientes.
| Métrica | RAG de agente único | RAG multiagente |
|---|---|---|
| Precisión | Variable | Mayor |
| Transparencia | Menor | Mayor |
| Tiempo de procesamiento | Más rápido | Más lento |
| Estados quirúrgicos capturados | 50% | 90% |
| Costes de medicamentos capturados | 50% | 80% |
| Costes de administración capturados | 0% | 80% |
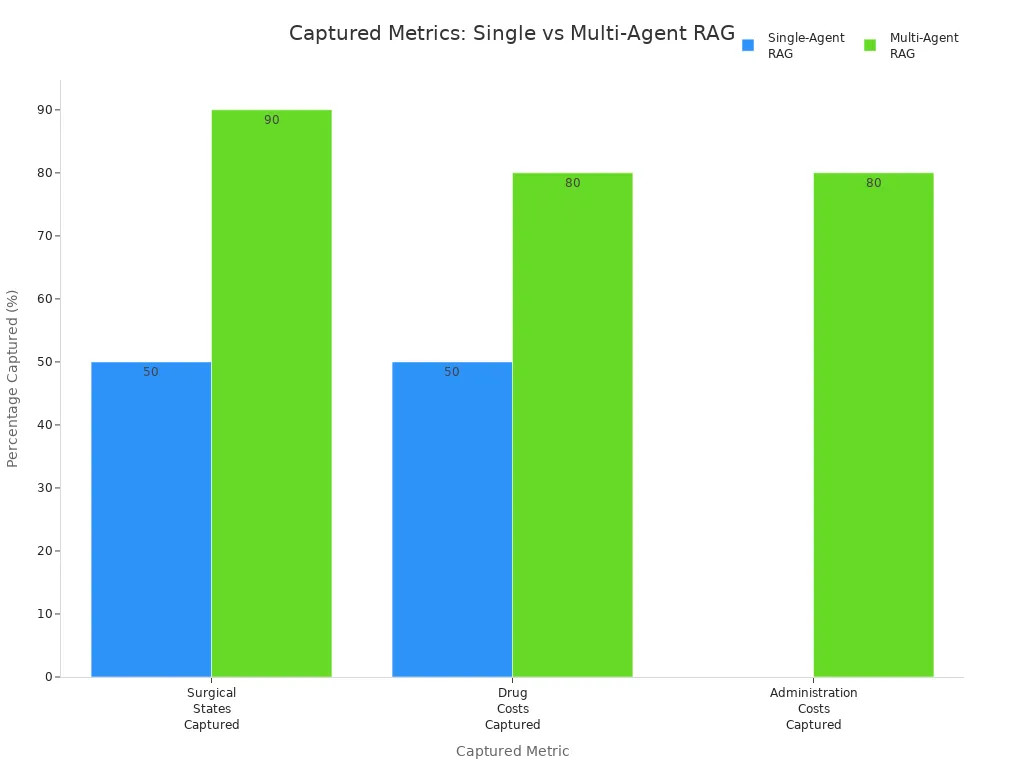
La transición a una arquitectura multiagente puede presentar retos, como una mayor complejidad en el diseño de protocolos y en los requisitos de gestión de errores. Sin embargo, los beneficios en seguridad y eficiencia suelen compensar estos retos. Si adoptas un enfoque multiagente, puedes mejorar significativamente tu postura de seguridad de datos y proteger mejor la información sensible.
Principios de Zero Trust en la seguridad de datos
Qué es Zero Trust
Zero Trust es un modelo de seguridad basado en el principio de "nunca confíes, verifica siempre". Este enfoque asume que las amenazas pueden existir tanto dentro como fuera de tu red. Por ello, toda solicitud de acceso debe someterse a una verificación estricta. Los principios fundamentales de Zero Trust son:
| Principio | Descripción |
|---|---|
| Nunca confiar, verificar siempre | Nunca se asume la confianza; toda solicitud de acceso debe verificarse con base en múltiples factores. |
| Acceso con privilegios mínimos | El acceso se concede únicamente al recurso específico necesario para una tarea, minimizando el movimiento lateral. |
| Evaluación contextual del riesgo | Evaluación continua del riesgo basada en variables contextuales, como el comportamiento del usuario y el estado de salud del dispositivo. |
| Supervisión continua | Supervisión en tiempo real de todas las transacciones para identificar riesgos y adaptar dinámicamente las directivas de acceso. |
| Eliminación de la exposición de IP pública | Los usuarios no autorizados no deberían poder descubrir servicios o datos sin un permiso explícito, lo que minimiza la superficie de ataque. |
Estos principios son fundamentales para mejorar la seguridad de los datos, especialmente en entornos que gestionan información sensible.
Implementar Zero Trust en RAG privado
Implementar Zero Trust en sistemas RAG privados implica varias estrategias que refuerzan la seguridad de la recuperación de datos. Estos son algunos enfoques eficaces:
- Verificar explícitamente: cada usuario, dispositivo y conexión debe requerir autenticación y autorización antes de concederse el acceso.
- Aplicar el privilegio mínimo: limita el acceso a lo necesario y solo durante el tiempo necesario, nada más.
- Asumir que habrá una brecha: diseña tu entorno partiendo de la base de que un compromiso es inevitable y de que la contención es clave.
- Implementar autenticación multifactor (MFA): asegúrate de que cada conexión se verifique antes de acceder a sistemas y datos sensibles, aplicando requisitos de MFA sólidos.
- Supervisar continuamente: prioriza la visibilidad en tiempo real de la actividad de la red, porque la confianza no es una decisión que se toma una sola vez.
La arquitectura Zero Trust aborda directamente los retos de la recuperación de datos en sistemas RAG privados. Exige que cada solicitud de recuperación de datos sea autenticada y autorizada, lo que responde directamente a los riesgos de acceso no autorizado. Además, garantiza que todos los datos en tránsito estén cifrados, lo que refuerza la seguridad durante las interacciones de recuperación. Los controles de acceso dinámicos ajustan los permisos según factores contextuales, mejorando la seguridad de la recuperación de datos.
Si adoptas estos principios de Zero Trust, puedes mejorar significativamente tu postura de seguridad de datos. Este enfoque no solo protege la información sensible, sino que también prepara a tu organización para los futuros retos en materia de soberanía y seguridad de los datos.
Conclusión
En el panorama digital actual, cerrar la brecha entre la soberanía de los datos y la seguridad es esencial. Debes reconocer que centrarse simplemente en dónde se almacenan tus datos no garantiza su seguridad. Ya sea que estés lidiando con el envenenamiento de bases de conocimiento, gestionando modelos de permisos detallados o estructurando marcos multiagente, la seguridad exige una verificación constante en lugar de confiar a ciegas en la infraestructura autoalojada. Para obtener un desglose completo de estas arquitecturas y orientación práctica sobre la recuperación de datos con control de autorización, asegúrate de escuchar el episodio completo en Private RAG Security: Authorization-Aware Data Retrieval. Estos son algunos puntos clave que conviene tener en cuenta:
- Los marcos regulatorios desempeñan un papel fundamental para garantizar la soberanía de los datos y la seguridad en los sistemas de IA.
- Las tecnologías emergentes, especialmente en finanzas y en los flujos de trabajo empresariales, plantean desafíos únicos que requieren una gestión cuidadosa.
- Equilibrar la innovación con la seguridad es fundamental para proteger la información confidencial.
Para reforzar tu postura de seguridad de datos, considera estas lecciones aprendidas de organizaciones que lo han hecho bien:
| Lección | Descripción |
|---|---|
| Control jurisdiccional | Mantén el control sobre dónde se almacenan tus datos y sobre quién tiene acceso a ellos. |
| Gestión sólida de proveedores | Gestiona a los proveedores de forma eficaz para garantizar el cumplimiento de las leyes de soberanía de datos. |
| Integración en la estrategia empresarial | Trata la soberanía de los datos como parte de tu estrategia empresarial general. |
Al implementar estas estrategias, podrás proteger mejor tus datos confidenciales y afrontar con eficacia la complejidad de la soberanía de los datos y la seguridad. 🌐🔒
Preguntas frecuentes
¿Qué es Private RAG?
Private RAG son las siglas de Private Retrieval-Augmented Generation (generación aumentada por recuperación privada). Mejora la seguridad de los datos gestionando eficazmente los permisos durante las transiciones de datos, lo que garantiza que la información confidencial siga protegida.
¿Cómo garantiza Private RAG la seguridad de los datos?
Private RAG captura todo el modelo de permisos en el momento de la ingesta de los documentos. Este proceso mantiene los controles de acceso y evita el acceso no autorizado a la información confidencial.
¿Cuáles son los riesgos de alojar sistemas RAG por cuenta propia?
Alojar sistemas RAG por cuenta propia puede dar lugar a configuraciones incorrectas, prácticas de seguridad insuficientes y amenazas internas. Estos riesgos pueden exponer los datos confidenciales a brechas de seguridad.
¿Por qué es importante la gestión de permisos?
Una gestión eficaz de los permisos evita el acceso no autorizado a los datos confidenciales. Garantiza que solo las personas autorizadas puedan ver o modificar la información, lo que reduce el riesgo de exposición de los datos.
¿Qué es Zero Trust?
Zero Trust es un modelo de seguridad que exige una verificación estricta para cada solicitud de acceso. Parte de la premisa de que las amenazas pueden existir tanto dentro como fuera de tu red.
¿Cómo puedo implementar Zero Trust en mi organización?
Para implementar Zero Trust, verifica cada usuario y dispositivo, aplica el acceso con privilegios mínimos y supervisa de forma continua la actividad de la red. Este enfoque refuerza de manera significativa la seguridad de los datos.
¿Cuáles son las ventajas de los sistemas multiagente?
Los sistemas multiagente distribuyen las tareas entre varios agentes, lo que reduce el riesgo de un único punto de fallo. Ofrecen mayor precisión, más transparencia y una mejor gestión de costes.
¿Cómo aborda Private RAG la soberanía de los datos?
Private RAG garantiza el cumplimiento de las leyes de soberanía de datos gestionando dónde se almacenan los datos y quién tiene acceso a ellos. Este enfoque ayuda a las organizaciones a afrontar con eficacia los desafíos regulatorios.
🎧 Escucha este episodio
¿Quieres una explicación práctica de Private RAG Security? Este episodio desglosa el tema con un lenguaje claro y muestra por qué es importante para Microsoft 365, Azure, Power Platform, la seguridad, la IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de Private RAG Security
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
También te puede interesar estos episodios relacionados de M365 FM:
- LoRA privado para una IA segura con datos empresariales propietarios
- Cómo crear un RAG privado con SharePoint y n8n
- Dataverse Security - Simply Explained
- De los datos a los agentes inteligentes: cómo crear una IA empresarial de confianza con Microsoft AI Foundry, con Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Descubre más conversaciones prácticas sobre Microsoft en M365 FM.
Última revisión: julio de 2026.
A quién le interesa este episodio
Este episodio está dirigido a administradores, arquitectos, desarrolladores, profesionales de seguridad y líderes de negocio de Microsoft que necesitan una base práctica antes de tomar decisiones de implementación, operación o gobernanza.
🎧 También te recomendamos escuchar
- Microsoft Security Copilot — Un siguiente paso muy relacionado para ampliar este tema.
- Microsoft Defender for Endpoint — Un siguiente paso muy relacionado para ampliar este tema.
- Microsoft Defender for Identity — Un siguiente paso muy relacionado para ampliar este tema.
🎧 También te recomendamos escuchar
- Microsoft 365 Governance Operating Model
Aprende a garantizar una propiedad y unos controles sostenibles.
- AI Agents – Simply Explained
Explora los fundamentos de la IA responsable.
- Microsoft Purview – Simply Explained
Comprende la gobernanza y la protección de datos.