 KO
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
프라이빗 RAG만으로는 충분하지 않은 이유: 데이터 주권과 보안 사이의 간극 메우기
By Mirko Peters ·
블로그에 다시 오신 것을 환영합니다! 오늘 글에서는 최근 팟캐스트에서 다룬 중요한 주제를 더 깊이 살펴봅니다. 데이터를 관리하거나 기업 환경에서 AI 시스템을 구축하고 있다면, 프라이빗 검색 증강 생성(RAG) 이야기를 들어보셨을 가능성이 큽니다. 많은 조직이 데이터가 통제된 자체 호스팅 환경에 있는 한 완전히 안전하다고 생각합니다. 그러나 데이터 주권은 데이터 보안과 같은 개념일까요? 결론부터 말씀드리면 그렇지 않습니다…
Automatically translated with AI from the original post. Read the English original
블로그에 다시 오신 것을 환영합니다! 오늘 글에서는 최근 팟캐스트에서 다룬 중요한 주제를 더 깊이 살펴보겠습니다. 데이터를 관리하거나 기업 환경에서 AI 시스템을 구축하고 있다면, 프라이빗 검색 증강 생성(RAG) 이야기를 들어보셨을 가능성이 큽니다. 많은 조직이 데이터가 통제된 자체 호스팅 환경에 있는 한 완전히 안전하다고 생각합니다. 그러나 데이터 주권은 데이터 보안과 같은 개념일까요? 결론부터 말씀드리면 그렇지 않습니다. 권한 인식 검색의 세부 사항과 자체 호스팅만으로는 보호 전략에 큰 공백이 남는 이유를 제대로 이해하려면, 함께 제공되는 팟캐스트 에피소드 Private RAG Security: Authorization-Aware Data Retrieval을 들어보시기 바랍니다. 이제 프라이빗 RAG만으로는 왜 충분하지 않은지, 그리고 데이터가 어디에 있는지와 실제로 누가 그 데이터에 접근할 수 있는지 사이의 간극을 어떻게 메울 수 있는지 자세히 살펴보겠습니다.
데이터 주권 대 보안
핵심 개념
데이터 주권은 데이터가 저장된 국가의 법률과 규정을 따라야 한다는 개념입니다. 즉, 특정 지역에 데이터를 저장한다면 그 지역의 법적 요구 사항을 준수해야 합니다. 반면 데이터 보안은 데이터를 무단 접근과 침해로부터 보호하는 데 중점을 둡니다. 승인된 사람만 민감한 정보에 접근할 수 있도록 하는 조치를 구현하는 것이 여기에 포함됩니다.
조직에게 이러한 개념을 이해하는 것은 매우 중요합니다. 데이터 주권과 데이터 보안이 서로 밀접하게 연결되어 있다는 점을 인식해야 합니다. 데이터를 특정 위치에 저장할 때는 그 데이터를 효과적으로 보호하는 방법도 함께 고려해야 합니다. 이를 소홀히 하면 데이터 침해와 법적 처벌을 포함한 중대한 위험으로 이어질 수 있습니다.
데이터 주권의 중요성
데이터 주권은 오늘날 디지털 환경에서 중요한 역할을 합니다. 조직이 글로벌로 사업을 확장하면서 다양한 규제 문제에 직면하게 됩니다. 예를 들어 사우디아라비아의 개인정보 보호법(PDPL)은 엄격한 데이터 현지화와 보안 조치를 요구합니다. 이 법은 특히 해외 거래를 할 때 기업이 데이터 주권 법을 이해하도록 요구합니다.
데이터 주권과 관련해 고려해야 할 주요 사항은 다음과 같습니다.
- 정부의 감시: 외국 정부는 국가 안보 또는 법 집행을 명분으로 데이터 접근을 강제할 수 있으며, 이는 데이터 보안에 영향을 미칩니다.
- 분산된 클라우드 인프라: 여러 지역에 데이터를 분산하면 데이터 주권 법 준수가 더 복잡해집니다.
- 퍼블릭 클라우드의 위험: 데이터 저장 위치가 동적으로 바뀌면 감독이 미치지 않는 여러 관할권에 데이터가 노출될 수 있습니다.
- 프라이빗/하이브리드 클라우드 통제: 이러한 옵션은 데이터 위치에 대한 더 큰 통제권을 제공하므로 더 엄격한 주권 조치를 적용할 수 있습니다.
- 지역별 호스팅: 지역 내 데이터 저장을 보장하는 클라우드 공급자를 선택하면 규정 준수를 유지하는 데 도움이 됩니다.
조직은 데이터 주권과 운영 효율성 사이의 트레이드오프도 고려해야 합니다. 주권 기준선을 수립하면 비즈니스 서비스와 기술 스택 전반의 핵심 종속성에 대한 투명성을 높일 수 있습니다. 주권 차원을 정의하고 자산을 위험 노출 가치에 따라 분류하면, 각 등급에 맞는 명확한 정책과 운영 방향을 세울 수 있습니다.
프라이빗 RAG에 대한 오해
보안을 과대평가하기
많은 조직이 프라이빗 RAG 시스템을 도입하면 데이터 보안이 완벽하게 보장된다고 잘못 믿고 있습니다. 이런 오해는 이러한 시스템에 내재된 취약점을 충분히 이해하지 못하는 데서 비롯되는 경우가 많습니다. 예를 들어 RAG 시스템은 대규모 언어 모델(LLM)의 취약점을 그대로 물려받습니다. 즉, 프라이빗 환경을 구성하더라도 데이터를 위협할 수 있는 위험에 여전히 노출될 수 있습니다.
또한 RAG 시스템의 아키텍처 설계 자체가 새로운 개인정보 보호 위험을 불러옵니다. 공격자가 외부 지식 베이스를 악용해 민감한 정보를 추론하는 방식을 충분히 파악하지 못할 수도 있습니다. 이런 인식 부족은 심각한 보안 공백으로 이어질 수 있습니다. 프라이빗 RAG 보안에 관해 흔히 퍼져 있는 몇 가지 오해는 다음과 같습니다.
- 자체 호스팅이면 보안이 보장된다: 데이터를 자체 서버에 보관하면 보안이 자동으로 강화된다고 생각하는 경우가 많습니다.
- VPN이면 완벽하게 보호된다: VPN을 사용하면 데이터 접근을 보호하기에 충분하다고 믿는 경우도 있습니다.
- 비공개 데이터는 안전하다: 비공개 데이터는 본질적으로 안전하다는 생각은 방심으로 이어질 수 있습니다.
위험 과소평가
조직은 자체 호스팅 RAG 솔루션과 관련된 위험을 과소평가하는 경우가 많습니다. 데이터를 직접 통제하면 침해 사고에서 안전하다고 여기지만, 대부분의 데이터 침해는 잘못된 구성과 미흡한 보안 관행에서 발생한다는 현실을 이 믿음이 가릴 수 있습니다. 이런 문제는 전문 역량을 갖춘 클라우드 공급자가 더 효과적으로 관리하는 경우가 많습니다.
다음 표는 자체 호스팅 RAG 시스템과 관련된 일반적인 비용과 위험을 정리한 것입니다.
| 비용 유형 | 설명 |
|---|---|
| 인프라 비용 | 데이터 스토리지, 백업, 모니터링 시스템에 대한 계획되지 않은 지출입니다. |
| 운영 인력 | 인력 비용이 클라우드 서비스 요금을 초과하는 경우가 많아 예산 초과로 이어집니다. |
| 컴퓨팅 리소스 소비 | 문서 처리로 인해 컴퓨팅 비용을 예측하기 어려워지며, 예산에 큰 영향을 줄 수 있습니다. |
또한 자체 호스팅의 위험을 높이는 여러 요인이 있습니다.
- 잘못된 구성
- 미흡한 보안 관행
- 부적절한 액세스 제어
- 부실한 패치 관리
- 내부자 위협
자체 호스팅이 데이터 보안을 보장한다고 가정하면 심각한 취약점으로 이어질 수 있습니다. 예를 들어 중앙 집중식 지식 베이스는 고가치 표적이 될 수 있으며, 적절히 익명화되지 않으면 민감한 건강 정보가 노출될 수 있습니다. 또한 전송 과정에서 민감한 데이터가 가로채질 수 있어 중간자 공격(MITM)의 위험도 커집니다. RAG 시스템은 동적인 특성상 운영 파이프라인을 통해 민감한 정보가 의도치 않게 유출될 수도 있습니다.
이러한 오해를 바로잡고 관련 위험을 이해하면 데이터를 더 효과적으로 보호하고 전반적인 데이터 보안 전략을 강화할 수 있습니다.
민감한 데이터에 대한 권한 관리
권한 손실 위험
민감한 데이터를 보호하려면 권한을 효과적으로 관리하는 것이 무엇보다 중요합니다. 조직은 시스템 간에 데이터를 옮기거나 사용자 역할을 변경할 때 권한 손실과 관련된 큰 위험에 직면하는 경우가 많습니다. 잘못 구성된 액세스 제어는 무단 접근으로 이어져, 접근 권한이 없어야 할 사람에게 민감한 정보가 노출될 수 있습니다.
다음은 민감한 데이터 환경에서 보고된 일반적인 권한 관리 실패 사례입니다.
| 권한 관리 실패 | 설명 |
|---|---|
| 잘못 구성된 액세스 제어 | 시스템에 과도한 권한이 부여되어 무단 접근이 발생할 수 있습니다. |
| 데이터 이동에 대한 가시성 부족 | 민감한 데이터가 적절한 보호 없이 이동할 수 있어 침해에 취약해집니다. |
| 부적절한 감사 프로세스 | 중요한 활동이 기록되거나 모니터링되지 않아 문제가 발견되지 않은 채 지나칠 수 있습니다. |
이러한 실패는 악의적인 의도 때문이 아니라, 기존 시스템이 사용자 권한을 충분히 검증하지 않기 때문에 발생하는 경우가 많습니다. 예를 들어, 잘못 구성된 데이터베이스는 무단 액세스가 발생해도 알림을 보내지 않을 수 있습니다. 새벽 2시에 발생한 비정상적인 데이터 내보내기는 아무도 눈치채지 못할 수 있으며, 공급업체는 자신의 활동을 보고하지 않은 채 허용 범위를 넘어 데이터에 접근할 수도 있습니다.
전환 과정에서 데이터 보안 확보하기
전환 과정에서 데이터 보안을 확보하려면 강력한 액세스 제어 조치를 구현해야 합니다. 역할 기반 액세스 제어(RBAC)를 사용하면 직무에 따라 데이터 액세스를 제한할 수 있습니다. 최소 권한 원칙(PoLP)을 적용하면 액세스 권한을 최소화하여, 사용자가 업무에 꼭 필요한 권한만 갖도록 할 수 있습니다.
조직 전환 과정에서 데이터 보안을 유지하기 위한 모범 사례는 다음과 같습니다.
- 정기적인 액세스 검토: 정기적으로 감사를 수행하여 사용자가 적절한 권한을 갖고 있는지 확인하고, 오래된 계정은 제거합니다.
- 사고 대응 계획 수립: 탐지, 대응 조정, 커뮤니케이션 프로토콜을 포함한 체계적인 계획을 수립하여 보안 사고를 효과적으로 관리합니다.
- 네트워크 보안 및 액세스 제어: 네트워크 세분화와 ID 관리 솔루션을 구현하여 민감한 데이터에 대한 액세스를 제한합니다.
Private RAG는 문서를 수집하는 시점에 전체 권한 모델을 캡처하여 이러한 문제를 해결합니다. 이를 통해 민감한 정보는 검색 가능한 상태가 되더라도 계속 보호됩니다. 폴더나 태그 수준에서 권한을 관리함으로써 Private RAG는 개별 파일 관리에 비해 더 높은 효율성과 유연성을 제공합니다. 문서의 고유 식별자는 세분화된 액세스 제어를 가능하게 하며, 이는 RAG와 기타 AI 시스템 모두에 필수적입니다.
이러한 전략을 채택하면 권한 손실과 관련된 위험을 크게 줄이고 전반적인 데이터 보안 태세를 강화할 수 있습니다.
단일 에이전트 대 다중 에이전트 아키텍처
단일 에이전트 시스템의 취약점
단일 에이전트 시스템은 데이터 보안을 위협할 수 있는 심각한 취약점을 종종 안고 있습니다. 이러한 시스템은 일반적으로 단일 제어 지점에 의존하므로 다양한 위험으로 이어질 수 있습니다. 최근 보안 감사에서는 테넌트 간 데이터 유출이 심각한 문제로 드러났습니다. 공격자는 고급 기술 역량이 없어도 이 취약점을 악용할 수 있습니다. 다음은 단일 에이전트 RAG 아키텍처에서 흔히 발견되는 취약점입니다.
- 지식 기반 오염: 공격자가 문서를 주입해 RAG 응답을 가로챌 수 있습니다.
- 검색된 컨텍스트를 통한 간접 프롬프트 주입: 이 방법은 내장된 지침을 활용해 생성 단계를 악용합니다.
- 테넌트 간 데이터 유출: 액세스 제어가 누락되면 공격자가 사용자 경계를 넘어 데이터를 빼낼 수 있습니다.
지식 기반 오염은 표준 RAG 스택에 특히 효과적이며, 95%의 확률로 성공합니다. 또한 테넌트 간 데이터 유출은 테스트된 모든 쿼리에서 성공한 것으로 나타났으며, 이는 공격자를 막는 기술적 장벽이 매우 부족하다는 것을 보여줍니다. 이러한 취약점은 조직이 단일 에이전트 시스템에 대한 의존도를 재검토해야 함을 분명히 보여줍니다.
다중 에이전트 시스템의 장점
반면, 다중 에이전트 시스템은 데이터 보안을 강화하는 여러 장점을 제공합니다. 여러 에이전트가 작업을 나눠 수행하므로 단일 장애 지점의 위험이 줄어듭니다. 다중 에이전트 방식을 도입했을 때의 주요 이점은 다음과 같습니다.
- 높은 정확도: 다중 에이전트 시스템은 일반적으로 데이터 검색과 처리에서 더 나은 정확도를 달성합니다.
- 투명성 향상: 이러한 시스템은 데이터 이동과 액세스 제어에 대해 더 높은 가시성을 제공합니다.
- 개선된 수술 상태 포착: 다중 에이전트 시스템은 90%의 수술 상태를 포착하는 반면, 단일 에이전트 시스템은 50%만 포착합니다.
- 향상된 비용 관리: 약품 비용의 최대 80%와 관리 비용의 최대 80%를 파악할 수 있어 더 효율적입니다.
| 지표 | 단일 에이전트 RAG | 다중 에이전트 RAG |
|---|---|---|
| 정확도 | 가변적 | 높음 |
| 투명성 | 낮음 | 높음 |
| 처리 시간 | 빠름 | 느림 |
| 수술 상태 파악 건수 | 50% | 90% |
| 약품 비용 파악 건수 | 50% | 80% |
| 관리 비용 파악 건수 | 0% | 80% |
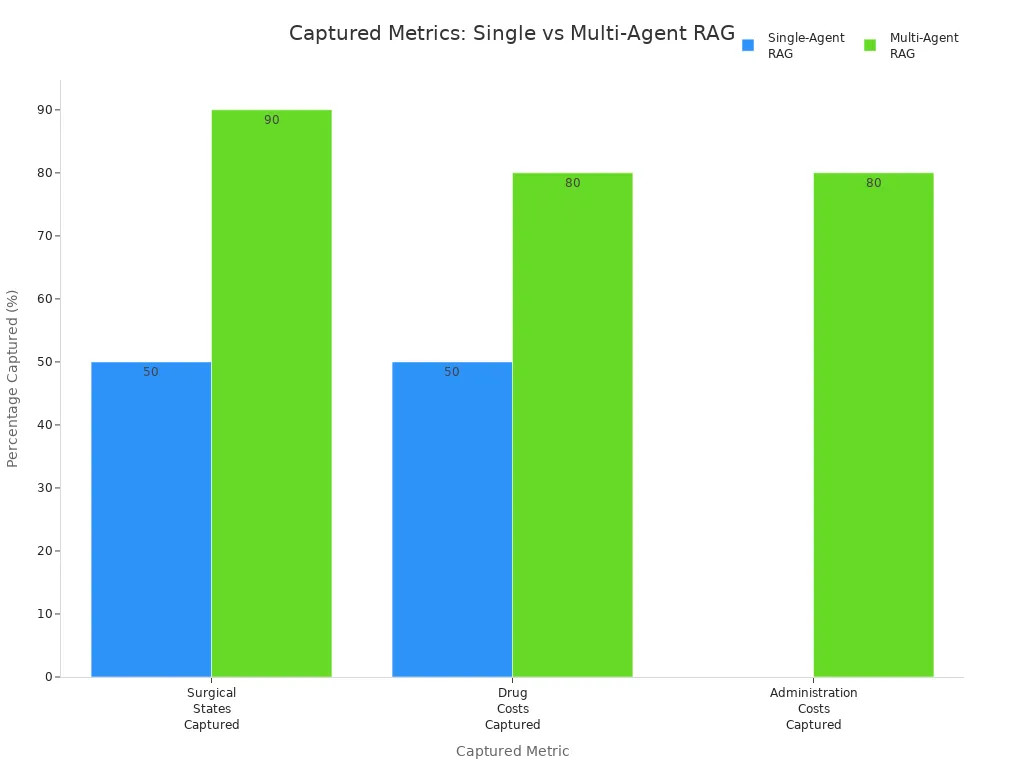
다중 에이전트 아키텍처로 전환하려면 프로토콜 설계의 복잡성과 오류 처리 요구 사항이 늘어나는 등 여러 과제가 따를 수 있습니다. 그러나 보안과 효율성이 강화되는 이점이 이러한 과제를 상쇄하는 경우가 많습니다. 다중 에이전트 방식을 채택하면 데이터 보안 태세를 크게 개선하고 민감한 정보를 더 효과적으로 보호할 수 있습니다.
데이터 보안의 제로 트러스트 원칙
제로 트러스트 이해하기
제로 트러스트는 "절대 신뢰하지 않고, 항상 검증한다"는 원칙에 기반한 보안 모델입니다. 이 접근 방식은 위협이 네트워크 내부와 외부 모두에 존재할 수 있다고 가정합니다. 따라서 모든 액세스 요청은 엄격한 검증을 거쳐야 합니다. 제로 트러스트의 핵심 원칙은 다음과 같습니다.
| 원칙 | 설명 |
|---|---|
| 절대 신뢰하지 않고, 항상 검증 | 신뢰를 전제하지 않으며, 모든 액세스 요청은 여러 요소를 기준으로 검증되어야 합니다. |
| 최소 권한 액세스 | 작업에 필요한 특정 리소스에만 액세스를 허용하여 측면 이동을 최소화합니다. |
| 상황 기반 위험 평가 | 사용자 행동이나 기기 상태와 같은 상황 변수를 바탕으로 위험을 지속적으로 평가합니다. |
| 지속적인 모니터링 | 모든 트랜잭션을 실시간으로 모니터링하여 위험을 식별하고 액세스 정책을 동적으로 조정합니다. |
| 공용 IP 노출 제거 | 권한이 없는 사용자가 명시적인 허가 없이 서비스나 데이터를 발견하지 못하도록 하여 공격 표면을 최소화합니다. |
이러한 원칙은 민감한 정보를 다루는 환경에서 데이터 보안을 강화하는 데 특히 중요합니다.
프라이빗 RAG에 제로 트러스트 적용하기
Private RAG 시스템에 제로 트러스트를 적용하려면 데이터 검색 보안을 강화하는 여러 전략이 필요합니다. 다음은 효과적인 접근 방식들입니다.
- 명시적으로 검증: 액세스가 허용되기 전에 모든 사용자, 기기, 연결에 인증과 승인이 요구되어야 합니다.
- 최소 권한 적용: 필요한 대상에 필요한 기간에만 액세스를 제한하고, 그 이상은 허용하지 않습니다.
- 침해를 전제: 침해는 불가피하며 피해를 억제하는 것이 핵심이라는 전제로 환경을 설계합니다.
- 다단계 인증(MFA) 배포: 견고한 MFA 요구 사항을 구현하여 민감한 시스템과 데이터에 접근하기 전에 모든 연결을 검증합니다.
- 지속적인 모니터링: 네트워크 활동을 실시간으로 파악하는 것을 우선시하십시오. 신뢰는 한 번 내리는 결정이 아닙니다.
제로 트러스트 아키텍처는 Private RAG 시스템에서 데이터 검색과 관련된 과제를 직접 해결합니다. 모든 데이터 검색 요청이 인증 및 승인을 받도록 요구하여 무단 액세스 위험에 직접 대응합니다. 또한 전송 중인 모든 데이터를 암호화하여 검색 과정의 보안을 강화합니다. 동적 액세스 제어는 상황 요소에 따라 권한을 조정하여 데이터 검색 보안을 개선합니다.
이러한 제로 트러스트 원칙을 채택하면 데이터 보안 태세를 크게 강화할 수 있습니다. 이 접근 방식은 민감한 정보를 보호할 뿐만 아니라, 데이터 주권과 보안 분야에서 앞으로 직면할 과제에 대비하도록 조직을 준비시킵니다.
결론
오늘날의 디지털 환경에서는 데이터 주권과 보안 사이의 간극을 메우는 것이 필수적입니다. 데이터가 어디에 저장되어 있는지에만 집중하는 것으로는 데이터의 안전이 보장되지 않는다는 점을 인식해야 합니다. 지식 베이스 중독 공격에 대응하든, 세분화된 권한 모델을 관리하든, 다중 에이전트 프레임워크를 설계하든, 보안은 자체 호스팅 인프라를 맹목적으로 신뢰하기보다 지속적으로 검증해야 합니다. 이러한 아키텍처에 대한 종합적인 분석과 권한 인식 검색에 관한 실질적인 가이드를 원하신다면 Private RAG Security: Authorization-Aware Data Retrieval 에피소드 전체를 꼭 들어 보시기 바랍니다. 다음은 고려해 볼 만한 핵심 요약입니다:
- 규제 프레임워크는 AI 시스템에서 데이터 주권과 보안을 보장하는 데 중요한 역할을 합니다.
- 특히 금융 및 엔터프라이즈 워크플로에서 등장하는 새로운 기술은 신중한 관리가 필요한 고유한 과제를 안고 있습니다.
- 민감한 정보를 보호하려면 혁신과 보안의 균형을 맞추는 것이 무엇보다 중요합니다.
데이터 보안 태세를 강화하려면 성공적인 조직에서 얻은 다음 교훈을 참고하시기 바랍니다.
| 교훈 | 설명 |
|---|---|
| 관할권 통제 | 데이터가 저장되는 위치와 해당 데이터에 접근할 수 있는 사용자를 통제하십시오. |
| 견고한 공급업체 관리 | 데이터 주권 관련 법규를 준수할 수 있도록 공급업체를 효과적으로 관리하십시오. |
| 비즈니스 전략에 통합 | 데이터 주권을 전반적인 비즈니스 전략의 일부로 다루십시오. |
이러한 전략을 실행하면 민감한 데이터를 더 잘 보호하고 데이터 주권과 보안의 복잡성을 효과적으로 헤쳐 나갈 수 있습니다. 🌐🔒
자주 묻는 질문
Private RAG란 무엇입니까?
Private RAG는 Private Retrieval-Augmented Generation의 약어입니다. 데이터 전환 과정에서 권한을 효과적으로 관리하여 데이터 보안을 강화하고, 민감한 정보가 보호된 상태로 유지되도록 합니다.
Private RAG는 어떻게 데이터 보안을 보장합니까?
Private RAG는 문서 수집 시점에 전체 권한 모델을 확보합니다. 이 과정에서 접근 제어가 유지되며, 민감한 정보에 대한 무단 접근이 차단됩니다.
RAG 시스템을 자체 호스팅할 때의 위험은 무엇입니까?
RAG 시스템을 자체 호스팅하면 잘못된 구성, 부적절한 보안 관행, 내부자 위협으로 이어질 수 있습니다. 이러한 위험은 민감한 데이터가 침해에 노출되는 결과를 초래할 수 있습니다.
권한 관리가 중요한 이유는 무엇입니까?
효과적인 권한 관리는 민감한 데이터에 대한 무단 접근을 방지합니다. 승인된 사용자만 정보를 조회하거나 수정할 수 있도록 하여 데이터 노출 위험을 줄입니다.
Zero Trust란 무엇입니까?
Zero Trust는 모든 접근 요청에 대해 엄격한 검증을 요구하는 보안 모델입니다. 위협이 네트워크 내부와 외부 모두에 존재할 수 있다고 전제합니다.
조직에서 Zero Trust를 어떻게 구현할 수 있습니까?
Zero Trust를 구현하려면 모든 사용자와 디바이스를 검증하고, 최소 권한 액세스를 적용하며, 네트워크 활동을 지속적으로 모니터링해야 합니다. 이 접근 방식은 데이터 보안을 크게 강화합니다.
멀티 에이전트 시스템의 이점은 무엇입니까?
멀티 에이전트 시스템은 여러 에이전트에 작업을 분산하여 단일 장애 지점의 위험을 줄입니다. 또한 정확도 향상, 투명성 증대, 비용 관리 개선을 제공합니다.
Private RAG는 데이터 주권을 어떻게 다룹니까?
Private RAG는 데이터가 저장되는 위치와 접근 권한을 관리하여 데이터 주권 법규를 준수하도록 합니다. 이러한 접근 방식은 조직이 규제상의 과제를 효과적으로 해결하는 데 도움이 됩니다.
🎧 이 에피소드 듣기
Private RAG Security에 대한 실용적인 설명이 필요하신가요? 이 에피소드는 해당 주제를 명확한 언어로 풀어내고, Microsoft 365, Azure, Power Platform, 보안, AI, 그리고 현대적인 업무 환경에서 왜 중요한지 보여 줍니다.
다음과 같은 목적이 있다면 이 에피소드를 들어 보십시오:
- Private RAG Security의 핵심 개념 이해하기
- Microsoft 기술 생태계에서 이것이 어떤 위치에 있는지 살펴보기
- 조직에 실질적인 가치를 줄 수 있는 영역 알아보기
다음 관련 M365 FM 에피소드도 함께 들어보세요:
- 독점 엔터프라이즈 데이터를 위한 안전한 AI, Private LoRA 활용법
- SharePoint와 n8n으로 Private RAG 구축하는 방법
- Dataverse 보안 쉽게 이해하기
- 데이터에서 지능형 에이전트까지: Microsoft AI Foundry로 신뢰할 수 있는 엔터프라이즈 AI 구축 (Shubhangi Goyal [MVP] 출연)
- Microsoft Graph Data Connect 쉽게 이해하기
M365 FM에서 실무 중심의 Microsoft 이야기를 더 만나보세요.
최종 검토: 2026년 7월.
이런 분들께 권합니다
이 에피소드는 구현, 운영 또는 거버넌스 결정을 내리기 전에 실질적인 기반 지식이 필요한 Microsoft 관리자, 아키텍트, 개발자, 보안 전문가 및 비즈니스 리더를 위한 내용입니다.
🎧 함께 들으면 좋은 콘텐츠
- Microsoft Security Copilot — 이 주제를 확장하기 위해 바로 이어서 보면 좋은 콘텐츠입니다.
- Microsoft Defender for Endpoint — 이 주제를 확장하기 위해 바로 이어서 보면 좋은 콘텐츠입니다.
- Microsoft Defender for Identity — 이 주제를 확장하기 위해 바로 이어서 보면 좋은 콘텐츠입니다.
🎧 함께 들으면 좋은 콘텐츠
- Microsoft 365 거버넌스 운영 모델
지속 가능한 소유권과 통제 방법을 알아봅니다.
- AI 에이전트 쉽게 이해하기
책임 있는 AI의 기초를 살펴봅니다.
- Microsoft Purview 쉽게 이해하기
데이터 거버넌스와 보호를 이해합니다.