 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Pourquoi les serveurs de rebond traditionnels deviennent obsolètes
Par Mirko Peters ·
Bienvenue sur le blog ! Si vous avez déjà géré une infrastructure dans le cloud, vous connaissez sans doute le rituel traditionnel de la mise en place d’un jump box, ou bas…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
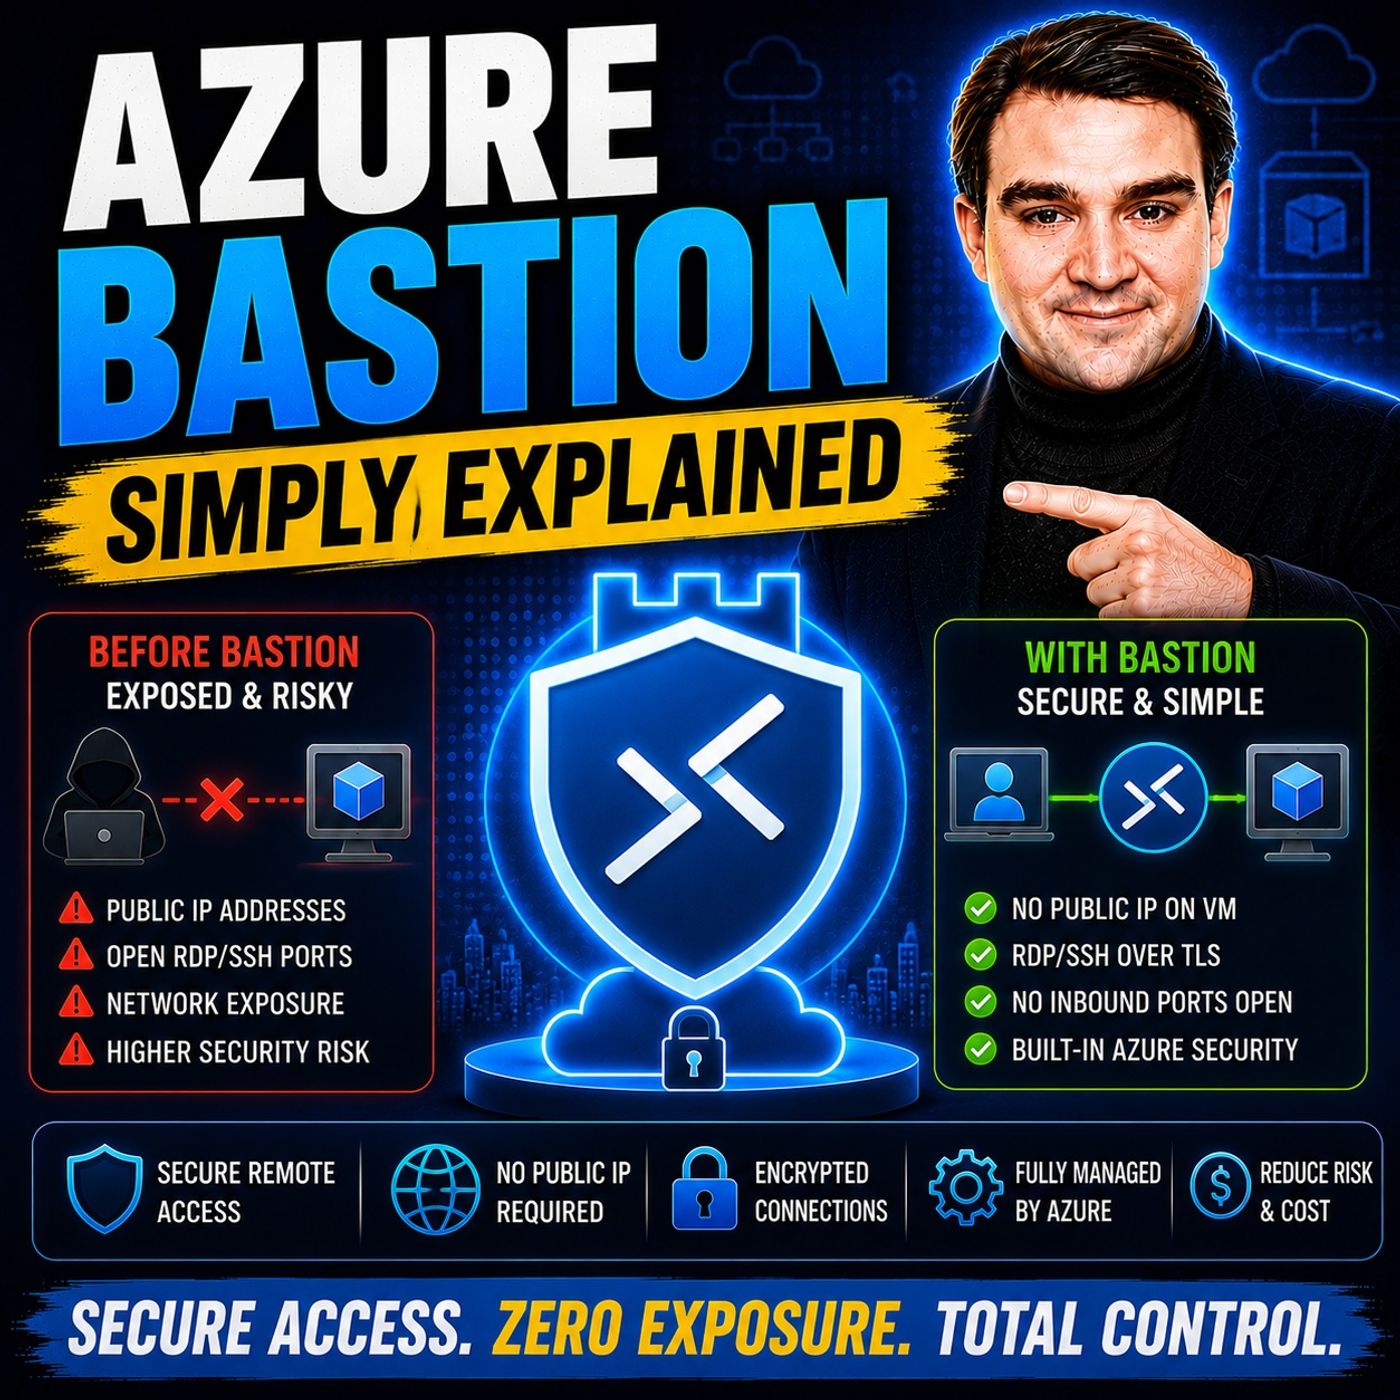
Bienvenue sur le blog ! Si vous avez déjà administré une infrastructure dans le cloud, vous connaissez sans aucun doute le rituel hérité de la mise en place d’un serveur de rebond, ou hôte bastion. Pendant des décennies, ces machines virtuelles ont servi de gardiens de nos réseaux internes, constituant l’unique point de passage entre l’internet ouvert et notre infrastructure dorsale sensible. Mais à mesure que les cybermenaces gagnent en sophistication, conserver ces chemins d’administration traditionnels devient une responsabilité majeure. Dans cet article complet, nous allons analyser en détail pourquoi les serveurs de rebond hérités deviennent rapidement obsolètes, les failles de sécurité inhérentes aux architectures classiques et la manière dont des solutions PaaS modernes comme Azure Bastion transforment fondamentalement l’accès d’administration.
Si vous souhaitez approfondir ce sujet et obtenir une présentation pratique et concise du fonctionnement de cette technologie en conditions réelles, n’hésitez pas à écouter l’épisode de podcast associé : Azure Bastion - Simply Explained.
Examinons maintenant l’évolution de la sécurité des accès au cloud, décortiquons le fonctionnement des alternatives PaaS modernes et voyons de près pourquoi abandonner les serveurs de rebond traditionnels n’est plus simplement une recommandation, mais une nécessité absolue.
L’évolution et les risques des serveurs de rebond hérités
Pour comprendre pourquoi les serveurs de rebond traditionnels perdent leur attrait, il faut d’abord savoir ce qu’ils sont et pourquoi ils ont été créés. Historiquement, les administrateurs avaient besoin d’un moyen de gérer des machines virtuelles fonctionnant dans des réseaux privés sans exposer directement chaque machine à l’internet public. La solution était le serveur de rebond : une machine virtuelle dédiée et durcie, placée à la périphérie du réseau et dotée d’une adresse IP publique. Les administrateurs se connectaient à ce serveur via le protocole RDP (Remote Desktop Protocol) ou SSH (Secure Shell), s’authentifiaient, puis rebondissaient vers les autres machines virtuelles internes.
Si ce modèle fonctionnait assez bien à l’époque des datacenters, il présente de sérieuses failles de sécurité lorsqu’on le transpose sans réflexion dans le cloud. Le premier problème, et le plus important, est celui de la surface d’attaque. Toute ressource disposant d’une adresse IP publique est immédiatement visible des botnets automatisés et des acteurs malveillants qui scrutent les ports 24 heures sur 24, 7 jours sur 7. Si le port RDP (3389) ou le port SSH (22) de votre serveur de rebond reste ouvert à l’internet public, même limité par des groupes de sécurité réseau, vous invitez les attaques par force brute, les tentatives d’exploitation de failles zero-day et le bourrage d’identifiants.
Par ailleurs, les serveurs de rebond traditionnels exigent une charge d’administration constante. Qui applique les correctifs du système d’exploitation du serveur de rebond ? Qui renouvelle les identifiants administrateur ? Qui audite les journaux de connexion pour s’assurer qu’un serveur de rebond compromis ne sert pas de tremplin à des déplacements latéraux dans votre réseau virtuel ? Dans de nombreuses organisations, ces serveurs deviennent des animaux de compagnie oubliés plutôt que du bétail géré, accumulant au fil du temps dette technique et vulnérabilités. Lorsqu’on combine le risque lié à l’exposition d’adresses IP publiques, la fuite d’identifiants et le poids opérationnel de la maintenance d’un système d’exploitation supplémentaire, il devient évident que les serveurs de rebond traditionnels sont une espèce en voie de disparition.
Présentation d’Azure Bastion
Entrez dans la scène Azure Bastion : une offre PaaS (Platform-as-a-Service) entièrement managée de Microsoft qui repense complètement la manière dont les administrateurs cloud se connectent à leurs machines virtuelles. Au lieu de provisionner une machine virtuelle IaaS, de lui attribuer une adresse IP publique, de gérer son système d’exploitation et de se soucier des règles de pare-feu, Azure Bastion fait disparaître toute cette complexité.
Azure Bastion se déploie directement dans votre réseau virtuel (VNet), au sein d’un sous-réseau dédié et réservé nommé AzureBastionSubnet. Il assure nativement la connectivité RDP et SSH sécurisée vers vos machines virtuelles via le portail Azure, le tout sur TLS (Transport Layer Security) via le port 443. Cela signifie que vos machines virtuelles de destination n’ont besoin d’aucune adresse IP publique. Elles peuvent vivre dans un isolement total vis-à-vis de l’internet public, tout en permettant aux administrateurs autorisés de les gérer d’un simple clic depuis un navigateur web.
Principales fonctionnalités d’Azure Bastion
Azure Bastion offre une puissance remarquable en matière d’architecture de sécurité cloud moderne. Voici les fonctionnalités essentielles qui en font une véritable révolution :
- Accès depuis le navigateur : Ouvrez des sessions RDP et SSH entièrement interactives directement dans votre navigateur web, via le portail Azure, sans avoir besoin d’un logiciel client local ni de configurations VPN complexes.
- Connectivité indépendante de la plateforme : Que votre équipe d’administration utilise Windows, macOS ou Linux, Azure Bastion fonctionne de manière transparente sur tous les systèmes d’exploitation clients, sans dépendance supplémentaire.
- Contrôle d’accès basé sur l’identité : Azure Bastion s’intègre étroitement à Azure Active Directory (Microsoft Entra ID) pour appliquer le contrôle d’accès en fonction du rôle (RBAC) et les stratégies d’accès conditionnel, garantissant que seules les identités vérifiées peuvent initier une session.
- Aucune charge de gestion des machines virtuelles : Bastion étant un service PaaS entièrement managé, Microsoft prend en charge l’infrastructure sous-jacente, la haute disponibilité et l’application des correctifs du système d’exploitation. Votre équipe n’a plus jamais à appliquer de correctifs sur un serveur de rebond.
- Supervision et audit intégrés : L’intégration native à Azure Monitor permet aux équipes de sécurité de suivre les journaux de connexion, les données de diagnostic et les schémas d’accès afin de maintenir des standards de conformité stricts.
En supprimant l’exigence d’adresse IP publique sur vos charges de travail cibles, Azure Bastion réduit considérablement la surface d’attaque de votre organisation et élimine les vulnérabilités qui affectent les architectures de serveurs de rebond traditionnelles.
Fonctionnement d’Azure Bastion
Comprendre l’architecture sous-jacente d’Azure Bastion permet de mesurer pourquoi il est bien plus sûr qu’une machine virtuelle IaaS standard utilisée comme proxy. Lorsqu’un administrateur demande une connexion à une machine virtuelle cible via le portail Azure, Azure Bastion orchestre un tunnel de gestion sécurisé.
La connexion transite par HTTPS (port 443) depuis le navigateur de l’administrateur vers l’adresse IP publique d’Azure Bastion. De là, le service Bastion communique de manière sécurisée au sein du réseau virtuel avec la machine virtuelle cible, en utilisant des adresses IP privées. La machine virtuelle cible ne voit jamais le trafic provenant d’Internet ; elle ne voit que le trafic interne issu du sous-réseau Azure Bastion.
Cette architecture assure une séparation claire des responsabilités et isole vos ressources internes des outils de scan externes. Comme la communication repose sur le chiffrement TLS et s’appuie sur Azure Active Directory pour une authentification robuste, elle répond aux exigences strictes des environnements d’entreprise modernes.
Avantages d’Azure Bastion
Remplacer les serveurs de rebond traditionnels par Azure Bastion rapporte des bénéfices considérables en matière de sécurité, d’exploitation et de coûts. Examinons les principaux avantages.
Avant tout, il s’agit d’une sécurité renforcée et d’une surface d’attaque réduite. En supprimant les adresses IP publiques de vos machines virtuelles, vous rendez instantanément invisibles les acteurs malveillants externes. Ils ne peuvent ni scanner vos VM, ni tenter des attaques par force brute sur RDP, ni exploiter des services réseau non corrigés, car ces ports ne sont tout simplement pas exposés à Internet.
Deuxièmement, on observe une simplification de la gestion et une réduction de la charge opérationnelle. Les serveurs de rebond traditionnels exigent une maintenance continue : application des correctifs du système d’exploitation, mise à jour des agents antimalware, gestion des comptes utilisateurs locaux et dépannage du routage réseau. Avec Azure Bastion, Microsoft gère intégralement le plan de service. Vos ingénieurs ne consacrent aucun temps à la maintenance de l’hôte Bastion lui-même et 100 % de leur temps aux livrables métier essentiels.
Troisièmement, Azure Bastion permet une conformité rentable. Dans les secteurs réglementés, comme la santé, la finance et le secteur public, les référentiels de conformité imposent souvent une isolation réseau stricte et le chiffrement des données en transit. Azure Bastion fournit des tunnels TLS chiffrés d’emblée et prend en charge des exigences d’audit rigoureuses, aidant les organisations à passer les audits de conformité sans scripts de serveurs de rebond fragiles et développés sur mesure.
Déployer Azure Bastion
Le déploiement d’Azure Bastion est simple, mais il impose le respect de prérequis structurels précis dans votre environnement Azure. Avant de commencer, assurez-vous de disposer des éléments suivants :
- Un abonnement Azure actif comprenant des réseaux virtuels existants et des machines virtuelles cibles.
- Un sous-réseau dédié au sein du réseau virtuel cible, nommé exactement AzureBastionSubnet, avec un masque réseau recommandé d’au moins /26 pour accompagner la montée en charge du service.
- Une adresse IP publique de SKU Standard, allouée spécifiquement à la ressource Bastion.
- Autorisations appropriées (par exemple le rôle Contributeur) sur le réseau virtuel et le groupe de ressources.
Une fois vos prérequis vérifiés, vous pouvez déployer Azure Bastion via le portail Azure, l’interface de ligne de commande Azure ou des outils d’infrastructure as code comme Bicep et Terraform. Pour les configurations standard, le déploiement prend généralement environ 10 minutes, tandis que les nouvelles options de SKU Developer peuvent être opérationnelles en quelques secondes.
Parmi les écueils courants lors du déploiement figurent l’oubli de nommer le sous-réseau AzureBastionSubnet ou la tentative de déplacer un réseau virtuel contenant une instance Bastion active vers un autre groupe de ressources sans avoir préalablement supprimé la ressource Bastion. Garder ces contraintes à l’esprit garantit un déploiement fluide, sans erreur.
Inconvénients d’Azure Bastion
Azure Bastion est un service remarquable, mais aucune architecture cloud n’est exempte de compromis. Pour prendre une décision éclairée pour votre organisation, il est important de reconnaître ses limites actuelles :
- Limites liées aux protocoles : Azure Bastion prend nativement en charge RDP et SSH. Si vos processus d’administration reposent sur d’autres protocoles de gestion, vous devrez envisager des solutions complémentaires.
- Prise en charge d’IPv6 : Azure Bastion est actuellement limité aux environnements IPv4, ce qui peut constituer un obstacle pour les organisations qui migrent résolument vers des topologies réseau exclusivement IPv6.
- Azure Virtual Desktop (AVD) : Bastion ne s’intègre pas directement aux charges de travail AVD, ce qui crée parfois de la confusion chez les administrateurs qui attendent un proxy de bureau universel.
- Contraintes de transfert de fichiers : Les transferts de fichiers via le portail du navigateur peuvent sembler limités par rapport au mappage de lecteurs natif côté client, et nécessitent parfois des outils en ligne de commande pour déplacer de gros fichiers.
Considérations de coût : Azure Bastion entraîne des frais horaires de base, auxquels s’ajoutent les frais de transfert de données. Pour de vastes parcs d’entreprise répartis sur plusieurs régions, les coûts peuvent rapidement s’accumuler si les instances sont surdimensionnées.
Mettre en balance ces limites avec les contraintes techniques et financières propres à votre organisation vous aidera à déterminer le SKU et la stratégie de déploiement optimaux.
Questions fréquentes
Qu’est-ce qu’Azure Bastion ?
Azure Bastion est un service PaaS entièrement géré qui offre une connectivité RDP et SSH sécurisée et fluide vers vos machines virtuelles Azure, directement depuis le portail Azure via SSL (TLS sur le port 443), sans nécessiter d’adresses IP publiques sur ces machines virtuelles.
Comment Azure Bastion renforce-t-il la sécurité ?
En supprimant les adresses IP publiques de vos machines virtuelles, Azure Bastion élimine toute exposition directe à Internet et réduit considérablement votre surface d’attaque, tout en bloquant net les attaques automatisées par force brute.
Ai-je besoin d’un logiciel côté client pour utiliser Azure Bastion ?
Non ! L’un des principaux avantages d’Azure Bastion est que la connexion s’effectue entièrement dans votre navigateur web. Vous n’avez pas besoin d’installer de clients RDP locaux, de clés SSH, ni de configurer des tunnels VPN complexes sur votre poste de travail.
Azure Bastion est-il coûteux ?
Azure Bastion entraîne des frais horaires qui dépendent du SKU sélectionné et du nombre d’instances. Cependant, si l’on tient compte de la réduction des coûts de gestion des correctifs, de la suppression des frais liés aux adresses IP publiques et de la prévention de failles de sécurité catastrophiques, il représente une valeur à long terme considérable.
Puis-je intégrer Azure Bastion à Microsoft Entra ID ?
Oui, Azure Bastion s’intègre nativement à Microsoft Entra ID (anciennement Azure Active Directory), ce qui vous permet d’imposer des contrôles d’identité modernes, comme l’authentification multifacteur (MFA) et les stratégies d’accès conditionnel, avant d’accorder un accès administrateur.
Conclusion
L’ère du serveur de rebond traditionnel touche officiellement à sa fin. À mesure que les environnements cloud gagnent en envergure et que les acteurs malveillants gagnent en audace, s’appuyer sur des machines virtuelles exposées publiquement pour protéger votre infrastructure interne est un pari inutilement risqué. Des solutions PaaS modernes comme Azure Bastion offrent une alternative sécurisée, évolutive et légère sur le plan opérationnel, qui protège vos charges de travail, simplifie la gestion et s’inscrit dans les principes modernes de sécurité zero trust.
Pour écouter une discussion pratique et en direct qui décortique cette technologie et explique sa place dans votre stratégie cloud Microsoft plus large, ne manquez pas l’épisode de podcast associé : Azure Bastion - Simply Explained.
Sécuriser votre infrastructure cloud ne doit pas devenir un cauchemar administratif. En adoptant des outils d’accès managés, vous protégez vos données, renforcez les moyens de vos équipes d’ingénierie et bâtissez des fondations résilientes pour l’avenir. N’oubliez pas : un environnement sécurisé est un environnement productif ! 🚀
🎧 Écoutez cet épisode
Vous souhaitez une explication concrète d’Azure Bastion ? Cet épisode présente le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l’IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés d’Azure Bastion
- Voir comment il s’intègre dans l’écosystème technologique Microsoft plus large
- Découvrir où il peut apporter une réelle valeur à votre organisation
Retrouvez d’autres échanges pratiques sur Microsoft sur M365 FM.
Dernière révision : juillet 2026.
À qui s’adresse cet épisode
Cet épisode s’adresse aux administrateurs Azure, aux architectes, aux développeurs et aux responsables informatiques qui ont besoin d’une base pratique avant de concevoir, de gouverner ou d’exploiter ce service.
🎧 Écoutez également
- Azure Private Link — Une prochaine étape pratique pour approfondir ce sujet.
- Azure Network Security Groups — Une prochaine étape pratique pour approfondir ce sujet.
- Azure Virtual Network — Une prochaine étape pratique pour approfondir ce sujet.