 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dlaczego tradycyjne serwery skoku tracą na znaczeniu
By Mirko Peters ·
Witamy ponownie na blogu! Jeśli kiedykolwiek zarządzałeś infrastrukturą w chmurze, z pewnością znasz przestarzały rytuał konfigurowania jump boxa, czyli bas…
Automatically translated with AI from the original post. Read the English original
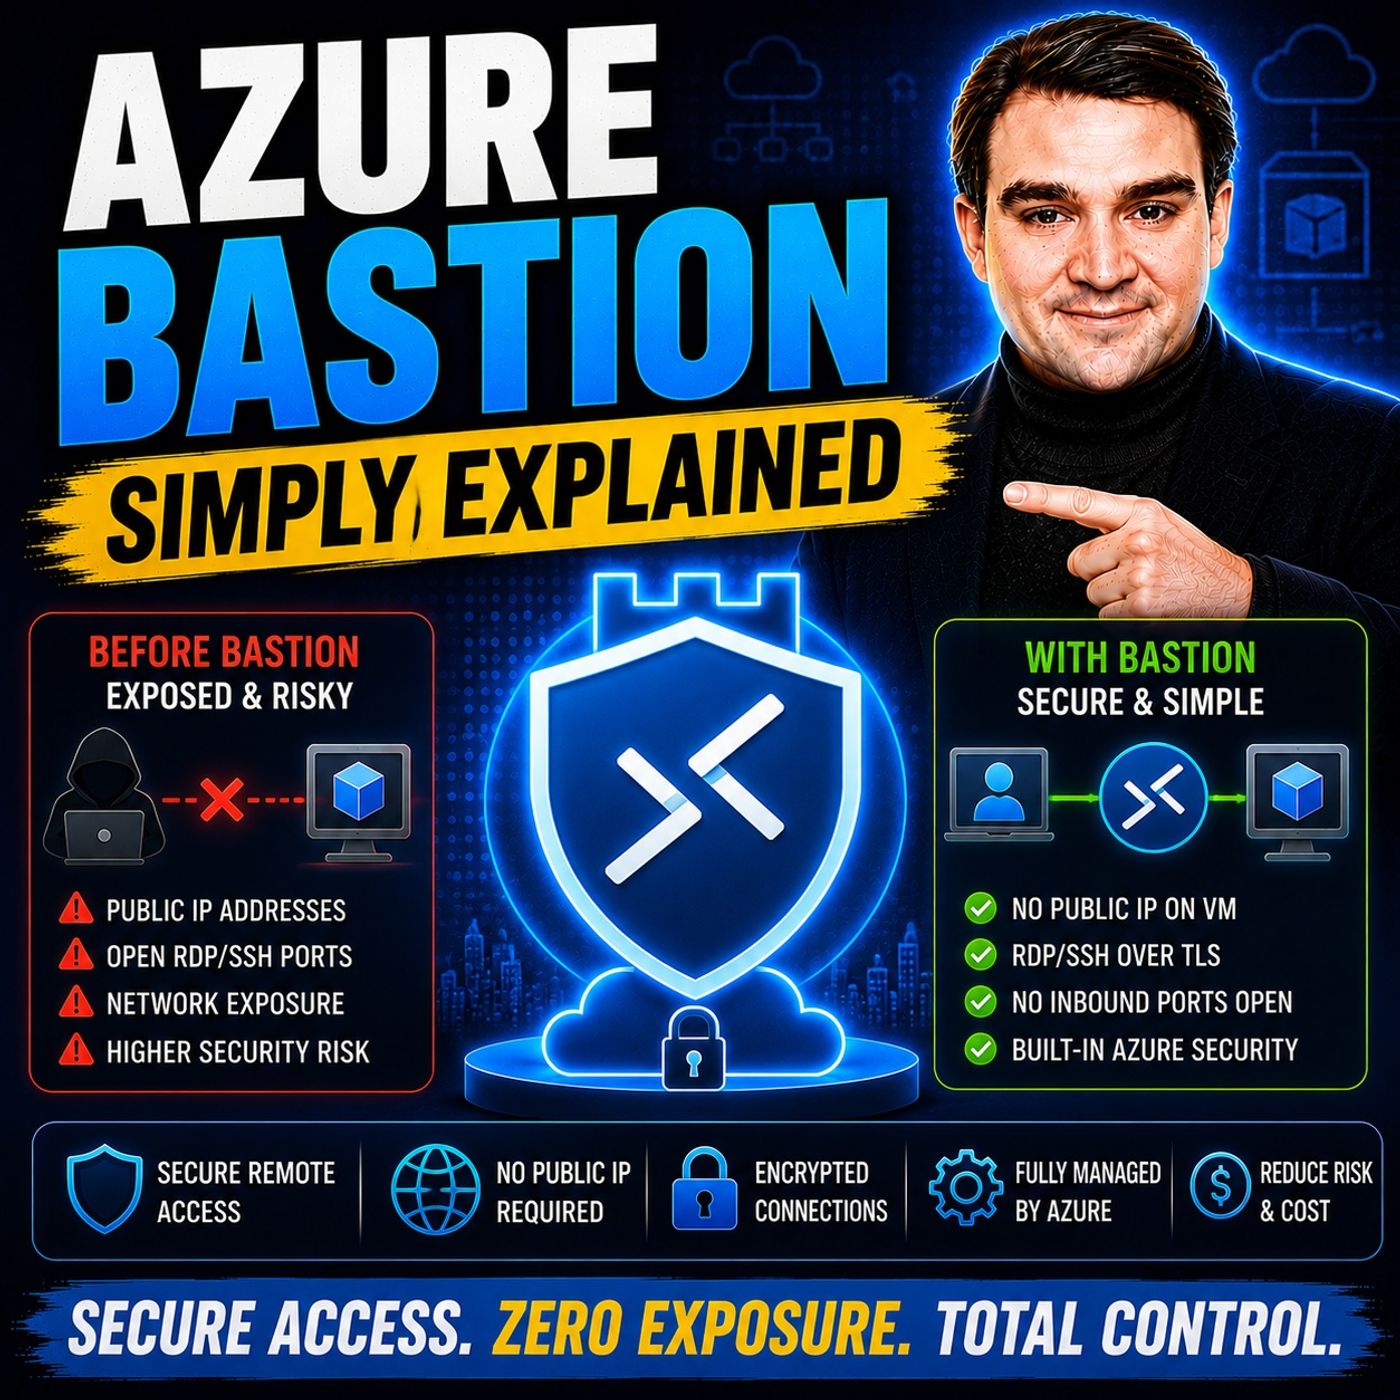
Witamy ponownie na blogu! Jeśli kiedykolwiek zarządzałeś infrastrukturą w chmurze, z pewnością znasz dawny rytuał konfigurowania serwera skoku, czyli jump boxa lub bastion hosta. Przez dziesięciolecia te maszyny wirtualne pełniły rolę strażników naszych wewnętrznych sieci, stanowiąc jedyny punkt przejściowy między otwartym internetem a wrażliwą infrastrukturą zaplecza. Jednak wraz z coraz bardziej wyrafinowanymi zagrożeniami cyberbezpieczeństwa utrzymywanie tradycyjnych ścieżek administracyjnych staje się ogromnym obciążeniem. W tym obszernym wpisie szczegółowo omówimy, dlaczego przestarzałe serwery skoku szybko tracą na znaczeniu, jakie wady bezpieczeństwa są nieodłączne dla architektur z dawnych lat oraz jak nowoczesne rozwiązania PaaS, takie jak Azure Bastion, zasadniczo zmieniają sposób administracyjnego dostępu.
Jeśli chcesz zgłębić ten temat i poznać praktyczne, zwięzłe omówienie działania tej technologii w realnym środowisku, koniecznie posłuchaj powiązanego odcinka podcastu: Azure Bastion - Simply Explained.
Przyjrzyjmy się teraz ewolucji bezpieczeństwa dostępu do chmury, poznajmy mechanikę nowoczesnych alternatyw PaaS i przyjrzyjmy się bliżej, dlaczego odejście od tradycyjnych jump boxów nie jest już tylko zaleceniem, lecz absolutną koniecznością.
Ewolucja i zagrożenia związane z dawnymi serwerami skoku
Aby zrozumieć, dlaczego tradycyjne serwery skoku tracą popularność, musimy najpierw sprawdzić, czym naprawdę są i dlaczego w ogóle powstały. Historycznie administratorzy potrzebowali sposobu na zarządzanie maszynami wirtualnymi działającymi w prywatnych sieciach bez udostępniania każdej z nich bezpośrednio w internecie publicznym. Rozwiązaniem był jump box: utwardzona, dedykowana maszyna wirtualna umieszczona na brzegu sieci, wyposażona w publiczny adres IP. Administratorzy łączyli się z tym serwerem za pomocą protokołu Remote Desktop Protocol (RDP) lub Secure Shell (SSH), uwierzytelniali się, a następnie przechodzili do innych wewnętrznych maszyn wirtualnych.
Choć ten model dobrze sprawdzał się w erze centrów danych, po bezrefleksyjnym przeniesieniu do chmury niesie poważne luki w zabezpieczeniach. Przede wszystkim jest to problem powierzchni ataku. Każdy zasób posiadający publiczny adres IP w internecie jest natychmiast widoczny dla zautomatyzowanych botnetów i złośliwych podmiotów skanujących porty przez całą dobę, siedem dni w tygodniu. Jeśli port RDP (3389) lub SSH (22) serwera skoku pozostaje otwarty dla publicznego internetu – nawet gdy ograniczają go grupy zabezpieczeń sieci (Network Security Groups) – zapraszasz ataki brute-force, próby wykorzystania luk typu zero-day oraz credential stuffing.
Ponadto tradycyjne serwery skoku wymagają stałego nakładu pracy administracyjnej. Kto instaluje poprawki systemu operacyjnego na serwerze skoku? Kto rotuje dane uwierzytelniające administratora? Kto audytuje dzienniki połączeń, aby upewnić się, że przejęty serwer skoku nie stał się punktem wypadowym do ruchu bocznego w Twojej sieci wirtualnej? W wielu organizacjach jump boxy stają się zapomnianymi pupilami zamiast zarządzanych „zwierząt stadnych”, z czasem gromadząc dług techniczny i luki bezpieczeństwa. Gdy połączymy ryzyko wynikające z publicznej ekspozycji adresu IP, wycieku danych uwierzytelniających oraz duże obciążenie operacyjne związane z utrzymaniem kolejnego systemu operacyjnego, staje się jasne, dlaczego tradycyjne serwery skoku są gatunkiem skazanym na wymarcie.
Przegląd Azure Bastion
Oto Azure Bastion: w pełni zarządzana usługa typu Platform-as-a-Service (PaaS) od firmy Microsoft, która całkowicie zmienia sposób, w jaki administratorzy chmury łączą się ze swoimi maszynami wirtualnymi. Zamiast udostępniać maszynę wirtualną IaaS, przypisywać jej publiczny adres IP, zarządzać jej systemem operacyjnym i martwić się regułami zapory, Azure Bastion eliminuje całą tę złożoność.
Azure Bastion jest wdrażany bezpośrednio w sieci wirtualnej (VNet) w dedykowanej, zarezerwowanej podsieci o nazwie AzureBastionSubnet. Obsługuje bezpieczną łączność RDP i SSH z maszynami wirtualnymi natywnie za pośrednictwem portalu Azure, całość przez protokół Transport Layer Security (TLS) na porcie 443. Oznacza to, że docelowe maszyny wirtualne nie wymagają żadnych publicznych adresów IP. Mogą funkcjonować w pełnej izolacji od publicznego internetu, a autoryzowani administratorzy nadal mogą nimi zarządzać jednym kliknięciem w przeglądarce internetowej.
Najważniejsze funkcje Azure Bastion
Azure Bastion to potężne narzędzie w nowoczesnej architekturze bezpieczeństwa chmury. Oto kluczowe funkcje, które sprawiają, że jest on prawdziwą zmianą reguł gry:
- Dostęp z poziomu przeglądarki: Nawiąż w pełni interaktywne sesje RDP i SSH bezpośrednio w przeglądarce internetowej, w Azure Portal. Nie trzeba instalować lokalnego oprogramowania klienckiego ani konfigurować złożonych sieci VPN.
- Łączność niezależna od platformy: Niezależnie od tego, czy zespół administracyjny korzysta z systemu Windows, macOS czy Linux, Azure Bastion działa bezproblemowo na wszystkich systemach klienckich, bez dodatkowych zależności.
- Kontrola dostępu oparta na tożsamości: Głęboka integracja z Azure Active Directory (Microsoft Entra ID) pozwala wymuszać kontrolę dostępu oparta na rolach (RBAC) oraz zasady dostępu warunkowego. Dzięki temu sesję może nawiązać wyłącznie zweryfikowana tożsamość.
- Zerowy narzut związany z zarządzaniem maszynami VM: Ponieważ Bastion jest w pełni zarządzaną usługą PaaS, Microsoft odpowiada za infrastrukturę, wysoką dostępność i aktualizacje systemu operacyjnego. Twój zespół nigdy więcej nie musi łatać serwera skoku.
- Zintegrowane monitorowanie i audyt: Natywna integracja z Azure Monitor pozwala zespołom bezpieczeństwa śledzić dzienniki połączeń, dane diagnostyczne i wzorce dostępu, co pomaga utrzymać rygorystyczne standardy zgodności.
Dzięki rezygnacji z wymogu publicznego adresu IP w obciążeniach docelowych Azure Bastion znacząco zmniejsza powierzchnię ataku organizacji i eliminuje podatności, które dotykają przestarzałe architektury serwerów skoku.
Jak działa Azure Bastion
Zrozumienie架构 bazowej architektury Azure Bastion pomaga wyjaśnić, dlaczego jest on znacznie bezpieczniejszy niż standardowa maszyna wirtualna IaaS działająca jako serwer pośredniczący. Gdy administrator żąda połączenia z docelową maszyną wirtualną za pośrednictwem Azure Portal, Azure Bastion nawiązuje bezpieczny tunel zarządzania.
Połączenie przebiega przez HTTPS (port 443) z przeglądarki administratora do publicznego adresu IP usługi Azure Bastion. Stamtąd usługa Bastion bezpiecznie komunikuje się w ramach sieci wirtualnej z docelową maszyną wirtualną, korzystając z prywatnych adresów IP. Docelowa maszyna wirtualna nigdy nie widzi ruchu pochodzącego z publicznego internetu; widzi wyłącznie ruch wewnętrzny z podsieci Azure Bastion.
Taka architektura zapewnia czytelny podział obowiązków i izoluje zasoby wewnętrzne od zewnętrznych narzędzi skanujących. Ponieważ komunikacja opiera się na szyfrowaniu TLS i wykorzystuje Azure Active Directory do solidnego uwierzytelniania, spełnia rygorystyczne wymagania bezpieczeństwa nowoczesnych środowisk przedsiębiorstw.
Korzyści z Azure Bastion
Przejście z przestarzałych serwerów skoku na Azure Bastion przynosi ogromne korzyści w obszarach bezpieczeństwa, operacji i finansów. Przyjrzyjmy się głównym zaletom.
Przede wszystkim jest to wzmocnione bezpieczeństwo i ograniczona powierzchnia ataku. Eliminując publiczne adresy IP maszyn wirtualnych, natychmiast pozbawiasz złośliwe podmioty zewnętrzne możliwości działania. Nie mogą one przeskanować portów Twoich maszyn wirtualnych, próbować ataków brute-force na logowanie RDP ani wykorzystać niezałatanych usług sieciowych, ponieważ te porty po prostu nie są wystawione do internetu.
Po drugie, jest to uproszczone zarządzanie i mniejszy narzut operacyjny. Tradycyjne serwery skoku wymagają ciągłej konserwacji: aktualizacji systemu operacyjnego, aktualizacji agentów ochrony przed złośliwym oprogramowaniem, zarządzania lokalnymi kontami użytkowników i rozwiązywania problemów z routingiem sieciowym. W przypadku Azure Bastion Microsoft w pełni zarządza warstwą usługi. Twoi inżynierowie nie tracą czasu na utrzymanie samego hosta Bastion, a cały swój czas poświęcają na kluczowe zadania biznesowe.
Po trzecie, Azure Bastion zapewnia opłacalną zgodność z wymogami. W branżach regulowanych, takich jak ochrona zdrowia, finanse czy administracja publiczna, ramy zgodności często nakazują ścisłą izolację sieci oraz szyfrowanie danych w tranzycie. Azure Bastion zapewnia szyfrowane tunele TLS od razu po wdrożeniu i wspiera rygorystyczne wymagania audytowe, pomagając organizacjom bez problemu przejść audyty zgodności, bez konieczności tworzenia kruchych, samodzielnie napisanych skryptów dla serwerów skoku.
Wdrażanie Azure Bastion
Wdrożenie Azure Bastion jest proste, ale wymaga spełnienia określonych wymogów strukturalnych w środowisku Azure. Zanim rozpoczniesz wdrożenie, upewnij się, że masz przygotowane następujące elementy:
- Aktywną subskrypcję Azure z istniejącymi sieciami wirtualnymi i docelowymi maszynami wirtualnymi.
- Dedykowaną podsieć w docelowej sieci VNet o nazwie dokładnie AzureBastionSubnet, z zalecaną maską sieci co najmniej /26, aby zapewnić miejsce na skalowanie usługi.
- Standardowy adres IP publicznym SKU przydzielony wyłącznie na potrzeby zasobu Bastion.
- Odpowiednie uprawnienia (np. rola Współautor) do sieci wirtualnej i grupy zasobów.
Po zweryfikowaniu wymagań wstępnych możesz wdrożyć usługę Azure Bastion za pomocą Azure Portal, interfejsu Azure CLI lub narzędzi infrastruktury jako kodu, takich jak Bicep i Terraform. W standardowych konfiguracjach wdrożenie zwykle trwa około 10 minut, natomiast nowsze opcje SKU Developer uruchamiają się w ciągu zaledwie kilku sekund.
Do typowych pułapek wdrożeniowych należą zapomnienie o nadaniu podsieci nazwy AzureBastionSubnet lub próba przeniesienia sieci wirtualnej zawierającej aktywne wystąpienie Bastion między grupami zasobów bez wcześniejszego usunięcia zasobu Bastion. Pamiętanie o tych ograniczeniach zapewnia płynne i bezbłędne wdrożenie.
Wady usługi Azure Bastion
Choć Azure Bastion to świetna usługa, żaden wzorzec architektury chmurowej nie jest pozbawiony kompromisów. Aby świadomie podjąć decyzję dla swojej organizacji, warto uwzględnić jej obecne ograniczenia:
- Ograniczenia protokołów: Azure Bastion natywnie obsługuje protokoły RDP i SSH. Jeśli Twoje procesy administracyjne opierają się na innych protokołach zarządzania, będziesz musiał poszukać uzupełniających rozwiązań.
- Obsługa IPv6: Obecnie Azure Bastion działa wyłącznie w środowiskach IPv4, co może stanowić przeszkodę dla organizacji intensywnie przechodzących na topologie sieciowe oparte wyłącznie na IPv6.
- Azure Virtual Desktop (AVD): Bastion nie integruje się bezpośrednio z obciążeniami AVD, co czasem wprowadza zamieszanie u administratorów oczekujących uniwersalnego proxy pulpitu.
- Ograniczenia transferu plików: Transfery plików przez portal przeglądarkowy mogą wydawać się ograniczone w porównaniu z natywnym mapowaniem dysków po stronie klienta, a przy przenoszeniu dużych plików czasem wymagają narzędzi wiersza poleceń.
Koszty: Azure Bastion generuje godzinowe opłaty bazowe oraz opłaty za transfer danych. W przypadku dużych przedsiębiorstwowych środowisk obejmujących wiele regionów koszty mogą szybko rosnąć, jeśli wystąpienia są nadmiernie przydzielone.
Zestawienie tych ograniczeń z konkretnymi wymaganiami technicznymi i finansowymi Twojej organizacji pomoże określić optymalne SKU i strategię wdrożenia.
Często zadawane pytania
Czym jest Azure Bastion?
Azure Bastion to w pełni zarządzana usługa PaaS, która zapewnia bezpieczne i bezproblemowe połączenia RDP i SSH z maszynami wirtualnymi platformy Azure bezpośrednio z poziomu Azure Portal, przez SSL (TLS, port 443), bez konieczności przypisywania tym maszynom publicznych adresów IP.
Jak Azure Bastion zwiększa bezpieczeństwo?
Dzięki usunięciu publicznych adresów IP z maszyn wirtualnych Azure Bastion eliminuje bezpośrednią ekspozycję na publiczny internet, znacznie zmniejszając powierzchnię ataku i skutecznie powstrzymując zautomatyzowane ataki brute-force.
Czy do korzystania z Azure Bastion potrzebne jest oprogramowanie po stronie klienta?
Nie! Jedną z największych zalet Azure Bastion jest to, że połączenie odbywa się w całości w przeglądarce internetowej. Nie trzeba instalować lokalnych klientów RDP, kluczy SSH ani konfigurować skomplikowanych tuneli VPN na lokalnej stacji roboczej.
Czy Azure Bastion jest drogi?
Azure Bastion generuje godzinowe opłaty zależne od wybranego SKU i liczby wystąpień. Jednak uwzględniając niższe koszty pracy związane z zarządzaniem poprawkami, brak opłat za publiczne adresy IP oraz zapobieganie katastrofalnym naruszeniom bezpieczeństwa, stanowi on ogromną wartość w dłuższej perspektywie.
Czy mogę zintegrować Azure Bastion z Microsoft Entra ID?
Tak, Azure Bastion natywnie integruje się z Microsoft Entra ID (dawniej Azure Active Directory), co pozwala wymuszać nowoczesne kontrole tożsamości, takie jak uwierzytelnianie wieloskładnikowe (MFA) i zasady dostępu warunkowego, zanim zostanie przyznany dostęp administracyjny.
Podsumowanie
Era przestarzałych serwerów skoku dobiega oficjalnie końca. Wraz ze wzrostem skali środowisk chmurowych i coraz odważniejszymi działaniami podmiotów zagrażających, poleganie na maszynach wirtualnych dostępnych publicznie do ochrony wewnętrznej infrastruktury jest zbędnym hazardem. Nowoczesne rozwiązania PaaS, takie jak Azure Bastion, zapewniają bezpieczną, skalowalną i lekką operacyjnie alternatywę, która chroni obciążenia, upraszcza zarządzanie i jest zgodna z nowoczesnymi zasadami bezpieczeństwa zero trust.
Aby posłuchać na żywo praktycznej dyskusji o tej technologii i o tym, jak wpisuje się ona w szerszą strategię chmury Microsoft, koniecznie posłuchaj towarzyszącego odcinka podcastu: Azure Bastion - Simply Explained.
Zabezpieczenie infrastruktury chmurowej nie musi być administracyjnym koszmarem. Dzięki zarządzanym narzędziom dostępu chronisz dane, dajesz zespołom inżynierskim większe możliwości i budujesz odporny fundament na przyszłość. Pamiętaj, bezpieczne środowisko to produktywne środowisko! 🚀
🎧 Posłuchaj tego odcinka
Szukasz praktycznego wyjaśnienia, czym jest Azure Bastion? Ten odcinek omawia temat prostym językiem i pokazuje, dlaczego ma znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe pojęcia związane z Azure Bastion
- Zobaczyć, jak usługa wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może przynieść praktyczną wartość dla Twojej organizacji
Odkryj więcej praktycznych rozmów o technologiach Microsoft w serwisie M365 FM.
Ostatnia weryfikacja: lipiec 2026.
Dla kogo jest ten odcinek
Odcinek jest przeznaczony dla administratorów Azure, architektów, deweloperów i liderów IT, którzy potrzebują praktycznych podstaw przed projektowaniem, zarządzaniem lub eksploatacją tej usługi.
🎧 Warto też posłuchać
- Azure Private Link — praktyczny kolejny krok w rozwijaniu tego tematu.
- Azure Network Security Groups — praktyczny kolejny krok w rozwijaniu tego tematu.
- Azure Virtual Network — praktyczny kolejny krok w rozwijaniu tego tematu.