 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Microsoft 365の防御を回避する手口:AIを活用したフィッシングの進化
By Mirko Peters ·
ポッドキャスト関連ブログへようこそ。今回は、現代の脅威アクターがエンタープライズ向け生産性スイートの既定のセキュリティ境界をどのように突破しているのか、技術的な詳細を掘り下げます。エンタープライズ環境を管理されている方なら、境界防御はもはや「設定したら放置」で済むものではないことをご存じでしょう。脅威アクターは高度な自動化、ブランドのなりすまし、複雑なソーシャルエンジニアリング手法を活用しており、従来のスパムフィルターでは太刀打ちできなくなっています。本記事では、攻撃者がMicrosoft 365のネイティブな防御を回避する仕組みを解説し、マルウェアやゼロデイ脆弱性が残すリスクを検証したうえで、デジタルワークスペースを今日から保護するための具体的な対策を紹介します。
Automatically translated with AI from the original post. Read the English original
ポッドキャスト関連ブログへようこそ。今回は、現代の脅威アクターがエンタープライズ向け生産性スイートの既定のセキュリティ境界をどのように突破しているのか、技術的な詳細を掘り下げます。エンタープライズ環境を管理されている方なら、境界防御はもはや「設定したら放置」で済むものではないことをご存じでしょう。脅威アクターは高度な自動化、ブランドのなりすまし、複雑なソーシャルエンジニアリング手法を活用しており、従来のスパムフィルターでは太刀打ちできなくなっています。本記事では、攻撃者がMicrosoft 365のネイティブな防御を回避する仕組みを解説し、マルウェアやゼロデイ脆弱性が残すリスクを検証したうえで、デジタルワークスペースを今日から保護するための具体的な対策を紹介します。
Microsoft 365におけるAIを活用したフィッシングの概要
クラウドベースの生産性ツールを取り巻く脅威の状況は、この数年で根本的に変わりました。サイバー犯罪者はもはや、翻訳の質が低く文法の誤りが目立つ一般的なメールに頼ってはいません。代わりに、生成AIによって、文脈を理解した高度に個人化されたフィッシングキャンペーンを大規模に作成できるようになっています。こうしたソーシャルエンジニアリング攻撃は驚くほど高いクリック率を記録しており、従来の攻撃経路を大きく上回ることが日常的になっています。組織がクラウドエコシステムへの移行を進めるにつれ、攻撃者もそれを追うように、メール、SharePoint、Microsoft Teamsといった日常的な業務アプリケーションに対してユーザーが寄せる信頼を悪用することに力を注いでいます。
フィッシングの手口と回避テクニック
フィッシング攻撃者は、Microsoft 365の防御をすり抜けるために手口を絶えず変化させています。M365のメールセキュリティの隙を突く高度なフィッシング手法を用いるのです。よくある手口のひとつがブランドのなりすましです。攻撃者は、信頼できる企業からのメールに見えるよう、ロゴやレイアウトを模倣したメールを作成します。こうしたメールで悪意のあるリンクをクリックさせたり、偽のログインページに認証情報を入力させたりします。
攻撃者が用いるもうひとつの方法が難読化です。メール内のURLを崩し、Microsoft 365のフィルターには認識できない形にします。この手口により、フィッシングメールは検出を逃れて受信トレイに届きます。また、攻撃者はHTMLテーブル内にMicrosoftのロゴを埋め込みます。多くのセキュリティ製品はこの部分を十分に解析しません。そのため、フィッシングメールは正規のものに見えつつ、セキュリティスキャンを回避できてしまいます。
攻撃者はMicrosoft 365のDirect Send機能を悪用し、組織内部から送信されたように見えるフィッシングメールを送ります。これにより内部の信頼が損なわれ、ソーシャルエンジニアリングの罠に引っかかる可能性が高まります。さらに、カレンダーの招待を使ってフィッシングの試みを日常業務に紛れ込ませ、脅威を見抜きにくくしています。また、MFA疲労攻撃と組み合わせる例もあります。これは、誤って承認してしまうまで繰り返し認証要求を送りつける手口です。こうした手法により、認証情報を盗まれるリスクが高まります。
攻撃者が用いる手法
- 信頼できる企業を装い、ユーザーをだますブランドのなりすまし
- セキュリティフィルターから悪意のあるリンクを隠すURLの難読化
- 検出を避けるためにHTMLテーブルへロゴを埋め込む
- Direct Sendを悪用して内部メールに見せかける
- カレンダーの招待を使ってフィッシングの試みを偽装する
- MFA疲労攻撃を仕掛け、多要素認証を回避する
こうした高度なフィッシング手法は、電子メールの脅威が進化していることを示しています。Microsoft 365 Defenderは強力な保護を提供しますが、すべてのフィッシングメールを検出できるわけではありません。一部のフィッシングメールはフィルターをすり抜け、リスクにさらされることがあります。
実際の事例
最近のデータによると、Microsoft 365を利用する340を超える組織がデバイスコードフィッシング攻撃の被害に遭っています。これらの攻撃は、ユーザーに不正なサインインを承認させ、従来のセキュリティ対策を回避します。確定申告の時期には、税務に関する緊急性の高いテーマを使ったフィッシングキャンペーンが増加します。攻撃者はメールを個人化してより説得力を高め、クリック率を引き上げています。
フィッシングメールは、ITサポートや社内連絡を装って届くことがよくあります。攻撃者は、なじみのある送信者や形式に対するユーザーの信頼を利用します。このソーシャルエンジニアリングの手法は人の行動につけ込むもので、認証情報の窃取やマルウェアの配布を容易にします。
フィッシング攻撃による影響
フィッシング攻撃は、組織に深刻な被害をもたらすおそれがあります。攻撃者はユーザー名とパスワードを盗み取り、メールアカウント、クラウドアプリ、オンラインバンキングのポータルへのアクセスを獲得します。ランサムウェアを展開してネットワークを暗号化し、アクセスを復旧させるために高額な身代金を要求するケースもあります。暗号化の前に、攻撃者は顧客情報や知的財産といった機密データを外部に持ち出すことが多く、法務や規制面での問題を引き起こします。
| 影響 | 説明 |
|---|---|
| 資格情報の窃取 | 盗まれたユーザー名とパスワードを使って、重要なアカウントにアクセスされる |
| ランサムウェアの展開 | ネットワークが暗号化され、高額な身代金が要求される |
| データの持ち出し | 暗号化の前に機密データが盗まれ、コンプライアンス上の問題が生じる |
| MFA の回避 | 攻撃者がユーザーを欺いて認証を承認させたり、攻撃者が管理する電話番号を追加させたりする |
| 横方向への移動と権限昇格 | 攻撃者がネットワーク内を移動し、検出されるまでに、さらに多くのシステムを侵害する |
フィッシングは、人の行動を操作することに大きく依存しています。サイバー攻撃の約 90% にソーシャルエンジニアリングが関わっています。たった一度の誤クリックや承認によって、セキュリティ境界全体が突破される可能性があります。フィッシングは、Microsoft 365 環境におけるデータ漏えいの主要な原因の一つであり、インシデントの約 20% を占めています。その金銭的な影響も甚大で、侵害による平均被害額は 488 万ドルに達しています。
リスクを低減するには、技術的な対策とユーザー教育を組み合わせる必要があります。従業員にフィッシングの兆候を見分けるよう教育し、予期しない依頼は必ず確認するようにしてください。機密情報を保護するために、データ損失防止ツールとメールの暗号化を活用してください。ネットワークアクティビティを監視して不審な動きを検出するとともに、厳格なアクセス制御を徹底してください。
フィッシング攻撃は、技術と人の信頼の両方を悪用するものであることを忘れないでください。防御を強化するには、この両面での継続的な警戒が必要です。
マルウェア検出の遅延と脅威インテリジェンス
Microsoft 365 にはマルウェアに対する標準の保護機能がありますが、これらの機能には無視できない制約があります。たとえば、SharePoint や OneDrive にアップロードされたファイルは、すぐにはスキャンされません。代わりにスキャンは非同期で行われるため、感染したファイルに気付かないままダウンロードしてしまう可能性があります。この場合、Microsoft 365 が警告を表示するのは事後になるため、対策が遅れ、脆弱な状態が続いてしまいます。
さらに、このプラットフォームが使用するアンチマルウェアエンジンの数は限られています。このため、これまで知られていなかった脆弱性を悪用するゼロデイ攻撃への露出が高まります。新種のマルウェアが特定されるまでに平均 49 日かかることもあります。この遅れは、攻撃者にセキュリティの弱点を突く大きな機会を与えてしまいます。
マルウェアの配布経路
マルウェアは、さまざまな経路からシステムに侵入することがよくあります。攻撃者は、フィッシングメール、悪意のある添付ファイル、または改ざんされたリンクを使ってマルウェアを配布することがあります。リンクをクリックしたり感染したファイルをダウンロードしたりすると、マルウェアのペイロードが実行される可能性があります。その結果、データ漏えい、ランサムウェア攻撃、機密情報への不正アクセスにつながるおそれがあります。
組織への影響
マルウェアが組織に与える影響は甚大になり得ます。金銭的な損失、評判の低下、法的な責任を負うおそれがあります。マルウェアは業務を中断させ、ダウンタイムや生産性の低下を招きます。さらに、復旧と修復にかかるコストも大きくなる可能性があります。
脅威インテリジェンスの重要性
Microsoft 365 内でのマルウェア検出率を高めるうえで、脅威インテリジェンスは重要な役割を果たします。不審なアクティビティに重要な文脈を与え、セキュリティチームが迅速に対応できるようにします。URL、ファイルハッシュ、悪意のある活動に関連付けられた IP アドレスなどの侵害の痕跡 (IOC) を特定することで、脅威インテリジェンスは潜在的な脅威に先手を打つ助けとなります。
戦術レベルの脅威インテリジェンスをセキュリティ製品に統合すると、大規模な脅威を検出し、防御できるようになります。構造化された脅威インテリジェンスを通じて脅威アクターの手法、戦術、手順 (TTP) を理解することで、検出能力が向上します。こうした知見は、より効果的な脅威の探索と対応を支え、最終的には組織全体のセキュリティ態勢の強化につながります。
新たな脅威に関する情報を常に把握し、脅威インテリジェンスを活用することで、マルウェア攻撃によるリスクを大幅に低減できることを忘れないでください。
ゼロデイ脅威と緩和策
ゼロデイの脆弱性は、Microsoft 365環境に重大なリスクをもたらします。ゼロデイ脆弱性とは、開発元が修正プログラムを公開する前に攻撃者が悪用するソフトウェアの欠陥のことです。ゼロデイ脆弱性が公になると、攻撃者はすぐに悪用できるようになります。この迅速な悪用は、適時のパッチ適用の重要性を浮き彫りにしています。
悪用の仕組み
攻撃者は、さまざまな手法を使ってゼロデイ脆弱性を悪用することがよくあります。フィッシングメールや侵害されたWebサイトを通じてマルウェアを配布することがあります。悪意のあるリンクをクリックしたり、感染したファイルをダウンロードしたりすると、マルウェアが実行されてペイロードが動作します。その結果、機密データへの不正アクセスや、システムの完全な侵害につながるおそれもあります。
最近の統計によると、Microsoftの2026年2月のPatch Tuesdayでは、54件の脆弱性に対処しており、そのうち6件は実際に悪用されていたものでした。これは、Microsoft 365環境において悪用が頻繁に発生していることを示しています。これらのゼロデイ脆弱性は、Windowsの中核コンポーネントやOfficeツールに影響しており、企業環境全体でリスクが存在することを浮き彫りにしています。
事例研究
ゼロデイ攻撃の危険性を示す注目度の高い事例はいくつもあります。たとえば、ある大規模な攻撃では、Microsoft Exchangeサーバーを標的とし、ゼロデイ脆弱性を悪用して数千の組織に不正アクセスしました。攻撃者はそのアクセス権を使ってランサムウェアを配布し、広範囲な業務妨害と金銭的損失を引き起こしました。こうした事例は、堅牢なセキュリティ対策が極めて重要であることを物語っています。
軽減策
ゼロデイの脅威から守るため、次の有効な対策を実施する必要があります。
- 従業員に対し、フィッシングメールの見分け方と、不審なリンクや添付ファイルを開かないことを教育してください。
- スパム フィルタリング、フィッシング対策、マルウェア対策ソフトウェアなど、メールセキュリティの対策を実装してください。
- Webフィルタリングを使用して、既知の悪意のあるWebサイトへのアクセスをブロックしてください。
- 従業員がサイバーセキュリティの脅威に効果的に対応できるよう、定期的にフィッシング訓練を実施してください。
- ドキュメント内のマクロは、既定で無効にし、必要な場合にのみ個別に有効にしてください。
- 悪意のあるマクロを含むファイルの実行を防ぐため、ファイルブロックを実装してください。
- マルウェア対策ソフトウェアを使用して、悪意のあるマクロを検出して削除してください。
- 不正なデータ転送を監視して遮断するため、データ損失防止(DLP)ソリューションを導入してください。
- ファイアウォールと侵入検知/侵入防止システム(IDS/IPS)を使用して、不審なネットワークトラフィックを検出して遮断してください。
- Microsoftのメール暗号化サービスを導入し、機密データの不正アクセスを防止してください。
これらの対策を取り入れることで、Microsoft 365環境においてゼロデイ攻撃の被害に遭うリスクを大幅に低減できます。
メールセキュリティの弱点とベストプラクティス
一般的なファイルの種類のリスク
攻撃でよく使われるファイルの種類
特定の種類のファイルは、メールのやり取りにおいて重大なリスクをもたらします。攻撃者は、これらのファイルを悪用してマルウェアを配布したり、フィッシング詐欺を実行したりすることがよくあります。攻撃に使われる一般的なファイルの種類は次のとおりです。
- 実行可能ファイル(.exe): 開くと悪意のあるコードが実行されるおそれがあります。
- Officeドキュメント(.docx、.xlsx): 攻撃者は、これらのファイルにマクロを埋め込み、有害なスクリプトを実行させます。
- 圧縮ファイル(.zip、.rar): 複数の悪意のあるファイルを含むことができるため、検出が困難になります。
これらのリスクを理解しておくと、受信トレイ内の潜在的な脅威を見分けやすくなります。
ユーザーの行動とセキュリティ意識
メールセキュリティの弱点には、ユーザーの行動が大きく関わっています。調査によると、多くの侵害は新しい攻撃手法よりも、長年放置されてきた設定の不備に起因しています。たとえば、SPF、DKIM、DMARCといったメール認証プロトコルを設定していないと、組織はなりすましに対して脆弱になります。さらに、セキュリティ制御を回避するユーザーも多く、攻撃が成功するリスクを高めています。
フィッシングの試みを見分けるための従業員教育は極めて重要です。不審なメールを報告するよう教育することで、ユーザーの行動に起因する侵害を大幅に減らせます。組織内でセキュリティ意識を高める文化を醸成することをお勧めします。
メールの取り扱いに関するベストプラクティス
メールセキュリティの弱点を軽減するため、次のベストプラクティスを取り入れてください。
- 多要素認証(MFA)を有効にする: 追加の認証要素を求めることで、セキュリティの層を一つ増やします。
- フィッシング対策ポリシーを定期的に更新する: ポリシーを既定の設定のままにしないようにしてください。組織のニーズに合わせてカスタマイズしてください。
- 電子メールのアクティビティを監視する: 不審な電子メールのアクティビティを検出してアラートを出すことで、ビジネス メール詐欺やフィッシングなどの脅威を特定できます。
- 定期的なトレーニングを実施する: 最新のフィッシング手口と、それに効果的に対応する方法を従業員に周知します。
- Microsoft Defender を活用する: このツールは、配信後の悪意のある電子メールを平均 70.8% 削除し、脅威の滞留時間を大幅に短縮します。
これらの対策を実施することで、Microsoft 365 の電子メール セキュリティの弱点に対する防御を強化できます。
電子メール セキュリティへの予防的なアプローチは、サイバー脅威の被害に遭うリスクを大きく下げられることを覚えておいてください。
データ漏えいのリスクと防止策
データ漏えいの理解
データ漏えいとは、機密情報が組織の外部へ不正に送信されることを指します。人的ミスや不十分なセキュリティ対策が原因で発生することが多いものです。組織を守るためには、データ漏えいの一般的な原因を理解することが重要です。
主な原因
Microsoft 365 環境では、データ漏えいにつながる要因がいくつかあります。
- 意図しない共有: 従業員が誤って、想定していない受信者に機密情報を共有してしまうことがあります。
- 安全でない保存: 機密データが個人の OneDrive アカウントに保存されると、不正アクセスのリスクが高まります。
- 不適切な機密区分: 新たに作成されたコンテンツが元の資料の機密区分を引き継がない場合があり、情報露出の原因になり得ます。
- データ損失防止ポリシーの不足: これらのポリシーがないと、Microsoft 365 サービスを通じて機密情報が容易に露出する可能性があります。
これらの問題から、データ漏えいを防ぐには、注意深い運用と適切なトレーニングが重要であることがわかります。
規制への影響
Microsoft 365 を利用する組織は、罰則を避けるためにさまざまな規制に準拠する必要があります。機密データの検出と漏えい防止には、データ損失防止 (DLP) ポリシーの実装が不可欠です。これらのポリシーは、GDPR や HIPAA などの規制への準拠を維持する助けになります。データの分類と監視、データ分類の自動化、不審なアクティビティの検出、データへのアクセスと利用の制御を行えます。効果的な DLP は、データ漏えいに関連する経済的リスクと評判リスクを低減し、規制上の要件への対応を支援します。
データ漏えいを防ぐための戦略
機密情報を保護するために、次の戦略を検討してください。
- DLP ポリシーを実装する: これらのポリシーは、機密情報の保護と不正な共有の防止に役立ちます。
- DLP ポリシーを監視し、改善する: 組織の変化するニーズに合わせて、ポリシーを継続的に調整します。
- 機密情報の種類をカスタマイズする: データ保護の精度を高めるために、機密情報の種類を組織に合わせて調整します。
- 高度な DLP ルールを活用する: 機械学習を利用して、通常と異なるデータ利用パターンをより正確に検出します。
- DLP を他の Microsoft サービスと統合する: これにより、包括的なデータ保護戦略を構築できます。
さらに、電子メールと添付ファイル内の機密情報を検出して保護するための専用の DLP ポリシーを設定してください。ユーザーが DLP ポリシーに違反しようとした場合に通知するように設定することもできます。これらの対策を講じることで、高額なデータ侵害のリスクを軽減し、規制要件への準拠を確保できます。
データ漏えいの防止には、予防的なアプローチが必要だということを覚えておいてください。定期的なトレーニングと啓発プログラムにより、従業員が潜在的な脅威を認識して報告できるようになります。
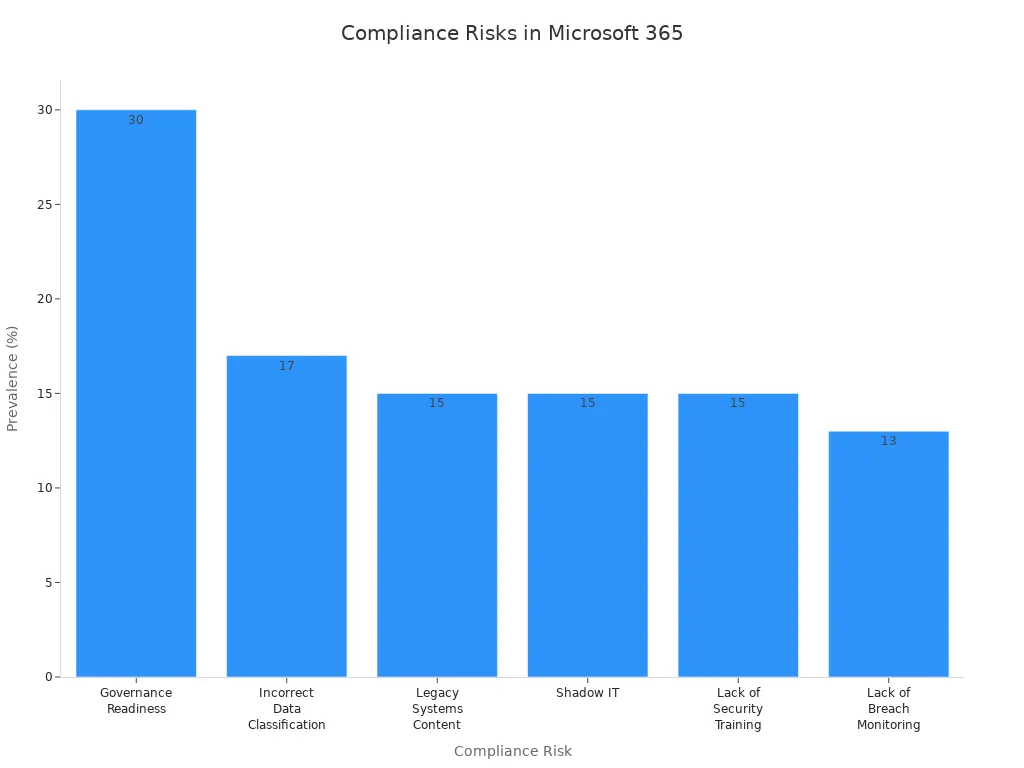
全体をまとめると、安全なクラウド環境を管理するには、AI を悪用した認証情報の窃取から、自動化されたマルウェアの投下に対する構成の強化まで、複数の観点から常に注意を払う必要があります。関連するポッドキャスト エピソード 「Stop Teams Phishing and Social Engineering in Microsoft 365」 では、これらの具体的なアーキテクチャ上の脆弱性と軽減のためのフレームワークを多く取り上げました。コラボレーション チャネルの保護や、最新の脅威アクターからテナントを守る方法について詳しく知りたい方は、ぜひそのエピソードをお聴きください。
Microsoft 365環境をソーシャルエンジニアリング攻撃から守るには、引き続き警戒を怠らないことが重要です。ユーザーがこうした脅威を見分けられるようにすることが、最も効果的な防御策であり続けています。継続的な監視により、不審な活動を早期に発見しやすくなります。以下に、取り組みの指針となる主なポイントをまとめます。
| 重要なポイント | 説明 |
|---|---|
| ユーザー教育 | ソーシャルエンジニアリング攻撃を見分けられるよう、ユーザーを教育します。 |
| 強化されたセキュリティ機能 | 変化し続ける脅威に対抗するため、Microsoft 365のセキュリティを強化します。 |
| 不審な活動の監視 | 通常と異なる動作に注意し、攻撃を早期に検出します。 |
セキュリティを強化するには、Advanced Threat Protectionを有効にし、多要素認証を適用し、条件付きアクセス ポリシーを適用します。これらの対策により、組織の生産性を維持しながらリスクを低減できます。攻撃者は、ユーザーが信頼しているTeamsなどのコラボレーション ツールを標的にするようになっていることも忘れないでください。最新情報を把握し、先手を打って対応することで、データを守り続けてください。
ヒント: 定期的なトレーニングと強力なポリシーにより、すべての人にとってより安全なMicrosoft 365環境を実現できます。
よくある質問
M365セキュリティにおけるソーシャルエンジニアリングとは何ですか?
ソーシャルエンジニアリングとは、人を操作して機密情報を入手する手法です。攻撃者は人間の行動につけ込み、技術的なセキュリティ対策を回避します。Microsoft 365のユーザーが標的になります。
フィッシング メールを見分けるにはどうすればよいですか?
不審な送信者アドレス、予期しない添付ファイル、個人情報の提供を急かす依頼などに注意してください。リンクをクリックしたりファイルをダウンロードしたりする前に、必ず送信元を確認してください。
メールのセキュリティを強化するには、どのような対策を取ればよいですか?
多要素認証(MFA)を有効にし、フィッシング対策ポリシーを定期的に更新して、フィッシングの試みを見分けるための従業員トレーニングを実施してください。これらの対策により、防御力を高めることができます。
攻撃を防ぐうえでユーザー教育が重要なのはなぜですか?
セキュリティ意識の高いユーザーは、不審な活動を見分けて報告できます。トレーニングはセキュリティを重視する企業文化の醸成に役立ち、ソーシャルエンジニアリング攻撃が成功する可能性を下げます。
ゼロデイの脆弱性とは何ですか?
ゼロデイの脆弱性とは、開発元が修正プログラムを公開する前に攻撃者が悪用する、ソフトウェアの欠陥です。これらの脆弱性は、Microsoft 365環境に重大なリスクをもたらします。
マルウェアは通常、どのようにしてMicrosoft 365環境に侵入しますか?
マルウェアは、フィッシング メール、悪意のある添付ファイル、侵害されたリンクを介して侵入することが多いです。これらをクリックすると有害なペイロードが実行され、データ漏えいや不正アクセスにつながるおそれがあります。
データ損失防止(DLP)とは何ですか?
データ損失防止(DLP)とは、機密情報が組織外に共有されることを防ぐための戦略とツールを指します。DLPポリシーは、コンプライアンスの維持とデータ保護に役立ちます。
Microsoft 365で不審な活動を監視するにはどうすればよいですか?
Microsoft 365に組み込まれている監視ツールを利用して、ユーザーの活動を追跡してください。複数回のログイン失敗や、普段と異なる場所からのアクセスなど、通常と異なる動作に対してアラートを設定します。